
Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Аналитика от VM-вендоров: Tenable, Rapid7, Positive Technologies

Аналитика от VM-вендоров: Tenable, Rapid7, Positive Technologies. Выпустили практически одновременно.

1. Tenable "2022 Threat Landscape Report". 66 страниц. 16 упоминаний слова "Russia" (терпимо). Есть раздел с ТОПовыми уязвимостями за год "A Closer Look at the Key Vulnerabilities of 2022".

2. Rapid7 "The Annual Vulnerability Intelligence Report: 2022 Edition". 51 страница. Одно упоминание слова "Russia" (да ладно! 🙂). Есть несколько подборок уязвимостей по категориям. Глаз зацепился за странное в глоссарии: RCE у них это не тип уязвимости, а одна из "Attacker Utilities". А тип уязвимости это, например, "injection". Подозреваю тут отголоски холивара что есть атака, а что уязвимость. Но допустим.

3. Positive Technologies "Актуальные киберугрозы для промышленных организаций: итоги 2022 года". Здесь без CVE, только статистика по атакам. "Статистика основана на многочисленных расследованиях и открытых данных как российских, так и зарубежных авторитетных источников". Есть небольшая подборка громких кейсов.
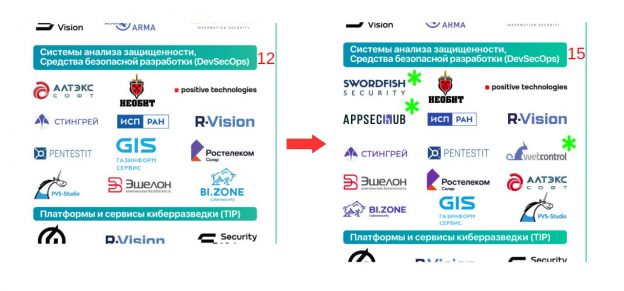
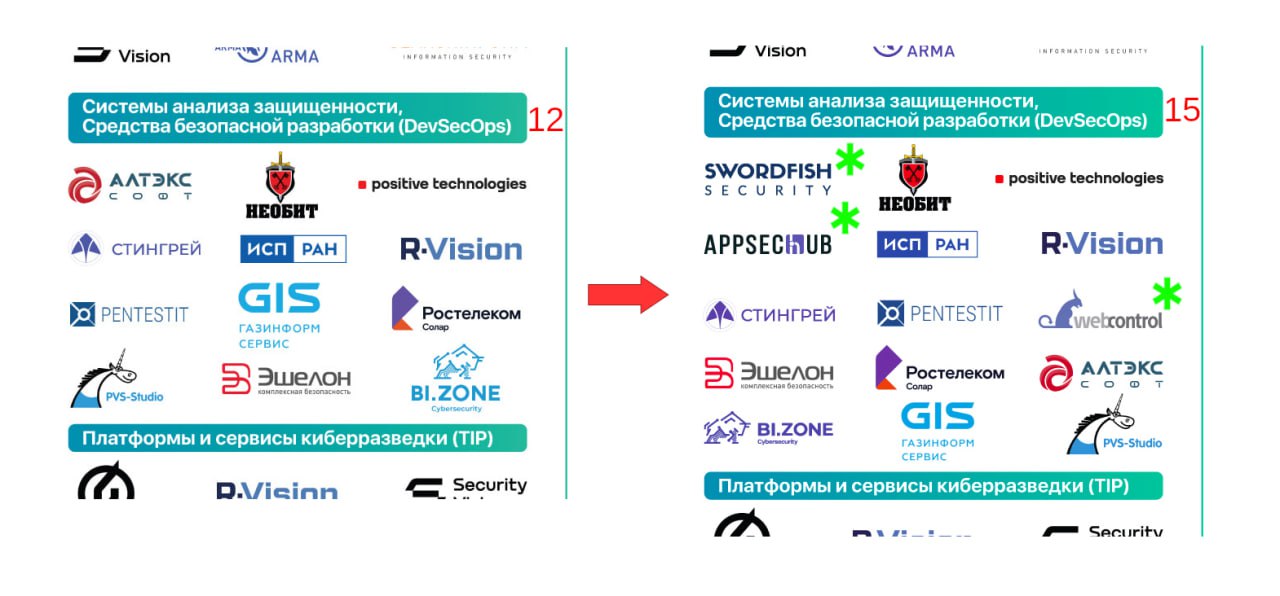
Финальная версия Карты российского рынка информационной безопасности 2023 от TAdviser

Финальная версия Карты российского рынка информационной безопасности 2023 от TAdviser

Финальная версия Карты российского рынка информационной безопасности 2023 от TAdviser. Посмотрел новую картинку. Наш любимый раздел "Системы анализа защищенности, Средства безопасной разработки (DevSecOps)". По сравнению с прошлой версией, добавили три компании, но сделали это как-то странновато.

Добавили Swordfish Security. Известный вендор в AppSec сегменте. Но теперь на схемке есть сам Swordfish Security и два их продукта: AppSec.Hub (DevSecOps платформа), Стингрей (анализ защищённости мобильных приложений; есть отдельное юрлицо, но значится как продукт на сайте Swordfish). Не многовато ли свордфишей? 😉

Добавили Webcontrol. Не очень понятно за что именно. На сайте в разделе "Решения" 11 пунктов. Но это в основном решения от сторонних компаний, и Webcontrol там выступает в роли дистрибьютора. Исключением является sPACE - система управления привилегированным доступом (PAM), которая является разработкой Webcontrol. Похоже добавили за услуги по DevSecOps, а не за продукты.

Про компьютерную игру Atomic Heart в контексте ИБ

Про компьютерную игру Atomic Heart в контексте ИБ. Посмотрел на выходных полное прохождение. Некоторые особенно крутые локации даже в нескольких прохождениях. Это, безусловно, веха в отечественном игростроении и большое культурное событие. Стартовая локация настоящее произведение искусства. Очень детализированная, щедро наполнена контентом. Из того, что особенно запомнилось это милая отсылка к Рэсси из Электроника и трогательная сцена с ветераном у вечного огня. Ну и основное это то, что все отсылки к нашему советскому/постсоветсткому культурному коду, поэтому выстреливают на все 100. Конечно, хотелось бы чтобы вся игра была про блуждание по городу из стартовой локации, но это невозможно. Слишком дорого. И по жанру это все-таки стрелялка с головоломками. Пишут, что это аналог BioShock, с которым я не знаком. Мне же напомнило Half-Life или Portal. Записки и аудиозаписи, на которые натыкается главный герой заставили вспомнить приколы из начала нулевых, типа Хроники лаборатории/диверсантов. Юмора в меру. 🙂 Матюков больше меры, но как уж есть.

То, что можно отнести к ИБ, но это СПОЙЛЕРЫ. Рекомендую прочитать после того как полностью зацените игру:

В общем, мне понравилось. Молодцы авторы, что умудрились все-таки не склепать агитку (которая напрашивалась). Долголетия франшизе. Старт мощный. Не удивлюсь, если по этой вселенной будут книги выходить, я их даже почитаю. 🙂

В чем различие между "уязвимостями инфраструктуры" и "уязвимостями приложений"?

В чем различие между "уязвимостями инфраструктуры" и "уязвимостями приложений"? По мне так разница между "уязвимостями инфраструктуры" и "уязвимостями приложений" не техническая, а скорее в способе детектирования и исправления. Это условное разделение, чтобы понимать чем должен заниматься отдел Application Security, а чем отдел Infrastructure Security. Если уязвимость публично известная и у неё есть CVE/BDU, она детектируется сканерами уязвимостей и должна исправляться обновлением ПО/воркэраундом полученным от вендора, то это "уязвимость инфраструктуры". Если уязвимость публично неизвестная, была обнаружена с помощью SAST/DAST инструментов и должна исправляться изменением в коде самописного приложения, то это "уязвимость приложения". А технически и то, и другое может быть уязвимостью одного типа, например, Path Traversal. Технических типов уязвимостей можно выделить великое множество (см. CWE), но в рамках Vulristics я стараюсь всё раскладывать в несколько основных типов, отталкиваясь от уязвимостей, которые заводит MS.

Выпустил-таки блогопост и видяшечку по февральскому Microsoft Patch Tuesday до конца праздников

Выпустил-таки блогопост и видяшечку по февральскому Microsoft Patch Tuesday до конца праздников. По сравнению с первоначальным вариантом добавились перспективные уязвимости Microsoft Edge, Microsoft Publisher и Word.

Борьба со "слепыми пятнами" в базе знаний VM-решения от Qualys

Борьба со "слепыми пятнами" в базе знаний VM-решения от Qualys. Это и будет примером для п.3 из прошлого поста. Модуль называется Qualys Custom Assessment and Remediation (CAR). Идея следующая. Для детектирования уязвимостей Qualys использует в первую очередь легковесные "облачные агенты". Почему бы не дать возможность выполнять пользовательские скрипты на хостах посредством этих агентов? И эти скрипты связывать с идентификаторами уязвимостей и мисконфигураций (QIDs, CIDs), так чтобы с результатами этого кастомного детектирования можно было работать в рамках общего VM/CM процесса. Это в Qualys и сделали.

Причем это позиционируется не как компенсация для дырявой базы знаний Qualys, а как решение отдельной задачи "tactical security workflow". Т.е. это когда вам нужно добавить детект по-быстрому, а не ждать, когда он появится в VM-решении. А ещё для всяких самописных приложений ("custom in-house applications"), для которых иначе детектов вообще не было бы. В общем, трансформируют компенсацию недостатков в конструктив и позитив - мудро.

Скрипты можно писать на PowerShell, Python, Lua, Perl и Shell. Есть встроенная Script Testing Sandbox для тестирования перед запуском на хостах. Есть ролевая модель доступа к скриптам. Планируют интеграцию со сторонними репозиториями, включая Github, для упрощения разработки. Можно автоматизировать работу через API.

Скрипты можно использовать не только для детектирования уязвимостей и мисконфигураций, но и для исправления проблем: изменять конфигурации, закрывать порты, удалять файлы, завершать процессы, удалять нежелательное ПО и т.д.

В целом, прикольная штука и кажется всем VM-вендорам есть смысл присмотреться. Из минусов, пока это касается только хостов с установленными агентами. Про сетевые устройства, например, никто не говорит. Хотя теоретически тоже можно было бы добавить возможность выполнения кастомных скриптов активным сканером.

Что делать со "слепыми пятнами" в базах знаний Vulnerability Management решений?

Что делать со "слепыми пятнами" в базах знаний Vulnerability Management решений? 🤔 В прошлый раз показали, что VM решения могут детектировать не все уязвимости. Это данность. Что можно предложить VM-вендорам, чтобы эта ситуация начала меняться к лучшему.

1. Чтобы бороться, с проблемой нужно для начала её измерить. А для этого нужно понимать для каких продуктов VM-решение может детектировать уязвимости. Rapid7 поддерживает такой список. А как насчёт других VM-вендоров? Также было бы неплохо, чтобы во время аудита VM-решение подсвечивало продукты, которые были обнаружены, но детектов уязвимостей для них нет. Если это будет наглядно видно, клиент сможет выбирать как реагировать: пушить VM-вендора, чтобы добавляли поддержку; подобрать дополнительный специализированный сканер уязвимостей; отказаться от использования продуктов, для которых не работают детекты уязвимостей; принять риски.

2. Не можете детектировать сами, но хотите быть единственным решением для Vulnerability Management в организации? Тогда будьте любезны дать возможность заводить уязвимости в вашем решении, продетектированные, например, другим специализированным сканером уязвимостей. Технически это означает необходимость добавить возможность заводить уязвимости и редактировать списки активов, где они детектируются, через API.

3. Неплохо бы дать возможность пользователям управлять скриптами для кастомных детектов непосредственно внутри VM-решения. В какой-то степени это уже реализуется в некоторых VM-решениях через возможность добавления собственных детектов на специализированных языках (OVAL, NASL, Nmap scripting language). Но добавлять детекты с помощью более привычных, мощных и универсальных инструментов (Bash, Python) было бы гораздо предпочтительнее. Одну такую реализацию рассмотрим в следующий раз.