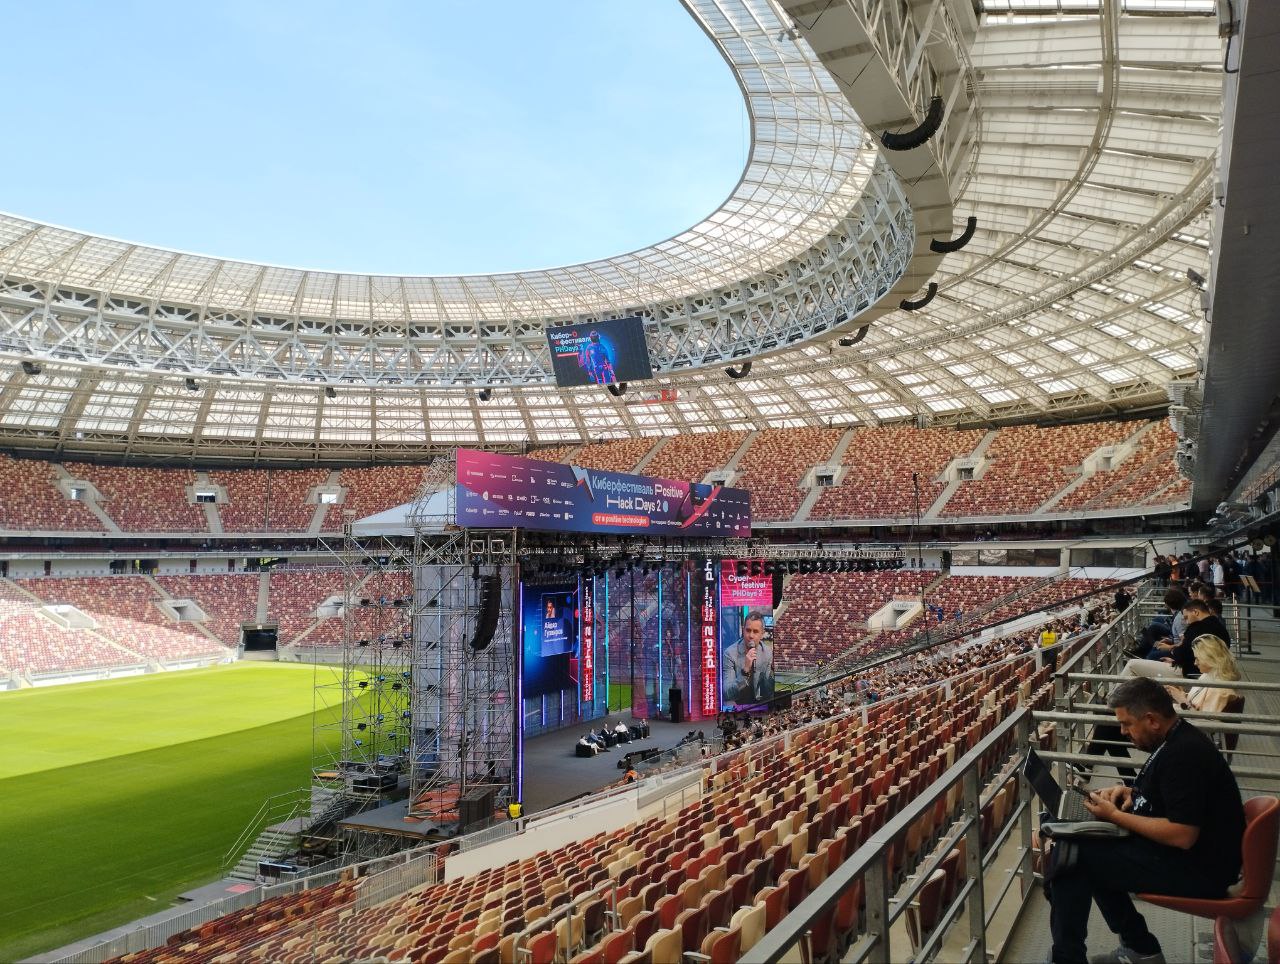
Выступать будем здесь. Можно будет с чистой совестью говорить, что "выступал в Лужниках" (непосредственно). А с учётом того, что сцена частично на игровом поле, то получается "выступал на поле Лужников". 😅⚽


Выступать будем здесь. Можно будет с чистой совестью говорить, что "выступал в Лужниках" (непосредственно). А с учётом того, что сцена частично на игровом поле, то получается "выступал на поле Лужников". 😅⚽
Уязвимость RCE - Confluence (CVE-2024-21683) c публичным эксплоитами на GitHub. Для эксплуатации требуется аутентификация. Уязвимы и Confluence Data Center, и Confluence Server.
🔻 Версия 8.5.9 LTS, исправляющая уязвимость, вышла 9 мая.
🔻 23 мая, после появление описания уязвимости в NVD и тикета от Atlassian, исследователь Huong Kieu изучил патч, описал уязвимость и сообщил, что у него получилось сделать PoC. В тот же день реализации эксплоита появились на GitHub.
Вероятно Atlassian придерживали информацию об исправлении уязвимости, чтобы больше организаций успели обновиться до начала активной эксплуатации. Правда, у них это не вполне получилось. Видимо они случайно опубликовали тикет 15 мая, а потом убрали до 23 мая. Но поисковик по уязвимостям Vulners всё запомнил. 😉 Так что информация об уязвимости всё это время была доступна. 🤷♂️
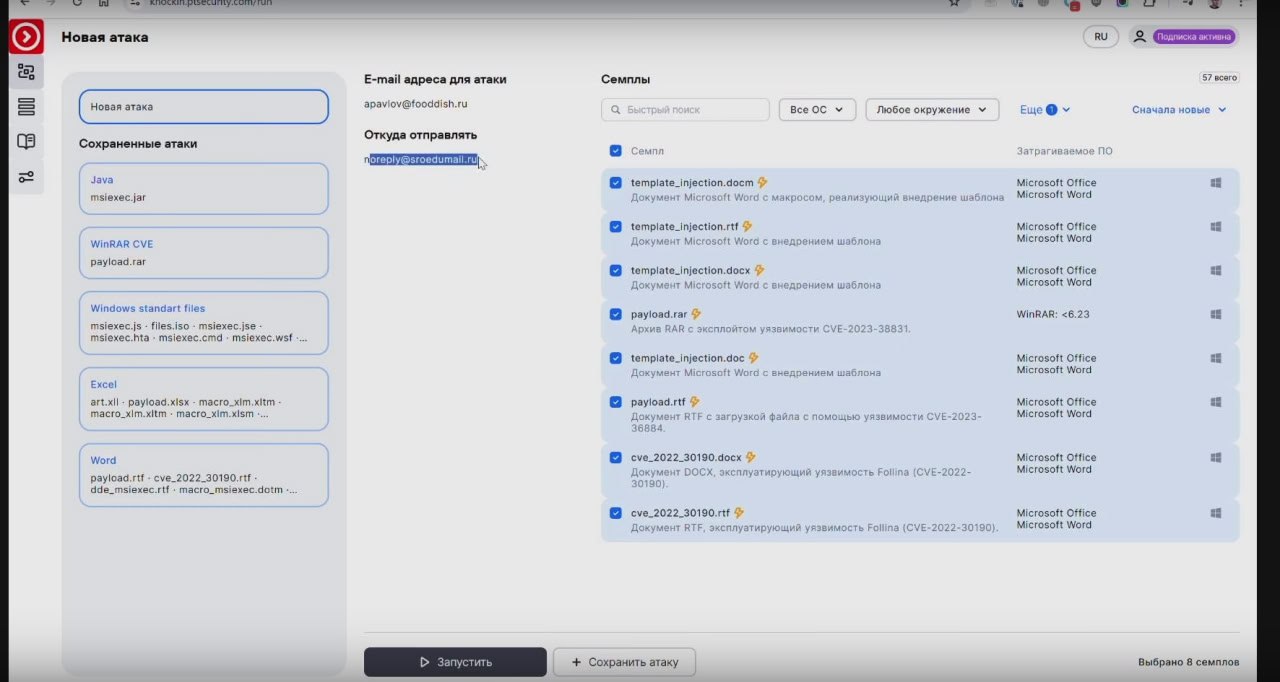
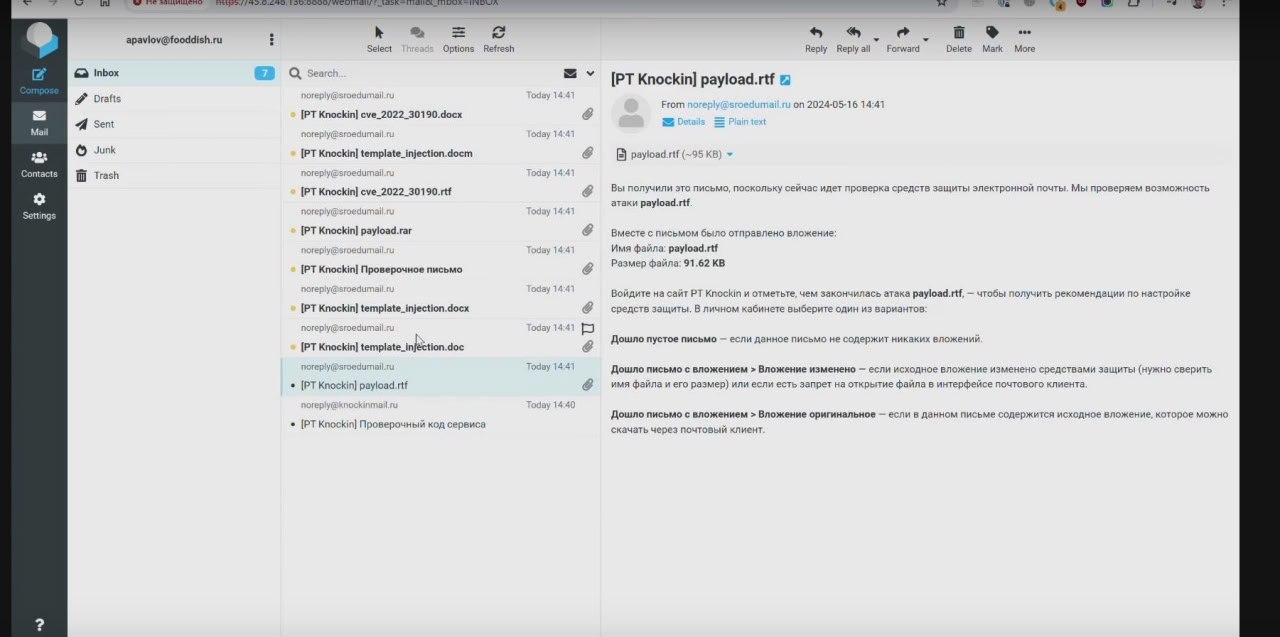
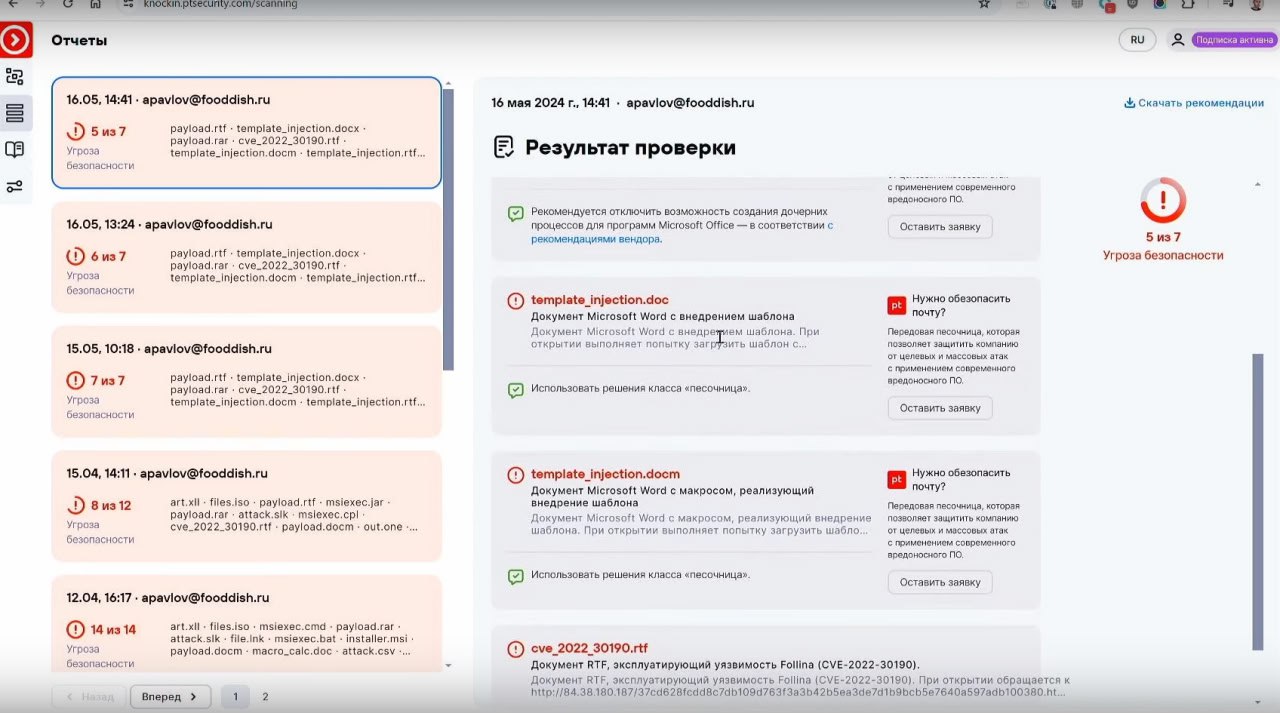
Вышла запись вебинара Positive Technologies по безопасности электронной почты и решению PT Knockin. В чём суть сервиса:
🔹 В веб-интерфейсе набираете атаки на ящик электронной почты (on-prem!) вашей организации. Например, письмо с "зловредным" вложением, которое эксплуатирует RCE уязвимость WinRAR (CVE-2023-38831). Открытие архива опасности НЕ несёт, но механизм эксплуатации там как у реального вредоносного ПО. Запускаете отправку писем.
🔹 Открываете почтовый ящик и смотрите какие письма долетели и не были остановлены средствами безопасности почты (например, песочницей).
🔹 Отмечаете в опроснике в каком виде долетели письма: был ли удалён текст письма, было ли изменено или удалено вложение. Если лень руками, можно настроить автоматическую интеграцию.
🔹 Смотрите отчёт, подкручиваете безопасность почты. Повторяете регулярно.
Сервис стоит денег, но можно попробовать бесплатно с ограниченным набором атак. 😉
Канал команды сервиса @knckn. Подписывайтесь!
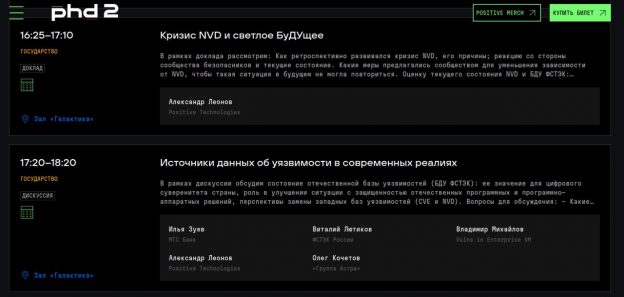
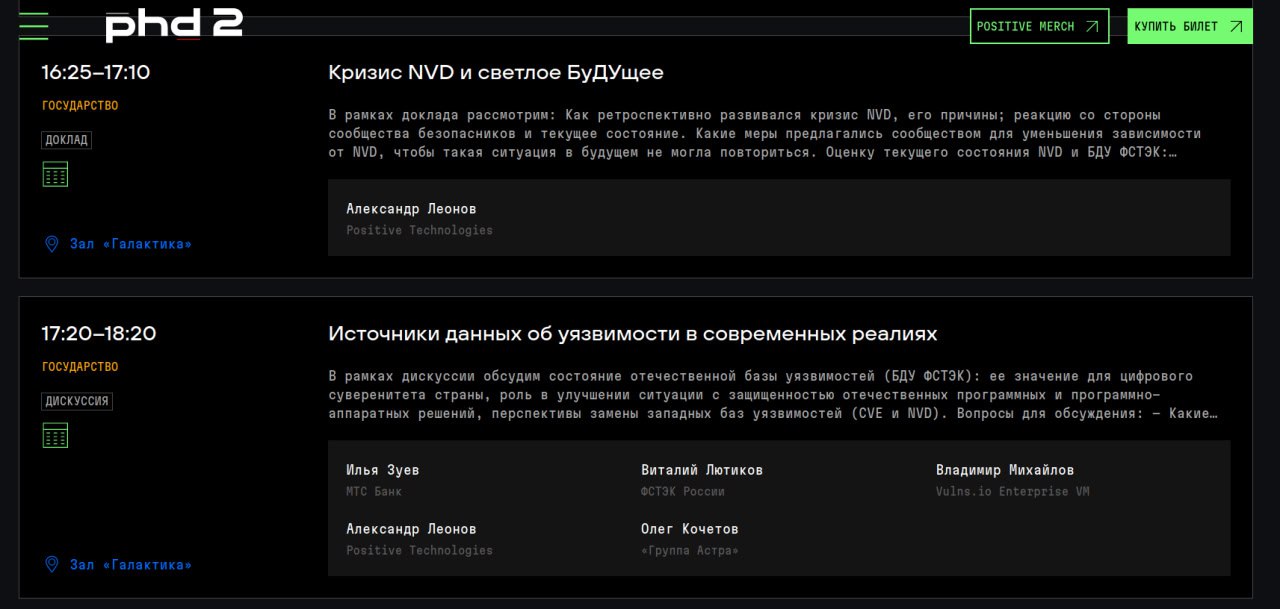
Время начала моего выступления и дискуссии по базам уязвимостей на PHDays сместилось на 35 минут: теперь стартуем 24 мая (пятница) в 16:25 в локации Галактика. Надеюсь, что больше изменений не будет, но если что, отпишу в канал. 🙂 Также можете уточнять в интерактивной программе мероприятия (выделил фильтрами день и трек "Государство").
Уязвимость RCE - Fluent Bit (CVE-2024-4323) "Linguistic Lumberjack". Fluent Bit - это многоплатформенный опенсурсный инструмент для сбора и обработки логов. Он прост в использовании, хорошо масштабируется и может обрабатывать большие объемы данных. Fluent Bit часто применяют в инфраструктурах крупных компаний, особенно в инфраструктурах облачных провайдеров.
Уязвимость, которую обнаружили исследователи Tenable Research, связана с повреждением памяти во встроенном HTTP-сервере Fluent Bit. Этот HTTP-сервер используется для мониторинга состояния Fluent Bit: аптайм, метрики плагинов, проверки работоспособности и т.д. Оказалось, что пределенные неаутентифицированные запросы к API сервера могут привести к отказу в обслуживании (DoS), утечке информации или удаленному выполнению кода (RCE). По мнению исследователей, сделать надёжный RCE эксплоит будет не просто, но PoC для DoS уже в паблике и, возможно, его докрутят до RCE.
Фикс ожидается в версии 3.0.4.
По поводу идеи Jacob Williams использовать "Accepted Insecure Time" вместо "Service-level Agreement" при обсуждении уязвимостей и патчей. Логика в этом есть. Действительно, термин SLA скрывает суть проблемы: пока уязвимость не исправлена (даже если IT укладывается в SLA), компанию могут ВЗЛОМАТЬ. И это уже не выполнение сервисных операций, а что-то другое, что-то более важное.
С другой стороны, а где этот новый термин употреблять?
🔹 IT понимают про сервисы. Предлагаете идти к ним со своим новоязом? Выглядит неконструктивно. Сейчас же принято с бизнесом разговаривать на их языке. Почему с IT разговариваете на ИБшном? 🤔
🔹 Или приходить с этим к бизнесу, а потом транслировать в SLA для IT? Не слишком ли избыточно? 🙂
В любом случае, я бы переводил не как "разрешенное время незащищенности", а как "принятое время незащищённости". По аналогии с "принятым риском". И сокращённо это будет ПВН, что создаёт дополнительные аллюзии на PWN. 😉
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.