📁 Свежая папка с телеграмм-каналами российских ИБшников. Весьма прикольная подборка (не только потому, что меня не забыли добавить, но и поэтому тоже 😅). Добавил себе, чего и всем советую. 🙂
Коллегам тоже пошарьте. 😉

📁 Свежая папка с телеграмм-каналами российских ИБшников. Весьма прикольная подборка (не только потому, что меня не забыли добавить, но и поэтому тоже 😅). Добавил себе, чего и всем советую. 🙂
Коллегам тоже пошарьте. 😉


А не выпустить ли мне свою книгу про Управление Уязвимостями? 🤔 Чтобы ещё больше структурировать свой контент и чтобы на вопрос "а что почитать?" можно было ответить "ну вот мою книжку можешь почитать, вроде норм". 🙂 Ну и чтобы ЧСВ своё погреть естественно, типа я не просто в ТГ что-то пощу, а я писатель, лол. 😅 Пока задумки такие:
1. Электронная версия будет доступна на моём сайте абсолютно бесплатно. Как по мне, торговать электронными книгами это что-то малоэтичное, да и глупое - всё равно спиратят. А если книгу не пиратят, то это говорит о том, что книга совсем плоха и никому не нужна. Или же о том, что автор сутяжник и неутомимый копираст. Я даже не знаю, что из этого большее позорище. 🙂
2. Исходники книги будут доступны в репозитории кода. И версий книги будет множество, как у Firefox-а. Чтобы новую версию можно было выпускать хоть каждую неделю.
3. Бумажная версия, если она вообще будет, будет представлять собой что-то сувенирное, малотиражное и неадекватно, просто бессовестно дорогое. Артефакт, вещь штучная, коллекционная! 🙂 Чтобы я лично брал книжку, подписывал, нумеровал, заворачивал во множество слоёв пупырки и тащил в СДЭК. Соответственно печататься такое будет напрямую, без издательства и не в каком магазине продаваться, скорее всего, не будет.
Чего думаете? Пустите кита 🐳, чтобы я мог понять стоит ли заморачиваться.
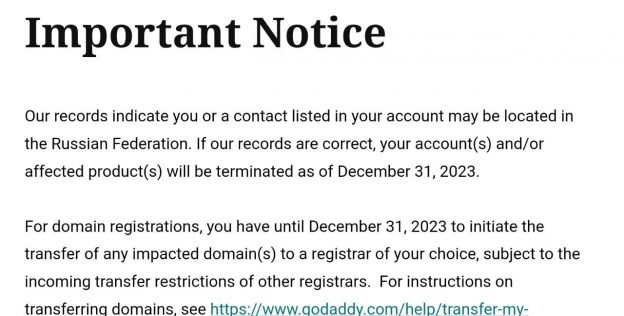
Пару дней назад пришло письмо от GoDaddy, что они удалят мой аккаунт и домены до конца года, потому что я русский. 🙂 Горд собой, что когда пошли первые проблемы с американскими платежными системами я НЕ искал способы как бы обходными путями заплатить GoDaddy, а оперативно перенес из них все свои домены к российскому регистратору и домен в ".ru" там зарегал на всякий случай. Так что пусть удаляют. 🌝

Вышла статья с PoC-ом для Apache Struts2 RCE (CVE-2023-50164). Также Shadowserver пишут, что пошли попытки эксплуатации. Не затягивайте с обновлением, кажется тема будет громкая.
🟥 Экспертный центр PT пока относит к трендовым 2 уязвимости из декабрьского Patch Tuesday. И это не те уязвимости, на которые можно было подумать и о которых все пишут. Это две малозаметные EoPшки:
🔻 Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2023-35632). В этом году был прецедент, когда EoP в Windows Ancillary Function Driver for Winsock (CVE-2023-21768) довели до эксплоита за 24 часа. В январе вышла уязвимость, в марте уже был модуль в Metasploit. Расковыряют ли в этот раз? Посмотрим. 🍿
🔻 Elevation of Privilege - Windows Win32k (CVE-2023-36011). EoP эксплоиты для Win32k появляются очень часто и обновления для этой конкретной CVE выпустили для всех версий Windows, начиная с Windows Server 2012. 🕵♂
Остальные уязвимости, несмотря на занимательные описания, пока не дотягивают до трендовых. Но это вовсе не значит, что их не нужно исправлять. Очень даже нужно. 😉
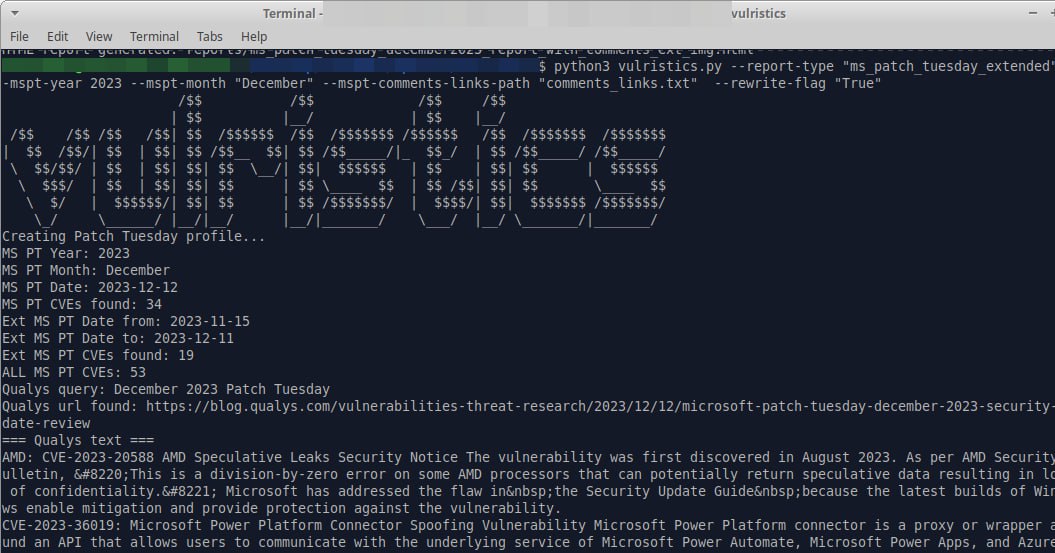
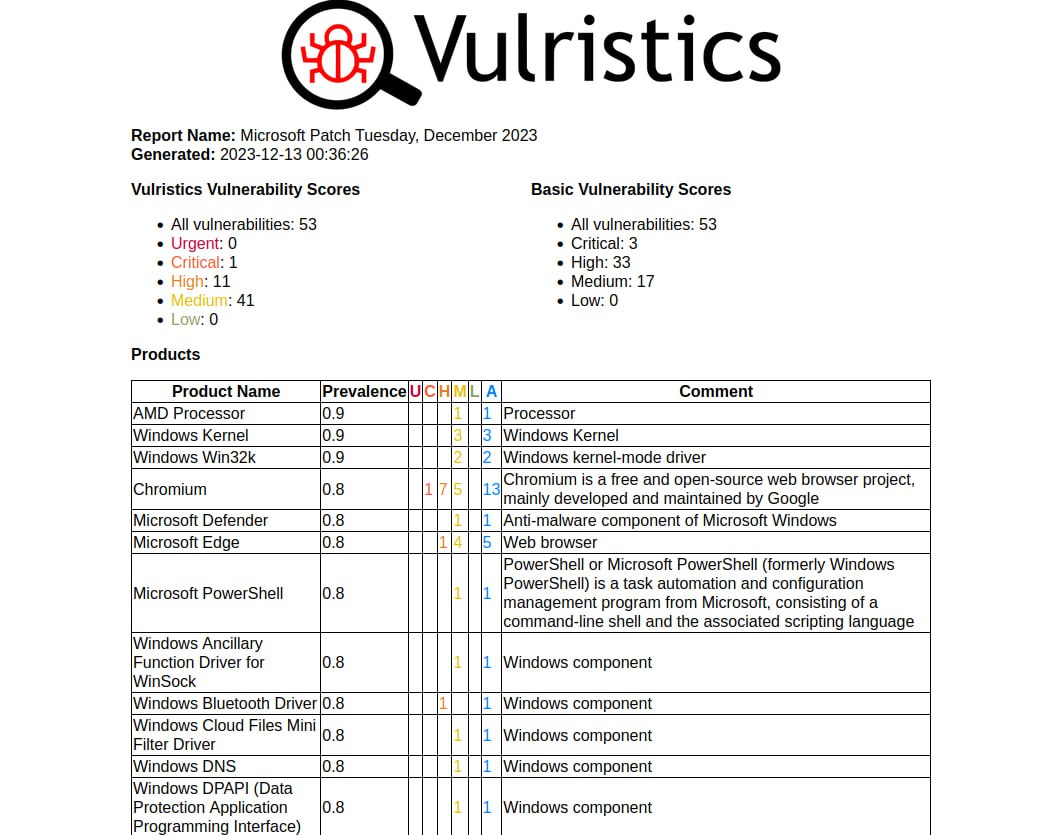
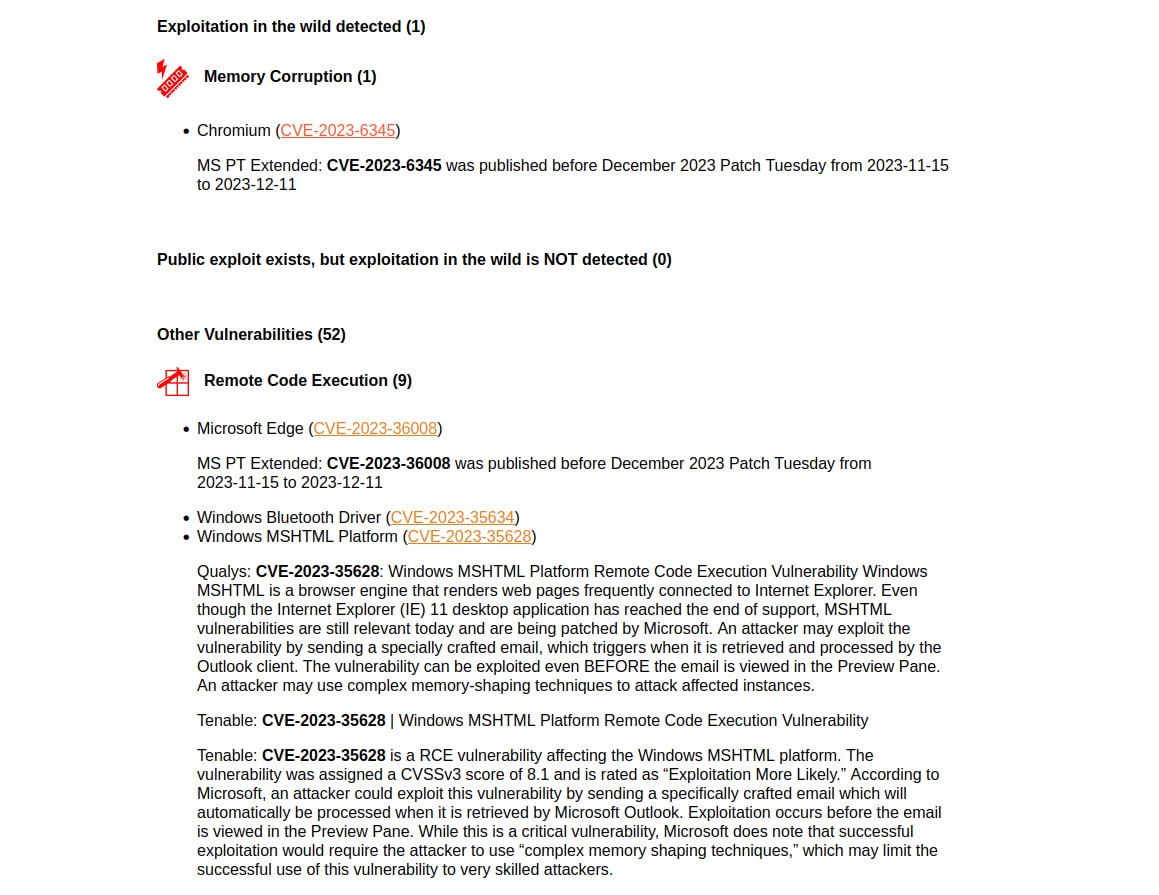
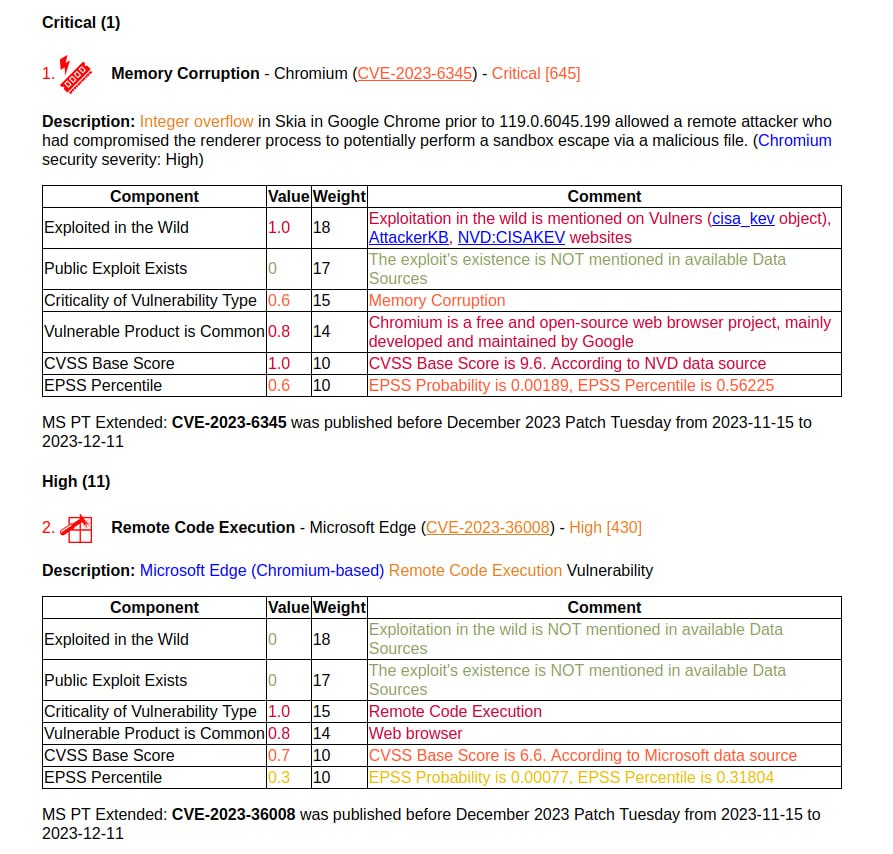
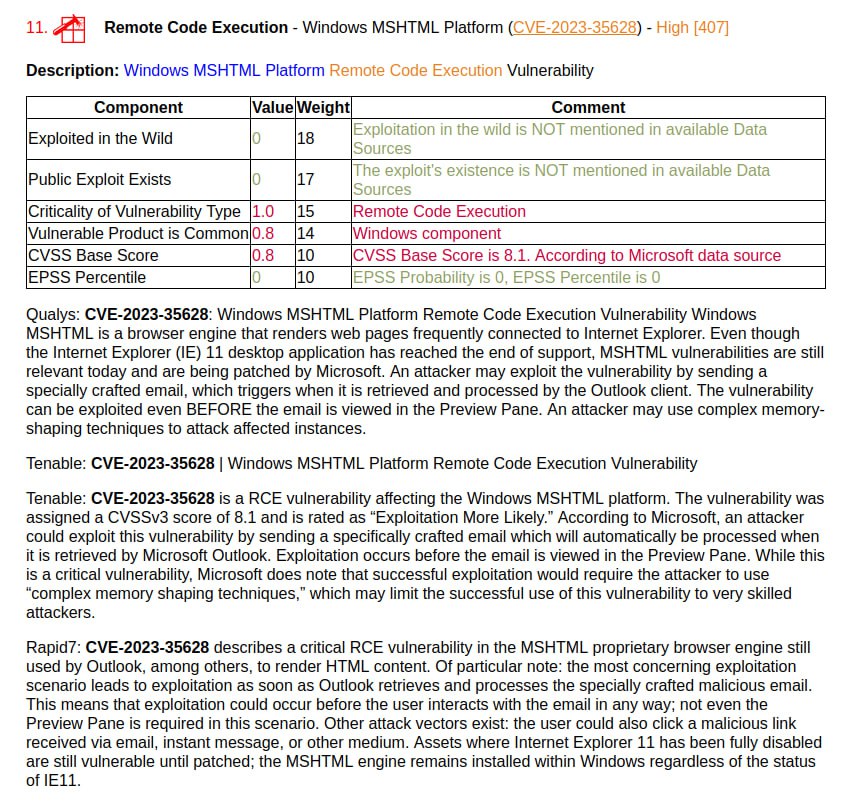
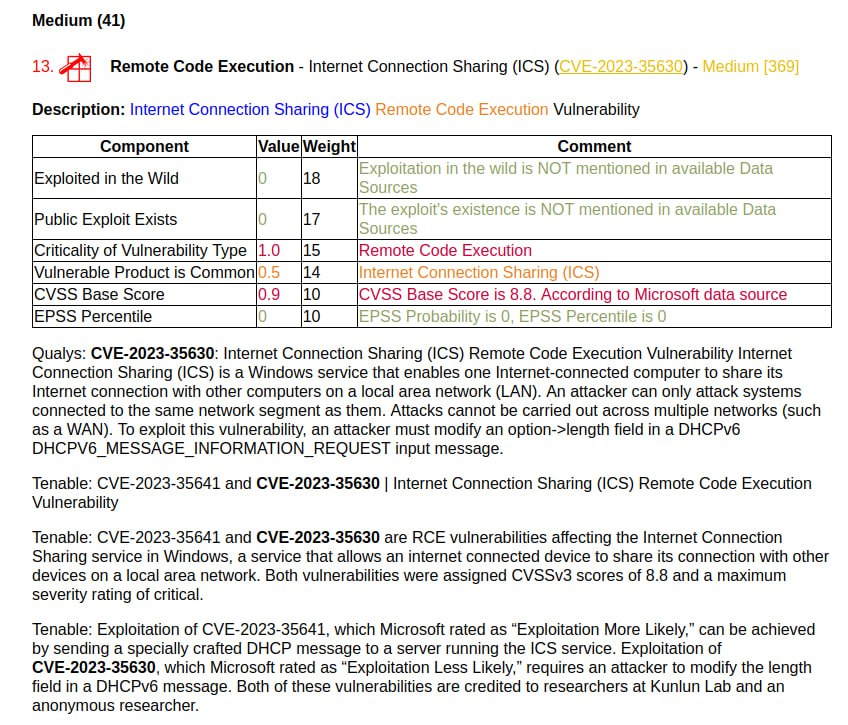
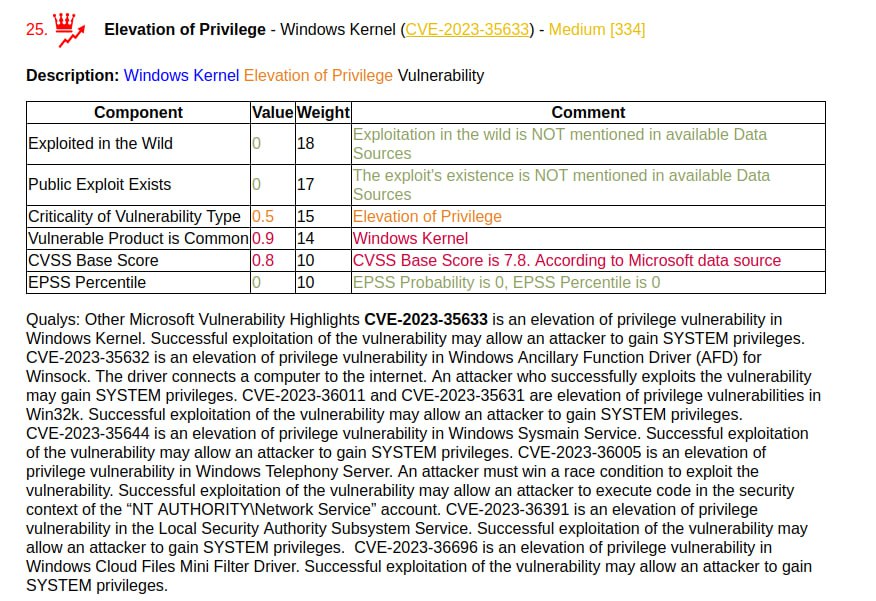
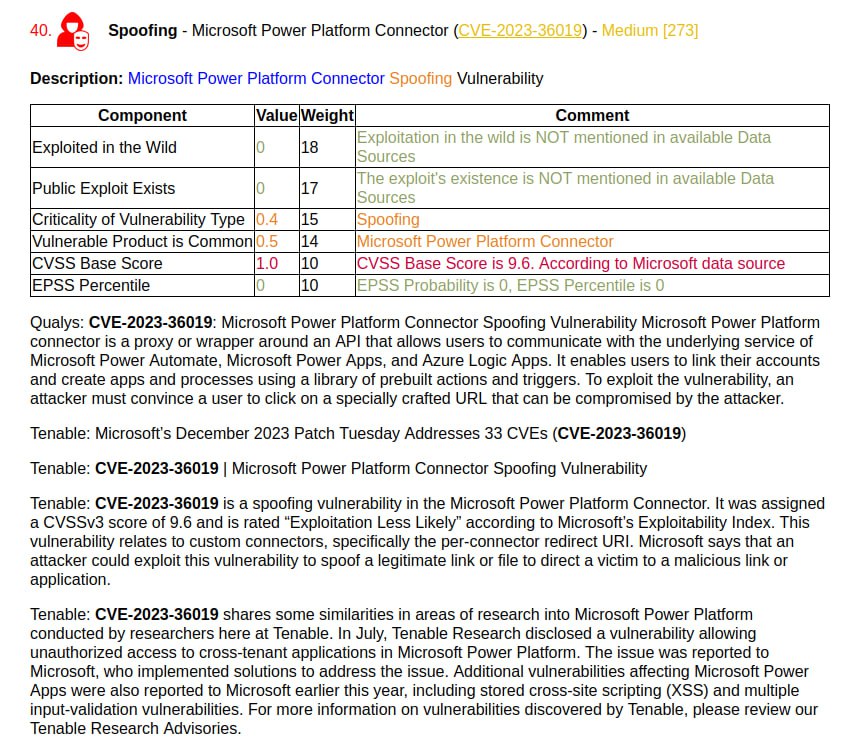
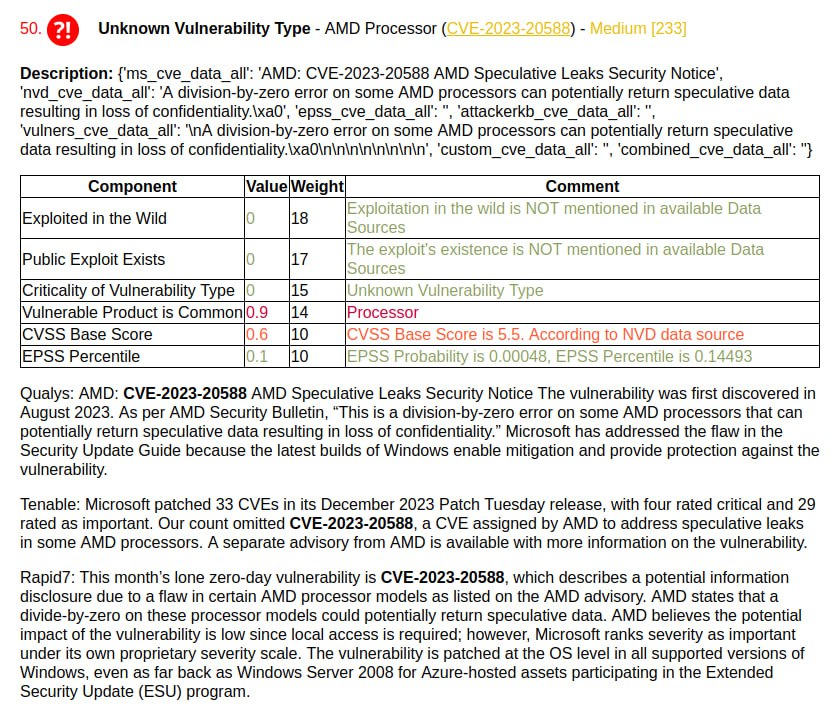
Декабрьский Microsoft Patch Tuesday. Всего 34 уязвимости. С набежавшими с ноября - 53.
🔻 Наиболее критичная это Memory Corruption - Chromium (CVE-2023-6345). Это уязвимость в Skia, о которой я уже писал. Есть признаки эксплуатации вживую.
Для других уязвимостей нет эксплоитов и признаков эксплуатации вживую.
🔸 RCE - Windows MSHTML Platform (CVE-2023-35628). По данным Microsoft, злоумышленник может отправить специальное email-сообщение, которое будет автоматически обработано при получении Microsoft Outlook (до просмотра в Preview Pane). 🔥
🔸 RCE - Internet Connection Sharing (ICS) (CVE-2023-35630, CVE-2023-35641). Эксплуатация через отправку вредоносного DHCP-запроса на сервер ICS. Можно получить SYSTEM. 🔥
🔸 EoP - Windows Kernel (CVE-2023-35633 и штук 5 других). Подъём до SYSTEM.
Остальное какое-то неинтересное. 🤷♂️
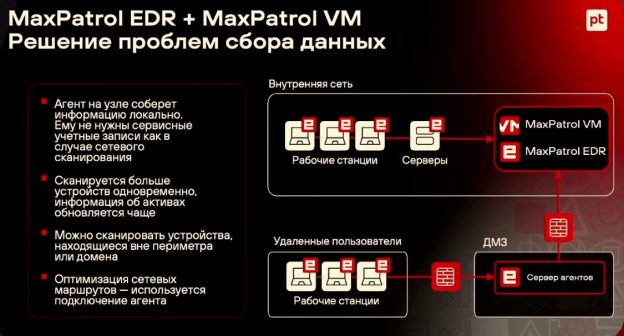
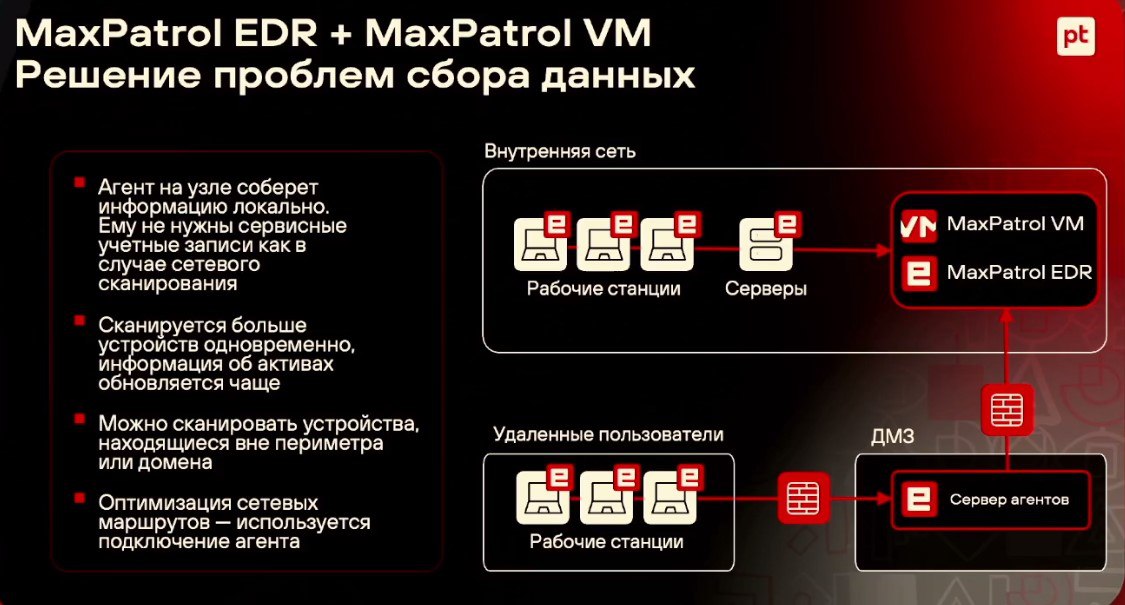
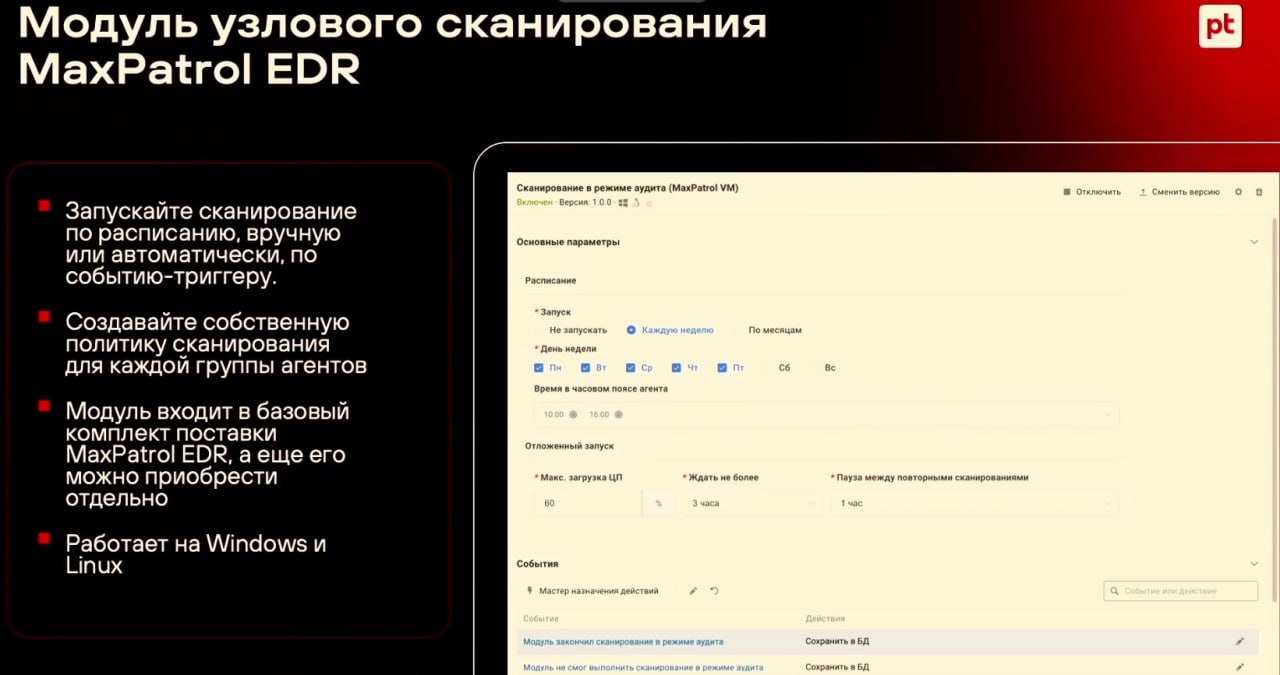
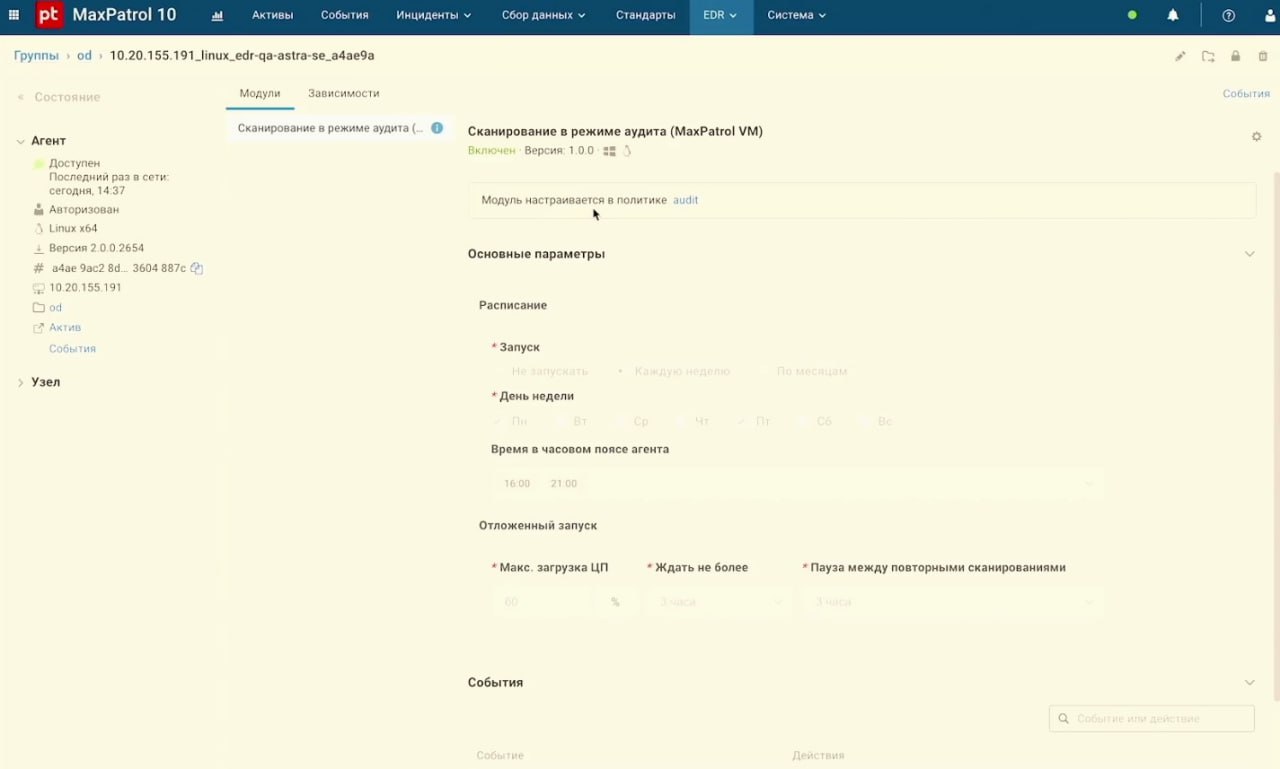
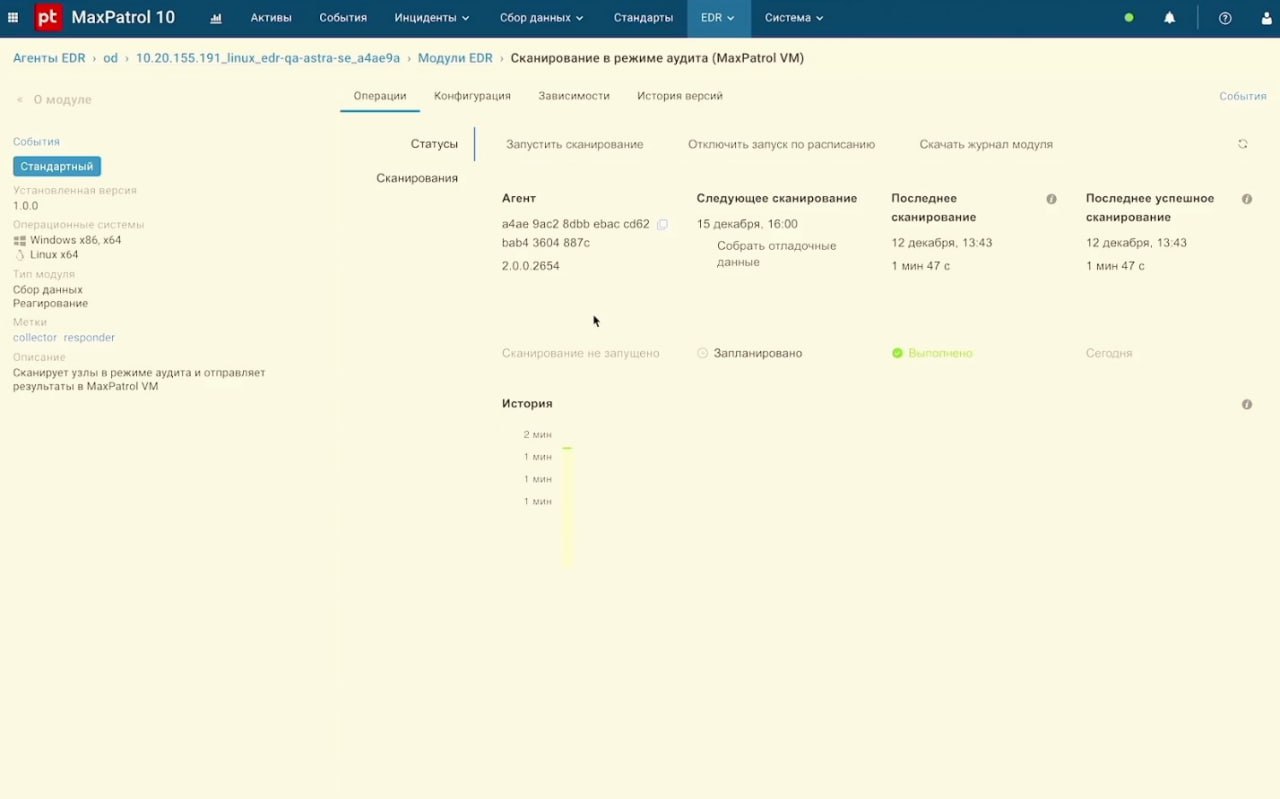
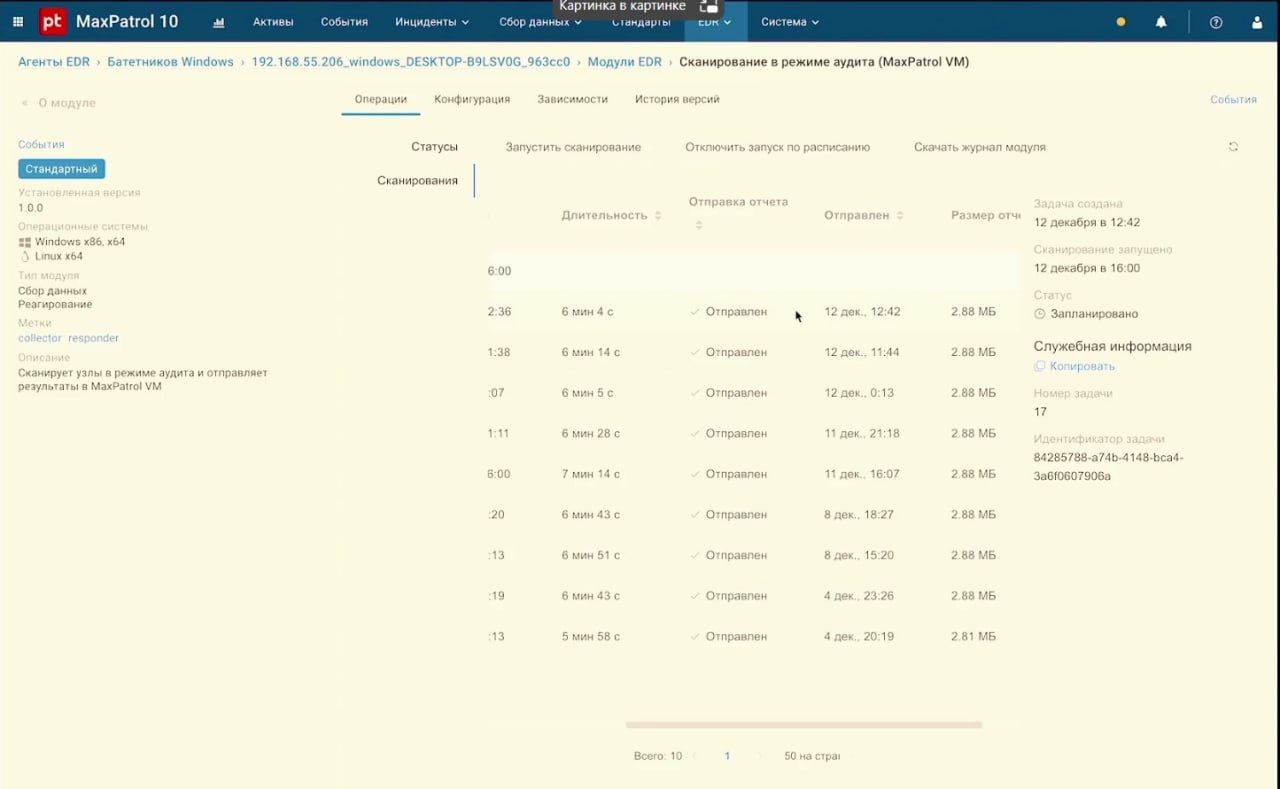
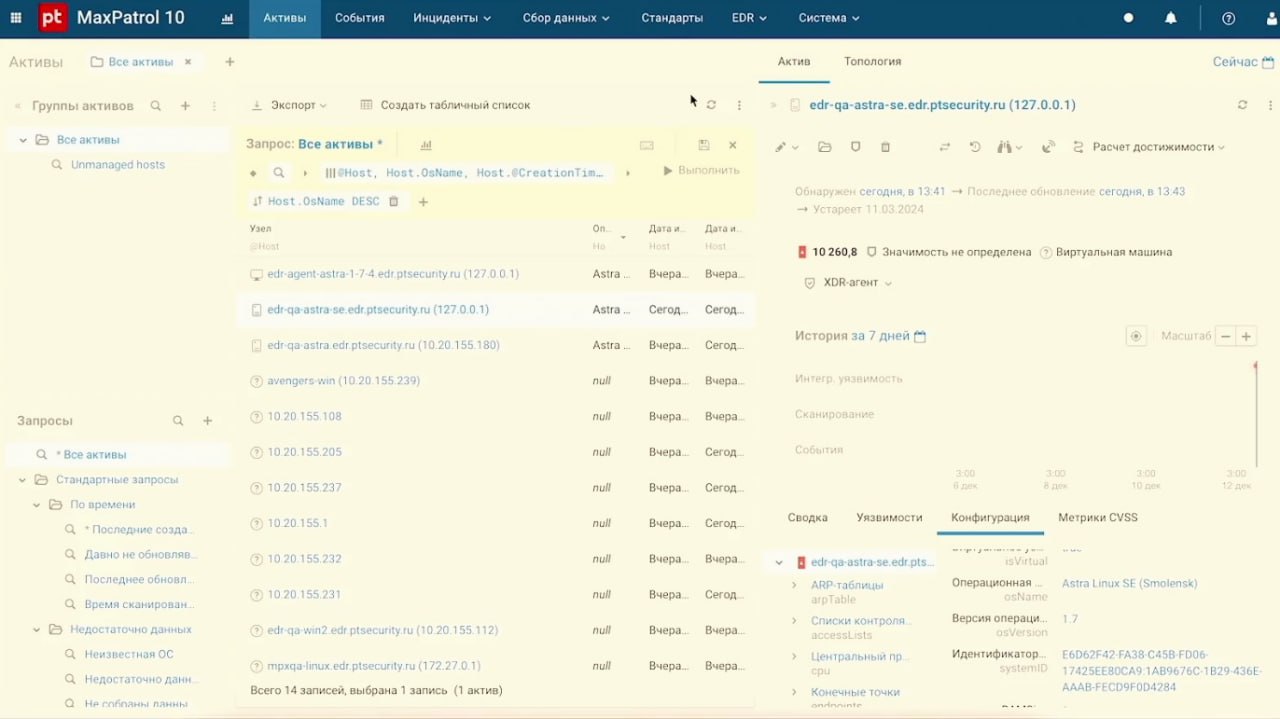
Посмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VM.
Зачем нужно агентное сканирование:
🔸 можно сканировать активы, до которых активно не достучишься (десктопы)
🔸 нет проблем с учётками
🔸 можно более оперативно обновлять данные
Что показали:
🔹 как в политиках модуля EDR настраивается сканирование (запуск по расписанию, ожидание запуска пока не снизится загрузка CPU, пауза между повторными сканированиями, запуск по событию EDR)
🔹 как выглядит вкладка с состоянием агента
🔹 как выглядят результаты в активах VM
Важные моменты:
🔻 Агенты полноценные, сами инициируют соединение.
🔻 Поддерживается Windows и Linux (в т.ч. Astra Linux). MacOS пока не сканится, хотя EDR там работает.
🔻 Если у вас есть лицензия на VM, нужно будет докупить лицензию на агентное сканирование на нужное количество хостов.
🔻 Полноценный EDR можно не покупать, можно будет использовать урезанные агенты EDR только с функцией сканирования.
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.