Qualys представили пассивный сенсор, встроенный в хостовой агент - Cloud Agent Passive Sensor (CAPS)

Qualys представили пассивный сенсор, встроенный в хостовой агент - Cloud Agent Passive Sensor (CAPS)

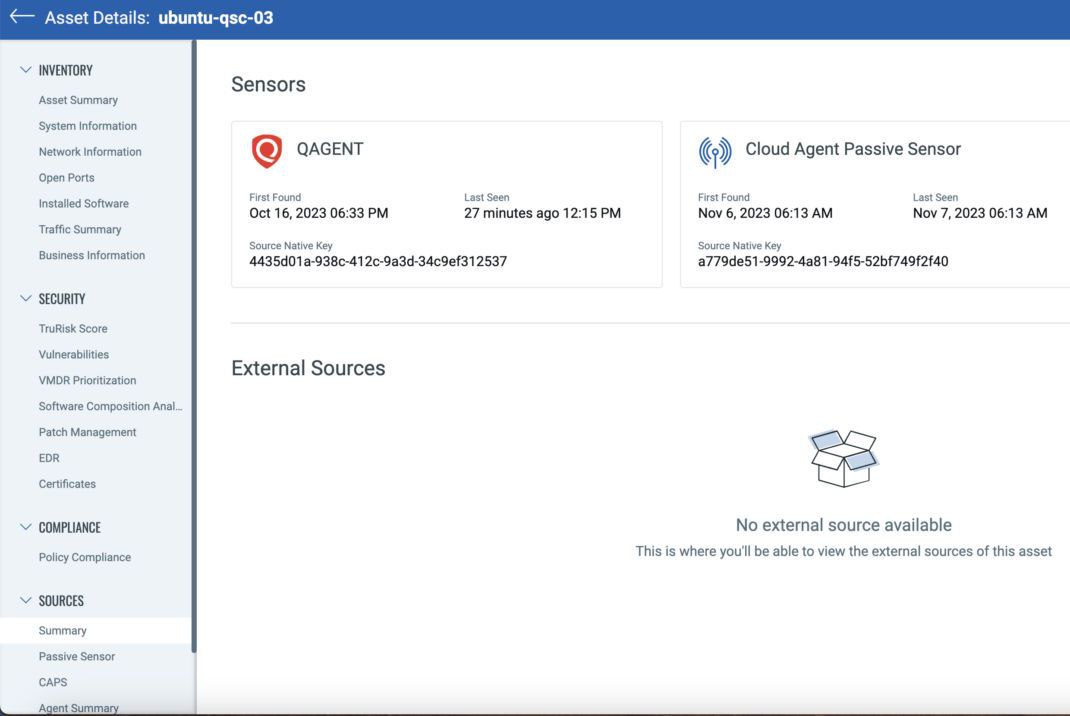
Qualys представили пассивный сенсор, встроенный в хостовой агент - Cloud Agent Passive Sensor (CAPS). Прикольная тема для развития VM-ных агентов. То, что в агент интегрируют активный сетевой сканер, я уже видел, а вот то, что снифер встроили - не припомню такого. 🙂

Как они обосновывают необходимость в нём: указывают на опасность, исходящую от неизвестных и неуправляемых активов в сетях. Это могут быть как просто старые уязвимые системы, так и закладки. Отслеживать такие активы трудоёмко.

Что предлагают: новый сенсор CAPS, встроенный в хостовой агент, который уже используется для VMDR, PM (Patch Management), FIM (File Integrity Monitoring), EDR.

Разве у них не было средств для анализа трафика? Было и есть - сетевое устройство Qualys Network Passive Sensor. Но пишут, что им 100% покрытия в современных средах сложно было достичь, т.к. сети слишком сложные стали.

Что из себя представляет CAPS: функция, которую можно включить для любого лицензированного облачного агента (Cloud Agent). Функция работает при наличии модуля Qualys CyberSecurity Asset Management (CSAM).

CAPS превращает облачный агент в пассивный сенсор (в дополнение к другим функциям, которые он выполняет регулярно), позволяя ему отслеживать broadcast и multicast трафик, такой как ARP, DHCP, SSDP, mDNS, LLDP и различные Plug-and-Play Network/Service Discovery протоколы для обеспечения широкой видимости в сети.

Затем облачные агенты собирают обширные метаданные активов и сообщают такую информацию, как MAC-адреса, IP-адреса, имя хоста, операционную систему, версию прошивки и UUID (универсальные уникальные идентификаторы). Эти данные можно использовать для создания централизованной инвентаризации сетевых активов, оценки состояния их безопасности и обнаружения аномалий или потенциальных угроз.

Данные, собранные с помощью CAPS, автоматически агрегируются на платформе Qualys Enterprise TruRisk с информацией от Network Passive Sensor-ов, активных сетевых сканеров и облачных агентов. Он обеспечивает единое, комплексное и унифицированное представление о сети.

При этом пассивным зондированием (sensing) занимаются не все агенты:

Если в одной подсети имеется более одного агента с поддержкой CAPS, агенты совместно определяют лидера (leader) и резервного (standby). Резервный обеспечивает непрерывность работы в случае выхода Лидера из сети.

А так всю работу делает Лидер.

Какие преимущества подчёркивают:

🔹 Автоматический анализ трафика и дедупликация данных из нескольких источников. Автоматически убирают мусор типа данных из домашних сетей.
🔹 Дополнительное средство детектирования для активов, которые нельзя сканировать агентно или безагентно (промышленное оборудование, Интернет вещей и медицинские устройства)
🔹 Простота интеграции, алертинга, добавления в регулярные сканы/на раскатку агентов.

Для бизнеса напирают на минимизацию рисков за счет комплексного контроля, единый взгляд на SecOps и IT Ops, снижение совокупной стоимости владения.
Интересная уязвимость раскрытия данных в ownCloud (CVE-2023-49103)

Интересная уязвимость раскрытия данных в ownCloud (CVE-2023-49103)

Интересная уязвимость раскрытия данных в ownCloud (CVE-2023-49103). А точнее в плагине-приложении graphapi, благодаря которому становится доступен URL:

"owncloud/apps/graphapi/vendor/microsoft/microsoft-graph/tests/GetPhpInfo.php"

При доступе к этому URL-адресу раскрываются детали конфигурации среды PHP (phpinfo). Эта информация включает в себя все переменные среды веб-сервера. В контейнерных развертываниях эти переменные среды могут включать конфиденциальные данные, такие как пароль администратора ownCloud, учетные данные почтового сервера и лицензионный ключ. 🤷‍♂️

Есть немудрёный PoC. 🙂 Если у вас ownCloud - проверяйтесь, обновляйтесь, меняйте креды.

Наиграл ещё одно стихотворение Роберта Рождественского "Спелый ветер дохнул напористо"

Наиграл ещё одно стихотворение Роберта Рождественского "Спелый ветер дохнул напористо". Про незнакомых юных граждан, обживающих вагон, стало уже вполне близко и понятно. 🌝 Вообще советская лирика шестидесятников как-то по-другому начала восприниматься после недавних событий, стала более злободневной что ли, актуальной. Вроде и время совсем другое, и страна сильно изменилась, а глобальные расклады остались примерно теми же. Как и рефлексия на них.

Прожектор по ИБ, выпуск №13 (26.11.2023): Метания Альтмана, кошко-девушки и тормозной CISA KEV

Прожектор по ИБ, выпуск №13 (26.11.2023): Метания Альтмана, кошко-девушки и тормозной CISA KEV

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся, смотрим статистику по прошлому эпизоду и комментарии
02:30 Впечатления от Кибердома, потенциальная книга по VM от Positive Technologies
12:44 CISA KEV люто тормозит
20:19 Про спор ОМП и Ред Софт об AOSP в реестре Минцифры
31:58 USB-стиллер против Windows Hello и про биометрию вообще
41:04 8 млрд рублей перевели мошенникам жители РФ, не доверяйте входящим звонкам
47:08 Хакеры требуют кошко-девушек
49:59 Карьерные метания товарища Альтмана
54:45 Несёт ли бред ИИ?
56:57 Прощание от Mr.X

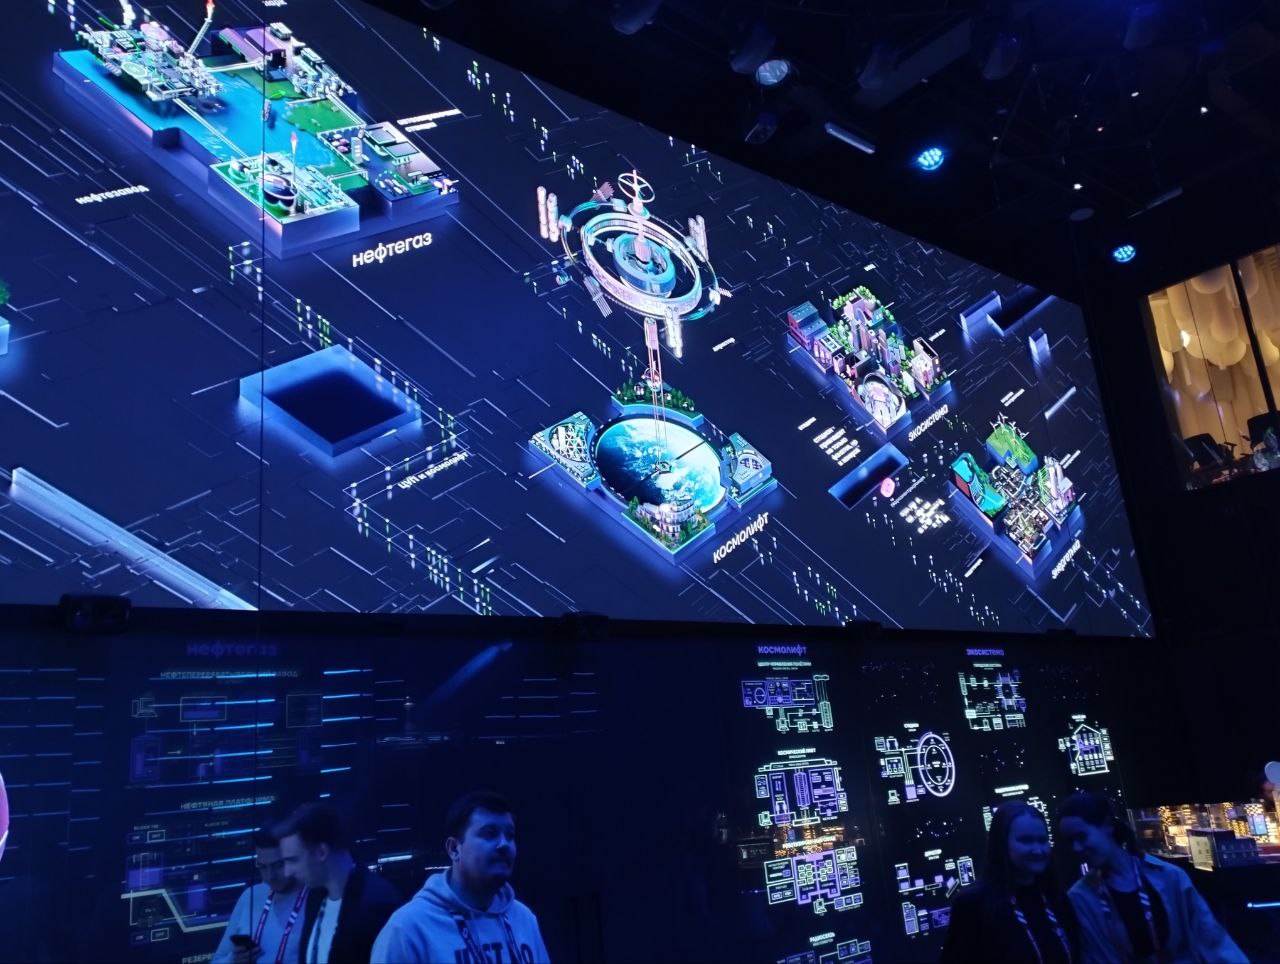
Две вещи, которые больше всего порадовали в Кибердоме

Две вещи, которые больше всего порадовали в КибердомеДве вещи, которые больше всего порадовали в КибердомеДве вещи, которые больше всего порадовали в Кибердоме

Две вещи, которые больше всего порадовали в Кибердоме.

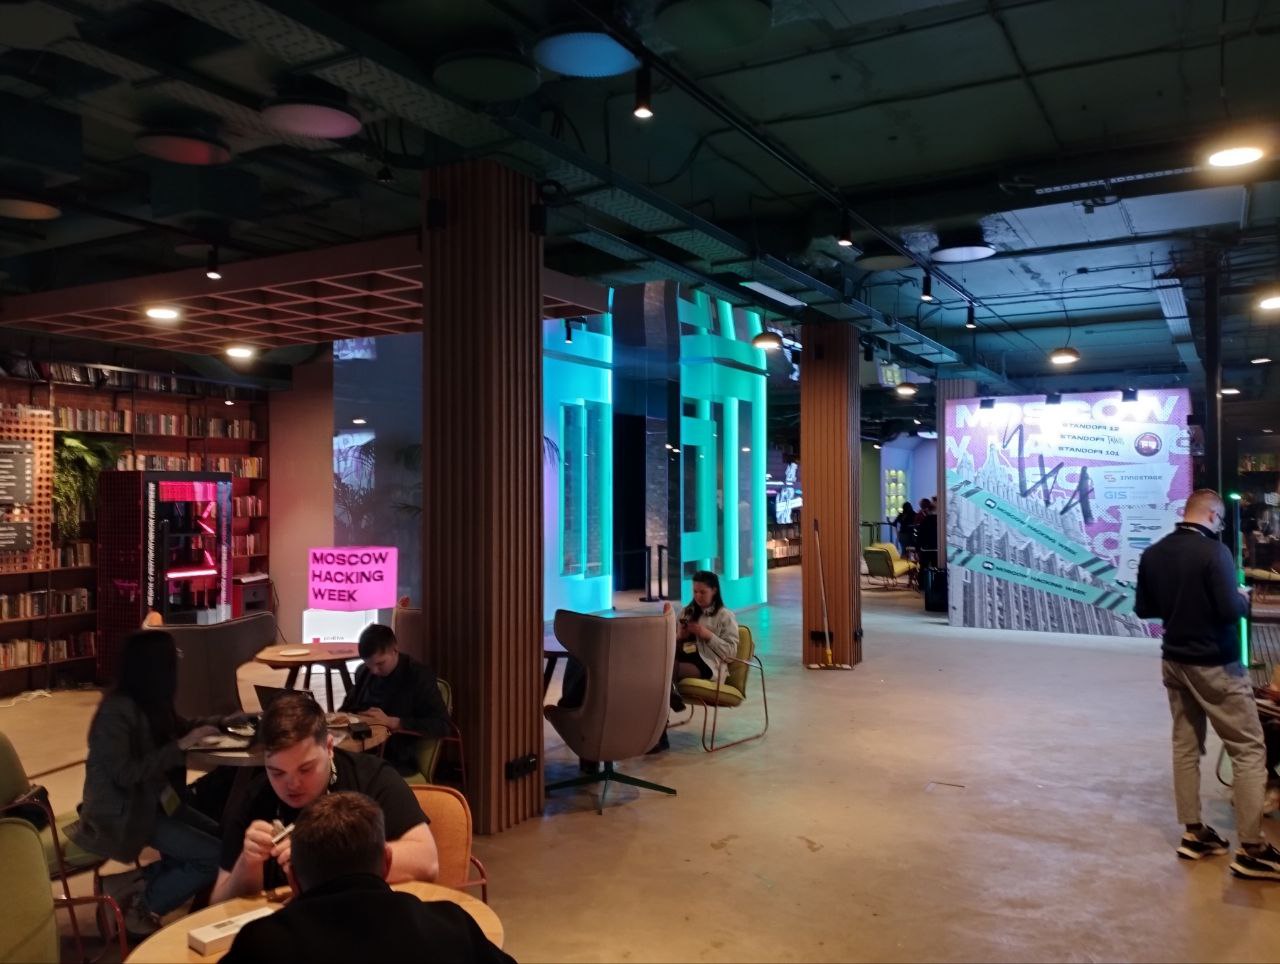
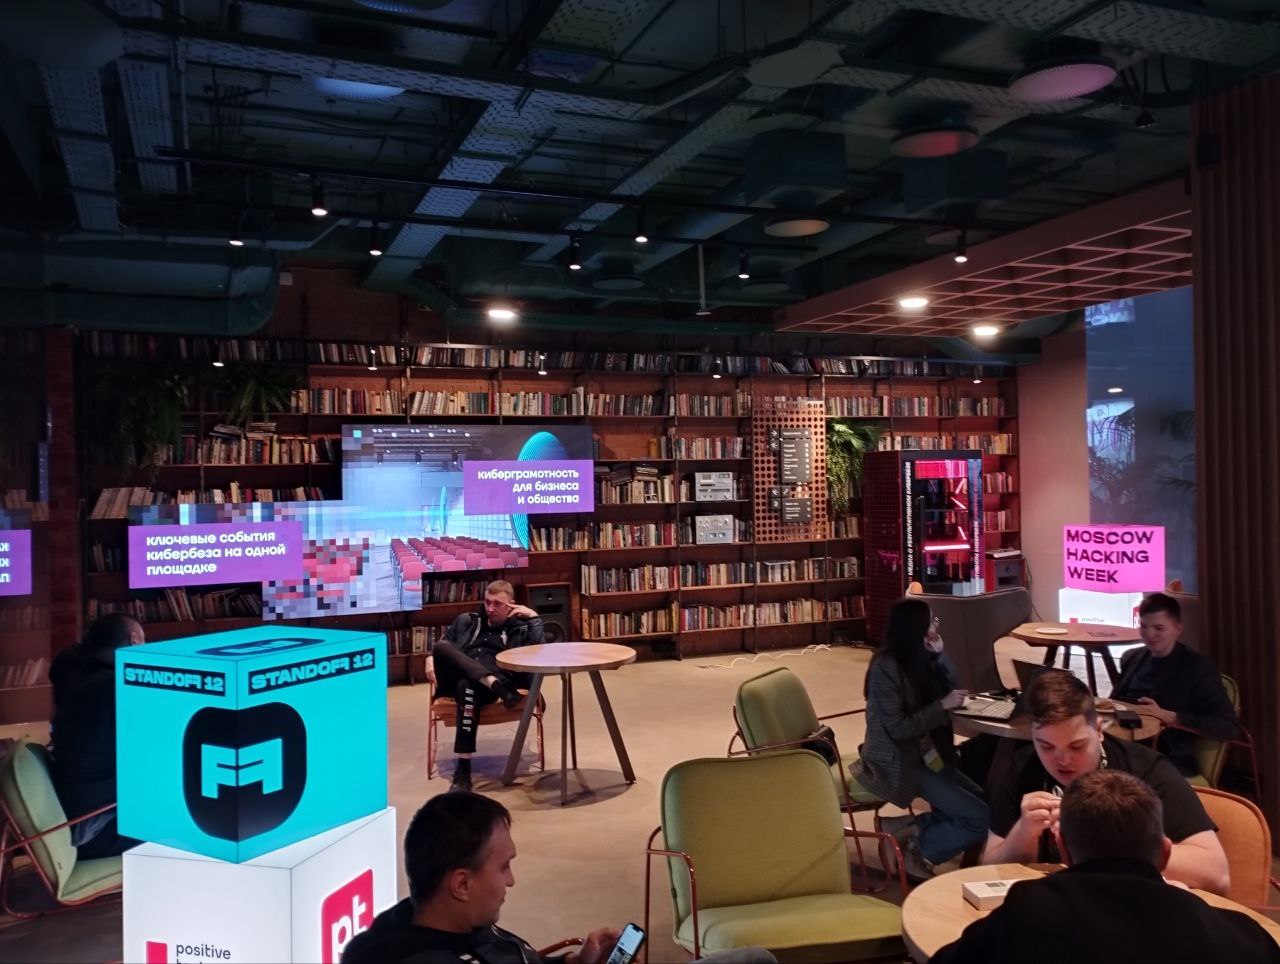
1. ОЧЕНЬ много полок с разными книгами и ретро-девайсами. Я обожаю библиотеки и книжные магазины, так что мне такое оформление очень зашло. 😇
2. В зоне киберполигона у стендов есть планшеты с мини-игрушками, в которых нужно отражать атаки злоумышленников, иначе на стенде произойдет что-то нехорошее. Довольно увлекательно и похоже на мою задумку с Бесконечным VMом. 🙂

Здесь же напишу пару слов про выпускной вечер курса по VM в дополнение к посту Михаила. По-моему прошло душевно. Познакомились, осмотрели Кибердом, перекусили, поиграли в VM-ный квиз, всякие интересные VM-ные кейсы пообсуждали. Хороший вечер. 👍🙂 Спасибо тем, кто пришёл и кто организовал!

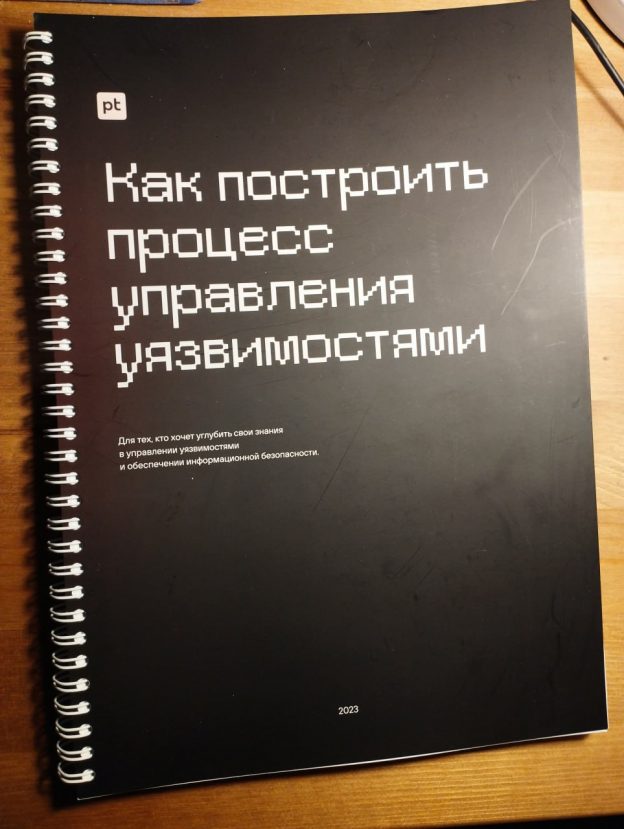
Рабочая тетрадь по Управлению Уязвимостями

Рабочая тетрадь по Управлению Уязвимостями
Рабочая тетрадь по Управлению УязвимостямиРабочая тетрадь по Управлению УязвимостямиРабочая тетрадь по Управлению УязвимостямиРабочая тетрадь по Управлению Уязвимостями

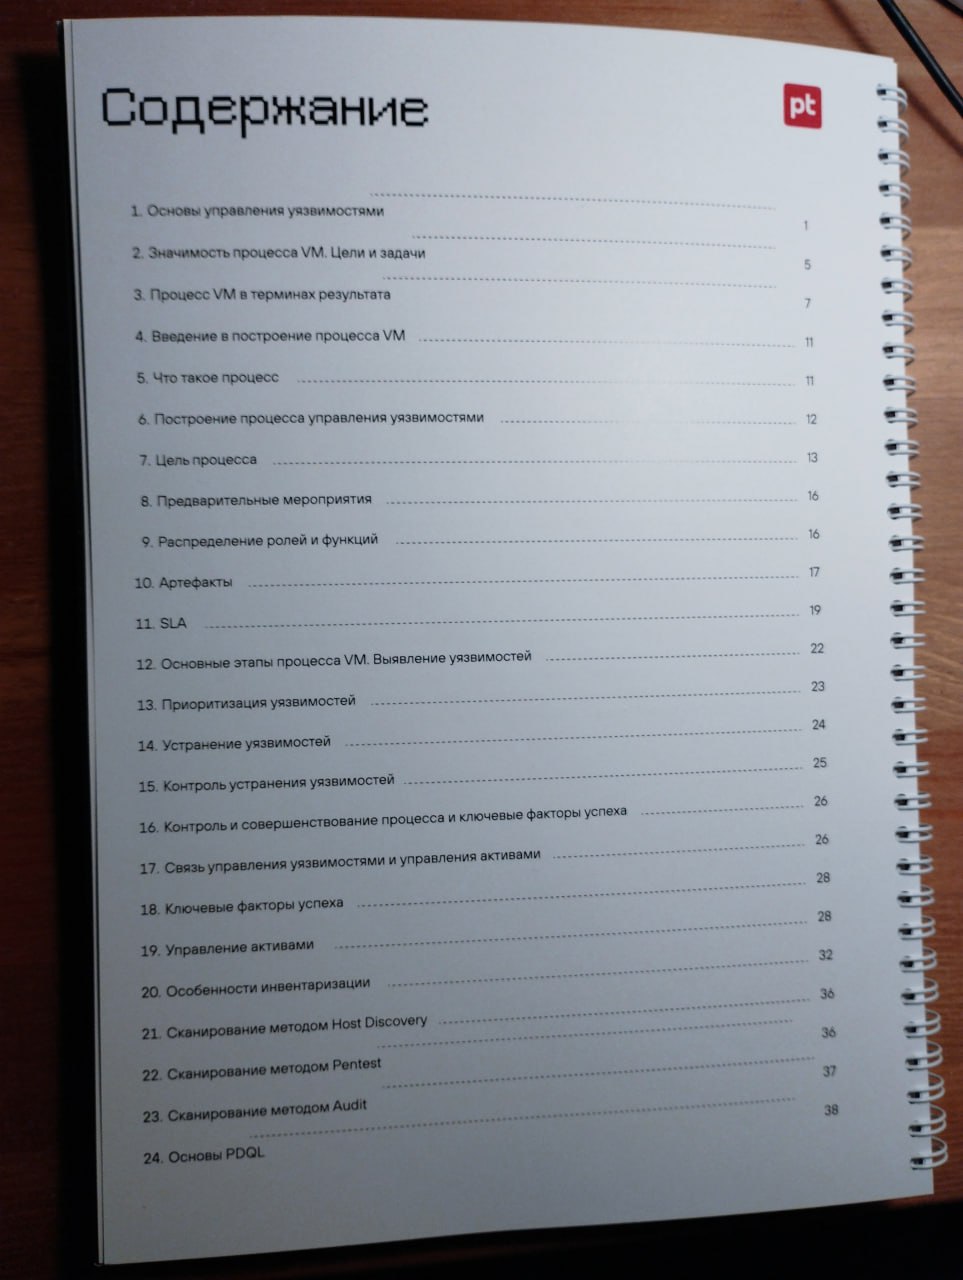
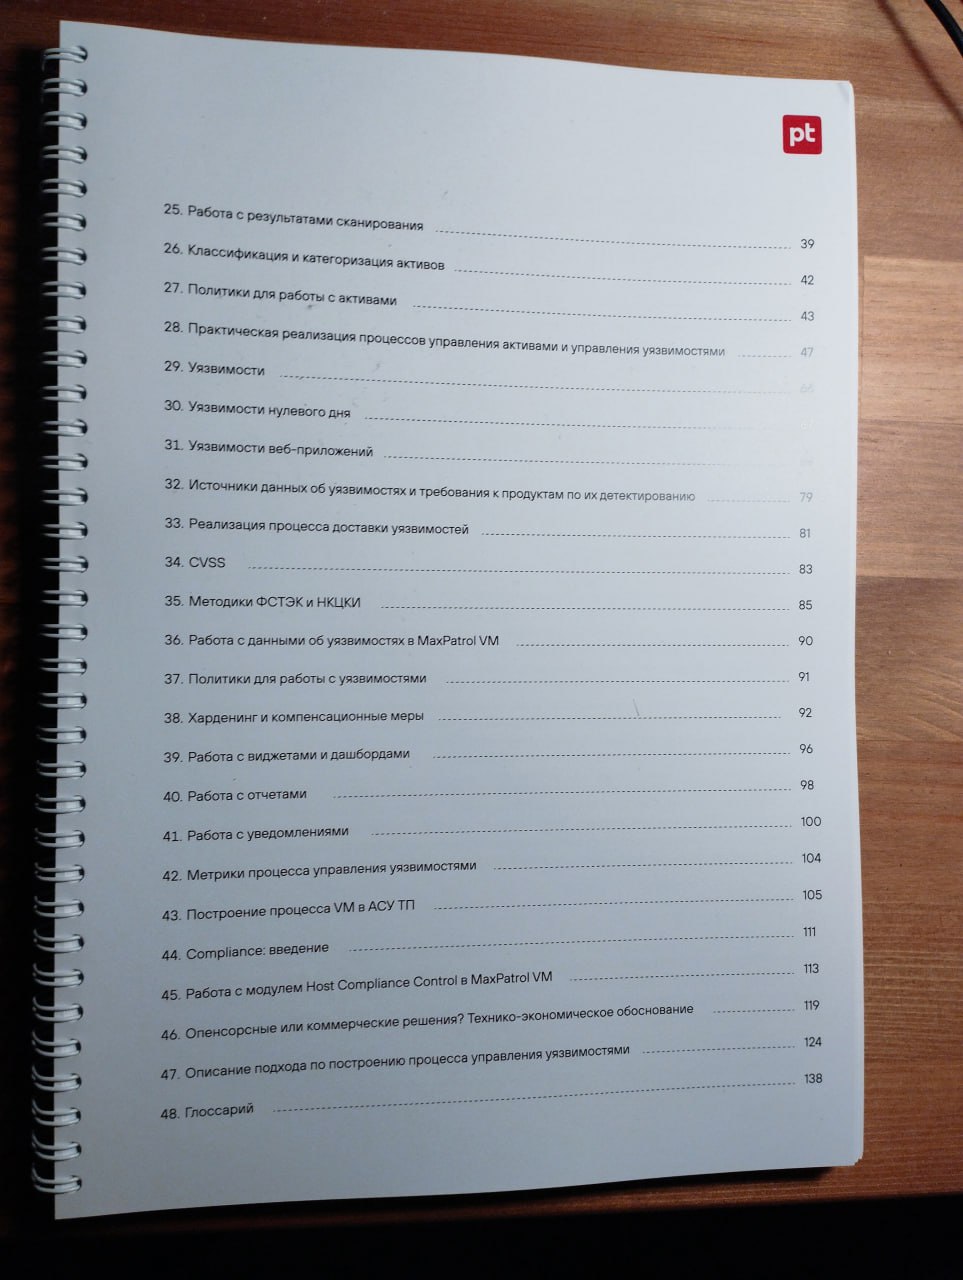
Рабочая тетрадь по Управлению Уязвимостями. Выпускникам курса PT по VM помимо сертификатов вручали сегодня и такие издания. Практически полный контент онлайн-курса в текстовом виде. 🤩 Это пока не полноценное учебное пособие, а скорее некоторый драфт, версия 0.5. Имеет смысл ещё поиграться со структурой, убрать повторения, подсушить текст и т.д. Но даже в таком виде чтиво исключительное.

Особенно понравился модуль от Олега Сенченко про VM-процесс в самом Positive Technologies. Очень толково про принципы построения системы, потоки данных, контроль активов, алгоритм сканирования инфры, определение приоритета патчинга и т.д. И там не общие слова, а техническое описание всей системы. Не только MP VM, но и сопряжения с IT-шной частью. 🔥

Когда же такое издание появится в свободном доступе или в продаже? Пока без понятия. 🤷‍♂️ Но думаю, что если вы клиент PT и скажете своему TAM-у, что хотели бы себе такое, то появится скорее. 😉

Добрался до Кибердома под самый конец Standoff / Moscow Hacking Week

Добрался до Кибердома под самый конец Standoff / Moscow Hacking Week
Добрался до Кибердома под самый конец Standoff / Moscow Hacking WeekДобрался до Кибердома под самый конец Standoff / Moscow Hacking WeekДобрался до Кибердома под самый конец Standoff / Moscow Hacking Week

Добрался до Кибердома под самый конец Standoff / Moscow Hacking Week. Первый раз на площадке. Впечатления - пока ничего не понятно как здесь что, но просторно и масштабно, впечатляет. 🙂

Приехал на выпускной PT-шного курса по VM-у.