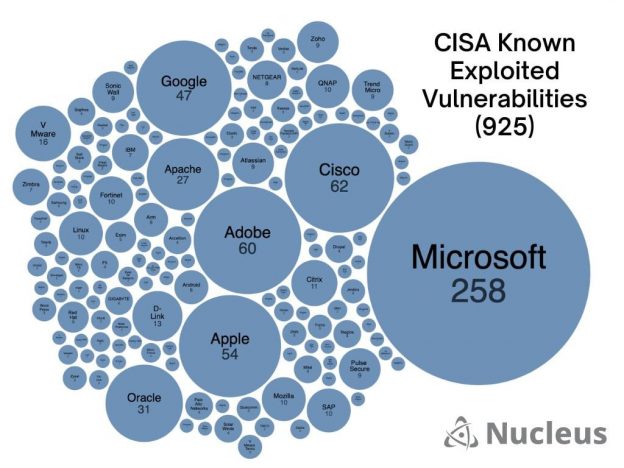
Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям

Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям

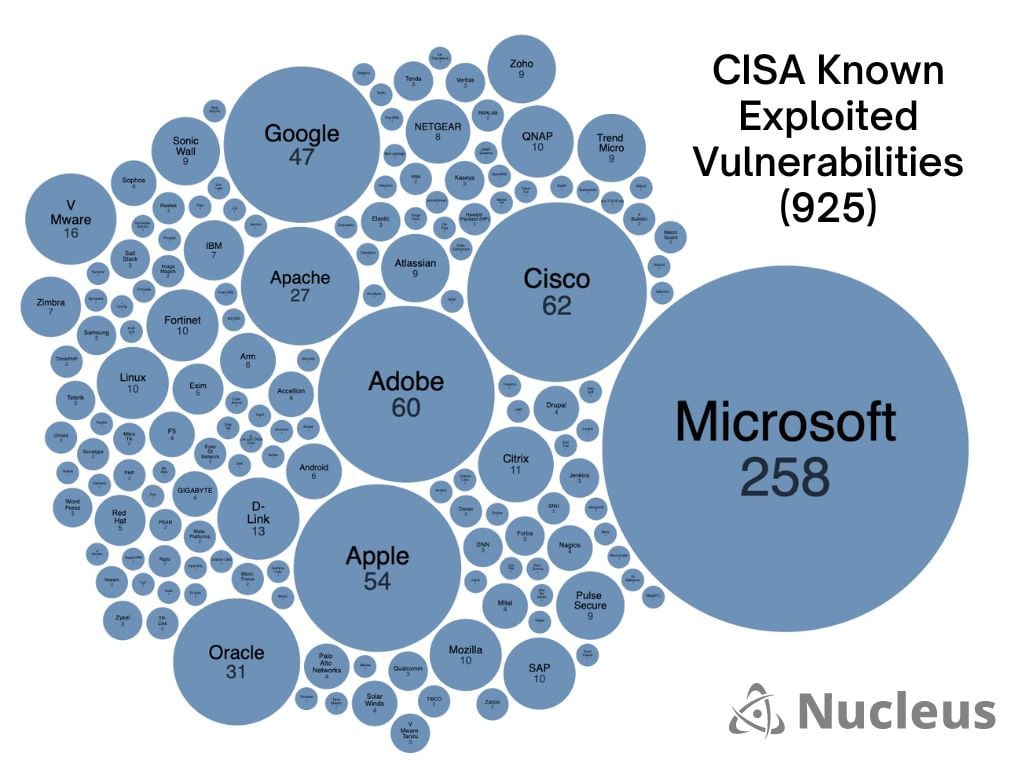
Nucleus Security нарисовали красивую картинку по CISA KEV уязвимостям. Навели статистику по вендорам. К статистике наведенной по всем уязвимостям из NVD я отношусь обычно скептически - непонятно то ли у вендора такие дырявые продукты, то ли вендор наоборот ответственно подходит к уязвимостям в своих продуктах и заводит CVE на каждый чих. Здесь же рассматриваются только уязвимости с признаками эксплуатации в реальных атаках, просто так в CISA KEV не попадают. Поэтому вполне справедливо будет сделать вывод: если у вас инфраструктура на продуктах Microsoft, то уровень риска у вас соответствует этому громадному кружку, а если на Linux, то гораздо меньшему кружку (его так сразу и не заметишь). Выпиливайте у себя Microsoft! Хотя бы стратегически двигайтесь в этом направлении. Тоже касается и других больших кружков: CISCO, Apple, Oracle, Adobe. Google выпилить скорее всего не получится - это вездесущий Chromium. 🙂

С Днём Радио!

С Днём Радио!

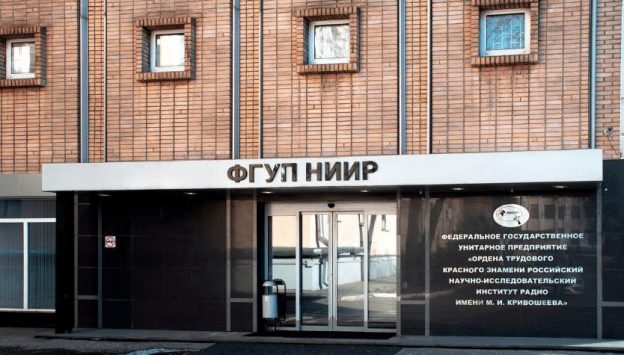
С Днём Радио! 1,5 года (даже чуть больше, 1 год и 10 месяцев 🙂) в НИИ Радио, моё первое место работы на полставки, позволяют мне считать себя в какой-то степени причастным. 😅 Классное было времечко: первая полноценная практика администрирования Linux/Solaris и разработки на C, bash, немножко Java и php. Настоящий вычислительный кластер на Sun Blade! Зарплата, правда, была скорее символической. Но уже можно было не запариваться по поводу стипендии от слова совсем. 🙂

Заметил, что проект руководства по управлению уязвимостями, который был публично доступен на сайте ФСТЭК с 31 марта по 17 апреля для сбора отзывов, с сайта убрали

Заметил, что проект руководства по управлению уязвимостями, который был публично доступен на сайте ФСТЭК с 31 марта по 17 апреля для сбора отзывов, с сайта убрали. Видимо теперь уже до доработанного официального релиза. Поэтому ту публичную версию от 31 марта заливаю сюда. Чтобы было понятно к чему относятся мои комментарии про "процесс не для человеков" и "место автоматического детектирования уязвимостей". Кроме того, после официального релиза будет интересно посмотреть, что изменилось по сравнению с проектом.

Об исправлении уязвимостей, шоколаде и мышах

Об исправлении уязвимостей, шоколаде и мышах. У Аллена Карра, который написал книгу про лёгкий способ бросить курить, есть ещё книга про легкий способ похудеть. Одна из идей там в том, что нужно кушать полезную еду, от которой особо не потолстеешь, а от вредной еды, от которой легко потолстеть, лучше отказаться. И для лёгкого отказа от вредной еды Аллен Карр методично полоскает читателю мозг. 😉 Вот, например, про шоколад. 🍫 Если вы любите шоколад и для вас это не проблема, следующие 2 абзаца лучше не читайте.

Манипуляция это? Безусловно. Но негативная ассоциация создаётся. Тяга к шоколаду у меня лично значительно уменьшилась и пищевое поведение скорректировалось в более здоровую сторону. 👍🙂 Но сделано это было через манипуляцию. Этичность метода так себе, но зато есть результат. "Вам шашечки или ехать?" ©

Так вот, про уязвимости. Есть мнение, что IT-шникам для того, чтобы они поддерживали инфраструктуру в безопасном и обновленном состоянии необходимо давать наиболее объективную информацию об уязвимостях. А какая это информация? То, что только 3% всех уязвимостей становятся реально эксплуатабельны и используются в атаках? Что мы в общем случае понятия не имеем, будет ли эксплуатироваться данная конкретная CVE и всё, что у нас есть это рекомендация вендора поставить патч? Такая информация будет способствовать внедрению процесса безусловного регулярного пачинга? Что-то сомнительно. Скорее наоборот будет расслаблять и бодаться по поводу установки обновлений будет сложнее.

С другой стороны, "торговать страхом" и говорить, что раз ты, дорогой админ/девопс, на неделю затянул с патчингом серверов, значит поставил всю инфраструктуру организации под удар, это не совсем этично. Т.к. обычно всё не так жёстко. Живут люди и не патчась, особенно это касается внутрянки. Но иногда те уязвимости, которые считались не особо критичными оказываются полнейшей лютой жестью, как MS17-010 и те, кто хотя бы пару месяцев забивали на обновления оказываются под катастрофическим ударом. И какие именно уязвимости "выстрелят" в следующий раз мы можем только догадываться.

Имхо, формирование здоровых привычек зачастую имеет большую ценность, чем точность и объективность коммуникации. Иногда лучше сознательно сгустить краски, чтобы снизить риски в будущем. "В конце концов, это почти правда!" © Но каждый пусть решает для себя. 😉

Онлайн-конференций по Vulnerability Management от Anti-Malware

Онлайн-конференций по Vulnerability Management от Anti-Malware

Онлайн-конференций по Vulnerability Management от Anti-Malware. Третья неделя мая ожидается горячей. Начнется с ISCRA Talks 15 мая, закончится PHDays 19–20 мая. А посередине, 17 мая, будет онлайн-конфа "Практика эффективного управления уязвимостями 2023". Это главное и по сути единственное мультивендорное мероприятие по Vulnerability Management-у в России. Заходим, регистрируемся. 😉

В этом году в студию меня не позвали. 🤷‍♂️ Может забыли, может намеренно - не знаю, сам не напрашивался. 🙂 Наверное к лучшему. Мероприятие вендорское, а давать место на нем человеку, который будет говорить вещи противоречащие маркетинговым тезисам и всякие неудобные вопросы в программу вставлять это уже почти прожарка получается. 😉 Я бы обязательно добавил вопросы про поддержку методик оценки уровня критичности, тестирования обновлений и VM руководства от ФСТЭК. 🔥😈 Хотя основное я уже высказал на мероприятиях в 2021 и 2022, за что спасибо!

Трансляцию, конечно, посмотрю и мнением поделюсь. 😉

Готовлю выступление на ISCRA Talks

Готовлю выступление на ISCRA Talks

Готовлю выступление на ISCRA Talks. Будет называться "Управление Уязвимостями: вчера, сегодня, завтра". Порефлексирую на тему каким был Vulnerability Management в России раньше, что изменилось в феврале прошлого года и что нас может ждать в будущем. Приходите послушать!

Мероприятие пройдет 15 мая в МГТУ им. Н. Э. Баумана.

Регистрация открыта до 8 мая, т.е. осталось буквально несколько дней! Это единый дедлайн и для CFP, и для слушателей.

Всячески призываю всех, особенно безопасников учившихся в МГТУ, поучаствовать в развитии эвента! 😉

Upd. Промо-видяшечка от организаторов 😇
Upd2. Опубликована программа мероприятия