
По поводу российского аналога TCP/IP, часть 2

По поводу российского аналога TCP/IP, часть 2. Появилась видеозапись и стенограмма мероприятия. Что там видно.

1. Инициатива от руководителя ГК «Техноджет» из Нижнего Новгорода. Утверждается, что они разрабатывают беспилотные летательные аппараты и космические системы. Они "приступили к разработке системы управления этими аппаратами и модема связи, который будет работать на нашем собственном протоколе связи". Об этом протоколе и речь.

2. То, что они предлагают это "собственные протоколы передачи данных, внедрение которых позволит отказаться от использования стека американских сетевых протоколов TCP/IP" и "высокоскоростная технология приёма-передачи данных на базе низкоорбитальных спутников" (видимо что-то а-ля Starlink). Утверждают, что для широкополосной системы спутниковой связи уже есть испытанные прототипы.

3. Утверждают, что проводили испытания своих протоколов и они показали себя "лучше, чем TCP/IP на сети. Я приведу цифру. Если задержка или потеря пакетов в TCP происходит в размере одного процента, то TСP восстанавливает эти пакеты в течение 360 секунд. Мы восстанавливаем – 5,7 секунды." 🧐

4. Чего хотят: "Конкретно нужно финансирование, нужно решение об утверждении хотя бы на равных правах российского протокола связи с американскими сетевыми протоколами". Пишут, что общались с Роскомнадзором и с «Ростелекомом». "Всё новое, что предлагается, сразу же отметается".

В общем, выглядит как частная инициатива, которую вынесли наверх. Есть некоторые сомнения, что компания, для которой сетевое оборудование не является основным фокусом деятельности смогла реализовать что-то очень универсальное и эффективное, но почему бы, собственно, и нет. Будет интересно ознакомиться с техническими подробностями, если будут. Пока не выглядит так, что финансирование они получат без предварительной экспертизы наработок.
Часть 1

По поводу российского аналога TCP/IP

По поводу российского аналога TCP/IP. Какая-то чересчур эмоциональная реакция на это в интернетиках пошла. Хотя никаких технических деталей пока не наблюдается. Из того, что я видел, можно сказать следующее:

1. Контекст: "мероприятие в индустриальном парке "Руднево", на котором обсуждались особенности развития отечественных беспилотных летательных систем". Зачем вообще при управлении беспилотниками или тем более спутниковой группировкой использовать TCP/IP? Конечно нужно другие протоколы использовать, которые лучше для этих целей подходят, где, например, задержки меньше, а встроенных функций безопасности больше.

2. Даже если речь идет о том, чтобы в какой-то отдаленной перспективе заменить TCP/IP на что-то другое, так это тоже не является чем-то экстраординарным. Например, Huawei развивает свой протокол NEW IP с IP-адресами переменной длины, возможностью определение разной семантики адресов, возможностью определения произвольных полей в заголовке IP-пакета. Может быть он станет международным стандартом и заменой IPv4/IPv6 (мы же все дружно на IPv6 1996-го года перешли, да 😏), а возможно будет использоваться для построения каких-то локальных сетей.

3. В порядке юмора можно вспомнить время, когда никакого TCP/IP в РФ практически не было, а все общались в Fido и на BBSках, а также лазили по x.25 сетям. И было норм. 😆

Часть 2

Прочитал пост Бизонов по поводу утечки

Прочитал пост Бизонов по поводу утечки. Познавательно. Есть такой популярный слоган социальной рекламы: "А вы знаете где сейчас ваши дети?" В том смысле, что не оставляйте детей без присмотра, а иначе быть беде. Перефразируя, можно сказать: "А вы знаете где сейчас ваши бекапы с чувствительными данными?" Уж не на внешнем ли ftp-сервере, доступ к которому можно получить через админку хостинг-правайдера. 🙂 Т.е. от слива и скандала отделяет только логин-пароль к этой админке (видимо без второго фактора), который пока непонятно как получили злоумышленники. Да это уже и не так важно, очевидно что с базовым ИБ/IT-процессом, с бэкапами, случилась беда.

Хотя через уязвимость Битрикса было бы интереснее конечно. 😇

Когда автомобиль становится IT-системой с такими же рисками в случае ухода вендора

Когда автомобиль становится IT-системой с такими же рисками в случае ухода вендора. Skoda, Kia, Infiniti, Nissan и Renault ограничили функциональность своих приложений для российских пользователей. Сообщают Известия со ссылкой на директора по развитию IT-технологий платформы Fresh Auto Дмитрия Савченко:

- с помощью мобильного приложения теперь нельзя запустить двигатель, посмотреть остаток топлива в баке (возможно разблокировать двери тоже нельзя - это есть в статье, но нет в цитате);
- теперь нельзя обновить программы, которые контролируют работу мотора, ABS и тормозной системы;
- не получится участвовать в отзывных кампаниях при выявлении существенных технических недостатков (например возгорание в автомобиле).

А какие могут быть риски в случае "взбрыкивания" вендоров ещё более умных автомобилей, таких как Tesla например, вообще дух захватывает. 🤩

Три установки после исхода западных вендоров

Три установки после исхода западных вендоров. Предыдущий пост про судьбу специалиста был, разумеется, и про меня тоже. Мне было вполне комфортно работать с западными VM-решениями и писать об этом в своём бложике. Не могу сказать, что исход западных вендоров меня порадовал. Но, с другой стороны, я не был ультрасфокусированным специалистом по Qualys, Tenable и Microsoft Defender, поэтому какой-то катастрофой для меня это не стало. Но заставило призадуматься. В итоге я сформулировал для себя 3 установки, которые выглядят полезными в сложившихся условиях. Возможно они кому-то ещё придутся по вкусу.

1. Специализироваться не на конкретных технических решениях от конкретных вендоров, а на проблеме в целом. Как можно лучше понимать что именно происходит под капотом решений и как, при необходимости, обходиться без них. В контексте нашей темы - как происходит детект уязвимостей в каждой из систем, какие есть тонкости, что и как можно было бы улучшить. Вендоры приходят и уходят, а проблемы остаются.

2. Фокусироваться на Open Source проектах, в особенности на GNU/Linux. Здесь есть несколько моментов:

2.1. Мы во многом утратили или утратим в ближайшем будущем доступ к проприетарным западным решениям. Но вот доступ к Open Source останется, этого у нас никто не отберёт. Несмотря на попытки ограничить возможности контрибьютить код и вести свои проекты, эффективных механизмов препятствовать этому также нет. Поэтому для российского специалиста активная самореализация в Open Source проектах это логичный путь для приобретения скиллов актуальных в общемировом масштабе.

2.2. Open Source это основа российского импортозамещения. Практически все российские ОС это Linux, отечественных IT/ИБ продуктов без использования открытых библиотек также не бывает. Можно долго спорить на тему оправдано ли называть отечественным то, что в основном разрабатывается где-то в Калифорнии. Имхо, это довольно скверно, но может быть в какой-то степени скомпенсировано вовлечённостью в эти проекты российских специалистов как со стороны разработки, так и со стороны использования. Безусловно история успеха здесь проект PostgreSQL. Если появятся эффективные центры компетенций по ключевым открытым компонентам, то возможно появятся и шансы "перевернуть игру", и уже в США будут переживать по поводу российская влияния на Open Source. А если не появятся, хотя бы несколько снизим свои риски в процессе. 😉

3. Относиться к российским коммерческим решениям с "презумпцией крутости". Если не доказано, что продукт полностью неработоспособен и это явное мошенничество, считать российский продукт крутым. 🙂 Я не согласен с бесконечной критикой российских продуктов, что они стоят дороже и при этом менее функциональны. Вернее да, это так, они действительно часто дороже и менее функциональны. 😅 Но критиковать их за это также бессмысленно как возмущаться тем, что за летом приходит зима. Здесь сошлюсь на уморительный пост Рустэма Хайретдинова про первое свидание и сальто назад на коньках. 😆 Наши вендоры зачастую стартуют с нуля, имея в сотни и тысячи раз меньше ресурсов, чем западные. У них нет возможности демпинговать и работать на перспективу, им нужно выживать и развиваться здесь и сейчас. И при этом они умудряются производить что-то сопоставимое с западными решениями. Это ли не чудо! В целом, считаю, что нам к российским ИБ-вендорам, особенно к стартапам, нужно относиться как в Израиле относятся к своим. Холить, лелеять, гордиться, нахваливать и оказывать всяческое содействие. Ну возможно делать это чуть менее энергично, все же у нас несколько иная стилистика. Но ни в коем случае не хаить их за то, что они не top-notch за копейки.

Про утечки и Терминатора

Про утечки и Терминатора

Про утечки и Терминатора. На персональном уровне я, конечно, отлично понимаю почему у многих подгорает из-за этих утечек. У меня тоже подгорает будь здоров. 🙂🔥

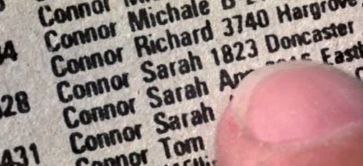
Вспоминается первый Терминатор, который искал Сару Коннор по адресам из телефонного справочника. С намерениями совершенно не дружественными. Однако у Терминатора была только связка имени/фамилии и города, по которой он получил список возможных адресов для визитов. Хоть он и не знал какая Сара Коннор та самая, данных для решения задачи ему вполне хватило. А у современных злоумышленников, благодаря множеству утечек и таких удобных ключевых полей как номер мобильного телефона и личный email, есть очень подробное досье на очень многих людей. А теперь, возможно, это досье ещё и с доп. флажком "российский безопасник". Если телефонный справочник с фактическим адресом проживания в свободном доступе выглядит как сомнительная идея, то результаты утечек последних лет создали публичный набор данных на несколько порядков опаснее. Дело только за удобной агрегацией, а она, естественно, уже давно есть у тех, кому это надо.

Самое главное, что с этим ничего особенно не поделаешь. Однажды утекшее конфиденциальным больше не станет. И никакой штраф наложенный на организацию допустившую утечку, компенсация от неё или даже полная ликвидация этой организации этого не изменят. Остаётся только учесть возросшие риски и жить дальше. 🌝

Про наказания за утечки

Про наказания за утечки. Каждый раз, когда происходит громкая утечка персональных данных поднимается волна возмущения и призывов ужесточить наказание за это. Я не сторонник ужесточения наказания и вот почему.

1. Какие ваши доказательства? Возьмём последний кейс с Бизонами. Что мы видим? Пара скриншотов, на которых фрагменты ~50 записей. Само по себе ни о чем не говорит. Можно за пару часов по открытым данным нарисовать такие скрины и будет вполне убедительно. Даже если выложат полный дамп, где доказательства, что это не генеренка по данным из других утечек? Даже если доказано, что утечка имела место, где доказательства, что утечка произошла из конкретной организации, а не от партнёров? В общем, доказательство факта утечки это сложная процедура, это не "в одном анонимном телеграмм-канале написали". Если жёстко наказывать по сообщениям в телеге, то подставить можно будет любую организацию.

2. Вы точно хотите жёсткого наказания? Допустим доказали факт утечки из конкретной организации. В качестве наказания предлагается использовать оборотные штрафы, которые должны существенно повлиять на работу компании. Дескать тогда будут бояться и до утечек не доводить. Ну были, например, масштабные утечки из Яндекса (Еды) или СДЕКа. Вот вы правда считаете, что нам, как российскому обществу, будет лучше, если загнётся Яндекс или СДЕК? У нас много таких компаний? Нам без них лучше будет? Или если забрать у этих компаний значительную часть кэша, там уровень безопасности повысится? Вряд ли. Или, возвращаясь к Бизонам, это одна из ТОП5 ИБ компаний в РФ, если по ней ударят оборотными штрафами, значит злоумышленники, которые выполнили атаку, добились своего. Мы прям точно-точно этого хотим?

3. За каждой утечкой кроется проблема в базовых ИБ процессах, например забыли обновить уязвимый плагин в CMS-ке (и это наш любимый Vulnerability Management) или DLP не поймал инсайдера. Не стоит ли в таком случае вместо угроз мега-штрафами уделять больше усилий регуляторному контролю за этими базовыми ИБ процессами в организациях? Да, это сложнее, но цель ведь не в том, чтобы посильнее и без того пострадавшие российские компании наказать, а чтобы таких утечек стало меньше.