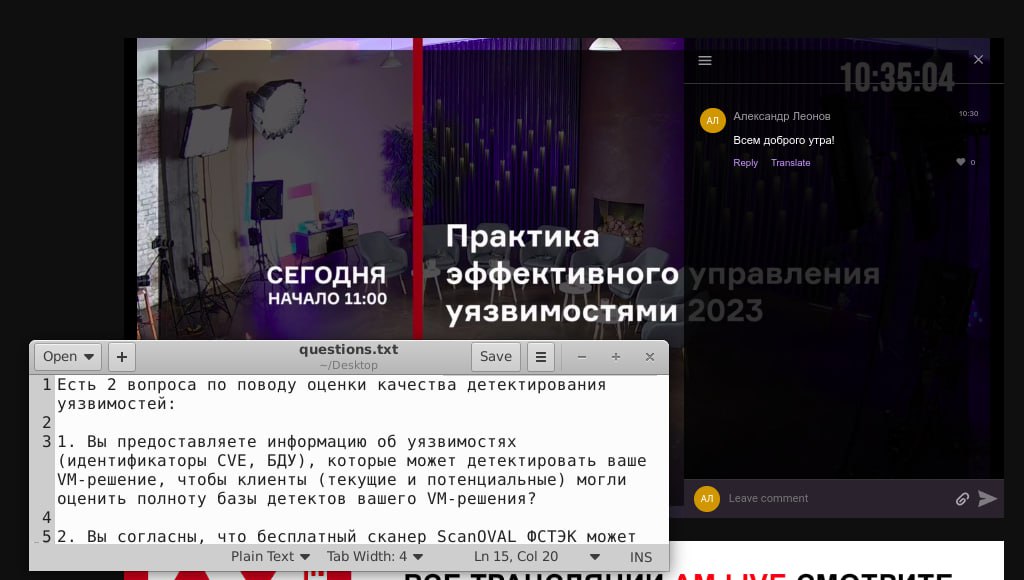
На изготовке с вопросами 😅. Камеры уже включили, чат открыли, можно вкатываться. 🙂


На изготовке с вопросами 😅. Камеры уже включили, чат открыли, можно вкатываться. 🙂
До онлайн-конференции AM Live по Vulnerability Management-у осталось всего несколько часов. Начало в 11:00 по Москве. До встречи в чатике трансляции! 😉
Каверзные вопросы к онлайн-конференции AM Live по Vulnerability Management-у. Те вопросы, которые сейчас программе заявлены и на которые я отвечал (Часть 1, Часть 2, Часть 3), как по мне слишком базовые и поверхностные. Мне было бы интересно узнать ответы VM-вендоров на следующие 5 вопросов, в основном касающихся недавних инициатив регуляторов:
1. Вы предоставляете информацию об уязвимостях (идентификаторы CVE, БДУ), которые может детектировать ваше VM-решение, чтобы клиенты (текущие и потенциальные) могли оценить полноту базы детектов вашего VM-решения?
2. Вы согласны, что бесплатный сканер ScanOVAL ФСТЭК может рассматриваться как эталонное средство детектирования уязвимостей для хостов под управлением Windows и отечественных Linux-ов?
3. Ваше VM-решение позволяет проводить приоритизацию уязвимостей с использованием "Методики оценки уровня критичности уязвимостей программных, программно-аппаратных средств" ФСТЭК?
4. Когда ваше VM-решение рекомендует установку апдейтов западного софта, учитывается ли при этом "Методика тестирования обновлений безопасности программных, программно-аппаратных средств" ФСТЭК? Является ли тестирование обновлений по методике частью VM-процесса?
5. Что вы думаете о проекте "Руководства по управлению уязвимостями программного обеспечения и программно-аппаратных средств в органе (организации)" ФСТЭК? Ваше VM-решение позволит работать по этому процессу?
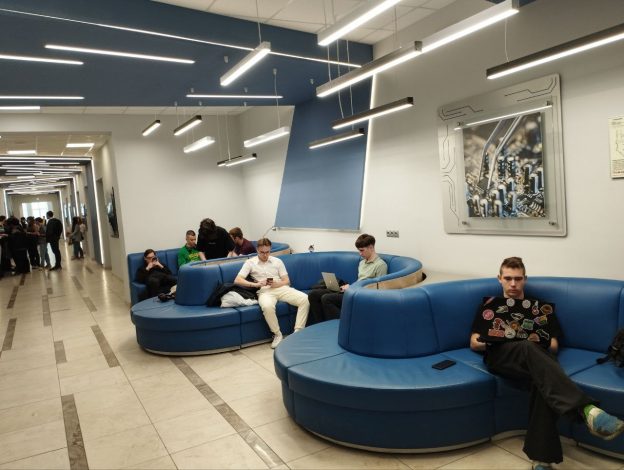
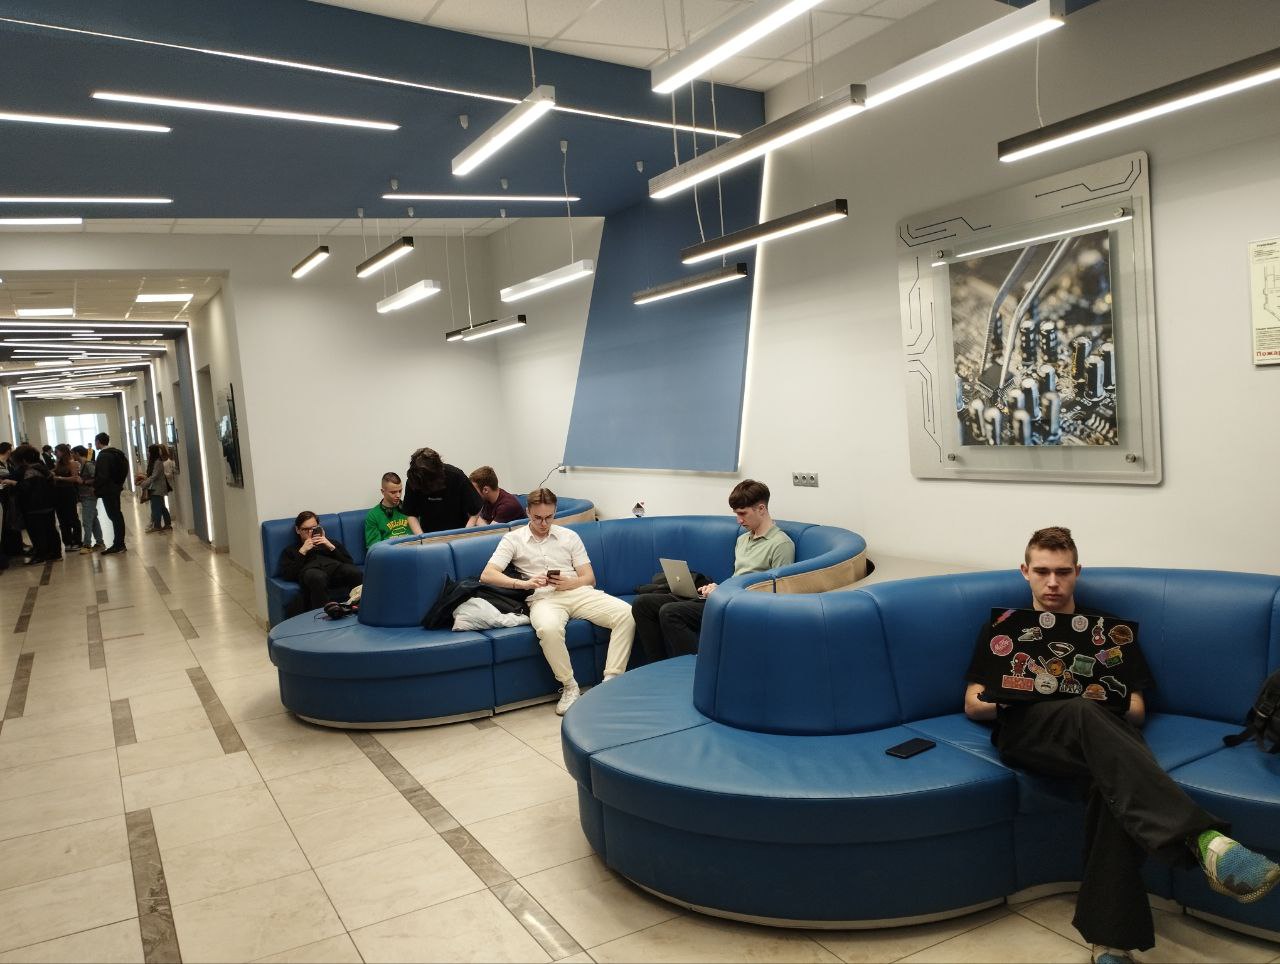
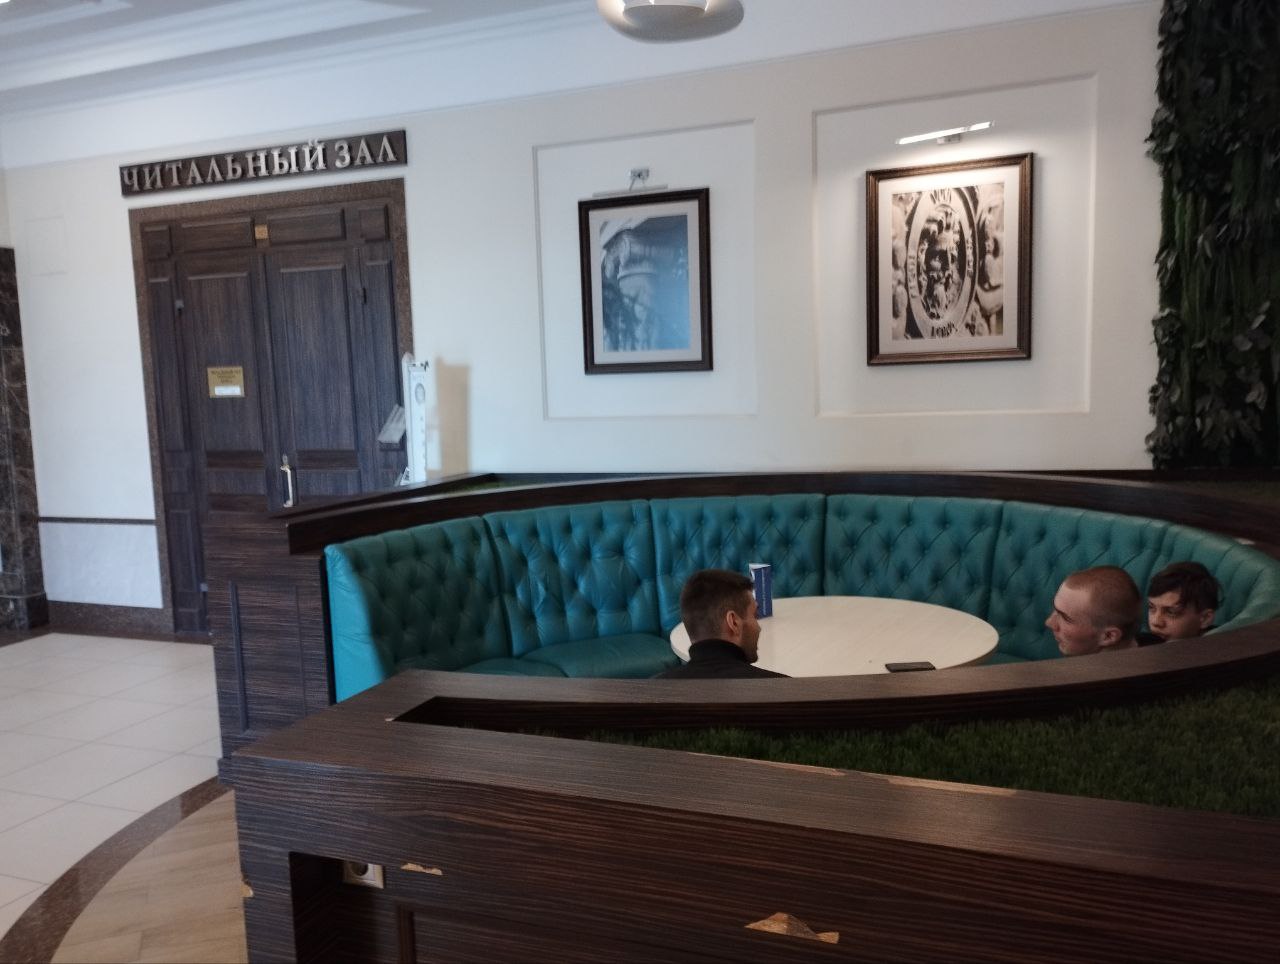
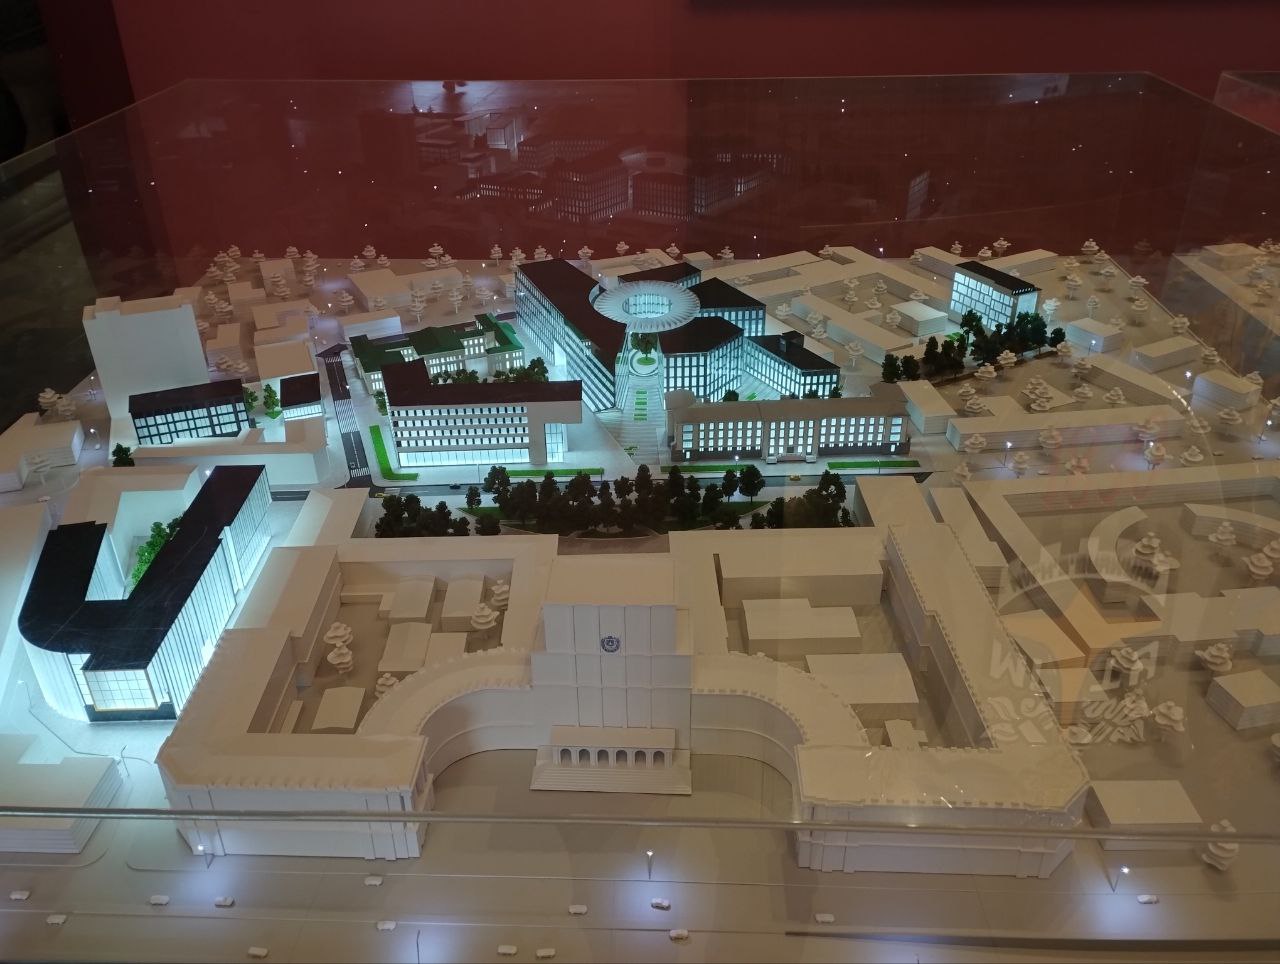
Прогулялся по ГЗ МГТУ. Немного поменял планы, и вместо доклада про Threat Hunting снял бейдж и ушел в самоволку гулять по ГЗ. 🙂 Прошелся по всем этажам. Отметил появление значительного количества уютных пространств, где можно почилить-поботать. Часть аудиторий смотрятся ну просто космически. А на "Красной Площади" стоит макет со строящимися корпусами возле ГЗ.
Главный номер программы - пообедать в Бауманской столовой. 😍 Всё также вкусно и доступно - 382 р. Количество разнообразных едален в "обжорном ряду" также увеличилось раза в 2.

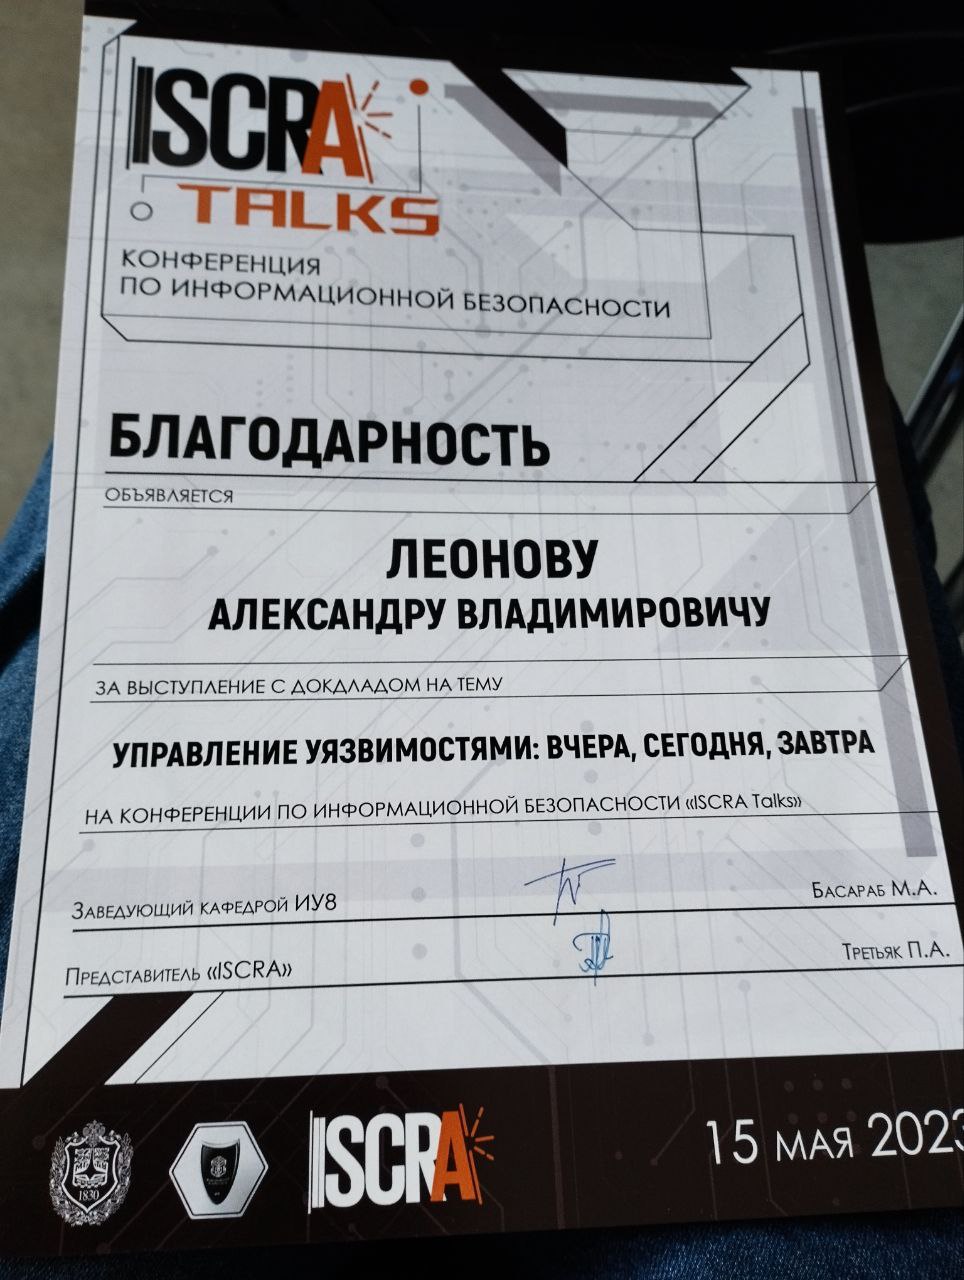
Успешно отчитался на Iscra Talks. Было прикольно и вопросы очень по делу. 🔥 Видео должно быть.

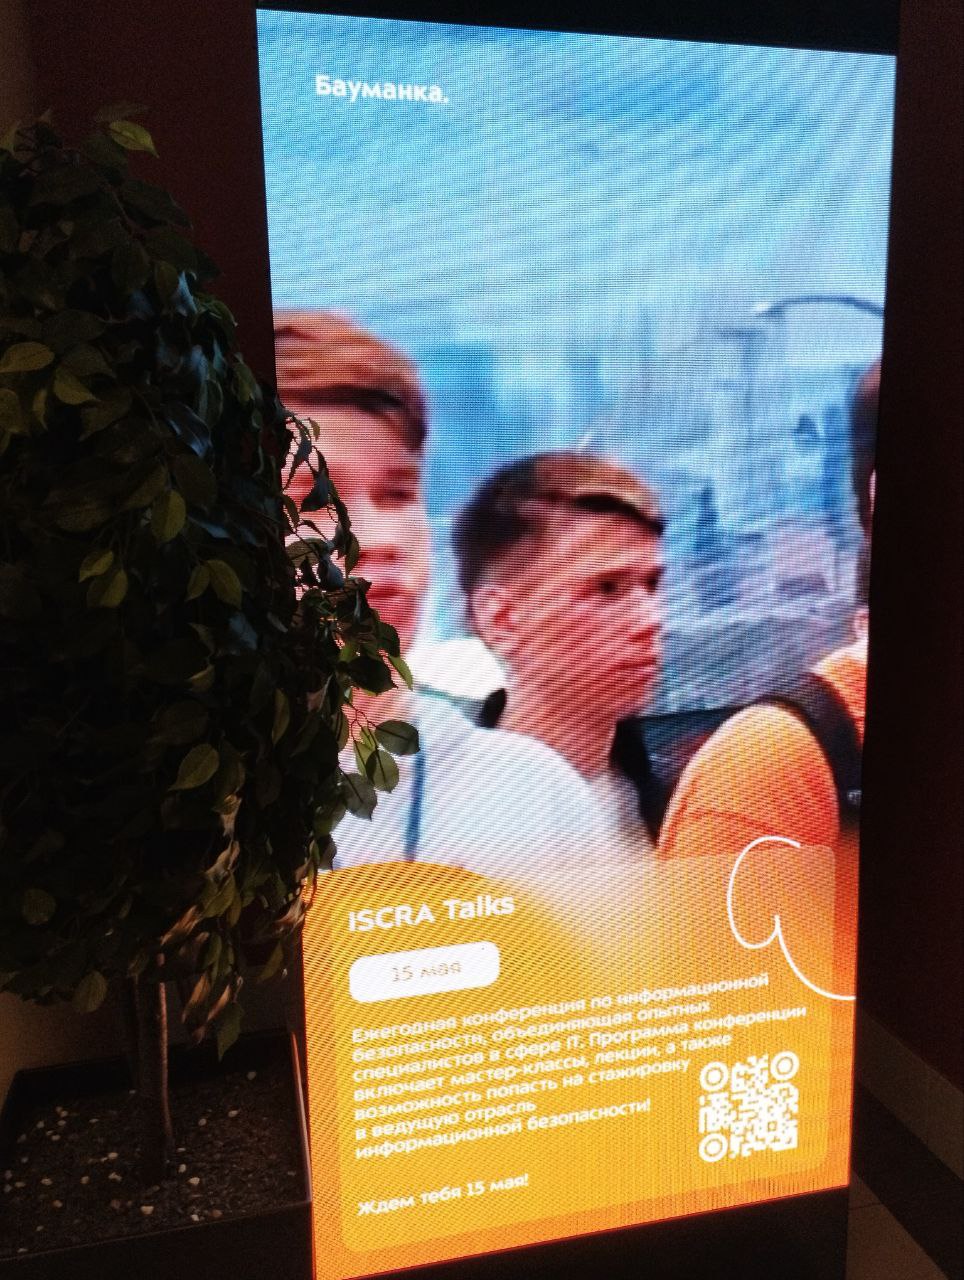
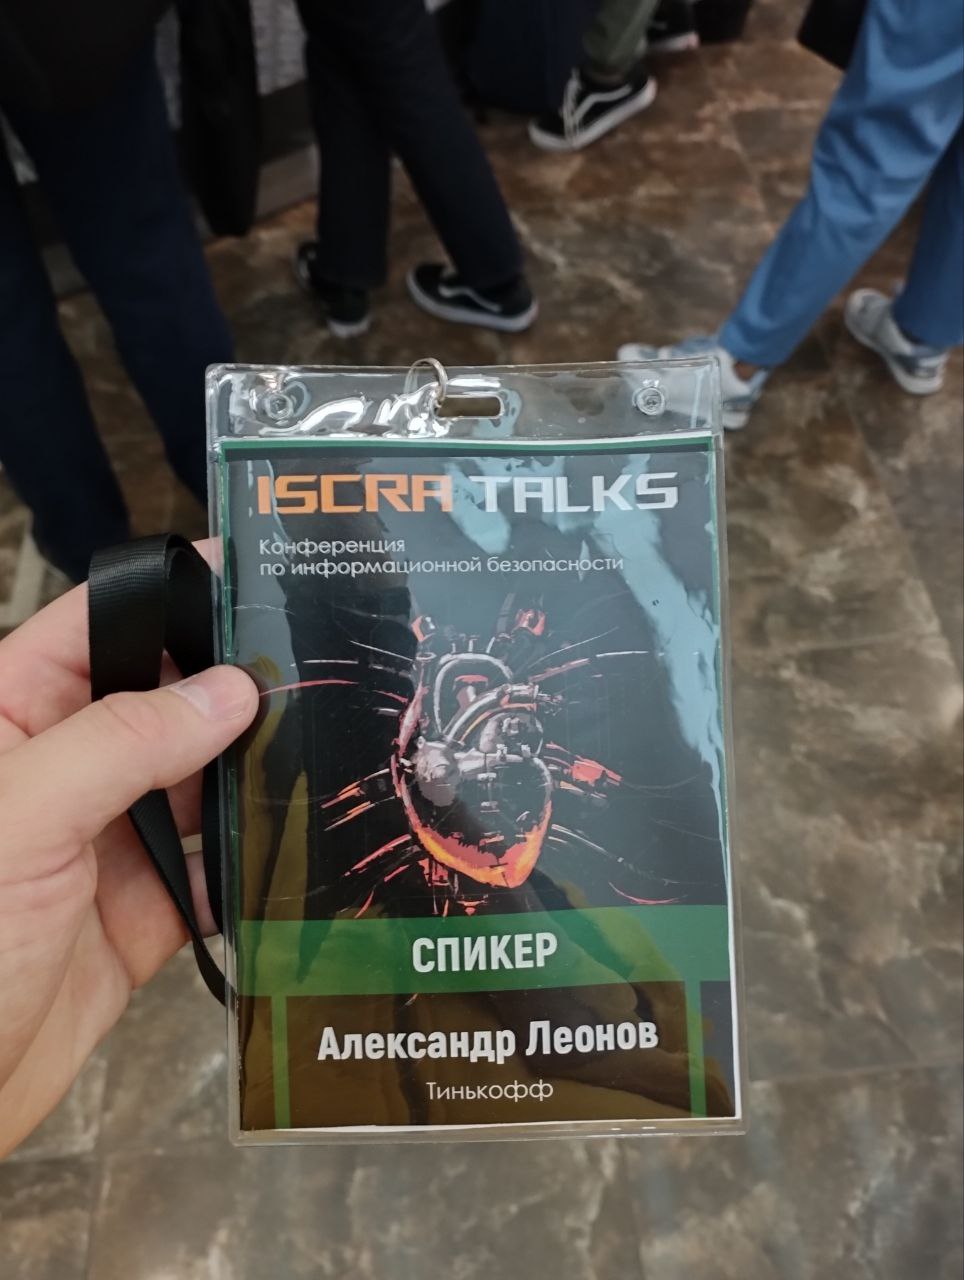

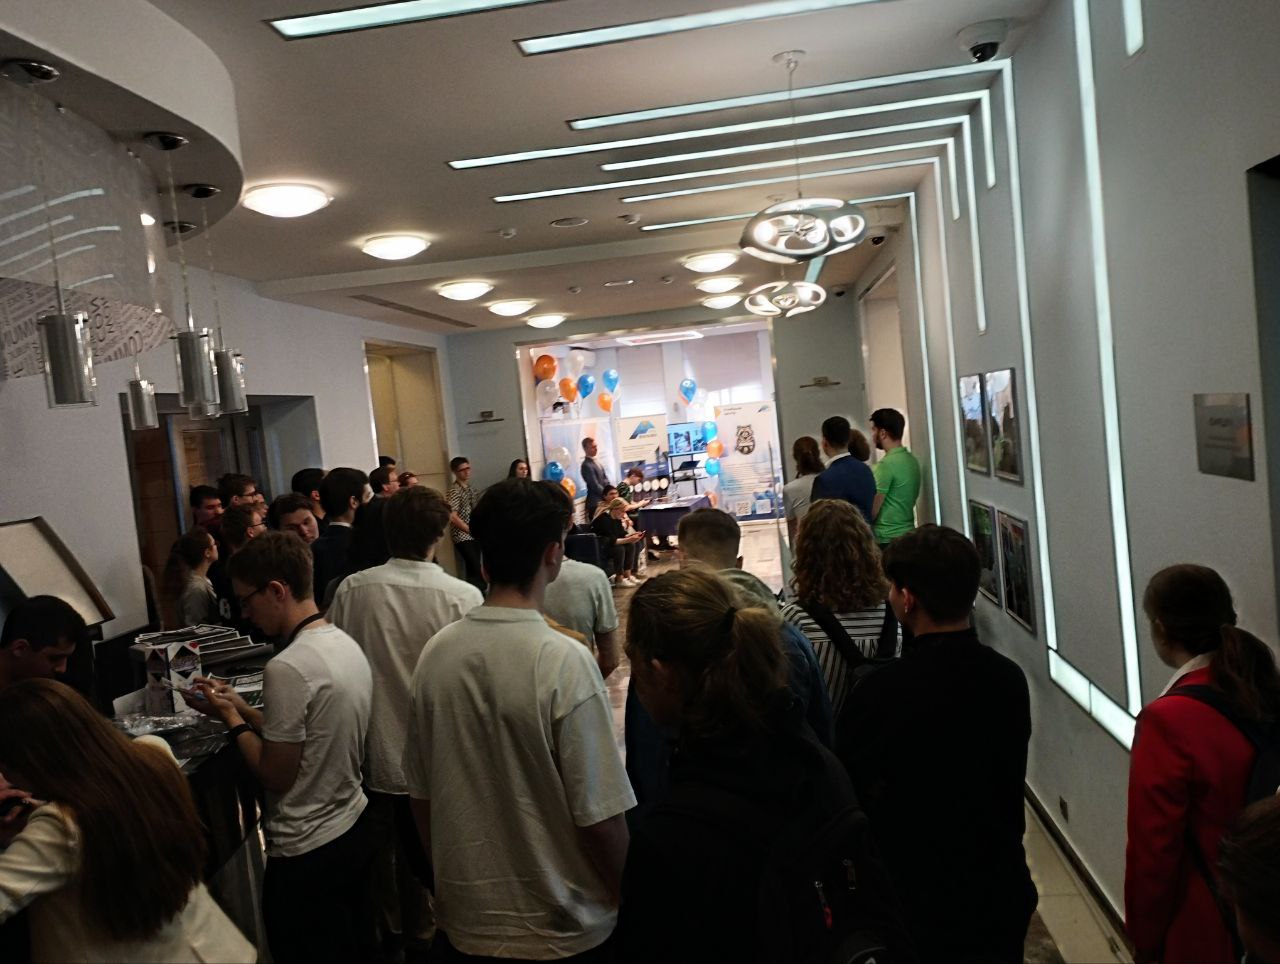

Iscra Talks 2023. Бауманка стоит и хорошеет. Внутри за 14 лет многое поменялось конечно, но основное всё на месте. 👍 5 минут до моего доклада.
Раз уж меня не будет на онлайн-конференции AM Live по Vulnerability Management-у, поотвечаю на вопросы из программы здесь (3/3). 😉
Часть 3. ПРОГНОЗЫ РАЗВИТИЯ СИСТЕМ УПРАВЛЕНИЯ УЯЗВИМОСТЯМИ
1. Как будут развиваться системы управления уязвимостями в ближайшее время?
Здесь хотелось бы разделить на 2 части:
- Как хотелось бы, чтобы развивались?
Про это писал в "Трендах/драйверах Vulnerability Management рынка". Всё повторять здесь не буду. Ключевым направлением мне кажется анализируемость баз детектов уязвимостей. Чтобы можно было делать сравнения (хотя бы по CVE) и делать выводы по возможностям детектирования у тех или иных решений. Если в этом отношении ситуация улучшится, можно будет даже со стороны клиента пропушивать улучшение качества детекта.
- Как скорее всего будут развиваться?
Кажется, что основное, куда кидаются ресурсы это не улучшение качества детектирования, а дальнейшие интеграции со сторонними системами и высокоуровневая аналитика для ТОПов. Желательно, чтобы ещё и работало автоматически.
Алексей Лукацкий в своём канале это так недавно описал:
"Мечта ИБшника - средство защиты с одной кнопкой «защити меня», а не вот это вот все с тысячами настроек… Само смотрит телеметрию, само коррелирует и выстраивает цепочки атак, само оценивает опасность, само реагирует, само генерит и отправляет отчет об успехе с привязкой к бизнес-целям предприятия (недопустимым событиям). Сказка, а не ИБ. […] Так что думаю не за горами тот момент, когда в одном решении будет и SIEM, и SOAR, и сканер уязвимостей, и встроенная CMDB, и ASM, и много чего еще"
И я в общем-то не против всего этого, но очень хотелось бы, чтобы этот космолет развивался не в ущерб базовой функциональности детектов. Потому что детекты это база, а всё что выше это надстройка.
2. Можно ли будет полностью автоматизировать процесс управления уязвимостями в организации?
Можно. Когда будут полностью автоматизированы (и формализованы) процессы IT. 😏
3. Как можно будет использовать в этом процессе искусственный интеллект?
Уже сейчас используются для анализа уязвимостей, например в EPSS. Вполне вероятно, что AI будет активно использоваться при анализе состояния защищенности активов и построение цепочек атак.
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.