Про нейминг конференций

Про нейминг конференций

Про нейминг конференций. ВК внезапно начал усиленно рекламировать мне масштабную конференцию по ресторанному бизнесу в Сочи, которая называется Гастрит (Gastreet). Видимо от gastronomic street. Но как тут можно удержаться от медицинских ассоциаций я не знаю. Звучит абсолютно уморительно."Топовые спикеры и шеф повара, мастер-классы, тренинги, [перечисление опции по питанию], все это твой восьмой Гастрит!". "Гастрит ждет тебя!" 😄

Подумал, что это настолько плохо, что даже уже и хорошо. И наверное так и надо. 😏

Какие аналогичные нелепые и негативные названия для ИБшной конфы можно придумать? Что-нибудь вроде "Взломали", "Пошифровали", "Слили Базу". А для VM-ной конфы, например, "RCE На Периметре". Твоя восьмая "RCE На Периметре"! "RCE На Периметре" ждет тебя! Класс же, не? 🙂 Организаторы конференций, присмотритесь.

Снова начали писать про китайские решения по ИБ

Снова начали писать про китайские решения по ИБ. Видимо последствия визита товарища Си.

"В К2Тех также подчеркнули, что отечественные организации наиболее заинтересованы в китайских межсетевых экранах. Подобные решения в Китае сейчас ищут свыше 70% опрошенных российских компаний. Также популярностью у российских организаций пользуются системы предотвращения вторжений (IPS). В скором времени их планируют приобрести около 47% опрошенных. А на третьем месте по востребованности располагаются новые системы мониторинга и сканеры безопасности — на эти китайские решения планируют перейти 16% российских компаний, принявших участие в опросе."

Мне кажется, что тренд все же на жесткую замену на отечественное. Но что там в Китае и других дружеских странах тоже, безусловно, интересно. Вот, например, по нашей теме китайское VM решение NSFOCUS RSAS. Поглядим как перестроятся интеграторы и какая будет ситуация с получением с сертификатов.

Наверное уже раз 5 видел в ленте шутку про утилизацию в Cisco и "три порции шашлыка выбросила в пропасть"

Наверное уже раз 5 видел в ленте шутку про утилизацию в Cisco и "три порции шашлыка выбросила в пропасть". Дескать распродали, наверное, железяки всерую страждущим. Только даже если так, чего в этом хорошего? То, что кто-то продолжает пользоваться сетевыми устройствами от компании, которая не только поддержку перестала оказывать, но ещё и активно нарушает работоспособность устройств в России, это довольно печально. Шашлык с душком, в пропасти ему самое место.

А вы уже прочитали проект руководства по Управлению Уязвимостями от ФСТЭК? Дали фидбек?

А вы уже прочитали проект руководства по Управлению Уязвимостями от ФСТЭК? Дали фидбек?

А вы уже прочитали проект руководства по Управлению Уязвимостями от ФСТЭК? Дали фидбек? 😏

Поигрался немножко с новой версией @kandinsky21_bot от Сбера. Местами неплохо генерит. 🙂

Неожиданно победил в премии "Киберпросвет"

Неожиданно победил в премии Киберпросвет

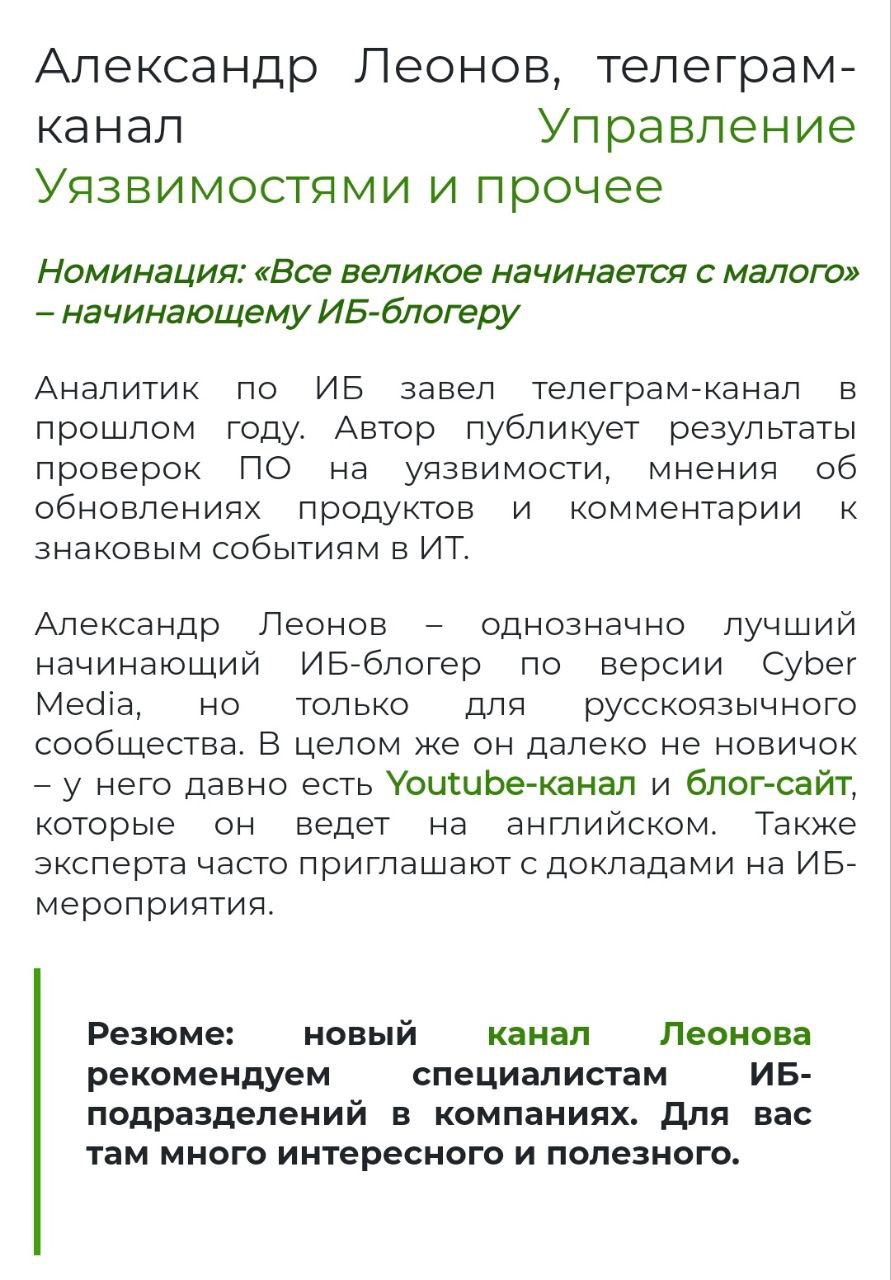
Неожиданно победил в премии "Киберпросвет". В номинации «Все великое начинается с малого» – начинающему ИБ-блогеру. 😅

Довольно иронично, учитывая, что основной англоязычный блог avleonov.com я веду регулярно с января 2016 года. Получается уже 7 лет. Но телеграмм-канал на русском я действительно начал вести менее года назад, так что технически всё правильно, начинающий. 🙂

Спасибо большое, @secmedia! Приятненько! 😊

Средства Детектирования Уязвимостей Кода (СДУК)

Средства Детектирования Уязвимостей Кода (СДУК).

4. Средства Детектирования Уязвимостей Кода (СДУК)

Позволяют детектировать неизвестные уязвимости (например XSS в самописном веб-приложении или переполнение буфера с перезаписью адреса возврата в серверном/десктопном приложении) и известные уязвимости CVE/БДУ на основе анализа исходного кода. Анализ, как правило, статический и проводится в рамках жизненного цикл разработки ПО (SDLC).

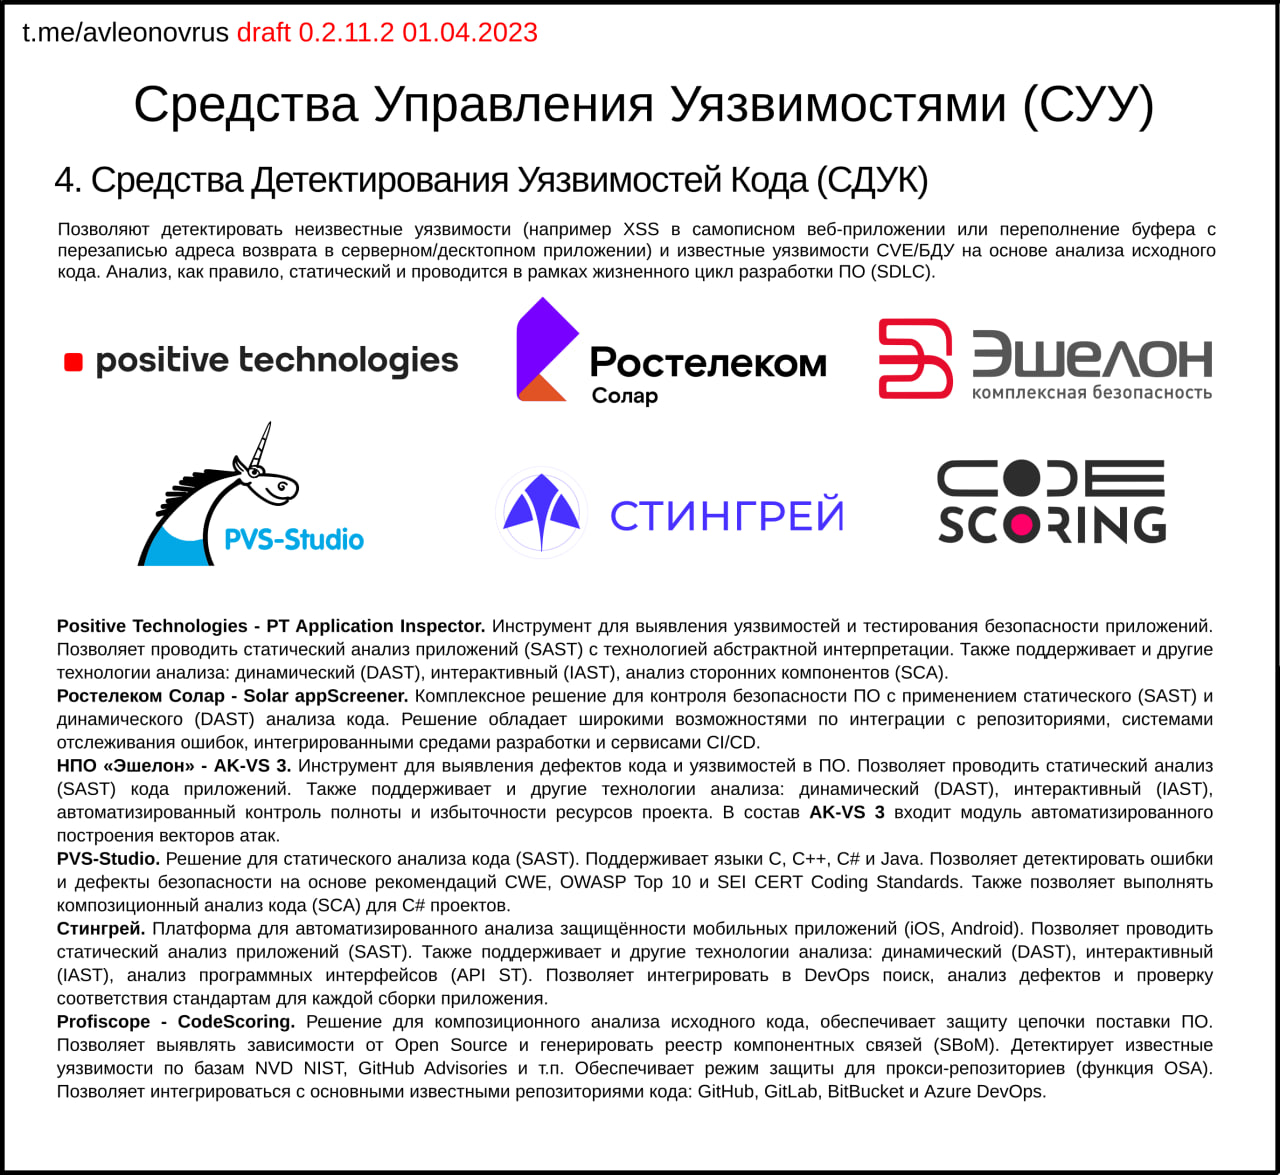
Positive Technologies - PT Application Inspector. Инструмент для выявления уязвимостей и тестирования безопасности приложений. Позволяет проводить статический анализ приложений (SAST) с технологией абстрактной интерпретации. Также поддерживает и другие технологии анализа: динамический (DAST), интерактивный (IAST), анализ сторонних компонентов (SCA).

Ростелеком Солар - Solar appScreener. Комплексное решение для контроля безопасности ПО c применением статического (SAST) и динамического (DAST) анализа кода. Решение обладает широкими возможностями по интеграции с репозиториями, системами отслеживания ошибок, интегрированными средами разработки и сервисами CI/CD.

НПО «Эшелон» - AK-VS 3. Инструмент для выявления дефектов кода и уязвимостей в ПО. Позволяет проводить статический анализ (SAST) кода приложений. Также поддерживает и другие технологии анализа: динамический (DAST), интерактивный (IAST), автоматизированный контроль полноты и избыточности ресурсов проекта. В состав AK-VS 3 входит модуль автоматизированного построения векторов атак.

PVS-Studio. Решение для статического анализа кода (SAST). Поддерживает языки C, C++, C# и Java. Позволяет детектировать ошибки и дефекты безопасности на основе рекомендаций CWE, OWASP Top 10 и SEI CERT Coding Standards. Также позволяет выполнять композиционный анализ кода (SCA) для C# проектов.

Стингрей. Платформа для автоматизированного анализа защищённости мобильных приложений (iOS, Android). Позволяет проводить статический анализ приложений (SAST). Также поддерживает и другие технологии анализа: динамический (DAST), интерактивный (IAST), анализ программных интерфейсов (API ST). Позволяет интегрировать в DevOps поиск, анализ дефектов и проверку соответствия стандартам для каждой сборки приложения.

Profiscope - CodeScoring. Решение для композиционного анализа исходного кода, обеспечивает защиту цепочки поставки ПО. Позволяет выявлять зависимости от Open Source и генерировать реестр компонентных связей (SBoM). Детектирует известные уязвимости по базам NVD NIST, GitHub Advisories и т.п. Обеспечивает режим защиты для прокси-репозиториев (функция OSA). Позволяет интегрироваться с основными известными репозиториями кода: GitHub, GitLab, BitBucket и Azure DevOps.

Картинка "Средства Детектирования Уязвимостей Кода (СДУК)" в рамках проекта карты российских около-VM-ных вендоров

Картинка Средства Детектирования Уязвимостей Кода (СДУК) в рамках проекта карты российских около-VM-ных вендоров

Картинка "Средства Детектирования Уязвимостей Кода (СДУК)" в рамках проекта карты российских около-VM-ных вендоров.

Это у нас примерно соответствует SAST-ам. Извиняйте, что зачастил с картинками, но CISO Forum близко, скоро будем релизиться. 🙂 Последние драфты по САУ и СИУ выложу в следующий раз вместе, так как там мало вендоров.

Традиционный disclaimer: Характеристику не нужно воспринимать как описание всех особенностей и возможностей продукта! Тем более не стоит сравнивать продукты между собой только на основе этой характеристики. Характеристика должна показывать почему вендор попал в категорию.

Если какого-то вендора забыл в этой категории или есть вопросы по характеристикам, пишите в личку - обсудим, добавлю/поправлю. Ну или поясню почему получилось так, а не иначе. 🙂

Предыдущие картинки
- СДУИ (Инфраструктуры)
- СДУСП (Сетевого Периметра)
- СДУП (Приложений)