Архив метки: Apache

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели?

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели?

Что там слышно по инцидентам, связанным с эксплуатацией PHP2Shell, спустя две недели? Когда 21 октября разработчики PHP готовились к релизу версий PHP с исправлением PHP2Shell (CVE-2026-109618, CVE-2026-109619), эксперты прогнозировали, что буквально через 15 минут после публикации обновления начнутся массовые атаки на уязвимые серверы. Эксперты Amazon даже сообщали о попытках эксплуатации за четыре дня до выхода патчей. На фоне этих новостей некоторые организации забили тревогу. В нескольких странах правительственные сайты и сервисы были отключены в качестве меры предосторожности.

И вот прошли две недели. Согласно данным Censys, из 46 миллионов PHP-сервисов, использующих уязвимые версии, примерно 29 миллионов по-прежнему не обновлены. Исследователи отмечали большое количество попыток эксплуатации. Новые эксплоиты продолжали появляться один за другим. Когда я готовил отчёт по октябрьскому Linux Patch Wednesday, фиксировалось более 470 ссылок на репозитории с эксплоитами PHP2Shell!

И что в итоге по реальным инцидентам?

🔻 Первое сообщение об инциденте, связанном с эксплуатацией этой уязвимости, появилось 23 октября от экспертов Palo Alto Networks. Однако через два дня, 25 октября, они отозвали это заявление. 🤷‍♂️

🔻 Убедительное подтверждение эксплуатации PHP2Shell в реальных атаках появилось только 24 октября. Серверы-ловушки, запущенные Аделем Карими из Perplexity и работавшие на PHP 8.4.26, зафиксировали успешные атаки с двух IP-адресов. Наблюдаемая цепочка эксплуатации соответствовала CVE-2026-109618. Однако на сервере-ловушке исследователя использовался модуль Apache mod_php - конфигурация, наиболее удобная для злоумышленников.

🔻 Технологическая компания Dream Group сообщила 26 октября о компрометации 25 межсетевых экранов и серверов управления в США, Японии, на Тайване и в Южной Корее. Три из них находились в инфраструктуре, предположительно связанной с государственными ведомствами США. Злоумышленники использовали PHP2Shell в сочетании с Fragnesia (CVE-2026-46300) - майской LPE-уязвимостью ядра Linux. Получив полный административный контроль, они смогли извлечь пароль служебной учётной записи LDAP, похитить список пользователей и групп, полную конфигурацию сети и закрытые ключи. В тот же день уязвимости PHP2Shell были добавлены в CISA KEV. Через два дня, 28 октября, в CISA KEV добавили и Fragnesia. Изначально эксперты Dream Group не называли производителя скомпрометированных устройств, однако в обновлении от 29 октября появилось уточнение, что речь идёт об устройствах Palo Alto Networks. По данным Dream Group, из примерно 19 000 обнаруженных устройств злоумышленники отобрали 240 потенциальных целей, из которых успешно скомпрометировали 24 межсетевых экрана. Позже они также взломали внутренний сервер управления. Palo Alto Networks подтвердили атаки на интерфейсы управления, доступные из Интернет. Компания призвала клиентов закрыть публичный доступ к этим интерфейсам, разрешить подключение только с доверенных внутренних IP-адресов и установить обновления безопасности.

Вот пока и вся раскладка по инцидентам. 🤷‍♂️ Не густо, учитывая всеобщие апокалиптические ожидания. А вот почему ожидания так серьёзно разошлись с реальностью - тема отдельная. 😉
Продолжаем разбираться с PHP2Shell

Продолжаем разбираться с PHP2Shell

Продолжаем разбираться с PHP2Shell. В 17:00 по Москве на сайте PHP был опубликован бюллетень "Уведомление о безопасности: критические уязвимости, позволяющие удалённо выполнять произвольный код" с призывом немедленно обновить ПО.

В PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35 исправлены две критические уязвимости, позволяющие злоумышленникам удалённо выполнять код без аутентификации. Всем пользователям PHP настоятельно рекомендуется немедленно обновиться. Риску подвержены все серверы, использующие PHP для обработки веб-запросов, включая PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed. Наибольшему риску подвержен mod_php. Уже подтверждена возможность удалённого выполнения кода через запрос без аутентификации, ещё до начала выполнения кода приложения.

🔻 RCE из-за нехватки памяти (OOM), CVE-2026-109618 (GHSA-w8hw-w9fx-j79w): при нехватке памяти PHP может прервать выполнение, когда внутренние данные запроса инициализированы лишь частично. При очистке запроса эти некорректные данные могут быть ошибочно приняты за действительные.

🔻 RCE из-за устаревшего глобального состояния (stale global state), CVE-2026-109619 (GHSA-6wmf-4rv5-p3rp): внутренние данные запроса могут сохраняться после освобождения занимаемой ими памяти. Следующий запрос, обрабатываемый тем же рабочим процессом, может использовать эти устаревшие данные до их сброса при инициализации.

Вектор для обеих уязвимостей CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N (9.2)

Как обновиться:

🔹 Обновите PHP до версии 8.5.12, 8.4.27, 8.3.36 или 8.2.35. Скачать исходный код можно на странице загрузок. Исходный код и готовые сборки для Windows доступны на отдельной странице.

🔹 Для Linux вендоров исправления были переданы заранее. Проверьте, доступны ли обновлённые пакеты у вашего вендора. Например, для Red Hat или Ubuntu.

🔹 PHP 8.1 и более старые версии больше не получают обновлений от команды PHP. Однако из-за серьёзности уязвимостей команда безопасности PHP подготовила исправления исходного кода (minimal source-backports) для PHP 7.4, PHP 8.0, PHP 8.1.

Также в бюллетене приводятся компенсирующие меры, которые "помогут снизить риск некоторых видов атак, но не сделают систему полностью безопасной". Подчёркивается, что полноценное решение - только обновление.

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies
На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive TechnologiesНа прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies

На прошлой неделе на Хабре опубликовали статистику по трендовым уязвимостям первой половины 2026 года по версии Positive Technologies. За этот период мы отнесли к трендовым 17 уязвимостей. Большая часть этих уязвимостей касается продуктов Microsoft, в первую очередь стандартных компонентов Windows. В первой половине года мы не зафиксировали трендовых уязвимостей в отечественных решениях. Первая трендовая уязвимость в отечественном продукте (ViPNet Client) была добавлена в июле.

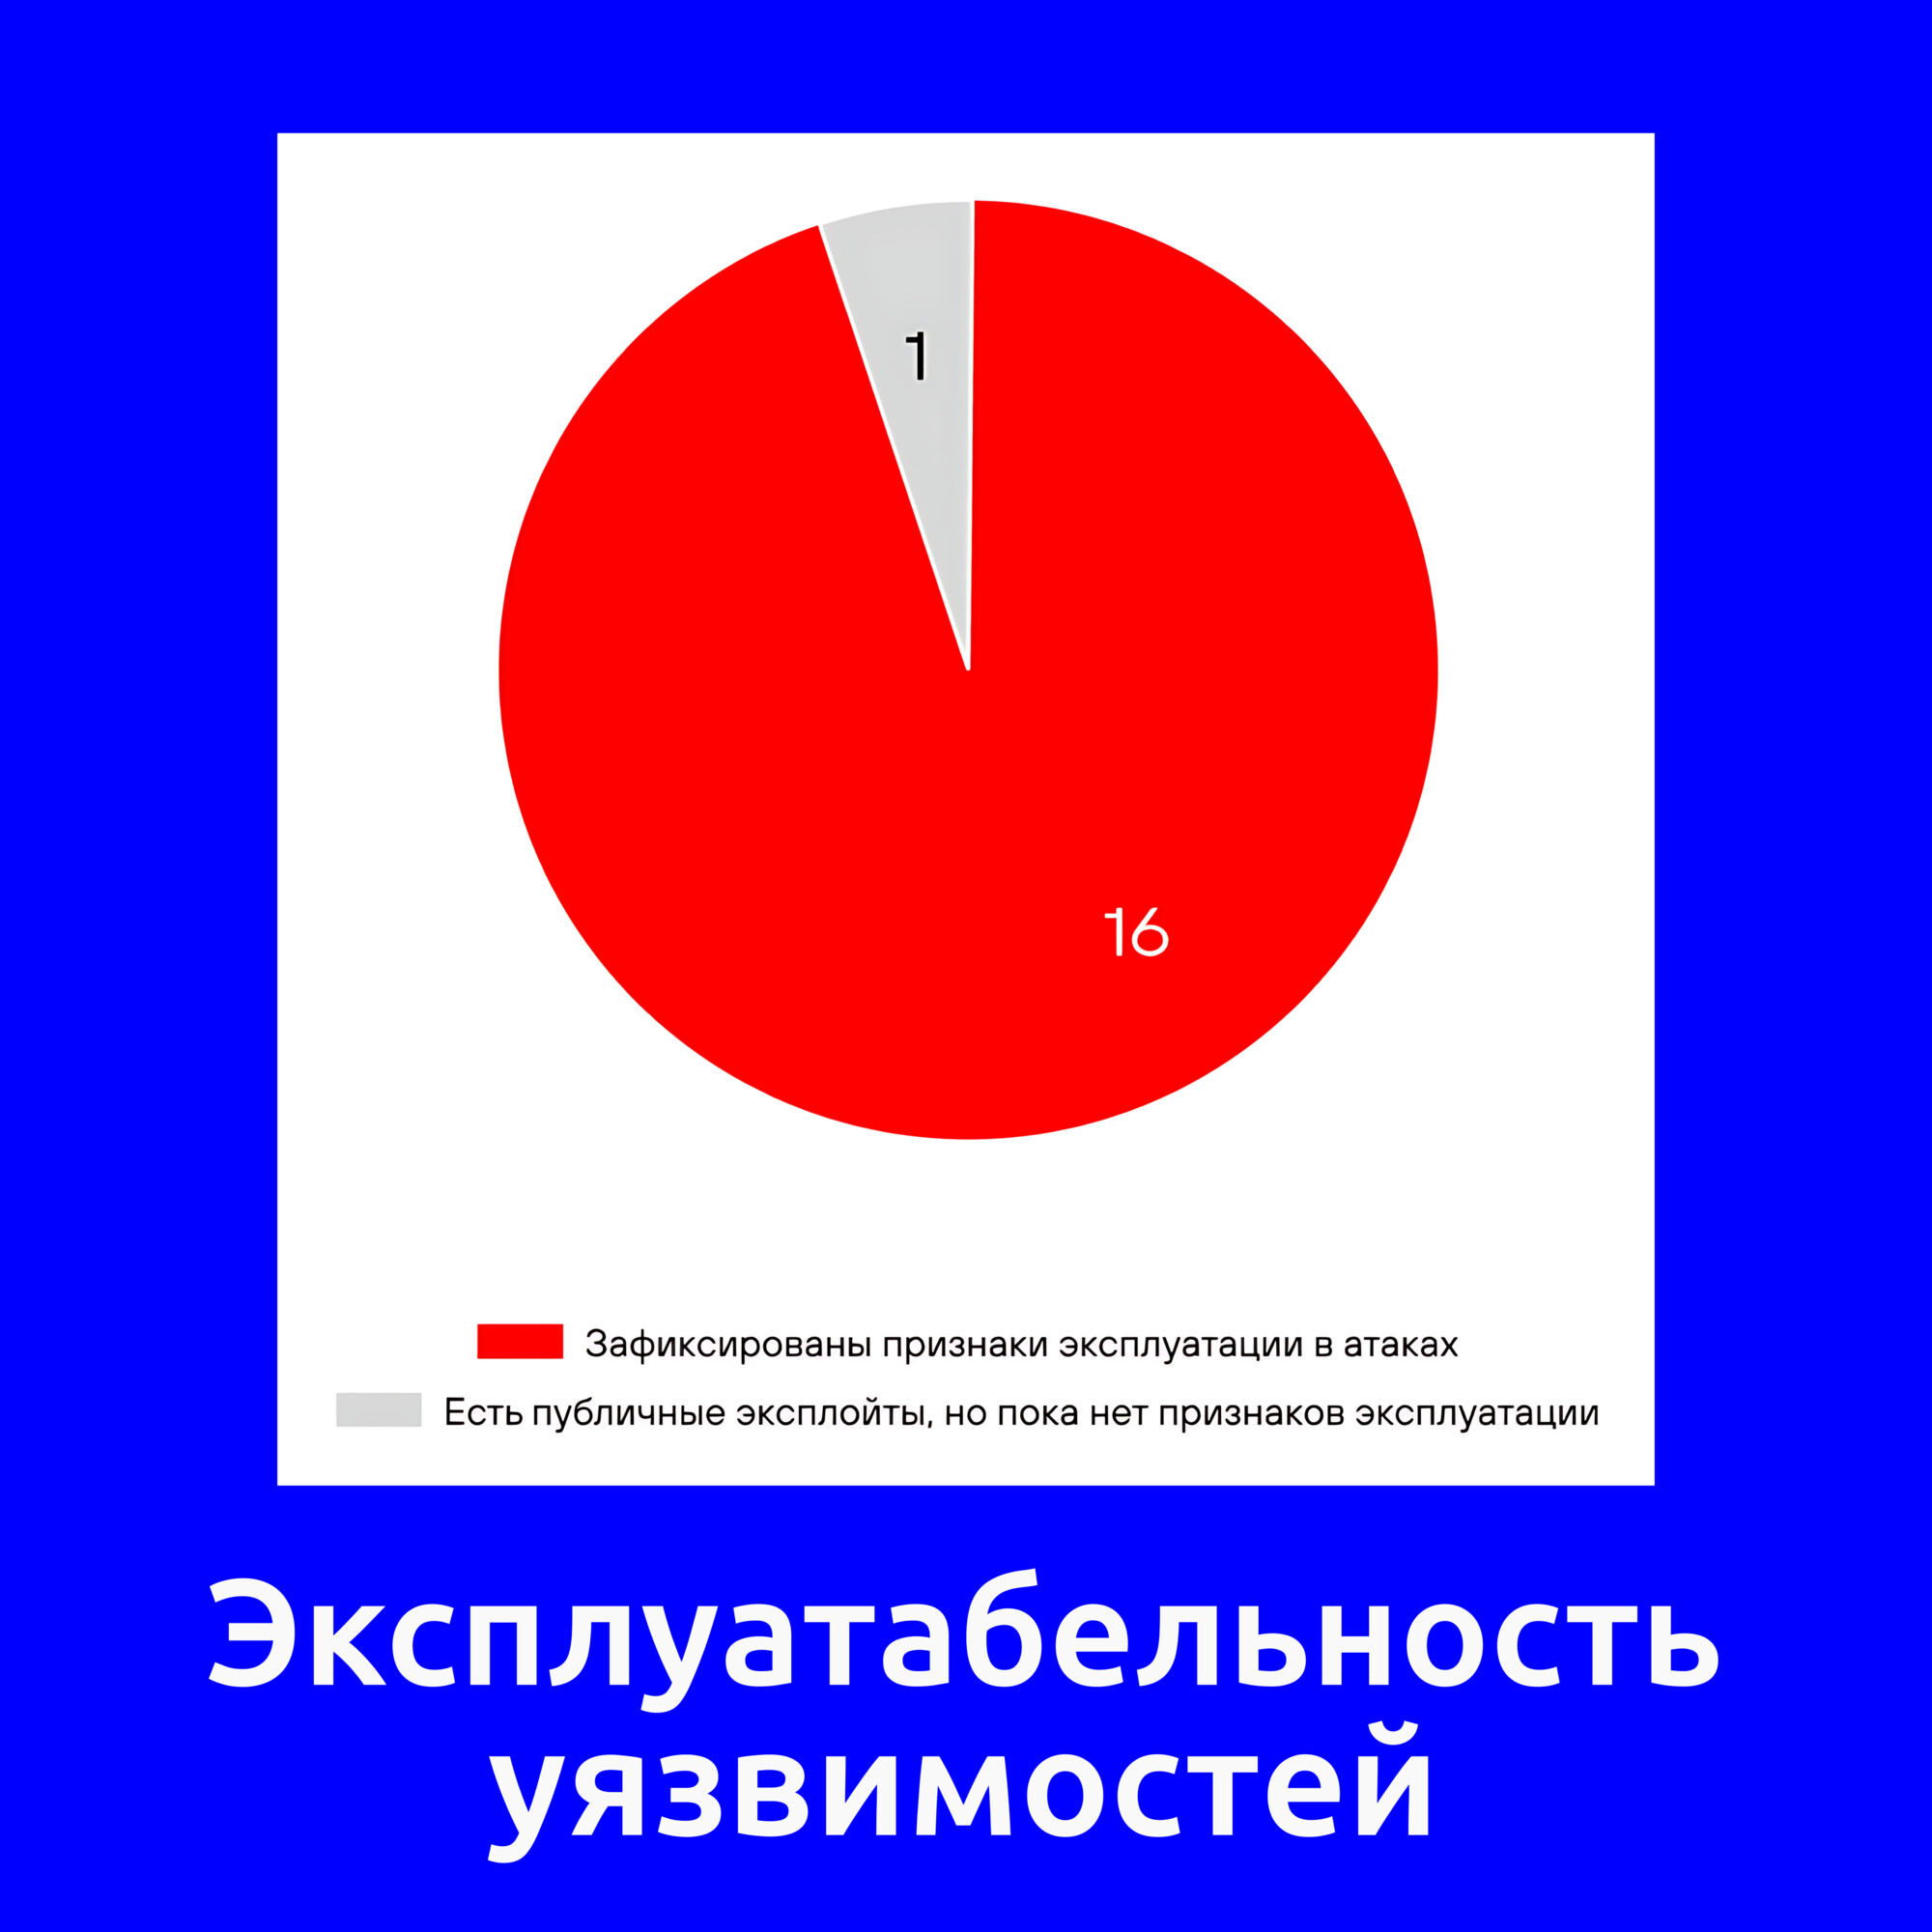
🔻 Из 17 трендовых уязвимостей для 16 есть зафиксированные признаки эксплуатации в атаках, для одной - публичные эксплоиты (но пока нет признаков эксплуатации).

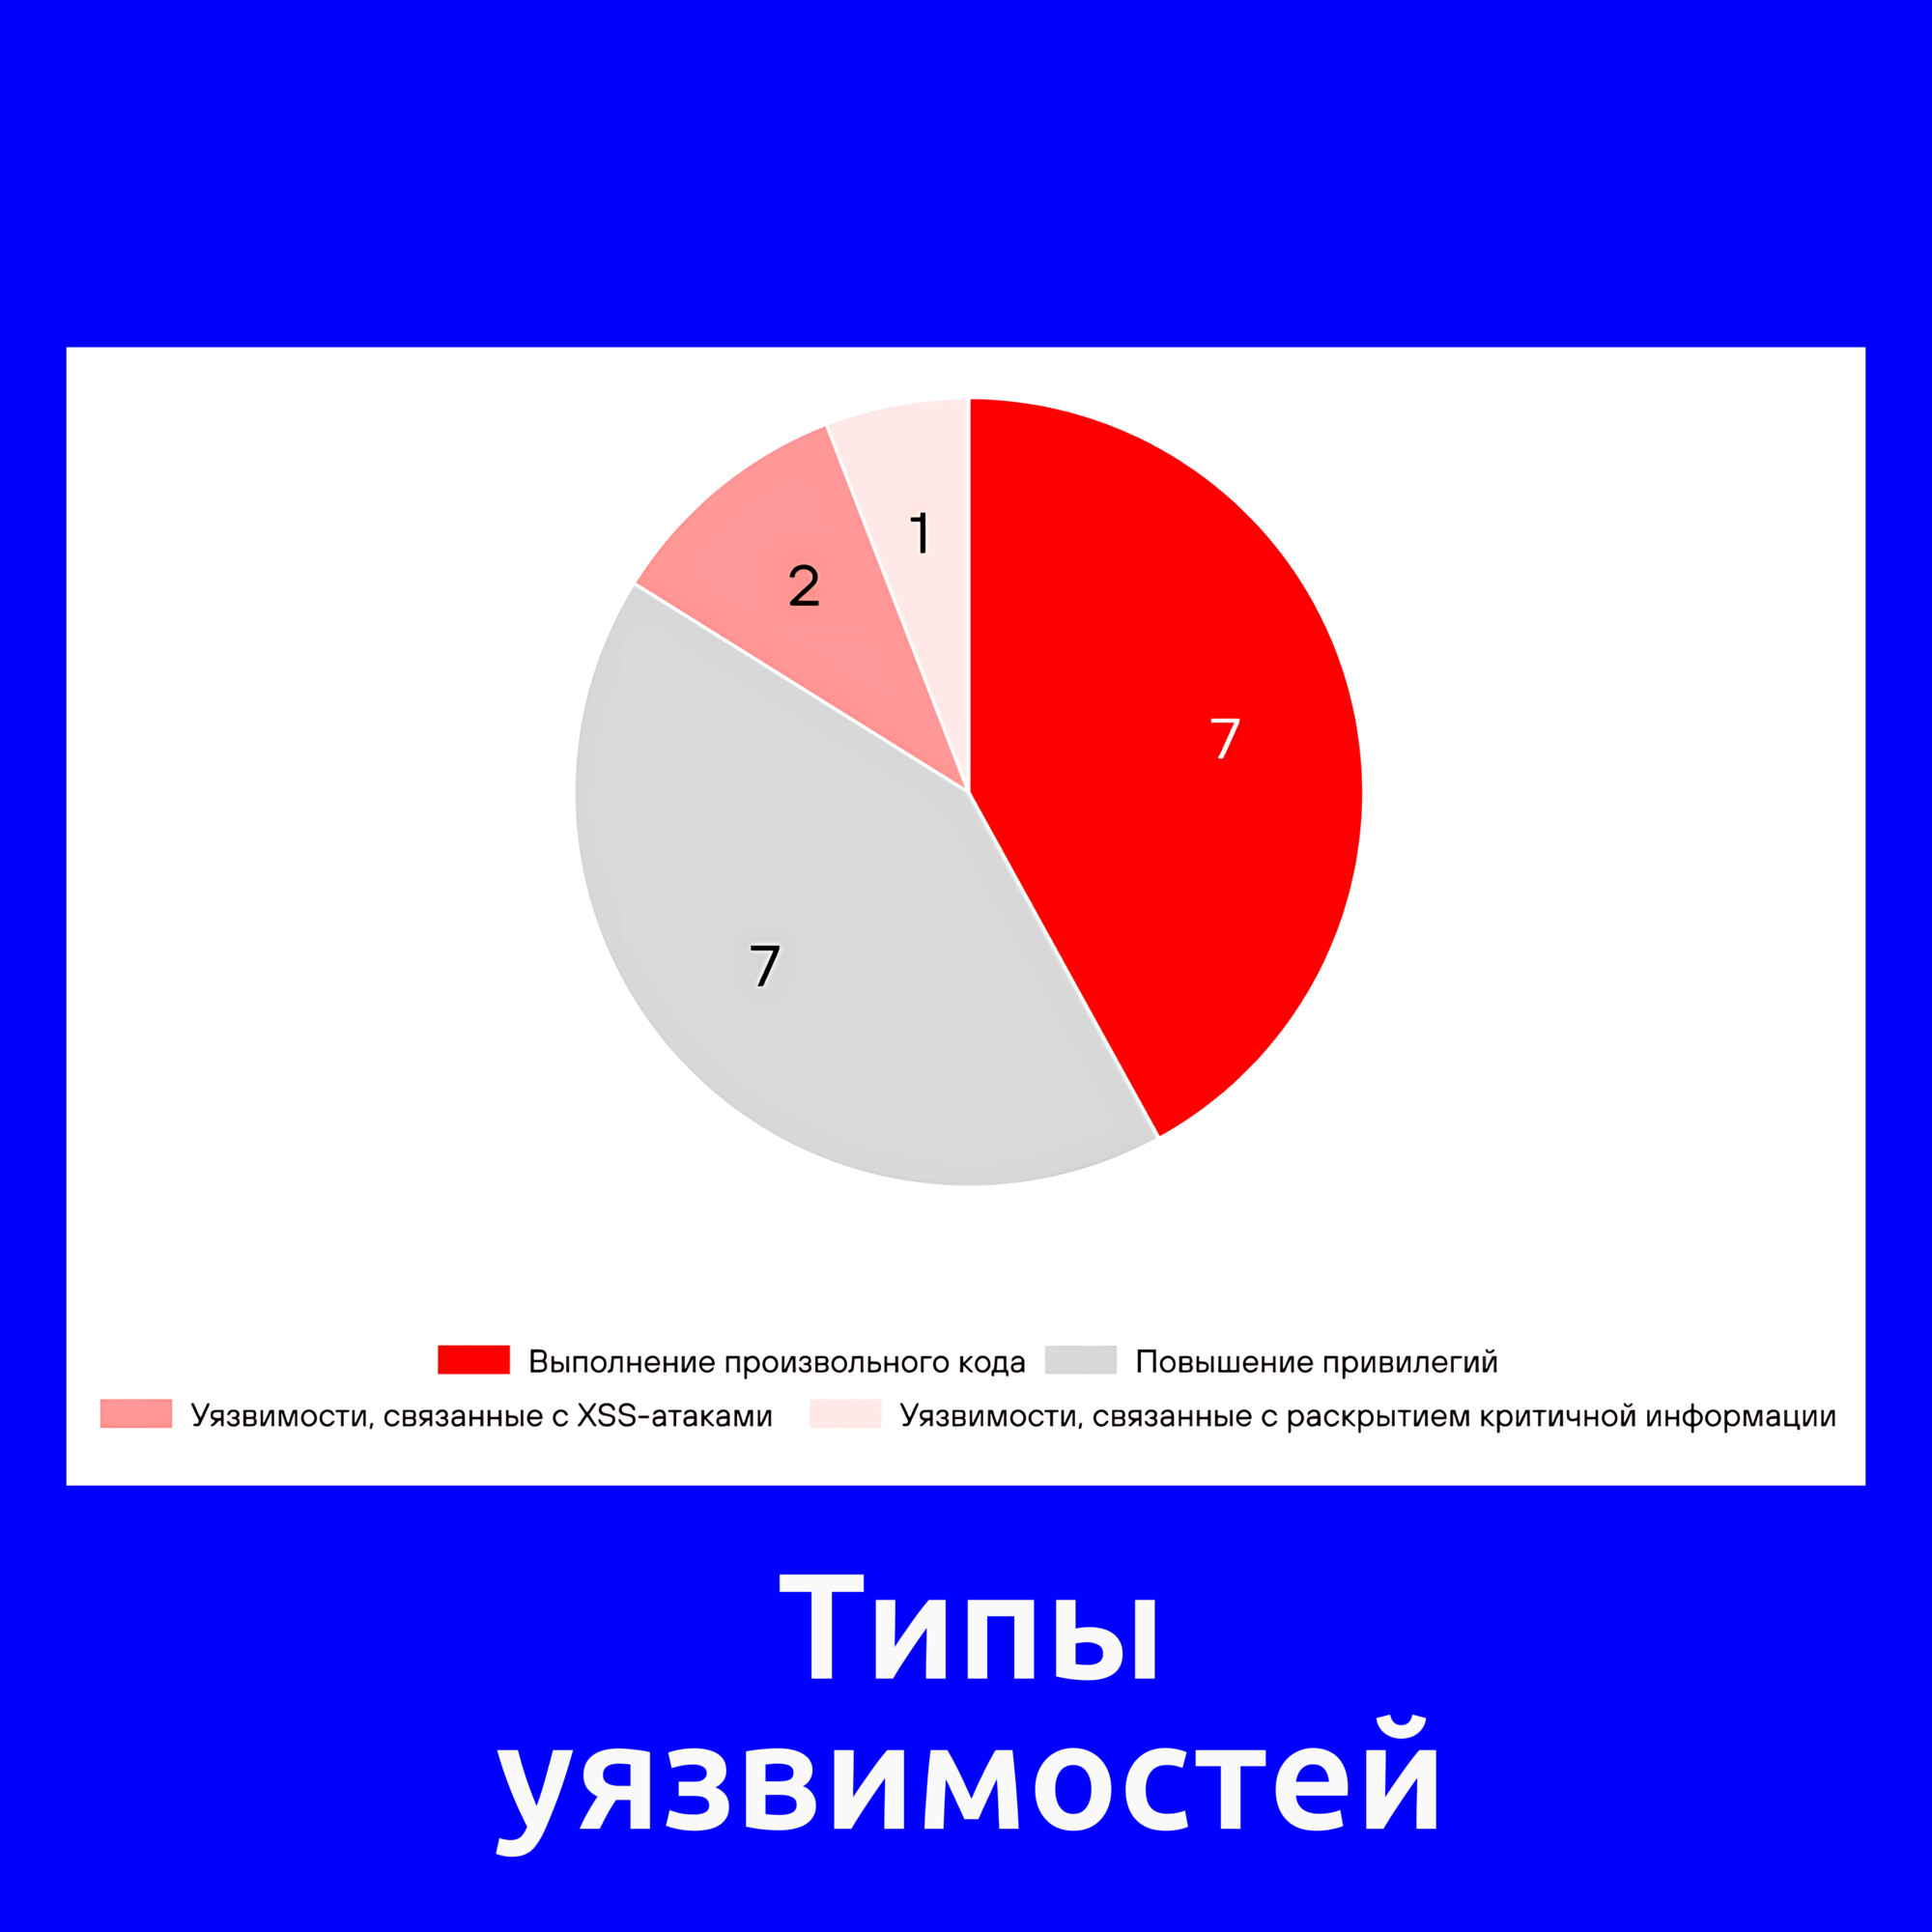
🔻 По типам уязвимостей большая часть может привести к выполнению произвольного кода (7) и повышению привилегий (7).

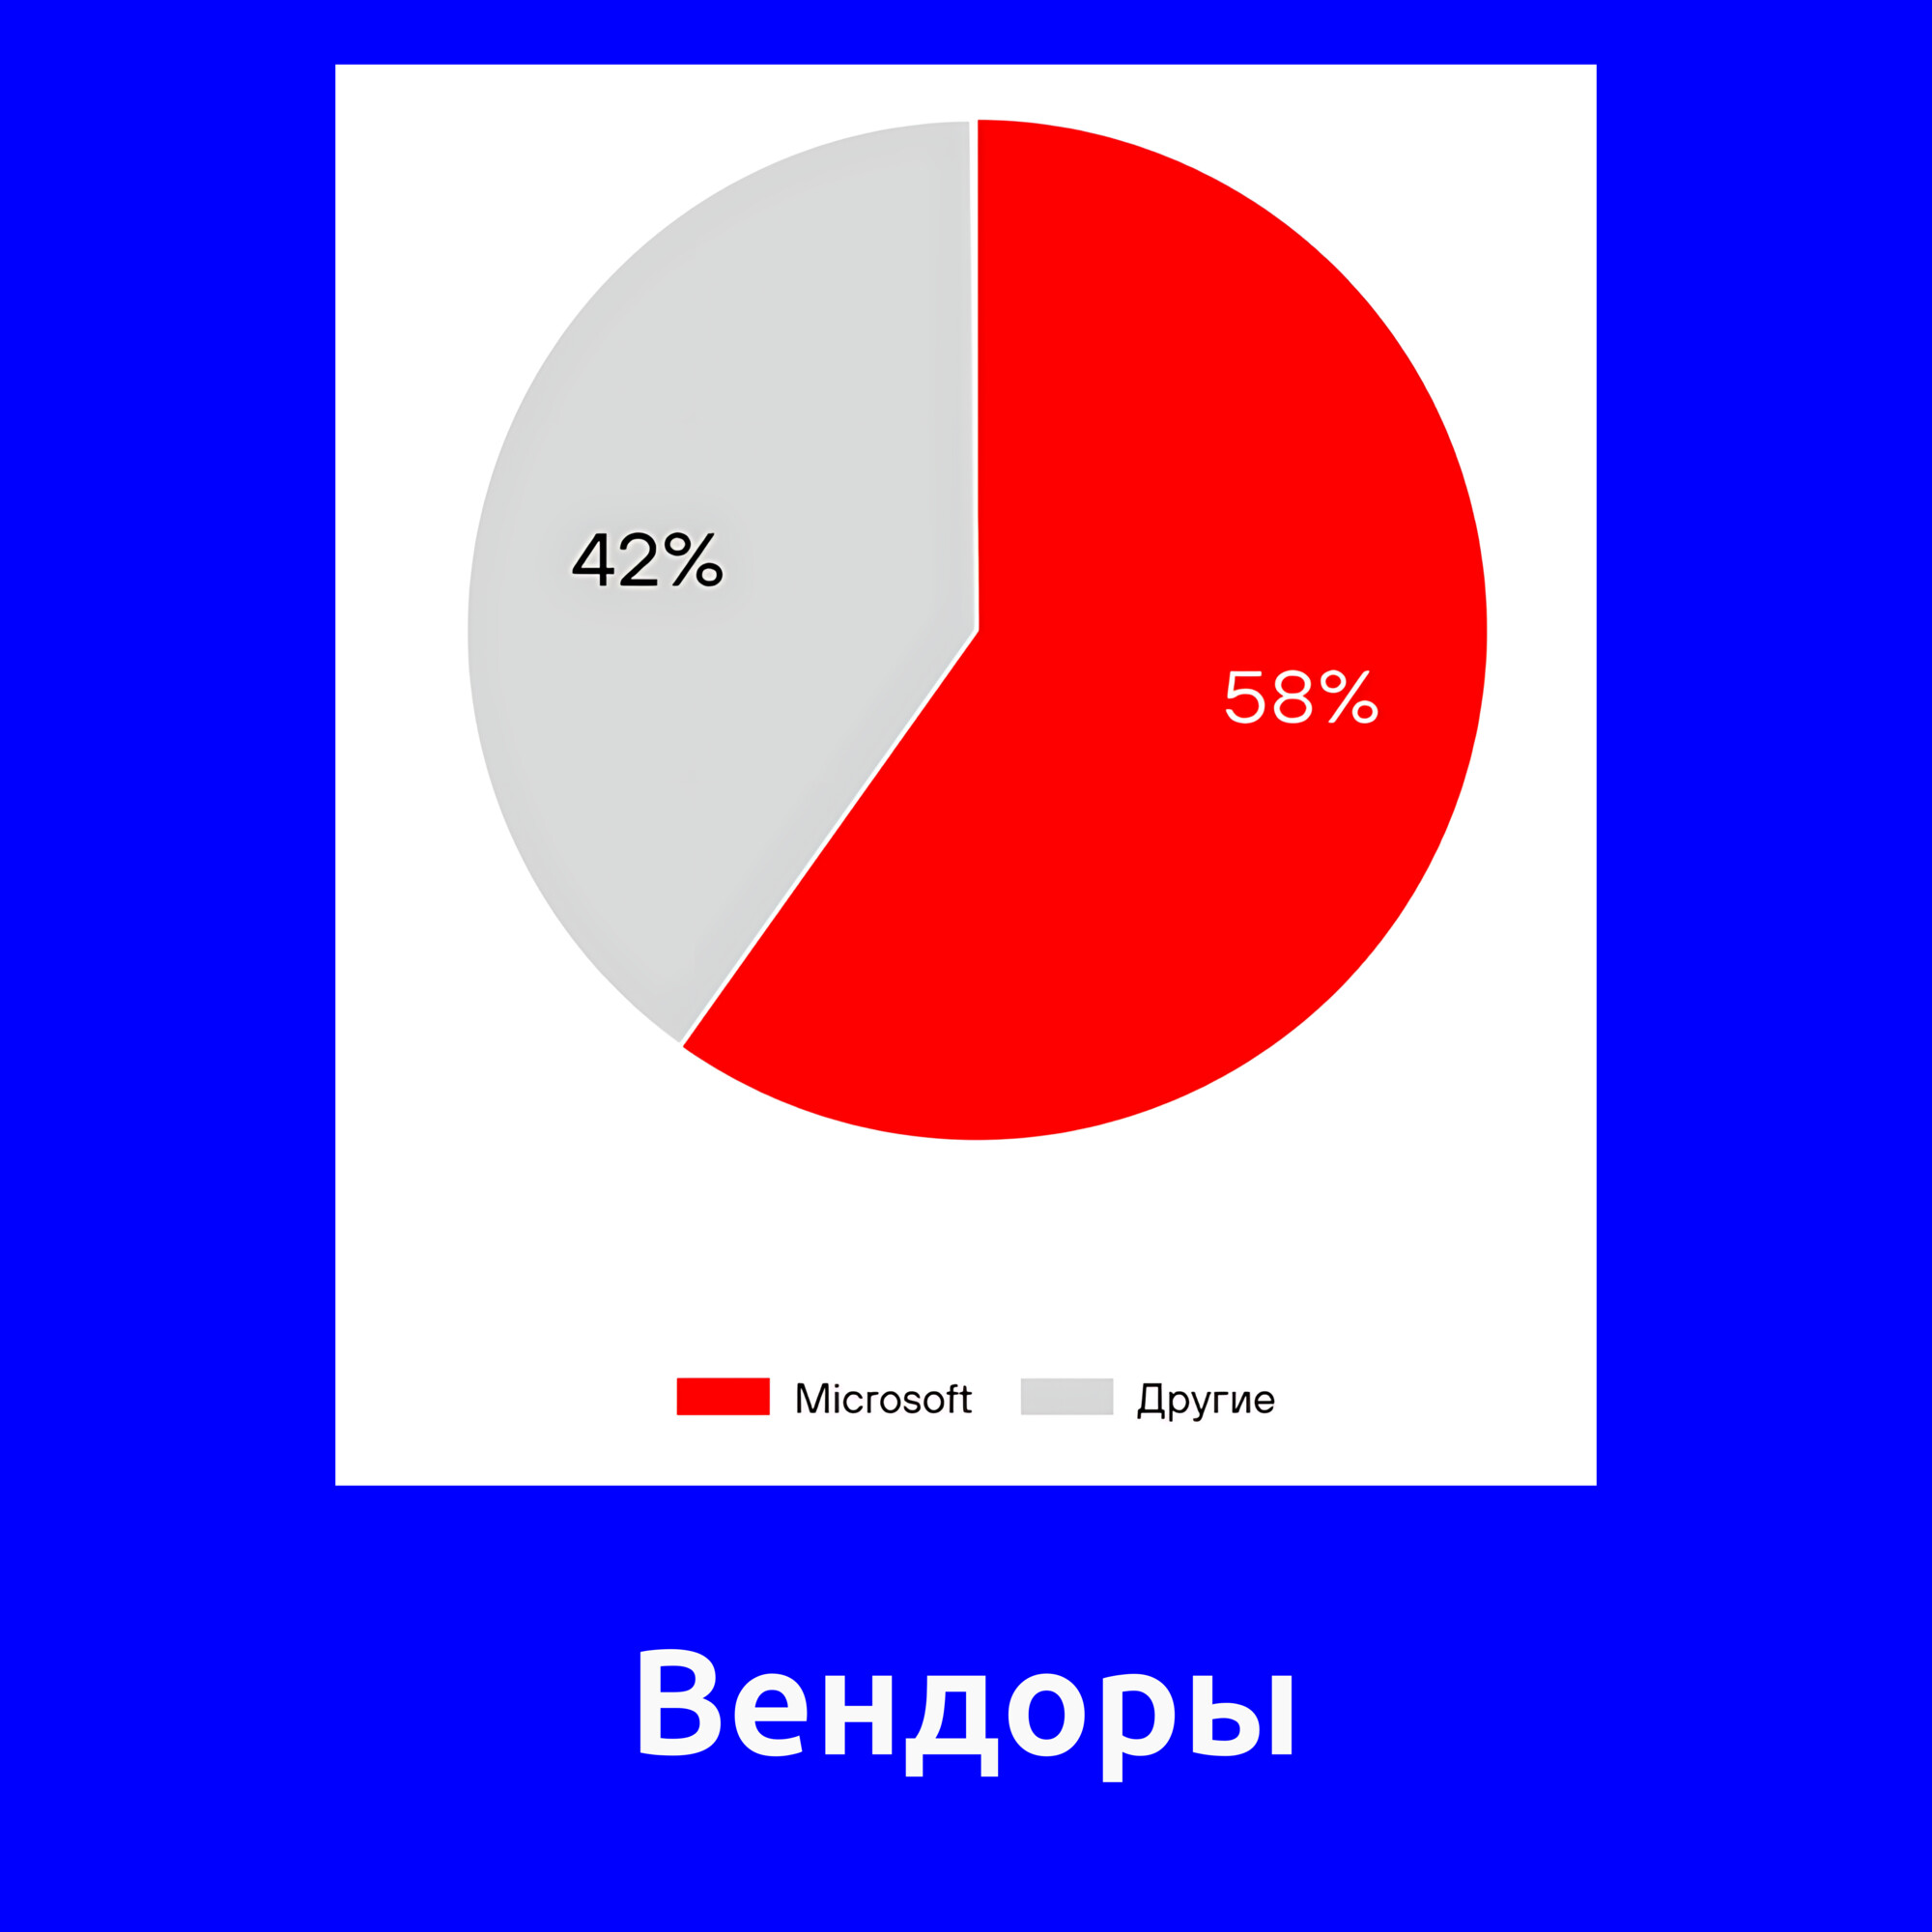
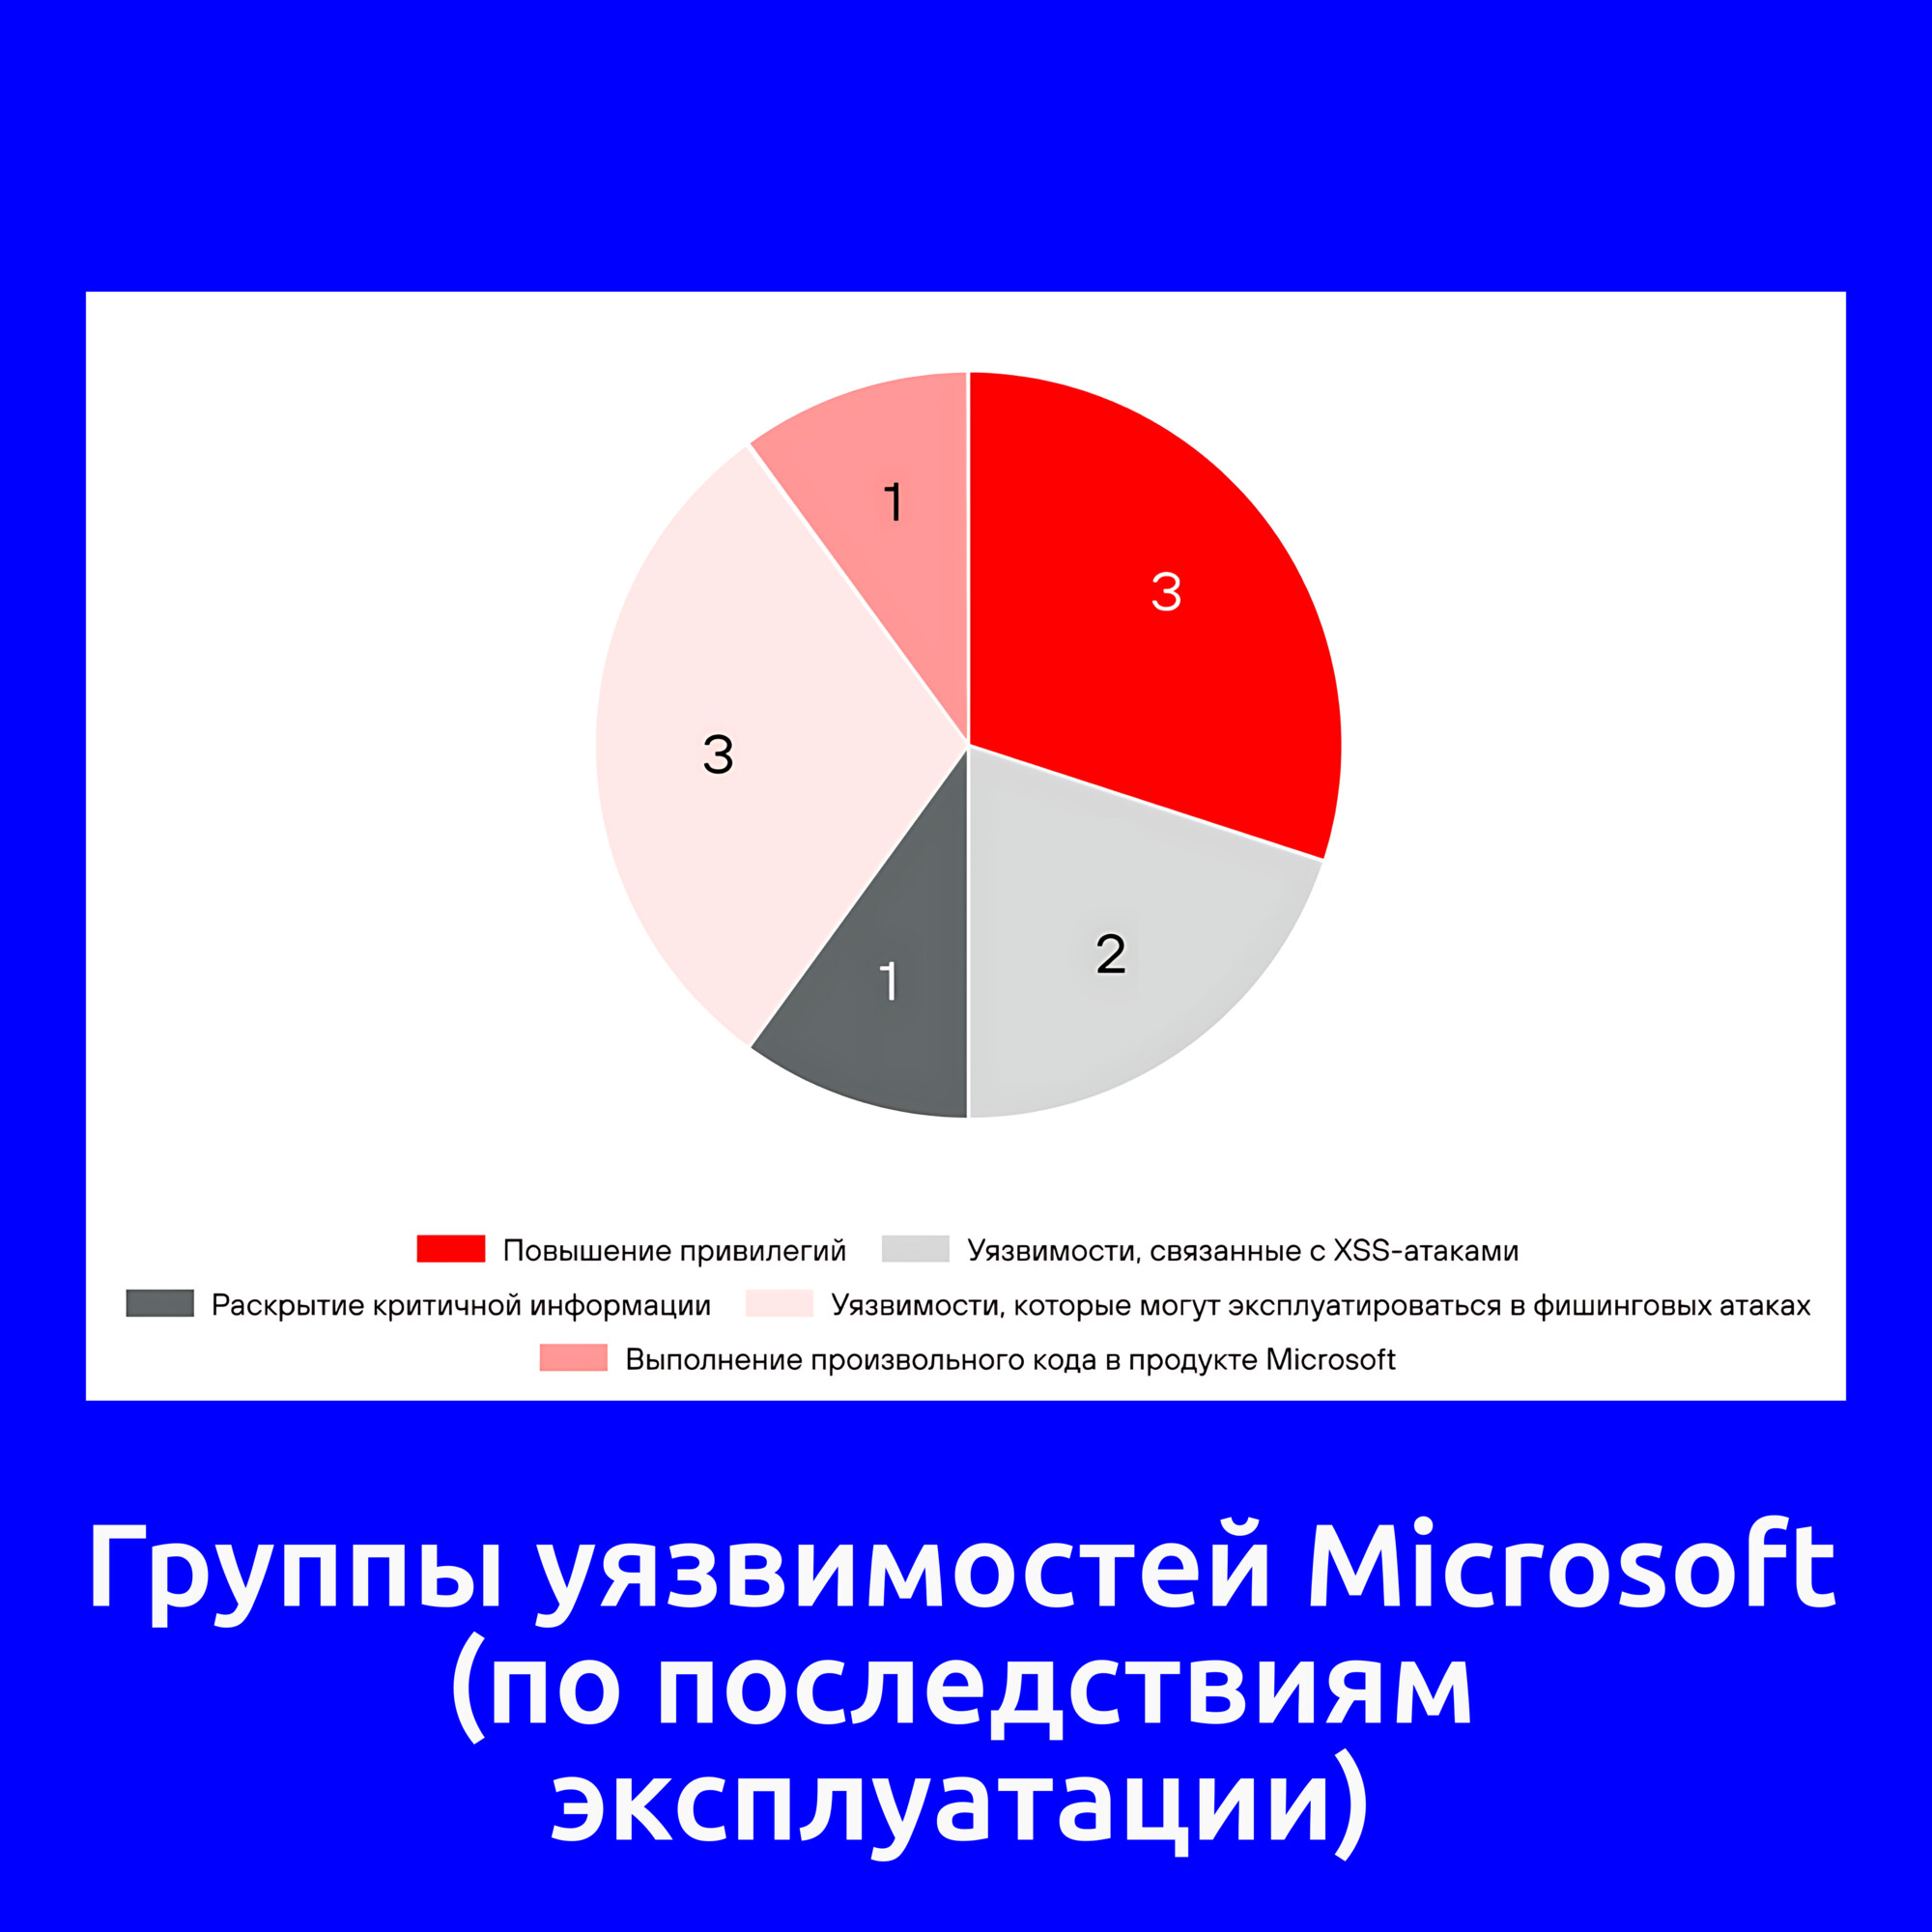
🔻 Десять уязвимостей были обнаружены в продуктах Microsoft (58%). Из них:

▪️ Три уязвимости касаются повышения привилегий. К ним относятся уязвимости в Microsoft Defender (CVE-2026-41091), Microsoft Desktop Window Manager (CVE-2026-21519) и Windows Remote Desktop Services (CVE-2026-21533).

▪️ Одна уязвимость выполнения произвольного кода в продукте Microsoft, эксплуатирующаяся через непосредственное взаимодействие с сетевым хостом, в Microsoft SharePoint (CVE-2026-20963).

▪️ Две уязвимости, связанные с XSS-атаками, в Microsoft Exchange (CVE-2026-42897) и Microsoft SharePoint Server (CVE-2026-32201).

▪️ Ещё одна уязвимость связана с раскрытием критичной информации в Desktop Window Manager (CVE-2026-20805).

▪️ Три уязвимости в продуктах Microsoft и в стандартных компонентах Windows, которые могут эксплуатироваться в фишинговых атаках. Это уязвимости удалённого выполнения кода, подразумевающие взаимодействие со зловредными файлами, в Windows Shell (CVE-2026-21510), Microsoft Office (CVE-2026-21509) и Microsoft Word (CVE-2026-21514).

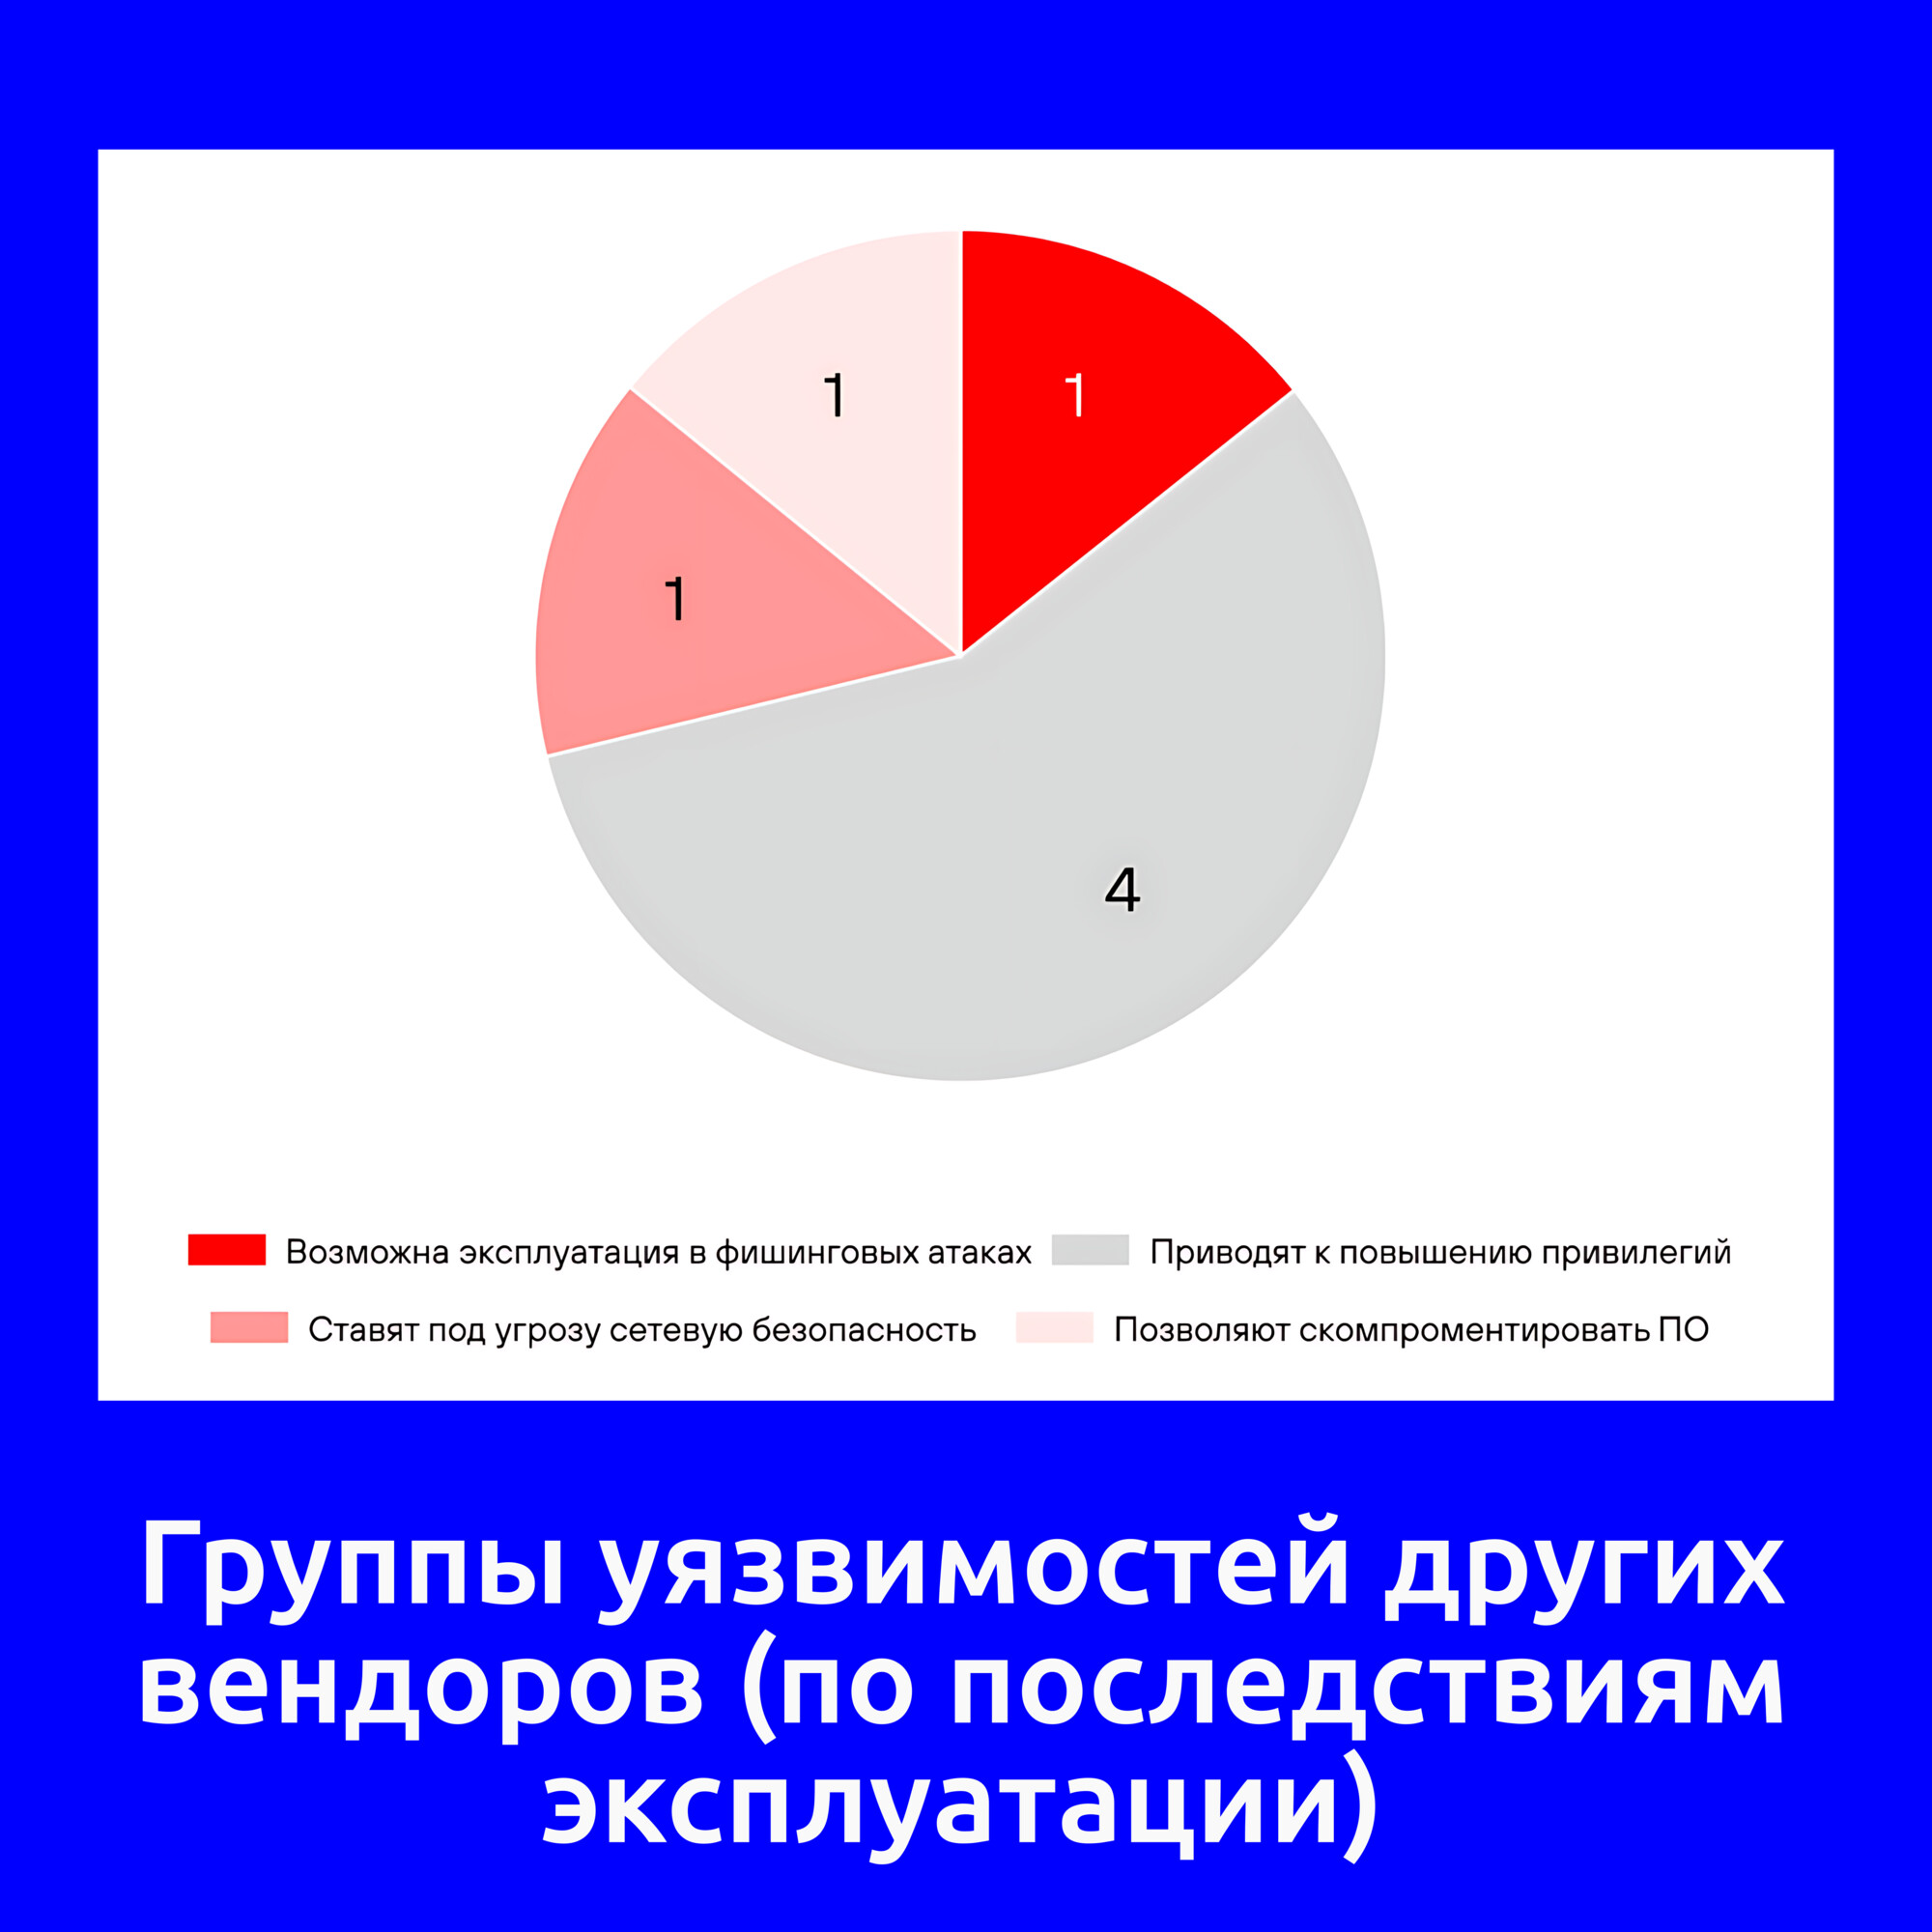
🔻 Уязвимость выполнения кода в Adobe Reader (CVE-2026-34621) также может использоваться в фишинговых атаках.

🔻 Четыре уязвимости приводят к повышению привилегий в Linux-системах. Все они касаются непосредственно ядра Linux (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500, CVE-2026-46300).

🔻 Одна уязвимость ставит под угрозу сетевую безопасность организации. Это уязвимость выполнения произвольного кода в PAN-OS (CVE-2026-0300).

🔻 Ещё одна уязвимость позволяет злоумышленникам скомпрометировать ПО, разрабатываемое в компании. Это уязвимость выполнения произвольного кода в Apache ActiveMQ (CVE-2026-34197).

🗒 Полный отчёт Vulristics

Майский Linux Patch Wednesday

Майский Linux Patch Wednesday

Майский Linux Patch Wednesday. Всего 1638 уязвимостей (474 в ядре Linux). Для сравнения, в апреле было 1035 уязвимостей (рекорд!). А в этот раз получается снова рекорд и более чем в полтора раза больше! Ускорение впечатляет и пугает. Но посмотрим, что дальше будет. Где-то оно должно стабилизироваться. Хотя количество критичных уязвимостей уже такое, что все их рассмотреть становится весьма проблематично. Для 7 уязвимостей есть признаки эксплуатации вживую. А ещё для 264 есть публичные эксплойты. Начнём, как обычно, с эксплуатирующихся уязвимостей по данным CISA KEV и VulnCheck KEV. Здесь в топе, ожидаемо, два громких способа получить root shell:

🔻 EoP - Linux Kernel "Copy Fail" (CVE-2026-31431)
🔻 EoP - Linux Kernel "Dirty Frag" (CVE-2026-43500)

Остальные эксплуатирующиеся:

🔻 RCE - Apache ActiveMQ (CVE-2026-40466). Судя по описанию, это обход фикса для CVE-2026-34197, о которой я уже писал ранее.

🔻 AuthBypass - Rclone (CVE-2026-41176). Rclone ("rsync для облачных хранилищ") - это консольная утилита для синхронизации файлов и каталогов между различными облачными хранилищами и локальными системами. Эксплуатация уязвимости может привести к несанкционированному доступу к чувствительной административной функциональности, включая функции настройки и удалённого управления.

🔻 RCE - NGINX (CVE-2026-42945). Уязвимость позволяет без аутентификации выполнять код на сервере при использовании директив rewrite и set.

🔻 DoS - PgBouncer (CVE-2026-6664). PgBouncer - это компактный инструмент с открытым исходным кодом для пуллинга соединений с базами данных PostgreSQL. Он снижает накладные расходы на установку соединений, управляя пулом подключений к одному или нескольким серверам PostgreSQL, что повышает производительность и эффективность использования ресурсов в приложениях с частыми короткоживущими подключениями к базе данных. Целочисленное переполнение (integer overflow) в коде разбора сетевых пакетов в версиях PgBouncer до 1.25.2 позволяет обойти проверку границ (boundary check) и может привести к аварийному завершению процесса.

🔻 XSS - Postorius (CVE-2026-44742). Postorius - это веб-интерфейс на базе Django для работы с GNU Mailman. Mailman представляет собой свободное программное обеспечение для управления списками рассылки электронной почты, включая дискуссионные группы и новостные рассылки. Уязвимость эксплуатируется в атаках, согласно VulnCheck KEV, однако публичного эксплоита пока не видно.

Из остальных уязвимостей с эксплоитом, но пока без признаков эксплуатации в реальных атаках можно выделить:

🔸 RCE - Apache HTTP Server (CVE-2026-23918). Ошибка двойного освобождения памяти (double-free) в механизме очистки потоков модуля mod_http2 Apache httpd, приводящая к возможности удалённого выполнения кода без предварительной аутентификации (pre-auth RCE).

🔸 RCE - Apache Tomcat (CVE-2026-34486). Модуль кластерных коммуникаций Apache Tomcat Tribes некорректно обрабатывает ошибки расшифрования в EncryptInterceptor и не отбрасывает соответствующие сообщения, что позволяет неаутентифицированному атакующему выполнить произвольный код через механизм десериализации Java на порту 4000.

🔸 RCE - ProFTPD (CVE-2026-42167). Ошибка в обработке некоторых переменных журналирования (например, %U) модулем mod_sql позволяет неаутентифицированному атакующему выполнить SQL-инъекцию через команду USER.

🔸 EoP - Linux Kernel "DirtyDecrypt" (CVE-2026-31635). Локальная уязвимость повышения привилегий в Linux в цепочке расшифрования RxRPC/GSSAPI. Отсутствие проверки skb_cow_data() в rxgk_decrypt_skb() позволяет непривилегированному локальному атакующему перезаписывать в памяти (в page cache) содержимое файлов, доступных только для чтения.

🔸 EoP - Linux Kernel "Fragnesia" (CVE-2026-46300). Эту уязвимость я тоже уже разбирал ранее. Ошибка в skb_try_coalesce() позволяет осуществлять запись в page cache через фрагментированные ESP-пакеты.

🔸 EoP - Linux Kernel (CVE-2026-46333). Локальное повышение привилегий до root и раскрытие учётных данных в Linux Kernel ptrace Path, обнаруженное исследователями Qualys.

🔸 EoP - PackageKit "Pack2TheRoot" (CVE-2026-41651). PackageKit - это программный комплекс с открытым исходным кодом, предназначенный для предоставления унифицированного высокоуровневого слоя абстракции над различными системами управления пакетами. Уязвимость позволяет атакующему получить root-доступ и скомпрометировать систему.

🔸 ComInj - Composer (CVE-2026-40261, CVE-2026-40176). Composer - это менеджер зависимостей для PHP. Уязвимость присутствует в методе Perforce::generateP4Command(). Из-за недостаточной очистки параметров конфигурации репозитория (таких как url, p4user или client) при формировании shell-команд атакующий, контролирующий файл composer.json, может выполнить произвольные команды в системе жертвы при выполнении composer install или composer update.

🗒 Полный отчёт Vulristics

Майский "В тренде VM": громкие уязвимости в Linux, ActiveMQ, SharePoint и Adobe Acrobat Reader

Майский В тренде VM: громкие уязвимости в Linux, ActiveMQ, SharePoint и Adobe Acrobat Reader

Майский "В тренде VM": громкие уязвимости в Linux, ActiveMQ, SharePoint и Adobe Acrobat Reader. Представляю традиционную ежемесячную подборку трендовых уязвимостей по версии Positive Technologies. Если в прошлом апрельском выпуске была всего одна уязвимость, то в этот раз уже четыре и весьма разноплановых.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

🔻 EoP - Linux Kernel "Copy Fail" (CVE-2026-31431). Уязвимость позволяет получить права root на Linux-хосте.

🔻 RCE - Apache ActiveMQ (CVE-2026-34197). Уязвимость в решении, широко используемом в корпоративных системах и интеграционных платформах.

🔻 Spoofing - Microsoft SharePoint Server (CVE-2026-32201). Уязвимость в решении Microsoft, широко используемом в корпоративных системах для организации совместной работы, управления документами и построения внутренних порталов.

🔻 RCE - Adobe Reader (CVE-2026-34621). Уязвимость в распространенном решении для просмотра PDF-документов; эксплуатируется в фишинговых атаках.

🟥 Полный список трендовых уязвимостей смотрите на портале

Про уязвимость Remote Code Execution - Apache ActiveMQ (CVE-2026-34197)

Про уязвимость Remote Code Execution - Apache ActiveMQ (CVE-2026-34197)

Про уязвимость Remote Code Execution - Apache ActiveMQ (CVE-2026-34197). Apache ActiveMQ - популярный брокер сообщений с открытым исходным кодом, написанный на языке Java. Его основная задача - передавать сообщения между разными сервисами, системами и микросервисами без прямого соединения между ними.

Уязвимость из апрельского Linux Patch Wednesday. Подробности об уязвимости были опубликованы 7 апреля в блоге компании HORIZON3.ai. Они утверждают, что эта уязвимость в Apache ActiveMQ Classic оставалась незамеченной на протяжении 13 лет. Атакующий может вызвать управляющую операцию ("invoke a management operation") через API Jolokia в ActiveMQ, чтобы заставить брокер загрузить удалённый файл конфигурации и выполнить произвольные команды операционной системы. В результате злоумышленник может получить доступ к конфиденциальной информации, включая сообщения, учётные данные и файлы конфигурации, внедрить вредоносное ПО или использовать скомпрометированный сервер для дальнейшего развития атаки внутри инфраструктуры.

Для эксплуатации уязвимости требуются учётные данные, однако во многих средах по-прежнему используются стандартные учётные данные (admin:admin). В некоторых версиях (6.0.0-6.1.1) учётные данные не требуются вовсе из-за другой уязвимости, CVE-2024-32114, которая непреднамеренно открывает доступ к API Jolokia без аутентификации. В этих версиях CVE-2026-34197 фактически является unauthenticated RCE.

🛠 Публичные эксплоиты доступны на GitHub с 8 апреля.

👾 Признаки эксплуатации уязвимости в реальных атаках были зафиксированы экспертами компании FortiGuard 13 апреля. Уязвимость была добавлена в CISA KEV 16 апреля.

🌐 По данным The Shadowserver Foundation на 14 мая в интернете оставалось доступно около 7000 уязвимых серверов Apache ActiveMQ.

⚙️ Согласно бюллетеню вендора, уязвимость устранена в версиях ActiveMQ 5.19.4 и 6.2.3. Но, по данным HORIZON3.ai, она была устранена в 5.19.6 и 6.2.5. Лучше установить более старшие версии. 😉

Апрельский Linux Patch Wednesday

Апрельский Linux Patch Wednesday

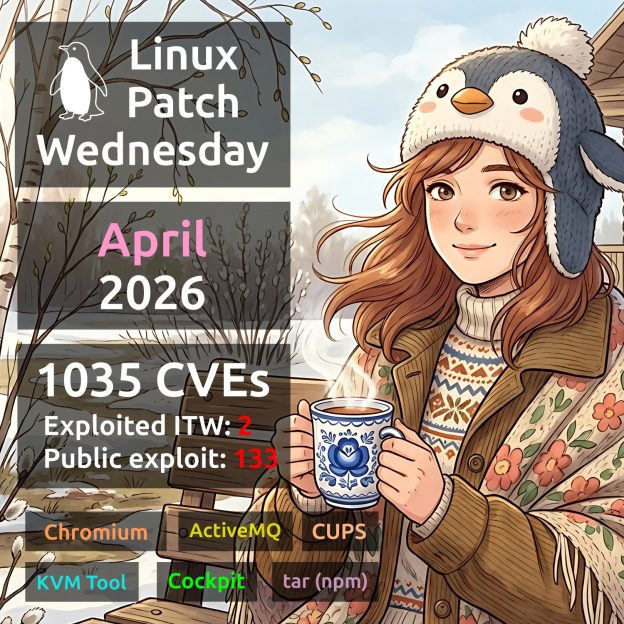
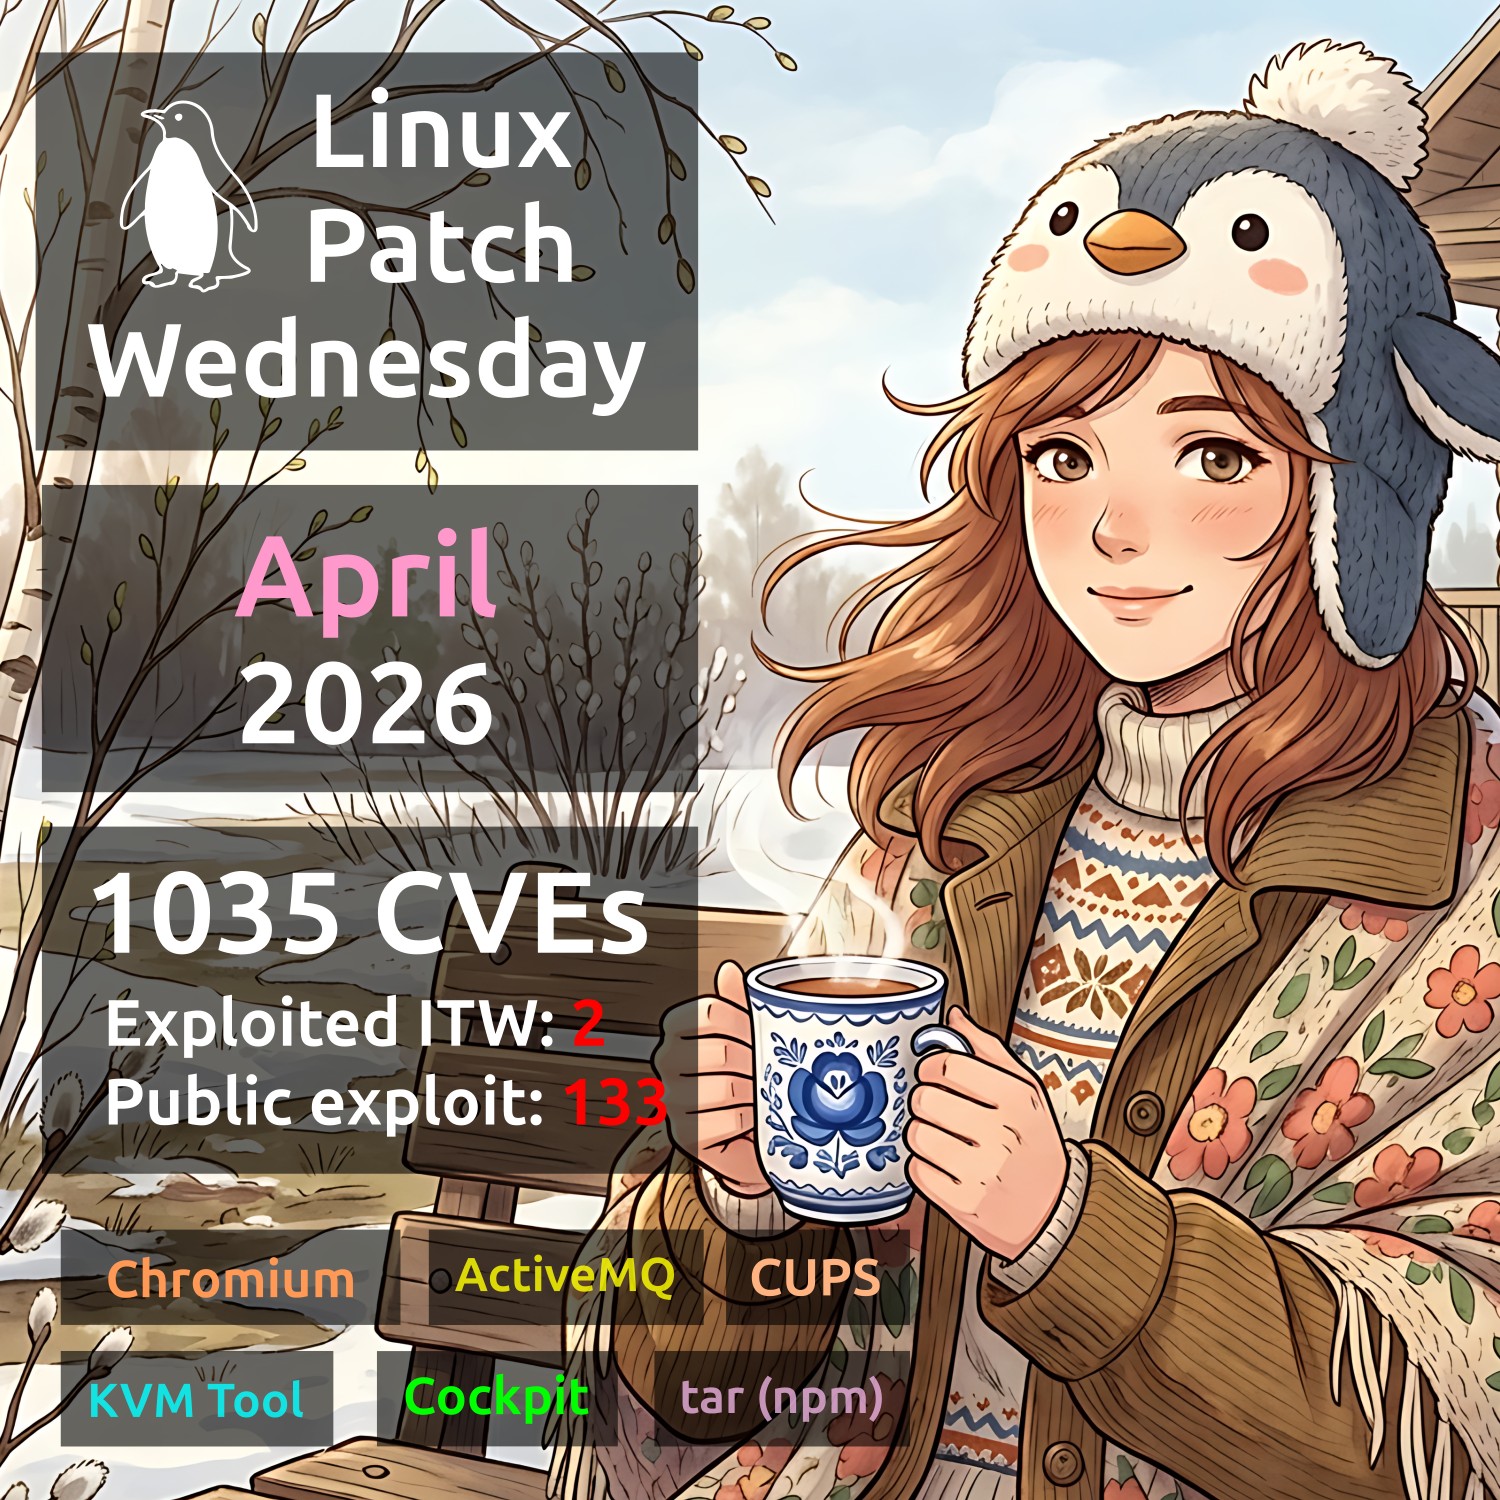
Апрельский Linux Patch Wednesday. В апреле Linux вендоры начали устранять 1035 уязвимостей, почти в 2 раза больше, чем в марте. Можно было бы предположить, что это опять в основном уязвимости Linux Kernel, но нет! Уязвимостей в Linux Kernel было относительно немного - 209. Остальные уязвимости распределены среди 200+ уязвимых продуктов. Есть две уязвимости с признаками эксплуатации вживую:

🔻 RCE - Apache ActiveMQ (CVE-2026-34197). Выполнение удалённого кода осуществляется через Jolokia API (/api/jolokia/), при этом аутентификация не требуется. Уязвимость оставалась скрытой в кодовой базе в течение 13 лет до её обнаружения с помощью ИИ. Уязвимость в CISA KEV с 16 апреля. На GitHub доступно множество эксплоитов.

🔻 RCE - Chromium (CVE-2026-5281). Use-after-free в Dawn (графический слой и реализация WebGPU в Chromium) в Google Chrome до версии 146.0.7680.178 позволяет удалённому атакующему, получившему контроль над процессом рендеринга, выполнить произвольный код через специально сформированную HTML-страницу. Уязвимость в CISA KEV с 1 апреля.

Ещё для 133 (❗️) уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Наиболее интересные, на мой взгляд:

🔸 RCE - Cockpit (CVE-2026-4631). Cockpit - это веб-инструмент для администрирования серверов в Linux-системах, который позволяет пользователям управлять серверами, контейнерами, хранилищем и сетевыми конфигурациями через браузерный интерфейс. Атакующий с сетевым доступом к веб-сервису Cockpit может отправить один HTTP-запрос на страницу входа, который позволяет внедрить вредоносные SSH-опции или команды и выполнить код на сервере Cockpit без валидных учётных данных.

🔸 RCE - CUPS (CVE-2026-34990 + CVE-2026-34980). CUPS (Common UNIX Printing System) - это система печати для Unix-подобных операционных систем, включая Linux и macOS. Цепочка уязвимостей может позволить удалённому атакующему без аутентификации и привилегий перезаписывать файлы с правами root (по сути, получать root-доступ на типичной Linux-системе) по сети.

🔸 RCE - KVM Tool (CVE-2021-45464). KVM Tool - это легковесный инструмент для запуска виртуальных машин на базе KVM (Kernel-based Virtual Machine) в Linux. kvmtool до коммита 39181fc содержит уязвимость out-of-bounds write, которая позволяет пользователю гостевой операционной системы выполнять произвольный код на хост-машине.

🔸 PathTrav - tar (npm) (CVE-2026-31802, CVE-2026-24842). До версии 7.5.11 пакет позволял создать символическую ссылку, указывающую за пределы каталога распаковки, что вело к перезаписи файлов.

Из остальных можно обратить внимание на:

🔸 RCE - Handlebars (CVE-2026-33937), tiemu (CVE-2017-20225), Netwide Assembler (CVE-2026-6067), openexr (CVE-2026-34545), Axios (CVE-2026-40175), hdf5 (CVE-2026-29043)
🔸 CodeInj - GLPI (CVE-2025-66417), glances (CVE-2026-30930, CVE-2026-32611), Handlebars (CVE-2026-33938, CVE-2026-33940), dynaconf (CVE-2026-33154), icalendar (CVE-2026-33635)
🔸 SFB - ormar (CVE-2026-27953), cpp-httplib (CVE-2026-34441), Safari (CVE-2026-20643), rack (CVE-2026-34835), wolfssl (CVE-2026-5194), Traefik (CVE-2026-32695), glances (CVE-2026-32632, CVE-2026-32634), Vert.x-Web (CVE-2026-1002), ecdsa (CVE-2026-33936), glibc (CVE-2026-4438), incus (CVE-2026-33542), Mongoose (CVE-2026-2968)
🔸 AuthBypass - scitokens_cpp_library (CVE-2026-32725, CVE-2026-32726), Node.js pbkdf2 (CVE-2026-32633), rack-session (CVE-2026-39324), Traefik (CVE-2026-33433), grpc (CVE-2026-33186), nltk (CVE-2026-33231)
🔸 ArbFileWrite - Rust (CVE-2026-33056)
🔸 CmdInj - Netty (CVE-2026-33870), awstats (CVE-2025-63261)
🔸 EoP - Keycloak (CVE-2026-4636), QEMU (CVE-2026-33711), glances (CVE-2026-33641)

🗒 Полный отчёт Vulristics