Архив метки: Windows

Про уязвимость Remote Code Execution - Windows Server Update Services (WSUS) (CVE-2025-59287)

Про уязвимость Remote Code Execution - Windows Server Update Services (WSUS) (CVE-2025-59287)

Про уязвимость Remote Code Execution - Windows Server Update Services (WSUS) (CVE-2025-59287). WSUS - легаси компонент Windows Server, который позволяет IT-администраторам управлять загрузкой и установкой обновлений продуктов Microsoft на компьютерах в локальной сети. Суть уязвимости: неаутентифицированный удалённый злоумышленник может запустить код с привилегиями SYSTEM на Windows-сервере с включенной WSUS Server Role (по умолчанию она выключена), отправив на него специально подготовленные POST-запросы. Это возможно из-за ошибки десериализации недоверенных данных.

⚙️ Первоначально исправления вышли 14 октября в рамках октябрьского Microsoft Patch Tuesday.

🛠 С 18 октября на GitHub доступен публичный эксплойт.

⚙️ 24 октября Microsoft выпустили дополнительные исправления для полного устранения уязвимости (требуют перезагрузки сервера).

👾 24 октября уязвимость добавили в CISA KEV, есть сообщения о зафиксированных попытках эксплуатации уязвимости.
Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday

Октябрьский Microsoft Patch Tuesday. Всего 213 уязвимостей, в два раза больше, чем в сентябре. Из них 41 уязвимость была добавлена между сентябрьским и октябрьским MSPT. Есть четыре уязвимости с признаком эксплуатации вживую:

🔻 SFB - IGEL OS (CVE-2025-47827) - есть публичный эксплойт
🔻 EoP - Windows Agere Modem Driver (CVE-2025-24990)
🔻 EoP - Windows Remote Access Connection Manager (CVE-2025-59230)
🔻 MemCor - Chromium (CVE-2025-10585)

Ещё одна уязвимость с публичным PoC эксплоитом:

🔸 RCE - Unity Runtime (CVE-2025-59489)

Из остальных уязвимостей без публичных эксплоитов и признаков эксплуатации можно выделить:

🔹 RCE - WSUS (CVE-2025-59287), Microsoft Office (CVE-2025-59227, CVE-2025-59234)
🔹 EoP - Windows Agere Modem Driver (CVE-2025-24052), Windows Cloud Files Mini Filter Driver (CVE-2025-55680)

🗒 Полный отчёт Vulristics

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday. Всего 103 уязвимости, на 29 меньше, чем в августе. Из них 25 уязвимостей были добавлены между августовским и сентябрьским MSPT. Пока нет уязвимостей с признаком эксплуатации вживую. Есть две уязвимости с публичными PoC эксплоитами:

🔸 DoS - Newtonsoft.Json (CVE-2024-21907)
🔸 EoP - Azure Networking (CVE-2025-54914)

Из остальных уязвимостей без публичных эксплоитов и признаков эксплуатации можно выделить:

🔹 RCE - Microsoft Office (CVE-2025-54910), Windows Graphics Component (CVE-2025-55228), NTFS (CVE-2025-54916), SharePoint (CVE-2025-54897), Microsoft HPC Pack (CVE-2025-55232), Hyper-V (CVE-2025-55224), Graphics Kernel (CVE-2025-55226, CVE-2025-55236)
🔹 EoP - Windows NTLM (CVE-2025-54918), Windows Kernel (CVE-2025-54110), Windows SMB (CVE-2025-55234), Windows TCP/IP Driver (CVE-2025-54093), Hyper-V (CVE-2025-54091, CVE-2025-54092, CVE-2025-54098, CVE-2025-54115)

🗒 Полный отчёт Vulristics

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday

Августовский Microsoft Patch Tuesday. Всего 132 уязвимости, на 20 меньше, чем в июле. Из них 25 уязвимостей были добавлены между июльским и августовским MSPT. Есть три уязвимости с признаком эксплуатации вживую. Две из них относятся к трендовой уязвимости SharePoint "ToolShell", эксплуатирующейся вживую с 17 июля:

🔻 RCE - Microsoft SharePoint Server (CVE-2025-53770)
🔻 Spoofing - Microsoft SharePoint Server (CVE-2025-53771)

Ещё одна эксплуатируемая уязвимость касается Chromium:

🔻SFB - Chromium (CVE-2025-6558)

Из остальных уязвимостей без публичных эксплоитов и признаков эксплуатации можно выделить:

🔹 RCE - SharePoint (CVE-2025-49712), GDI+ (CVE-2025-53766), Windows Graphics Component (CVE-2025-50165), DirectX Graphics Kernel (CVE-2025-50176), Microsoft Office (CVE-2025-53731, CVE-2025-53740), MSMQ (CVE-2025-53144, CVE-2025-53145, CVE-2025-50177)
🔹 EoP - Kerberos (CVE-2025-53779), NTLM (CVE-2025-53778)

🗒 Полный отчёт Vulristics

Августовский "В тренде VM": уязвимости в Microsoft Windows и SharePoint

Августовский В тренде VM: уязвимости в Microsoft Windows и SharePoint

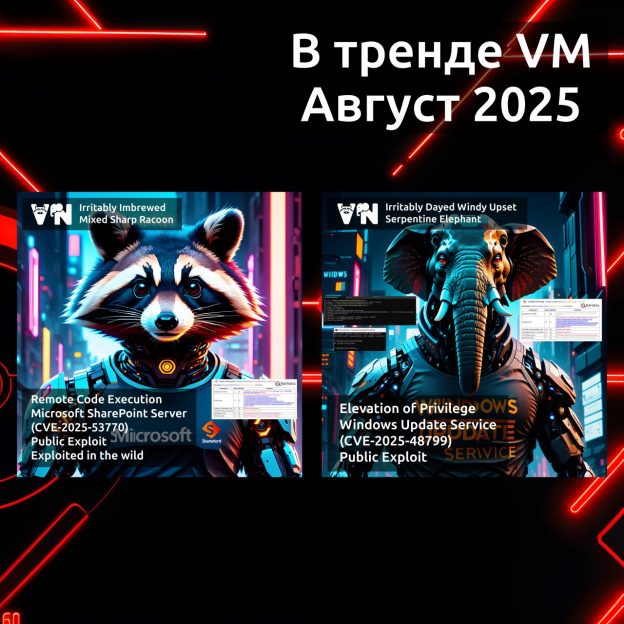
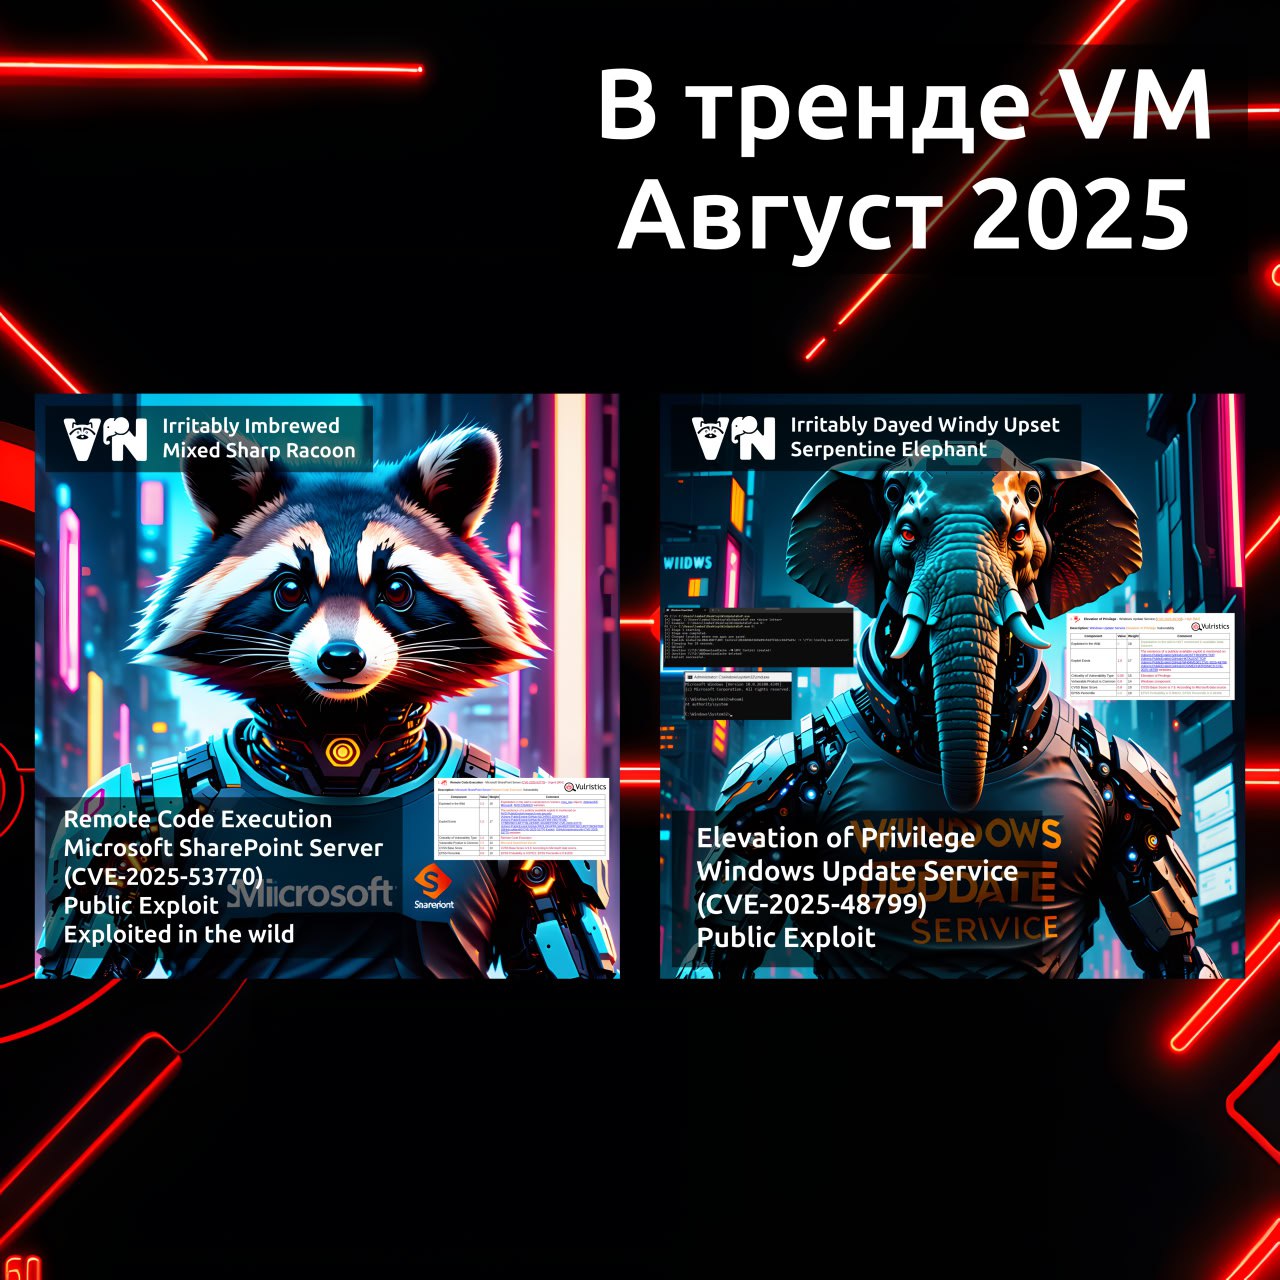
Августовский "В тренде VM": уязвимости в Microsoft Windows и SharePoint. Традиционная ежемесячная подборка. В этот раз экстремально короткая.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего две трендовые уязвимости:

🔻 Remote Code Execution - Microsoft SharePoint Server "ToolShell" (CVE-2025-53770). Уязвимость массово эксплуатируется, возможно злоумышленники могли добраться даже до американских ядерных секретов. Уязвимость актуальна и для России.
🔻 Elevation of Privilege - Windows Update Service (CVE-2025-48799). Уязвимость затрагивает версии Windows 10/11 с как минимум двумя жёсткими дисками.

Коллеги из Inseca перезапускают курс по Управлению Уязвимостями

Коллеги из Inseca перезапускают курс по Управлению Уязвимостями

Коллеги из Inseca перезапускают курс по Управлению Уязвимостями. Старт 23 августа. Я тестировал этот курс в конце 2023 года, впечатления были весьма приятные. 🙂 Добротный практический курс для "вкатывания" в VM: "проводят за ручку" по всем основным шагам. 👍

Со времени моего прохождения курс значительно расширили и улучшили (в том числе и по моим рекомендациям 😇):

🔹 Процессы. Добавили урок по приоритизации устранения уязвимостей с учётом контекста инфраструктуры организации и риск ориентированным подходом, а также практическую работу "Приоритизация и построение плана устранения уязвимостей […] в типовой организации". Про подходы и инструменты приоритизации расскажет сам Александр Редчиц! 🔥👍

🔹 Продукты. Добавили урок по работе с Faraday. Для работы с Vulners.com будет доступна Ed-лицензия.

🔹 Практика. Добавили задание по поиску поддоменов, анализу DVWA и эксплуатации EoP в Windows (CVE-2017-0213).

Про уязвимость Elevation of Privilege - Windows Update Service (CVE-2025-48799)

Про уязвимость Elevation of Privilege - Windows Update Service (CVE-2025-48799)

Про уязвимость Elevation of Privilege - Windows Update Service (CVE-2025-48799). Уязвимость из июльского Microsoft Patch Tuesday. Неправильное разрешение ссылок перед доступом к файлу ('link following') в Windows Update Service позволяет авторизованному атакующему повысить привилегии до "NT AUTHORITY\SYSTEM".

🛠 Эксплойт для уязвимости был опубликован исследователем Filip Dragović (Wh04m1001) 8 июля, в день MSPT. В описании эксплоита он сообщает, что уязвимость затрагивает версии Windows 10/11 с как минимум двумя жёсткими дисками. Если место установки новых приложений изменено на вторичный диск (с помощью Storage Sense), то при установке нового приложения служба wuauserv будет произвольно удалять папки без проверки на символические ссылки, что приводит к LPE.

🎞 В демонстрационном видео Filip Dragović запускает exe файл эксплоита и получает консоль администратора.

👾 Признаков эксплуатации в реальных атаках пока нет.