Архив метки: Windows

На Хабре вышел мой отчёт по трендовым уязвимостям первой половины 2025 года

На Хабре вышел мой отчёт по трендовым уязвимостям первой половины 2025 года

На Хабре вышел мой отчёт по трендовым уязвимостям первой половины 2025 года. С начала 2025 года до 30 июня мы отнесли к трендовым 37 уязвимостей. А за весь 2024 год - 74 уязвимости. Похоже, что в этом году к трендовым будет отнесено примерно столько же уязвимостей, что и в прошлом году. 🤔 А судя по затишью в прошлом и этом месяце, может, и поменьше.

🔻 Для 30 уязвимостей есть зафиксированные признаки эксплуатации в атаках, для 7 - публичные эксплоиты (но пока нет признаков эксплуатации).

🔻 По типам уязвимостей большая часть - это выполнение произвольного кода (15), и повышение привилегий (13).

🔻 22 трендовые уязвимости касаются продуктов Microsoft (59 %). Остальные вендоры: 7-Zip, MDaemon, Zimbra, CommuniGate, Roundcube, Erlang, Fortinet, Palo Alto Networks, Apache, Kubernetes, VMware.
🗒 Полный отчёт Vulristics

Июльский "В тренде VM": уязвимости в Microsoft Windows и Roundcube

Июльский В тренде VM: уязвимости в Microsoft Windows и Roundcube

Июльский "В тренде VM": уязвимости в Microsoft Windows и Roundcube. Традиционная ежемесячная подборка. В этот раз очень короткая. 🙂

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего три трендовые уязвимости:

🔻 Remote Code Execution - Internet Shortcut Files (CVE-2025-33053)
🔻 Elevation of Privilege - Windows SMB Client (CVE-2025-33073)
🔻 Remote Code Execution - Roundcube (CVE-2025-49113)

Июльский Microsoft Patch Tuesday

Июльский Microsoft Patch Tuesday

Июльский Microsoft Patch Tuesday. Всего 152 уязвимостей, в два раза больше, чем в июне. Из них 15 уязвимостей были добавлены между июньским и июльским MSPT. Есть одна уязвимость с признаком эксплуатации вживую:

🔻 Memory Corruption - Chromium (CVE-2025-6554)

Для одной уязвимости есть эксплойт на GitHub:

🔸 EoP - Windows Update Service (CVE-2025-48799). Уязвимость эксплуатируется на Win11/Win10 хостах с двумя и более жёсткими дисками.

Из остальных можно выделить:

🔹 RCE - CDPService (CVE-2025-49724), KDC Proxy Service (CVE-2025-49735), SharePoint (CVE-2025-49704, CVE-2025-49701), Hyper-V DDA (CVE-2025-48822), MS Office (CVE-2025-49695), NEGOEX (CVE-2025-47981), MS SQL Server (CVE-2025-49717)
🔹 InfDisc - MS SQL Server (CVE-2025-49719)
🔹 EoP - MS VHD (CVE-2025-49689), TCP/IP Driver (CVE-2025-49686), Win32k (CVE-2025-49727, CVE-2025-49733, CVE-2025-49667), Graphics Component (CVE-2025-49732, CVE-2025-49744)

🗒 Полный отчёт Vulristics

Про уязвимость Remote Code Execution - Internet Shortcut Files (CVE-2025-33053)

Про уязвимость Remote Code Execution - Internet Shortcut Files (CVE-2025-33053)

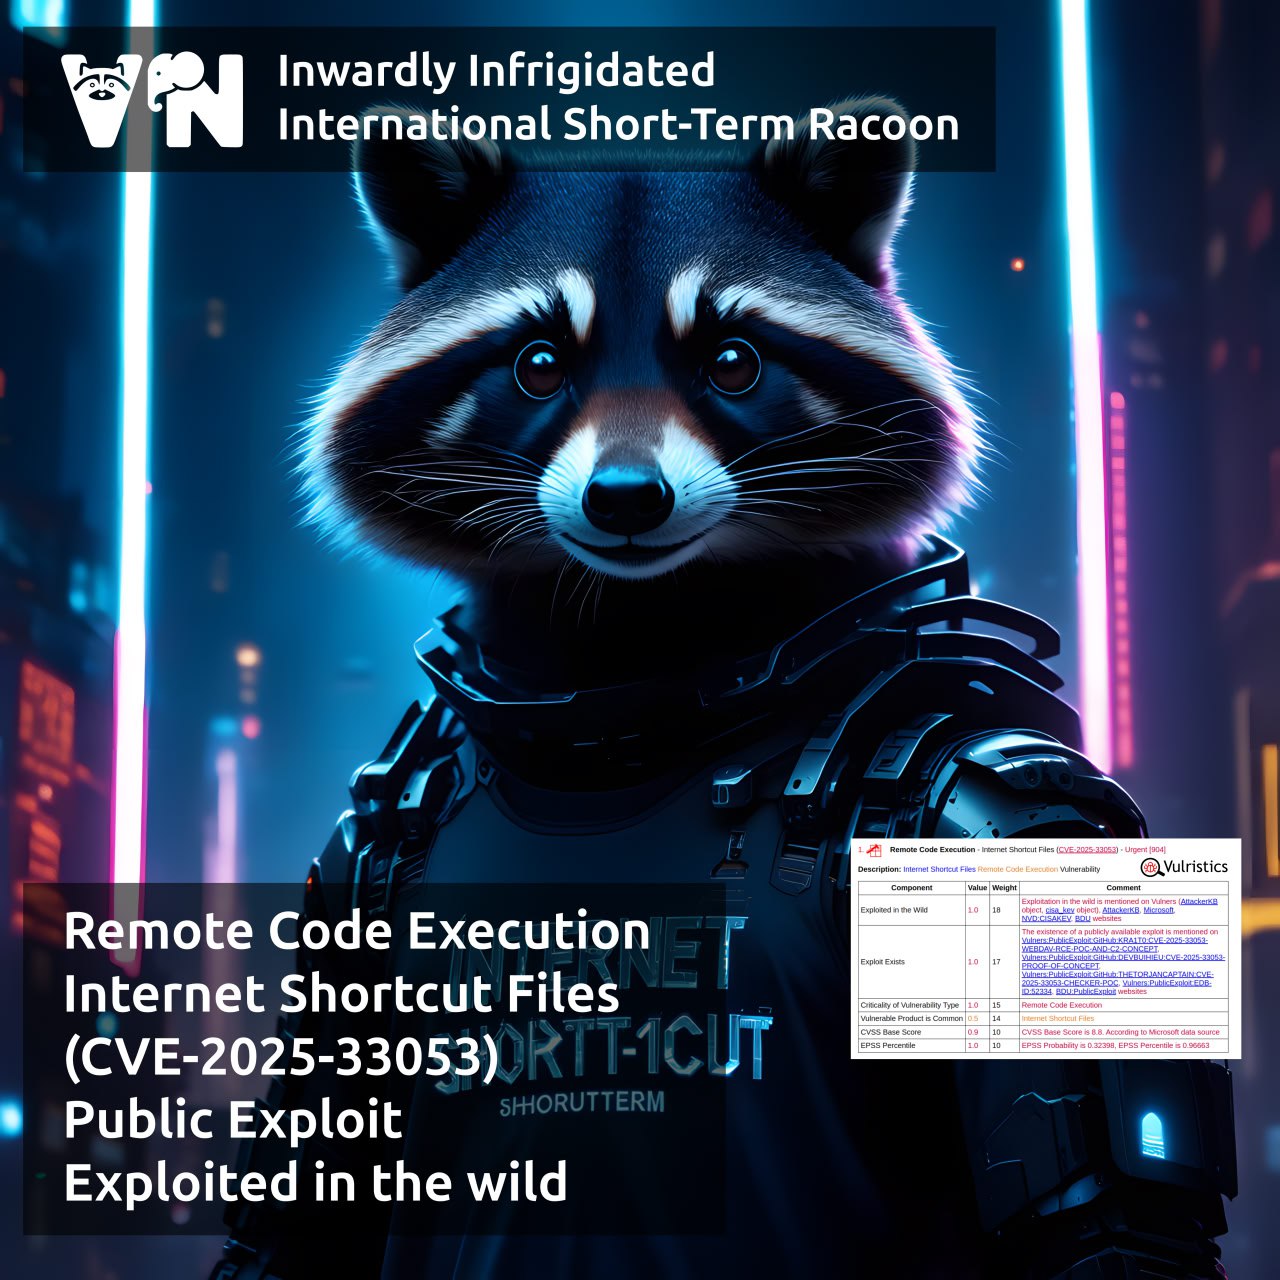
Про уязвимость Remote Code Execution - Internet Shortcut Files (CVE-2025-33053). Уязвимость из июньского Microsoft Patch Tuesday. Эта уязвимость сразу имела признаки эксплуатации вживую. Эксплуатация уязвимости позволяет удалённому злоумышленнику выполнить произвольный код при открытии жертвой специального .url-файла, доставленного, например, в ходе фишинговой атаки.

🔹 Уязвимость зарепортили исследователи из компании Check Point. В день июньского Microsoft Patch Tuesday (10 июня) на их сайте были опубликованы технические детали. Уязвимость эксплуатировалась APT-группой Stealth Falcon как минимум с марта 2025 года. Эксплуатация уязвимости приводила к загрузке и запуску вредоносного ПО (Horus Agent) с WebDAV-сервера злоумышленника.

🔹 Эксплоиты для уязвимости доступны на GitHub с 12 июня.

Про уязвимость Elevation of Privilege - Windows SMB Client (CVE-2025-33073)

Про уязвимость Elevation of Privilege - Windows SMB Client (CVE-2025-33073)

Про уязвимость Elevation of Privilege - Windows SMB Client (CVE-2025-33073). Уязвимость из июньского Microsoft Patch Tuesday. Для эксплуатации уязвимости злоумышленник может выполнить вредоносный скрипт, чтобы заставить хост жертвы подключиться к атакующему серверу по SMB и пройти аутентификацию. В результате злоумышленник может получить привилегии SYSTEM.

🔹 Детали эксплуатации уязвимости были опубликованы 11 июня (на следующий день после MSPT) на сайтах компаний RedTeam Pentesting и Synacktiv.

🔹 Эксплоиты для уязвимости доступны на GitHub с 15 июня.

🔹 Исследователи PT ESC подтвердили эксплуатабельность уязвимости и 24 июня опубликовали ликбез, варианты эксплуатации и информацию по методам детектирования.

Помимо установки обновления, для устранения уязвимости необходимо настроить принудительное требование подписи SMB для SMB-служб контроллеров и рабочих станций.

Информации об эксплуатации вживую пока нет.

Июньский Microsoft Patch Tuesday

Июньский Microsoft Patch Tuesday

Июньский Microsoft Patch Tuesday. Всего 81 уязвимость, приблизительно столько же было и в мае. Из них 15 уязвимостей были добавлены между майским и июньским MSPT. Есть 3 уязвимости с признаками эксплуатации вживую:

🔻 RCE - WEBDAV/Internet Shortcut Files (CVE-2025-33053). Для эксплуатация жертва должна кликнуть на зловредный .url-файл.
🔻 SFB - Chromium (CVE-2025-4664)
🔻 Memory Corruption - Chromium (CVE-2025-5419)

Для одной уязвимости на GitHub заявлен PoC, но работоспособность его сомнительна:

🔸 EoP - Microsoft Edge (CVE-2025-47181)

Из остальных можно выделить:

🔹 RCE - Microsoft Office (CVE-2025-47162, CVE-2025-47164, CVE-2025-47167, CVE-2025-47953), KPSSVC (CVE-2025-33071), SharePoint (CVE-2025-47172), Outlook (CVE-2025-47171)
🔹 EoP - SMB Client (CVE-2025-33073), CLFS (CVE-2025-32713), Netlogon (CVE-2025-33070)

🗒 Полный отчёт Vulristics

Про уязвимости Elevation of Privilege - Windows Common Log File System Driver (CVE-2025-32701, CVE-2025-32706)

Про уязвимости Elevation of Privilege - Windows Common Log File System Driver (CVE-2025-32701, CVE-2025-32706)

Про уязвимости Elevation of Privilege - Windows Common Log File System Driver (CVE-2025-32701, CVE-2025-32706). Обе уязвимости из майского Microsoft Patch Tuesday и для них сразу были признаки эксплуатации вживую. Common Log File System (CLFS) - это служба ведения журналов общего назначения, которая может использоваться программными клиентами, работающими в пользовательском режиме или режиме ядра.

Последствия эксплуатации этих уязвимостей идентичны: злоумышленник может получить привилегии SYSTEM. Идентичны и CVSS векторы (Base Score 7.8).

В чём различия? Тип ошибки: для CVE-2025-32701 это CWE-416: Use After Free, а для CVE-2025-32706 это CWE-20: Improper Input Validation. За информацию по CVE-2025-32701 благодарят MSTIC, а в случае CVE-2025-32706 - Google TIG и CrowdStrike ART.

Публичных эксплоитов пока нет. 🤷‍♂️ Подробностей по эксплуатации тоже. Но вполне вероятно, что уязвимости используют шифровальщики, как и EoP в CLFS (CVE-2025-29824) из апрельского MSPT. 😉