Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Использование Android смартфона без учётки Google

Использование Android смартфона без учётки Google

Использование Android смартфона без учётки Google. 9 сентября у Google был сбой при подтверждении новых аккаунтов из России по СМС. 10 сентября сбой устранили, но осадочек остался. 🤔

Я в это время как раз переезжал на новый Android смартфон Xiaomi. В качестве эксперимента я решил вообще не аутентифицироваться в нём с помощью Google аккаунта.

В принципе, жить можно. 🙂

🔹 Установке "skip" не мешает.

🔹 Сервисы Google (такие как Google Lens, TTS или голосовой ввод в Gboard) работают и без аутентификации.

🔹 А как без Google Play? Все российские приложения есть в RuStore (+ Duolingo и Telegram 😉), привычные мне западные (Voice Aloud Reader и Total Commander) я поставил через Xiaomi GetApps. Насколько я понимаю, приложения в GetApps могут попадать без ведома вендора. 🤷‍♂️ Не может ли там быть чего-то зловредного под видом популярного приложения? Xiaomi заверяют, что делают все необходимые проверки. Но, имхо, количество приложений из GetApps лучше минимизировать.

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday

Сентябрьский Microsoft Patch Tuesday. 107 CVE, из которых 28 были добавлены с августовского MSPT. 6 уязвимостей с признаками эксплуатации вживую:

🔻 Remote Code Execution - Windows Update (CVE-2024-43491)
🔻 Elevation of Privilege - Windows Installer (CVE-2024-38014)
🔻 Security Feature Bypass - Windows Mark of the Web (CVE-2024-38217), Microsoft Publisher (CVE-2024-38226), Chromium (CVE-2024-7965)
🔻 Memory Corruption - Chromium (CVE-2024-7971)

Без признаков эксплуатации, но с приватными эксплоитами:

🔸 Authentication Bypass - Azure (CVE-2024-38175)
🔸 Security Feature Bypass - Windows Mark of the Web (CVE-2024-43487)
🔸 Elevation of Privilege - Windows Storage (CVE-2024-38248)

Остальное интересное:

🔹 Remote Code Execution - Microsoft SQL Server (CVE-2024-37335 и ещё 5 CVE)
🔹 Remote Code Execution - Windows NAT (CVE-2024-38119)
🔹 Elevation of Privilege - Windows Win32k (CVE-2024-38246, CVE-2024-38252, CVE-2024-38253)

🗒 Полный отчёт Vulristics

А у вас вообще есть Asset Management процесс в организации?

А у вас вообще есть Asset Management процесс в организации?

А у вас вообще есть Asset Management процесс в организации? Прямо вот взрослый с использованием специализированных инструментов? Или хватает около-AM-ной функциональности в смежных IT/ИБ решениях? Или может вам Asset Management вообще не нужен? Давайте выяснять. 🙂

Моё имхо я неоднократно высказывал: Asset Management это наиболее важная часть Vulnerability Management-а. Даже с сетевым периметром разобраться зачастую непросто. А с внутрянкой тем более. В идеале, конечно, было бы хорошо, чтобы ответственность за AM лежала не на самом VM-щике. Чтобы VM-щик только аномалии в учёте активов находил и жаловался. 😅

🗳 Голосуем
🗣 Высказываемся в VK

16 сентября заканчивается подача заявок на Security Gadget Challenge (в трек Hardware challenge)

16 сентября заканчивается подача заявок на Security Gadget Challenge (в трек Hardware challenge)

16 сентября заканчивается подача заявок на Security Gadget Challenge (в трек Hardware challenge). По треку Idea challenge заявки принимаются чуть подольше, до 7 октября. На вебинаре в прошлый четверг организаторы конкурса дали советы участникам по каким темам лучше подаваться.

❌ Что лучше НЕ подавать:

Программные (главным образом) средства СЗИ
- межсетевые экраны;
- средства формирования VPN;
- СКЗИ в целом;
- антивирусы;
- IDS/IPS;
- средства анализа защищённости (пожалуй, кроме Honey Pot);
- средства централизованного управления и оркестрации СЗИ (SIEM…);
- модули защиты в другие программные продукты (DBMS…);
- сборщики мусора и уничтожители остаточной информации.

«Спорные» СЗИ
- RAID-массивы;
- ИБП;
- кластеры надёжности;
- СКУД;
- ФДСЧ;
- предотвращение вскрытия корпусов оборудования;
- предотвращение кражи оборудования;
- ограничители поля зрения LCD-мониторов;
- шумогенераторы;
- нелинейные детекторы.

✅ В каких областях организаторы ждут проекты:

Белый список — аппаратные СЗИ
- разного рода электронные замки (АПМДЗ, TPM, АКД…);
- контейнеры критической информации (без выхода её наружу, схема запрос - ответ);
- устройства блокировки отдельных узлов ПК (портов USB, клавы, мыши, дисков);
- контроль неизменности конфигурации ПАК;
- изолированные полнофункциональные системы обработки критически важной информации (пинпады);
- применение биометрических средств (с оговоркой о компрометации);
- логгеры событий безопасности (+блокчейн).

Светло-белый список — перспективные (?) технологии
- методы защиты информации на основе искусственного иммунитета (клональный ответ, мутации и т.д.);
- методы, позволяющие вычисления над зашифрованными данными;
- специализированные архитектуры ядер микропроцессоров (не-фон-неймановская архитектура, невозможность исполнения данных);
- "прозрачное" шифрование передаваемых между узлами и/или процессами вычислителя данных;
- квантовое распределение ключей.

В целом, за исключением некоторых спорных моментов (например, IDS нельзя, а ханипоты можно; чисто программное нельзя, но блокчейн или искусственный иммунитет можно 🤔) всё более-менее логично следует из названия и описания конкурса. Не подавай чисто программное, не подавай неэлектронное ("не гаджеты"), не подавай чисто IT-шное и будет норм. 😉

❗️ При этом подчёркивается, что это всё в рамках совета, явных ограничений кроме "голого ПО" нет.

➡️ Регистрация на сайте
💬 Чат конкурса в Telegram

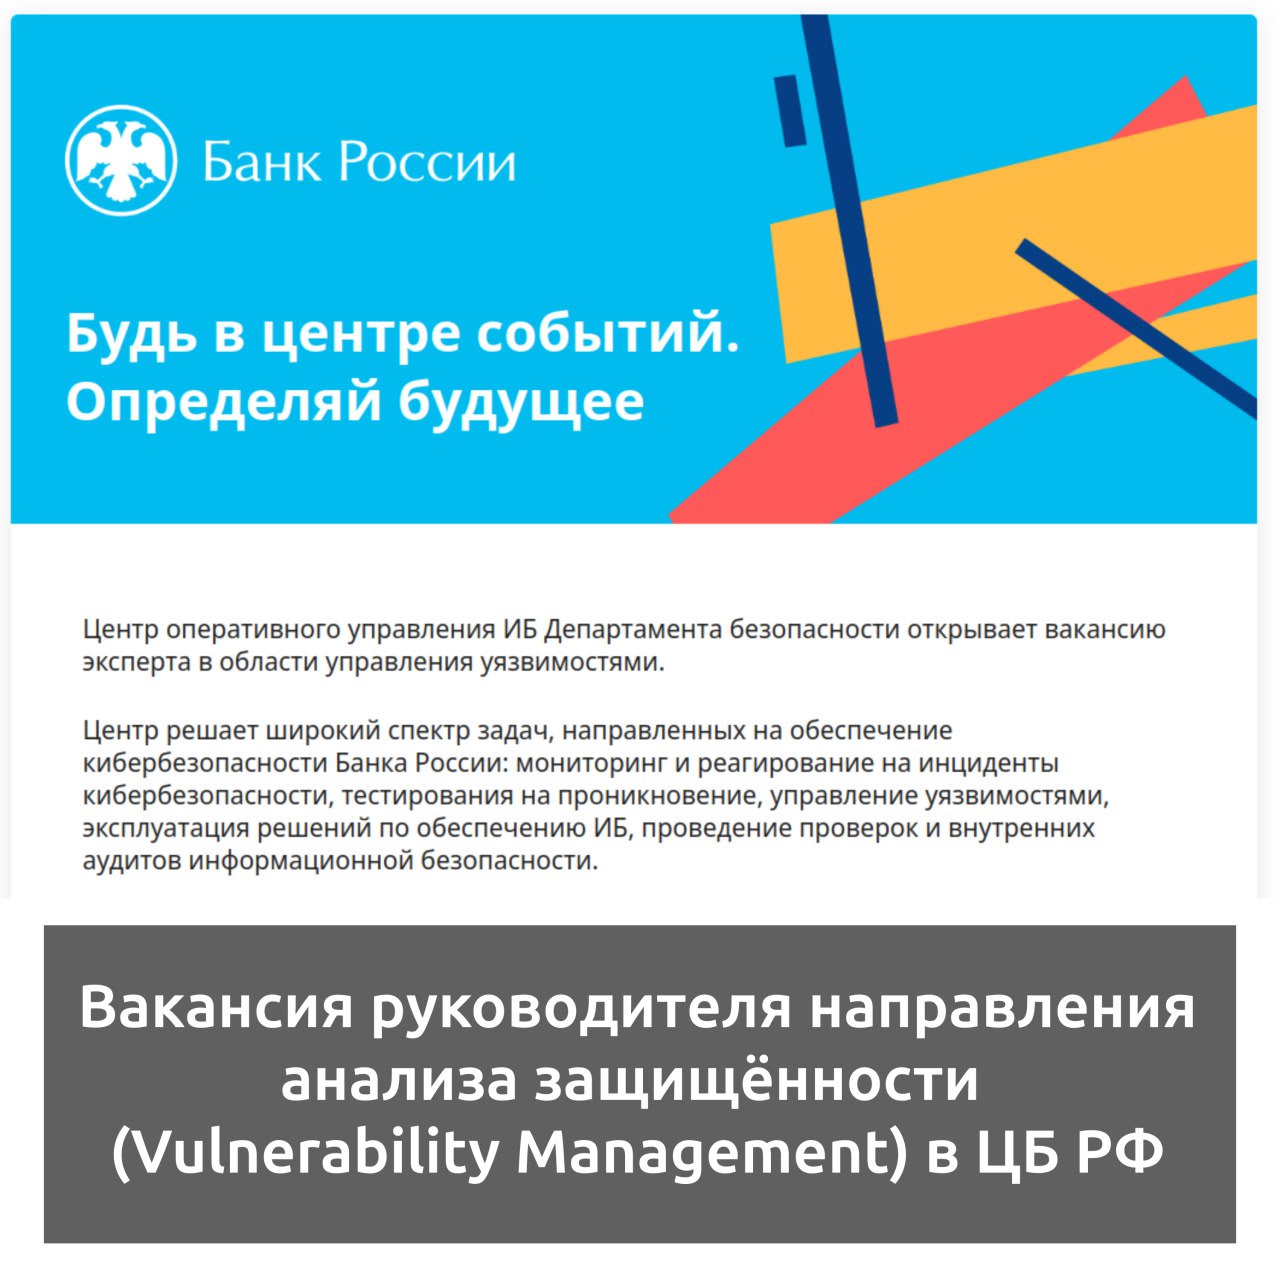
Попалась на глаза интересная вакансия руководителя Vulnerability Management направления в Центре оперативного управления ИБ Банка России

Попалась на глаза интересная вакансия руководителя Vulnerability Management направления в Центре оперативного управления ИБ Банка России

Попалась на глаза интересная вакансия руководителя Vulnerability Management направления в Центре оперативного управления ИБ Банка России. Словил ностальгию, так как чуть не пошёл работать в ИБ департамент ЦБ, когда ещё учился на старших курсах универа. 😇 Отбор прошёл, всё понравилось, но совмещать тогда с учёбой показалось сложновато. 🤷‍♂️🙂 Помню, что здание главного вычислительного центра ЦБ РФ на Сходненской произвело впечатление продуманностью и мерами безопасности. 👍

По описанию VM-процесс достаточно стандартный:
🔹 регулярное сканирование инфраструктуры
🔹 анализ и приоритизация уязвимостей
🔹 ведение базы выявленных уязвимостей
🔹 контроль устранения
🔹 участие в разработке и согласовании компенсирующих мер

В нагрузку Compliance Management / Hardening и организация работ по пентесту (ну а кому ж ещё 🙂). Тема взаимодействия с ФинЦЕРТом не раскрыта. 😉

Список ожиданий адекватный: опыт работы со сканерами, общий кругозор по ИБ, умение кодякать (Python, Bash).

Upd. ТГ рекрутёра 😉

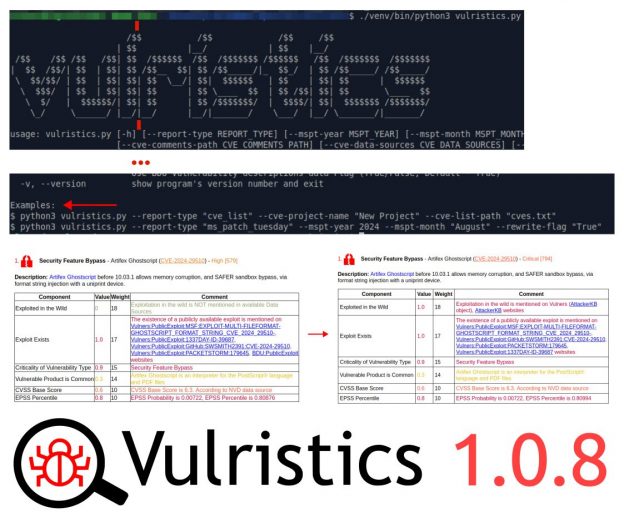
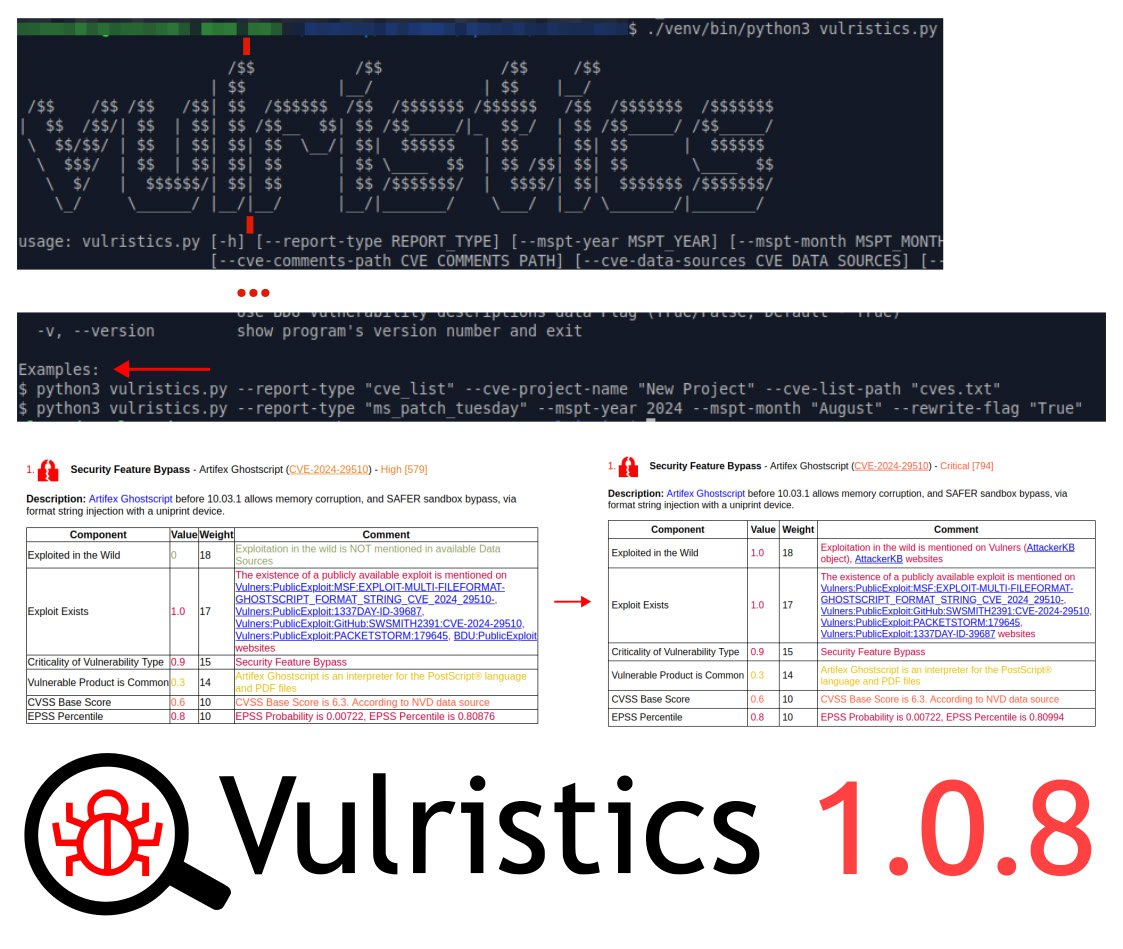
Выпустил новую версию Vulristics 1.0.8 с небольшими улучшениями юзабилити

Выпустил новую версию Vulristics 1.0.8 с небольшими улучшениями юзабилити

Выпустил новую версию Vulristics 1.0.8 с небольшими улучшениями юзабилити. Люблю, когда прилетают pull-реквесты в мои опенсурсные проекты. 😊 В этот раз пришла помощь от пользователя dvppvd:

🔹 Установлены отступы (padding) в css таблице, чтобы сделать html отчет более читабельным.

🔹 При запуске утилиты без параметров показывается справка и примеры запуска утилиты для анализа Microsoft Patch Tuesday уязвимостей за определённый год и месяц, либо для анализа произвольного набора CVEшек.

🔹 Добавлены отступы для текстового баннера.

В TODO для следующих релизов:

🔸 Поддержать CVSS 4 для тех data sources, где это актуально.

🔸 Разработать автоматические тесты, проверяющие работу утилиты для известных CVE-идентификаторов.

🔸 Реализовать data source для GitHub репозитория CVEProject, чтобы массово анализировать CVE-идентификаторы (по аналогии с data source для БДУ ФСТЭК).

Если хотите поучаствовать, присоединяйтесь к AVLEONOV Start. 😉

Changelog

У Tenable вышел пресс-релиз по поводу новой версии Nessus 10.8.0

У Tenable вышел пресс-релиз по поводу новой версии Nessus 10.8.0

У Tenable вышел пресс-релиз по поводу новой версии Nessus 10.8.0. Сама версия, правда, вышла 30 июля, PR-щики не особо спешили. 🙂 Самое заметное изменение - теперь для уязвимостей помимо CVSS и собственного скора Tenable VPR отображается ещё и скор EPSS (Exploit Prediction Scoring System).

Выглядит занимательно, но я как относился к EPSS со скепсисом, так и отношусь. Исследование от Cyentia (можете у Александра Редчица посмотреть), меня не убеждает. 🤷‍♂️ Хайпа много, а результаты как на иллюстрации: VPR высокий, а EPSS низкий. И тут либо фирменная проприетарная система приоритизации от Tenable косячит, либо EPSS. 😎

Ещё в Nessus добавили поддержку CVSS v4, добавили возможности по настройке агентов (в Nessus Manager), доработали offline режим (убрали трафик, генерируемый функциями, которые полагаются на активное подключение к Интернету). Востребованность оффлайн режима после 22-го значительно возросла (ЕВПОЧЯ 😉), можно только поприветствовать улучшения. 👍