Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Русалочка и неудачная закупка VM-решения

Русалочка и неудачная закупка VM-решения

Русалочка и неудачная закупка VM-решения. Ходили вчера в театр на Русалочку. По интерпретации, мягко говоря, не Дисней. 🫣 Действо максимально приближено к оригинальному тексту Андерсена. Ну, не без режиссёрских находок, конечно. Ведьма почему-то везде ходит с раком-отшельником (в прошлом тоже принцем 🤨) и делится с ним подробностями своих злодейских гешефтов. А он на это только офигивает и жалобно мычит. Жутковатая фигня. В остальном же всё близко к тексту. Финал трагический. 🤷‍♂️

Так вот, смотрел я эту постановку и думал, что Русалочка там похожа на VM-щика, который крайне неудачно закупил решение у VM-вендора (ведьмы). Спешил, повёлся на маркетинг. В итоге приобрёл пепяку, которой нестерпимо больно пользоваться. А функциональности её недостаточно для решения бизнес-задач. Ещё и вынужден помалкивать - бюджет-то слил и получается сам дурак, что недостаточно тестил решение перед закупкой. Приходится теперь превозмогать и плясать на том, что есть. 🕺
Сегодня на вебинаре в рамках курса Positive Technologies по Vulnerability Management-у (уже третий набор ❗️) обсуждали, в том числе, и способы материальной мотивации IT-шников к устранению уязвимостей

Сегодня на вебинаре в рамках курса Positive Technologies по Vulnerability Management-у (уже третий набор ❗️) обсуждали, в том числе, и способы материальной мотивации IT-шников к устранению уязвимостей

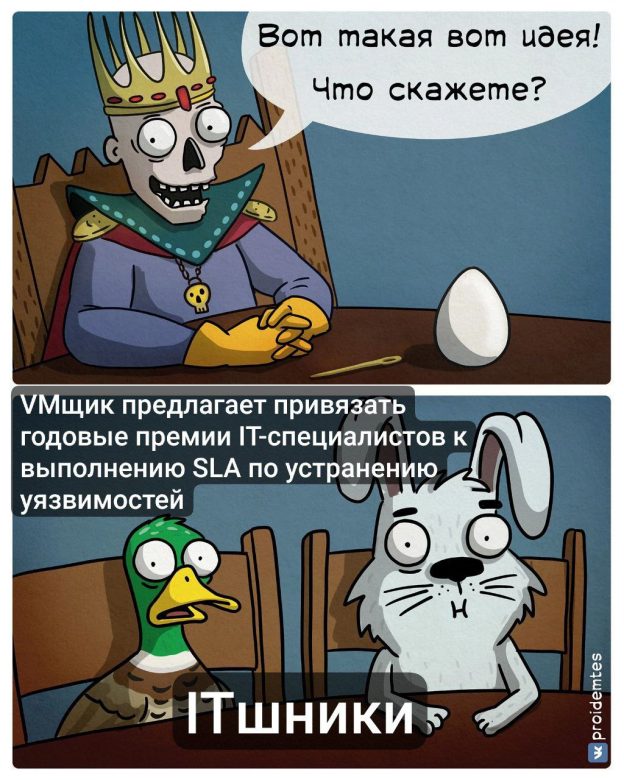
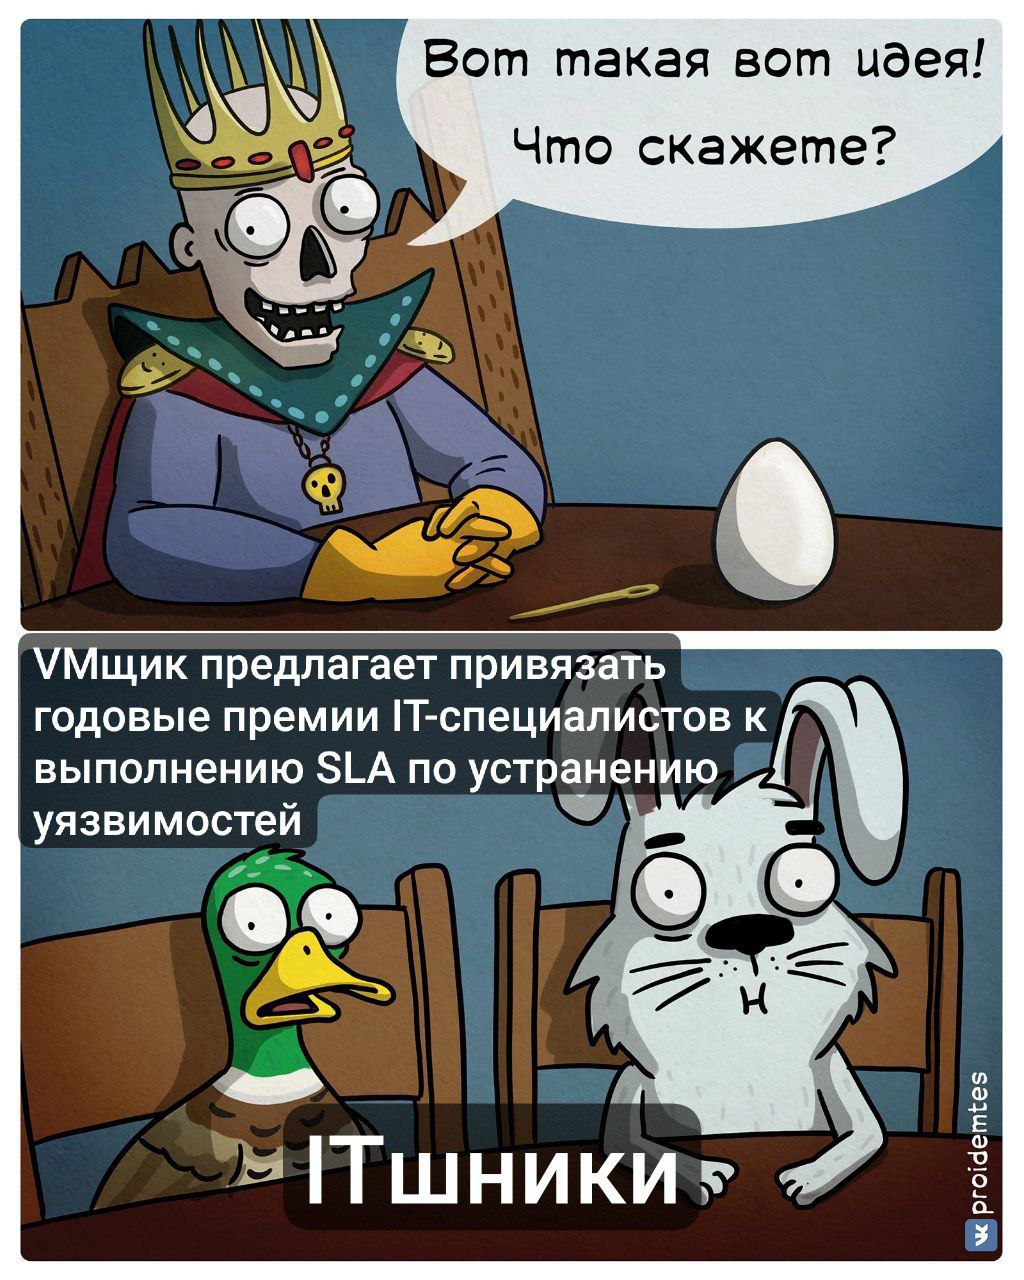
Сегодня на вебинаре в рамках курса Positive Technologies по Vulnerability Management-у (уже третий набор ❗️) обсуждали, в том числе, и способы материальной мотивации IT-шников к устранению уязвимостей. Сразу вспомнилась мемная картиночка. 🙂 Идея-то, в целом, неплохая. Но нужно понимать, что попытка внедрения таких практик встретит всевозможное сопротивление со стороны IT. От рядовых инженера и до CIO. Они не поленятся найти те таски на устранение уязвимостей, где есть какие-то косяки: неочевидная эксплуатабельность, подозрение на false positive и т.п. И они используют эти кейсы, чтобы представить дело так: это вы недостаточно хорошо выполняете свою работу и наваливаете им бесполезные задачи! 🤷‍♂️😏

Приведите таски в порядок, подготовьте контраргументы и убедитесь, что у вас хватит административного ресурса на продавливание таких непопулярных решений. Без должной подготовки лучше в лобовые атаки не ходить. Вы же не Бессмертный (и не Неувольняемый 😉).

Августовский выпуск "В тренде VM": 5 уязвимостей в Microsoft Windows и одна в WordPress

Августовский выпуск "В тренде VM": 5 уязвимостей в Microsoft Windows и одна в WordPress. Мы отпочковались от новостного выпуска Seclab-а и стали выходить отдельным роликом. Ура-ура! 🥳😎 Если будет достаточно просмотров, то продолжим выходить так и дальше. Тут от вас зависит, перейдите, пожалуйста, по ссылке на видеоплатформу и поставьте лайк и/или оставьте комментарий. 🥺

📹 Ролик "В тренде VM" на YouTube и VK Видео
🗞 Пост на Хабре, фактически это несколько расширенный сценарий рубрики "В тренде VM"
🗒 Компактный дайджест с техническими деталями на официальном сайте PT

Список уязвимостей:

🔻 00:48 Remote Code Execution - Windows Remote Desktop Licensing Service "MadLicense" (CVE-2024-38077)
🔻 02:22 Security Feature Bypass - Windows Mark of the Web "Copy2Pwn" (CVE-2024-38213)
🔻 03:23 Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2024-38193), Windows Kernel (CVE-2024-38106), Windows Power Dependency Coordinator (CVE-2024-38107)
🔻 04:50 Unauthenticated Elevation of Privilege - WordPress LiteSpeed Cache Plugin (CVE-2024-28000)

Добавление своего контента в MaxPatrol HCC

Добавление своего контента в MaxPatrol HCC

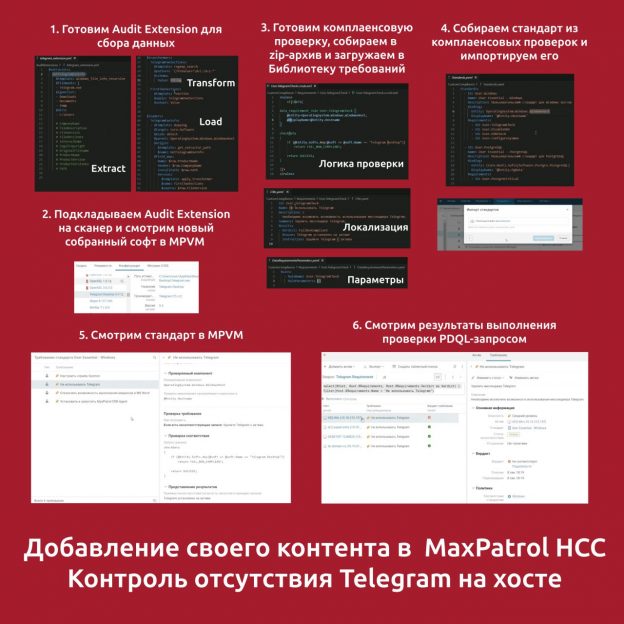
Добавление своего контента в MaxPatrol HCC. 10 сентября прошёл вебинар Positive Technologies про то, как собирать произвольные параметры с активов сети с помощью Audit Extension в MaxPatrol VM, а затем реализовать комплаенс-проверку этих параметров с помощью MaxPatrol HCC. Видеозапись уже доступна.

Первый пример был про проверку отсутствия Telegram-а на хосте (непожатая картинка):

1. Готовим Audit Extension для сбора данных.
2. Подкладываем Audit Extension на сканер (агент) и смотрим новый собранный софт в MPVM.
3. Готовим комплаенсовую проверку, собираем в zip-архив и загружаем в Библиотеку требований.
4. Собираем стандарт из комплаенсовых проверок и импортируем его.
5. Смотрим стандарт в MPVM.
6. Смотрим результаты выполнения проверки PDQL-запросом.

Ещё были примеры с проверкой политики блокировки макросов, наличия и работы EDR-агента, настроек Sysmon и PostgreSQL.

Все файлы выложили, можно самостоятельно поиграться. 😇

Генерация имён для уязвимостей

Генерация имён для уязвимостей

Генерация имён для уязвимостей. У коллег, которые занимаются атрибуцией атак, есть забава давать группам злоумышленников имена по какой-то схеме. Например, Midnight Blizzard или Mysterious Werewolf. 🙂 Я подумал, а чего бы нам уязвимостям так имена не давать?

Допустим, Remote Code Execution - Windows NAT (CVE-2024-38119)

🔹 Типы уязвимостей превращаем в созвучные названия животных. RCE - это пусть будет Racoon. Для EoP можно Elephant, для Memory Corruption - Monkey и т.д.

🔹 По названиям софта автоматом подбираем прилагательные, начинающиеся с тех же букв. "Windows NAT" -> "Windy Nautical".

🔹 Уязвимостей одного типа в одном продукте может быть сколько угодно. Поэтому генерим сочетания наречий и причастий прошедшего времени (6940230 комбинаций), а потом мапим в них CVE-идентификаторы. CVE-2024-38119 -> 202438119 -> "2438119": "inquisitively underspecified"

Получаем: "Inquisitively Underspecified Windy Nautical Racoon", т.е. "Любопытно Неуточненный Ветреный Морской Енот". 🙂

Боли Asset Management процесса

Боли Asset Management процесса

Боли Asset Management процесса. Судя по результатам прошлого опроса, Asset Management-ом в организациях занимаются, но в основном не с использованием специализированных продуктов, а закрывают эти задачи около-AM-ной функциональностью в смежных IT/ИБ решениях.

Давайте теперь наведём статистику, по проблемам, с которыми мы сталкиваемся в процессе управления активами. Ну и тем самым сформируем приоритизированный список задач, которые Asset Management система должна решать. 😉

🗳 Голосуем
🗣 Высказываемся в VK (в частности, интересно почему специализированные AM-решения не используете)

Взгляд на Offensive со стороны Vulnerability Management специалиста

Взгляд на Offensive со стороны Vulnerability Management специалиста

Взгляд на Offensive со стороны Vulnerability Management специалиста. В канале Just Security вышел ролик про церемонию награждения Pentest Awards 2024 от Awillix. В ролике организаторы, жюри и победители рассуждают что это за мероприятие и для чего оно нужно - в первую очередь для нетворкинга специалистов по наступательной кибербезопасности и обмена опытом.

Я, как VM-щик, смотрю на этот движ несколько со стороны, но всегда с интересом.

🔹 Имхо, VM-щику лучше устраняться от игры в "докажи-покажи" с IT-шниками, т.к. это сжирает ресурсы необходимые для поддержания VM-процесса.

🔹 А у оффенсеров (pentest, bug bounty) суть работы как раз в "докажи-покажи" и заключается. Т.е. проломить здесь и сейчас хотя бы в одном месте.

Поэтому VM-щику обязательно нужно дружить с оффенсерами и отслеживать какие векторы популярны, эксплоиты для каких уязвимостей работают надёжно и "не шумят". Чтобы устранять такие уязвимости в первую очередь. 😉