Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

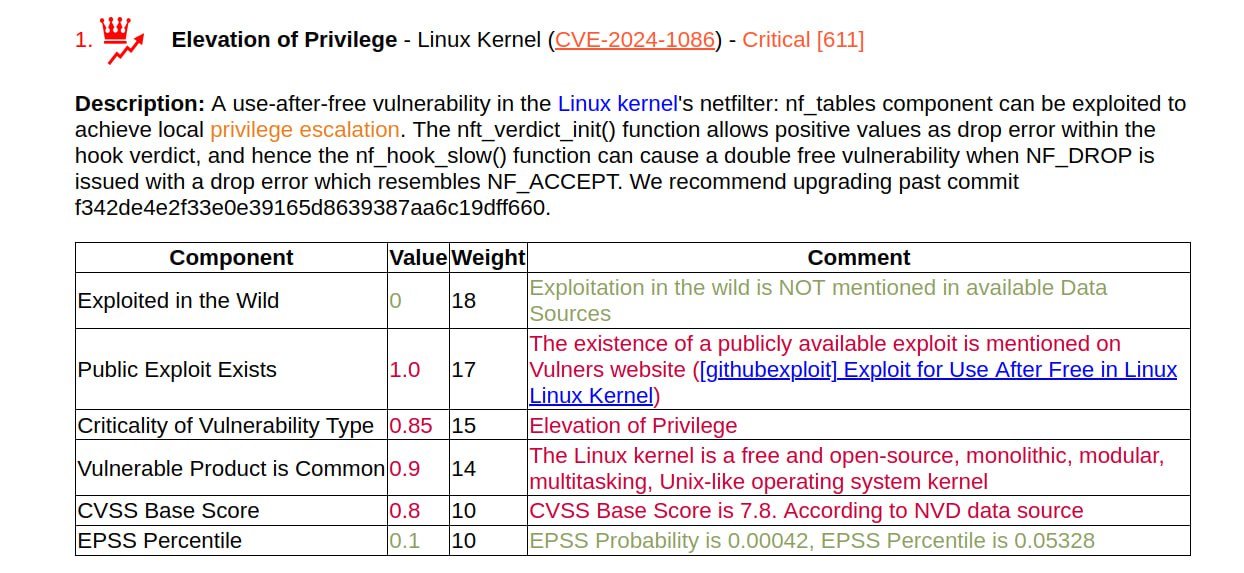
Для январской Elevation of Privilege (Local Privilege Escalation) - Linux Kernel (CVE-2024-1086) 26 марта вышел write-up и PoC

Для январской Elevation of Privilege (Local Privilege Escalation) - Linux Kernel (CVE-2024-1086) 26 марта вышел write-up и PoC

Для январской Elevation of Privilege (Local Privilege Escalation) - Linux Kernel (CVE-2024-1086) 26 марта вышел write-up и PoC. Видео демка работы скрипта выглядит эффектно: запускают скрипт от обычного пользователя и через пару секунд получают рутовый шелл. ⚡️ По заявлениям автора эксплоит работает с большинством ядер Linux между версиями 5.14 и 6.6, включая Debian, Ubuntu и KernelCTF.

🔻 Эксплойт требует kconfig CONFIG_USER_NS=y; sh command sysctl kernel.unprivileged_userns_clone = 1; kconfig CONFIG_NF_TABLES=y. Автор пишет, что это по дефолту выполняется для Debian, Ubuntu, and KernelCTF, а для других дистрибов нужно тестить.
🔹 Эксплойт не работает на ядрах v6.4> с kconfig CONFIG_INIT_ON_ALLOC_DEFAULT_ON=y (включая Ubuntu v6.5)

NSFOCUS пишет, что Redhat тоже подвержен уязвимости. 🤷‍♂️

Обновление по бэкдору в XZ Utils (CVE-2024-3094)

Обновление по бэкдору в XZ Utils (CVE-2024-3094)

Обновление по бэкдору в XZ Utils (CVE-2024-3094).

В постах Tenable и Qualys обновился список уязвимых дистрибов:

🔻 Fedora Rawhide
🔻 Fedora 40 Beta
🔻 Fedora 41
🔻 Debian testing, unstable and experimental distributions versions 5.5.1alpha-0.1 to 5.6.1-1.
🔻 openSUSE Tumbleweed and openSUSE MicroOS (забэкдоренный пакет был включен между 7 и 28 марта)
🔻 Kali Linux (xz-utils 5.6.0-0.2 между 26 и 28 марта)
🔻 Alpine (5.6.0 5.6.0-r0 5.6.0-r1 5.6.1 5.6.1-r0 5.6.1-r1)
🔻 Arch Linux (details)

И список неуязвимых дистрибов:

🔹 Fedora Linux 40
🔹 Red Hat Enterprise Linux (RHEL)
🔹 Debian Stable
🔹 Amazon Linux
🔹 SUSE Linux Enterprise and Leap
🔹 Gentoo Linux
🔹 Ubuntu

Есть YARA правило для детекта.

upd. 0704

Скинули мою лекцию по VM-у распознанную нейронкой: довольно забавные каламбуры выдаёт, ошибаясь в терминах

Скинули мою лекцию по VM-у распознанную нейронкой: довольно забавные каламбуры выдаёт, ошибаясь в терминах

Скинули мою лекцию по VM-у распознанную нейронкой: довольно забавные каламбуры выдаёт, ошибаясь в терминах. 😆

🔸 4 место. "СПЕшки" вместо "CPE-шки"
🔸 3 место: "в лабиринте Management" вместо "Vulnerability Management"
🔸 2 место: "CISO Non-Exploited Vulnerability Catalog" вместо "CISA Known Exploited Vulnerabilities Catalog"
🔸 1 место: "BDOF-стек" вместо "БДУ ФСТЭК".

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094)

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094)

Прочитал прикольный FAQ от Tenable про бэкдор в XZ Utils (CVE-2024-3094).

"По мнению Red Hat, вредоносный код изменяет функции кода liblzma, который является частью пакета XZ Utils. Этот модифицированный код затем может использоваться любым программным обеспечением, связанным с библиотекой XZ, и позволяет перехватывать и изменять данные, используемые с библиотекой. В примере, рассмотренном Фройндом [исследователь, который нашёл бэкдор], при определенных условиях этот бэкдор может позволить злоумышленнику «нарушить аутентификацию sshd», позволяя злоумышленнику получить доступ к уязвимой системе." 😱

Пока известно, что эти дистрибы точно уязвимы:

🔻 Fedora Rawhide
🔻 Fedora 41
🔻 Debian testing, unstable and experimental distributions versions 5.5.1alpha-0.1 to 5.6.1-1.

А эти точно неуязвимы:

🔹 Fedora Linux 40
🔹 Red Hat Enterprise Linux (RHEL)
🔹 Debian Stable

Ссылка на исходное сообщение исследователя.

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094)

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094)

Встроенный вредоносный код был обнаружен в XZ Utils версий 5.6.0 и 5.6.1 (CVE-2024-3094). XZ Utils - это набор утилит-архиваторов, который может присутствовать в дистрибутивах Linux. Вредоносный код может обеспечить несанкционированный доступ к затронутым системам. 🤷‍♂️ Норм так ушли на выходные называется. 😅

CISA рекомендует откатываться на 5.4.6 Stable.

Проверил на своей Ubuntu 23.10, что xz-utils здесь древнючие, версии 5.4.1-0.2. Живём. 🙂 RHEL-ы тоже не задеты.

Стоит ли такие инциденты заводить как CVE? Наверное всё же да. Потому что "Common Vulnerabilities and Exposures". Может это и не уязвимость, но точно экспозиция.

Интересно сколько подобных бэкдоров остаются незамеченными… 🙄

Хороший концерт

Хороший концерт. Больше всего понравилось красивое симфоническое вступление перед "Великаном" (24:33), мощное "У шамана три руки" (1:19:07) и трогательное "Там, на самом на краю Земли" c фонариками (1:34:51).

Всем невинно убиенным в Крокусе царствие небесное и светлая память!
Здоровья и скорейшего выздоровления раненым.
Самой лютой кары всем причастным к ужасному злодеянию.

Хорошая новость, что Gartner относит Vulnerability Management к "Top Strategic Technology Trends 2024"

Хорошая новость, что Gartner относит Vulnerability Management к Top Strategic Technology Trends 2024Хорошая новость, что Gartner относит Vulnerability Management к Top Strategic Technology Trends 2024

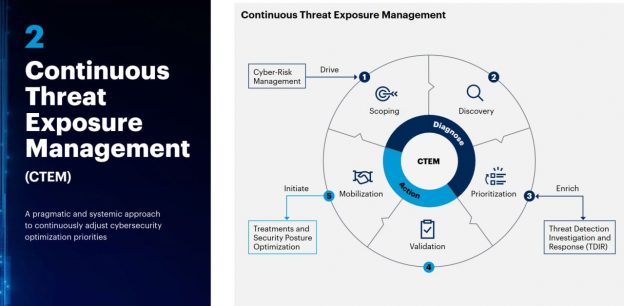
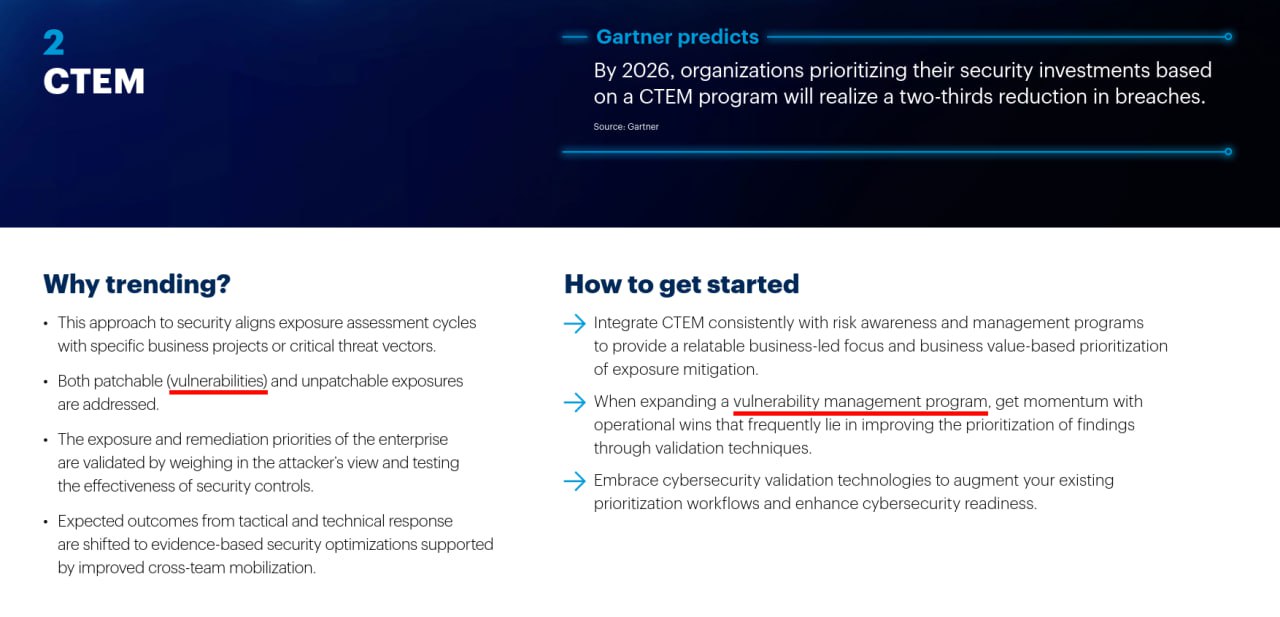
Хорошая новость, что Gartner относит Vulnerability Management к "Top Strategic Technology Trends 2024". Плохо, что они придумали для него очередную дурацкую четырехбуквенную аббревиатуру, которая плохо объясняется на английском и плохо переводится на русский.

С "Exposure Management" я определился, что это "Управление Экспозициями", но что тогда такое "Continuous Threat Exposure Management"? Непрерывное Управление Экспозициями Угроз (НУЭУ)? Какие-то звуки студента перед экзаменатором. 😅 Алексею Лукацкому понравится.

На самом деле это то же Управление Уязвимостями, с поправкой на то, что "уязвимость" это не только CVE, но и мисконфигурация. А при приоритизации неплохо бы учитывать реальную эксплуатабельность и импакт (что и ёжику понятно 🦔). Остальное маркетинговый туман.

Особенно забавляет, когда стартапчик называет себя CTEM-вендором. Десяток уязвимостей продетектить не могут, кроме лендоса и экрана с дашбордами ничего за душой нет, а туда же "Экспозиции Угроз" мерить. 🤡