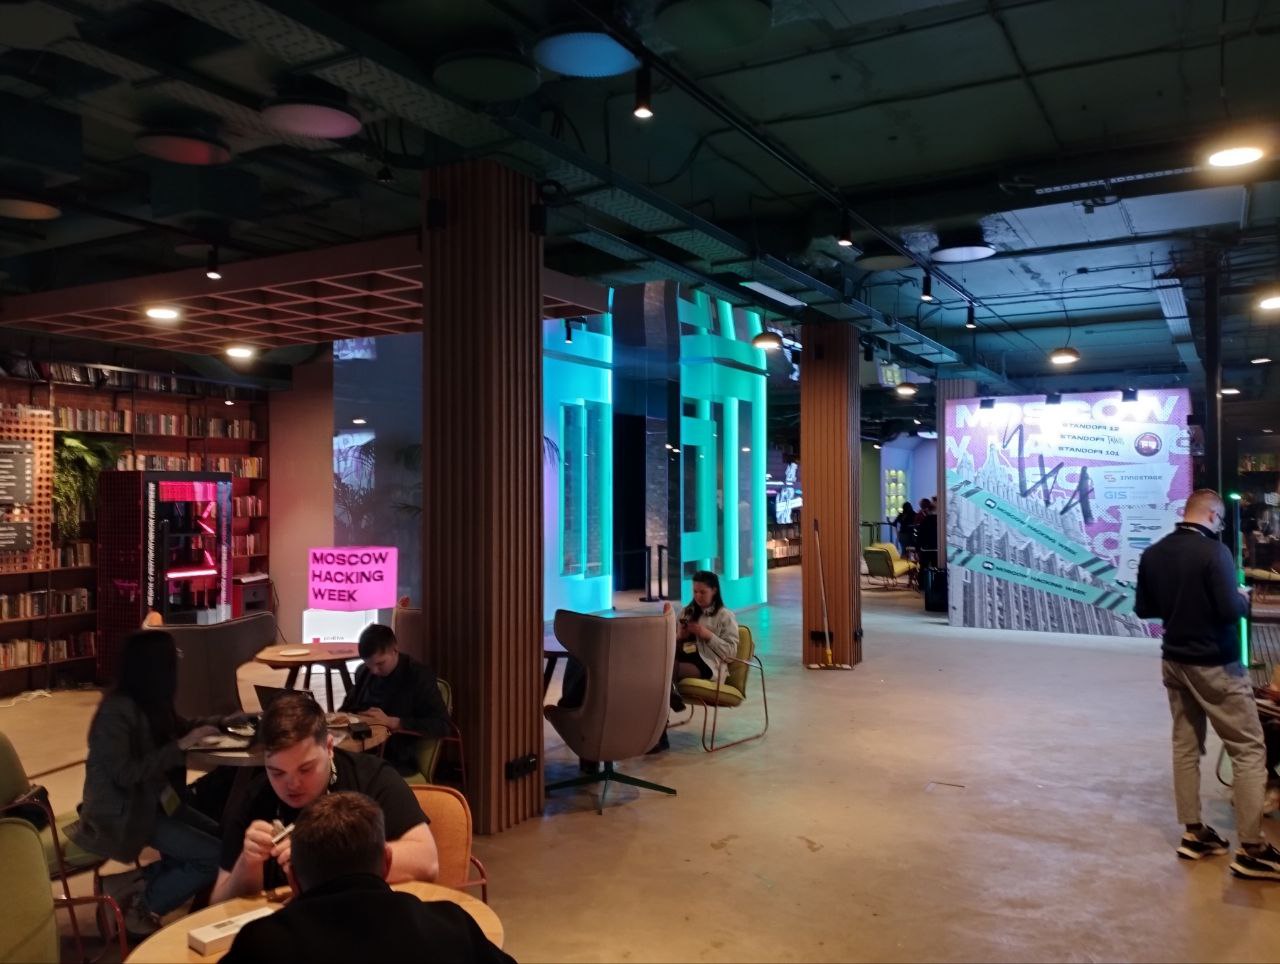
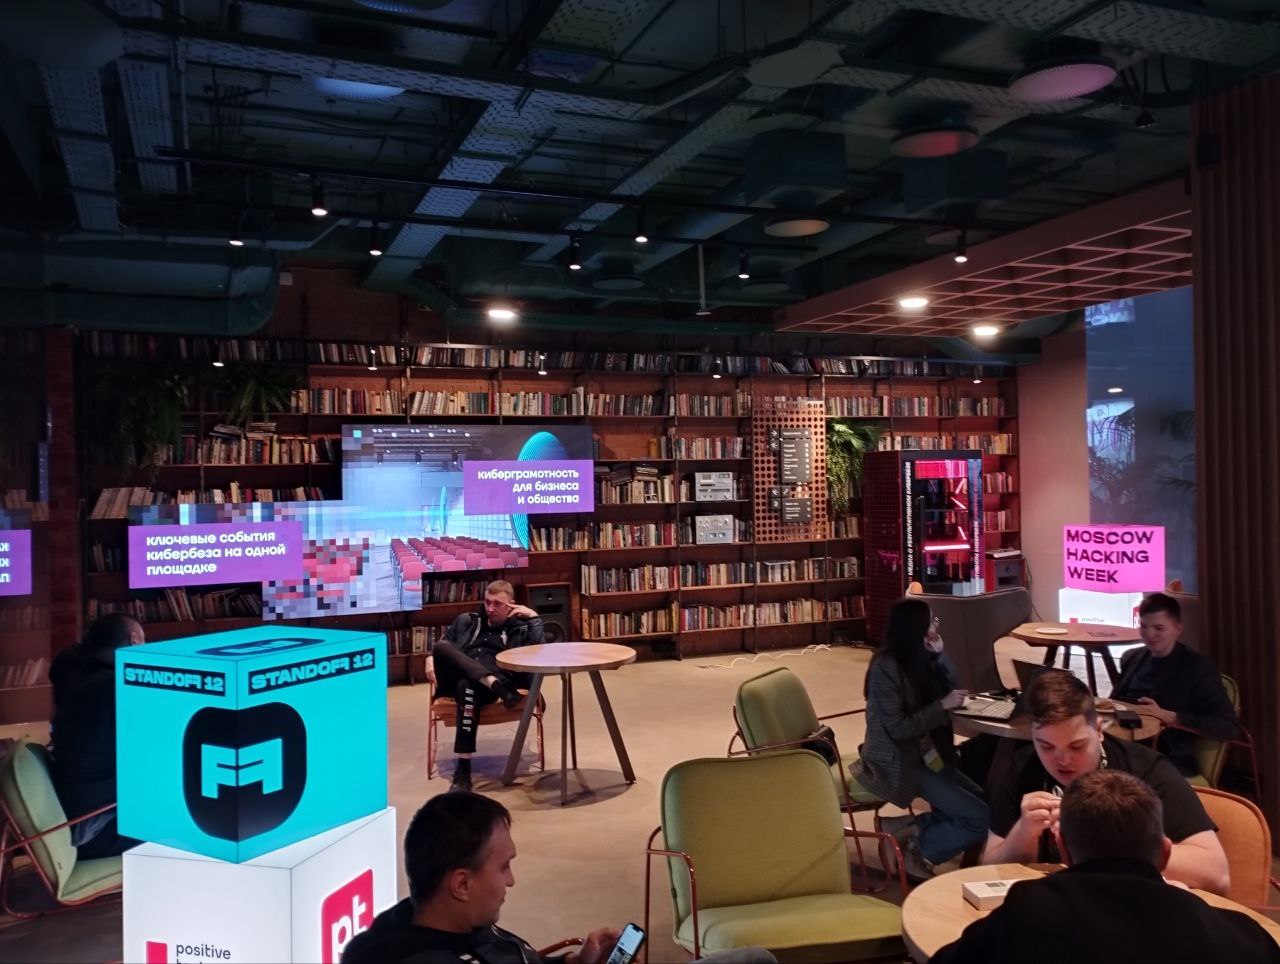
Добрался до Кибердома под самый конец Standoff / Moscow Hacking Week. Первый раз на площадке. Впечатления - пока ничего не понятно как здесь что, но просторно и масштабно, впечатляет. 🙂
Приехал на выпускной PT-шного курса по VM-у.


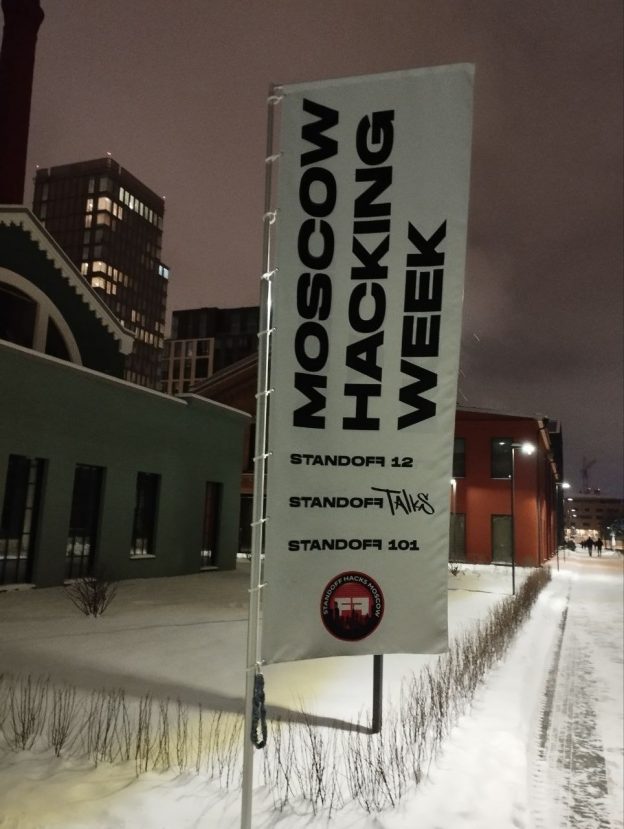
Добрался до Кибердома под самый конец Standoff / Moscow Hacking Week. Первый раз на площадке. Впечатления - пока ничего не понятно как здесь что, но просторно и масштабно, впечатляет. 🙂
Приехал на выпускной PT-шного курса по VM-у.

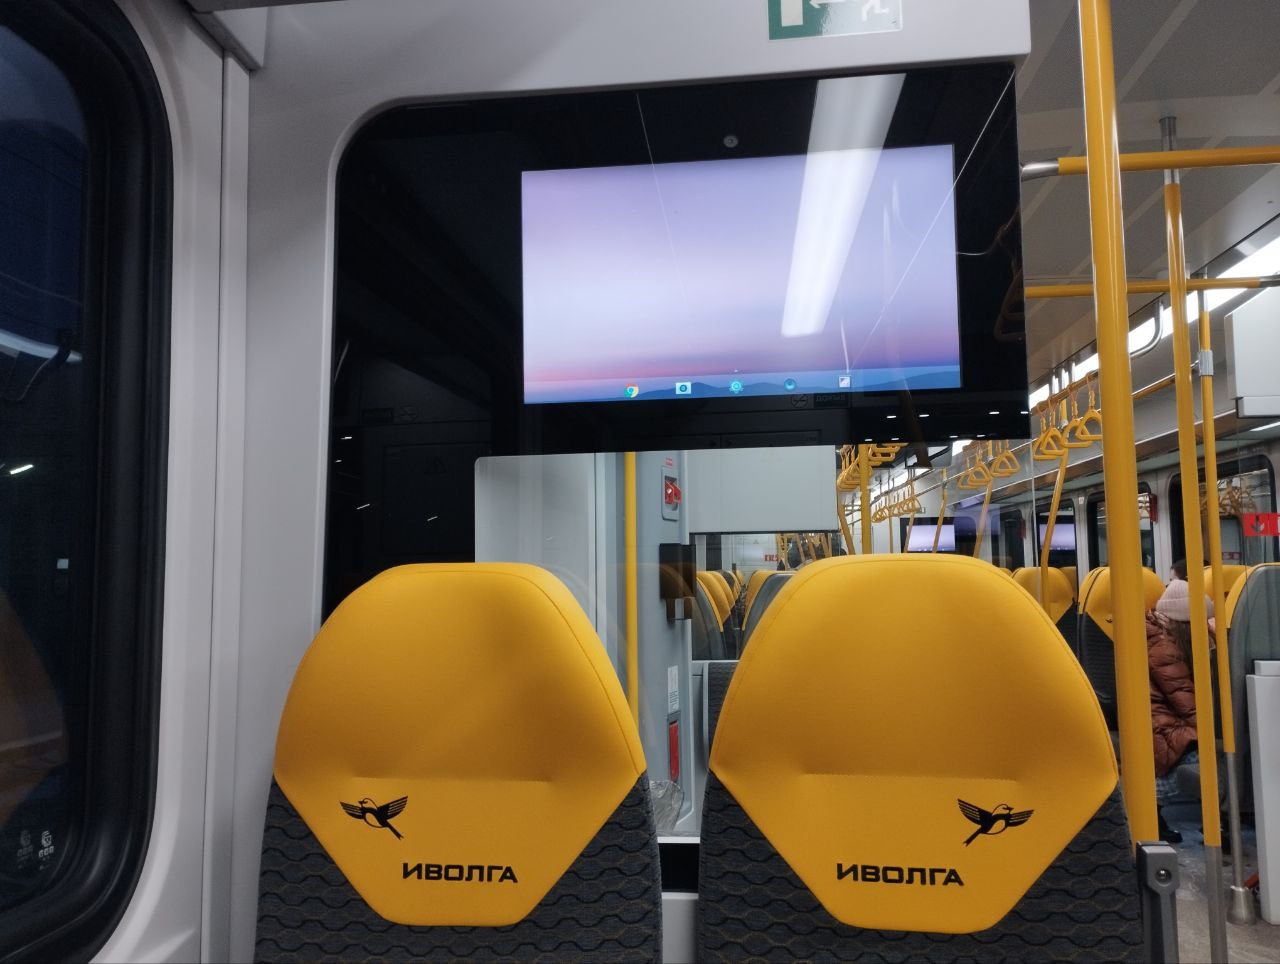
Внезапное продолжение темы с AOSP. Ехал в электропоезде Иволга, в котором перестала работать медиа-система, отвечающая за отображение следующей станции и роликов с социальной рекламой. Открылся весьма узнаваемый интерфейс. 🙂 Судя по значку Settings и дефолтным обоям, похоже на Android 6 Marshmallow или Android 7 Nougat, которые давно в EOL.
NVD и ошибка 503. Последние пару дней наблюдаю ошибки при работе API NVD (services.nvd.nist.gov). На этот раз они связаны не с аутентификацией и rate limit, а с недоступностью сервиса.
В Vulristics пришлось добавить обработку 503 ошибки. В этом случае делается sleep на 5 секунд и повтор выполнения запроса. Иногда требуется сделать до 5 попыток 🙈, но в итоге отрабатывает. 🙂
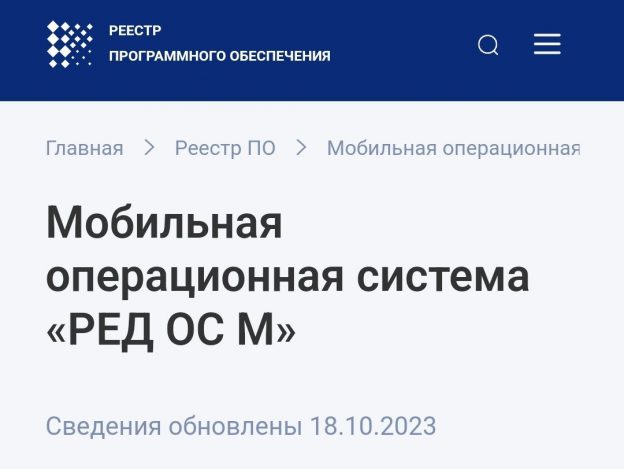

Про спор ОМП и Ред Софт об AOSP в реестре Минцифры. Выглядит как принципиальный вопрос о будущем российской мобильной экосистемы. Можно ли не париться и просто клепать устройства на AOSP от Google или нельзя?
Если ОМП в этом споре проиграет велики шансы, что тема с Авророй сдуется, несмотря на все последние успехи. Устройства на AOSP и производить проще, и приложения под Android уже давно разработаны. А то, что лицензия на Android Studio нарушается, код ОС не контролируется (т.к. его чудовищно много и он не разрабатывается сообществом, а выкладывается as is) и прочие аргументы против AOSP, то на это можно и глаза закрыть. Слишком соблазнительно получить лучший для конечного пользователя продукт гораздо меньшими усилиями и затратами. 🤷♂️
Если Ред ОС М останется в реестре, то вполне вероятно, что AOSP-based OS появится больше. Возможно подаст признаки жизни и проект мобильной ОС от "Консорциума". 🧐
Посмотрим как сложится. Но в этом споре мне ближе позиция ОМП.
Когда CVE это инцидент: затрояненный 3CX DesktopApp (CVE-2023-29059). Это давнишняя мартовская история. Пример того, на что иногда могут выдать CVE идентификатор. 3CX DesktopApp это десктопное приложение-мессенджер с возможностью совершать телефонные звонки. 29 марта этого года выяснилось, что некоторые версии этого приложения под Windows и MacOS были затроянены на стороне вендора. Качаешь приложения с официального сайта - получаешь троян (infostealer). Классическая Supply Chain Attack. Ситуация достаточно распространенная. Можно хотя бы вспомнить Free Download Manager. Но вот то, что под неё CVE завели - редкость.
Когда я попытался определить тип такой внесённой "уязвимости", это вогнало меня в лёгкий ступор. В описании только про "has embedded malicious code" и перечень версий. NVD также умыли руки и выставили NVD-CWE-noinfo (Insufficient Information).
В итоге я решил, что раз злоумышленники получили эффект равный эксплуатации RCE, то пусть будет "как бы RCE". 🙂
Наиграл стихотворение Роберта Рождественского "Люблю тебя". Посвящаю своей любимой жёнушке. Недавно 20 лет было как вместе. 😇

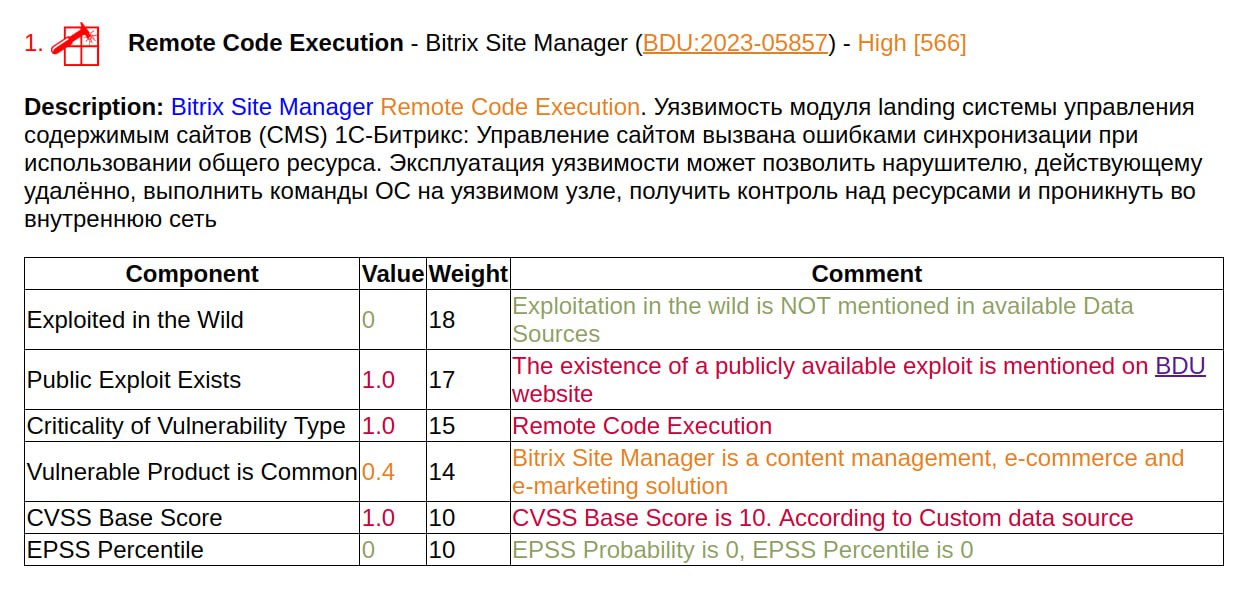
Vulristics и BDU уязвимости без идентификаторов CVE. Что делать, если уязвимость содержится в базе уязвимостей БДУ ФСТЭК, но CVE-идентификатора у неё нет? Можно ли обрабатывать такие уязвимости в Vulristics?
Например, в случае с
🔻RCE в 1С-Битрикс: Управление сайтом (BDU:2023-05857)
🔻Уязвимость механизма обновления Dr.Web Enterprise Security Suite (BDU:2014-00226)
Сейчас BDU-идентификаторы можно подавать на вход Vulristics также как и CVE-идентификаторы. Обрабатываться они будут одинаково. Но так как коннектор для BDU пока не реализован, а в других источниках данных BDU-идентификаторы не упоминаются, готовые данные придётся подавать самостоятельно через Custom Data Source.
Таким образом, требуется некоторая ручная работа, но обрабатывать такие уязвимости в рамках единого workflow с CVE-шками вполне реально.
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.