Собственно о каком мероприятии была речь.
#KasperskyCyberCamp 🙂🤫


Собственно о каком мероприятии была речь.
#KasperskyCyberCamp 🙂🤫
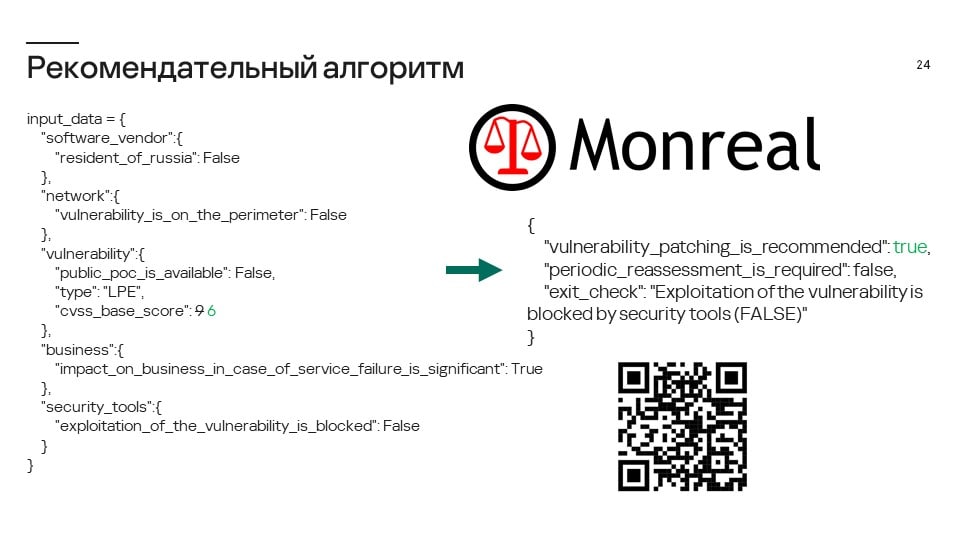
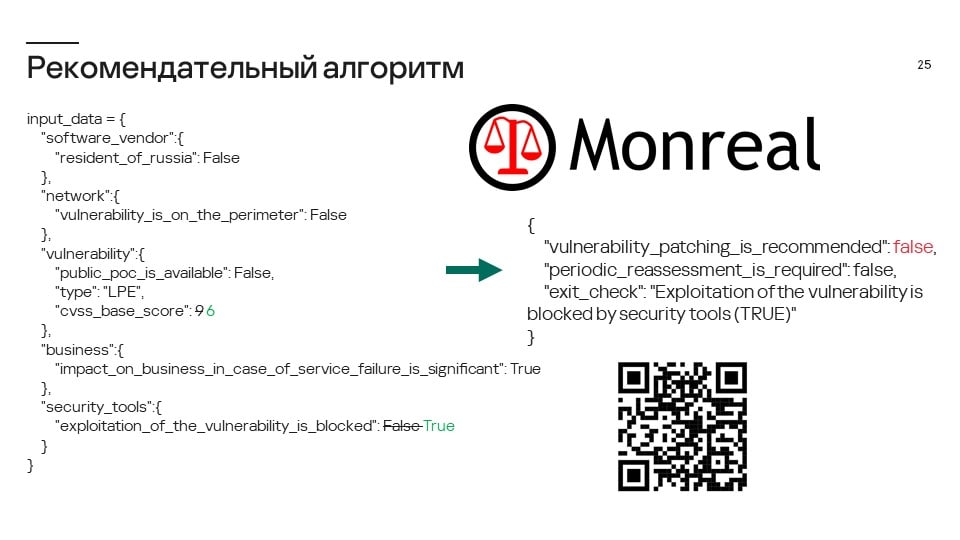
На PHDays в этом году я рассказывал о мониторинге стабильности ИТ/ИБ вендоров и рекомендательном алгоритме НКЦКИ. На этой неделе тоже буду выступать на по ИБ мероприятии со схожей темой, но постараюсь расширить и углубить. По случаю сделал на github-е проект Monreal и немного покодякал там. Monreal потому что МОНиторинг стабильности вендоров и РЕкомендательный АЛгоритм НКЦКИ. 😉
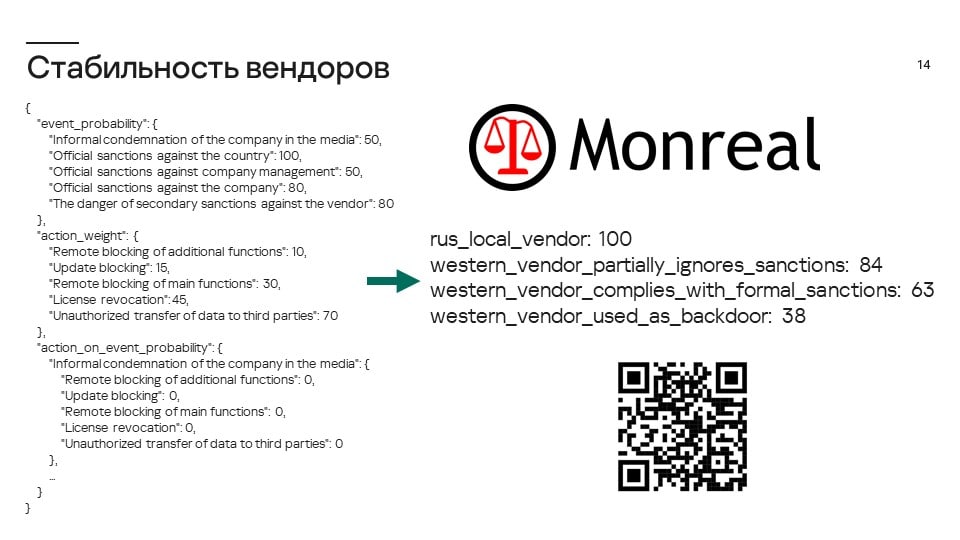
Первый скриптик позволяет по заполненному опроснику (вероятность внешнего санкционного события, вероятности реакции на события, веса опасности реакций) оценить стабильность ИТ вендора. Для примера сделал заполнения для нескольких кейсов:
1. Локальный российский вендор, у которого все бизнес-интересы и активы в стране и на которой не повоздействуешь
2. Западный вендор, который старается санкции обойти, перевести дела в подходящую штаб-квартиру, заблочить только какую-то дополнительную незначимую функциональность для вида, но в случае формальных требований конечно закрутит гайки по полной
4. Западный вендор, который при появлнеии первых формальных требований блочит все по полной и рвет все связи
5. Западный вендор, который мало того, что все поблочит. так ещё и ваши данные передаст куда надо с понятно какими целями
В общем, фреймворк конечно крайне примитивный, но как POC сойдет. 🙂
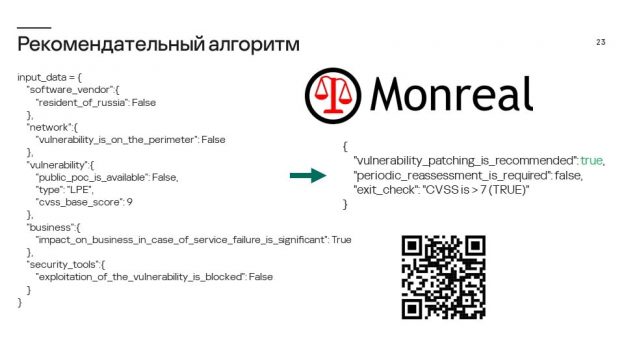

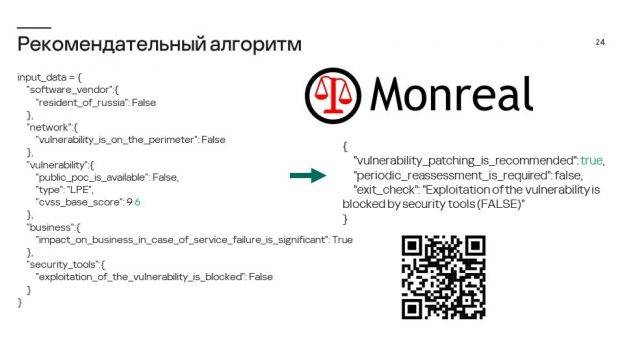
Второй скриптик это реализация рекомендательного алгоритма НКЦКИ. Сразу наглядно видно какие параметры нужны для принятия решение. Подаешь заполненный дикт на вход, получаешь вердикт стоит обновлять или не стоит, нужно ли повторять проверку через какое-то время или нет, а также шаг алгоритма на котором было принято итоговое решение (для отладки). Можно менять параметры и смотреть как результат меняется. На слайдах я меняю CVSS Base Score c 9 на 6, патчить все ещё надо, т.к. отказ сервиса влияет на бизнес, а СЗИ-шек для митигации не внедрено. Меняю параметр, что у нас есть СЗИ блокирующие эксплуатацию уязвимости и получаю ответ, что патчить не требуется.
Это в первую очередь мне нужно для демонстрации того какие теперь требуются дополнительные входные данные для VM процесса. Но в принципе можно и в реальных системах использовать.
Ещё вспомнил хохму из из институтских времён. У нас были лабы по плюсам: GUI, межпроцессное взаимодействие, всякое такое. Естественно все исключительно под Windows в Visual Studio, обмазовшись Соломоном-Руссиновичем, MSDN-ом и не помню чем ещё. Кто-то из нашей группы резонно спросил у преподавателя: "а чего такой фокус на Windows-то, может Linux для разнообразия?" Ответ был в духе, что Linux это конечно замечательно, но большинству из нас по работе придется кодить GUI приложения под винды. Так-то спасибо конечно, что не Фортран и не Паскаль, но все же лол. 🙂 Это был год 2004-2005 где-то. Сейчас вроде стало намного сбалансированнее, но тогда было вот так. ИУ-8, привет.
Про отключение обновлений это пока фальстарт, но 3 абзац в точку. Помним-помним как это навязывалось.
"Дело происходило в ГД РФ, собрали всех кто относился к индустрии. Выступала Ольга Дергунова от Микрософта (сейчас прекрасно работает в ВТБ) и рассказывала как компания, евангелистом которой она является, будет нежно любить страну и бесплатно (ну почти) поставлять программное обеспечение для школ. И всего то надо принять антипиратские законы (помните Горбушку ?) и будет стране счастье. Никаких рисков нет, ибо это бизнес и представить себе что Микрософт будет по приказу правительства США отключать программное обеспечение - невозможно. Только коммунисты требовали отказаться от микрософтивизации государства. Они говорили что рано или поздно нас будут шантажировать отключением от сервисов. На тот момент нам всем казалось что коммунисты немного сошли с ума. Но как показала жизнь, как и стоящие часы показывают дважды в день правильное время, так и коммунисты тогда были совершенным образом правы."
В этом эпизоде попробую возродить Security News c фокусом на Управление Уязвимостями.
Есть следующая дилема. С одной стороны создание таких обзоров требует свободного времени, которое можно было бы потратить на что-то более полезное. Например на работу над своими опенсурсными проектами или ресерчами. Действительно, если ты заинтересовался в какой-то теме, сконцентрируйся на ней и сделай эпизод только об этом. С другой стороны, есть аргументы и за новостные обзоры. Отслеживание новостей это часть нашей работы как специалистов по уязвимостям и по безопасности вообще. И желательно не только заголовков. Я обычно отслеживаю новости используя мой автоматически наполняемый канал @avleonovnews. И выглядит это так: я вижу что-то интересное в канале, копирую это в Saved Messages, чтобы потом почитать. Читаю ли я это? Ну обычно нет. Поэтому создание новостных обзоров мотивирует разбирать Saved Messages и прочитывать новостные посты. Также как создание обзоров Microsoft Patch Tuesday мотивирует меня смотреть что там происходит. В общем, кажется есть смысл сделать новый заход. Поделитесь в комментариях что вы об этом думаете. Ну и если вы хотите поучаствовать в отборе и обсуждении новостей, я тоже буду рад.
Я взял 10 новостей из Saved Messages и разделил их на 5 категорий:
1) Активные Уязвимости
2) Источники данных
3) Аналитика
4) VM вендоры пишут про Vulnerability Management
5) Девестернизация IT
Video: https://youtu.be/jgKK9ovlNFU
Video2 (for Russia): https://vk.com/video-149273431_456239095
Blogpost: https://avleonov.com/2022/07/06/vulnerability-management-news-and-publications-1/
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.