Лол, кажется мою видяшечку "de-Westernization of IT" скинули в какой-то эмигрантский чатик. Нам-то что, мы любым просмотрам и комментам рады. 🙂


Лол, кажется мою видяшечку "de-Westernization of IT" скинули в какой-то эмигрантский чатик. Нам-то что, мы любым просмотрам и комментам рады. 🙂
Выделил 2 самых распространенных сюжета в новостях и публикациях по VM.
1. Новость про критическую уязвимость CVSS 9.9 в %Software%. Никогда так не было и вот опять. Бегите патчить, а то без нашей указки вообще не узнали бы, что у вас такая уязвимость есть. Это конечно говорит о том, что с детектом уязвимостей у вас полный швах - но об этом лучше не думать. В каталоге эксплуатабельных уязвимостей CISA обычно совсем треша не бывает. Можно просто отслеживать что там новенького добавляется и генерить новости чуть ли не автоматически (кстати идея для @avleonovnews 😏).
2. Полурекламные статьи VM вендоров с основной идеей: вам не нужно исправлять все уязвимости. А какие нужно?
* Уязвимости, на которые укажет наша нейроночка, анализирующая 100500 параметров, о которых мы вам не скажем.
* Уязвимости в софтах, которые запускаются или видны в памяти.
* Уязвимости которые укладываются в атаки, которые мы можем симулировать.
Методов много, а суть одна. Давайте лучше не будем говорить о том, что делать муторно, оценить сложно, а продавать не весело. Т.е. о методичном улучшении детектирования и выполнении требований софтверных вендоров по исправлению уязвимостей. Давайте лучше предложим клиентам серебряную пулю, которая решит (якобы) проблему с уязвимостями без особых усилий путем неполного фикса и утверждения, что этого в общем и достаточно.
При этом предлагается не думать о том достаточно ли полно и хорошо детектируются уязвимости. Типа их и так уже дофига, давайте представим, что их и достаточно, а на частные случаи с фолс-негативами закроем глаза. Также предлагается поверить, что именно тот патентованный указующий перст 👈 работает по достаточно чистым данным и достаточно выверенным алгоритмам, чтобы иметь возможность выдавать адекватные рекомендации. Так вот, пока эти wannabe nextgen штуки находятся в области дополнительной приоритизации поверх нормальных детектов и процессов исправления - я отношусь к этому вполне позитивно и даже немного участвую сам (Vulristics). Но когда бешеные маркетологи начинают делать из этой ещё одной приоритизации истину в последней инстанции, киллер-фичу, список уязвимостей единственно достойных исправления, это, имхо, непрофессионально и требует всяческого порицания. Соблазн велик конечно до такого опуститься, это же ровно то, что клиент хочет. Почти как "гарантировано похудей без диет и упражнений". Но хочется верить, что технарей из этих контор такое безответственное позиционирование тоже коробит.
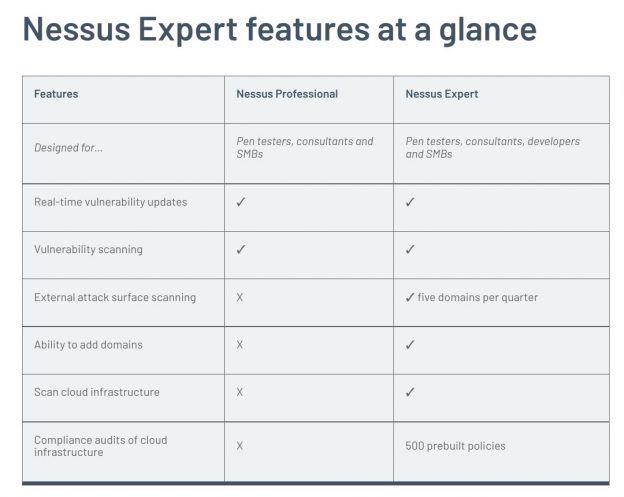
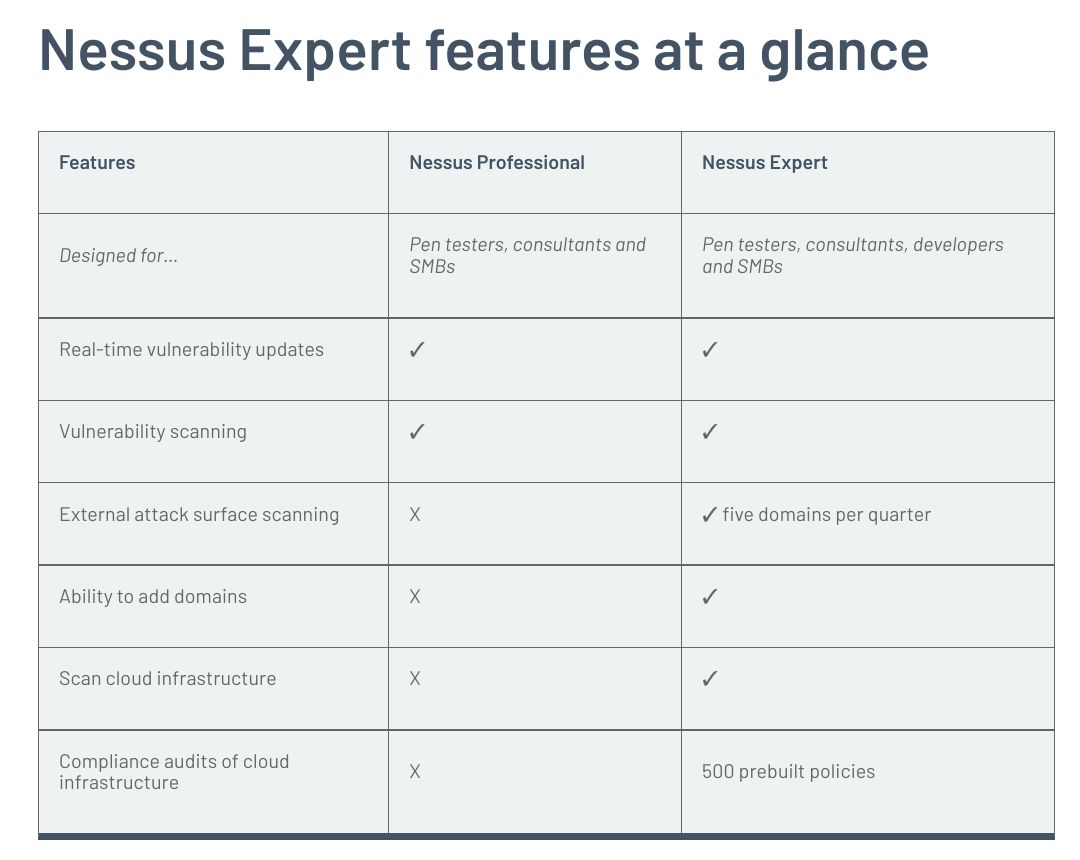
Tenable представили Nessus Expert. Типа есть у них Nessus Professional, а теперь ещё будет Nessus Expert с новыми фичами:
1) Infrastructure as Code Scanning. По сути прикрутили купленный в этом году Terrascan к Nessus. Пока настолько халтурно, что это прям отдельная независимая вкладка в меню и отчет в GUI нельзя посмотреть, только в Json выгрузить.
2) External attack surface scanning. Это прикрутили из купленного в этом году Bit Discovery. Можно запустить скан, который поищет субдомены для домена. Но только для 5 доменов в квартал, если больше, то нужно докупать. Не сказать, что какая-то эксклюзивная фича. Результаты посмотреть в GUI можно, но это и все, какой-то синергии с привычной функциональностью Nessus не прослеживается.
В пресс-релизе вспоминают как Дерайсон первый Nessus писал 24 года назад. Можно точно сказать, что при нем, а тем более при Роне Гуле таких рыхлых релизов с прикрученной синей изолентой свежекупленной функциональностью не было. Тем более в качестве нового продукта. Грусть-печаль-маркетинг. Будем наблюдать, возможно со временем будет лучше.
На недельке Microsoft выкатили функцию автообновления для Windows 10/11 с лицензиями Enterprise E3 и E5 (то есть не обычные, а более дорогие лицензии). Также должен быть настроен Hybrid Azure Active Directory. Но если все будет закуплено и настроено, то обновлениями MS-ных продуктов, драйверов и прочего смогут автоматически кататься сами из MS-ного облака. Причем чаще чем раз в месяц. Причем не так, что все обновления разом накатятся на все хосты с риском, что что-то отъедет, а постепенно, чтобы можно было среагировать и откатиться.
"The 'test ring' contains a minimum number of devices, the 'first ring' roughly 1% of all endpoints in the corporate environment, the 'fast ring' around 9%, and the 'broad ring" the rest of 90% of devices.
The updates get deployed progressively, starting with the test ring and moving on to the larger sets of devices after a validation period that allows device performance monitoring and pre-update metrics comparison.
Windows Autopatch also has built-in Halt and Rollback features that will block updates from being applied to higher test rings or automatically rolled back to help resolve update issues."
Удобно это? Да конечно удобно. Опасно это? Ну зависит от доверия вендору, веры в его стабильность и его собственную безопасность. Вопрос сейчас неоднозначный. 😏
Но в целом это наряду с Defender for Endpoint (EDR, VM) и Intune это выглядит как правильное прогрессивное направление развития ОС. Во всяком случае десктопных. Если вы доверяете вендору ОС логично и доверять облачным IT сервисам этого вендора, облегчающих жизнь админам и безопасникам. Не знаю задумываются ли в эту сторону в Астре, Альте, РедОСе и т.д., но вообще кажется есть смысл концепции у MS перерисовывать.
С другой стороны пока такой автопатчинг это не панацея конечно, потому что с обновлением third-party все совсем не так тривиально. Patch Management все равно будет нужен. Но у MS кажется много ресурсов, чтобы постепенно и в этом направлении двигаться. Работает же у них детект уязвимостей для third-party в Defender for Endpoint, что тоже совсем не просто, запилят и обновления. Если Qualys могут, то и MS смогут.
Опять же о фидах, но уже о других. Учитывая текущую необходимость для компаний самостоятельно оценивать стабильность вендоров, безопасность используемых продуктов (как проприетарных коммерческих, так и СПО) и апдейтов для них, было бы правильно и полезно, чтобы результаты этих оценок были доступны в виде фидов. Лучше общедоступных конечно, но и платные были бы гораздо лучше чем текущее ничего. Какой смысл повторять одну и ту же весьма трудоемкую работу независимо в каждой организации?
То, что такую работу как минимум в части проверки апдейтов на НДВ вести весьма желательно видно из того же бюллетеня с рекомендательным алгоритмом НКЦКИ: "Если специалисты вашей или подрядной организации в состоянии проверить обновление ПО на наличие НДВ, то вам следует принимать решение по результатам собственного анализа, а не данной рекомендации".
Ещё очень порадовал формат выступлений на #KasperskyCyberCamp: все выступления строго по 20 минут или меньше. Включая время на вопросы. Даже панельки по 20 минут! Получается такой Fast track, но длиной во весь день. Очень ёмко и динамично. Докладчиков держит в тонусе и мотивирует убирать воду, а аудитория не успевает устать. Просто идеально. 🤩
Вопрос после моего выступления на #KasperskyCyberCamp был так-то в точку. Про качество исходной информации по уязвимостям: CVSS, наличие и зрелость эксплоита и т.п. Мусора в NVD и других открытых источниках хватает. А если на основе неправильной информации принимать решение об обновлении, оно же неправильное может быть. Ну да, не поспоришь. Коммерческие фиды с аналогичной информацией об уязвимостях (от Kaspersky например 😏) будут лучше? Ну, возможно. Нужно щщупать, сравнивать, показывать, доказывать. 🙂 Ну и если действительно лучше, чем в NVD, то наверное было бы неплохо и в сторону сравнения с БДУ посмотреть и возможно её улучшения. 😉
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.