Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

На прошлой неделе Tenable выпустили два больших материала с критикой продуктов класса Exposure Management, развившихся из EDR

На прошлой неделе Tenable выпустили два больших материала с критикой продуктов класса Exposure Management, развившихся из EDR

На прошлой неделе Tenable выпустили два больших материала с критикой продуктов класса Exposure Management, развившихся из EDR.

🔻 Критическая статья и сравнительная таблица таких решений с EM-решением Tenable. Там ещё есть видео от вице-президента Tenable (Gavin Millard). 📺

🔻 Едкая критика EDR-вендоров в рамках статьи о компрометации вендора F5.

Похоже, конкуренты EDR-щики успешно перетягивают на себя тему Exposure Management-а, и Tenable пришлось начать маркетинговую войну. ⚔️

В которой я, безусловно, на стороне Tenable. 🙂 Endpoint-ы - важная часть инфраструктуры, но, естественно, не вся. И для качественного детектирования экспозиций нужен фокус на этой теме. Если реализовывать это в виде побочной функциональности EDR-решения, получится так себе. 😒

Хотя, говоря о качестве детектирования, западные VM-вендоры сами виноваты, что долгое время замалчивали эту тему, и у пользователей могло сложиться впечатление, что это всё коммодити и никакой разницы нет. 😉
В связи с кейсом F5 не могу в очередной раз не порадоваться, что Россию он задевает "по касательной"

В связи с кейсом F5 не могу в очередной раз не порадоваться, что Россию он задевает по касательной

В связи с кейсом F5 не могу в очередной раз не порадоваться, что Россию он задевает "по касательной". Если во всём мире наблюдается около 269 000 инсталляций продуктов F5, доступных из Интернет, из которых больше половины находятся в США, то в России их только 100. Хотелось бы, конечно, чтобы их количество снизилось до нуля. Но в любом случае каких-то катастрофических последствий их прогнозируемая компрометация не принесёт. А вот в других локациях будет куда веселее. 🙂

И всё это благодаря политике планомерного отказа от западных IT/ИБ-продуктов в пользу отечественных аналогов, иными словами, благодаря импортозамещению. 😉

Пусть не так быстро, как хотелось бы, пусть через противодействие и недовольство, но инфраструктуры российских организаций очищаются от западных (американских) вендоров и связанных с ними глобальных киберкатаклизмов.

За бесконечным цирком SonicWall, Ivanti, Palo Alto, CrowdStrike, Cisco, F5 и прочими-прочими гораздо приятнее наблюдать со стороны. 😏

Думают люди в Ленинграде и Риме, что инсайдер, внедряющий бэкдор в ваш продукт, - это то, что бывает с другими

Думают люди в Ленинграде и Риме, что инсайдер, внедряющий бэкдор в ваш продукт, - это то, что бывает с другими

Думают люди в Ленинграде и Риме, что инсайдер, внедряющий бэкдор в ваш продукт, - это то, что бывает с другими. 😈 Сегодня в чате поддержки VM-вендора Metascan появилось официальное уведомление об инциденте с разработчиком, находящимся на испытательном сроке. Этому разработчику удалось закоммитить в рабочий проект зловредный код, но до продакшена этот код не дошёл - успели выявить.

Потом, в ходе расследования, выяснилось, что этот разраб ещё и исходники конкурентам сливал. А если бы не засветился с бэкдором, может, и не заметили бы. 🤔

К расследованию подключили компьютерных криминалистов из Лаборатории Касперского. Пишут, что данные клиентов и другие "административные данные" не утекли. Про дальнейшую судьбу злодея не пишут, но, подозреваю, что испытательный срок он не прошёл. 😅

Мораль? Вы своим дорогим коллегам доверяйте, но и контролируйте их. Особенно привилегированных. И не только разработчиков. 😉

А есть ли инновация в Qualys TruConfirm?

А есть ли инновация в Qualys TruConfirm?

А есть ли инновация в Qualys TruConfirm? По поводу этой функциональности можно сказать: "Ну и что? Это ж просто переупакованные детекты сейфчеками! Им же 100 лет в обед! Чем это отличается от Nmap-плагинов или шаблонов Nuclei?!"

И действительно, если соглашаться с Qualys-ами, что "TruConfirm - это прорыв" (в посте "Game Changer"), то в основном маркетинговый. Впервые за долгое время лидирующий мировой VM-вендор обратил внимание на ключевую функциональность своего продукта - качественное детектирование уязвимостей. 😏

И, как по мне, это здорово. Давно пора нести в массы идею: детекты уязвимостей различаются по принципам работы, достоверности и информативности вывода.

Качественные детекты на базе эксплоитов делать сложно и дорого. Не грех это всячески подчёркивать и придумывать способы получения дополнительного финансирования для развития этой функциональности в VM-продукте. В том числе через переупаковку в премиальную фичу аналогичную Qualys TruConfirm. 😉

От детектирования уязвимостей к валидации экспозиций

От детектирования уязвимостей к валидации экспозицийОт детектирования уязвимостей к валидации экспозиций

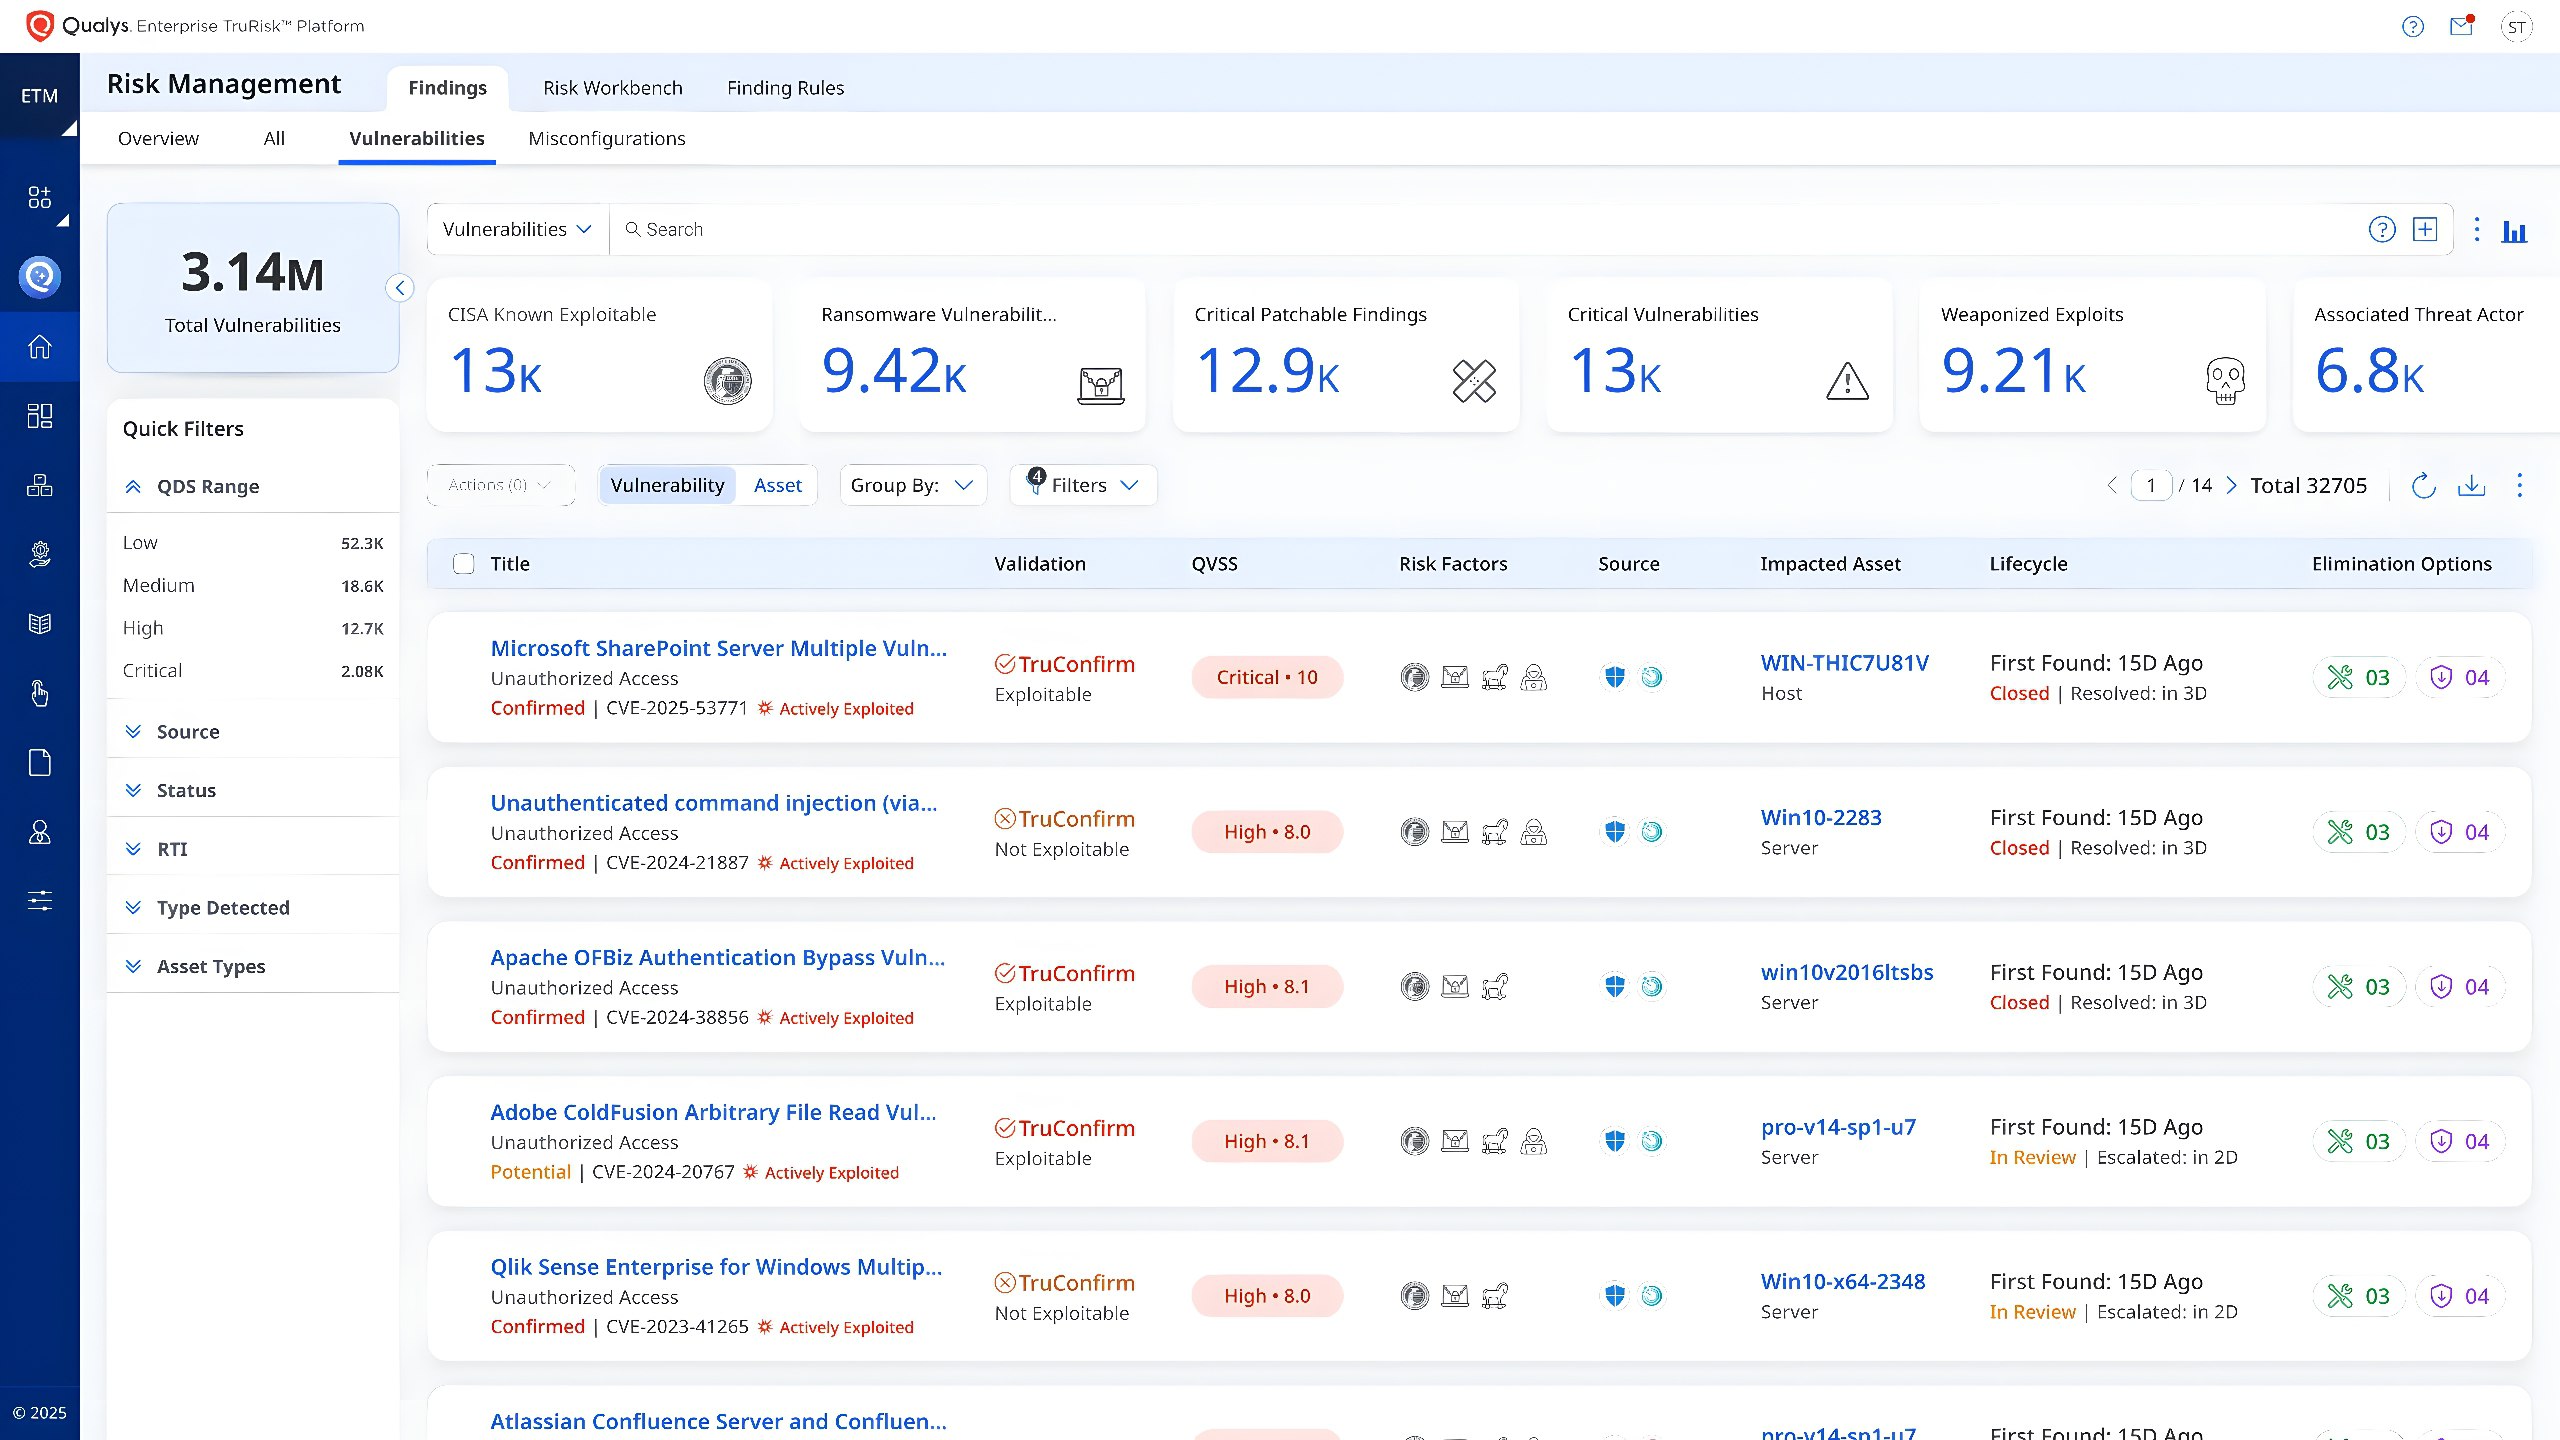
От детектирования уязвимостей к валидации экспозиций. На прошлой неделе Qualys представили новую функциональность TruConfirm класса Automated Exposure Validation. Их платформа Qualys ETM позволяет производить оценку критичности и приоритизацию уязвимостей в инфраструктуре. Причём уязвимости не обязательно должны быть продетектированы с помощью Qualys (на скриншоте в источниках уязвимостей видны Nessus и MS Defender for Endpoint). Независимо от способа детектирования, TruConfirm может определить является ли уязвимость (в широком смысле слова - экспозиция) эксплуатабельной на конкретном хосте. Если эксплуатабельность подтверждается, это является фактором приоритизации. Если нет, Qualys обещает показывать какие именно СЗИ блокируют эксплуатацию.

Технически эта функциональность работает через выполнение safecheck-ов на основе эксплоитов. Пока непонятно, это только "пентестовые" сейфчеки или эксплуатабельность EoP на хосте тоже могут проверить. 🤔 Но заход интересный. 👍

По поводу сообщений об утечках данных отечественных компаний и организаций

По поводу сообщений об утечках данных отечественных компаний и организаций

По поводу сообщений об утечках данных отечественных компаний и организаций. В том числе и о сегодняшней бредовой якобы утечке из MAX. 🤦‍♂️ У меня подход универсальный:

1. Пока утечка НЕ ПОДТВЕРЖДЕНА официально (здесь и далее: самой компанией, регуляторами или правоохранительными органами), я считаю эту информацию ЦИПСОшным фейком. Тех, кто злорадно распространяет такую неподтверждённую информацию как истину в последней инстанции, я считаю ЦИПСОшными пособниками, заслуживающими, как минимум, порицания. 👎🤬 Дел с ними стараюсь не иметь.

2. Если есть официальное ОПРОВЕРЖЕНИЕ утечки, я ему верю и считаю тему закрытой. Как по сегодняшнему кейсу с MAX-ом [1,2].

3. Если есть официальное ПОДТВЕРЖДЕНИЕ утечки, это, безусловно, печально. 😔 Необходимо разбираться в причинах и продвигать меры, чтобы такое не повторялось. Злодеи должны быть найдены и наказаны. Это лишнее напоминание о необходимости наращивать оборонительный и наступательный киберпотенциал, потому что враг не дремлет.

Интересным образом развивается кейс с компрометацией американского IT/ИБ-вендора F5

Интересным образом развивается кейс с компрометацией американского IT/ИБ-вендора F5

Интересным образом развивается кейс с компрометацией американского IT/ИБ-вендора F5. Раньше недопустимыми при атаке на вендора считались события, дающие злоумышленнику непосредственный доступ в инфраструктуру клиентов. Например, через добавление зловредной функциональности в дистрибутивы или обновления продуктов.

В данном случае, несмотря на длительное присутствие атакующих в инфраструктуре F5 (почти 2 года!), об этом пока не сообщают. 😏 Зато на Западе наконец-то обратили внимание на то, что раньше не считалось особенно критичным: злоумышленники получили доступ к открытым задачам на устранение уязвимостей в продуктах F5, наверняка вместе с PoC-ами. 🤦‍♂️🎰 Злодеи, безусловно, используют эту информацию по зиродеям в атаках на инсталляции F5 по всему миру (269 тысяч IP-адресов!). 😱🤷‍♂️

Конечно, F5 выпустили экстренные патчи для 44 уязвимостей, но, наверняка, исправили далеко не всё. К тому же, злоумышленники получили доступ и к исходному коду F5, что облегчит им поиск новых уязвимостей. 😉