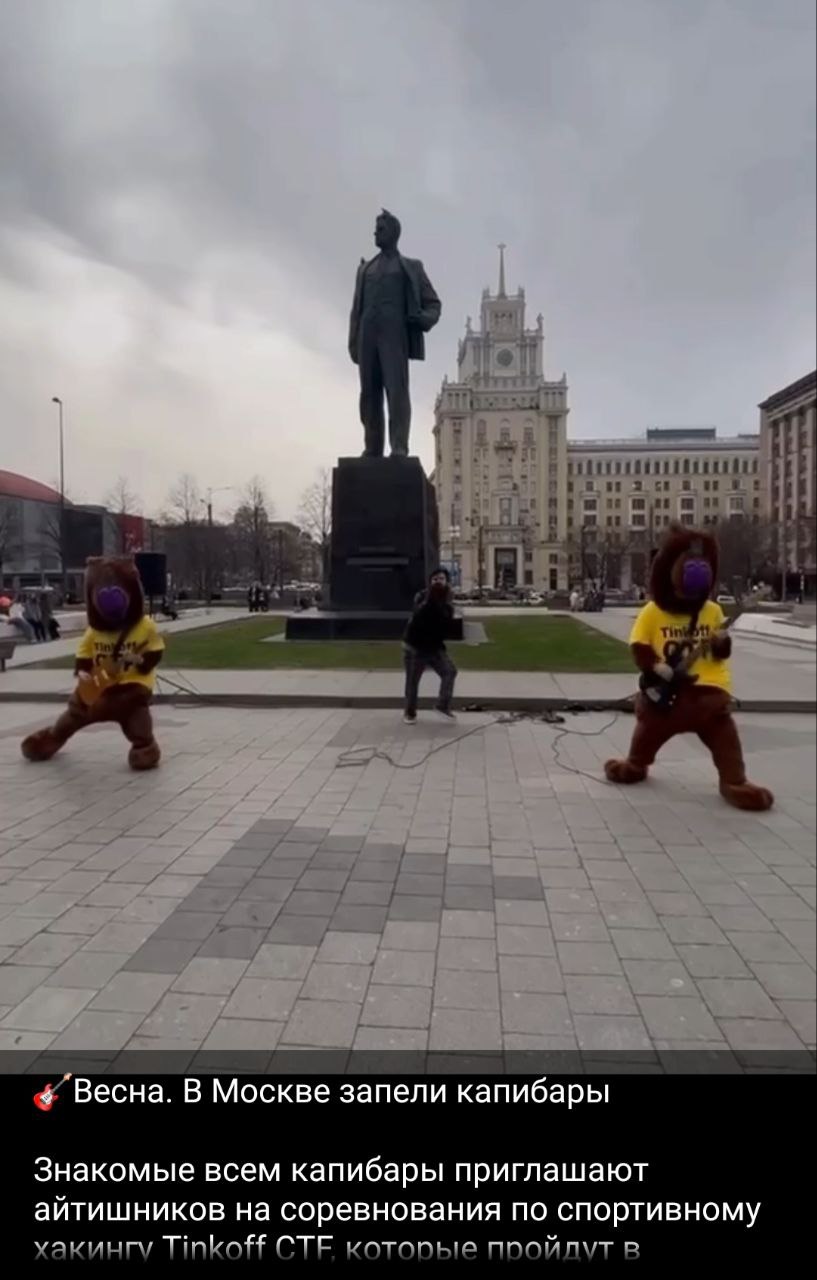

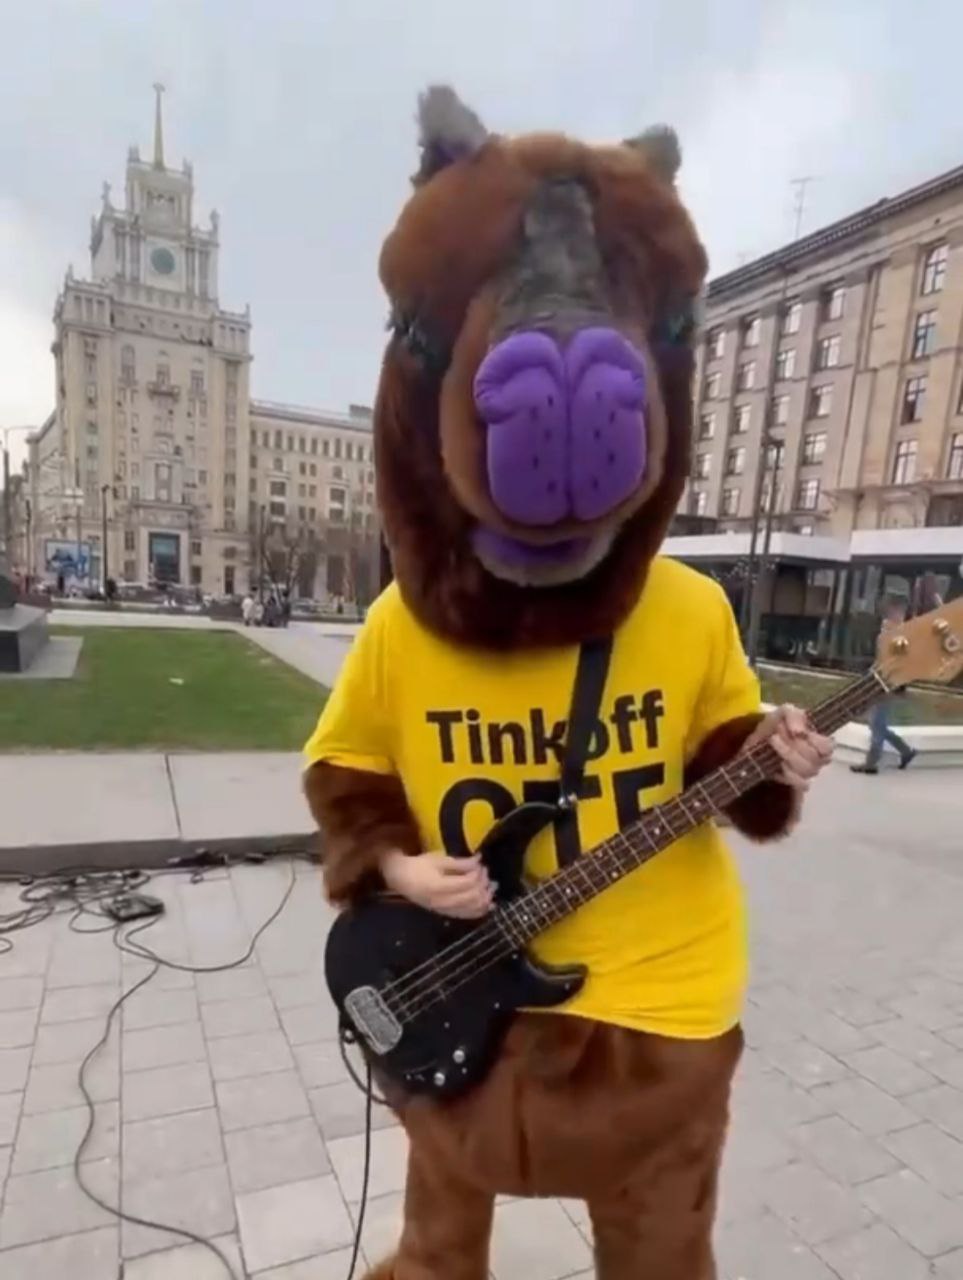
Прикольно Tinkoff CTF продвигают. Как говорится, это было не просто смело. 😉 Ещё с постами/репостами в правильных местах. Респект бывшим коллегам! 👍💛

Прикольно Tinkoff CTF продвигают. Как говорится, это было не просто смело. 😉 Ещё с постами/репостами в правильных местах. Респект бывшим коллегам! 👍💛
Эксплуатация трендовой RCE уязвимости в Outlook (CVE-2024-21378) с помощью утилиты Ruler работает! В статье на хабре по трендовым уязвимостям марта я писал буквально следующее:
"Кроме того, исследователи обещают добавить функциональность по эксплуатации в опенсорсную утилиту Ruler.
Ruler — это инструмент, который позволяет удаленно взаимодействовать с серверами Exchange через протокол MAPI/HTTP или RPC/HTTP.
Основная задача утилиты — злоупотреблять клиентскими функциями Outlook и получать удаленный шелл.
Эта утилита используется для проведения пентестов. Но разумеется, ее могут эксплуатировать в своих атаках и злоумышленники."
И вот эту функциональность добавили. А коллеги из PT SWARM её протестировали. Работает. 🔥 📐📏
Ждём сообщений об эксплуатации вживую. 😈
В видяшке я балуюсь с нейросеточкой от SUNO AI, которая генерит песню по любому тексту и описанию стиля меньше чем за минуту. 😇 Не обязательно по зарифмованному тексту, вот например абсолютно генеальный трек по рецепту шашлыка в аджике. 😅 Вот ещё песня Винни-Пуха крутая. Или вот "Встань, страх преодолей" в стиле блюз, это я сам генерил. 🙂 В день можно запускать 5 бесплатных генераций. С российских IP сервис иногда не работает. 🤷♂️
Как мы предполагали,
И как NetSPI писали,
Они закантрибьютили
В Ruler свой эксплоит.
(RCE в Outlook)
PT SWARM всё проверил –
Pаботает, как надо.
No back connect required!
Для Outlook вектор надежный и простой.
Но ты услышав это не паникуй не плач
Заставь айтишников поставить патч!
Outlook запатчить не такая канитель
Ведь патч февральский, а сейчас апрель.
Пока в вашу инфру не влез злодей…
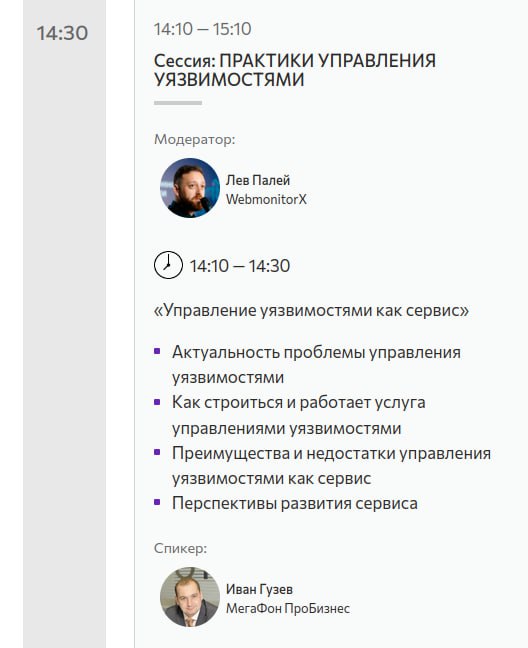
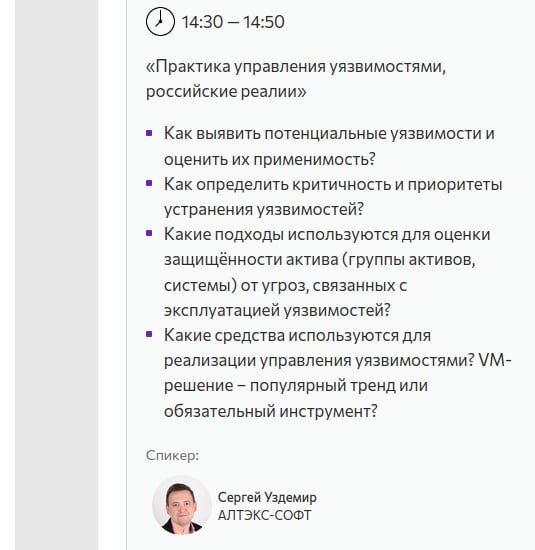
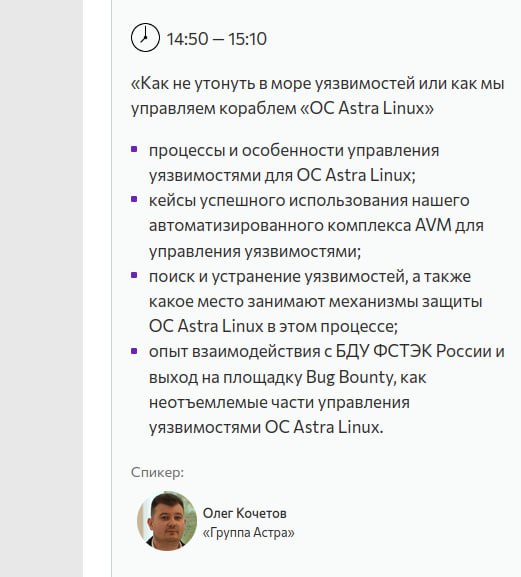
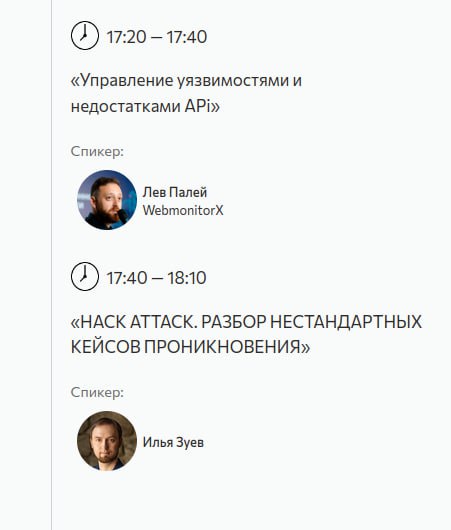
Завтра на CISO Forum будет часовая сессия по Управлению Уязвимостями. И ещё парочка релевантных докладов в сессии Практическая Безопасность. Я сам, к сожалению, в этом году на мероприятие не попадаю. Но очень радует, что всё больше российских конференций делают выделенные сессии по VM-у. Раскачивается тема понемногу. 🙂👍
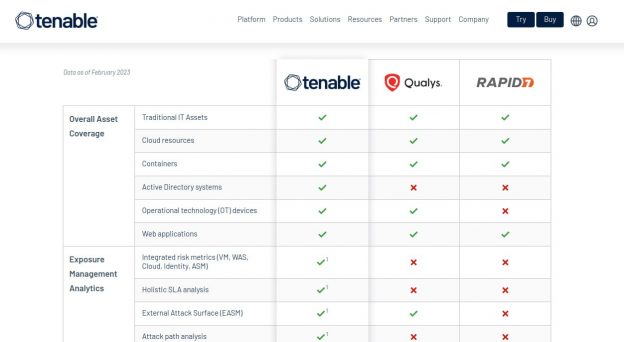
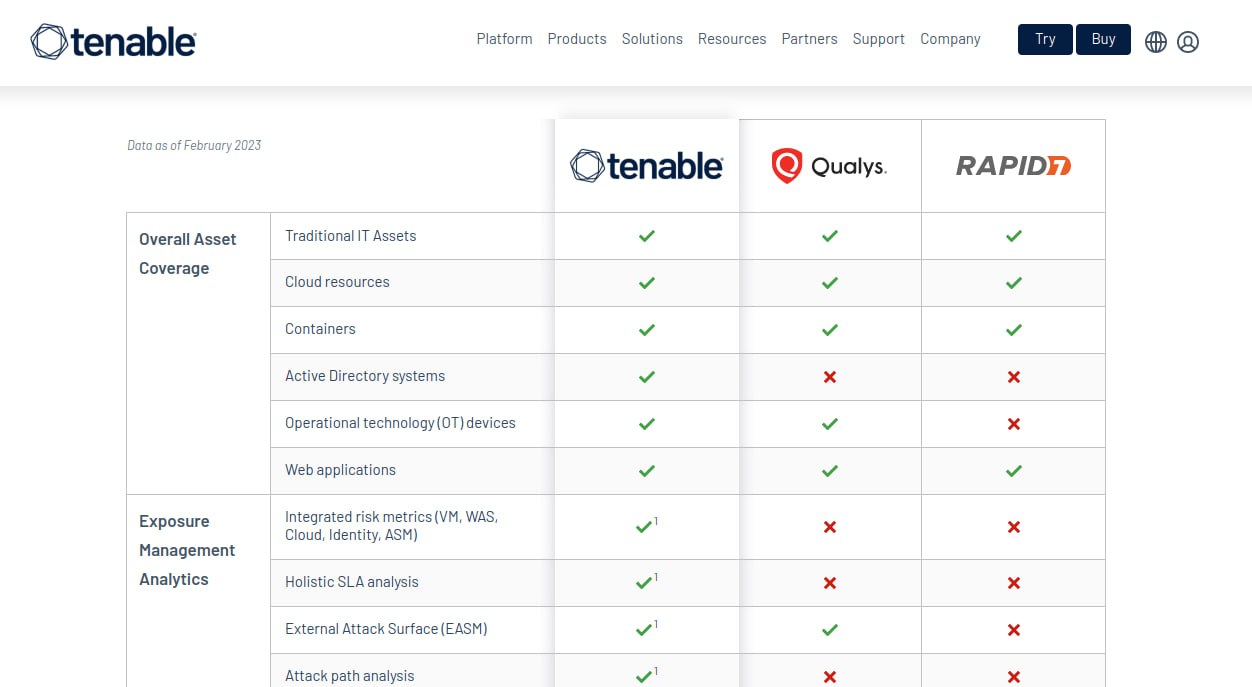
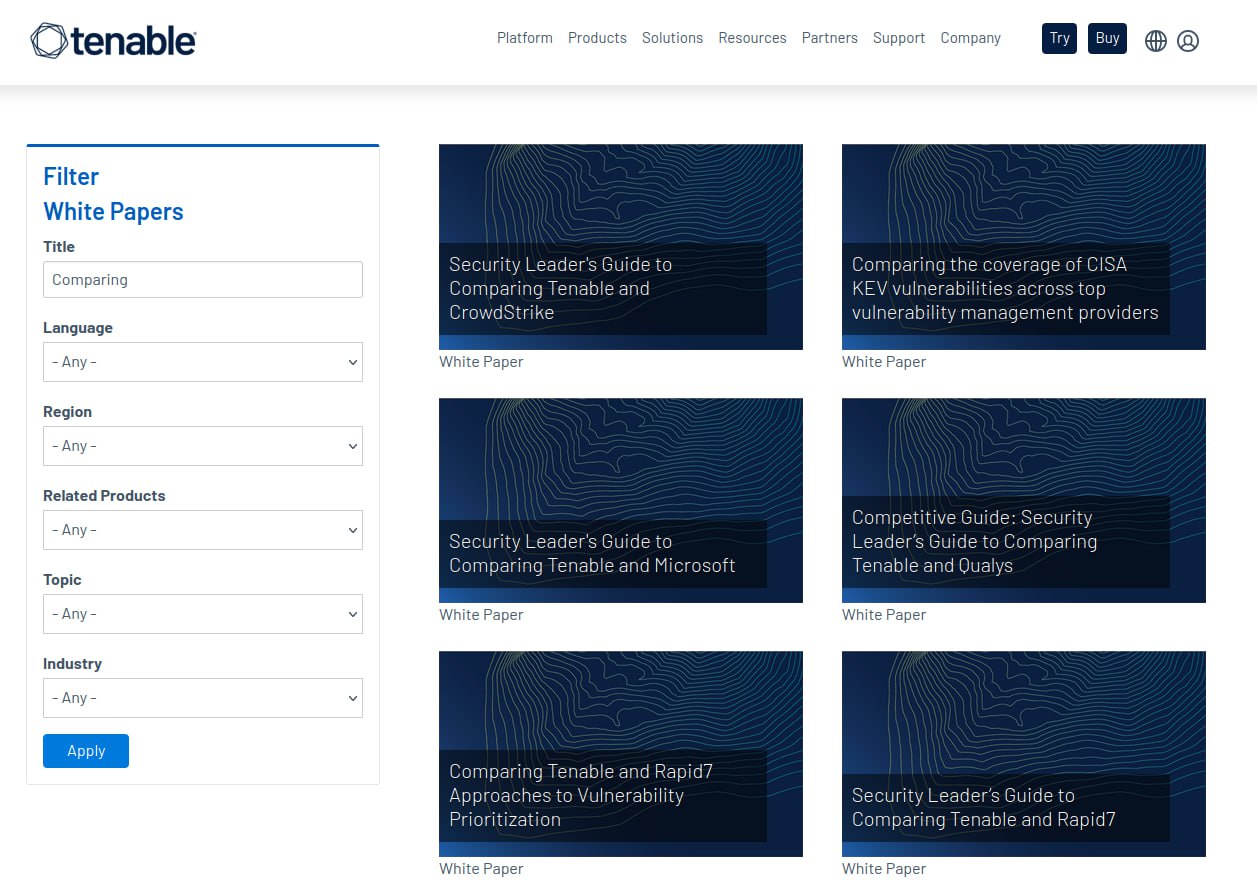
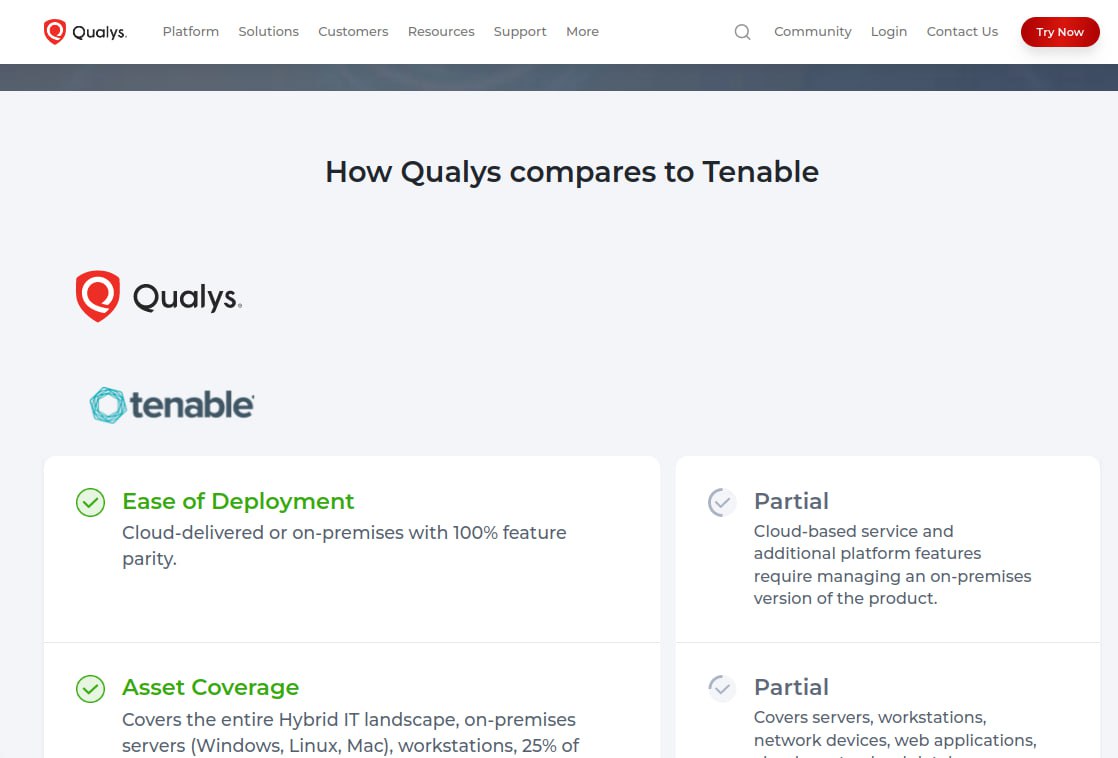
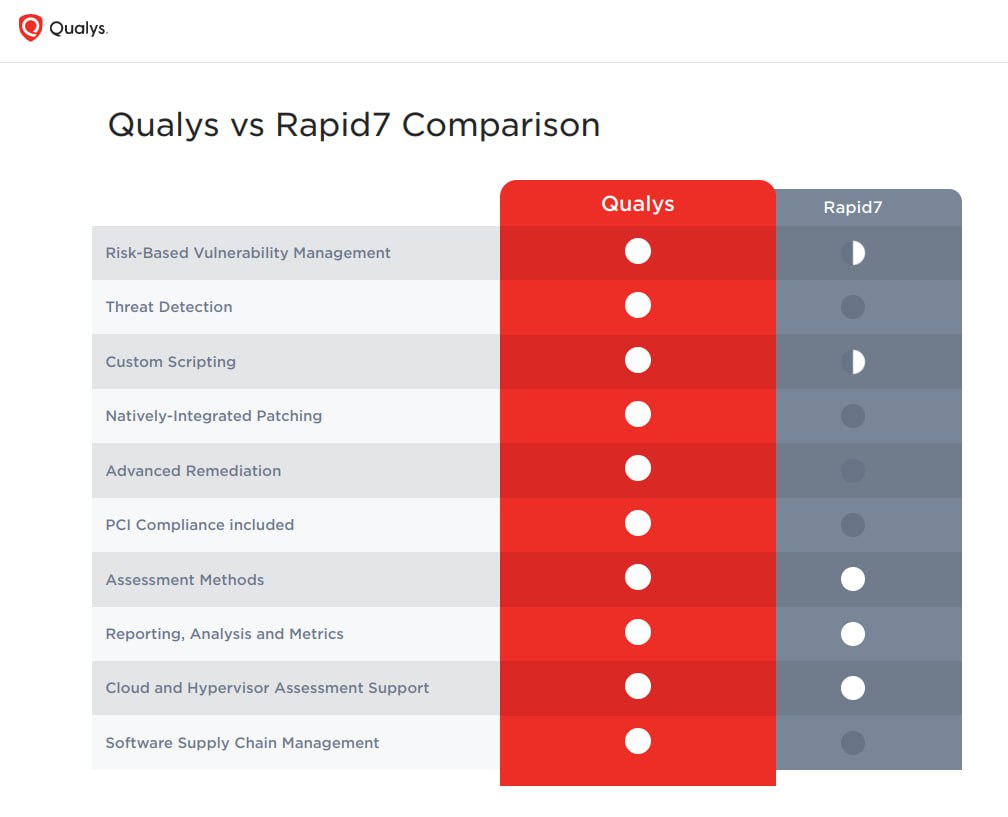
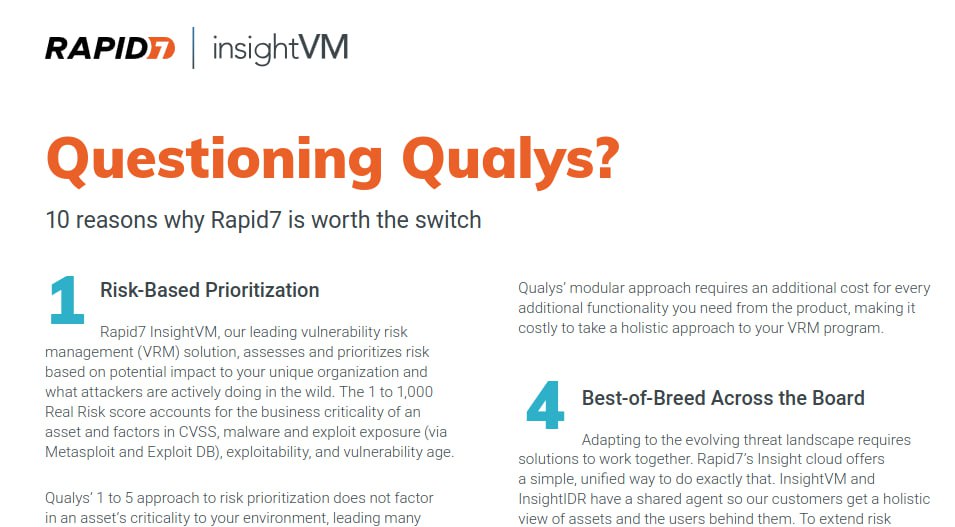
Западные VM-вендоры друг о друге. Когда я активно занимался конкурентным анализом 10 лет назад, вендорские сравнения и батл-карты это было что-то очень-очень приватное, доставаемое из-под полы. А сейчас на западе, оказывается, вполне нормальным считается выкладывать такое открыто на официальных сайтах. 🤷♂️ Удобно. 🙂 Никто так подробно не опишет несовершенства решений как прямые конкуренты. 😉
Tenable
🔹 Сравнительная таблица с Qualys и Rapid7
🔹 Сравнение с Qualys (Security Leader’s Guide)
🔹 Сравнение с Rapid7 (Security Leader’s Guide)
🔹 Сравнение с Rapid7 (Vulnerability Prioritization)
🔹 Сравнение с Microsoft Defender (Security Leader’s Guide)
🔹 Сравнение с CrowdStrike (Security Leader’s Guide)
Qualys
🔹 Сравнительная таблица с Tenable
🔹 Сравнительная таблица с Tenable (другой вариант)
🔹 Сравнительная таблица с Tenable Nessus (SMB)
🔹 Сравнительная таблица с Rapid 7
Rapid7
🔹 Сравнение с Qualys
🔹 Сравнение с Tenable
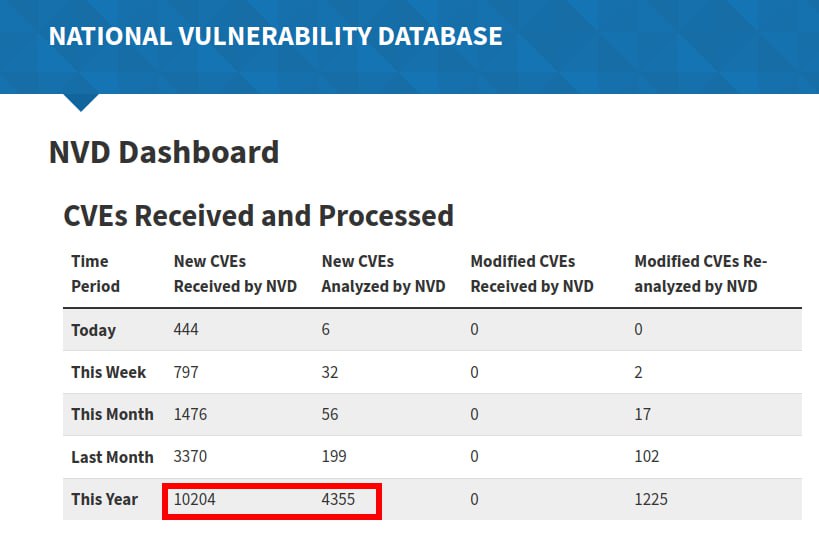
С начала года количество новых CVE идентификаторов в NVD уже перевалило за 10000, а обработали они пока только 42% от общего количества. Более того, если смотреть данные за прошлый месяц, за этот месяц и за текущую неделю, то получается, что обрабатывают они только 3-5% новых CVE. 🤷♂️ В общем, не похоже, что кризис NVD собирается заканчиваться, несмотря на все заверения. Про новый консорциум тоже пока нет новостей.
Вышла статья на Хабре про трендовые уязвимости марта. В этот раз мы решили немного поменять технологию. Раньше на хабр просто рерайтили тот же дайджест с сайта. Получалось суховато. В этот раз за основу статьи я взял текст, который готовил для новостного видео SecLab-а (должно выйти на следующей неделе) и скомбинировал его с более формальным описанием из дайджеста. Вроде так получилось гораздо живее.
Вся кухня сейчас выглядит вот так:
1️⃣ Разбираю новости об интересных уязвимостях в этом канале, участвую в определении трендовых.
2️⃣ Компоную эти разборы в текст для видео-выпуска новостей Seclab-а.
3️⃣ Сверяюсь с текстом дайджеста, который в основном готовят коллеги из Cyber Analytics.
4️⃣ Собираю итоговый текст для Хабра.
В общем, к чему это я. Если у вас есть аккаунт на хабре, зайдите полайкате плз. 😉
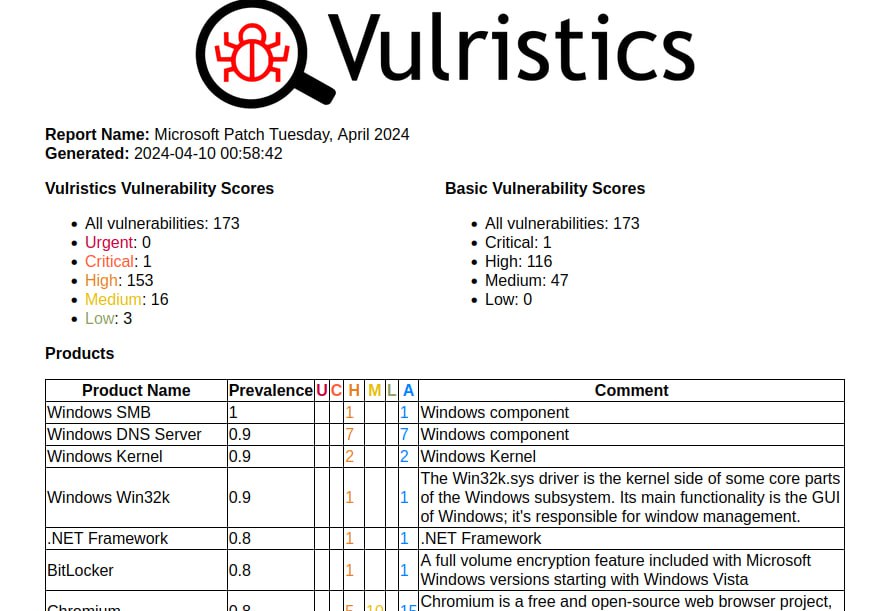
Первые впечатления от апрельского Microsoft Patch Tuesday. Даже не знаю. 🤪 Очень чуднО! 173 уязвимости, из них 23 набежало с прошлого Patch Tuesday.
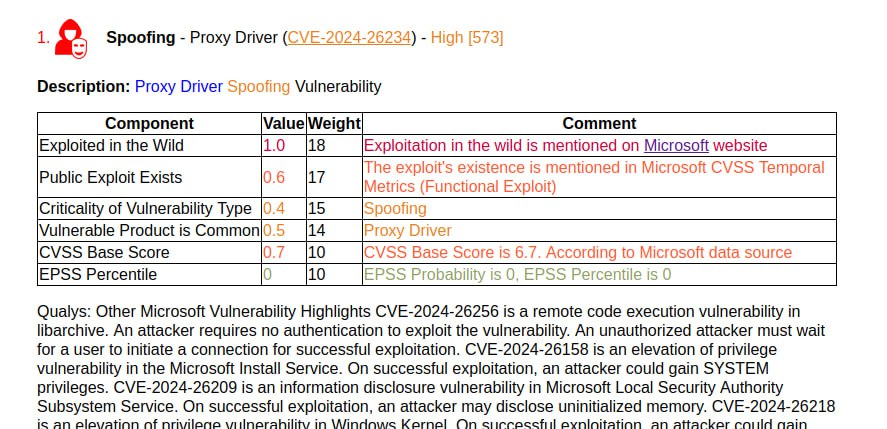
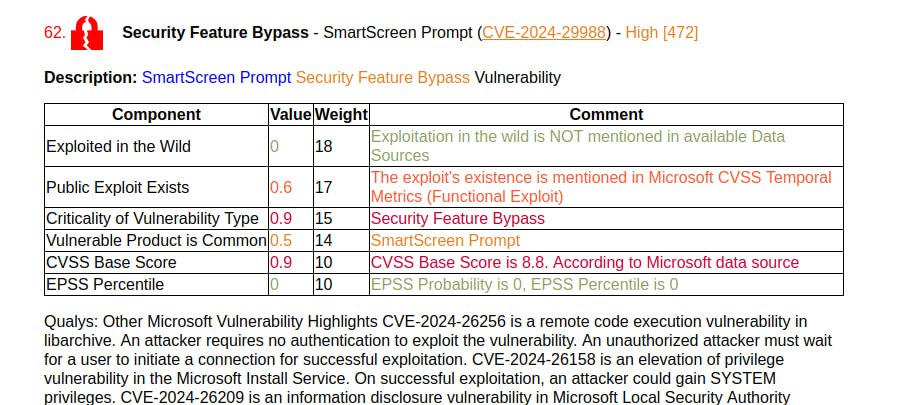
Microsoft выделяет одну уязвимость с признаком эксплуатации вживую: Spoofing - Proxy Driver (CVE-2024-26234). И её упоминает только Qualys и то мельком. Буквально так: "Microsoft has not disclosed any information about the vulnerability". 😅 ZDI ещё утверждает, что вживую эксплуатируется Security Feature Bypass - SmartScreen Prompt (CVE-2024-29988), которая представляет собой обход Mark of the Web (MotW).
Эксплоитов пока ни для чего нет. Выделить можно следующие уязвимости:
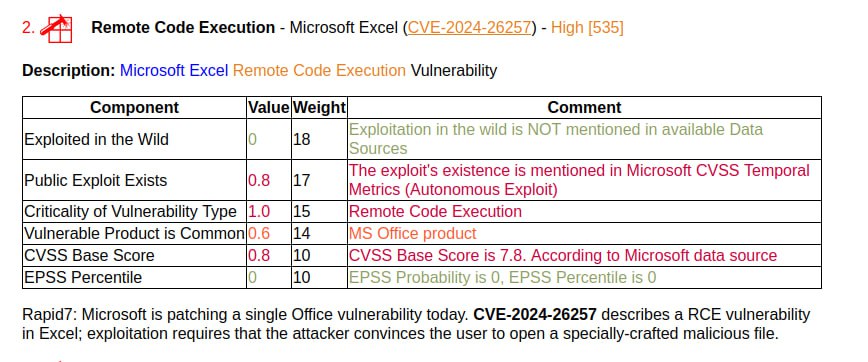
🔸 Remote Code Execution - Microsoft Excel (CVE-2024-26257). Эксплуатируется при открытии специально подготовленного файла.
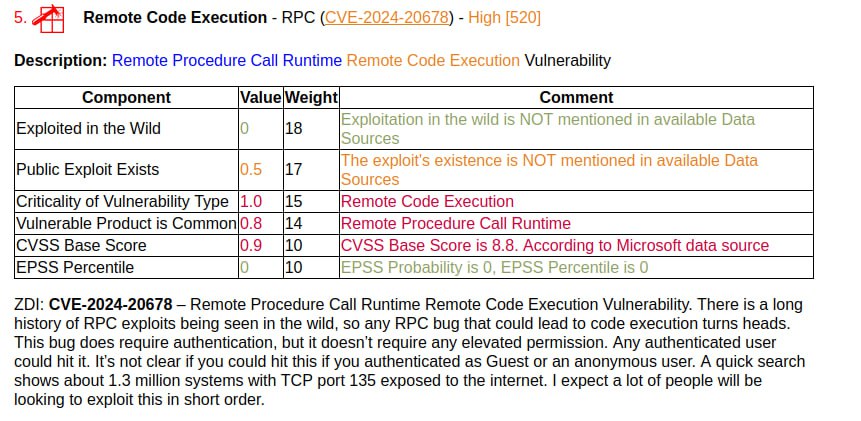
🔸 Remote Code Execution - RPC (CVE-2024-20678). Её подсвечивает ZDI и заявляет о 1.3 млн. выставленных TCP 135 портов.
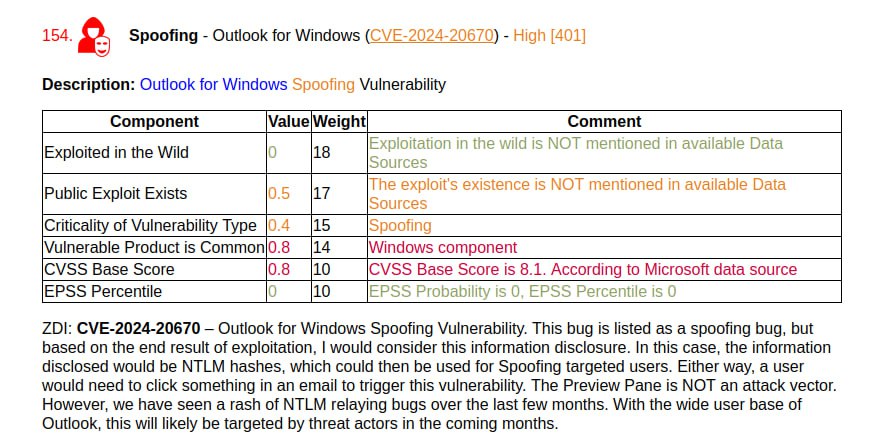
🔸 Spoofing - Outlook for Windows (CVE-2024-20670). ZDI пишет, что это Information Disclosure, которая может использоваться в NTLM relay атаках.
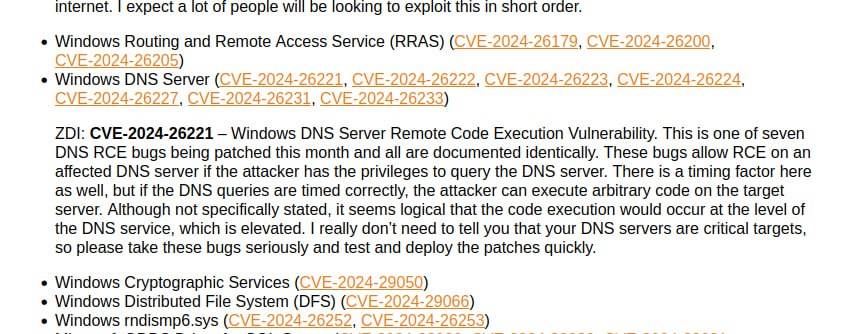
🔸 Remote Code Execution - Windows DNS Server (CVE-2024-26221, CVE-2024-26222, CVE-2024-26223, CVE-2024-26224, CVE-2024-26227, CVE-2024-26231, CVE-2024-26233). Может что-то из этого и стрельнёт, ZDI особенно выделяет CVE-2024-26221.
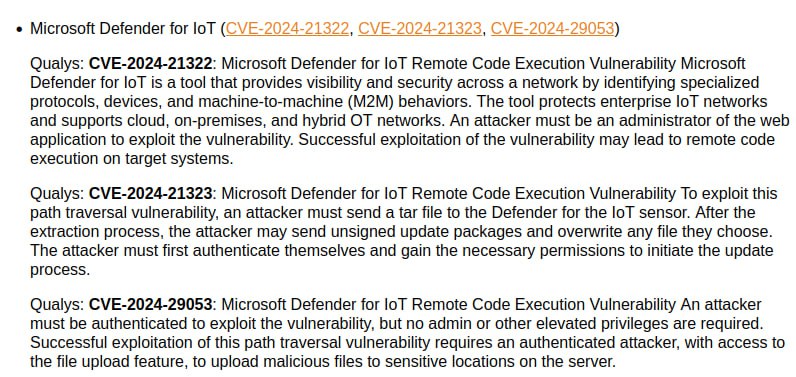
🔸 Remote Code Execution - Microsoft Defender for IoT (CVE-2024-21322, CVE-2024-21323, CVE-2024-29053). Это решение для безопасности IoT и ICS/OT, может быть on-prem.
Есть просто неприлично массовые фиксы:
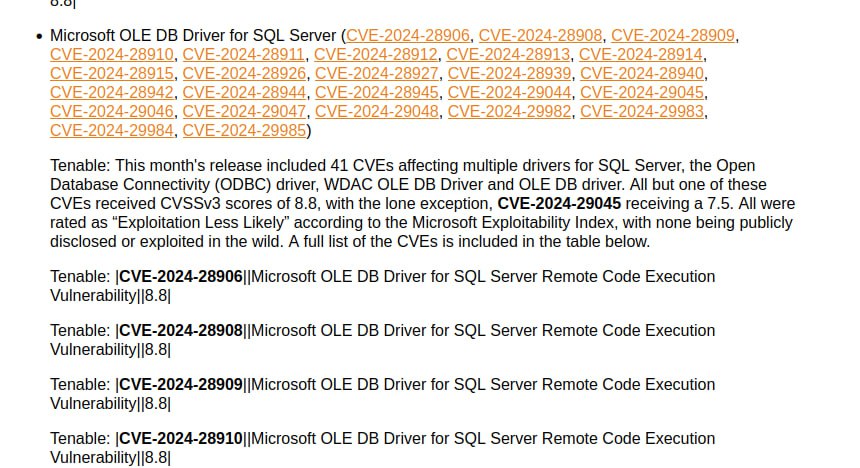
🔹 Remote Code Execution - Microsoft OLE DB Driver for SQL Server / Microsoft WDAC OLE DB Provider for SQL Server / Microsoft WDAC SQL Server ODBC Driver. 28 CVE! Даже перечислять здесь все не буду. 😨
🔹 Security Feature Bypass - Secure Boot. 23 CVE!
Upd. 10.04 Немного подтюнил детект типа уязвимости, чтобы повысить приоритет детекта по генерённому описанию Microsoft по сравнению с детектом на основе CWE. В частности поменялся тип уязвимости для Spoofing - Proxy Driver (CVE-2024-26234) и Spoofing - Outlook for Windows (CVE-2024-20670).
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.