Поздравляю всех с днём защитника Отечества!

Поздравляю всех с днём защитника Отечества!

Поздравляю всех с днём защитника Отечества! 🇷🇺 В первую очередь, конечно, героев, рискующих сейчас своей жизнью на передовой. Но и ИБшников, защищающих критическую инфраструктуру России за экраном монитора, безусловно, тоже. Вклад каждого важен.

С праздником!

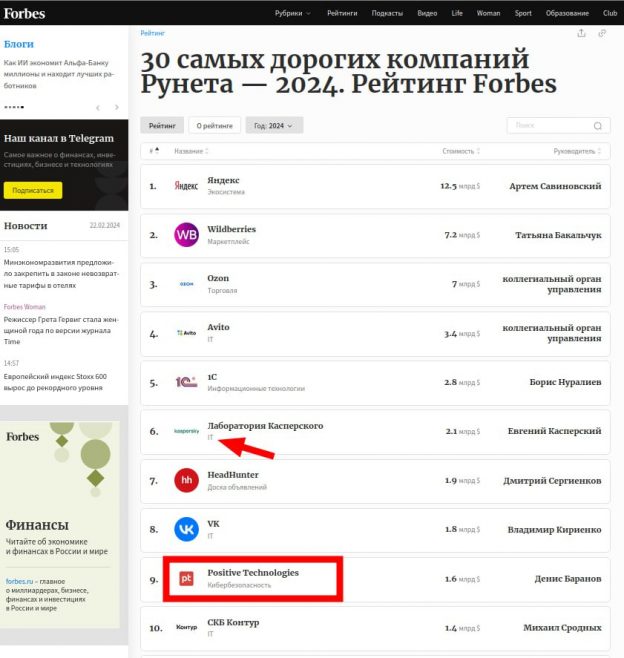
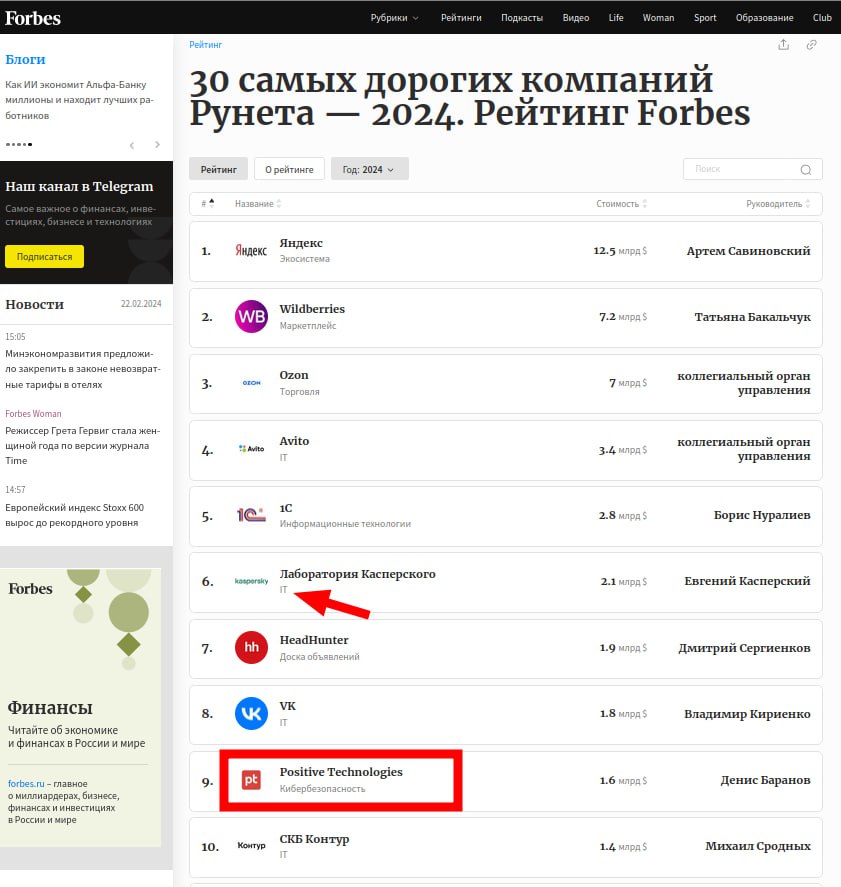
Прикольно, PT в десятке самых дорогих компаний рунета по версии Forbes

Прикольно, PT в десятке самых дорогих компаний рунета по версии Forbes

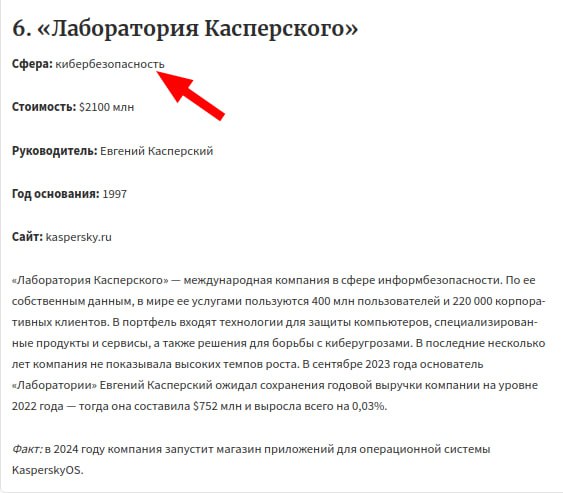
Прикольно, PT в десятке самых дорогих компаний рунета по версии Forbes. И, формально, единственная компания из кибербеза. 😅 ЛК почему-то записали в IT, хотя ниже указывают как кибербез. 🤷‍♂️🙂 Видимо ошибочка вышла.

Посмотрел какие CVE упоминаются в вышедшем вчера "Check Point 2024 Cyber Security Report"

Посмотрел какие CVE упоминаются в вышедшем вчера Check Point 2024 Cyber Security ReportПосмотрел какие CVE упоминаются в вышедшем вчера Check Point 2024 Cyber Security ReportПосмотрел какие CVE упоминаются в вышедшем вчера Check Point 2024 Cyber Security Report

Посмотрел какие CVE упоминаются в вышедшем вчера "Check Point 2024 Cyber Security Report".

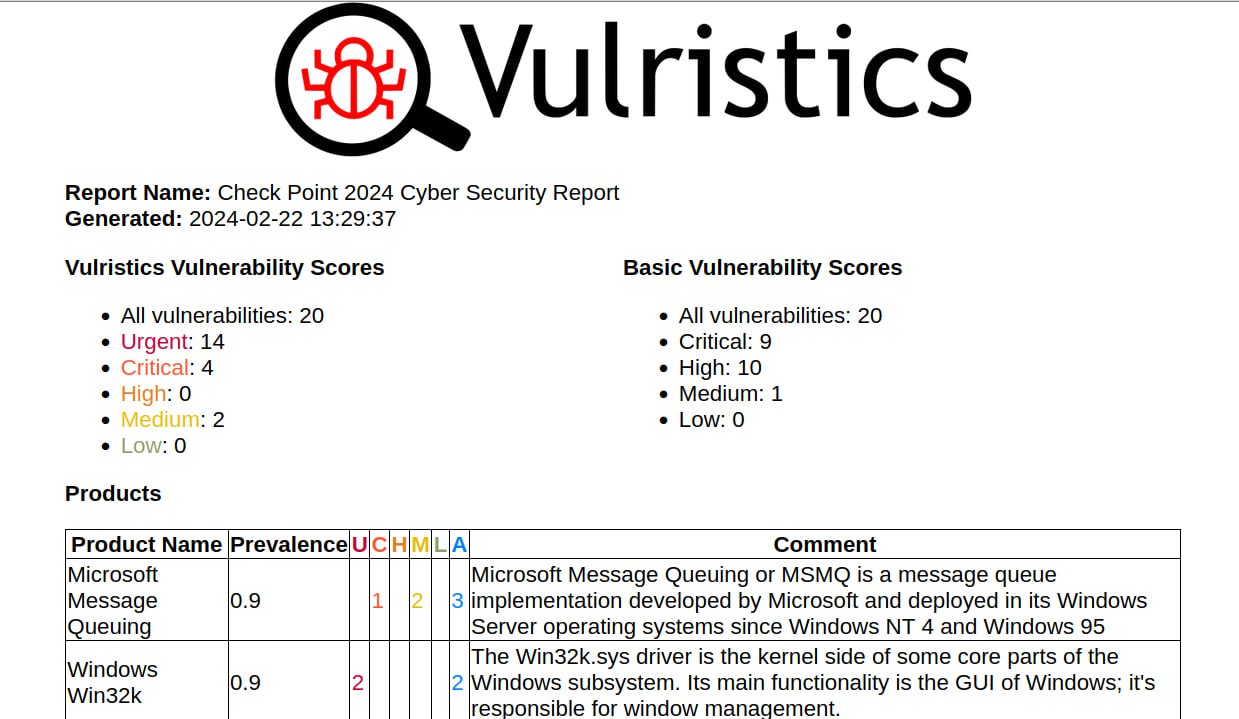
Всего 20 CVE.

🔸 17 с формальным признаком активной эксплуатации и только 3 без признака (в Microsoft Message Queuing).
🔸 Публичные PoC-и есть для всего, кроме RCE в Cisco IOS (CVE-2017-6742), AuthBypass в Cisco ASA (CVE-2023-20269) и DoS в Microsoft Message Queuing (CVE-2023-21769, CVE-2023-28302).

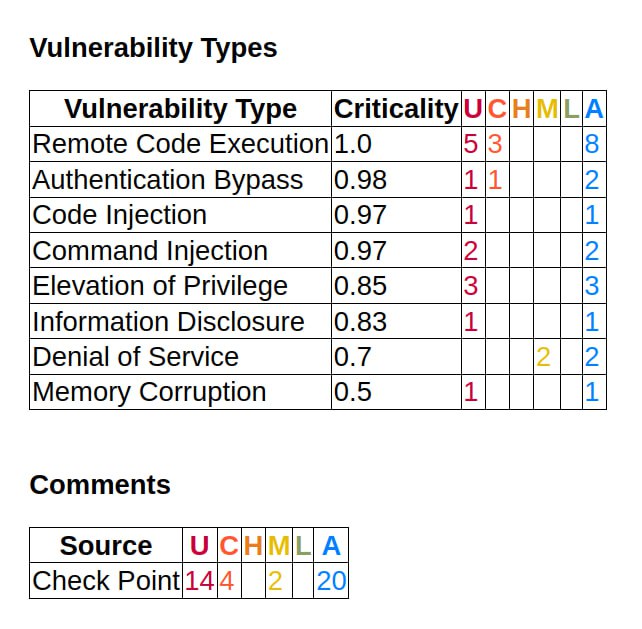
Если убрать те уязвимости, которые упоминались в отчёте Qualys за 2023 год, остаётся 13 "оригинальных" CVE:

🔻 Remote Code Execution - Apache Tomcat (CVE-2023-47246)
🔻 Remote Code Execution - WinRAR (CVE-2023-38831)
🔻 Remote Code Execution - ESXi (CVE-2021-21974)
🔻 Remote Code Execution - NetScaler Application Delivery Controller (CVE-2023-3519)
🔻 Elevation of Privilege - Windows Win32k (CVE-2021-1732)
🔻 Elevation of Privilege - Windows Win32k (CVE-2020-1054)
🔻 Information Disclosure - NetScaler Application Delivery Controller (CVE-2023-4966)
🔻 Memory Corruption - ESXi (CVE-2019-5544)
🔻 Remote Code Execution - Microsoft Message Queuing (CVE-2023-21554)
🔻 Remote Code Execution - Cisco IOS (CVE-2017-6742)
🔻 Authentication Bypass - Cisco ASA (CVE-2023-20269)
🔻 Denial of Service - Microsoft Message Queuing (CVE-2023-21769)
🔻 Denial of Service - Microsoft Message Queuing (CVE-2023-28302)

Выпустил 2 версии отчёта Vulristics с комментариями Check Point:

🗒 Vulristics Check Point 2024 Cyber Security Report (20)
🗒 Vulristics Check Point 2024 Cyber Security Report WITHOUT Qualys (13)

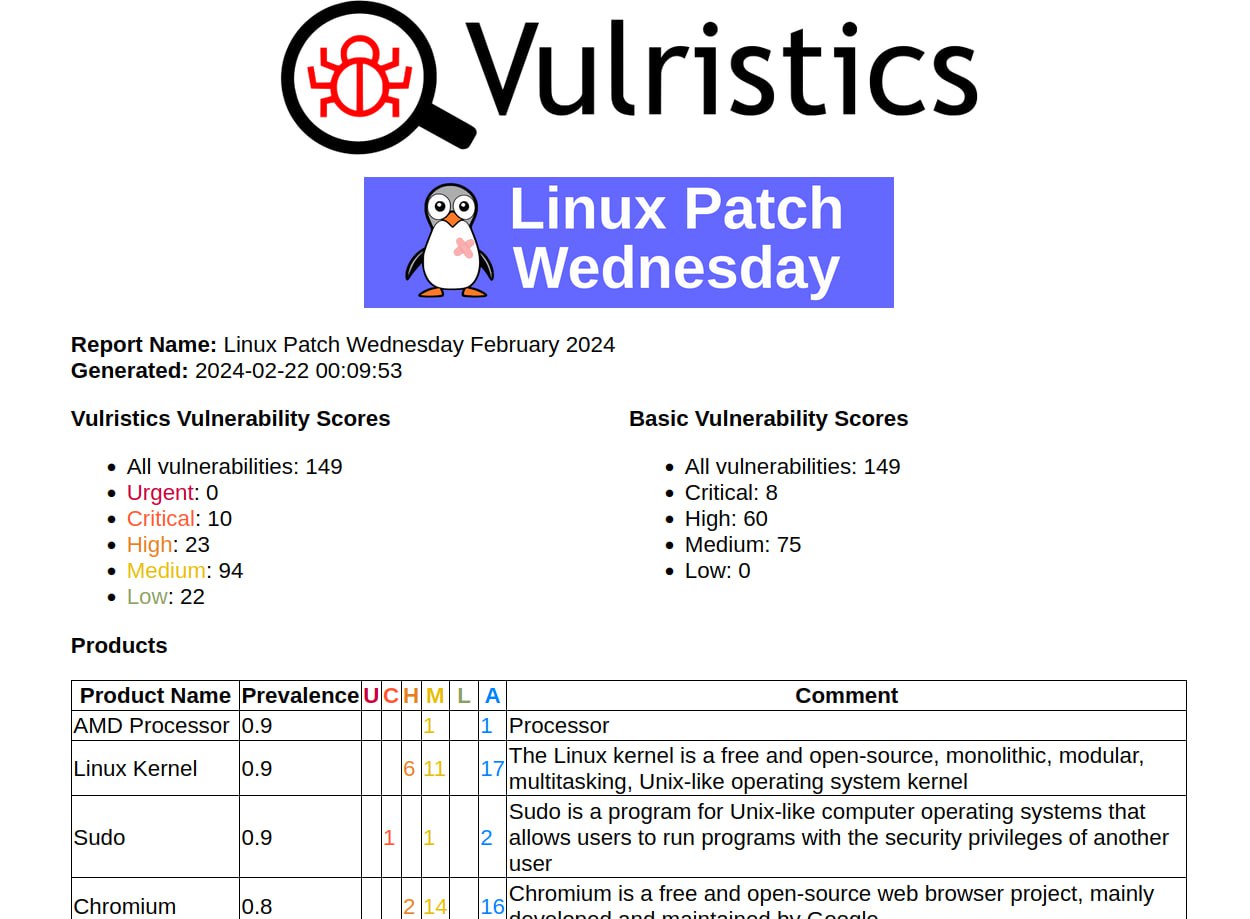
Прошла третья среда месяца, а значит пора смотреть февральский Linux Patch Wednesday

Прошла третья среда месяца, а значит пора смотреть февральский Linux Patch WednesdayПрошла третья среда месяца, а значит пора смотреть февральский Linux Patch WednesdayПрошла третья среда месяца, а значит пора смотреть февральский Linux Patch WednesdayПрошла третья среда месяца, а значит пора смотреть февральский Linux Patch WednesdayПрошла третья среда месяца, а значит пора смотреть февральский Linux Patch Wednesday

Прошла третья среда месяца, а значит пора смотреть февральский Linux Patch Wednesday. 149 уязвимостей. Среди них нет уязвимостей с признаком активной эксплуатации. 20 уязвимостей с PoC-ами/эксплоитами. На первый взгляд все громкие уязвимости прошедшего месяца на месте:

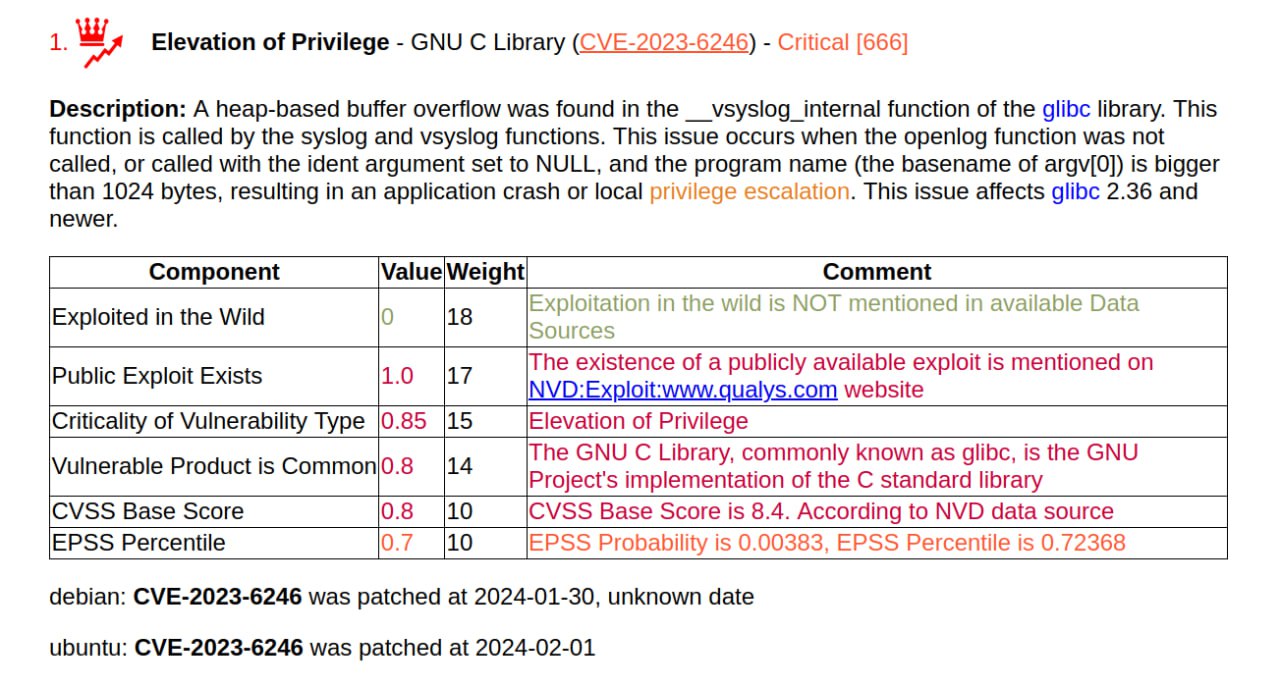
🔻 Elevation of Privilege - GNU C Library (CVE-2023-6246). Это очередная уязвимость glibc, которую нашли Qualys.
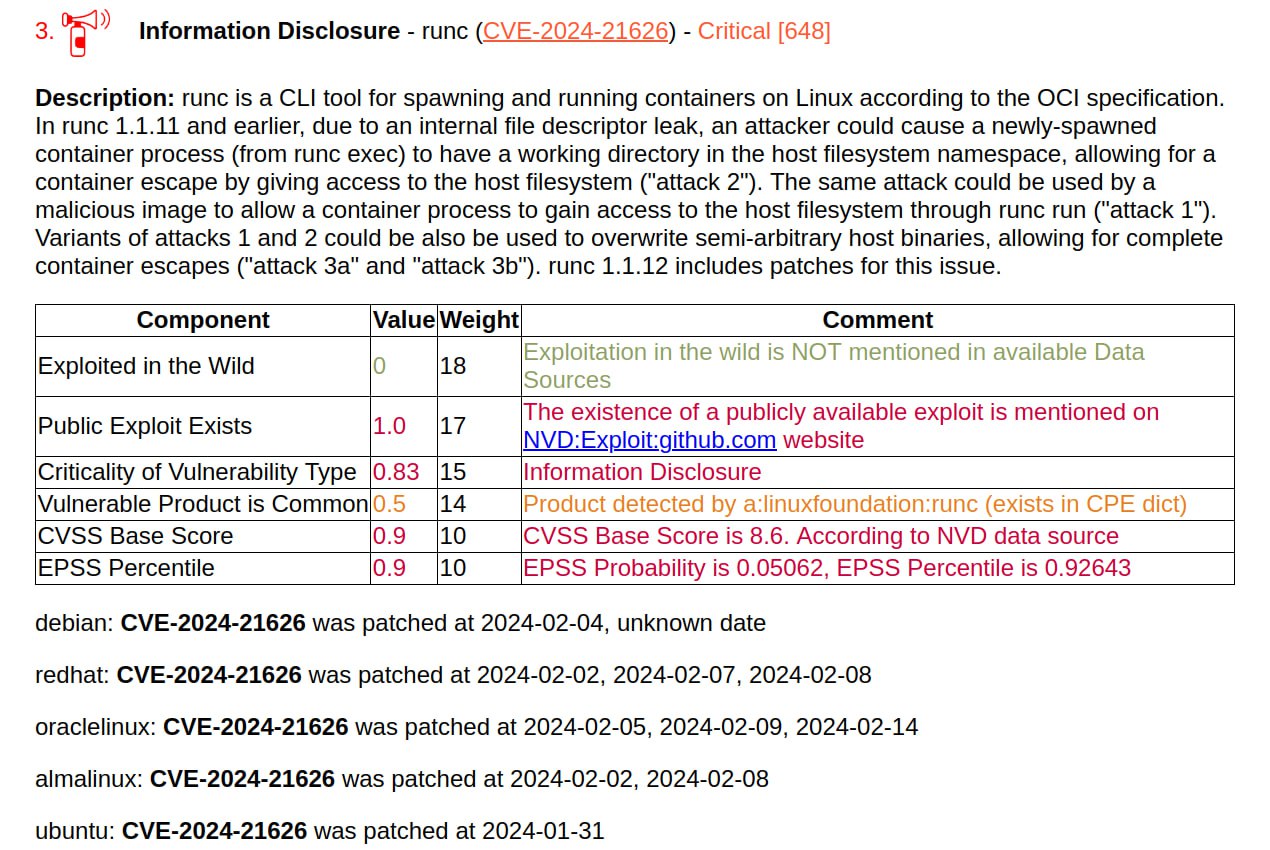
🔻 Information Disclosure - runc (CVE-2024-21626). Побег из контейнера.
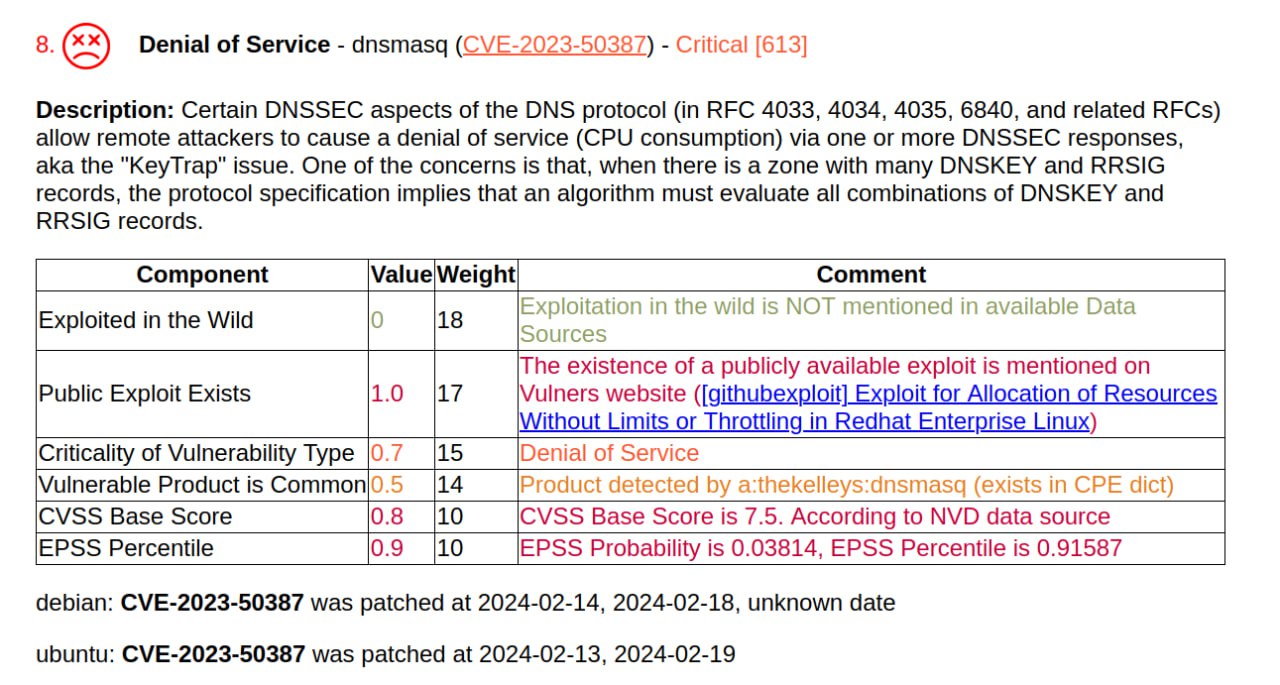
🔻 Denial of Service - dnsmasq (CVE-2023-50387). Это про атаку 'KeyTrap' на DNSSEC.
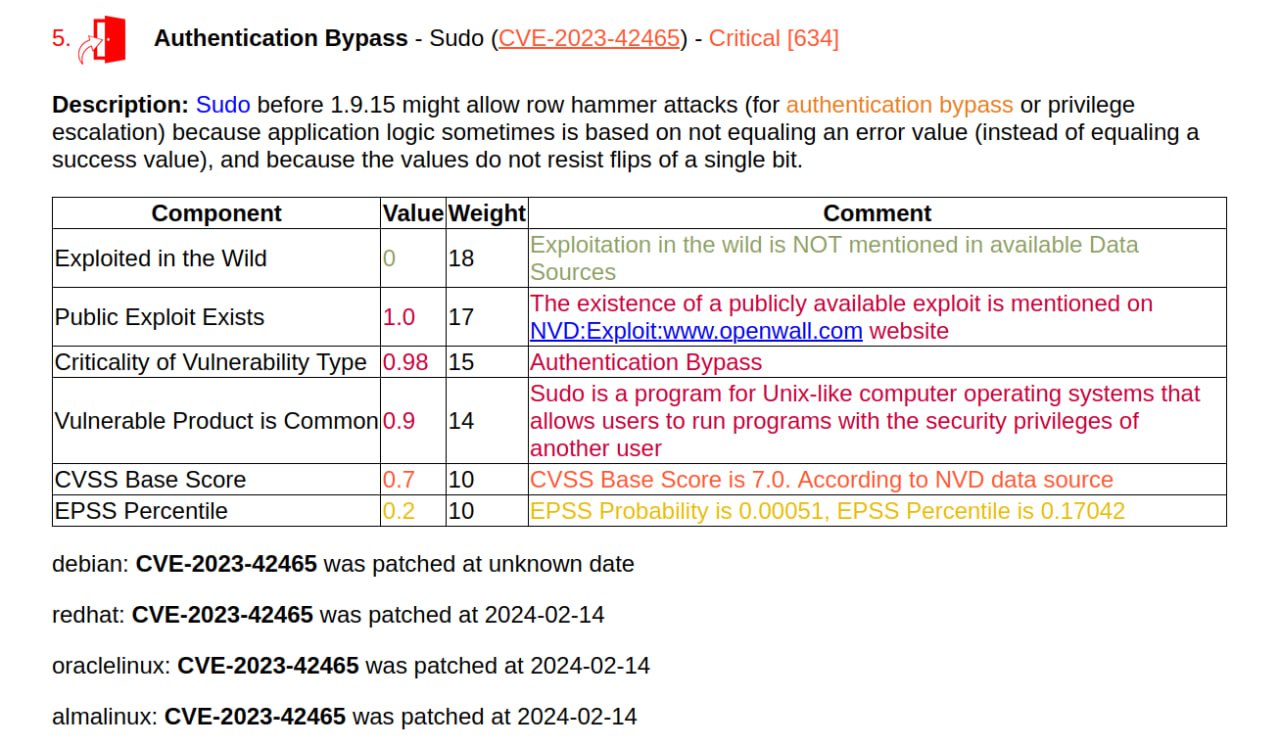
🔻 Authentication Bypass - Sudo (CVE-2023-42465). Про эту новостей не видел, её запатчили в RPM-based дистрибах на прошлой неделе.

🗒 Февральский Linux Patch Wednesday

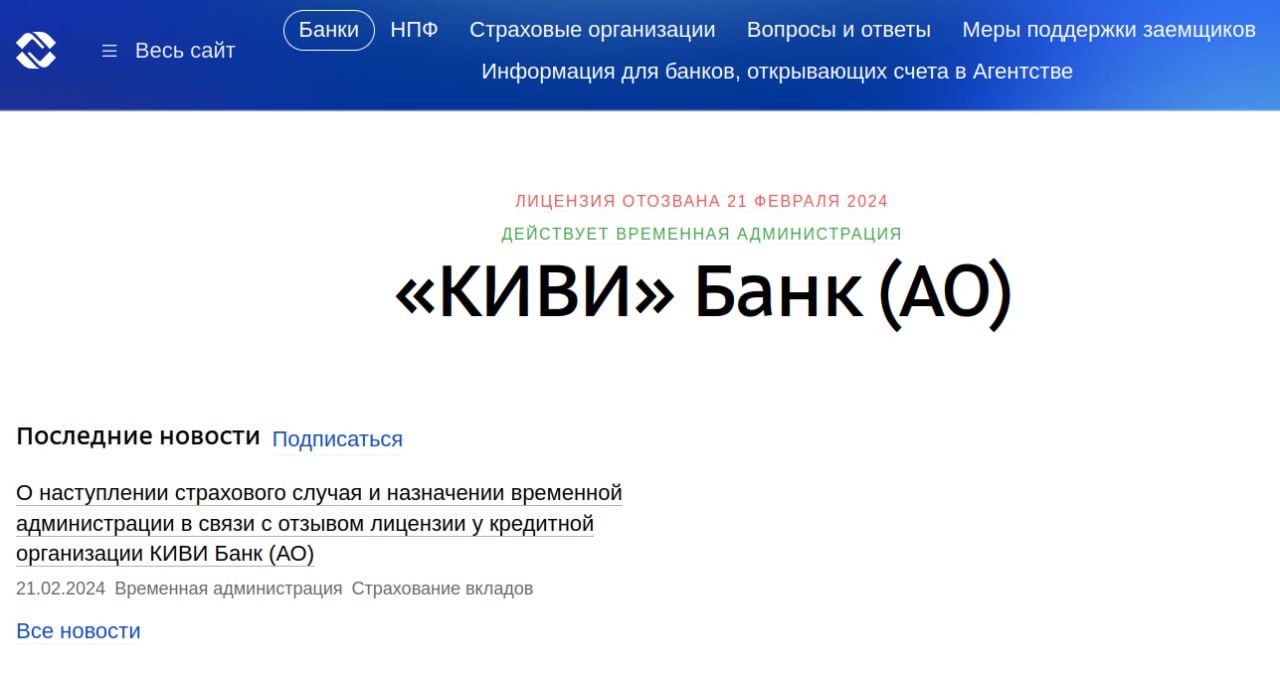
Что ж, жаль кивятничек

Что ж, жаль кивятничек

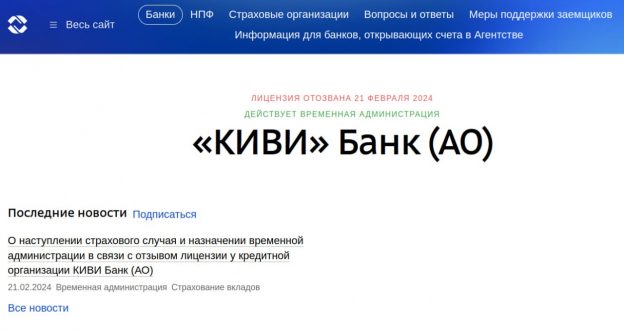
Что ж, жаль кивятничек. Активно пользовался Qiwi аж с августа 2013 года (посмотрел по истории). Очень удобно было выпускать несколько карт с общим счётом для мелких повседневных трат.

Ну и сама компания не чужая. Не раз ездил в Чертаново Северное к друзьям ИБ-шникам на всякие сходочки и мероприятия. ИБ-шная команда там была топовая. 🔥

Зато теперь представилась прекрасная возможность протестить возврат средств по АСВ. 😅 Благо, что подвисла сумма скорее символическая, так что если будет совсем жёстко, то можно будет и забить.

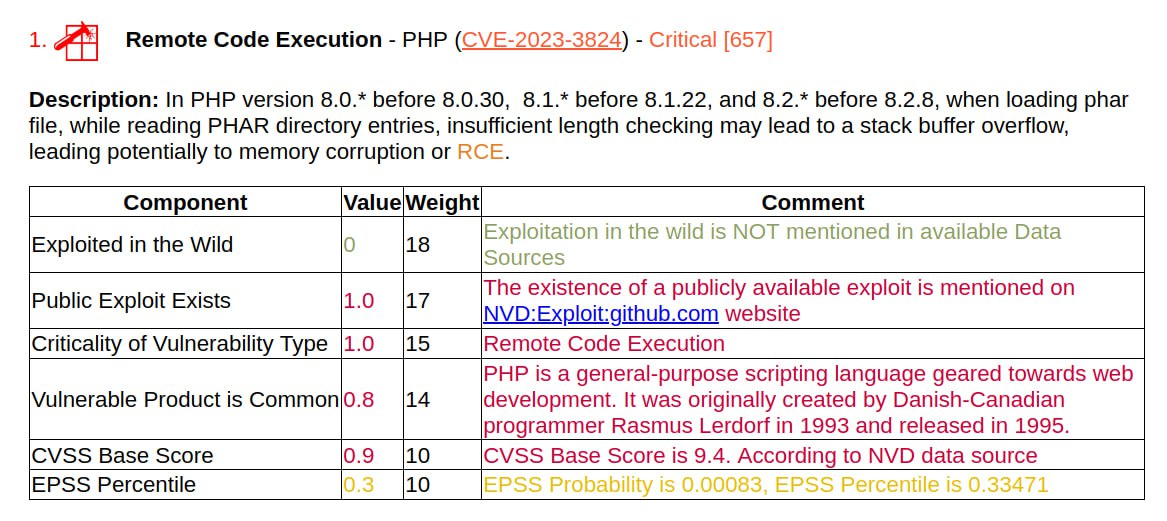
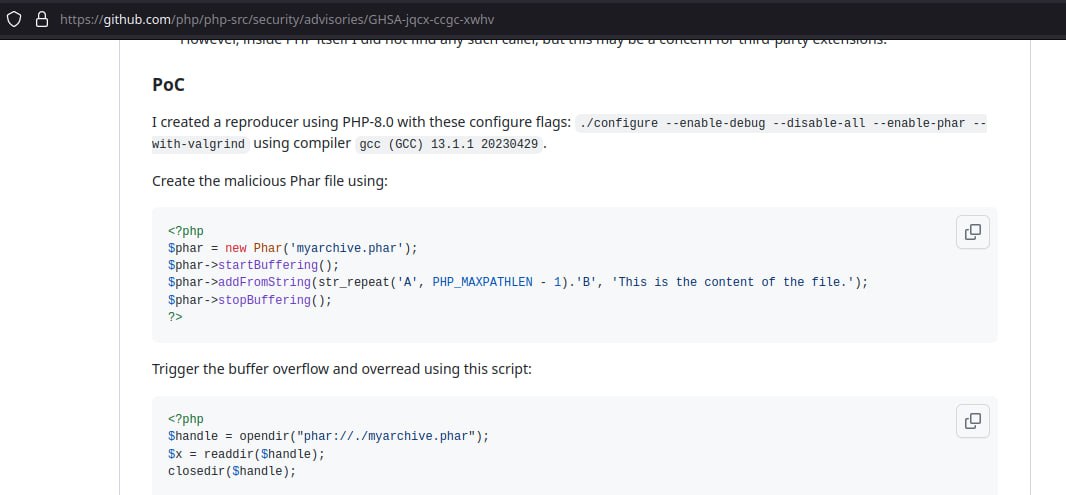
В нескольких источниках пишут, что в операции Cronos против LockBit могла эксплуатироваться уязвимость Remote Code Execution - PHP (CVE-2023-3824)

В нескольких источниках пишут, что в операции Cronos против LockBit могла эксплуатироваться уязвимость Remote Code Execution - PHP (CVE-2023-3824)В нескольких источниках пишут, что в операции Cronos против LockBit могла эксплуатироваться уязвимость Remote Code Execution - PHP (CVE-2023-3824)

В нескольких источниках пишут, что в операции Cronos против LockBit могла эксплуатироваться уязвимость Remote Code Execution - PHP (CVE-2023-3824). Для уязвимости есть PoC buffer overflow на GitHub, но признаков эксплуатации вживую с докруткой до RCE до сегодняшнего дня не было.

Если выяснится, что действительно эта уязвимость эксплуатировалась, то это будет очередным подтверждением старой истины: не ждите пока PoC доведут до боевого эксплоита и появятся железобетонные доказательства эксплуатации уязвимости вживую, обновляйтесь загодя!

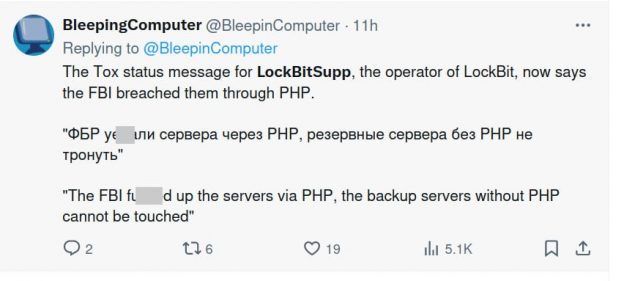
Cегодня с утра в моём автоматическом новостном канале @avleonovnews было аж 4 новости подряд про "Operation Cronos" против группировки вымогателей LockBit

Cегодня с утра в моём автоматическом новостном канале @avleonovnews было аж 4 новости подряд про Operation Cronos против группировки вымогателей LockBit

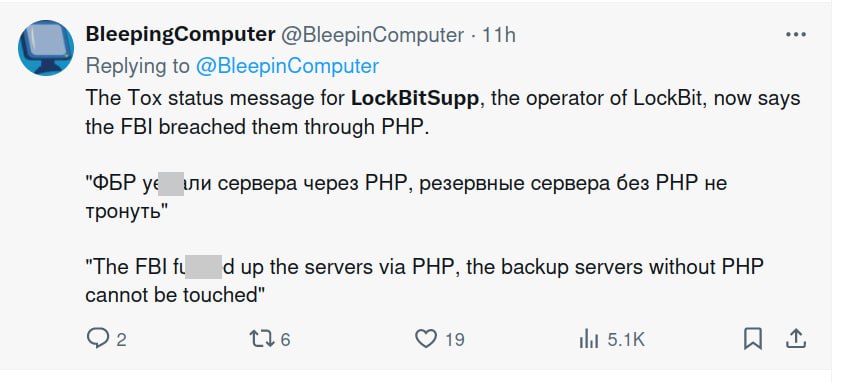
Cегодня с утра в моём автоматическом новостном канале @avleonovnews было аж 4 новости подряд про "Operation Cronos" против группировки вымогателей LockBit. Пишут, что операцию проводили усилиями правоохранителей из 11 стран. Что касается уязвимостей, приводят сообщение якобы от представителя LockBit, в котором он утверждает, что сервера поломали через эксплуатацию уязвимости PHP. Отсюда 2 мысли:

🔻 Не забывайте обновлять PHP. А лучше вообще не используйте PHP, 2024 год на дворе какой PHP! 🙄
🔻 Первая часть фразы звучит аутентично (хотя я бы другой вариант нецензурного глагола на Ё использовал бы 😅), но "резервные сервера без PHP не тронуть"? Чёт странновато. Автор точно русскоязычный или всё же косит под него? 🙂

Upd. Это похоже BleepingComputer не смогли кириллицу нормально перенабрать. 😆 В другом источнике пишут "резервные сервера без PHP не тронуты". Тоже странновато, но уже приемлемо. 🙂