Злоумышленники получили доступ к корпоративным системам компании MongoDB

Злоумышленники получили доступ к корпоративным системам компании MongoDB

Злоумышленники получили доступ к корпоративным системам компании MongoDB. Пока сообщают о раскрытии метаданных учетных записей клиентов и контактной информации. Подозрительную активность обнаружили 13 декабря, а когда именно поломали пока непонятно. Также непонятно добрались ли злоумышленники до данных в облачной ДБ MongoDB Atlas. Вендор рекомендует клиентам всякие профилактические меры типа смены пароля и установки двухфакторки. Ну и быть бдительными, а то сейчас фишеры будут отрабатывать по слитым контактным данным.

Но интересно другое: а могли злоумышленники внести зловредные изменения в коммерческие и опенсурсные продукты MongoDB? Затрояненые версии пакетов с официального сайта раздавать или что-нибудь подобное? Пока эту тему вообще не поднимают, но посмотрим, что дальше будет.

Прожектор по ИБ, выпуск №16 (16.12.2023): Кружочки чёрного Несквика

Прожектор по ИБ, выпуск №16 (16.12.2023): Кружочки чёрного Несквика

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

К сожалению, Telegram снова скинул запоротую запись конференции. 😔 Видео запись с шипением и выпадением аудио. Аудио запись убыстренная и с какими-то рассинхронами, так что в диалогах все звучат одновременно, как будто перебивают друг друга. В итоге начало эпизода кое-как нарезал. 🤷‍♂️ С 04:16 качество аудио становится нормальным, с 08:46 появляется видео. Приношу извинения от нашей дружной команды. Очень жаль, что начало получилось таким смазанным, там было весело. В следующий раз постараемся дублировать запись на нашей стороне, хотя бы в аудио. 🎙Имейте в виду, что Telegram может так косячить.

00:00 Здороваемся и смотрим статистику по просмотрам. Прошлый выпуск всего 52 просмотра набрал. Очередной анти-рекорд, но мы не сдаёмся.
00:13 RCE уязвимость в Apache Struts2 (CVE-2023-50164).
00:49 Декабрьский Microsoft Patch Tuesday
02:18 Анализ восприятия инцидентов ИБ от Hive Systems
04:21 Чат с Copilot на базе GitHub
08:46 MITRE и модель угроз EMB3D
12:05 Угораем со статистики по инцидентам
18:13 В Москве запретили использование QR-кодов на билбордах
20:19 Мем про корпоративные новогодние подарки, обсуждаем какие нам нравятся
26:44 Мем про то, что Касперский спалил сам себя в рамках своей борьбы со сбором данных
28:19 ГРЧЦ закручивает гайки: ботам OpenAI могут закрыть доступ к Рунету
31:04 Прощание от Mr.X

📁 Свежая папка с телеграмм-каналами российских ИБшников

📁 Свежая папка с телеграмм-каналами российских ИБшников. Весьма прикольная подборка (не только потому, что меня не забыли добавить, но и поэтому тоже 😅). Добавил себе, чего и всем советую. 🙂

Коллегам тоже пошарьте. 😉

https://t.me/addlist/sCZrcODabP4xNDky

А не выпустить ли мне свою книгу про Управление Уязвимостями?

А не выпустить ли мне свою книгу про Управление Уязвимостями?

А не выпустить ли мне свою книгу про Управление Уязвимостями? 🤔 Чтобы ещё больше структурировать свой контент и чтобы на вопрос "а что почитать?" можно было ответить "ну вот мою книжку можешь почитать, вроде норм". 🙂 Ну и чтобы ЧСВ своё погреть естественно, типа я не просто в ТГ что-то пощу, а я писатель, лол. 😅 Пока задумки такие:

1. Электронная версия будет доступна на моём сайте абсолютно бесплатно. Как по мне, торговать электронными книгами это что-то малоэтичное, да и глупое - всё равно спиратят. А если книгу не пиратят, то это говорит о том, что книга совсем плоха и никому не нужна. Или же о том, что автор сутяжник и неутомимый копираст. Я даже не знаю, что из этого большее позорище. 🙂

2. Исходники книги будут доступны в репозитории кода. И версий книги будет множество, как у Firefox-а. Чтобы новую версию можно было выпускать хоть каждую неделю.

3. Бумажная версия, если она вообще будет, будет представлять собой что-то сувенирное, малотиражное и неадекватно, просто бессовестно дорогое. Артефакт, вещь штучная, коллекционная! 🙂 Чтобы я лично брал книжку, подписывал, нумеровал, заворачивал во множество слоёв пупырки и тащил в СДЭК. Соответственно печататься такое будет напрямую, без издательства и не в каком магазине продаваться, скорее всего, не будет.

Чего думаете? Пустите кита 🐳, чтобы я мог понять стоит ли заморачиваться.

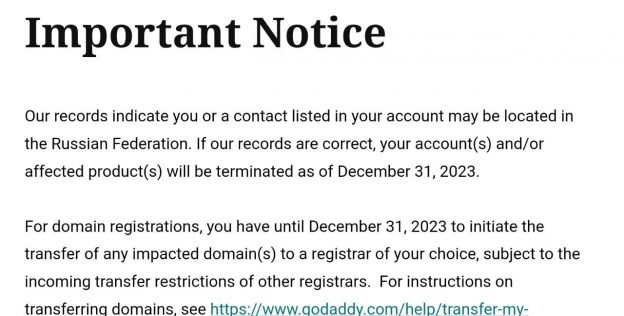
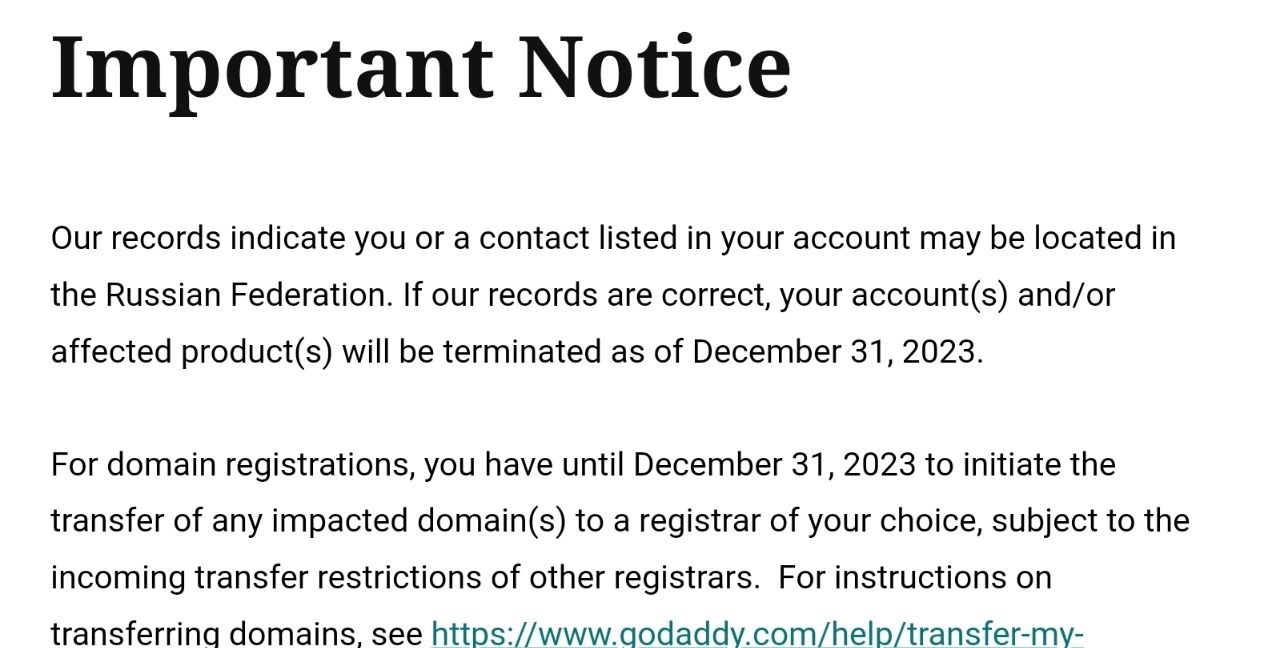
Пару дней назад пришло письмо от GoDaddy, что они удалят мой аккаунт и домены до конца года, потому что я русский

Пару дней назад пришло письмо от GoDaddy, что они удалят мой аккаунт и домены до конца года, потому что я русский

Пару дней назад пришло письмо от GoDaddy, что они удалят мой аккаунт и домены до конца года, потому что я русский. 🙂 Горд собой, что когда пошли первые проблемы с американскими платежными системами я НЕ искал способы как бы обходными путями заплатить GoDaddy, а оперативно перенес из них все свои домены к российскому регистратору и домен в ".ru" там зарегал на всякий случай. Так что пусть удаляют. 🌝

Вышла статья с PoC-ом для Apache Struts2 RCE (CVE-2023-50164)

Вышла статья с PoC-ом для Apache Struts2 RCE (CVE-2023-50164)

Вышла статья с PoC-ом для Apache Struts2 RCE (CVE-2023-50164). Также Shadowserver пишут, что пошли попытки эксплуатации. Не затягивайте с обновлением, кажется тема будет громкая.

🟥 Экспертный центр PT пока относит к трендовым 2 уязвимости из декабрьского Patch Tuesday

🟥 Экспертный центр PT пока относит к трендовым 2 уязвимости из декабрьского Patch Tuesday

🟥 Экспертный центр PT пока относит к трендовым 2 уязвимости из декабрьского Patch Tuesday. И это не те уязвимости, на которые можно было подумать и о которых все пишут. Это две малозаметные EoPшки:

🔻 Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2023-35632). В этом году был прецедент, когда EoP в Windows Ancillary Function Driver for Winsock (CVE-2023-21768) довели до эксплоита за 24 часа. В январе вышла уязвимость, в марте уже был модуль в Metasploit. Расковыряют ли в этот раз? Посмотрим. 🍿

🔻 Elevation of Privilege - Windows Win32k (CVE-2023-36011). EoP эксплоиты для Win32k появляются очень часто и обновления для этой конкретной CVE выпустили для всех версий Windows, начиная с Windows Server 2012. 🕵‍♂

Остальные уязвимости, несмотря на занимательные описания, пока не дотягивают до трендовых. Но это вовсе не значит, что их не нужно исправлять. Очень даже нужно. 😉