Декабрьский Microsoft Patch Tuesday

Декабрьский Microsoft Patch TuesdayДекабрьский Microsoft Patch TuesdayДекабрьский Microsoft Patch TuesdayДекабрьский Microsoft Patch TuesdayДекабрьский Microsoft Patch TuesdayДекабрьский Microsoft Patch TuesdayДекабрьский Microsoft Patch TuesdayДекабрьский Microsoft Patch TuesdayДекабрьский Microsoft Patch Tuesday

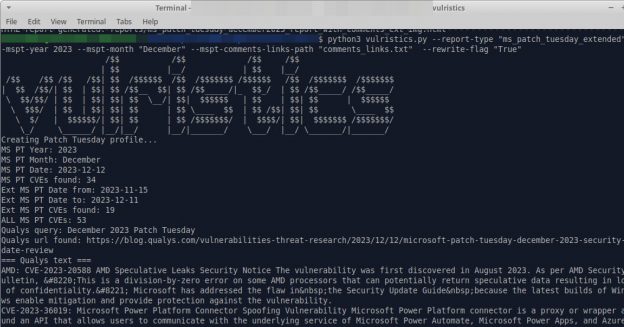
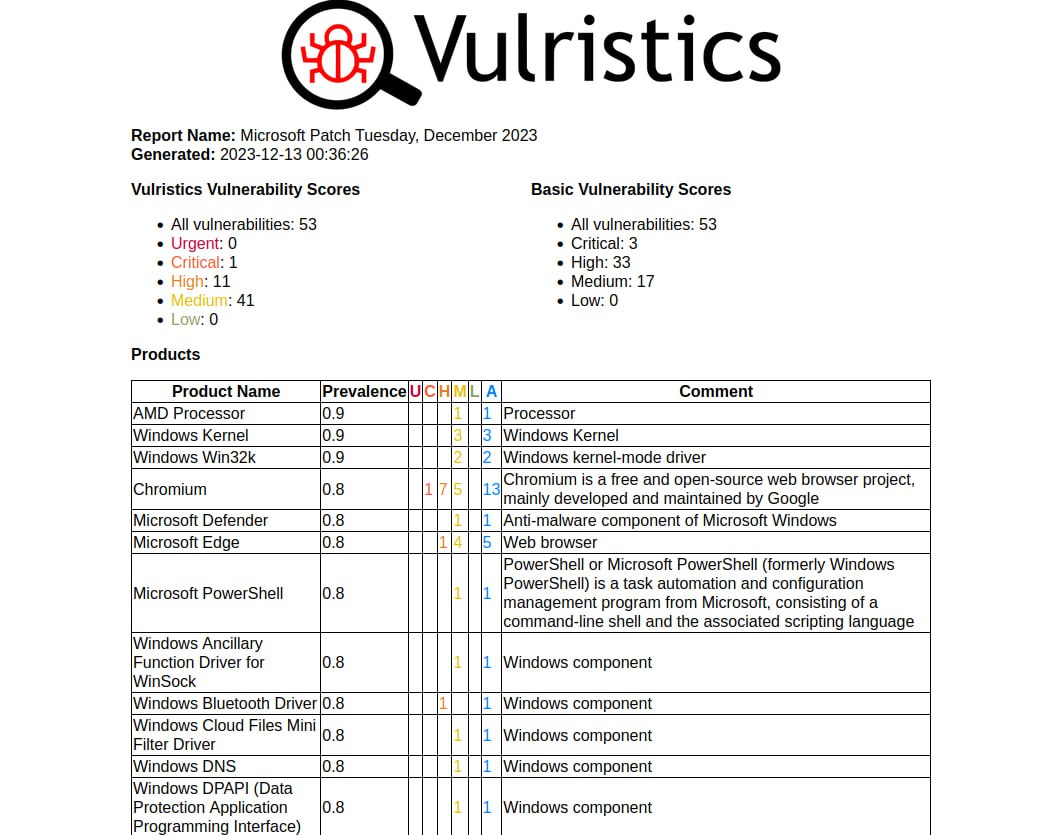
Декабрьский Microsoft Patch Tuesday. Всего 34 уязвимости. С набежавшими с ноября - 53.

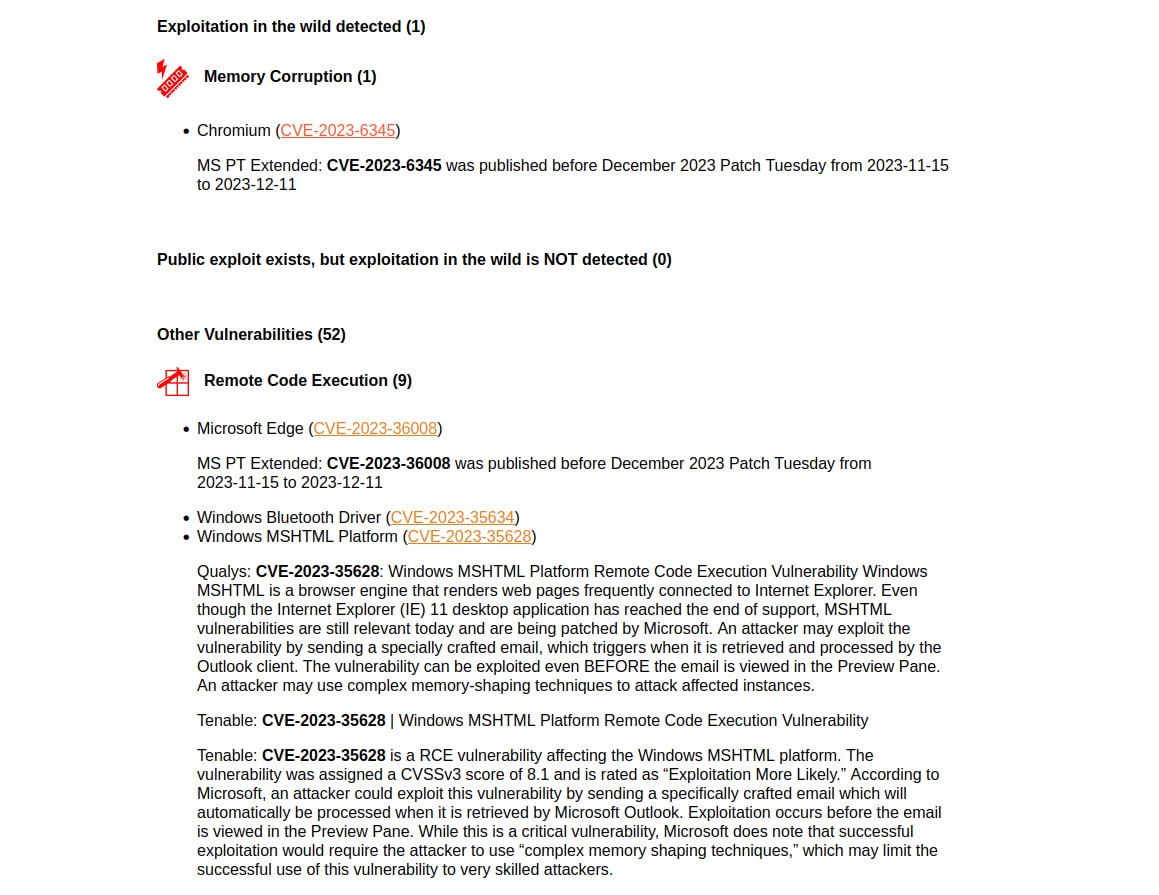
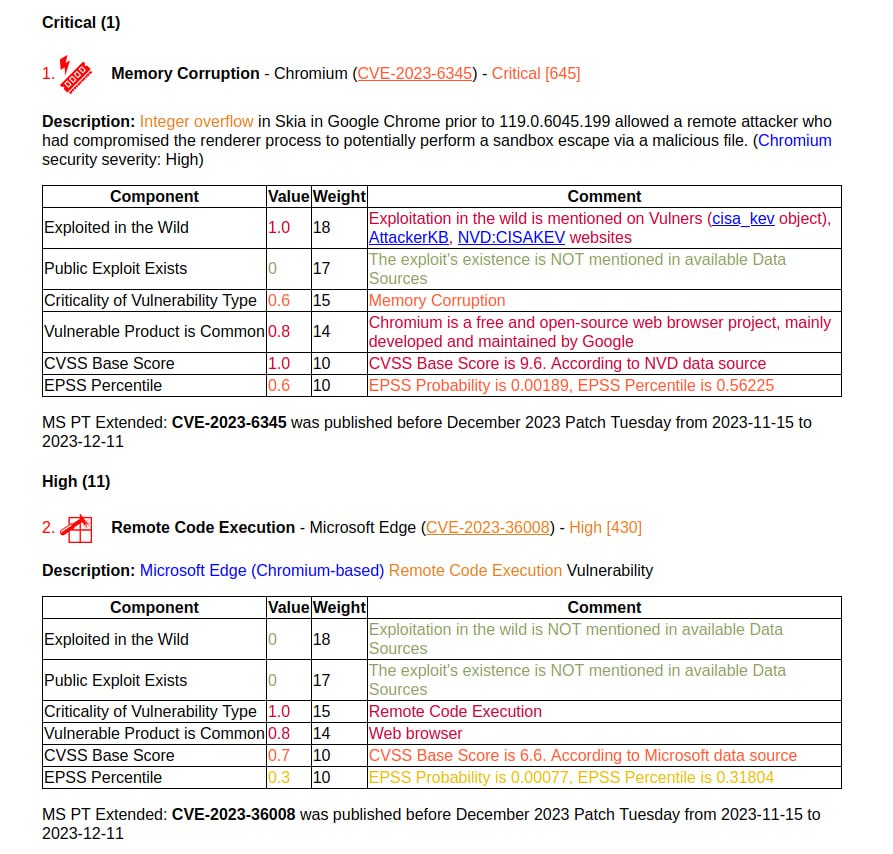
🔻 Наиболее критичная это Memory Corruption - Chromium (CVE-2023-6345). Это уязвимость в Skia, о которой я уже писал. Есть признаки эксплуатации вживую.

Для других уязвимостей нет эксплоитов и признаков эксплуатации вживую.

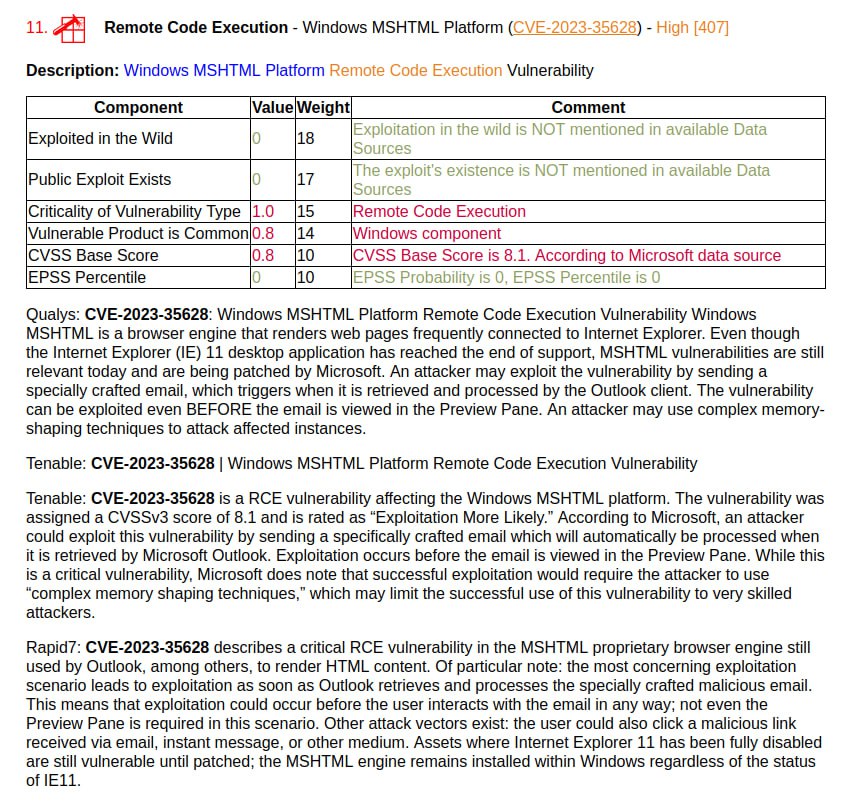
🔸 RCE - Windows MSHTML Platform (CVE-2023-35628). По данным Microsoft, злоумышленник может отправить специальное email-сообщение, которое будет автоматически обработано при получении Microsoft Outlook (до просмотра в Preview Pane). 🔥
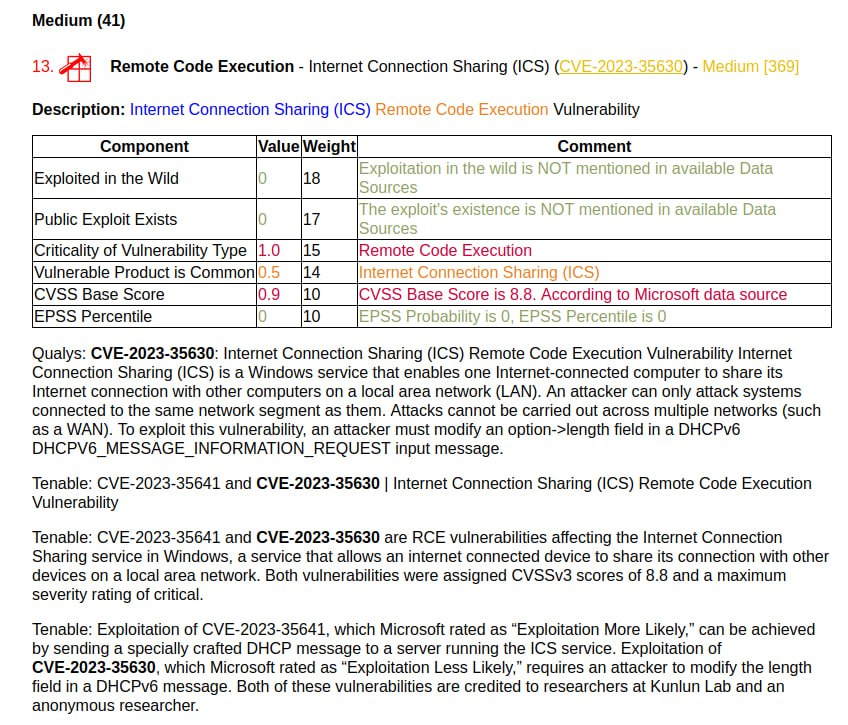
🔸 RCE - Internet Connection Sharing (ICS) (CVE-2023-35630, CVE-2023-35641). Эксплуатация через отправку вредоносного DHCP-запроса на сервер ICS. Можно получить SYSTEM. 🔥
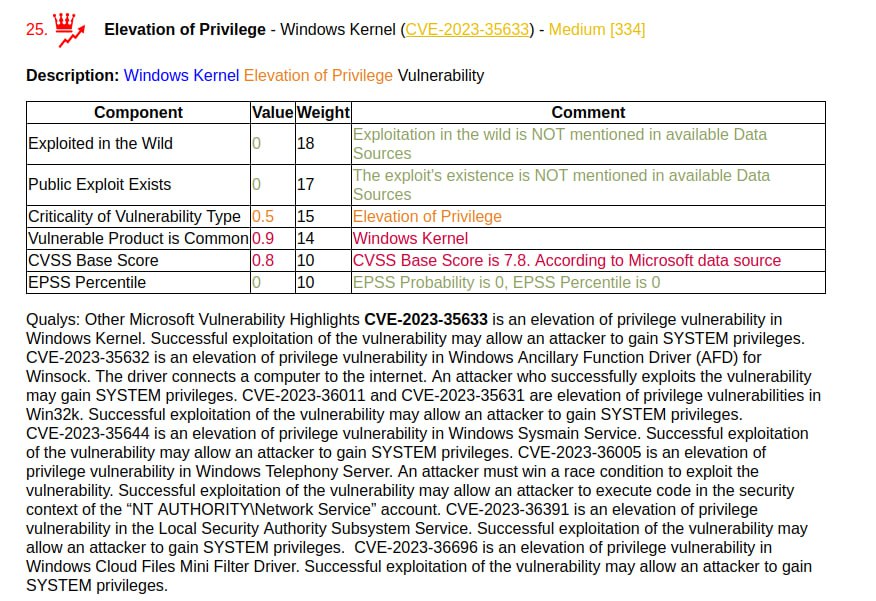
🔸 EoP - Windows Kernel (CVE-2023-35633 и штук 5 других). Подъём до SYSTEM.

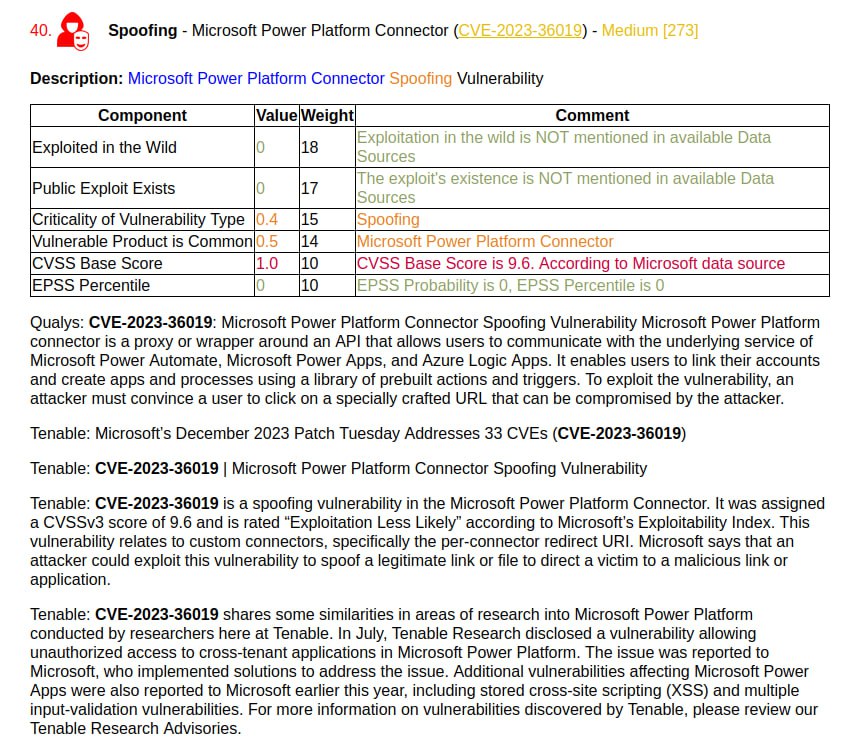
Остальное какое-то неинтересное. 🤷‍♂️

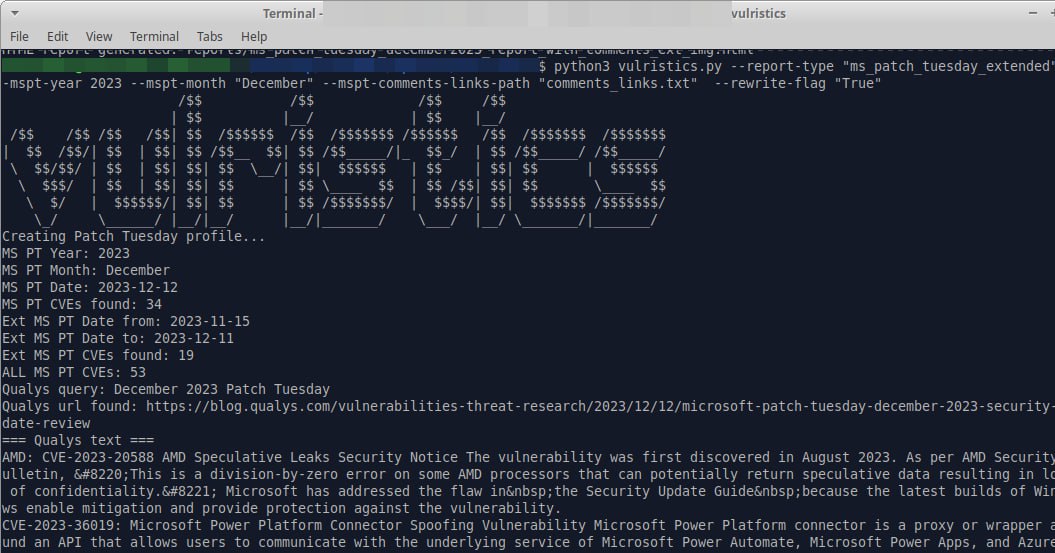
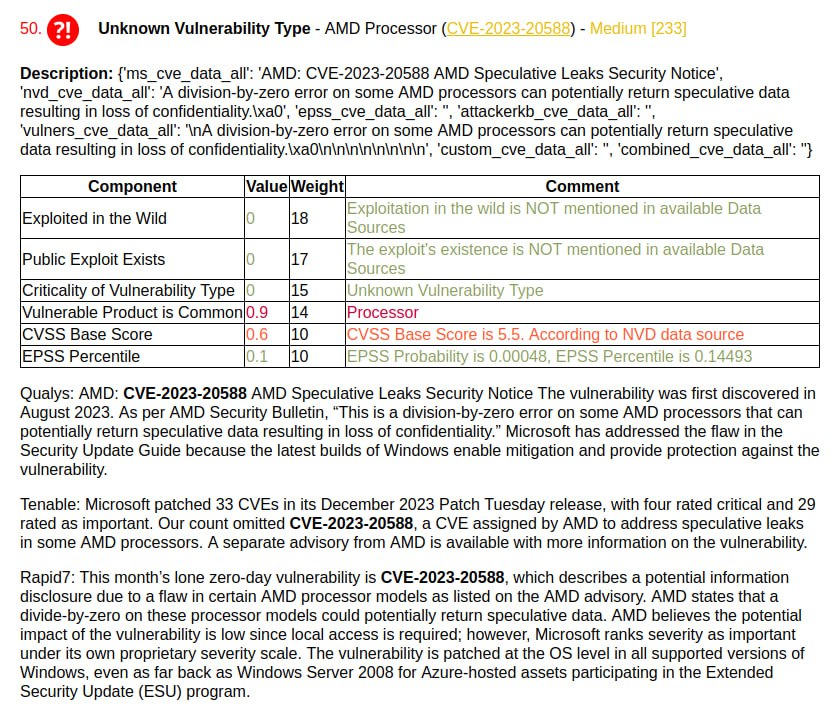
🗒 Vulristics report

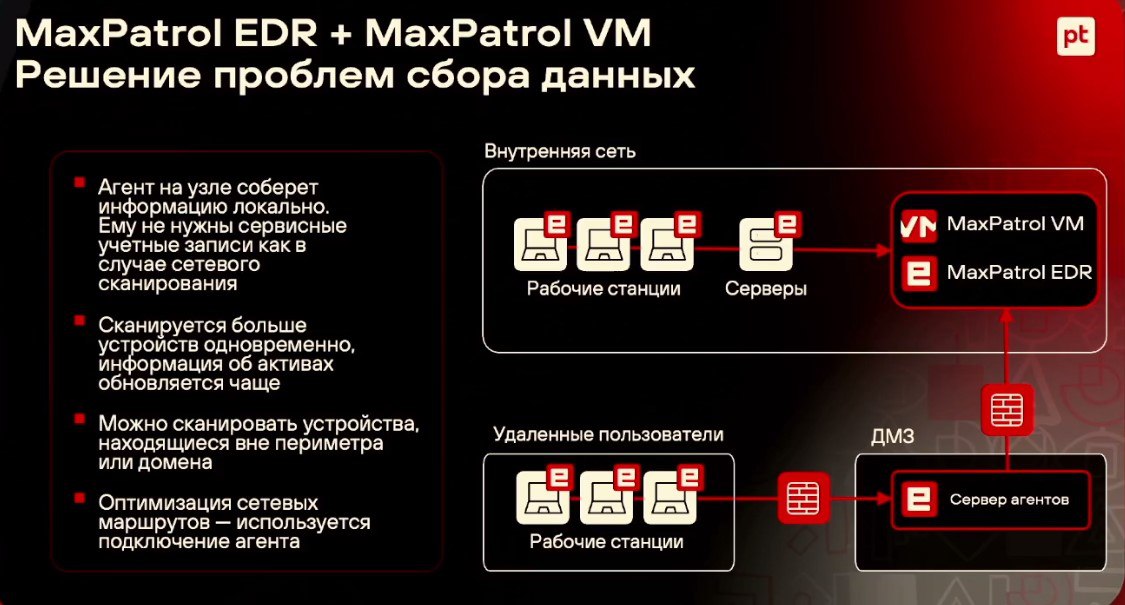
Посмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VM

Посмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VMПосмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VMПосмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VMПосмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VMПосмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VMПосмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VM

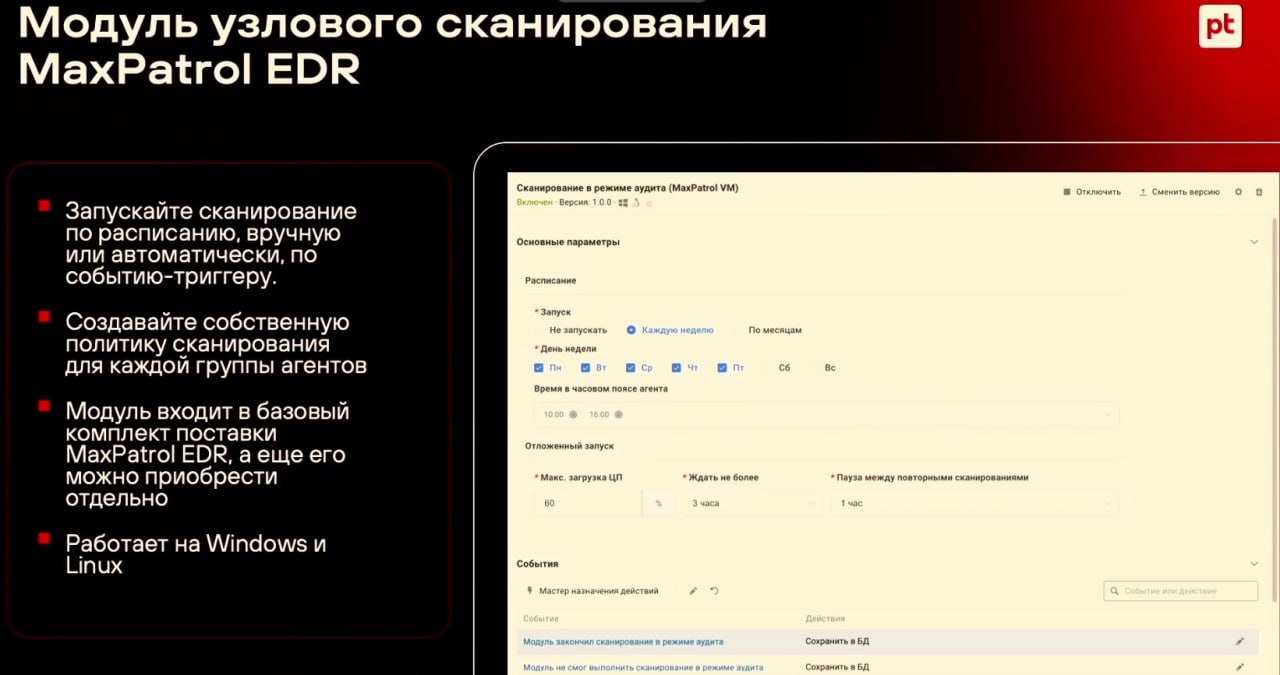
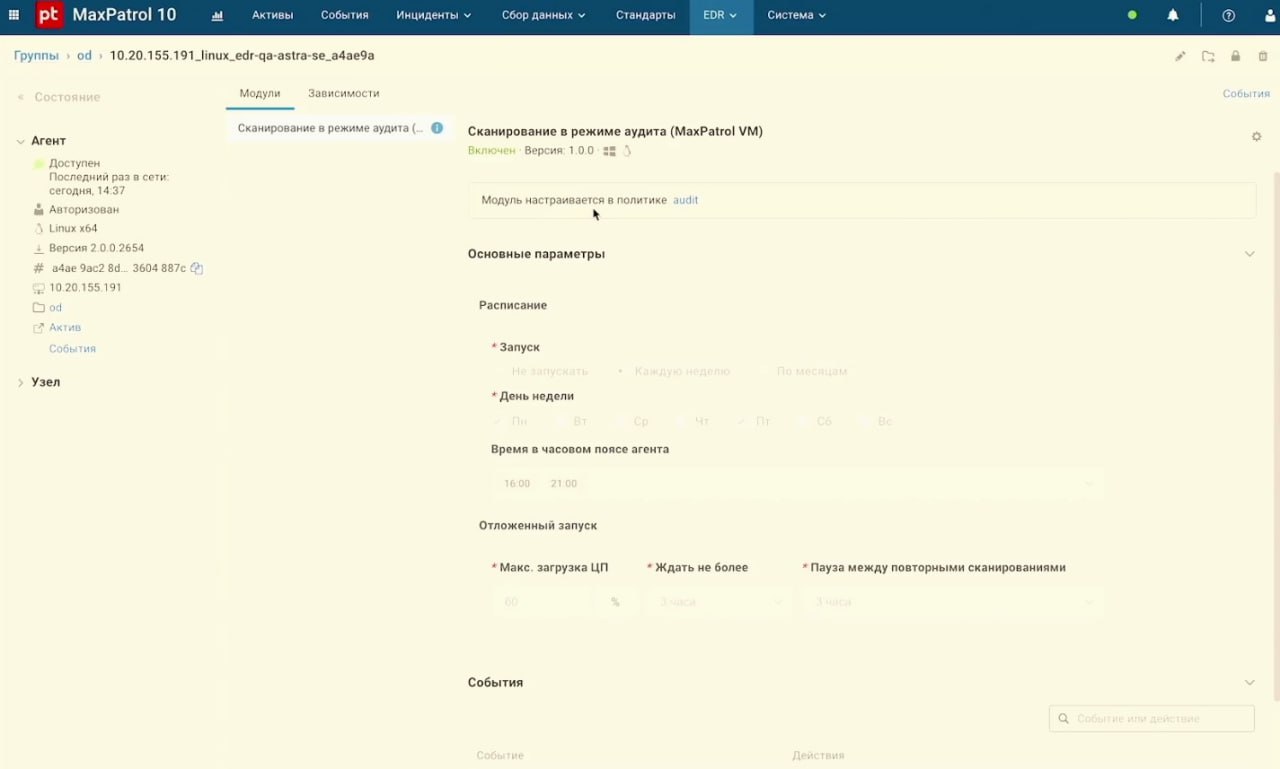
Посмотрел вебинар про использование MaxPatrol EDR в качестве агента для MaxPatrol VM.

Зачем нужно агентное сканирование:

🔸 можно сканировать активы, до которых активно не достучишься (десктопы)
🔸 нет проблем с учётками
🔸 можно более оперативно обновлять данные

Что показали:

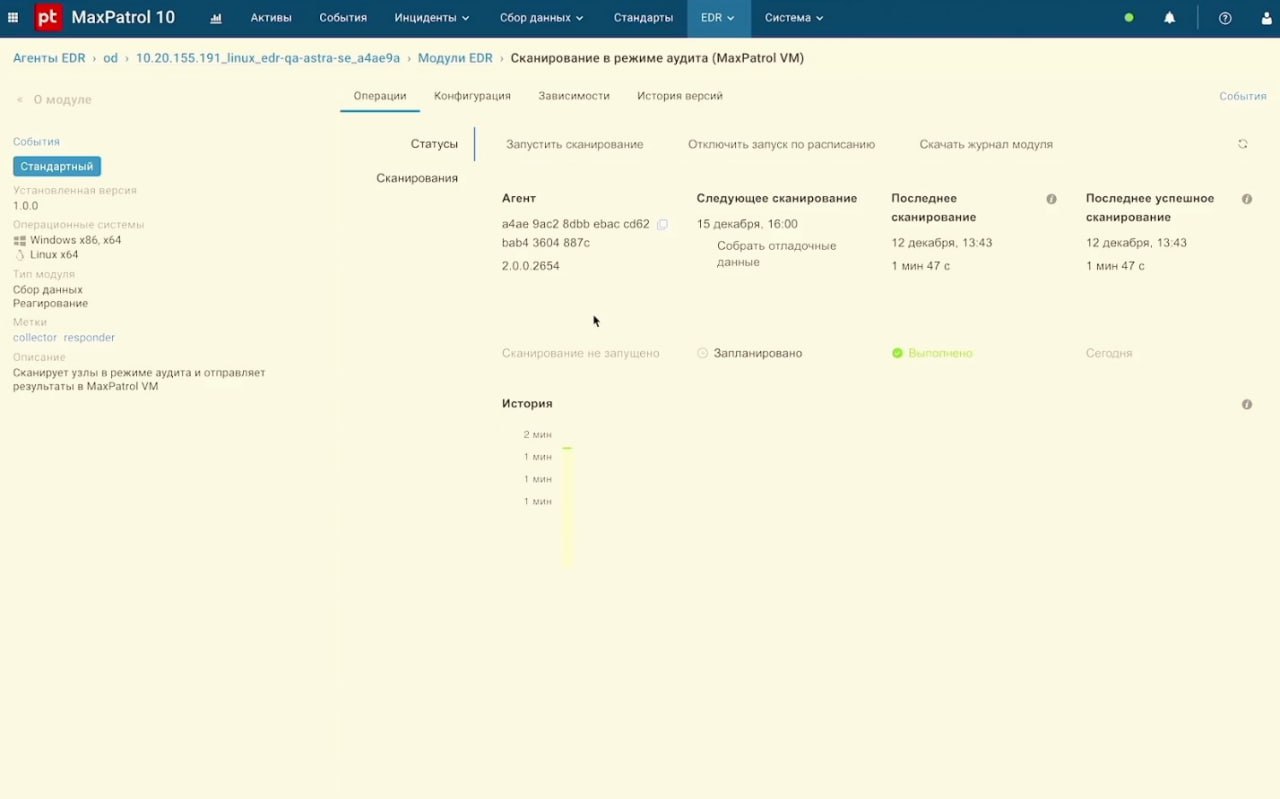
🔹 как в политиках модуля EDR настраивается сканирование (запуск по расписанию, ожидание запуска пока не снизится загрузка CPU, пауза между повторными сканированиями, запуск по событию EDR)
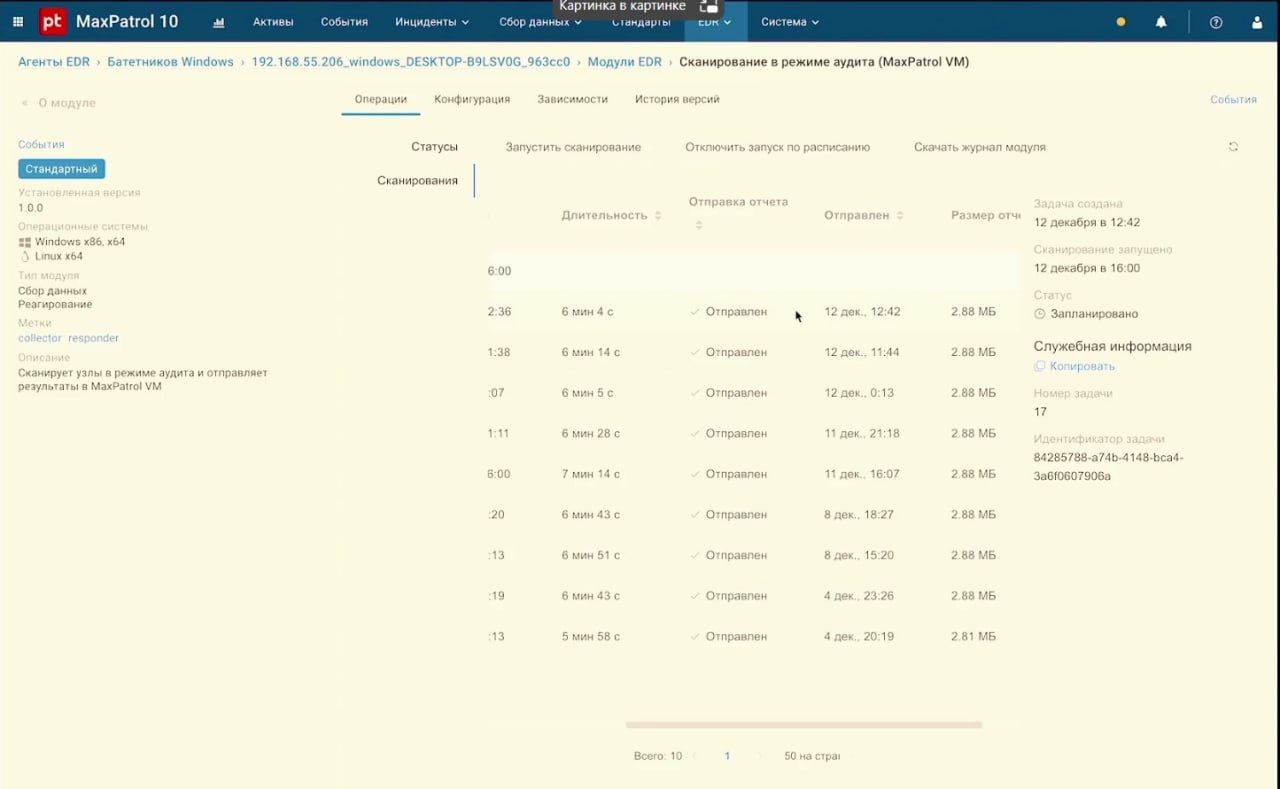
🔹 как выглядит вкладка с состоянием агента
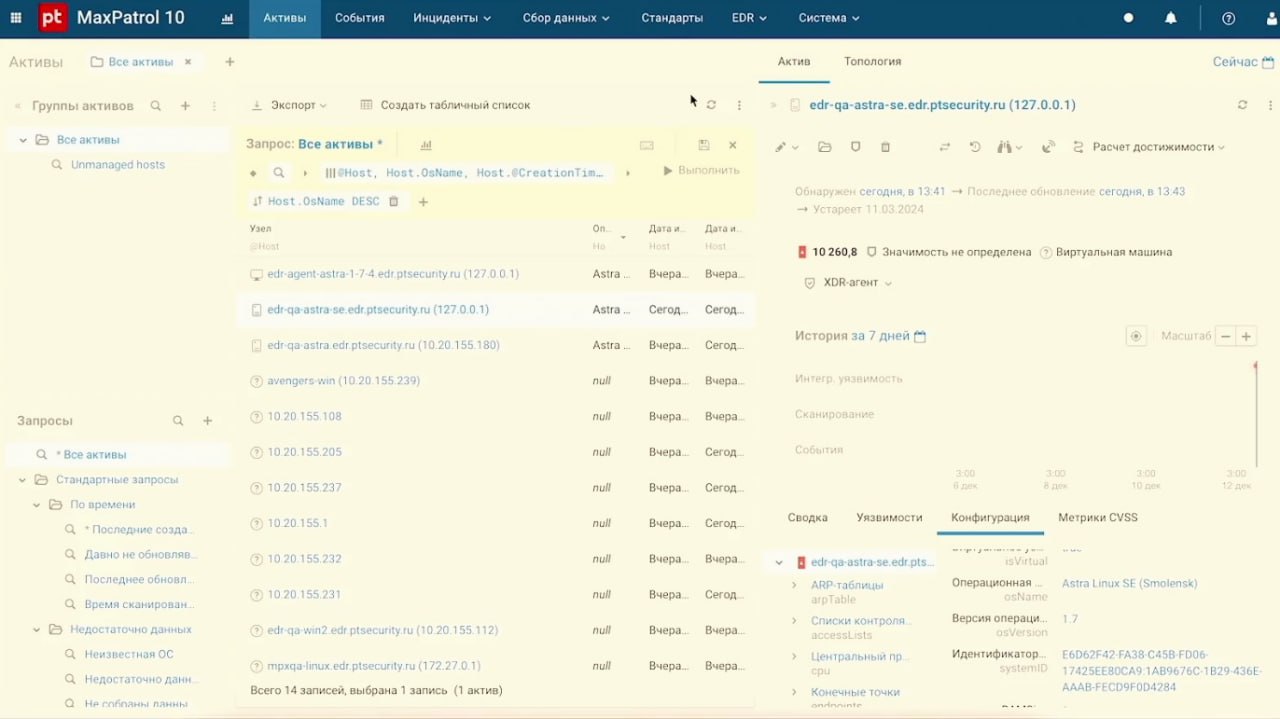
🔹 как выглядят результаты в активах VM

Важные моменты:

🔻 Агенты полноценные, сами инициируют соединение.
🔻 Поддерживается Windows и Linux (в т.ч. Astra Linux). MacOS пока не сканится, хотя EDR там работает.
🔻 Если у вас есть лицензия на VM, нужно будет докупить лицензию на агентное сканирование на нужное количество хостов.
🔻 Полноценный EDR можно не покупать, можно будет использовать урезанные агенты EDR только с функцией сканирования.

Минорная, но забавная уязвимость в Counter-Strike 2

Минорная, но забавная уязвимость в Counter-Strike 2

Минорная, но забавная уязвимость в Counter-Strike 2. CS2 это новая версия контры, которая вышла в конце сентября.

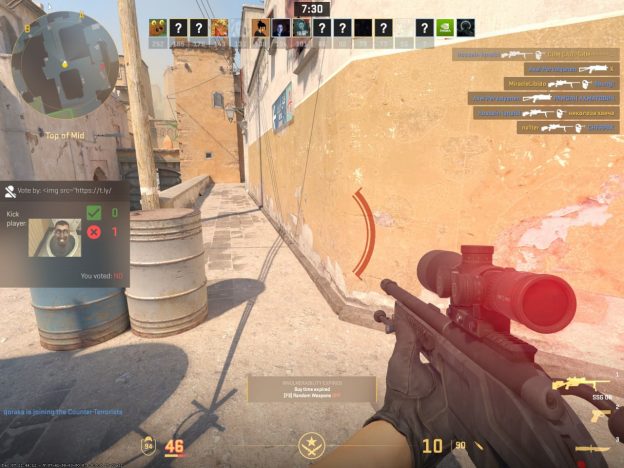
Как видим на скриншоте, у одного из игроков в имени есть HTML код, а именно тег для подгрузки изображения со внешнего сервера. Игрок инициирует голосование на кик самого себя. Как видим, у других игроков код отрабатывает и картинка подгружается. А это значит, что владелец сервера собрал ip-адреса других игроков и может попробовать с ними что-нибудь сделать нехорошее, например попробовать заDDoSить. 🤔

А можно было Java Script выполнять? Пишут, что нет, это не XSS. Только HTML.

Уязвимость запатчили вчера, обновляйтесь. 🎮

RCE уязвимость в Apache Struts2 (CVE-2023-50164)

RCE уязвимость в Apache Struts2 (CVE-2023-50164)

RCE уязвимость в Apache Struts2 (CVE-2023-50164). Как тут не вспомнить прошлую громкую RCE-шку в Apache Struts2 CVE-2017-5638, которая привела к взлому Equifax в 2017 с утечкой ~200 млн. приватных записей клиентов и штрафом на $700+ млн. 🙂

В этот раз пока не видно сообщений об эксплуатации вживую и эксплоитов в паблике. В бюллетене пишут:

"Злоумышленник может манипулировать параметрами загрузки файлов, чтобы реализовать paths traversal, и в некоторых случаях это может привести к загрузке вредоносного файла, который можно использовать для удаленного выполнения кода."

Уязвимы версии:

🔻 Struts 2.0.0 - Struts 2.3.37 (EOL)
🔻 Struts 2.5.0 - Struts 2.5.32
🔻 Struts 6.0.0 - Struts 6.3.0

Для исправления нужно обновиться до Struts 2.5.33, Struts 6.3.0.2_ или более новой версии.

Не будьте эквифаксами, отслеживайте уязвимости в используемых веб-фреймворках и обновляйтесь заранее! 😉

Официально запускаю зеркало телеграмм-канала на домене avleonov.ru (сайт на WordPress)

Официально запускаю зеркало телеграмм-канала на домене avleonov.ru (сайт на WordPress)

Официально запускаю зеркало телеграмм-канала на домене avleonov.ru (сайт на WordPress). В конце сентября у меня был пост о том, что неплохо бы разместить контент из телеграмм-канала на собственной площадке, потому как рано или поздно у ТГ в России начнутся проблемы.

В итоге получилось разработать скрипт, который по выгрузке из телеграмм-канала обновляет сайт на WordPress-е через API-шку с учётом всех базовых фич: форматирование, теги, категории (на основе тегов), кросс-ссылки на посты, иллюстрации (в т.ч. когда их несколько и когда они идут отдельными сообщениями), встроенные плеер YouTube и кликабельные таймстемпы. Было много подводных камней. Но текущим результатом доволен. 😇

Хотя впереди ещё много задач. Нужно сделать синхронизацию постов полностью автоматической, без подкладывания архива руками. Выяснилось, что через API (telethon) ТГ отдаёт выгрузку в другом формате, чем та, что отдаётся через клиент. 🤷‍♂️🤦‍♂️ Но это решаемо. 🙂

Прожектор по ИБ, выпуск №15 (09.12.2023): Нейролингвистические атаки на ИИ

Прожектор по ИБ, выпуск №15 (09.12.2023): Нейролингвистические атаки на ИИ

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

00:00 Здороваемся и смотрим статистику по прошлому эпизоду
01:56 Про конференцию Код ИБ Итоги 2023
08:14 Фишинговая атака на админов WordPress и настоящая RCE
13:39 У NVD превратятся в тыкву фиды и API 1.0, что делать?
17:36 Нейролингвистические атаки на ИИ и автоматическая конвертация BASH в Python
26:00 Стратегия развития области связи
34:17 Премия Киберпросвет
38:59 Прощание от Mr.X

Вышло обновление, исправляющее RCE уязвимость в WordPress

Вышло обновление, исправляющее RCE уязвимость в WordPress

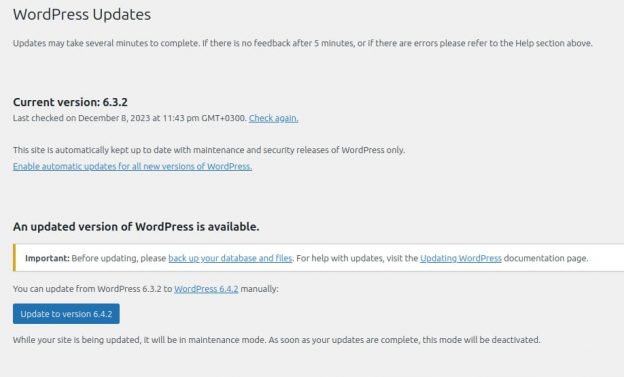
Вышло обновление, исправляющее RCE уязвимость в WordPress. Уязвимость исправляется в версии 6.4.2. CVE-шки нет и вендор характеризует её неопределенно:

"Уязвимость удаленного выполнения кода, которая не может быть использована напрямую в ядре, однако команда безопасности считает, что существует потенциал высокой критичности (severity) в сочетании с некоторыми плагинами, особенно при мультисайтовых инсталляций (multisite installs)." 🤷‍♂️

Patchstack пишут, что уязвимость экслуатабельна только в сочетании с другой PHP object injection уязвимостью. Пишут, что уязвимы версии 6.4.0 и 6.4.1, однако рекомендуют:

"как можно скорее обновить свой сайт до версии 6.4.2, даже если вы не используете версию 6.4.0 или 6.4.1."

При этом 6.4.2 это не security release, и автоматическое обновление, как видно на скриншоте, может не отрабатывать. 🤔

Имхо, лучше всё же перестраховаться и

🔹 прожать обновление до 6.4.2
🔹 перевести в сайт в режим "Automatic updates for all WordPress versions"