Я добавил возможность исключать ссылки на GitHub в отчётах Vulristics

Я добавил возможность исключать ссылки на GitHub в отчётах Vulristics

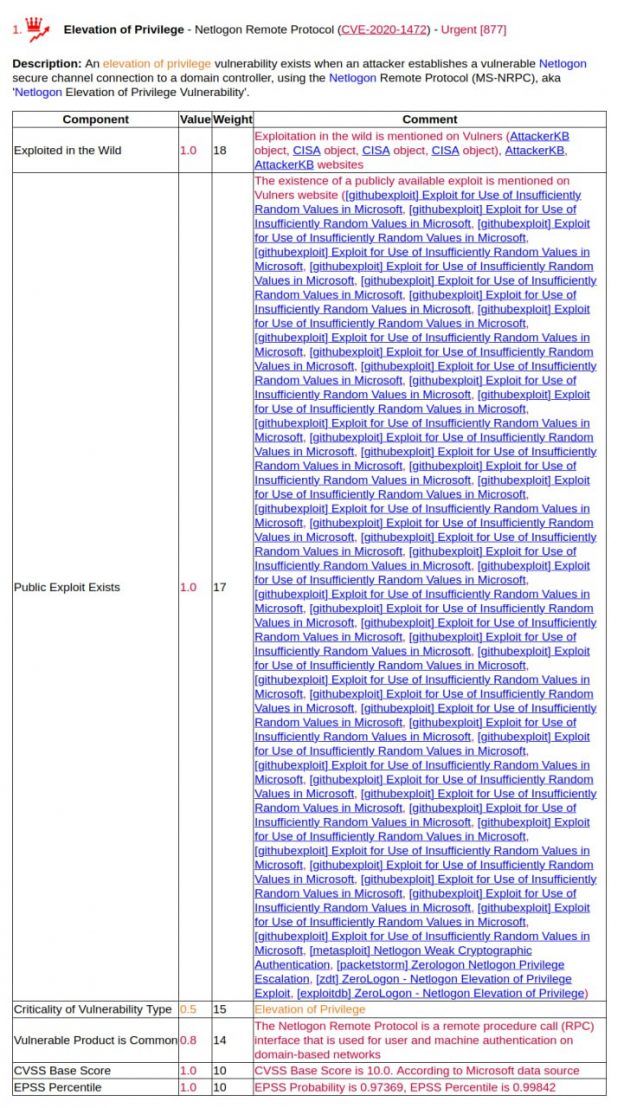
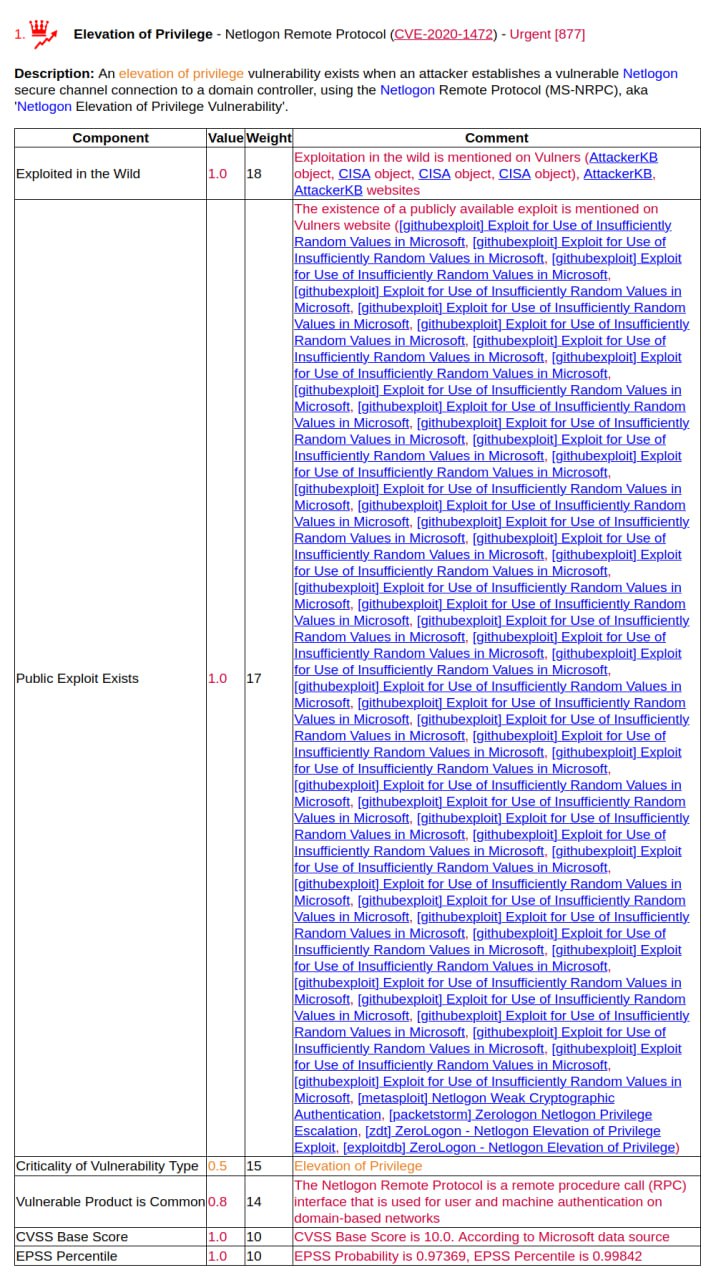
Я добавил возможность исключать ссылки на GitHub в отчётах Vulristics. Для "громких" уязвимостей, например для Zerologon (CVE-2020-1472), в отчёте бывает слишком много ссылок на GitHub, большая часть из которых с эксплойтами не связана. А автоматически понять где репозитарии с эксплойтом, а где какая-то нерелевантная ерунда, весьма сложно. Да и, как правило, не особо и нужно. Реально работающий эксплойт скорее всего попадёт в специализированные сплойт-паки, хоть и с некоторой задержкой.

Поэтому, думаю у пользователей Vulristics должна быть возможность выпустить и отчёт, содержащий максимум информации по эксплойтам (пусть и несколько замусоренный), и отчёт только с учётом сплойт-паков.

Я добавил параметр --vulners-use-github-exploits-flag, который может принимать значение либо True либо False. По умолчанию значение True.

Также добавил [источник] ссылки.
Tenable анонсировали Vulnerability (Exposure) Management с генеративным AI а-ля ChatGPT

Tenable анонсировали Vulnerability (Exposure) Management с генеративным AI а-ля ChatGPTTenable анонсировали Vulnerability (Exposure) Management с генеративным AI а-ля ChatGPTTenable анонсировали Vulnerability (Exposure) Management с генеративным AI а-ля ChatGPT

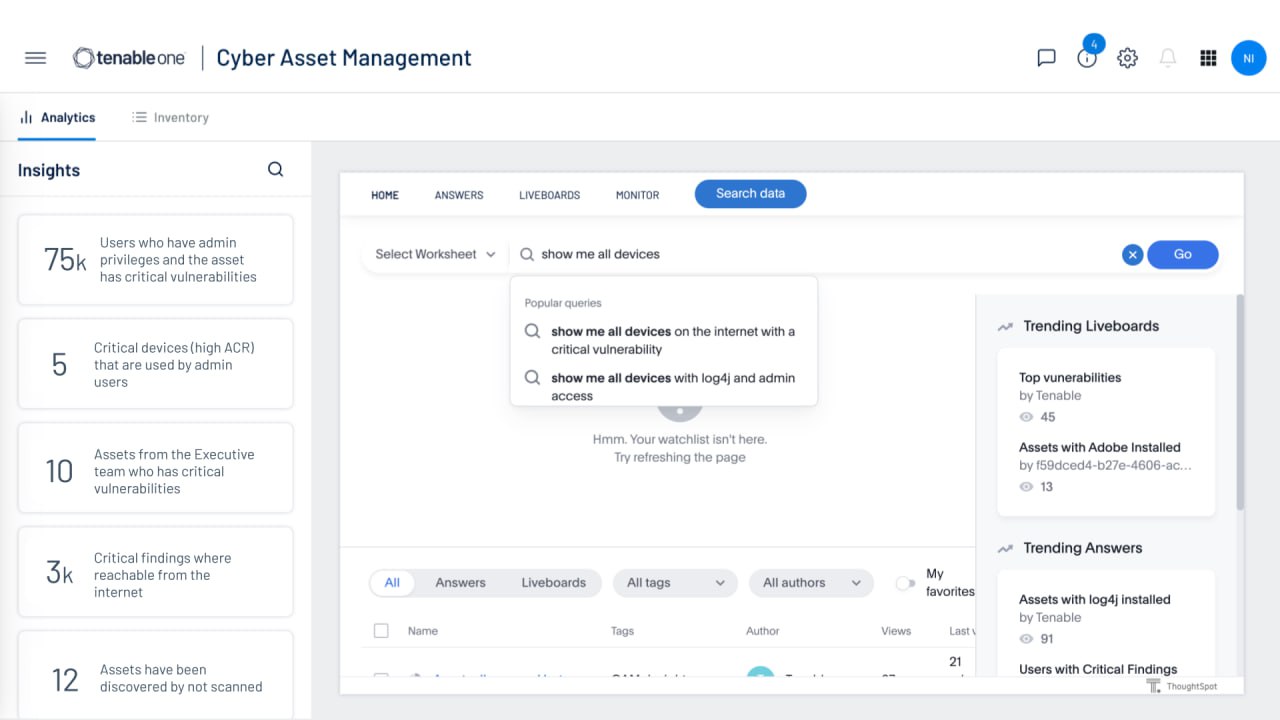
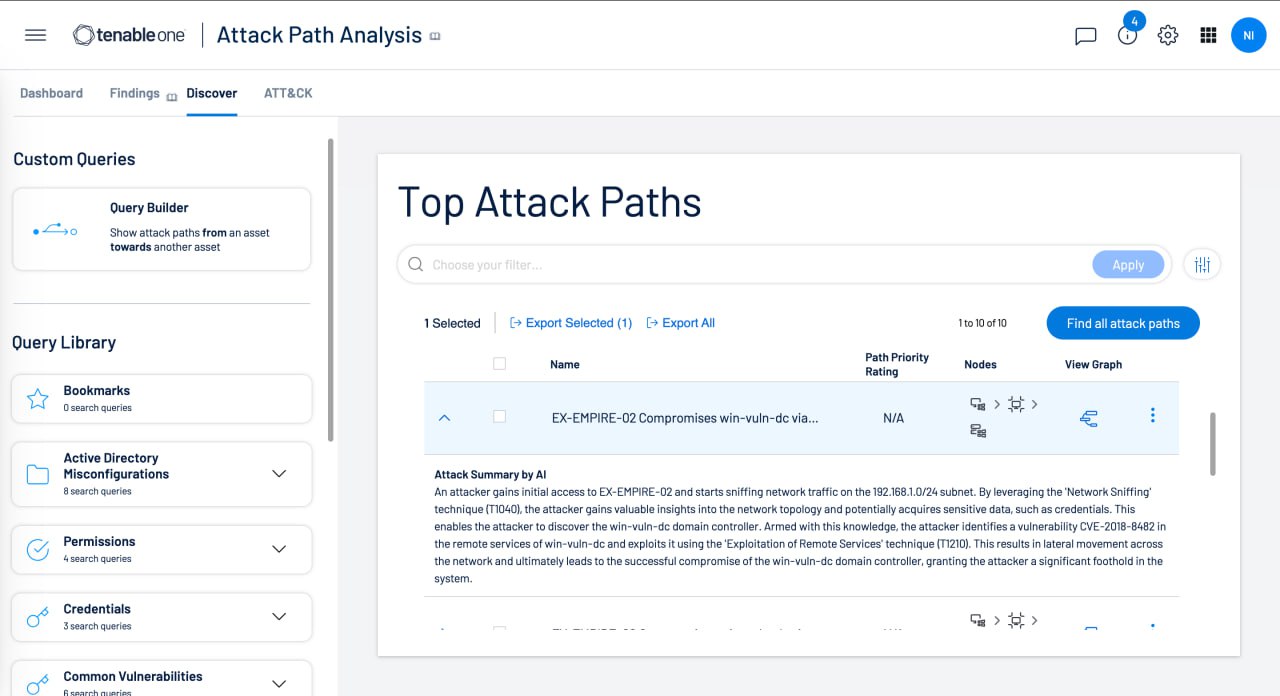
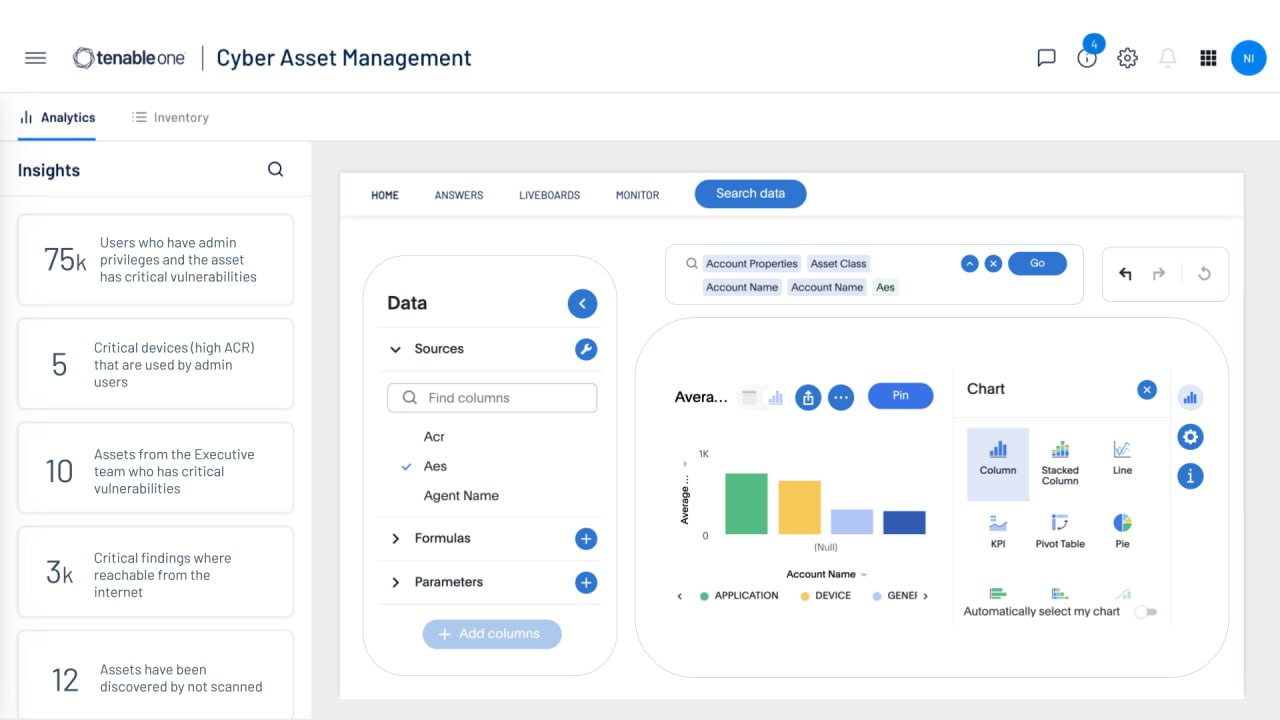
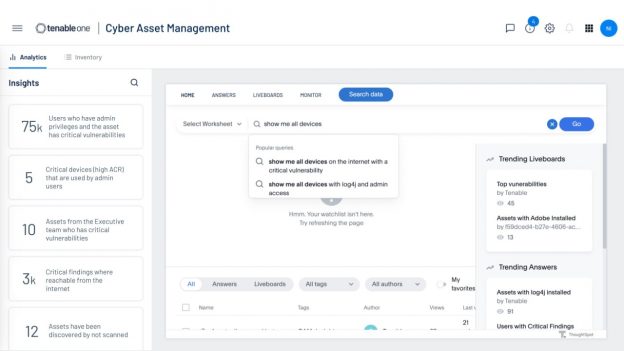
Tenable анонсировали Vulnerability (Exposure) Management с генеративным AI а-ля ChatGPT. Продукт (или скорее технология) будет называться ExposureAI и будет доступен в составе Tenable One.

Основные фичи:

1. Можно будет делать запросы на естественном языке.
2. Можно будет генерить человекочитаемые описания Attack Path сценариев (экономит время при составлении отчётов).
3. Можно будет видеть инсайты "чем в первую очередь нужно заняться".

Как и в случае с Cyclops Security, которые анонсировали похожую функциональность чуть раньше, всё зависит от того, насколько система окажется умной и как сильно она будет ошибаться. А так-то прикольно. Думаю чуть менее чем все VM-вендоры будут с такой функциональностью экспериментировать.

🎞 Видяшка у них забавная, ироничная. 👍🙂

Занимательный кейс с third-party утилитой под macOS, у которой поменялся владелец и она начала творить дичь

Занимательный кейс с third-party утилитой под macOS, у которой поменялся владелец и она начала творить дичь

Занимательный кейс с third-party утилитой под macOS, у которой поменялся владелец и она начала творить дичь. Утилитка NightOwl позволяет переключать внешний вид приложений в Dark/Light Mode. 😎 Если верить исследователю, после смены владельца в 2022 году в приложение добавили функциональность, которая "принудительно подключает ваши устройства к ботнету для использования в маркетинговых исследованиях": tinyproxy поднимает, ssh соединения открывает, трафик пользователя перенаправляет. В общем, делает какие-то странные штуки, которые утилита для настройки интерфейса делать явно не должна.

И тут вопрос скорее не в самой NightOwl, с ней понятно - внести в чёрный список софта и массово выпилить. Вопрос в том, умеете ли вы оперативно выявлять такие кейсы с превращением легитимного софта в spyware? 🤔

По поводу активности ЦБ по рассылке учебного фишинга на 30+ адресов банков

По поводу активности ЦБ по рассылке учебного фишинга на 30+ адресов банков

По поводу активности ЦБ по рассылке учебного фишинга на 30+ адресов банков. Хорошая инициатива. 👍 Чем-то перекликается с централизованным контролем безопасности периметра по 250 Указу. И также выглядит как мотивация заняться проработкой проблемы ИБ до того как придёт регулятор и проверит сам.

Будут ли такие учебные фишинговые атаки эффективны? Вполне вероятно, что да. На качественный фишинг попадаются все, включая ИБшников. Кто считает иначе, и при этом не имеет постоянного процесса учебных Антифишинговых рассылок-атак, тот глубоко ошибается и, вероятно, будет немало удивлен, когда этот процесс у себя внедрит. Если ты не попадался на фишинг, значит тебя ещё толком не фишили. 😏 Только те, кто в каждом входящем письме подозревают провокацию от ИБ отдела (и во вторую очередь реальную атаку злоумышленников) попадаются на фишинг реже. Так что только Awareness + учебные рассылки + детектирование фишинга автоматизированными средствами, товарищи!

DARPA запускает двухлетний конкурс AI Cyber Challenge (AIxCC) на лучшую автоматическую систему для детектирования и исправления уязвимостей в исходном коде

DARPA запускает двухлетний конкурс AI Cyber Challenge (AIxCC) на лучшую автоматическую систему для детектирования и исправления уязвимостей в исходном коде

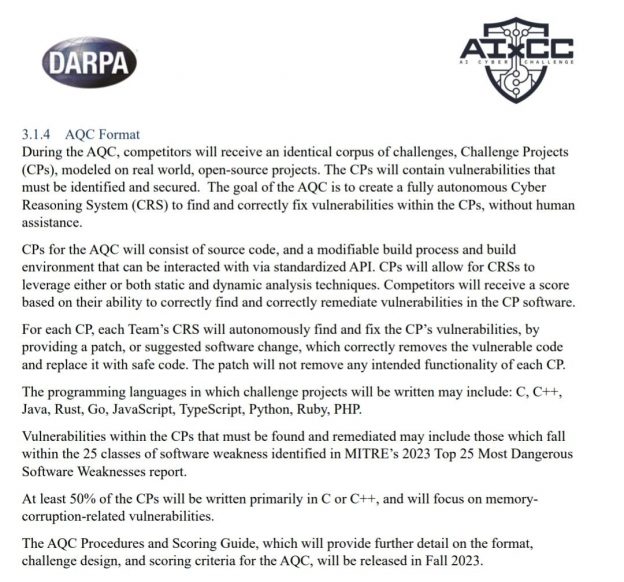
DARPA запускает двухлетний конкурс AI Cyber Challenge (AIxCC) на лучшую автоматическую систему для детектирования и исправления уязвимостей в исходном коде. Участвовать в этом не советую, но формат мероприятия интересный. Возможно что-то подобное могли бы организовать в Минцифре или Сколково.

Вот так и кидайся обновлять Exchange сразу после Microsoft Patch Tuesday

Вот так и кидайся обновлять Exchange сразу после Microsoft Patch Tuesday

Вот так и кидайся обновлять Exchange сразу после Microsoft Patch Tuesday. Оказалось, что обновления ломают неанглоязычные инсталляции Exchange, например немецкие. 🤷‍♂️ На MS-ных страницах уязвимостей рекомендуют пока не обновлять такие инсталляции и применять workaround.

Rapid7 сократят 18% сотрудников

Rapid7 сократят 18% сотрудников. На начало года их в компании было 2600. CEO Rapid7 в письме сотрудникам пишет, что компания будет фокусироваться на MDR (Managed Detection and Response) и "build the most adoptable cloud capabilities" (что бы это ни значило). Непосредственно Vulnerability Management у них и так-то не особо развивался, а теперь видимо и вовсе зачахнет. 🤷‍♂️