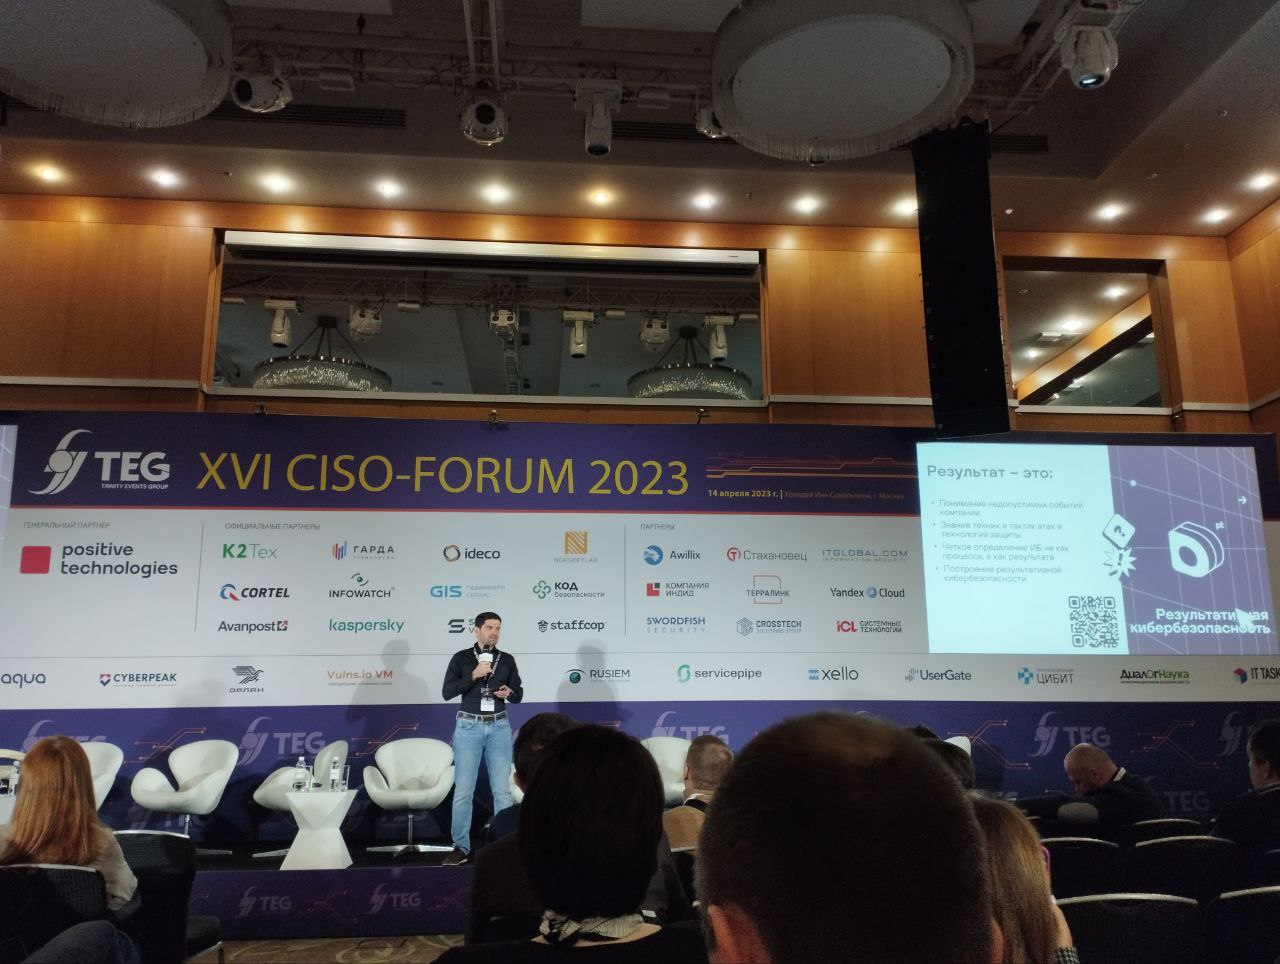


Результативная кибербезопасность от Positive Technologies. "Нас учили, что безопасность это процесс, но не говорили, что у безопасности должен быть результат".
Формулировка результата и перечень антихакерских мер вполне годные. 👍


Результативная кибербезопасность от Positive Technologies. "Нас учили, что безопасность это процесс, но не говорили, что у безопасности должен быть результат".
Формулировка результата и перечень антихакерских мер вполне годные. 👍
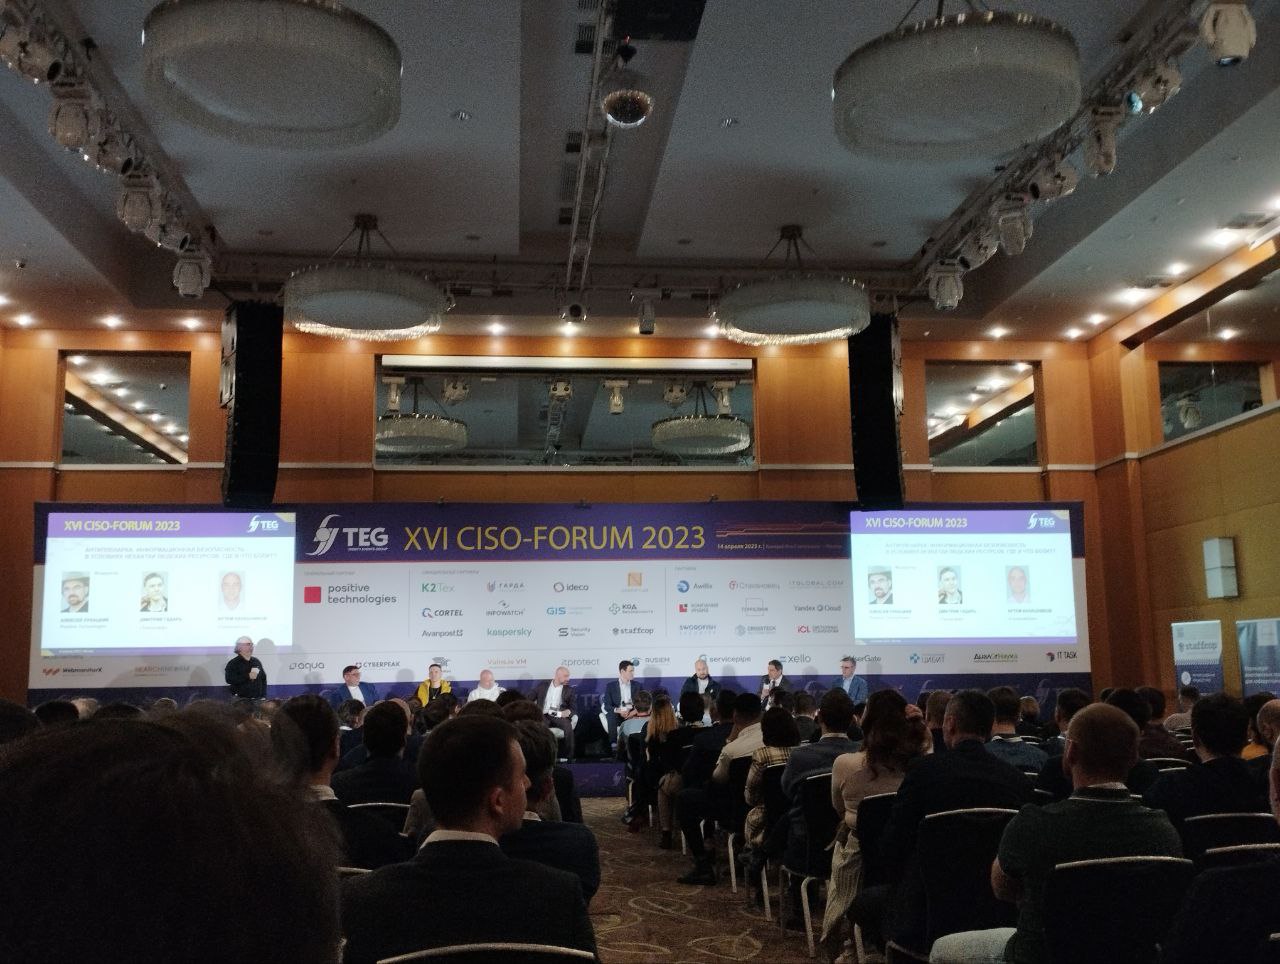
Антипленарка CISO-FORUM 2023. Тёрли про бюджеты, штучки за полмиллиарда 🙂, ответственность, как общаться с бизнесом. Подробно обсуждали багбаунти, включая внутреннее.
Понравились реплики:
"SAST и DAST это не наши инструменты, а инструменты разработки"
"Если нет готовности исправлять уязвимости, то и искать их смысла нет"
"Нужно создавать предпосылки для разработки СПО на территории России"
Не понравилась реплика про "дурачка внутреннего пентестера", который хотел сканить инфраструктуру, а от него требовали собирать информацию как-то так, чтобы SOC не ловил. Security through obscurity какое-то. Имхо, у внутреннего пентестера должна быть вся информация об инфраструктуре, его задача продемонстрировать практическую эксплуатабельность уязвимостей, а не от SOCа прятаться.
Про заявленные тонкие моменты, связанные с эмиграцией специалистов вроде вообще не говорили.

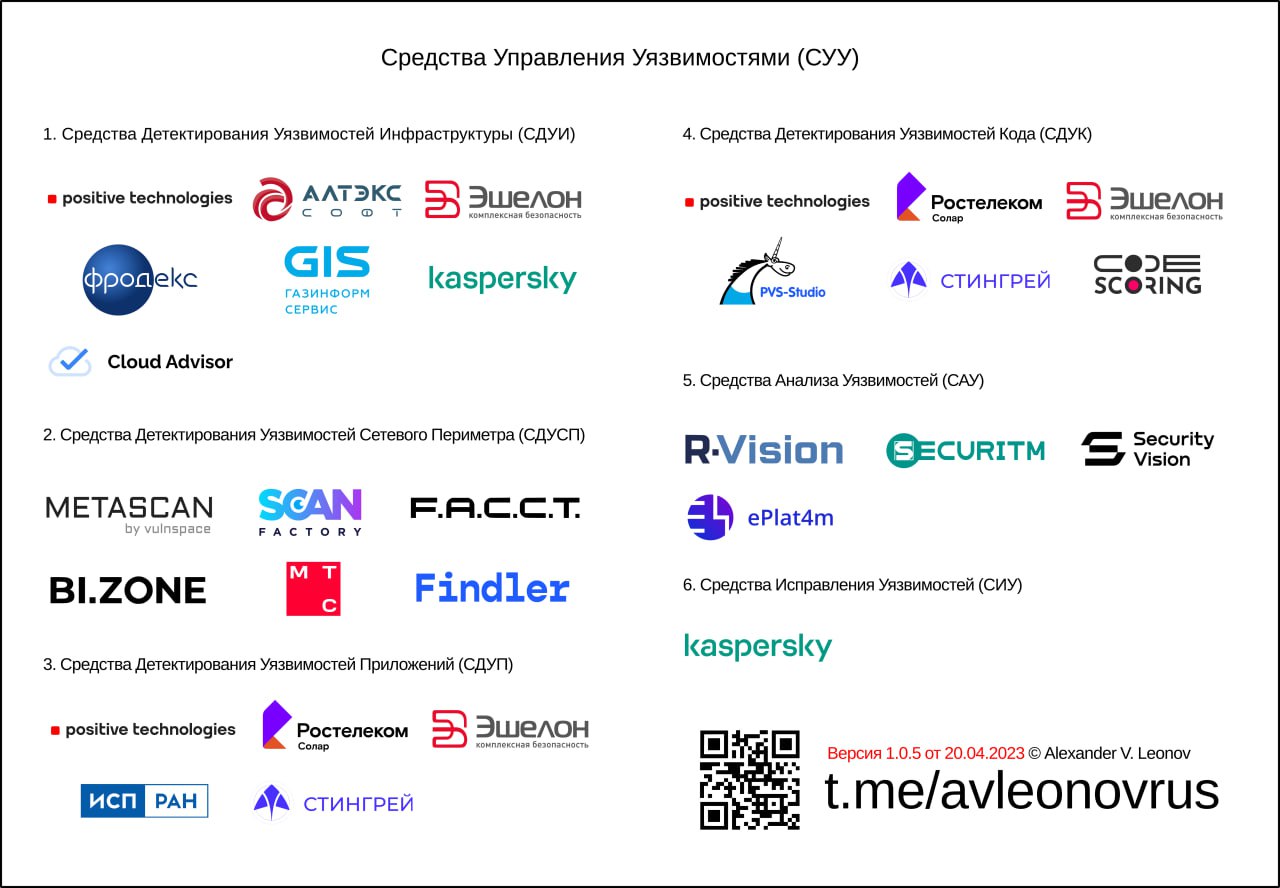
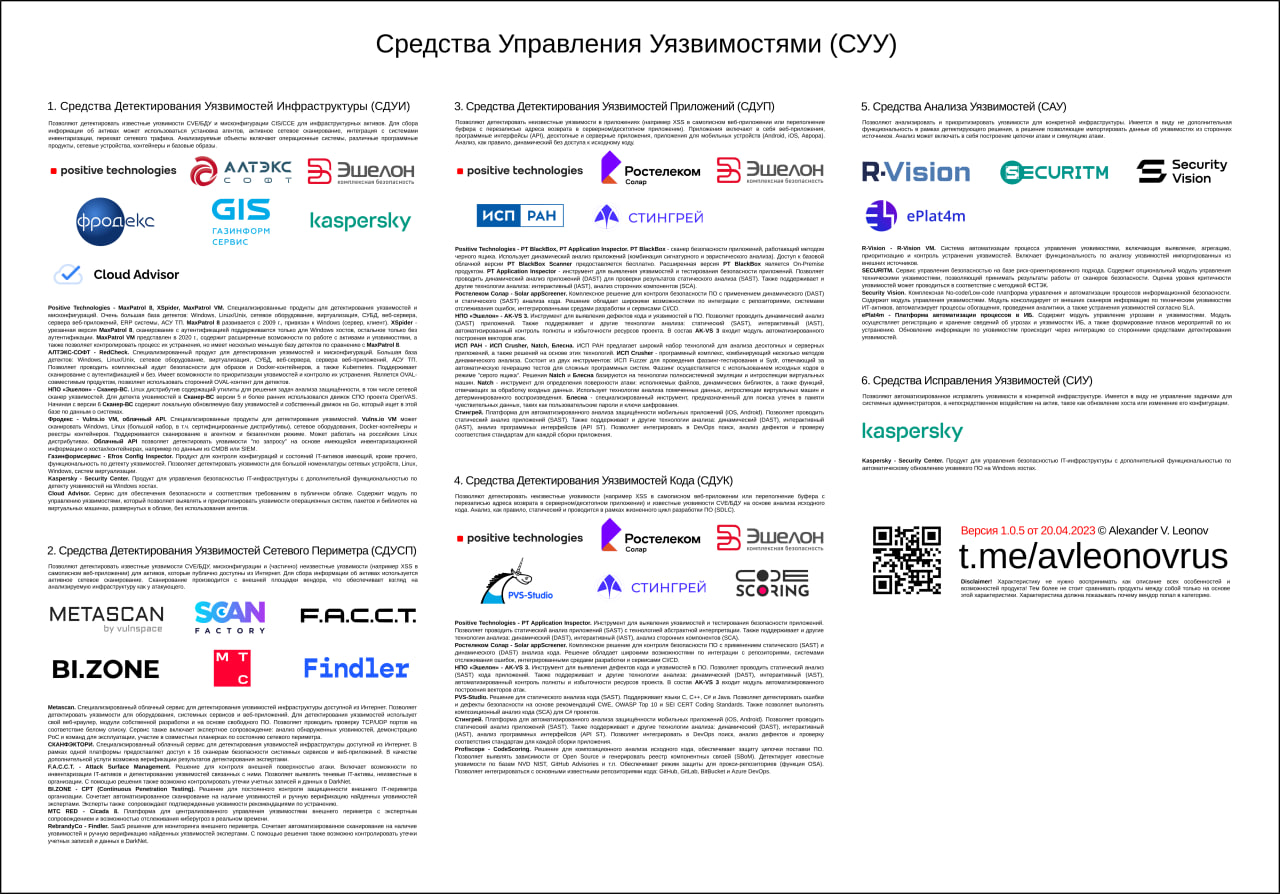
Релиз карты отечественных вендоров Средств Управления Уязвимостями (СУУ). Это результаты проекта, который стартовал 15 января. Драфты я выкладывал по мере готовности.
Карта доступна в двух видах:
- малая, только с логотипами
- полная, с описаниями категорий и характеристиками
Полная читабельна только в непожатом виде, см. ниже.
Я старался согласовывать с представителями вендоров присутствие на карте и характеристики. Получилось это сделать где-то с 80%. Если вы представитель вендора представленного на карте и у вас есть вопросы по этому поводу - пишите в личку @leonov_av, всё решим.
Ну и тем, кто будет сегодня на CISO-FORUM, заходите на мою презентацию карты в 12:30. 😉
Upd. отчет о выстулпении
Upd2. видеозапись выступления
Какие выступления я собираюсь послушать завтра на CISO-FORUM. Выписал себе из программы, может кому-нибудь тоже интересно будет. 🙂
// До 12:00 один стрим, так что тут без вариантов. Антипленарку Алексей Лукацкий модерирует, должно быть занимательно. Главное добраться вовремя.
• 10:00 — 11:00 АНТИПЛЕНАРКА: ИНФОРМАЦИОННАЯ БЕЗОПАСНОСТЬ В УСЛОВИЯХ НЕХВАТКИ ЛЮДСКИХ РЕСУРСОВ. ГДЕ И ЧТО БОЛИТ?
Интересные топики:
- ИБ уехал – можно ли доверять?
- Эмиграция против Covid-19 в чем разница в обеспечении ИБ
// Час Positive Technlogies. PT оказывается генеральный партнер форума, круто!
• 11:00 — 11:20 Курс на результативную кибербезопасность. Эльман Бейбутов, Positive Technologies.
• 11:20 — 12:00 НЕДОПУСТИМЫЕ СОБЫТИЯ В СФЕРЕ КИБЕРБЕЗОПАСНОСТИ. Разговор Алексея Лукацкого (Positive Technologies) с Владимиром Бенгиным (Минцифры России).
• 12:00 — 12:30 Кофебрейк
// После 12:30 начинается вариативность, но я всех разумеется агитирую приходить на мой доклад! 🙂
➡️• 12:30 — 13:00 КАРТА ОТЕЧЕСТВЕННЫХ ВЕНДОРОВ СРЕДСТВ УПРАВЛЕНИЯ УЯЗВИМОСТЯМИ. Александр Леонов, «Тинькофф»
// Пойду слушать про импортозамещение
• 13:00 — 13:20 ИННОВАЦИИ В УСЛОВИЯХ ИМПОРТОЗАМЕЩЕНИЯ. Руслан Ложкин из «Абсолют Банка».
• 13:20 - 14:30 Перерыв на обед
// Непонятно то ли про NGFW слушать, то ли про виртуализацию. Склоняюсь к NGFW.
• 14:30 — 15:00 NGFW: КТО ИЗ ВЕНДОРОВ NGFWНЕСТЕЙ. Дмитрий Хомутов, «Айдеко»
Уйти пораньше, в 14:50
// Интересно про перезагрузку ИБ
• 14:50 — 15:10 КАК СТРОИТЬ ИБ, ЕСЛИ ТЫ ПРИШЕЛ НА РУИНЫ? Дмитрий Беляев, «Первый Инвестиционный Банк»
• 15:10 — 15:30 Свободное время
// Пойду слушать Илью Борисова, потому что я в Mail.Ru Group/VK работал, интересно что там новенького. 😉
• 15:30 — 16:30 МАСТЕР-КЛАСС. АРХИТЕКТУРА БЕЗОПАСНОСТИ. Илья Борисов, VK
• 16:30 — 17:00 Свободное время
// Интересно послушать про то как люди из иностранных компаний эвакуировались
•
Отменили 🙁
// Из завершающих мастер-классов собираюсь выбрать то, что к сканерам поближе. Ну и выступления Рустэма Хайретдинова это всегда 🔥
• 17:30 — 18:10 МАСТЕР-КЛАСС. ФАБЕРЖЕ НА СТОЛ: КАК ДОКАЗАТЬ СВОЮ ЗАЩИЩЕННОСТЬ? Рустэм Хайретдинов, «Гарда Технологии»
В фокусе: сканер безопасности против Bug Bounty и против Пентеста: плюсы и минусы каждого подхода
Инструменты безопасности SDLC могут УВЕЛИЧИТЬ поверхность атаки. Чего? А вот да! Мой коллега и товарищ Денис Макрушин, с которым мы вместе в PT работали, выложил сегодня доклад с мероприятия OWASP под говорящим названием "Dev Sec Oops". В нем он разбирает примеры как мисконфигурации статических анализаторов (SAST) и средств динамического анализа ПО (DAST) могут привести к утечке интеллектуальной собственности и компрометации процессов SDL.
SAST-ы (СДУК) и DAST-ы (СДУП) это всё части большого Vulnerability Management-а, поэтому это наша тема, надо слушать. 😉
И так как Денис ресерчер, то он ещё периодически находит интересные уязвимости в необычных технологиях и продуктах, вот например:
• Уязвимости умных городов - материалы исследования были опубликованы на DEFCON
• Уязвимости в системах подключенной медицины и медицинского оборудования
Обязательно переходите и подписывайтесь на канал Дениса Макрушина!
PS: Тут кто-то может сказать, а чего это вы вдруг друг про друга пишете, уж не интеграция ли это для обмена подписчиками? 🤔 Конечно! 😇 Но, во-первых, это первая за всё время, а во-вторых вы только посмотрите кого я вам рекомендую! ТОПовый контент!
PPS: Пользуясь случаем, поздравляю всех с Днем Космонавтики! Ура! 🚀🎉

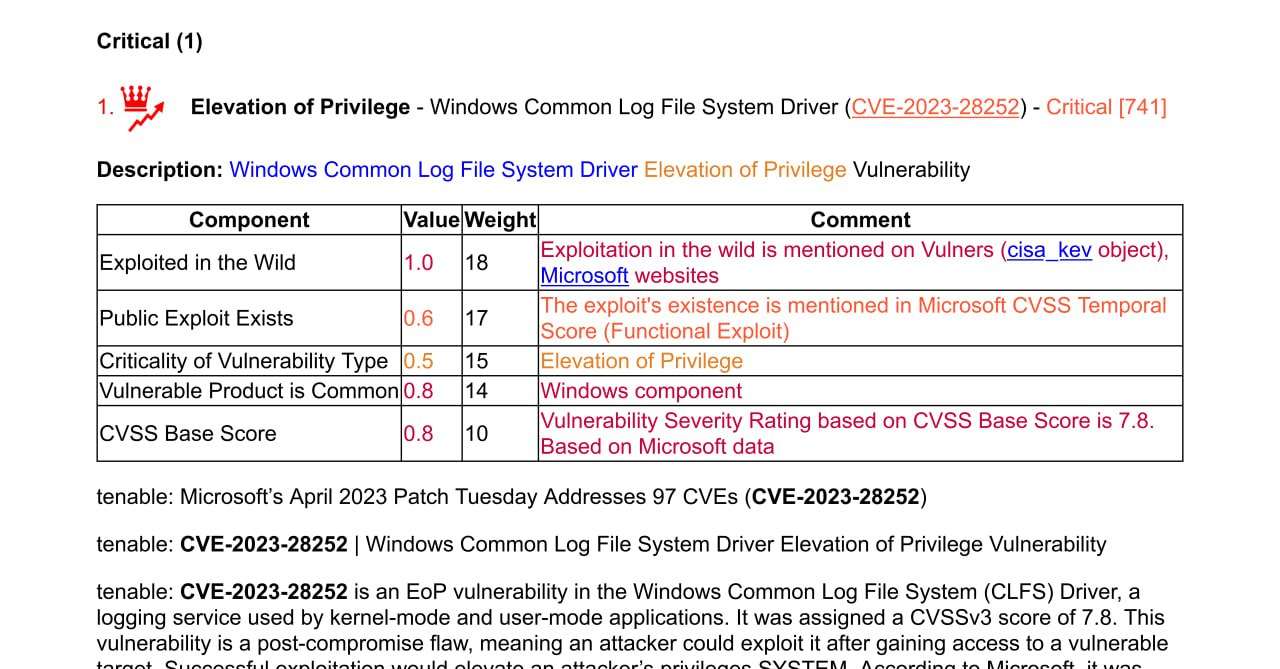
Первые впечатления от апрельского Microsoft Patch Tuesday. По сравнению с мартовским как-то слабенько. 🙄
1. Elevation of Privilege - Windows Common Log File System Driver (CVE-2023-28252). Пока это самое критичное, т.к. есть признаки эксплуатации вживую. И, соответственно, есть Functional Exploit, но не в паблике пока.
2. Remote Code Execution - Microsoft Message Queuing. Опасно, если включен сервис Message Queuing. По умолчанию выключен.
3. Много CVEшек Remote Code Execution - Microsoft PostScript and PCL6 Class Printer Driver и Remote Code Execution - Windows DNS Server, может из этого что-то и раскрутят.
4. Remote Code Execution - DHCP Server Service (CVE-2023-28231). Тоже непонятно, но “Exploitation More Likely”.
Полный отчет Vulristics. Есть небольшие проблемы с детектом софтов и типов уязвимостей, но не критичные, поправлю. В рамках этого Patch Tuesday планирую добавить поддержку EPSS и оценить разницу в приоритизации. 😉
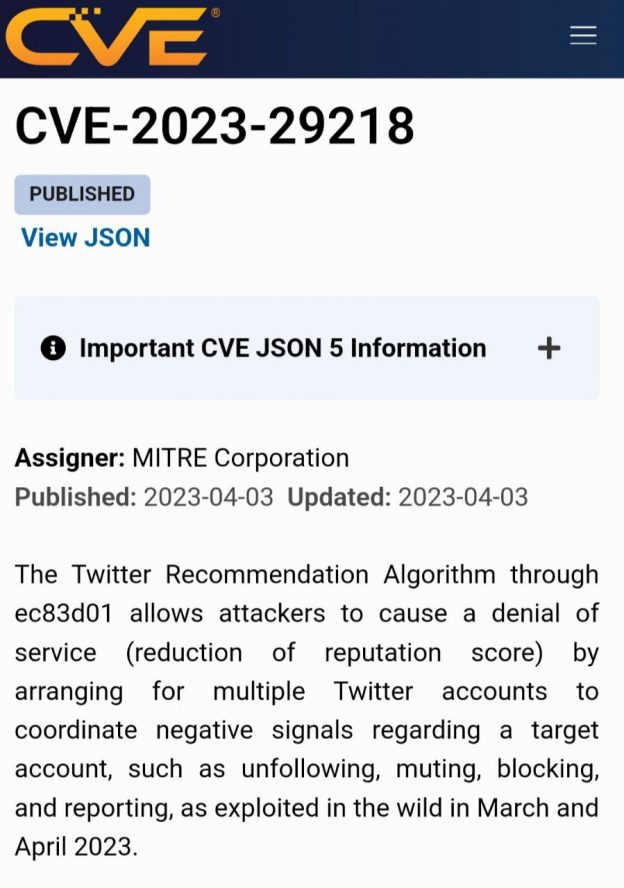
CVE для рекомендательного алгоритма Twitter-а. 🤡 Для какого только мусора CVEшки не заводят. Представляете, в Твиттере можно было массово заминусить автора и у него от этого репутационный скор уменьшался. Да не может быть! 😱 На NVD ещё в "UNDERGOING ANALYSIS". Даже интересно, что они в CVSS напишут и в CPE. Не удивлюсь, если как для обычного DoS. 😅 Похлеще музыкального клипа ломающего жёсткие диски.
А нормальных исследователей с реальными критичными уязвимостями мурыжат и прокатывают. И так у них всё.
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.