Заключительный пост про CISO-FORUM 2023

Заключительный пост про CISO-FORUM 2023Заключительный пост про CISO-FORUM 2023

Заключительный пост про CISO-FORUM 2023. Как по мне, мероприятие прошло просто отлично! 🔥

1. Было много приятного и разнообразного общения. Практически всё оно было на тему Vulnerability Management-а. 😊

2. Почти все из намеченных докладов удалось посмотреть и вынести для себя что-то полезное. С трансляцией в канале кажется вышло удачно, собираюсь такое практиковать. 🙂

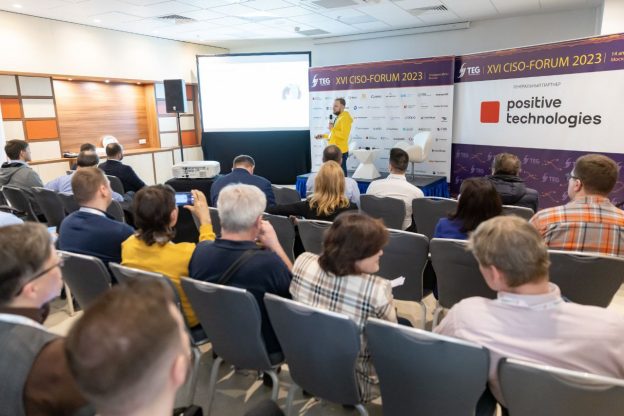
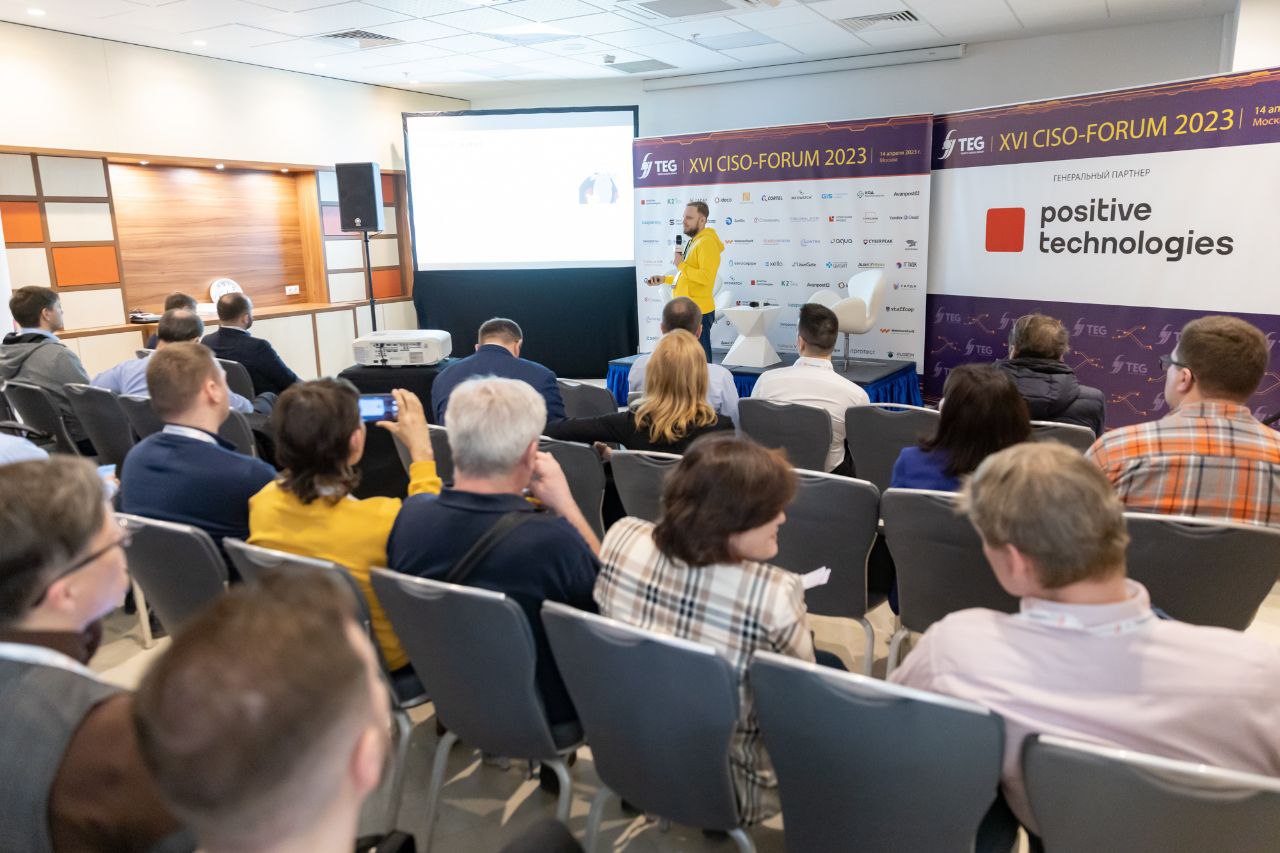
3. Моя презентация "Карты отечественных околоVMных вендоров" тоже вполне удалась. Видео пока нет, но есть слайды. Было много дельных вопросов из зала. Подробно обсудили почему среди САУ (анализа) сейчас одни SGRC. Был провокационный вопрос можно ли считать отечественным решение, которое не работает на российском Linux (и насколько сами эти Linux-ы отечественные). 😄 Резонный вопрос: а где средства детектирования уязвимостей контейнеров? Буду думать как их лучше добавить. 🧐

Спасибо всем за общение и контент! Спасибо большое организаторам! До встречи в следующем году!
Upd. видеозапись выступления

Доклад Рустэма Хайретдинова про багбаунти

Доклад Рустэма Хайретдинова про багбаунтиДоклад Рустэма Хайретдинова про багбаунтиДоклад Рустэма Хайретдинова про багбаунтиДоклад Рустэма Хайретдинова про багбаунти

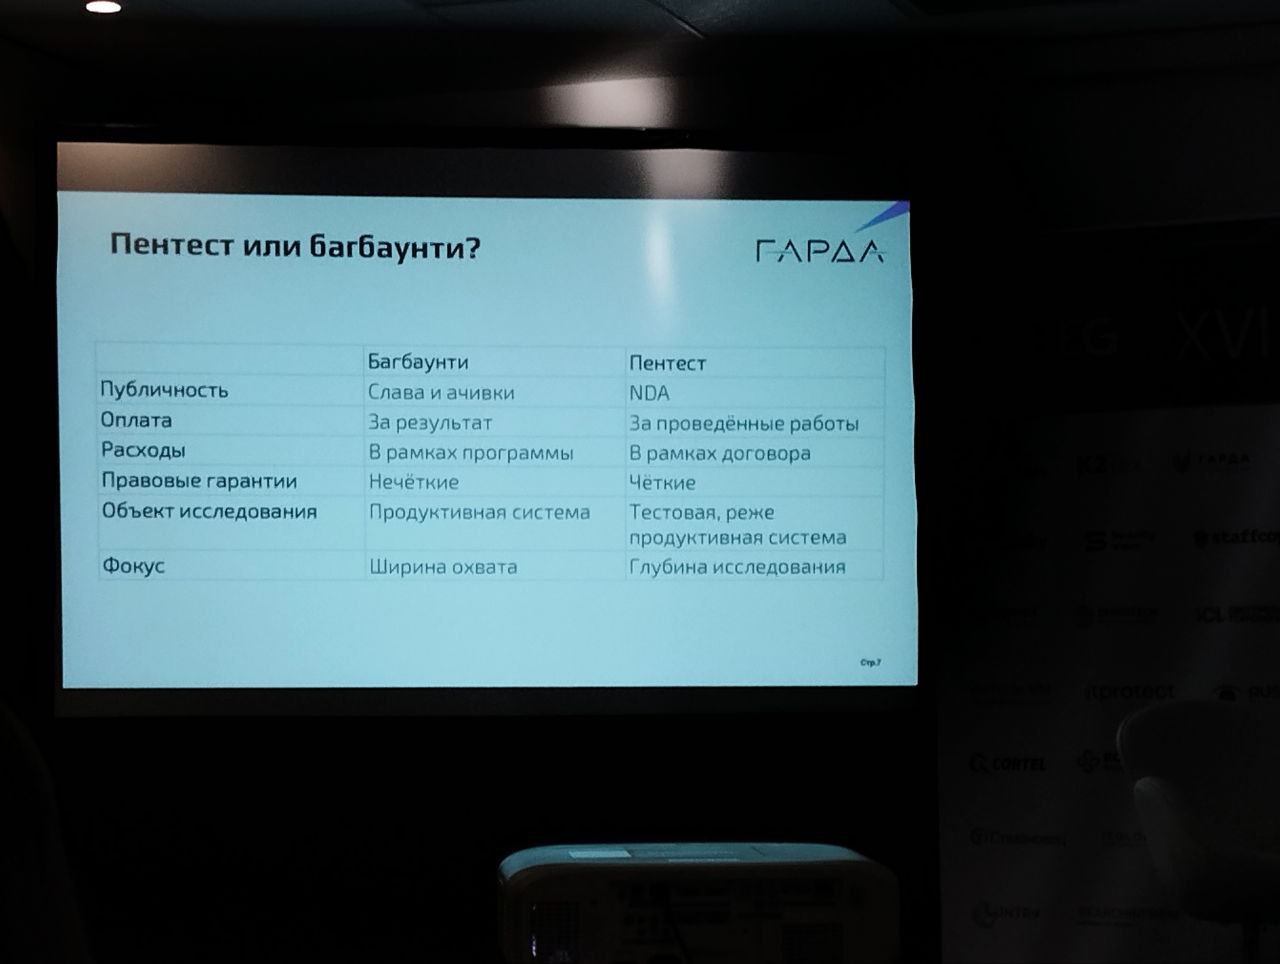
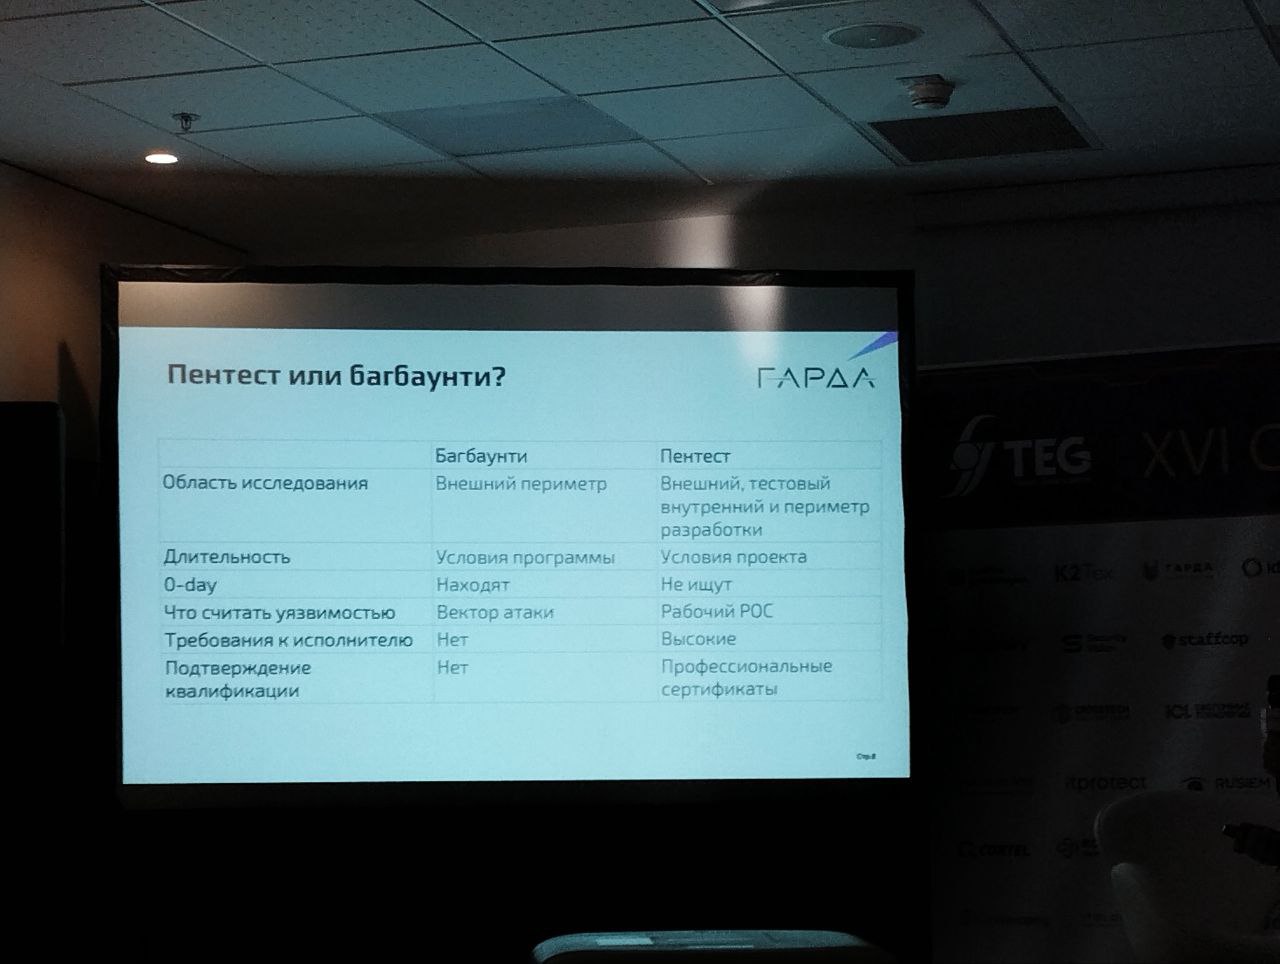
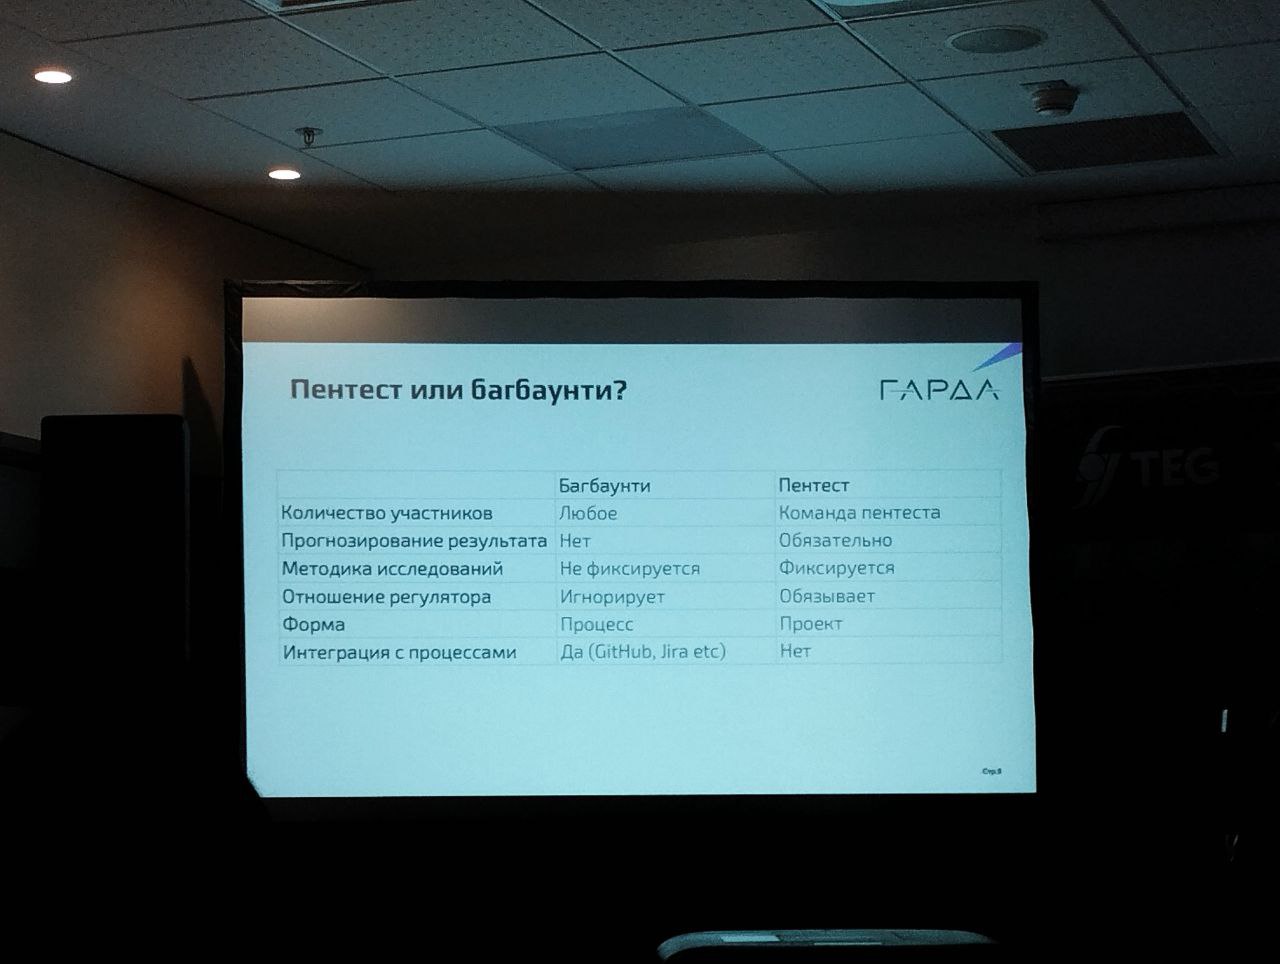
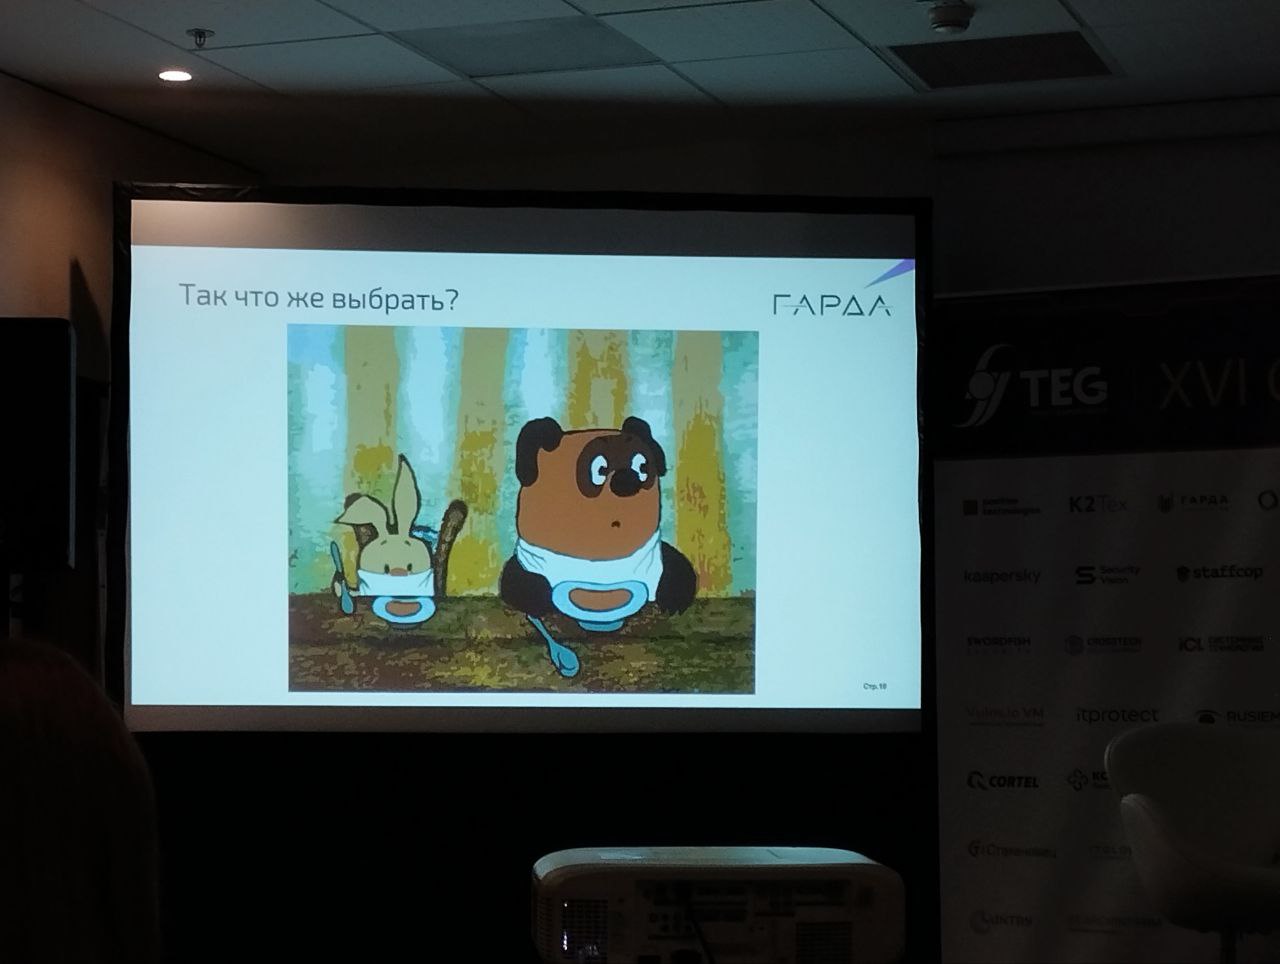
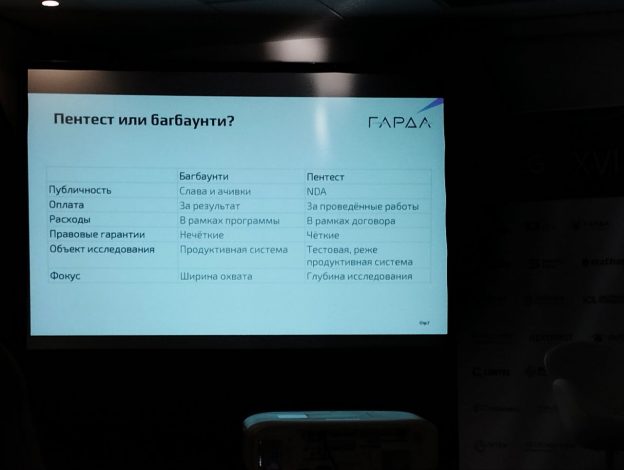
Доклад Рустэма Хайретдинова про багбаунти. Доклад был секретный про внутреннюю кухню багбаунти-сервисов. Видео для него не будет. Были интересные подробности. 👍 Из того, что можно было сфоткать это 3 слайда со сравнением пентеста и багбаунти. Что в итоге выбрать? "И то, и другое, и можно без хлеба" (с)

Доклад Ильи Борисова про Архитектуру Безопасности

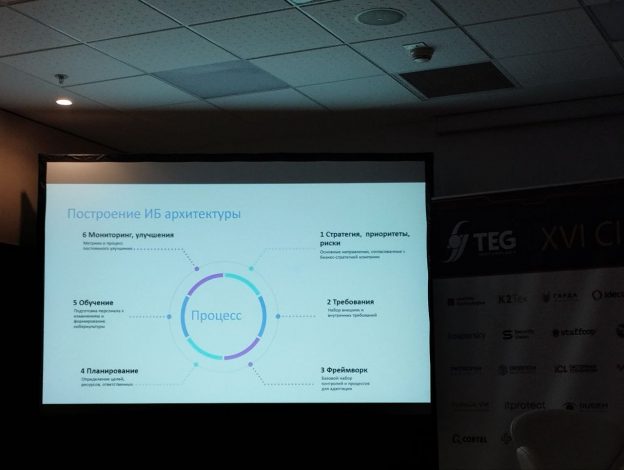
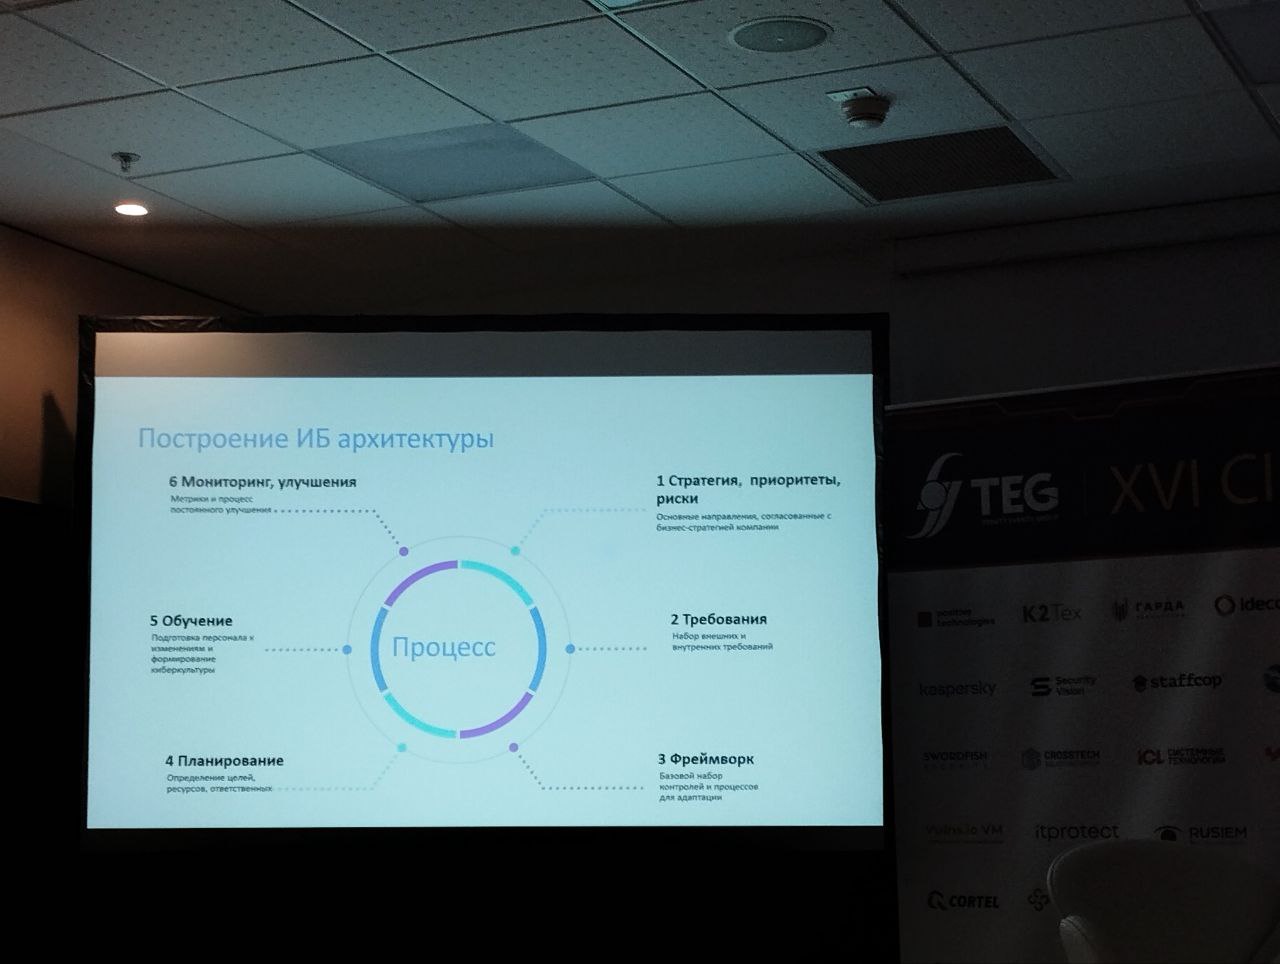
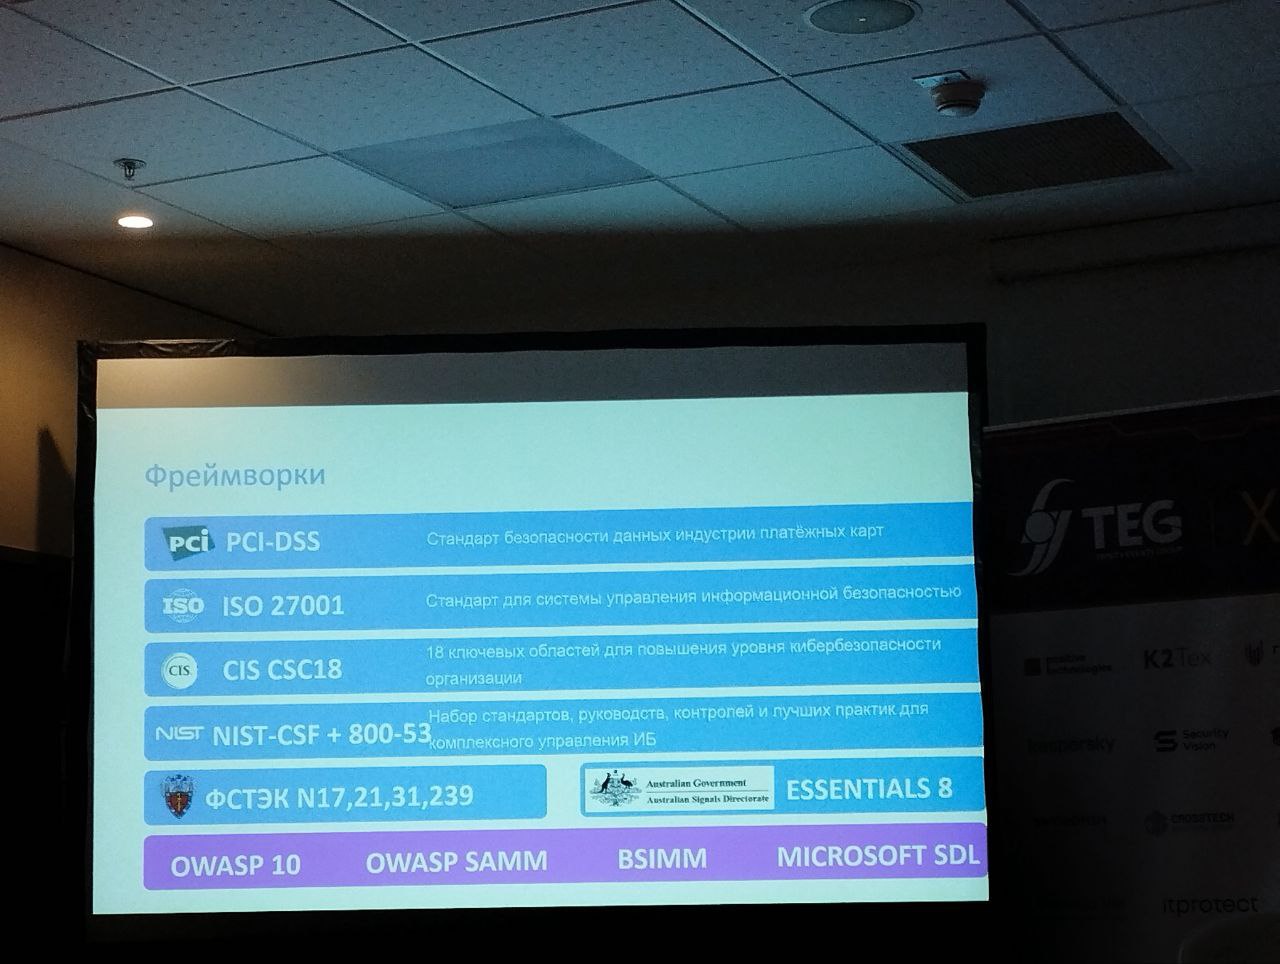
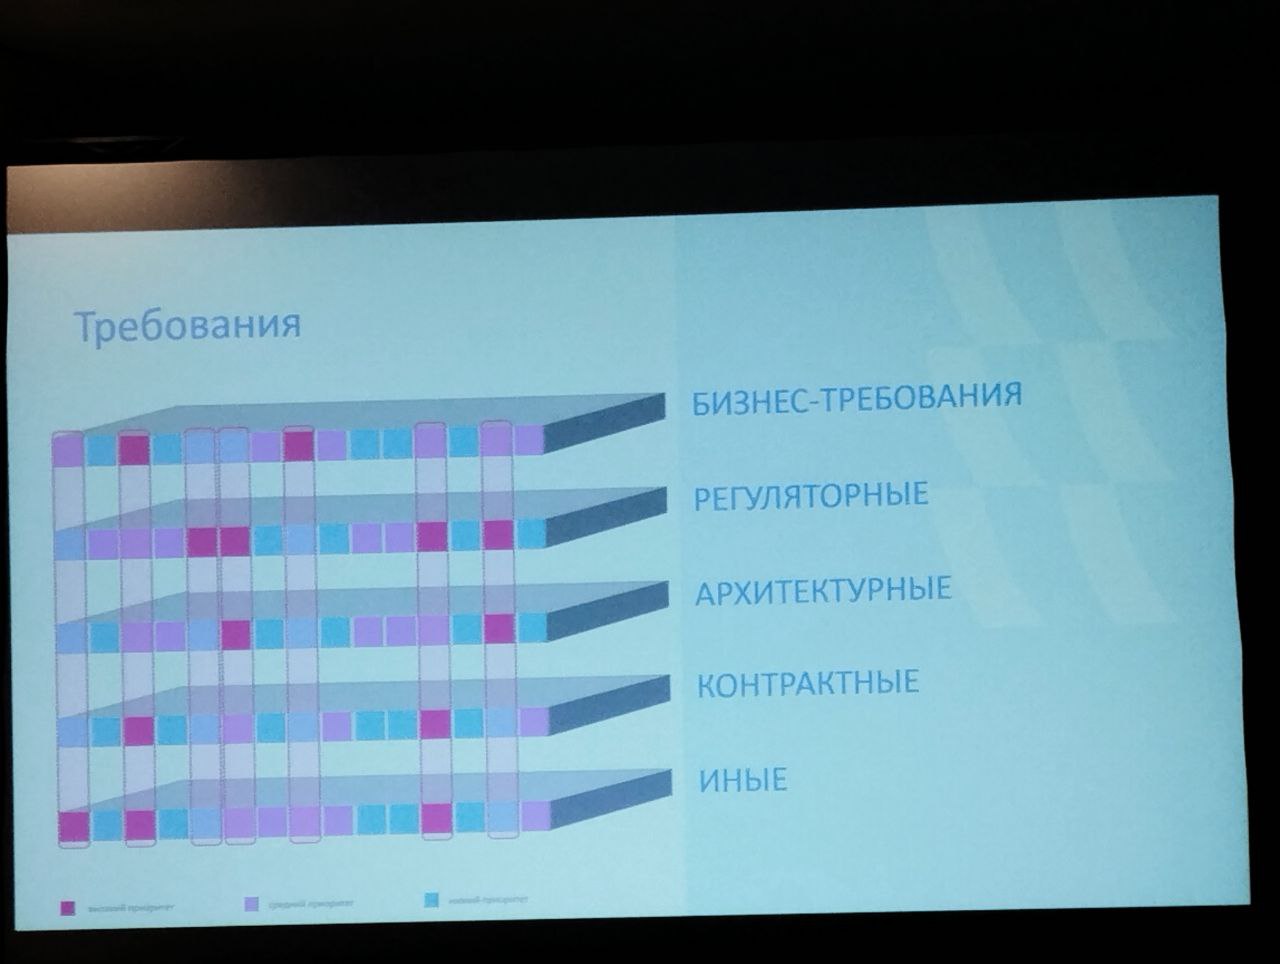
Доклад Ильи Борисова про Архитектуру БезопасностиДоклад Ильи Борисова про Архитектуру БезопасностиДоклад Ильи Борисова про Архитектуру БезопасностиДоклад Ильи Борисова про Архитектуру БезопасностиДоклад Ильи Борисова про Архитектуру БезопасностиДоклад Ильи Борисова про Архитектуру БезопасностиДоклад Ильи Борисова про Архитектуру Безопасности

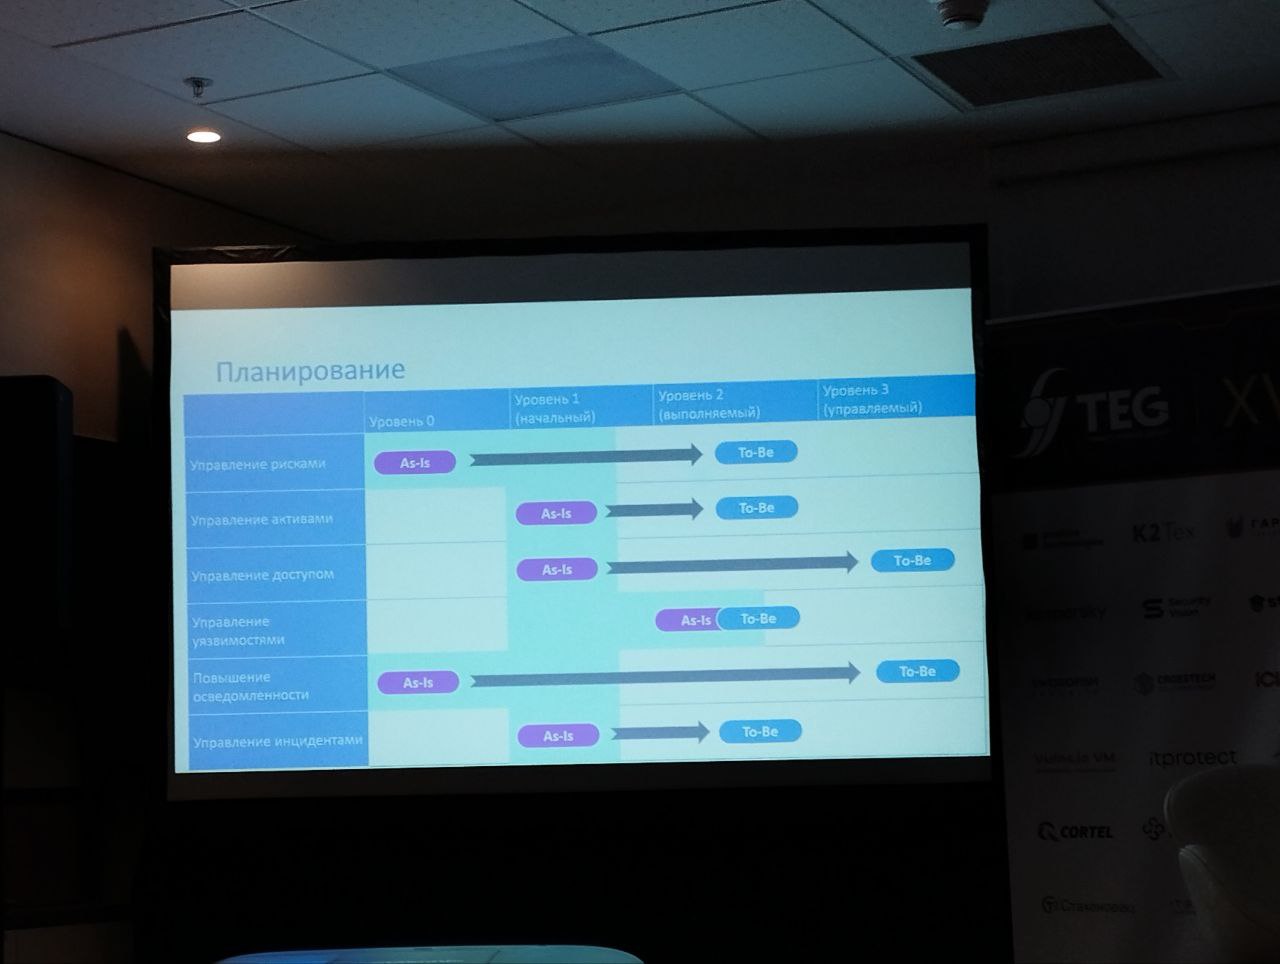
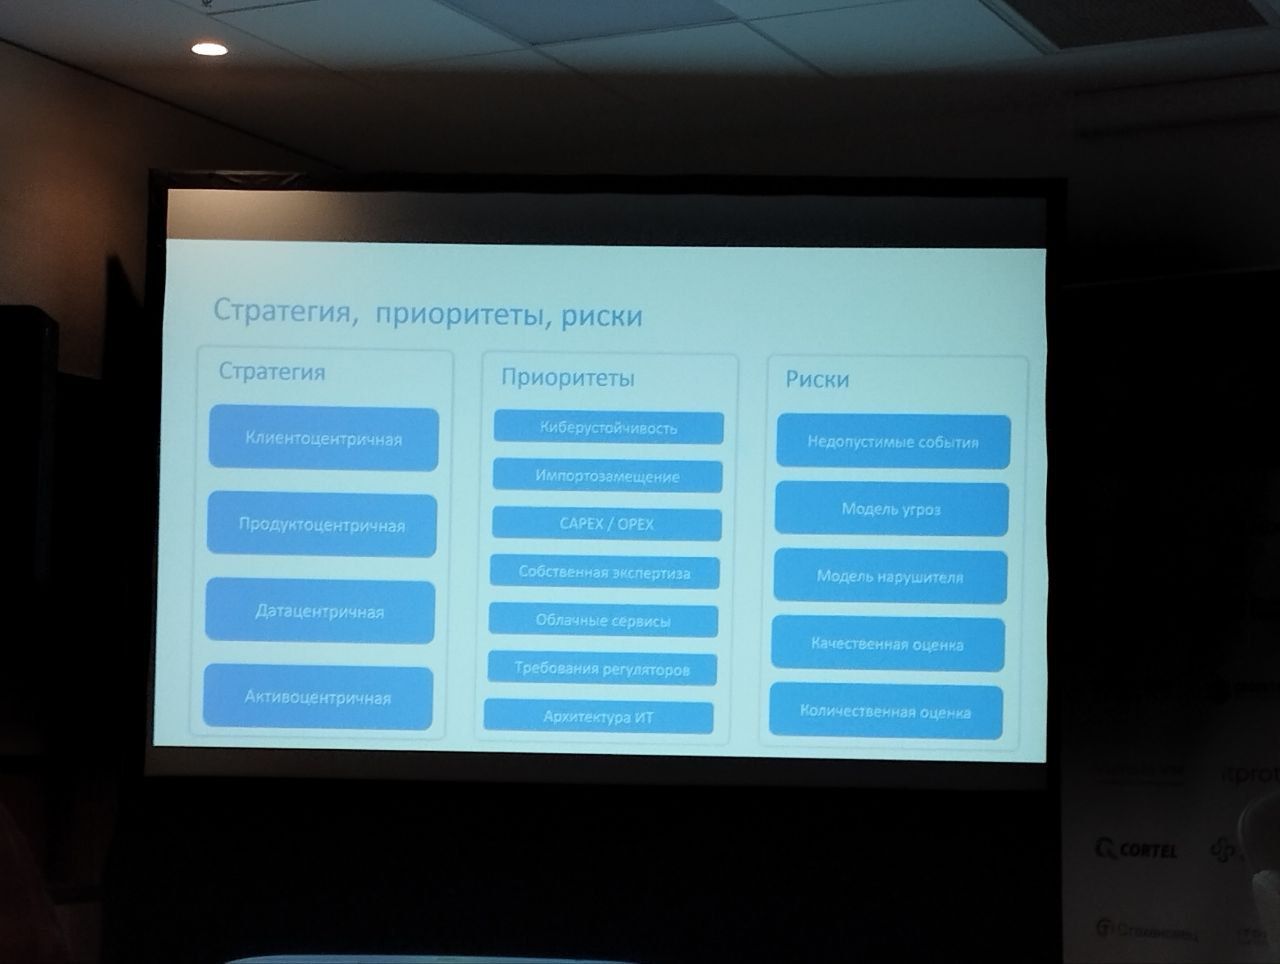
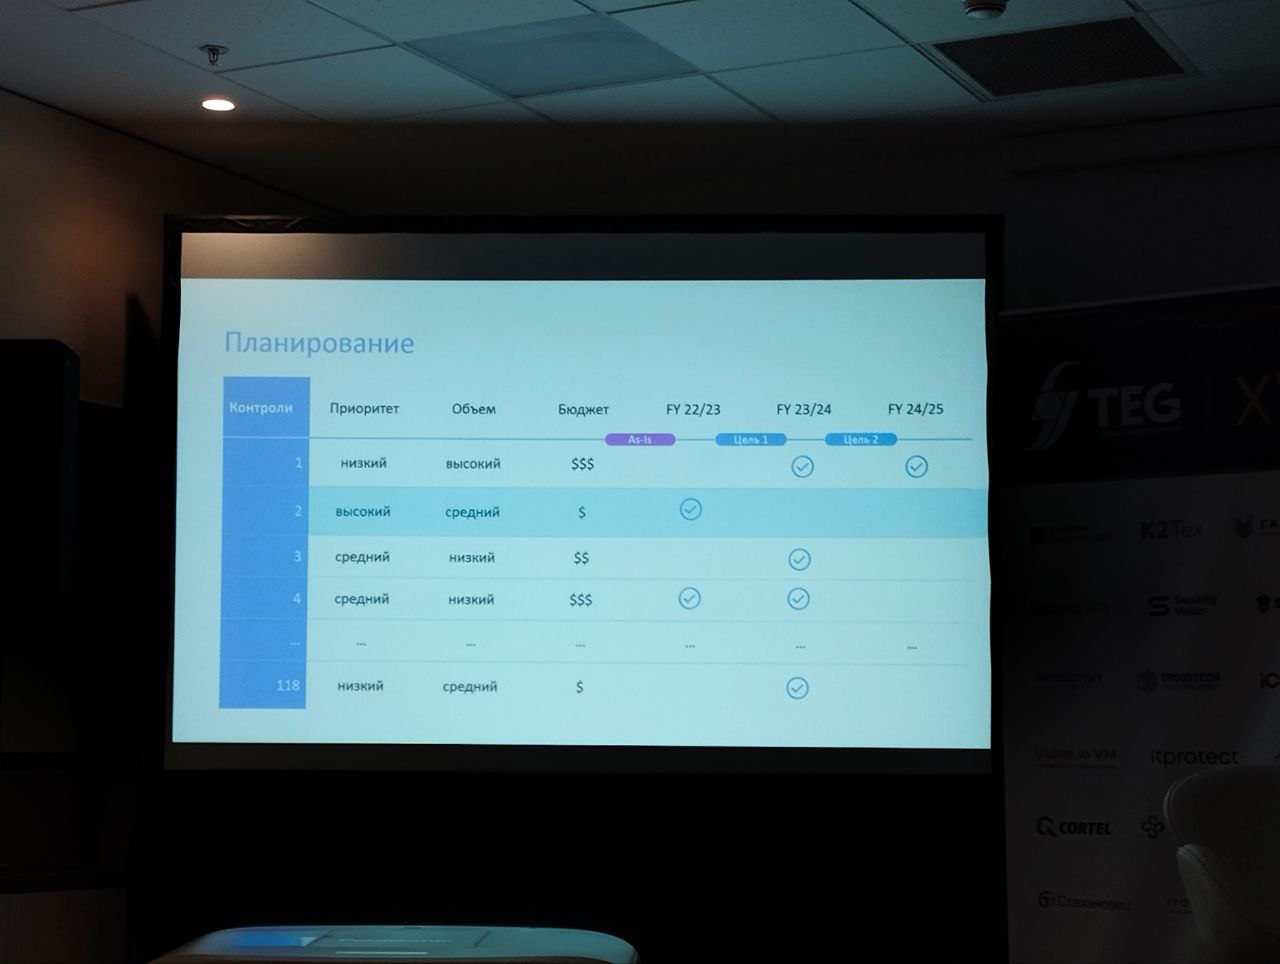
Доклад Ильи Борисова про Архитектуру Безопасности. Очень интересно, очень высокоуровнево и мудрено. Настолько, что я даже адекватно описать впечатления не могу. 🙂

Местами даже несколько медитативно. Например, первая картинка про построение ИБ архитектуры. "Здесь намеренно нет этапа внедрения, потому что НЕ нужно относиться к этому как к PDCA циклу, как к повороту колеса". 😇

Наверное самое близкое ко мне это про декомпозицию требований, их приоритизацию и группировку. Здесь имеются ввиду вообще все требования, но по применимо и к требованиям по безопасной конфигурации систем.

Те, кто занимается разработкой архитектуры ИБ (методологи?), посмотрите видяшечку доклада, когда будет. Вам должно зайти.

Доклад Айдеко про NGFW

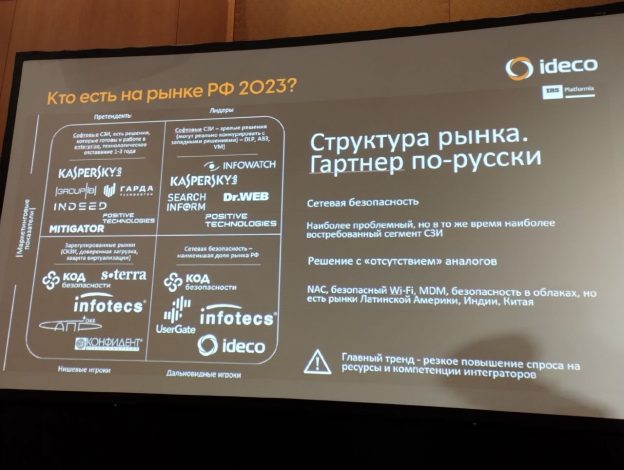
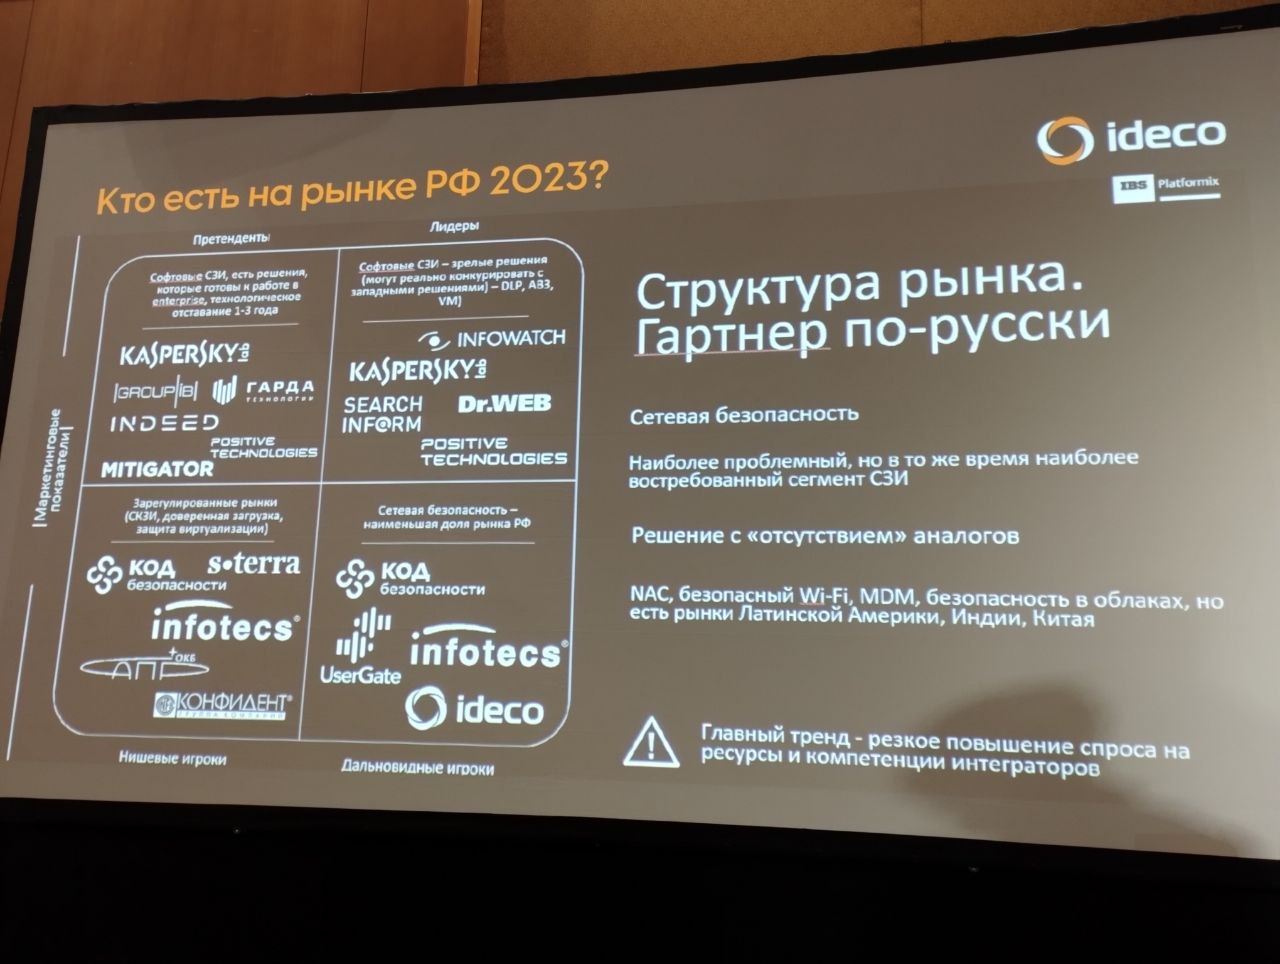
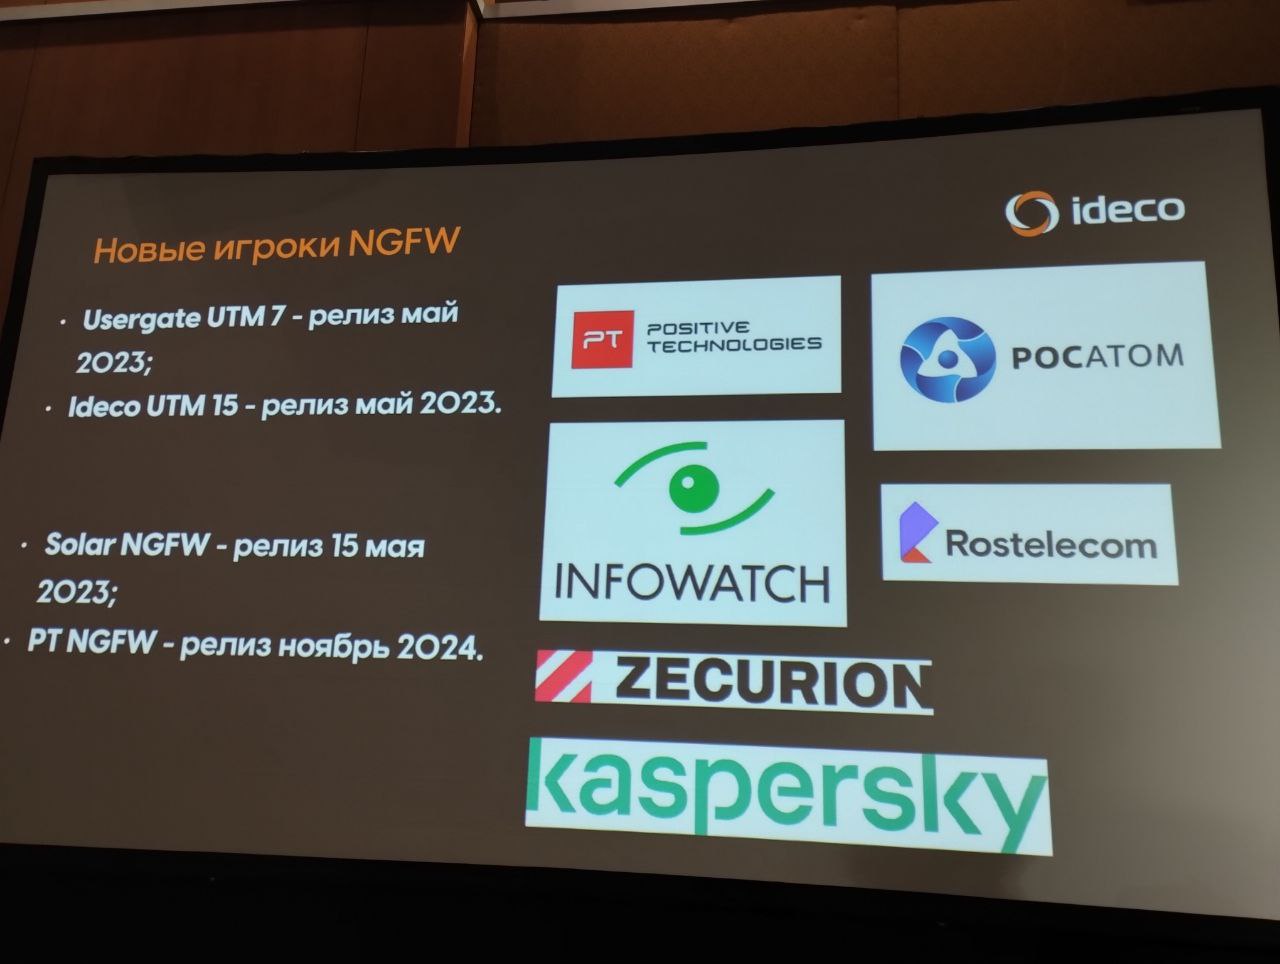
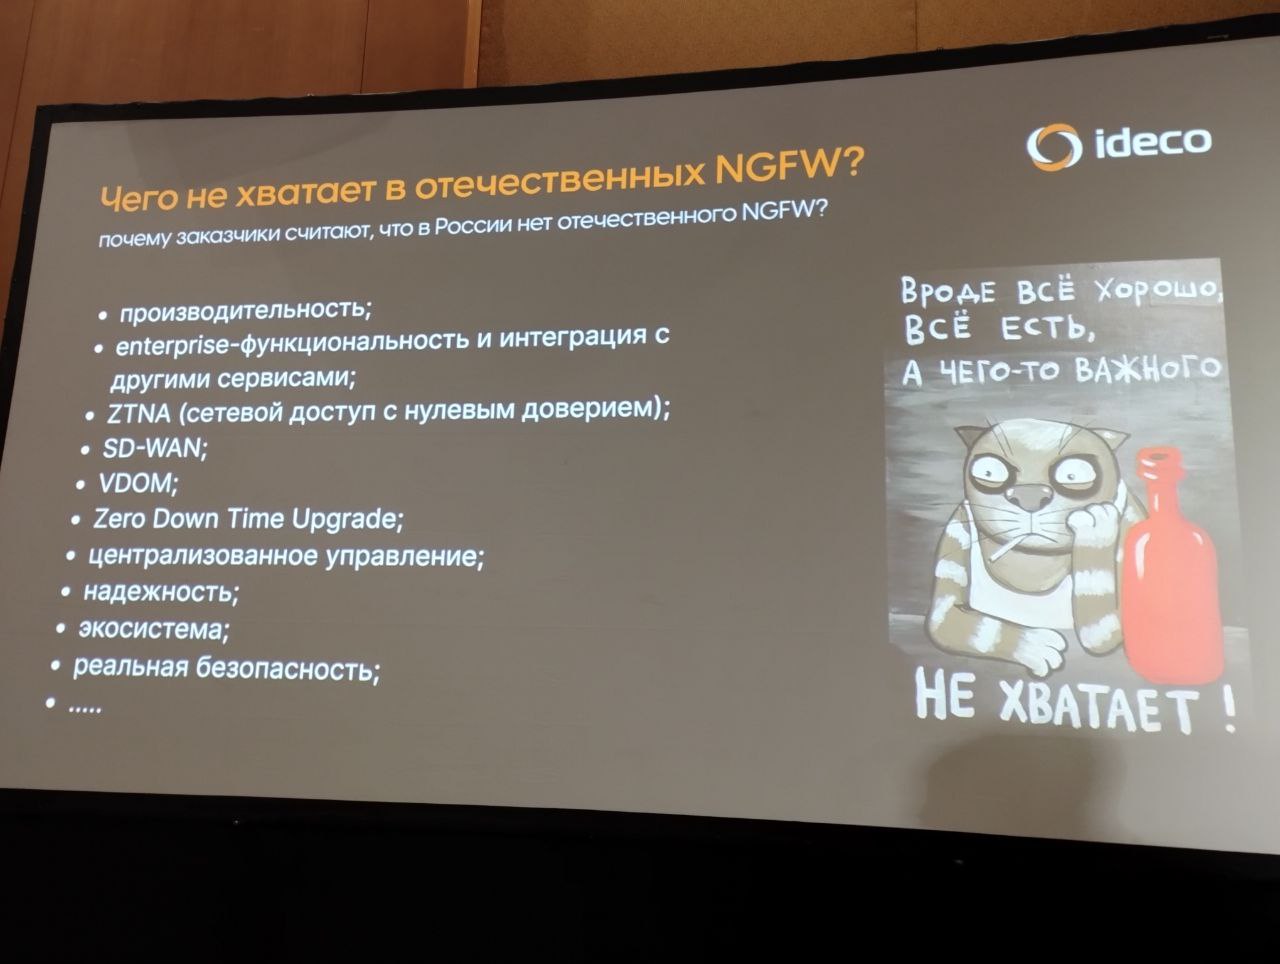
Доклад Айдеко про NGFWДоклад Айдеко про NGFWДоклад Айдеко про NGFW

Доклад Айдеко про NGFW. Понравилась подборка отечественных NGFW вендоров. Как "старичков" из правого нижнего "квадранта IBS Platformix", так и "новичков", которые зарезили NGFW недавно или только анонсировали их. Также интересная подборка слабых мест, на которые стоит обратить внимание при выборе NGFW решения.

Выступать буду через 5 минут в зале Деловой Центр

Выступать буду через 5 минут в зале Деловой Центр. Он рядом со стойкой регистрации. Кто на CISO-FORUM, подходите!

Разговор Бенгина и Лукацкого

Разговор Бенгина и Лукацкого

Разговор Бенгина и Лукацкого. Было много чего сказано, но вынес следующее: Минцифры хотят максимально стимулировать разработку коммерческих решений, если никак, то делают сами. Считают, что нужен "российский Shodan". Видимо по аналогии с "российским Downdetector-ом", который на днях выкатили. Собираются ли делать сами или через "стимуляцию" я до конца не понял, но в любом случае интересно.