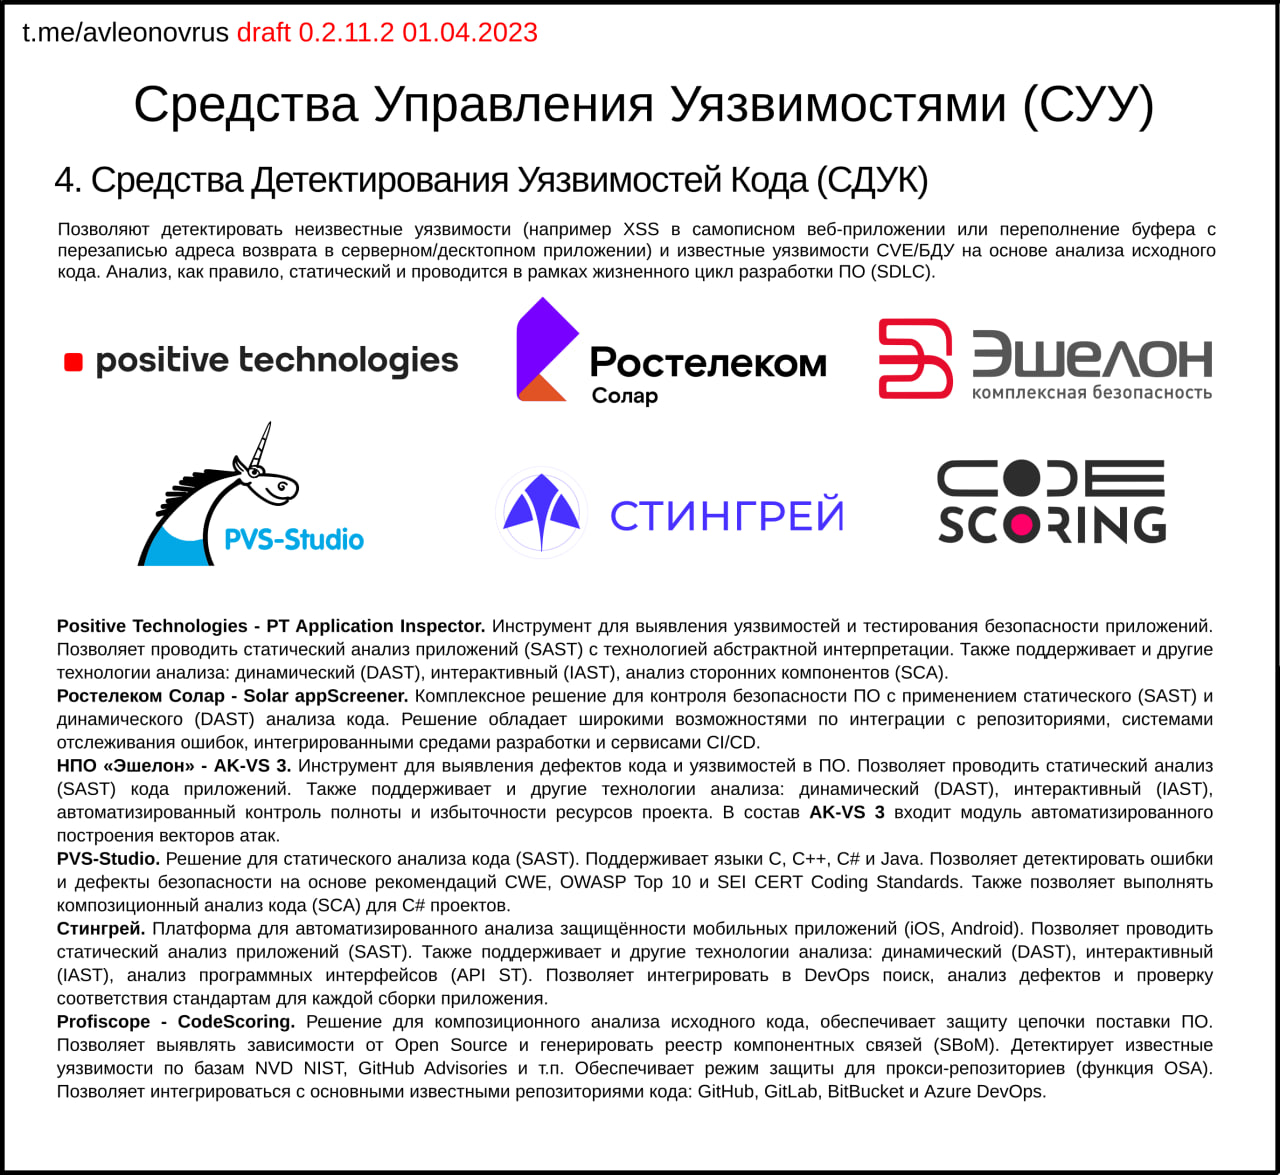
Картинка "Средства Детектирования Уязвимостей Кода (СДУК)" в рамках проекта карты российских около-VM-ных вендоров

Картинка Средства Детектирования Уязвимостей Кода (СДУК) в рамках проекта карты российских около-VM-ных вендоров

Картинка "Средства Детектирования Уязвимостей Кода (СДУК)" в рамках проекта карты российских около-VM-ных вендоров.

Это у нас примерно соответствует SAST-ам. Извиняйте, что зачастил с картинками, но CISO Forum близко, скоро будем релизиться. 🙂 Последние драфты по САУ и СИУ выложу в следующий раз вместе, так как там мало вендоров.

Традиционный disclaimer: Характеристику не нужно воспринимать как описание всех особенностей и возможностей продукта! Тем более не стоит сравнивать продукты между собой только на основе этой характеристики. Характеристика должна показывать почему вендор попал в категорию.

Если какого-то вендора забыл в этой категории или есть вопросы по характеристикам, пишите в личку - обсудим, добавлю/поправлю. Ну или поясню почему получилось так, а не иначе. 🙂

Предыдущие картинки
- СДУИ (Инфраструктуры)
- СДУСП (Сетевого Периметра)
- СДУП (Приложений)

Средства Детектирования Уязвимостей Приложений (СДУП)

Средства Детектирования Уязвимостей Приложений (СДУП).

3. Средства Детектирования Уязвимостей Приложений (СДУП)

Позволяют детектировать неизвестные уязвимости в приложениях (например XSS в самописном веб-приложении или переполнение буфера с перезаписью адреса возврата в серверном/десктопном приложении). Приложения включают в себя веб-приложения, программные интерфейсы (API), десктопные и серверные приложения, приложения для мобильных устройств (Android, iOS, Аврора). Анализ, как правило, динамический без доступа к исходному коду.

Positive Technologies - PT BlackBox, PT Application Inspector. PT BlackBox - сканер безопасности приложений, работающий методом черного ящика. Использует динамический анализ приложений (комбинация сигнатурного и эвристического анализа). Доступ к базовой облачной версии PT BlackBox Scanner предоставляется бесплатно. Расширенная версия PT BlackBox является On-Premise продуктом. PT Application Inspector - инструмент для выявления уязвимостей и тестирования безопасности приложений. Позволяет проводить динамический анализ приложений (DAST) для проверки результатов статического анализа (SAST). Также поддерживает и другие технологии анализа: интерактивный (IAST), анализ сторонних компонентов (SCA).

Ростелеком Солар - Solar appScreener. Комплексное решение для контроля безопасности ПО c применением динамического (DAST) и статического (SAST) анализа кода. Решение обладает широкими возможностями по интеграции с репозиториями, системами отслеживания ошибок, интегрированными средами разработки и сервисами CI/CD.

НПО «Эшелон» - AK-VS 3. Инструмент для выявления дефектов кода и уязвимостей в ПО. Позволяет проводить динамический анализ (DAST) приложений. Также поддерживает и другие технологии анализа: статический (SAST), интерактивный (IAST), автоматизированный контроль полноты и избыточности ресурсов проекта. В состав AK-VS 3 входит модуль автоматизированного построения векторов атак.

ИСП РАН - ИСП Crusher, Natch, Блесна. ИСП РАН предлагает широкий набор технологий для анализа десктопных и серверных приложений, а также решений на основе этих технологий. ИСП Crusher - программный комплекс, комбинирующий несколько методов динамического анализа. Состоит из двух инструментов: ИСП Fuzzer для проведения фаззинг-тестирования и Sydr, отвечающий за автоматическую генерацию тестов для сложных программных систем. Фаззинг осуществляется с использованием исходных кодов в режиме "серого ящика". Решения Natch и Блесна базируются на технологии полносистемной эмуляции и интроспекции виртуальных машин. Natch - инструмент для определения поверхности атаки: исполняемых файлов, динамических библиотек, а также функций, отвечающих за обработку входных данных. Использует технологии анализа помеченных данных, интроспекции виртуальных машин и детерминированного воспроизведения. Блесна - специализированный инструмент, предназначенный для поиска утечек в памяти чувствительных данных, таких как пользовательские пароли и ключи шифрования.

Стингрей. Платформа для автоматизированного анализа защищённости мобильных приложений (iOS, Android). Позволяет проводить динамический анализ приложений (DAST). Также поддерживает и другие технологии анализа: статический (SAST), интерактивный (IAST), анализ программных интерфейсов (API ST). Позволяет интегрировать в DevOps поиск, анализ дефектов и проверку соответствия стандартам для каждой сборки приложения.

Картинка "Средства Детектирования Уязвимостей Приложений (СДУП)" в рамках проекта карты российских около-VM-ных вендоров

Картинка Средства Детектирования Уязвимостей Приложений (СДУП) в рамках проекта карты российских около-VM-ных вендоров

Картинка "Средства Детектирования Уязвимостей Приложений (СДУП)" в рамках проекта карты российских около-VM-ных вендоров.

Это у нас примерно соответствует DAST-ам.

Традиционный disclaimer: Характеристику не нужно воспринимать как описание всех особенностей и возможностей продукта! Тем более не стоит сравнивать продукты между собой только на основе этой характеристики. Характеристика должна показывать почему вендор попал в категорию.

Если какого-то вендора забыл в этой категории или есть вопросы по характеристикам, пишите в личку - обсудим, добавлю/поправлю. Ну или поясню почему получилось так, а не иначе. 🙂

Предыдущие картинки
- СДУИ (Инфраструктуры), обновленная, добавил Cloud Advisor
- СДУСП (Сетевого Периметра), обновленная, добавил сервис от МТС RED

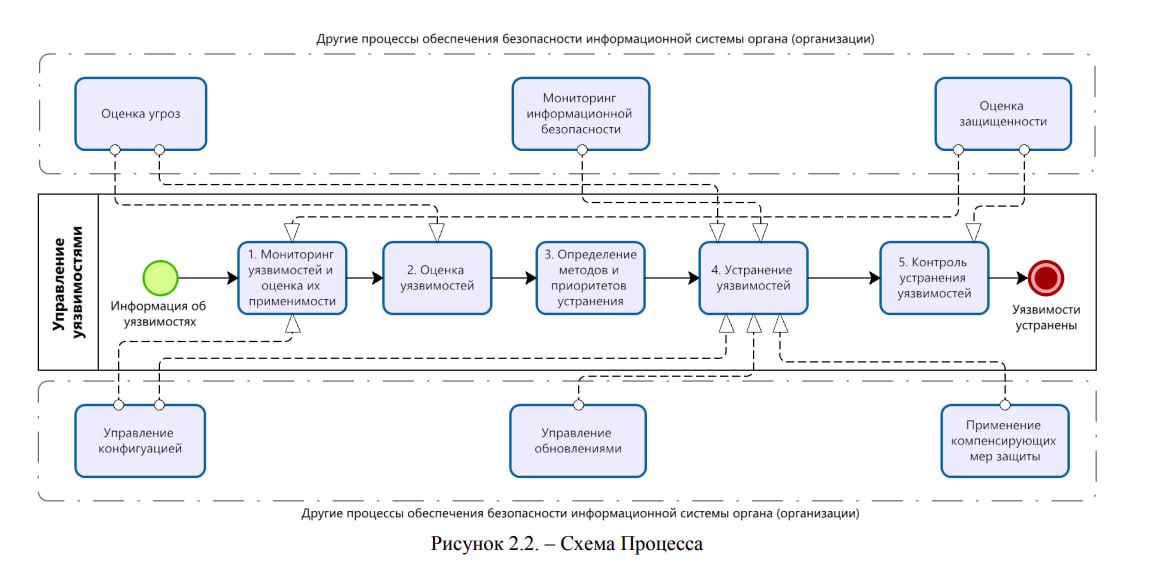
Проект руководства по Vulnerability Management от ФСТЭК

Проект руководства по Vulnerability Management от ФСТЭК

Проект руководства по Vulnerability Management от ФСТЭК. Уже в паблике. 26 страниц. (upd. после окончания сбора отзывов первоначальная ссылка перестала работать)

Что вас ждет внутри:

1. Общая схема VM-процесса и его связи с другими ИБ процессами организации
2. Перечень участников процесса и выполняемых ими операций
3. Подробное описание 5 этапов процесса, их схемы, описания операций:
3.1. Мониторинг уязвимостей и оценка их применимости
3.2. Оценка уязвимостей
3.3. Определение методов и приоритетов устранения
3.4. Устранение уязвимостей
3.5. Контроль устранения уязвимостей

Вещь абсолютно монументальная. Без шуток. Ничего более детализированного на тему VM-а я ещё не видел.

А вот будет ли это работать на практике? Зависит от нас и от наших правок:

"ФСТЭК России предлагает специалистам в области защиты информации заинтересованных государственных органов власти, организаций, субъектов критической информационной инфраструктуры рассмотреть проект методического документа и направить предложения по доработке указанного документа в соответствии с прилагаемой формой на адрес электронной почты otd22@fstec.ru.

Предложения и замечания по проекту методического документа принимаются до 17 апреля 2023 г."

Давайте все ознакомимся и дадим полезную обратную связь. Нам потом с этим жить и свои VM-процессы в соответствии с этими рекомендациями выстраивать.

upd. Мои посты-комментарии:

1. Читая проект руководства по Vulnerability Management от ФСТЭК. Процесс не для человеков.
2. О месте автоматического детектирования уязвимостей (сканирования) в проекте руководства ФСТЭК по управлению уязвимостями.

Cloud Advisor использует Vulristics для приоритизации уязвимостей

Cloud Advisor использует Vulristics для приоритизации уязвимостей. Крутой пример интеграции моего опенсурсного проекта в коммерческое решение. 🙂 В данном случае в решение по контролю безопасности облачной инфраструктуры (CSPM). Vulristics выпускается под лицензией MIT, поэтому его можно свободно использовать в любом виде: как утилиту целиком, как отдельные функции, как методику и алгоритмы расчета критичности уязвимостей. Нет никаких требований по раскрытию производного кода или чего-то подобного.

Из пресс-релиза про новую Vulnerability Management функциональность в Cloud Advisor:

"Дополнительно для приоритизации используются алгоритмы инструмента Vulristics, которые учитывают различные факторы: наличие публичных эксплойтов, тип уязвимости, CVSS оценку и т.д. Это позволяет сконцентрировать внимание на исправлении тех уязвимостей, которые имеют реальный риск для инфраструктуры."

Если у вас большая инфраструктура в отечественных и зарубежных облаках и вы не знаете как и чем контролировать её безопасность, присмотритесь к Cloud Advisor. К слову, эта компания создана основателями Agnitum, олды должны помнить персональный файервол Agnitum Outpost - я активно пользовался в своё время. 🙂 Товарищи очень адекватные и скиловые.

Погонял, по случаю, ScanOVAL - бесплатный сканер уязвимостей от ФСТЭК

Погонял, по случаю, ScanOVAL - бесплатный сканер уязвимостей от ФСТЭК. На этот раз версию не под Linux, а под Windows (1.4.1). Делюсь впечатлениями.

1. Полезная штука, если качество детекта основного вашего СДУИ вызывает вопросы. Ставишь локально на тестовый хост ScanOVAL и качаешь OVAL-контент к нему, запускаешь, получаешь результаты, приводишь к листу CVE/БДУ идентификаторов, сравниваешься. Всё быстро, просто и бесплатно. Причем если зайти в VM-вендора с претензией "а вот решение X детектирует набор CVE совершенно отличный от того, что ваше решение детектирует для того же тестового хоста" можно получить отписку, что спрашивайте у вендора решения X, а у нас все правильно. В случае сканера от ФСТЭК так отмахнуться будет сложнее. 😏 Таким образом ScanOVAL можно рассматривать как эталонный сканер (не исключая, конечно, что проблемы могут быть и в нем).

2. Результаты работа сканера можно сохранить только в формате HTML. Довольно неожиданно. Но с другой стороны все парсабельно и жить можно. Основной идентификатор, по которому строится отчет, это БДУ. Но в отчете также приводятся ссылки на CVE, так что получить CVE-лист можно одним несложным grep-ом. Правда имейте в виду, что вам нужны именно строчки вида "CVE‑2023‑21716 (CVE)", если грепать просто регуляркой по CVE можно зацепить и описания вида "Уязвимость отлична от список CVE через запятую>".

3. В HTML отчете и GUI подтверждение почему уязвимость была продетектирована доступно в формате "путь до бинаря> (версия>)". В общем случае, конечно, дерево критериев OVAL в такую строчку не сворачивается. Но конкретно для OVAL-контента от АЛТЭКС-СОФТ возможно это и норм. Стандартные результаты в XML (OVAL Results) на самом деле тоже доступны. Лежат в C:\ProgramData\ScanOVAL, а именно в папке Temp. Там же есть и файл OVAL System Characteristics, и привычный OVAL HTML отчет, знакомый, например, по результатам OpenSCAP.

4. Нашел проблемку в руководстве по ScanOVAL. Декларируется, что программа может использоваться для "разработки и отладки описаний (определений) на языке OVAL". По факту сканер запускает только OVAL-контент подписанный ФСТЭКом. Если убрать из XML-контента тег с подписью и попытаться скормить контент ScanOVAL, то он его откажется запускать. Так что разрабатывать и отлаживать свой контент с помощью ScanOVAL не получится. Хотелось бы, чтобы либо описание поменяли, либо ограничение на запуск контента убрали (второе, безусловно, было бы гораздо предпочтительнее). 🙂

Выпустил на выходных итоговый блогопост и видяшечку по мартовскому Microsoft Patch Tuesday

Выпустил на выходных итоговый блогопост и видяшечку по мартовскому Microsoft Patch Tuesday. Приглашаю ознакомиться.

1. В целом, пока первые впечатления выглядят верными. Атака на хеши с помощью Outlook наиболее актуальна. Обход MOTW и DoS Excel хоть и эксплуатируются, но не особо пугают. Потенциально эксплуатабельные и wormable RCE в ICMP и, в меньшей степени, в HTTP/3 и RPC могут мощно стрельнуть, а могут и оказаться пшиком. Пока не ясно. Но лучше, конечно, заранее запатчиться.
2. Вокруг Microsoft Outlook (CVE-2023-23397) была политота. Microsoft начали разгонять про какие-то state-sponsored attacks с указанием конкретных стран и группировок. Это подхватили VM-вендоры в своих обзорах и таким образом это просочилось в отчет Vulristics. Пришлось всё это highly likely безобразие ручками подтереть.
3. Аж 7 RCE в Microsoft PostScript and PCL6 Class Printer Driver выглядят загадочно, но посмотрим во что это выльется. Кажется кто-то раскопал новую тему.
4. Заканчивается первый квартал. Во втором должны выложить подробности по SPNEGO. Ждем. 🙄
5. Похоже мои англоязычные avleonov.com и @avleonovcom в основном становятся про Patch Tuesday. 😅 Три последних поста были про это. Про другие темы что-то пока нет времени и желания туда писать, а тем более делать видяшку. Возможно разбавлю чем-нибудь, но вряд ли это будет до CISO Forum. Пока буду тратить ресурсы на подготовку к нему. Ну и вообще, "делать контент" на русском как-то пока больше нравится. Спасибо за ваш фидбек и поддержку! 🙂