Выпустил блогопост и видяшку по последним новостям Vulristics для англоязычного канала и блога

Выпустил блогопост и видяшку по последним новостям Vulristics для англоязычного канала и блога.

00:00 EPSS v3
02:54 Поддержка EPSS v3 в Vulristics
05:12 Интеграция Vulristics в Cloud Advisor

Video: https://youtu.be/kWX_64wNxbg
Video2 (for Russia): https://vk.com/video-149273431_456239122
Blogpost: https://avleonov.com/2023/04/24/vulristics-news-epss-v3-support-integration-into-cloud-advisor/

Positive Technologies ищут тренера по продукту MaxPatrol VM

Positive Technologies ищут тренера по продукту MaxPatrol VM. Вакансия прям 🔥

"• Разрабатывать обучающие программы по продукту в сфере ИБ для клиентов и партнеров (на рус и англ яз).
• Проводить тренинги для партнеров и заказчиков.
• Разрабатывать курсы по продуктам (написание контента).
• Разрабатывать образовательные программы для learning partners (и готовить тренеров).
• Курировать создание лабораторных работ, демонстрационных стендов.
• Проводить сертификацию по итогам тренингов и принимать экзамены."

Кажется на такой позиции может вырасти крутой VM-евангелист. Особенно если он будет в лекциях и лабораторках делать упор не на описании вебинтерфейсов (как это обычно бывает), а на решении практических кейсов: тонких моментов связанных с детектами и на том зачем это всё вообще нужно (демонстрация реальных кейсов эксплуатации). Хорошего VM-обучения очень мало. А чего-то более-менее публичного и того меньше.

Кстати, это вакансия из чата @CyberSecJobsRussia - вакансии по ИБ без указания вилки. Я его запустил в 2020 году, а сейчас он в основном поддерживается коллегами из PT Career Hub. Добавляйтесь туда пожалуйста, а то нам народу до 200 не хватает, чтобы Aggressive Anti-Spam включить. А без него спамеры одолевают. 😅 Во Вконтакте тоже есть группа sec_vacancies, тоже можете туда добавиться. Если мне в ленте вакансии по ИБ попадаются, я туда шарю.

Добавил учёт EPSS в Vulristics

Добавил учёт EPSS в VulristicsДобавил учёт EPSS в Vulristics

Добавил учёт EPSS в Vulristics. EPSS стал ещё одним источником данных, т.е. команда для анализа набора CVE будет выглядеть так:

$ python3 vulristics.py --report-type "cve_list" --cve-project-name "New Project" --cve-list-path "analyze_cve_list.txt" --cve-comments-path "analyze_cve_comments.txt" --cve-data-sources "ms,nvd,epss,vulners,attackerkb" --rewrite-flag "True"

Добавление нового источника задача несложная. Сделал по аналогии с NVD. Однако возник вопрос: какое именно значение EPSS использовать. Было 2 варианта:

1. Probability - вероятность наблюдения эксплуатации уязвимости в течение следующих 30 дней ("probability of observing exploitation activity in the next 30 days").

2. Percentile - значение показывающее насколько вероятность наблюдения эксплуатации данной CVE уязвимости больше чем для всех других CVE уязвимостей. Например, вероятность EPSS, равная всего 0,10 (10%), находится примерно на уровне 88-го процентиля, что означает, что 88% всех CVE имеют более низкую оценку ("For example, an EPSS probability of just 0.10 (10%) rests at about the 88th percentile — meaning that 88% of all CVEs are scored lower").

В итоге опытным путем пришел к тому, что Probability слишком малы, а также мало различаются, поэтому лучше использовать Percentile.

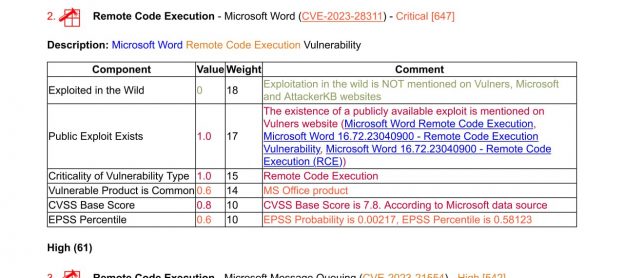
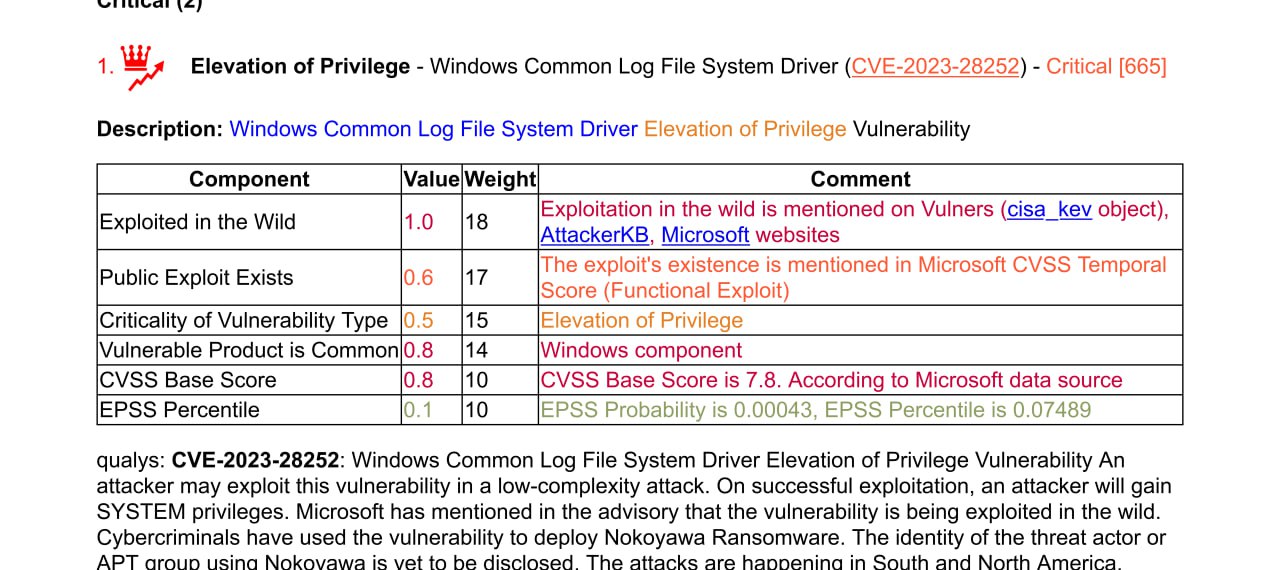
Я перегенерил отчет для апрельского MS Patch Tuesday.

1. Старый отчет без EPSS
2. Новый отчет с EPSS

Выглядит довольно неплохо, но со странностями. Так наиболее критичная Elevation of Privilege - Windows Common Log File System Driver (CVE-2023-28252), которая присутствует в CISA KEV почему-то имеет очень низкий EPSS. 🤷‍♂️ Поэтому результат нейронки это, конечно, хорошо, но здравый смысл терять не нужно. 😉

Дочитал "Catch Me If You Can" (1980)

Дочитал Catch Me If You Can (1980)

Дочитал "Catch Me If You Can" (1980). Делюсь впечатлениями.

1. Это не достоверная биография Фрэнка Абигнейла, а приключенческий авантюрный роман, написанный Стэном Реддингом по мотивам четырех интервью с Абигнейлом. В этом качестве книга вполне неплоха. Написана приятным не супер-сложным английским языком, читается легко. Но это явный fiction. Причем видимо фантазировали там оба. Эти нестыковки в статье на wiki подробно разбираются. Особенно сложно мне было поверить в описание содержания в Perpignan’s House of Arrest во Франции. Нет, ну понятно, что там вряд ли был курорт, но что-то слишком жёстко.

2. Главная мошенническая схема в книге - обналичка поддельного банковского чека. Мошенник подходит на кассу некоторого учреждения, даёт бумажный чек, практически не защищенный от подделки. На усмотрение операциониста чек обналичивается. Возможности на месте проверить достоверность чека нет. Процесс проверки занимает дни и недели. Когда подделка выявляется, мошенник с кэшем уже далеко. Форма и удостоверение пилота, человека уважаемой профессии, вызывают доверие у операциониста и увеличивают конверсию. Особенно когда рядом красивая подельница в форме стюардессы.

3. Основная мысль, которая проскальзывала при прочтении - какое же наивное было время в конце 60х, всё на доверии. В наше время, когда всё в миг пробивается и валидируется, такие фокусы потребуют компрометации информационным систем. А значит мошеннику придется быть в первую очередь хакером. 🙂 С другой стороны, до конца такие схемы на доверии себя не изжили. Как минимум схемы с телефонным разводом вполне себе работают. 😉

Про "Битву роботов"

Про "Битву роботов". Не знаю, кому в Минцифре пришла в голову идея основательно взяться за организацию российского аналога Robot Wars и BattleBots, с сайтом на госуслугах и прочим, но идея прямо огненная. 🔥👍 Очень одобряю.

Единственное, у американцев и британцев это прежде всего ТВ-шоу. Поэтому уровень видео-продакшена у них изумительный. У российских же соревнований пока всё было скромненько в этом отношении. Но смотрибельно. 🙂 Хочется надеяться, что будет лучше. Подписался на официальный канал, буду следить за обновлениями.

PS: Я фанат drum spinner-ов, особенно нравится бразильский Minotaur. 😍

ROSA MOBILE подаёт признаки жизни

ROSA MOBILE подаёт признаки жизни

ROSA MOBILE подаёт признаки жизни. Ъ пишет:

"Структуры бывшего министра связи Леонида Реймана планируют наладить в 2023 году производство потребительской электроники с собственной мобильной и десктопной операционной системой РОСА. Речь идет о смартфонах, планшетах и ноутбуках — их сборку в Зеленограде обеспечит «Рутек»."

На официальном сайте НТЦ ИТ РОСА выложены документы по мобильной ОС РОСА за 2022 год: описание применения, руководство по установке (на смартфон AYYA T1), руководство по эксплуатации. В руководстве по эксплуатации пишут, что "рабочий стол основан на кастомизированной версии рабочего пространства Plasma Mobile", то есть на открытом проекте от KDE. Приложения для Plasma Mobile разрабатывают с использованием UI фреймворка Kirigami. Видимо всё это должно выглядеть +- как PinePhone, но в качестве базового дистрибутива будет не Manjaro, а РОСА.

Для Linux-гика это звучит местами даже интереснее Авроры. 😇 Но уровень зрелости очевидно ниже. Понаблюдаем. 🙂

В связи с новыми Ф.А.К.К.Т.-ами внес минорные изменения в карту отечественных около-VMных вендоров

В связи с новыми Ф.А.К.К.Т.-ами внес минорные изменения в карту отечественных около-VMных вендоров. Убрал ушедшую из России компанию Group-IB, добавил нового российского вендора F.A.C.C.T. Название СДУСП-продукта и его описание пока оставил тем же. Хотя сигналы по продуктам Group-IB противоречивые:

"Новые владельцы сохранили все контракты с российскими клиентами, а также продукты, технологии и сервисы, разработанные в стране."

"Group-IB’s proprietary Unified Risk Platform, and all relevant technologies to protect against targeted cyberattacks, data breaches, fraud, brand violations, and phishing, remain the property of Group-IB Global Private Ltd. As such, Group-IB Global Private Ltd. will have the sole right to use all of the company’s technologies that are subject to patents in Singapore, the Netherlands, and the United States of America."

Так что посмотрим как будет ситуация развиваться. 🙂 Сам факт разрешения неопределенного и двусмысленного состояния компании скорее радует.