Сходили сегодня в театр на детский спектакль "Кентервильское привидение"

Сходили сегодня в театр на детский спектакль Кентервильское привидение

Сходили сегодня в театр на детский спектакль "Кентервильское привидение". Если помните, по новелле Оскара Уайльда или советскому мультфильму, там сюжет строится на том, что американская семья приобретает замок с привидением и успешно его курощает.

Я смотрел и размышлял, что ITшник, который под различными предлогами отказывается устранять уязвимости во вверенной ему инфраструктуре, напоминает такое привидение, которое гремит цепями, зловеще завывает и рисует на полу "несмываемые" кровавые пятна. То есть уверяет всех, что обновить системы невозможно, что это приведёт к катастрофическим последствиям и что единственный вариант - оставить всё как есть. А VMщикам убираться подальше. 😉

И бороться с этим следует методами тех американцев. Не вестись: удалять пятна пятновыводителем, смазывать цепи, давать микстуру от завываний, а на запугивания запугивать в ответ. 😈

А в конце можно и помочь демотивированному привидению, когда оно будет готово принять помощь.
Появилась идея начать составлять рейтинг российских операционных систем, отражающий то, насколько хорошо для них описываются известные уязвимости

Появилась идея начать составлять рейтинг российских операционных систем, отражающий то, насколько хорошо для них описываются известные уязвимости

Появилась идея начать составлять рейтинг российских операционных систем, отражающий то, насколько хорошо для них описываются известные уязвимости.

Хотелось бы сделать наличие бюллетеней безопасности абсолютной нормой для вендоров отечественных ОС. Которых сейчас в реестре Минцифры только по классу 02.09 находится 55. 🫣

Если мы, как комьюнити, начнём это отслеживать, то, с одной стороны, сможем подсветить вендоров ОС, которые ответственно подходят к устранению уязвимостей, информируют пользователей об устранённых уязвимостях и предоставляют необходимую информацию вендорам средств анализа защищённости для разработки правил детектирования. 👍 А с другой стороны, можно будет простимулировать вендоров, у которых в этом отношении всё не очень хорошо. 📣

Возможно, удастся привлечь внимание регуляторов к тому, что для некоторых отечественных ОС нет бюллетеней безопасности, как, зачастую, и обновлений вообще. 🤷‍♂️ И что таким продуктам не место в реестрах. 😉

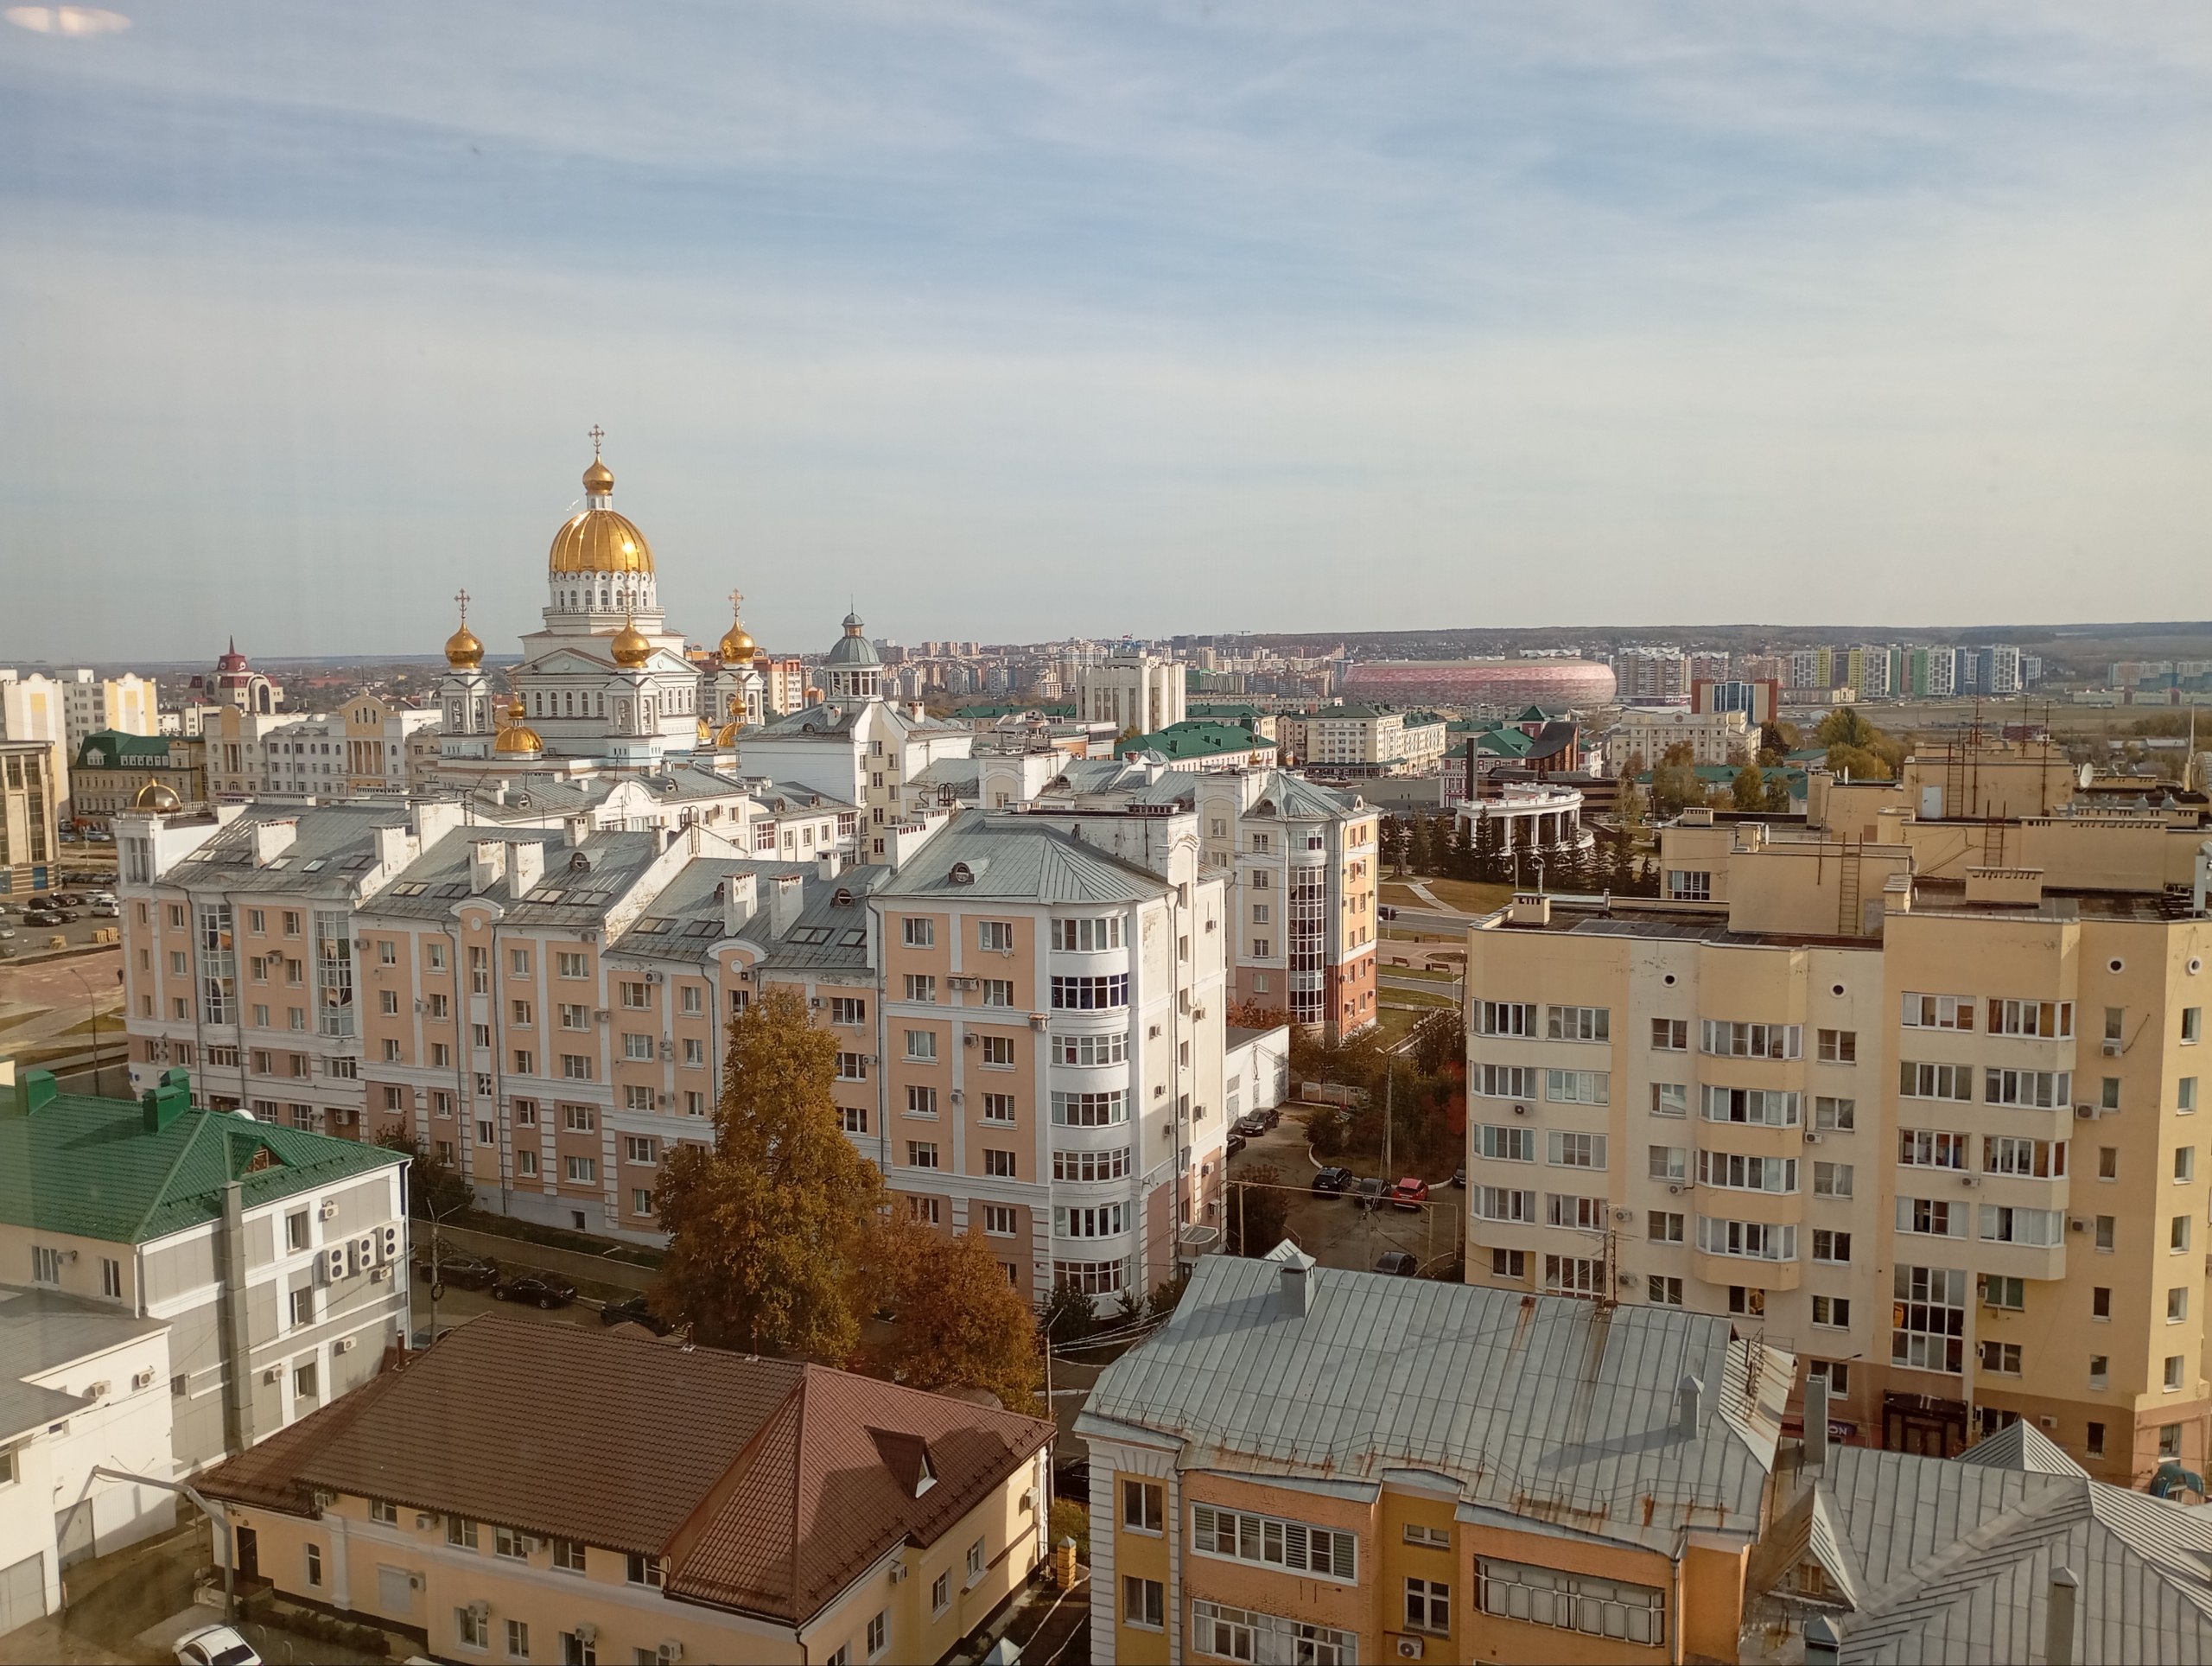
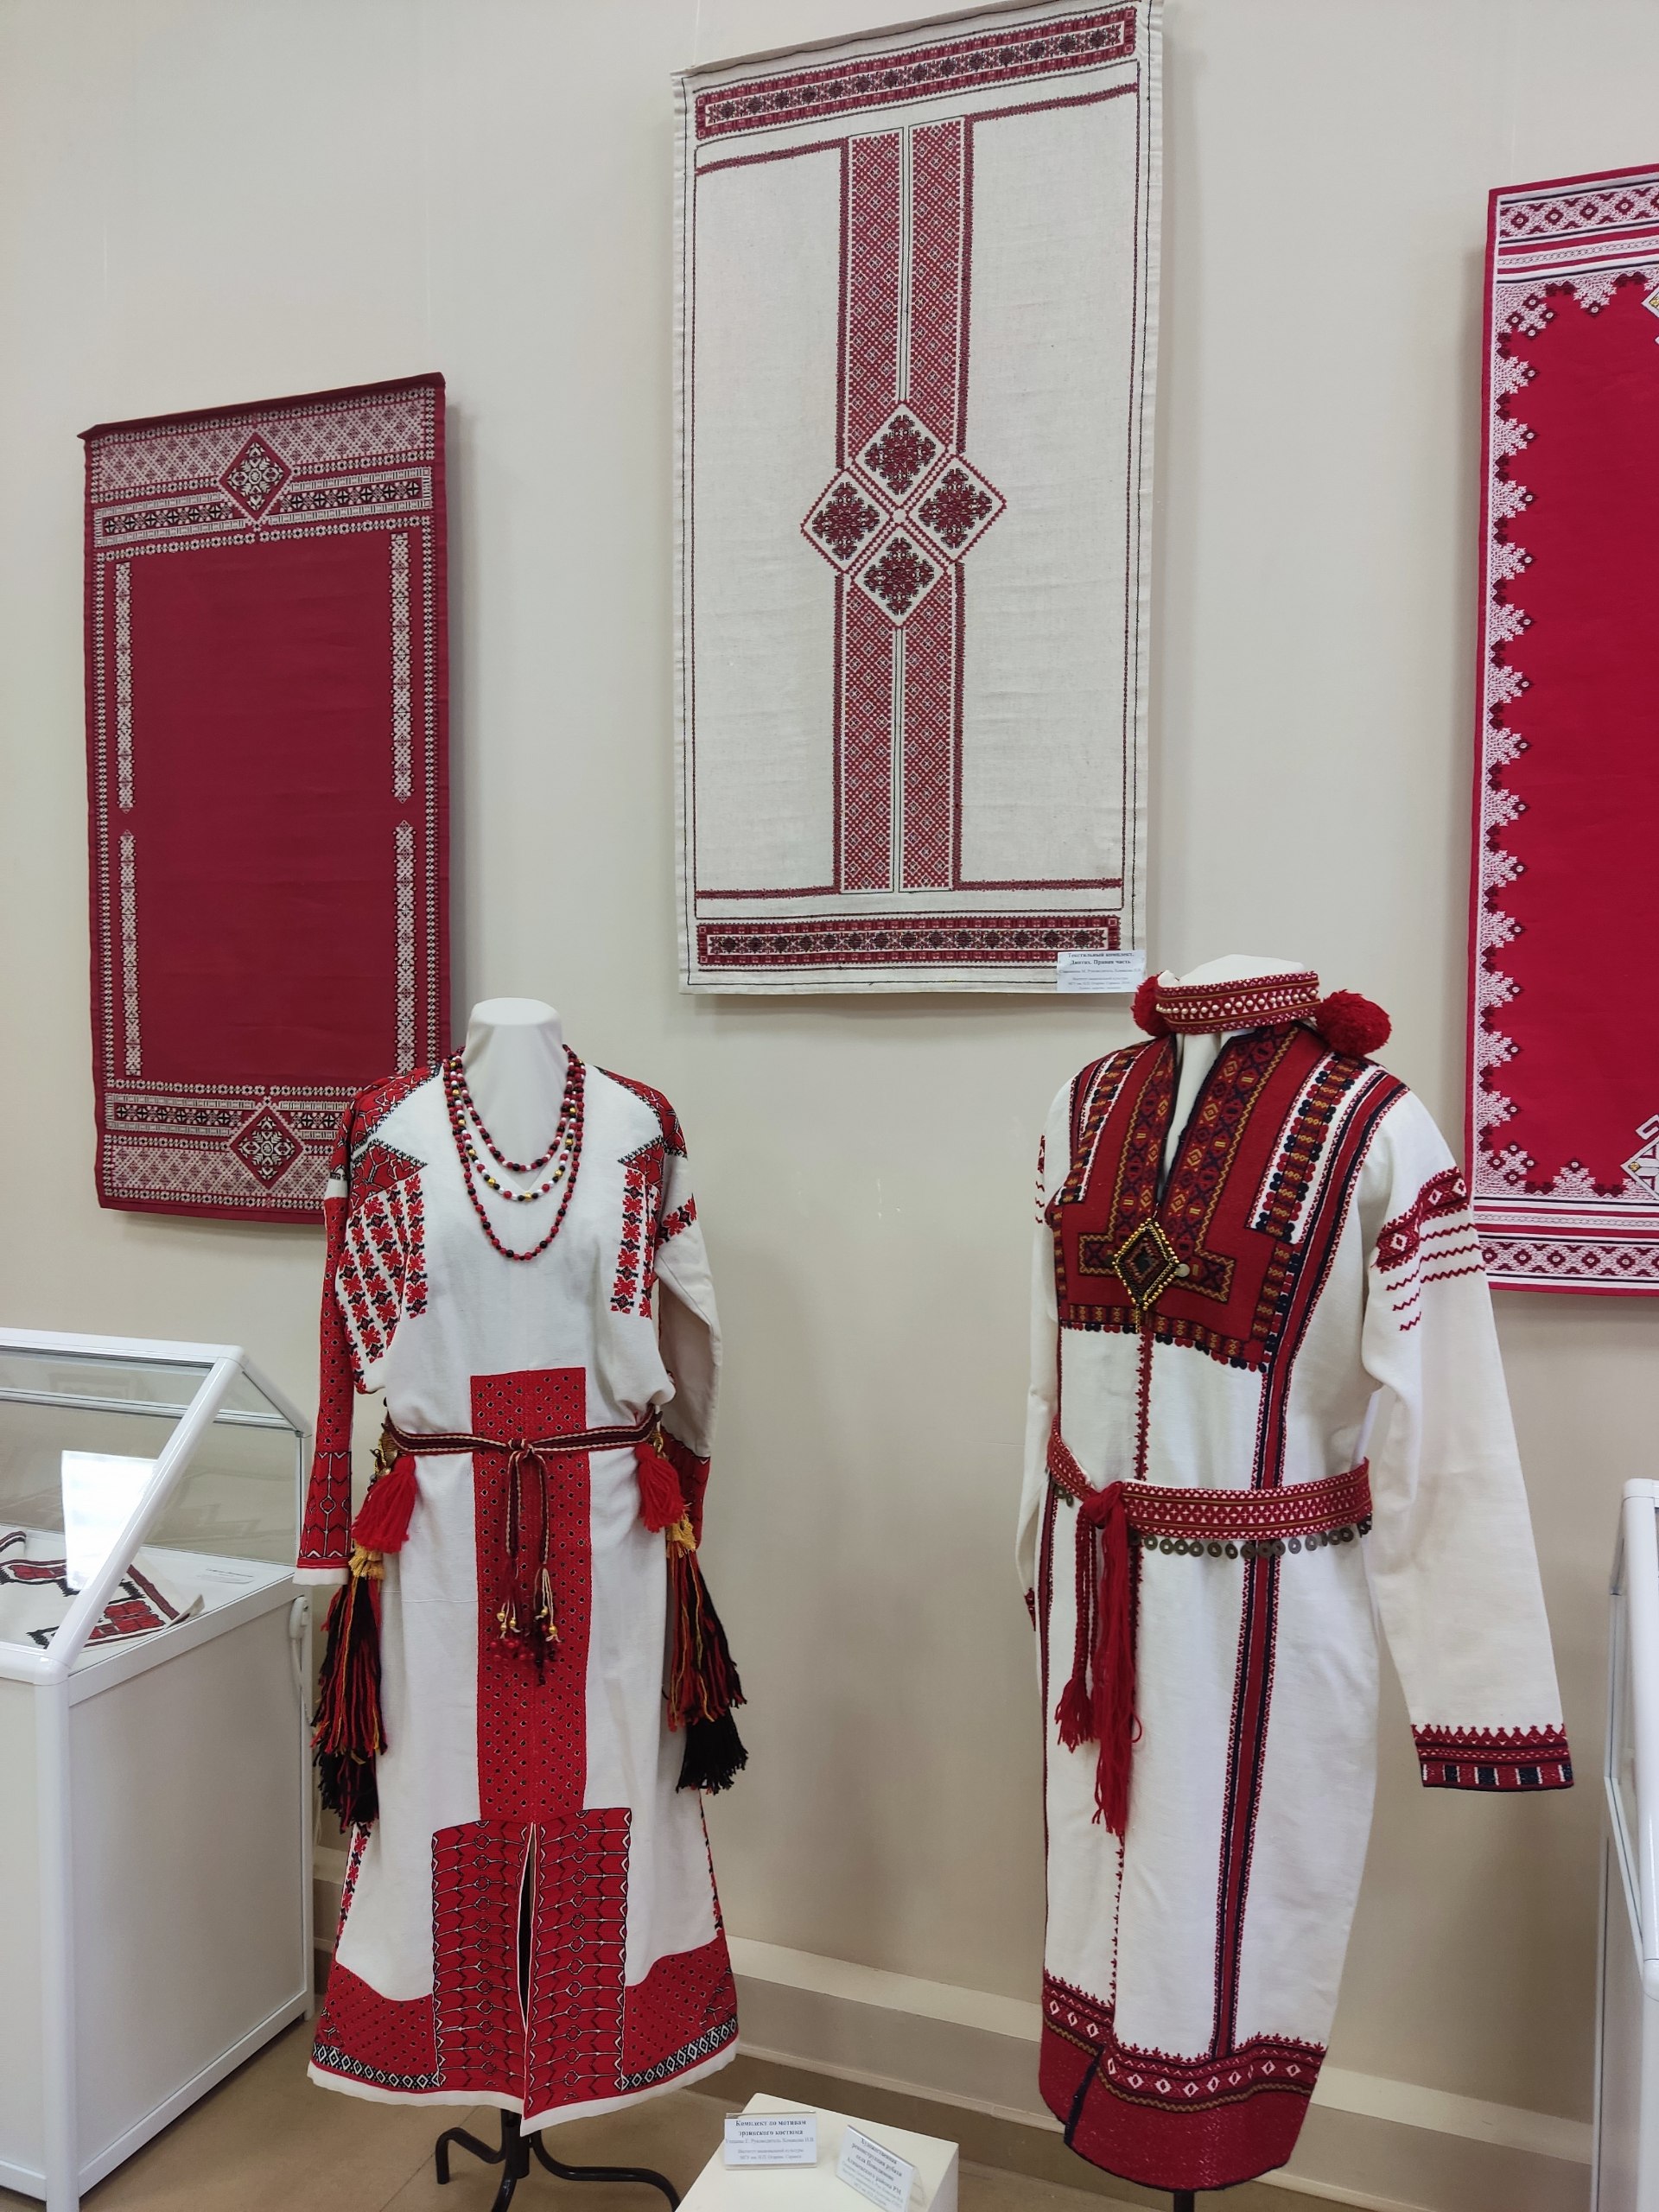
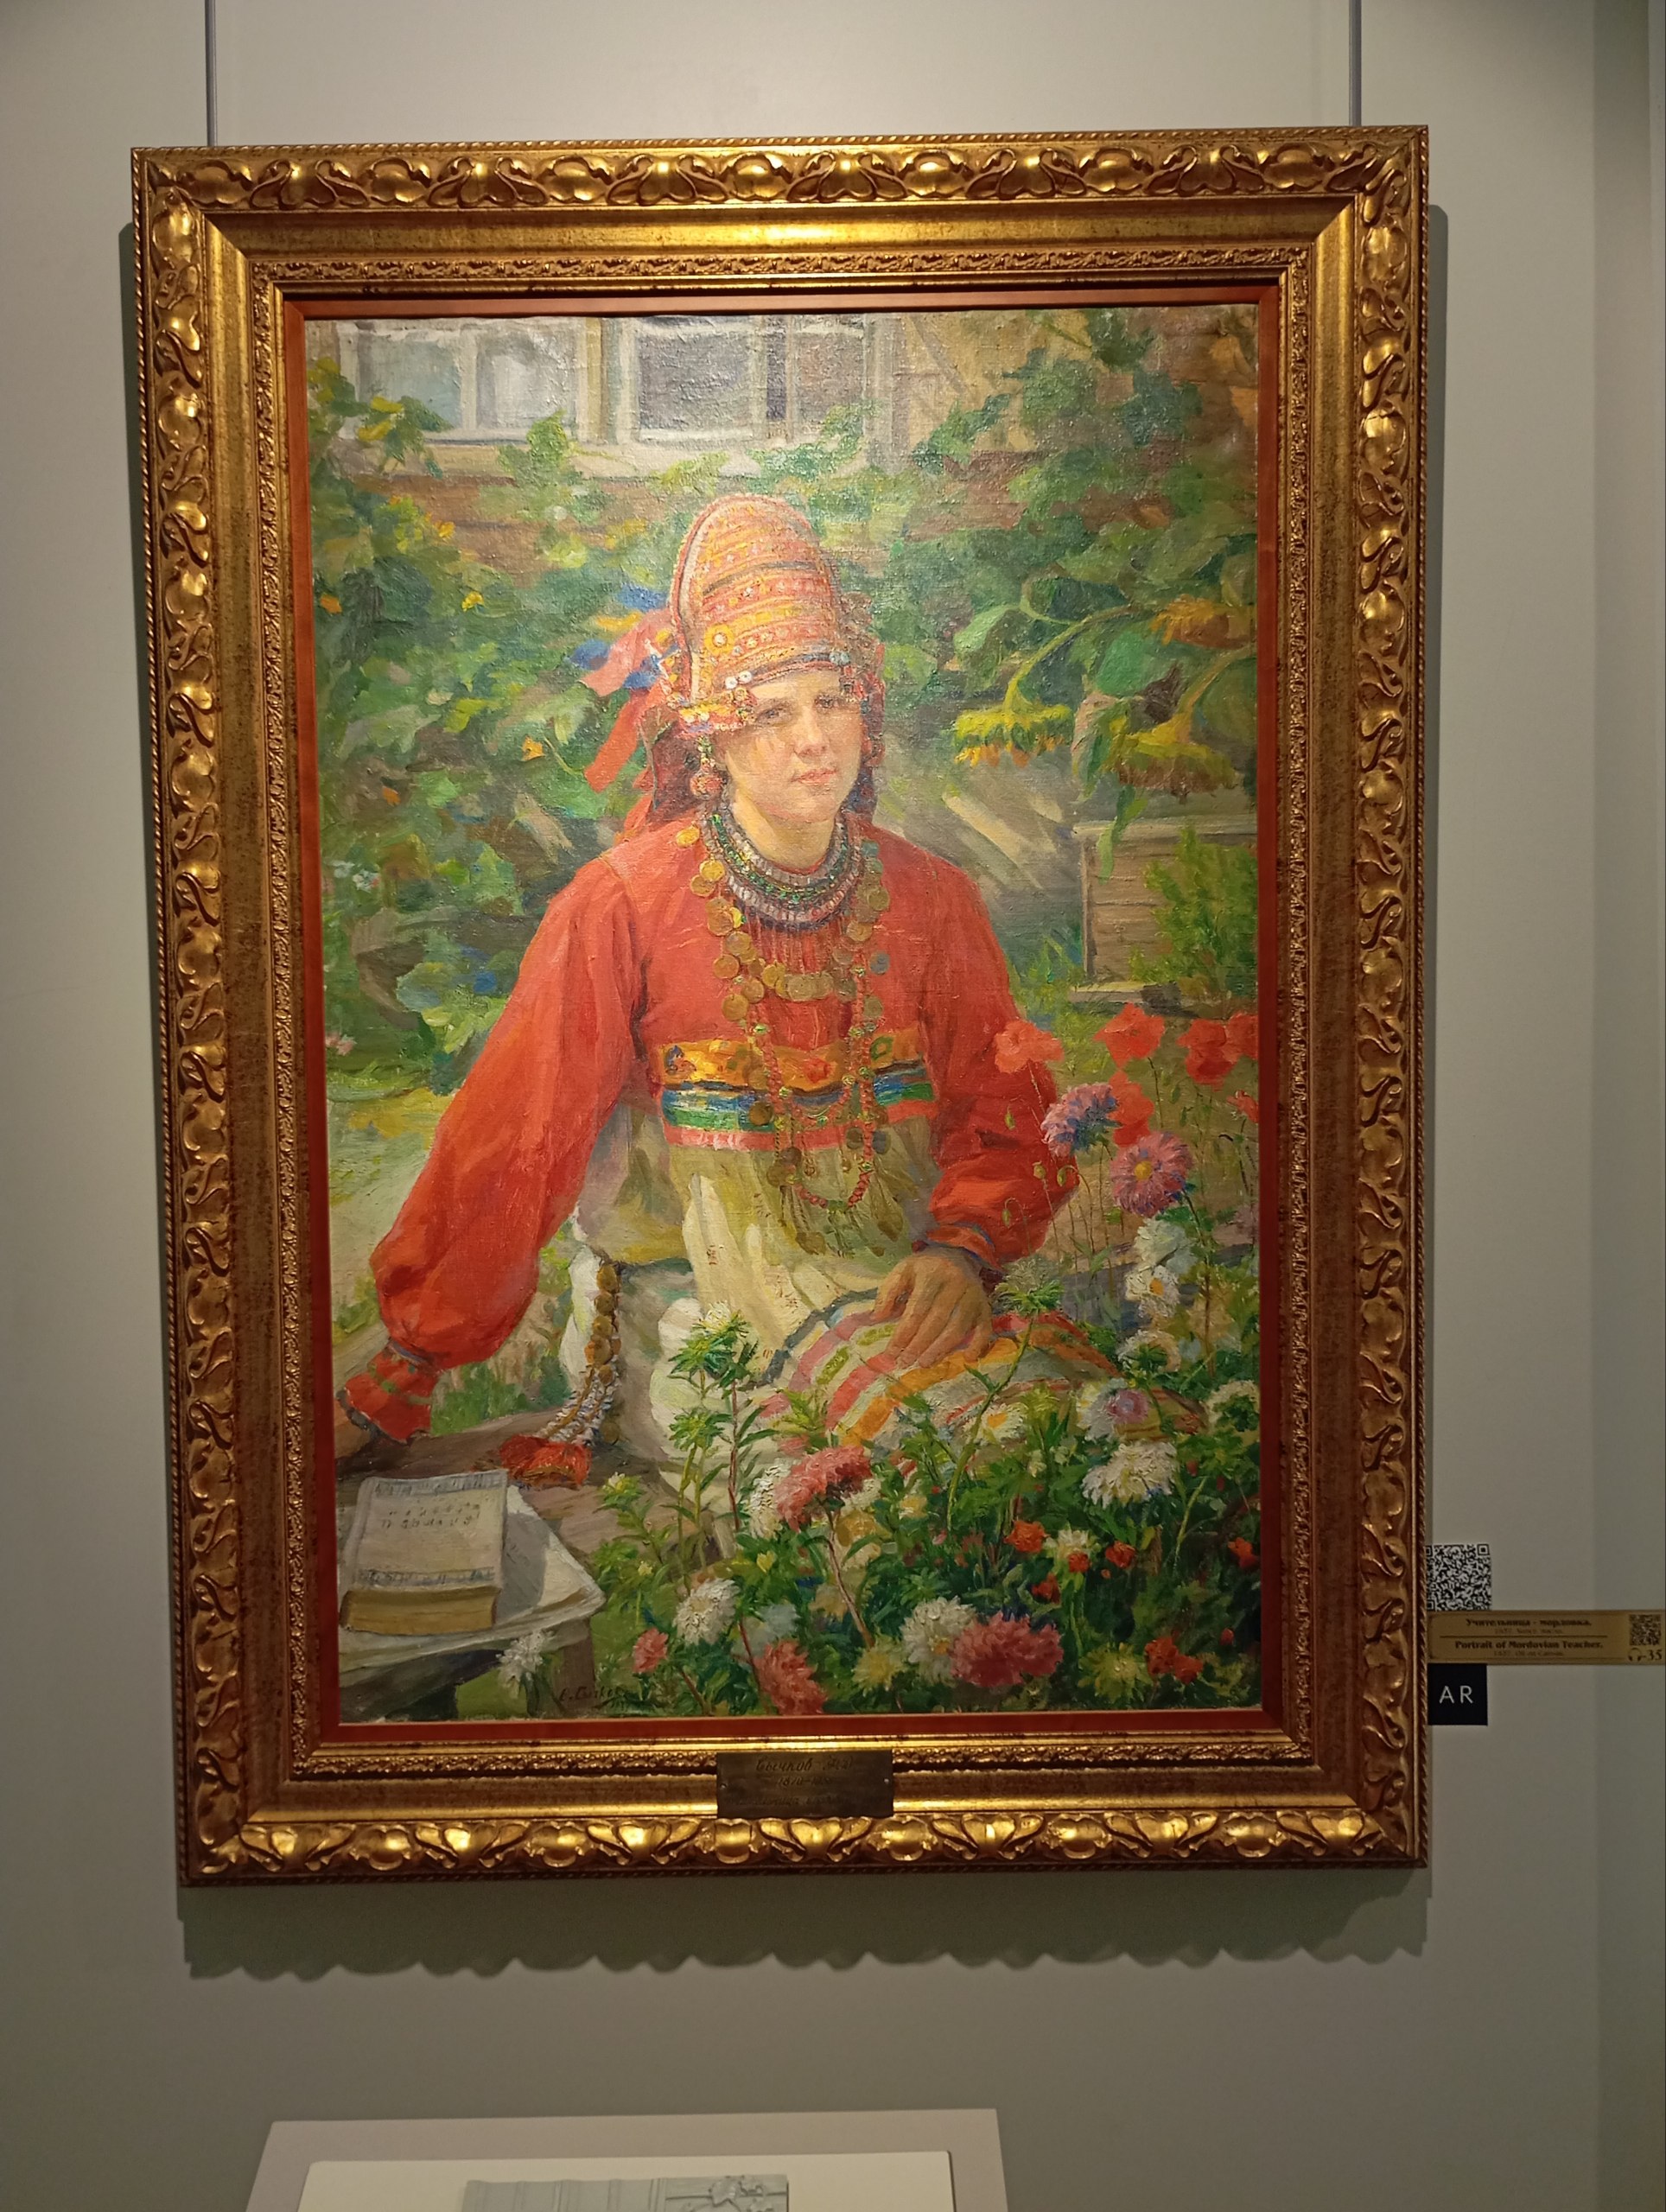
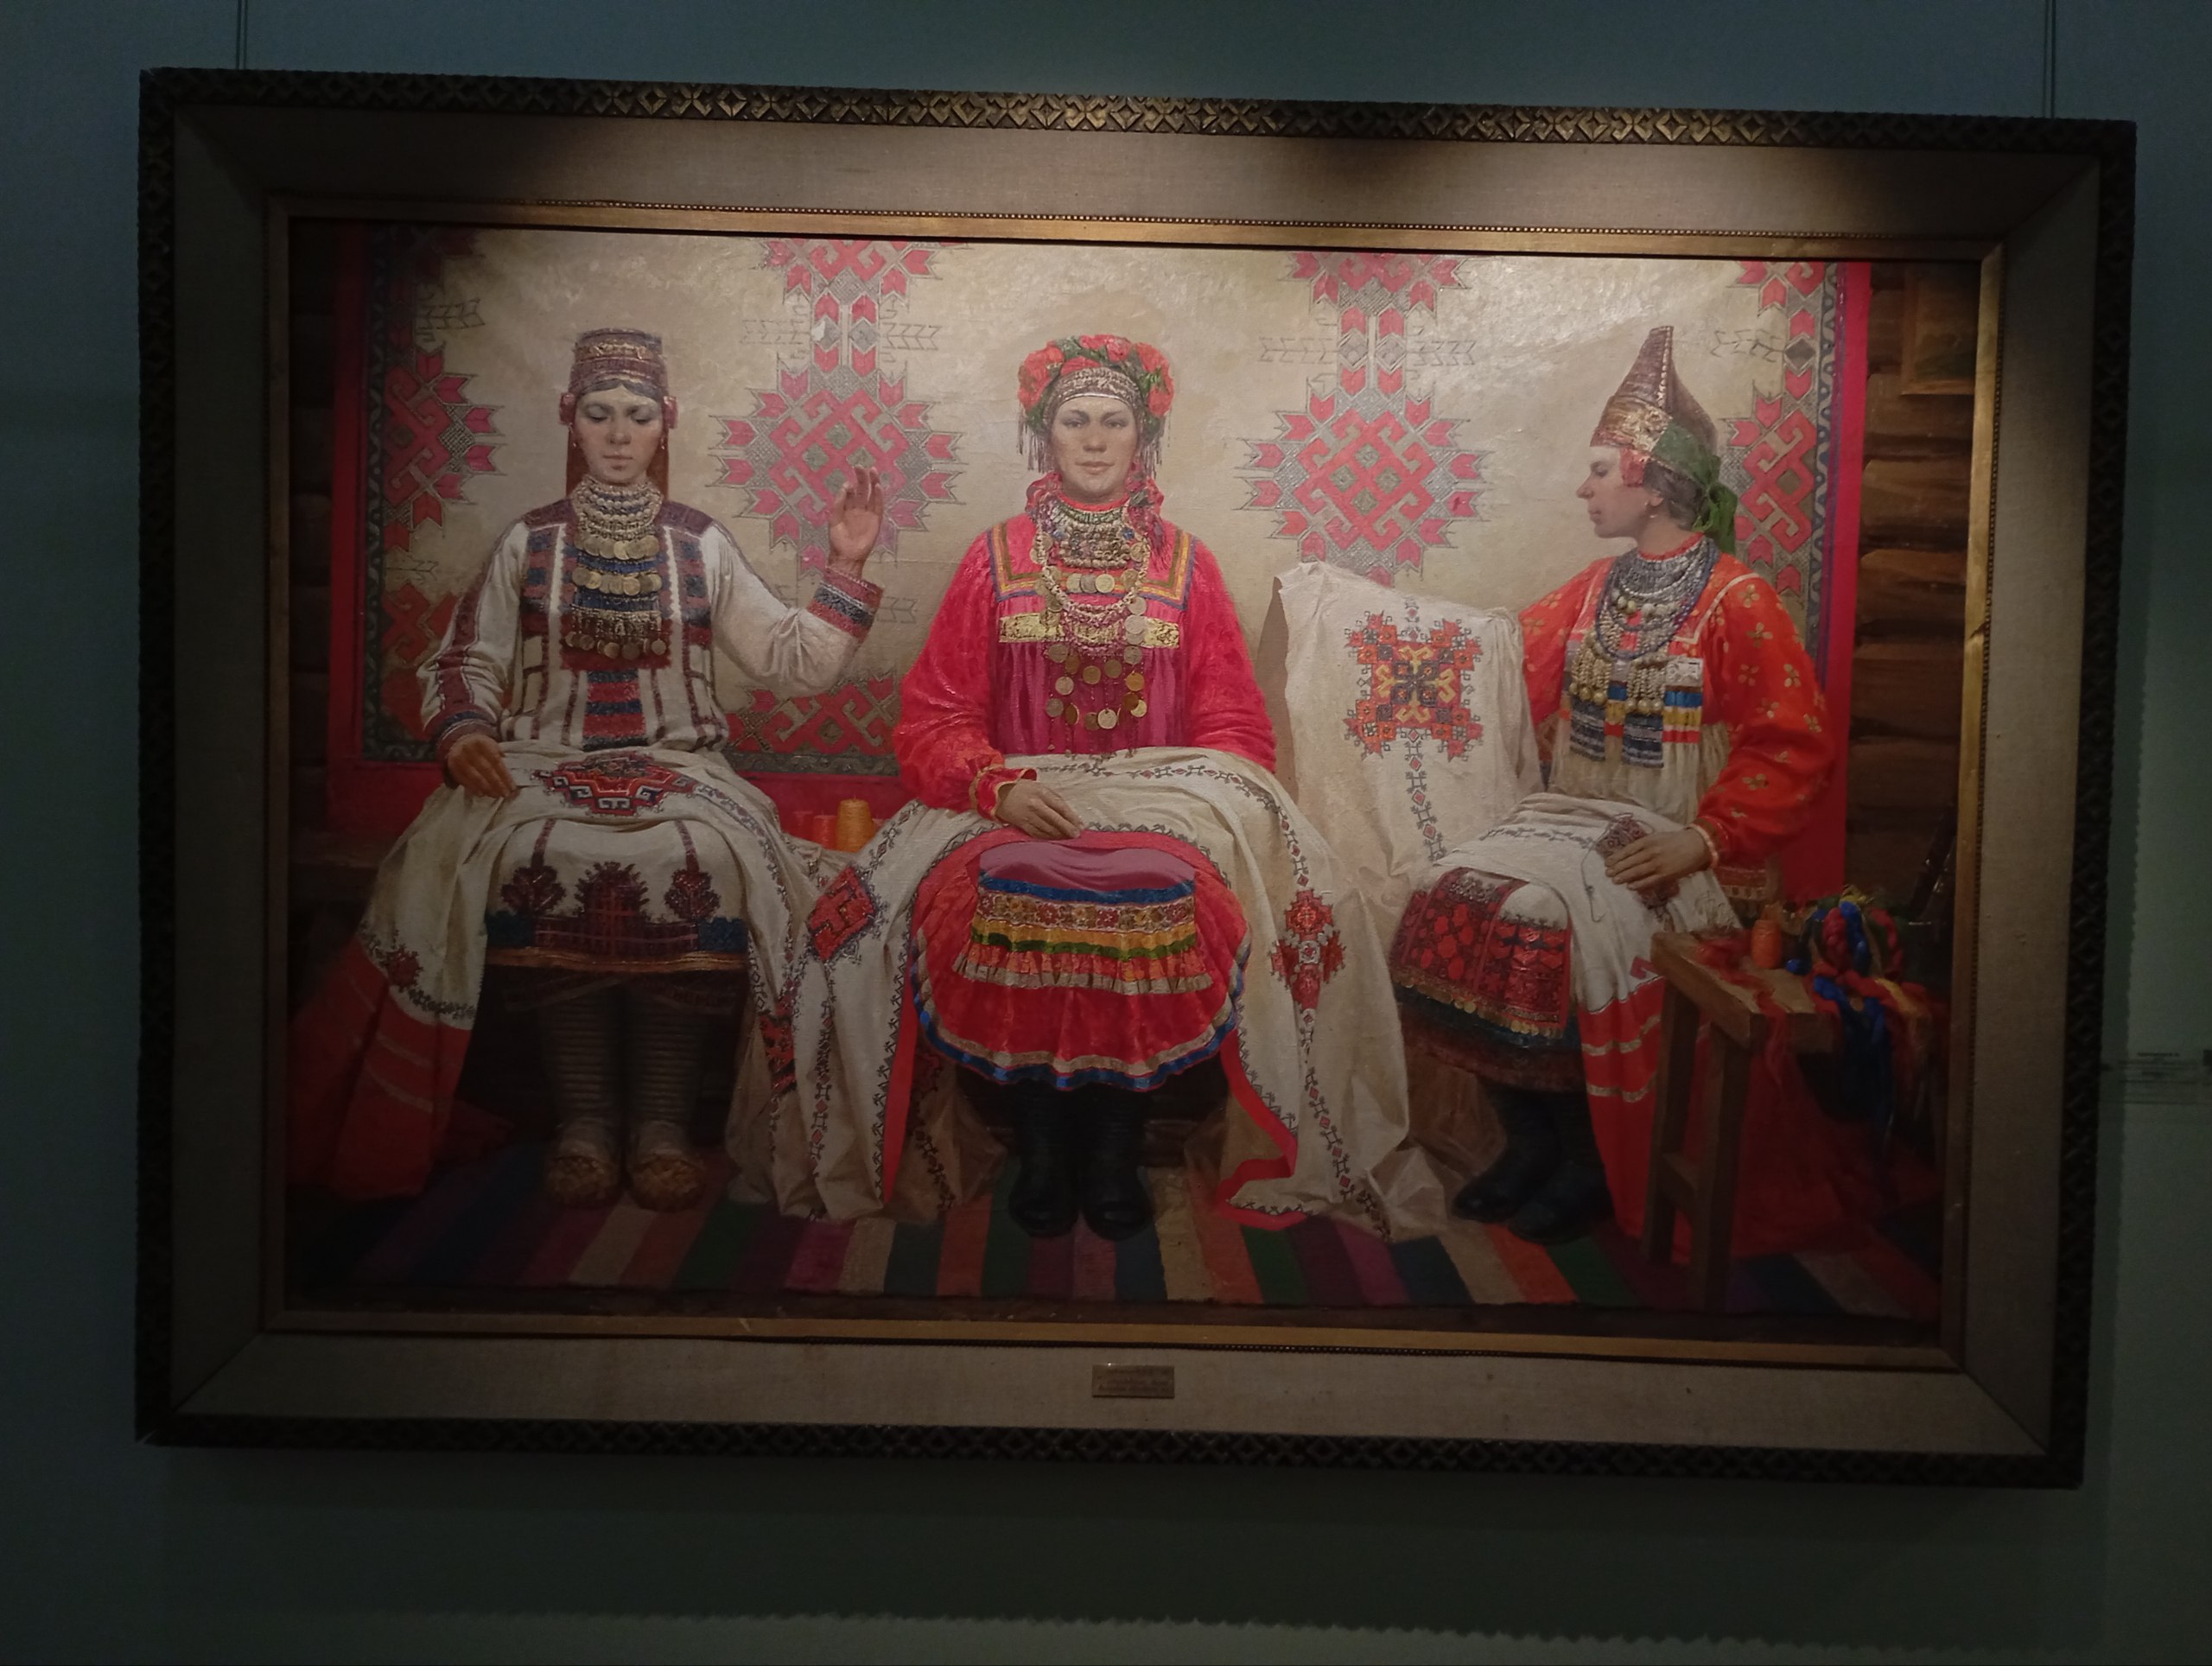
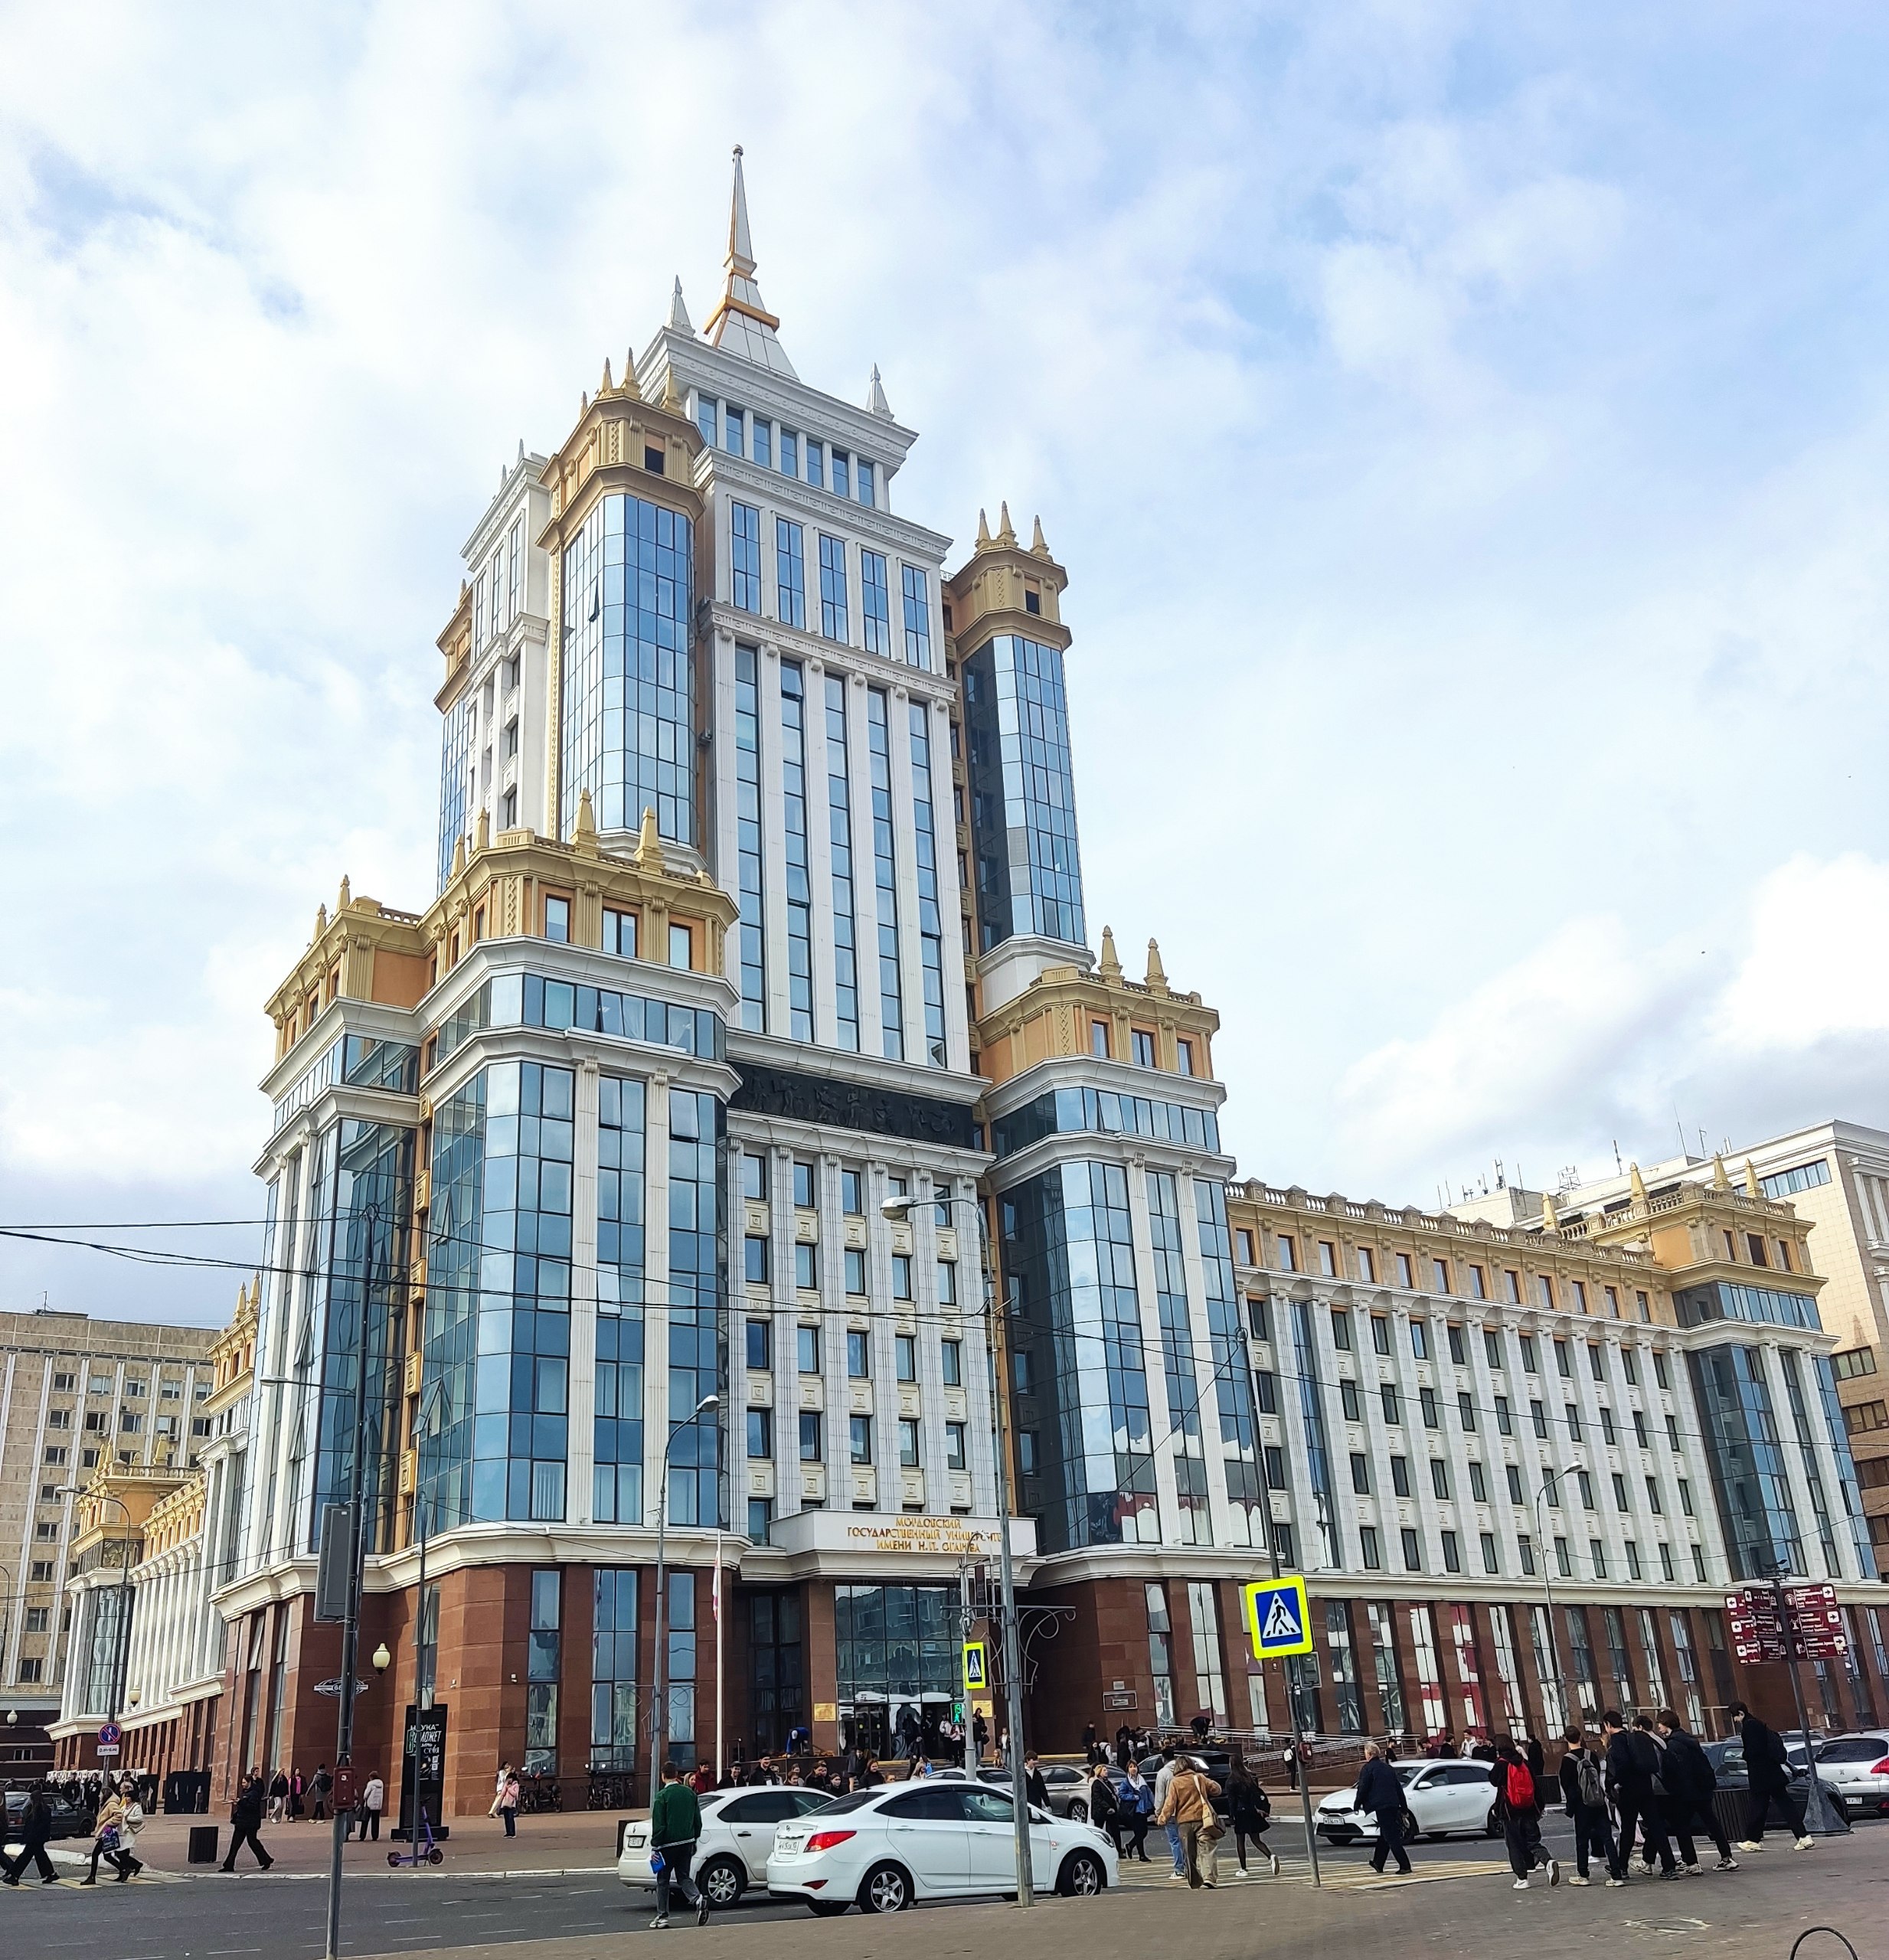
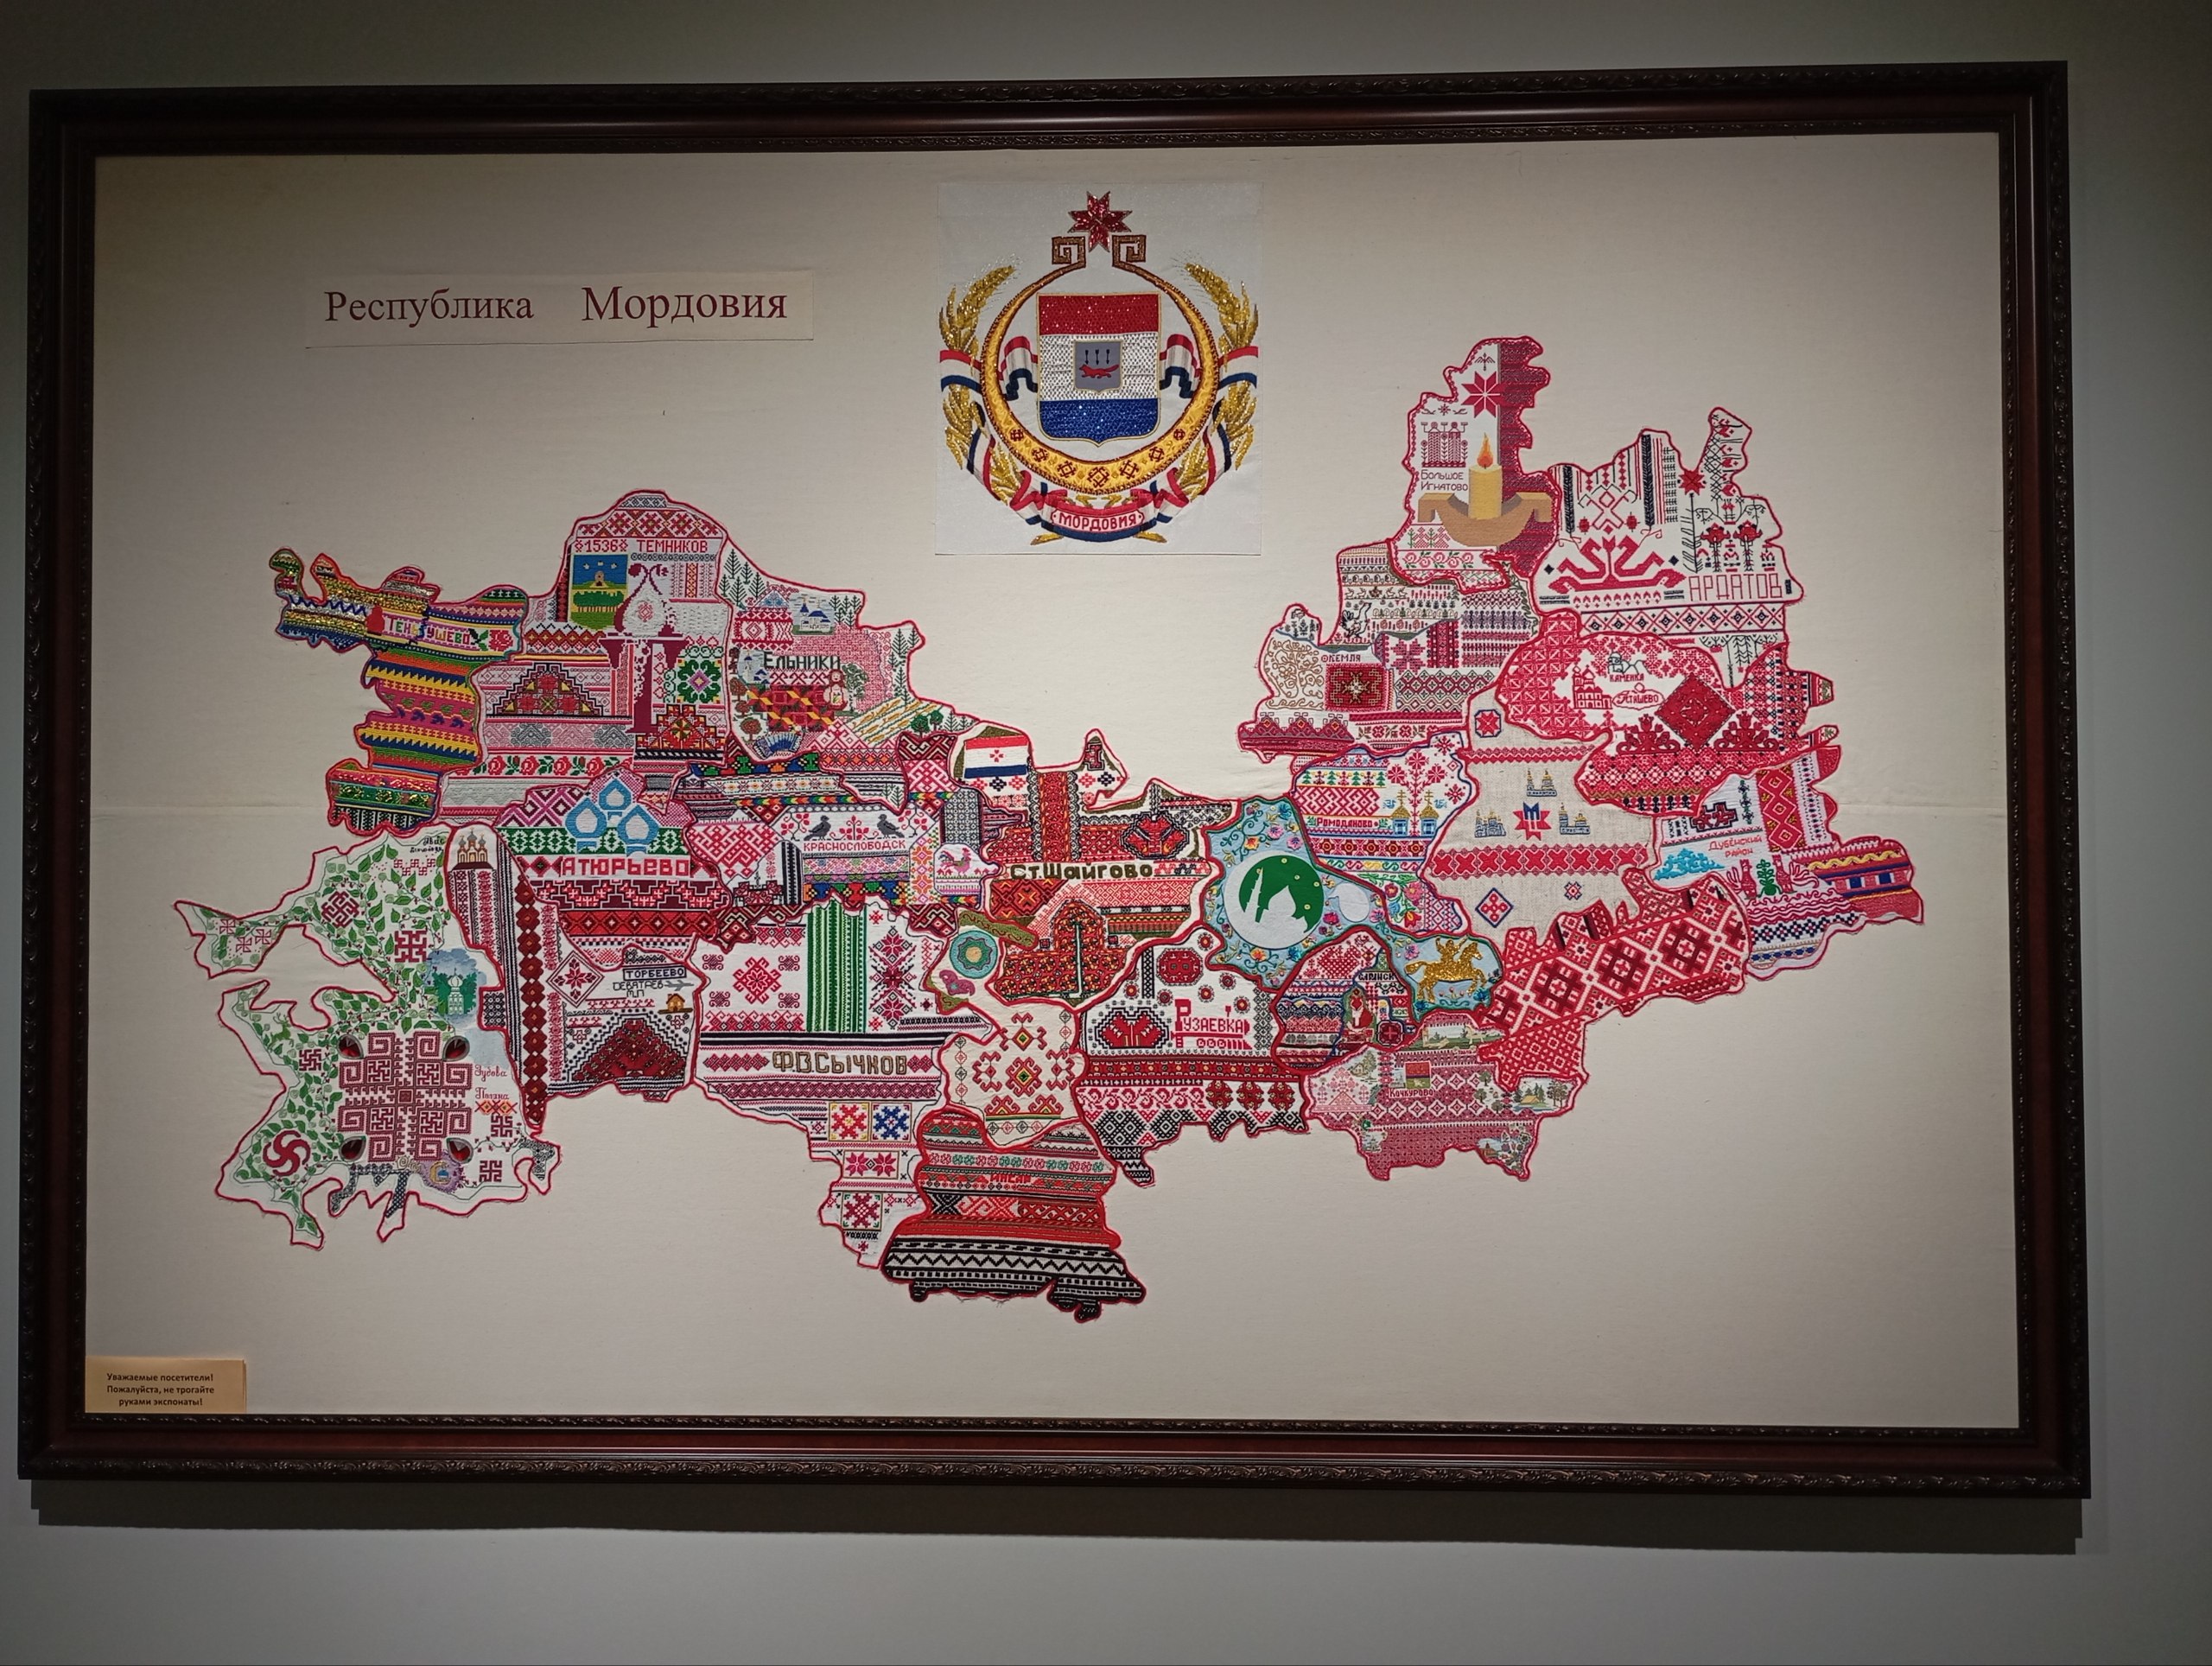
Провели недельный отпуск в столице республики Мордовия, городе Саранске

Провели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе СаранскеПровели недельный отпуск в столице республики Мордовия, городе Саранске

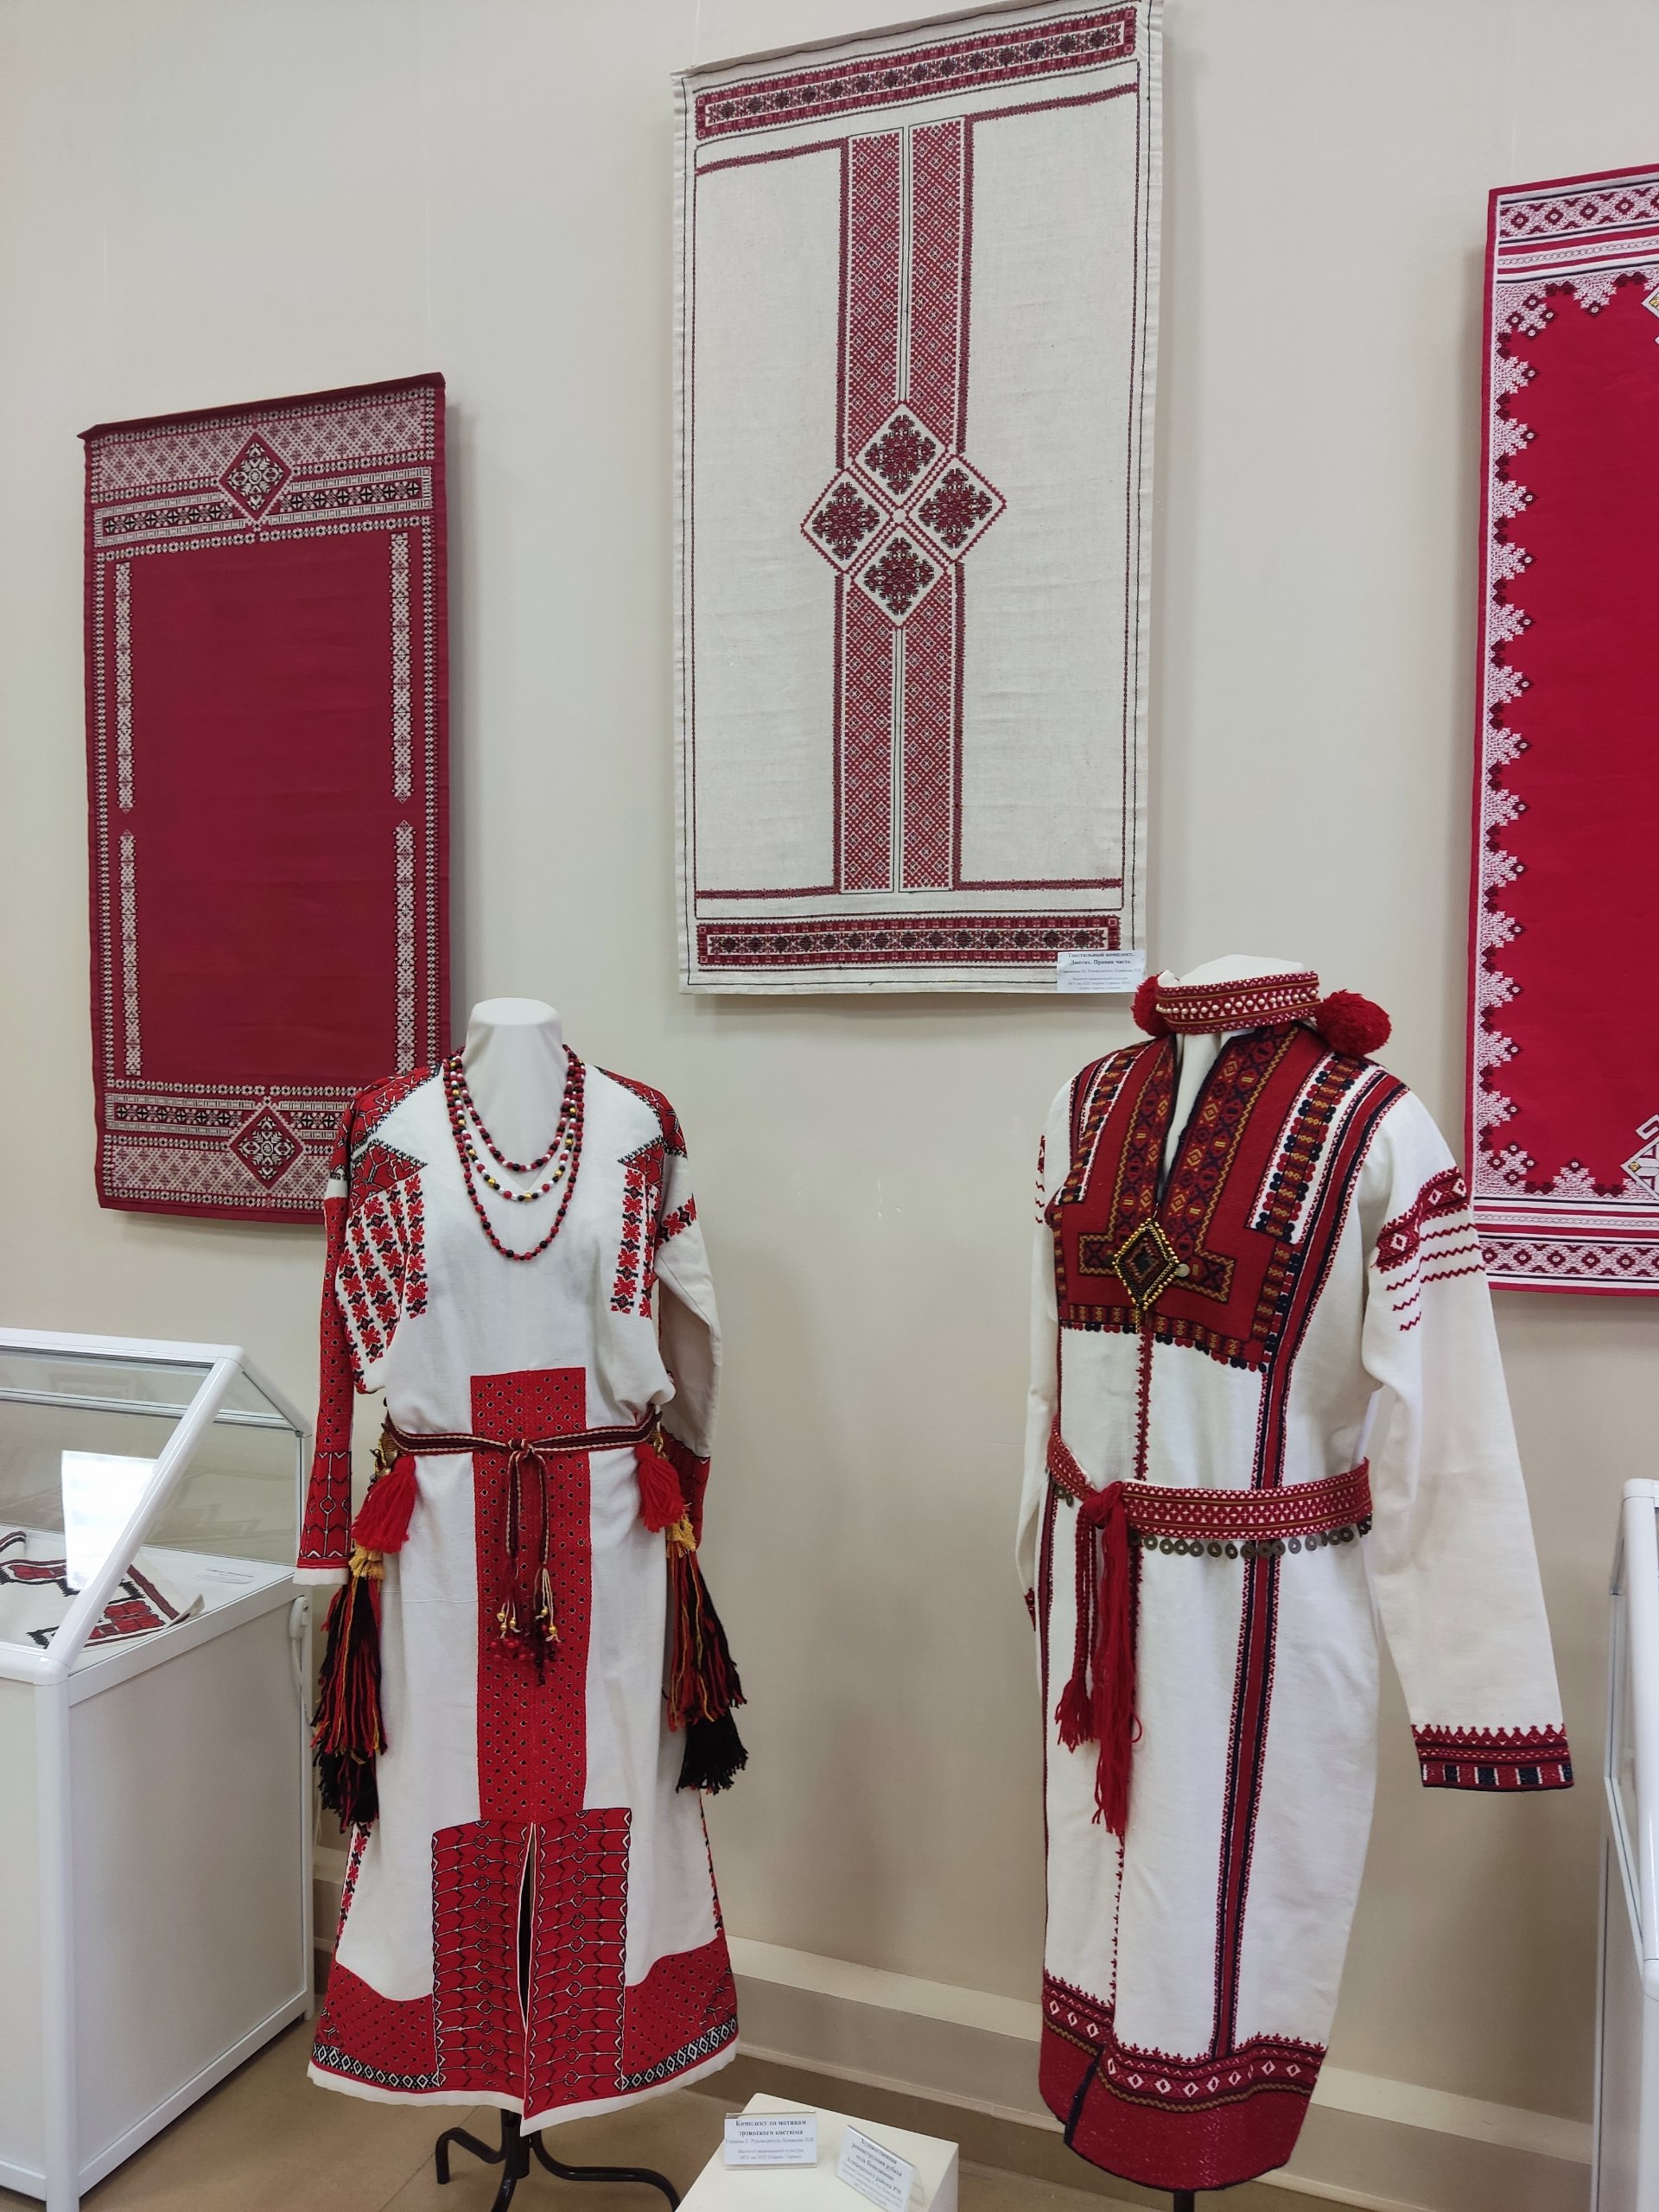
Провели недельный отпуск в столице республики Мордовия, городе Саранске. Впечатления замечательные. Было приятно погрузиться в историю, культуру и язык эрзянской части моих предков. 😇

Саранск - город небольшой, население 300 тысяч человек. Там спокойно и чисто. В очень компактном центре есть всё, что нужно для комфортной жизни: магазины, театры, концертные залы, музеи, ВУЗы. К Евро 2018 здорово подняли уровень инфраструктуры. 👍

Погода всю неделю стояла тёплая и сухая. Настоящая золотая осень! Мы много гуляли (парк имени Пушкина отличный!), кормили уточек на набережной Саранки. Вкусно кушали. Обошли с экскурсиями все основные музеи: краеведческий, народной культуры, изобразительных искусств им. Степана Эрьзи, даже морёного дуба. 🙂 Ходили в театры и на концерты: на Золотую Антилопу, балет Дон Кихот, ансамбль Русь, Дениса Мацуева и спектакль про Степана Эрьзю (он шёл частично на эрзянском).

Как по мне, Саранск один из лучших российских городов (как и Тверь 😉).

В отпуске поразмышлял о том, как могла бы выглядеть более жизнеспособная альтернатива OVAL-у - проект SOVA

В отпуске поразмышлял о том, как могла бы выглядеть более жизнеспособная альтернатива OVAL-у - проект SOVA

В отпуске поразмышлял о том, как могла бы выглядеть более жизнеспособная альтернатива OVAL-у - проект SOVA. Хотелось бы взять лучшее от OVAL и кардинально упростить создание контента и сканеров, поддерживающих новый формат. С перспективой конвертации существующего OVAL-контента в SOVA.

Пока основные идеи такие:

📃 Отказаться от XML в пользу JSON, с которым проще работать и автоматически, и вручную.

⚙️ Сохранить основную фишку OVAL-а - статусы дефинишенов определять комбинацией статусов тестов или других дефинишенов.

🧪 Типы тестов вынести из спецификации языка и упростить их заведение. Вплоть до возможности создания тестов с выполнением произвольного bash-скрипта на хосте или выполнением веб-запросов. 😈

🧭 Описание параметров тестов (объектов и стейтов) хранить прямо в блоке с логикой детектирования статуса дефинишена. Тогда не придётся бегать по разным разделам документа, чтобы понять фактическую логику детектирования. И это важнее некоторой избыточности описания. 😉

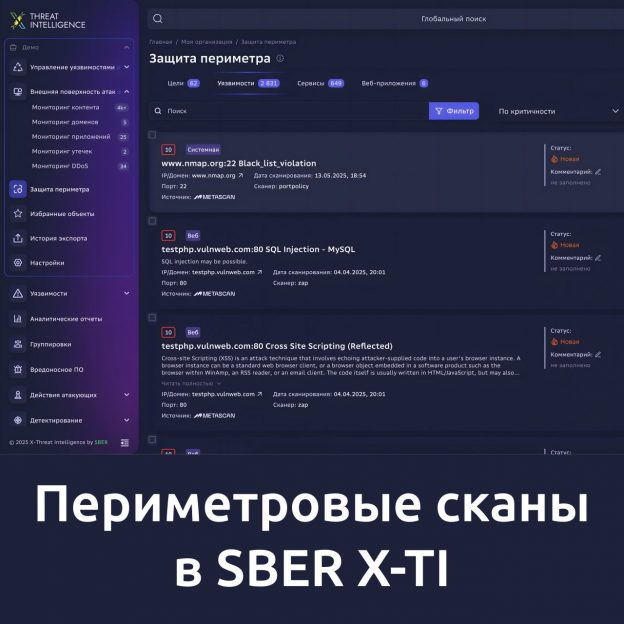
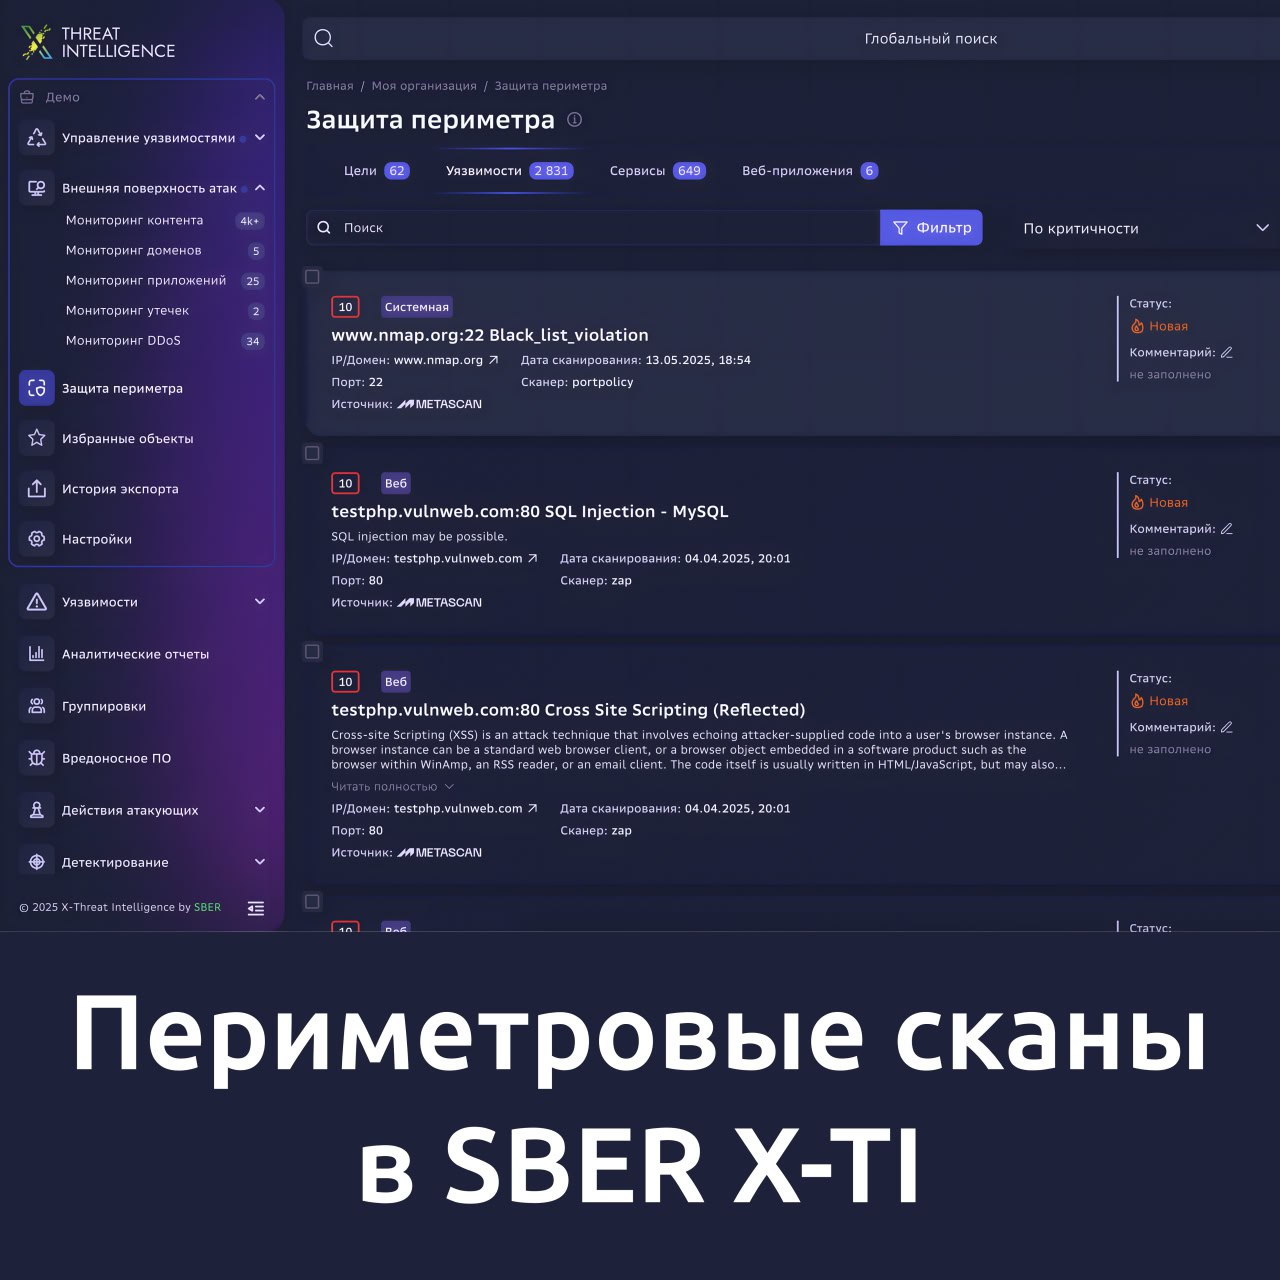
Сделаю небольшое уточнение по поводу работы модуля "Защита периметра" в SBER X-TI

Сделаю небольшое уточнение по поводу работы модуля Защита периметра в SBER X-TI

Сделаю небольшое уточнение по поводу работы модуля "Защита периметра" в SBER X-TI. Правда ли, что им можно сканировать сотни адресов сетевого периметра организации и это абсолютно бесплатно? Ну, не совсем. 🙂

1. Периметровые сканы в обьёме более сотни таргетов доступны бесплатно, но на ограниченный срок. Точное количество целей и срок сейчас в проработке, но, вероятно, срок будет несколько месяцев. 🗓

2. После этого ограниченного срока будет возможность бесплатно сканировать только минимальный ограниченный набор таргетов. 🆓 Точное количество тоже пока определяют, но, вероятно, их будет 1-3.

3. Если после ограниченного срока хочется продолжать сканировать в полном объёме, нужно будет оплатить услуги партнёров SBER X-TI: BiZone и/или Metascan. 🪙 То есть будет как в п.1, но уже без ограничения по времени.

Но остальные модули, кроме EASM-сканов, действительно идут бесплатно. 🔥😉

Сходили сегодня на детский спектакль "Золотая антилопа", в результате я сформулировал принципы Управления Уязвимостями по методу хитрого Раджи

Сходили сегодня на детский спектакль Золотая антилопа, в результате я сформулировал принципы Управления Уязвимостями по методу хитрого Раджи

Сходили сегодня на детский спектакль "Золотая антилопа", в результате я сформулировал принципы Управления Уязвимостями по методу хитрого Раджи. 🤴🙂

1. К продетектированным уязвимостям относись как к золоту, которого "не может быть слишком много". Стремись обладать наиболее качественными средствами детектирования, своей "золотой антилопой". 🦌🔍

2. Нормальное управление уязвимостями возможно только при наличии реальных рычагов давления, аналогичных мотивированному исполнительному палачу: "позволь я отрублю ему голову". ⚔️😈

3. Одного детектирования уязвимостей недостаточно. Необходимо инвестировать в приоритизацию и автоматизацию их устранения. Иначе "золото превратится в черепки", а уязвимости - в реальные инциденты, в результате чего ты потеряешь своё место. 💥👨‍💻

4. Никогда не принимай отказа в устранении уязвимостей. Всегда требуй поэтапный план устранения с зафиксированными дедлайнами. Если не готовы отдать буйвола, пусть отдают "ногу буйвола". 🐃😉

Про уязвимость Elevation of Privilege - Sudo (CVE-2025-32463)

Про уязвимость Elevation of Privilege - Sudo (CVE-2025-32463)

Про уязвимость Elevation of Privilege - Sudo (CVE-2025-32463). Sudo - это утилита в Unix-подобных операционных системах, которая позволяет пользователю запускать программу с привилегиями другого пользователя, по умолчанию - суперпользователя (root).

🔻 Уязвимость позволяет локальному злоумышленнику повысить свои привилегии, заставив sudo загрузить произвольную динамическую библиотеку, используя указанный через опцию -R (--chroot) корневой каталог. Злоумышленник может выполнять произвольные команды от root-а на системах, поддерживающих (Name Service Switch configuration file).

⚙️ Уязвимость была исправлена в версии sudo 1.9.17p1, вышедшей 30 июня 2025 года.

🛠 В тот же день вышел write-up от исследователя Rich Mirch с PoC-ом эксплоита.

🐧 Я отмечал устранение этой уязвимости Linux-вендорами в рамках июльского Linux Patch Wednesday. Для уязвимости было доступно множество публичных эксплоитов.

👾 29 сентября уязвимость была добавлена в CISA KEV.