Архив метки: Astra

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS

Тоже напишу об уязвимости VMmanager 6, через которую поломали инфраструктуру FirstVDS. FirstVDS - провайдер VDS-хостинга, позволяющий арендовать виртуальные серверы для размещения сайтов, запуска приложений и решения других задач. 18 октября в канале компании сообщили об инциденте безопасности. Днём ранее, 17 октября, злоумышленники воспользовались уязвимостью в системе управления виртуализацией VMmanager 6, получили доступ к части инфраструктуры и запустили на некоторых серверах программу для кражи данных.

VMmanager - продукт иркутской компании ISPsystem, входящей в группу компаний "Астра". Хостинг-провайдеры используют его для создания виртуальных серверов и управления ими. Эксплуатация уязвимости (обозначу как "VMleaker6") позволила злоумышленникам получать доступ к серверам клиентов, в том числе к дискам виртуальных машин. По имеющимся данным, вредоносная программа подключала диски в режиме чтения и копировала хранившуюся на них информацию на сервер злоумышленников. Среди потенциально скомпрометированных данных - файлы, пароли, ключи доступа, токены, конфигурационные файлы, базы данных, резервные копии и данные криптокошельков. 😱

В таких ситуациях возможны два варианта: либо уязвимость была известна, но FirstVDS не установили обновление безопасности вовремя, либо злоумышленники проэксплуатировали 0day-уязвимость, от которой провайдер не мог защититься в рамках Vulnerability Management процесса.

Судя по всему, мы имеем дело со вторым вариантом:

🔻 Ещё 14 октября в ИБ-каналах ходили неподтверждённые данные о 0day-уязвимости VMmanager 6, проэксплуатированной у нескольких хостинг-провайдеров и позволяющей злоумышленнику получить root-доступ к гипервизору, то есть доступ ко всем виртуальным серверам на ноде. Также сообщали, что уязвимость эксплуатируется через интерфейс панели, поэтому под ударом те хостеры, которые дают клиентам прямой доступ к ней.

🔻 Эксперты FirstVDS сообщали о промежуточном патче и работе ISPsystem над окончательным исправлением.

🔻 В последние несколько дней ISPsystem выпускает обновления безопасности VMmanager одно за другим. С 14 октября были выпущены обновления 2026.09.1-1, 2026.09.1-2, 2026.09.1-3, 2026.09.1-4 и 2026.09.1-5. Последние четыре обновления были выпущены начиная с 18 октября (раз в день и два раза в день). При этом не указано, какие именно уязвимости исправляются, - приведён только текст "Исправление ошибок безопасности".

Что тут скажешь: от эксплуатации 0day-уязвимостей никто не застрахован. Злоумышленник может самостоятельно наресёрчить уязвимость в используемом ПО или купить эксплойт на чёрном рынке. Особенно опасны ситуации, когда админка доступна из внешней сети или компрометация инфраструктуры провайдера клиентом-злоумышленником позволяет получить доступ к данным других клиентов. Тут напрашивается параллель с недавней RCE в cPanel (CVE-2026-87899), приводившей к компрометации клиентов shared-хостингов.

К FirstVDS особых вопросов нет: они обнаружили инцидент, сообщили о нём и дали клиентам рекомендации. К ISPsystem вопросов больше. Вендор выпускает обновления безопасности VMmanager, но публичных бюллетеней с описанием исправленных уязвимостей нет. В БДУ ФСТЭК информация о новых уязвимостях, связанных с инцидентом, тоже пока не появилась. Это выглядит как silent patching. 😔 ИМХО, для зрелого вендора такой подход недопустим: нужны публичные бюллетени с описанием уязвимостей, исправлений и workaround-ами. А пока нет даже новости на сайте. 🤷‍♂️ Будем следить за развитием ситуации и ждать открытой коммуникации от вендора.

Upd. Новость добавили.

На прошлой неделе Дмитрий Черняков выложил на сайте АЛТЭКС-СОФТ интересную новость о возобновлении выпуска Windows-версий сканера уязвимостей RedCheck

На прошлой неделе Дмитрий Черняков выложил на сайте АЛТЭКС-СОФТ интересную новость о возобновлении выпуска Windows-версий сканера уязвимостей RedCheck

На прошлой неделе Дмитрий Черняков выложил на сайте АЛТЭКС-СОФТ интересную новость о возобновлении выпуска Windows-версий сканера уязвимостей RedCheck. Суть там в следующем: АЛТЭКС-СОФТ более трёх лет вкладывали все ресурсы в развитие Linux-версии RedCheck из опасения не вписаться в тренды импортозамещения. Приоритетом было не добавление новой функциональности, а миграция архитектуры продукта. Сначала продукт перевели на СУБД PostgreSQL. Затем на Linux, выбрав Astra Linux в качестве базового дистрибутива. В итоге в декабре 2023 года АЛТЭКС-СОФТ выпустили стабильную Linux-версию RedCheck 2.7.0 и стали выпускать новые версии (примерно раз в полгода) только под Linux. Казалось бы, успех: проект миграции на российскую ОС успешно выполнен, и дальше можно развивать только Linux-версию? А вот и нет.

Отследив активации лицензий и версии сканеров, в компании оценили, какие версии реально используют пользователи. Оказалось, что большинство до сих пор работает со старой Windows-версией. Причины могут быть разные: нехватка Linux-специалистов, боязнь нового, доступность "серого" ПО Microsoft или всё вместе. В итоге в АЛТЭКС-СОФТ признали: они переоценили темпы перехода на отечественные ОС, и Windows в России по-прежнему широко используется.

Было принято решение возобновить выпуск современной Windows-версии и перейти к кроссплатформенной кодовой базе. АЛТЭКС-СОФТ планируют это сделать с версии 2.14, которая выйдет осенью. Разработка потребует времени и ресурсов и повлияет на текущие планы, часть задач будет пересмотрена по срокам. Код для Linux-версии изначально создавался кроссплатформенным, тратить время на его перенос не потребуется. Придётся потратить время только на сборку и отладку под компонентную зависимость Windows. Есть основания полагать, что АЛТЭКС-СОФТ смогут это сделать достаточно быстро. Выходу RedCheck VM это повредить не должно, т.к. это технически независимый продукт, и над ним работает другая команда.

Из-за значительного технологического разрыва между версиями 2.6 и 2.14 бесшовное обновление Windows-версии будет невозможно. Придётся переходить либо через чистую установку с переносом хостов и групп через CSV, либо через поэтапную миграцию с промежуточными Linux-версиями с сохранением всех данных и конфигураций.

Чему может научить эта история?

🔹 Прежде чем принимать важные решения по изменению архитектуры, необходимо удостовериться, что конкретно ваши клиенты к этому готовы. Архитектурные изменения, вполне принимаемые и даже ожидаемые в Enterprise-сегменте, могут не приниматься сегментом SMB. Нужно знать своего клиента.

🔹 Как видим, половинчатая позиция государства по части импортозамещения ОС создаёт проблемы разработчикам отечественного ПО. Непонятно, насколько это импортозамещение всерьёз. Если всерьёз, то необходимо усиление регуляторного давления на бизнес (не только гос. сектор), чтобы использование продукции Microsoft было максимально неудобным, дорогим, рискованным, нерукопожатным. Ну, это если действительно есть заинтересованность в импортозамещении ОС. А если её нет, то не стоит удивляться, что российские бизнесы продолжат сидеть на ПО Microsoft (в надежде, что когда-нибудь всё будет как раньше 😏) и всю риторику по импортозамещению пропускать мимо ушей.

Важное уточнение по поводу БДУ уязвимостей Astra Linux без CVE идентификаторов

Важное уточнение по поводу БДУ уязвимостей Astra Linux без CVE идентификаторов

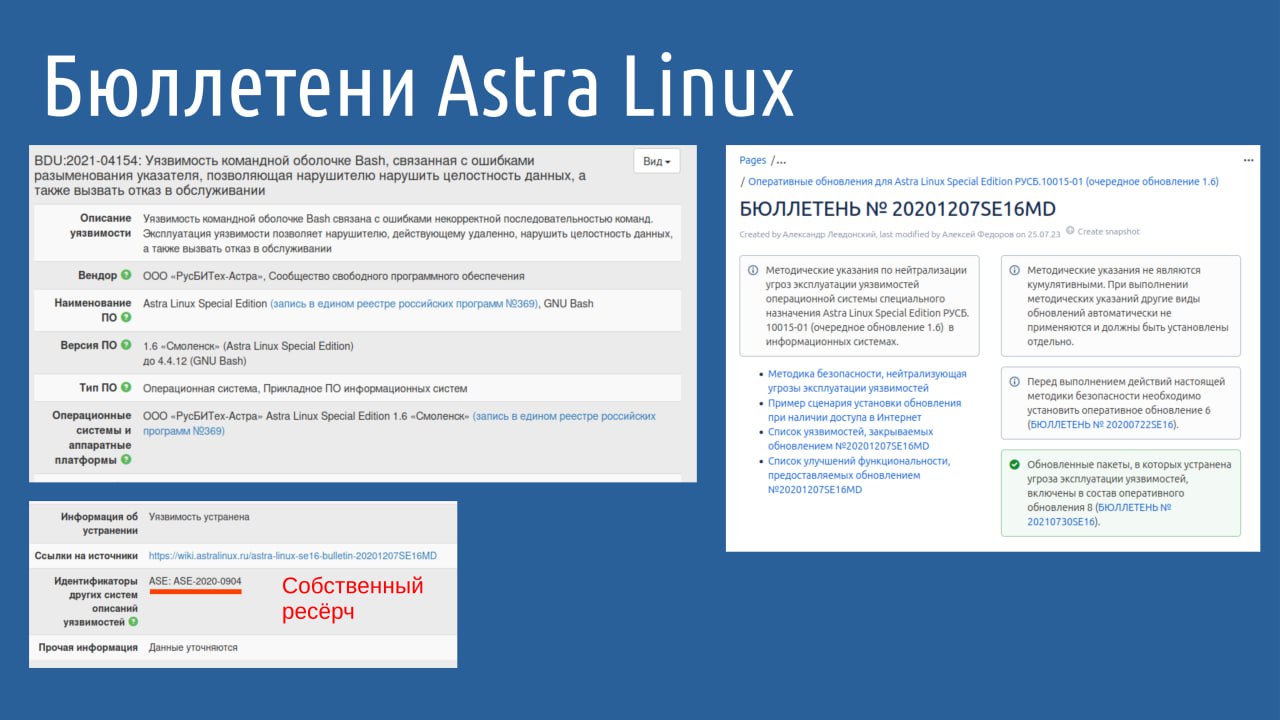
Важное уточнение по поводу БДУ уязвимостей Astra Linux без CVE идентификаторов. Я пообщался в личке с руководителем анализа защищённости ОС Astra Linux Олегом Кочетовым по поводу кейса из вчерашнего поста.

🔹 Это может выглядеть как уязвимость, исправление которой пришло из апстрима Bash, которую зачем-то завели в БДУ по бюллетеню Астры, потеряв по дороге CVE. Но ситуация там совсем другая! Эту уязвимость обнаружили специалисты Астры, но так как она аффектила только Astra Linux, то в апстрим её не репортили (и не получали CVE), а зарепортили только в БДУ. Такие уязвимости можно отличать по идентификаторам "ASE" (ранее "ALV").

🔹 В бюллетенях, исправляющих CVE-шные уязвимости, ссылки на CVE проставляются, но могут быть накладки, когда одну и ту же уязвимость репортят разные вендоры.

Подробнее Олег расскажет 12 апреля на CISO Forum в докладе "Как не утонуть в море уязвимостей или как мы управляем кораблем «ОС Astra Linux»"

Продолжаю рассказ про уязвимости БДУ без ссылок на CVE идентификаторы разбором конкретных кейсов

Продолжаю рассказ про уязвимости БДУ без ссылок на CVE идентификаторы разбором конкретных кейсовПродолжаю рассказ про уязвимости БДУ без ссылок на CVE идентификаторы разбором конкретных кейсовПродолжаю рассказ про уязвимости БДУ без ссылок на CVE идентификаторы разбором конкретных кейсовПродолжаю рассказ про уязвимости БДУ без ссылок на CVE идентификаторы разбором конкретных кейсовПродолжаю рассказ про уязвимости БДУ без ссылок на CVE идентификаторы разбором конкретных кейсовПродолжаю рассказ про уязвимости БДУ без ссылок на CVE идентификаторы разбором конкретных кейсов

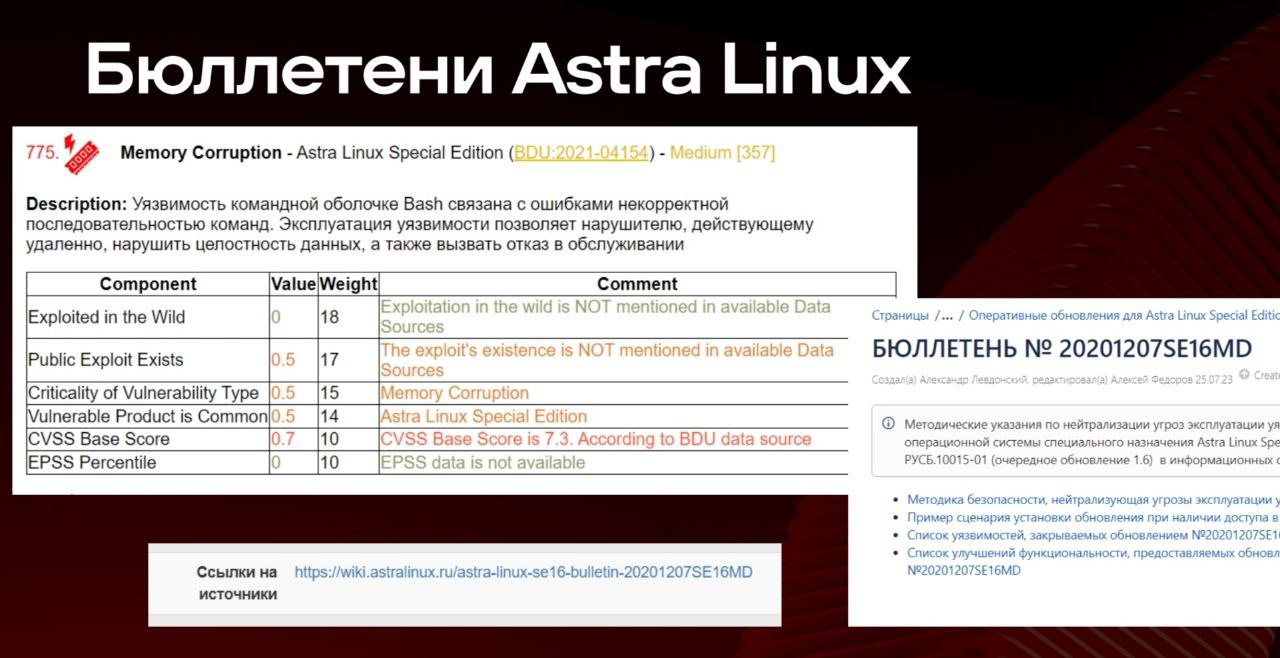
Продолжаю рассказ про уязвимости БДУ без ссылок на CVE идентификаторы разбором конкретных кейсов.

🔹 Почему так много уязвимостей Astra Linux? Upd 0704. В основном это результат собственного ресёрча.
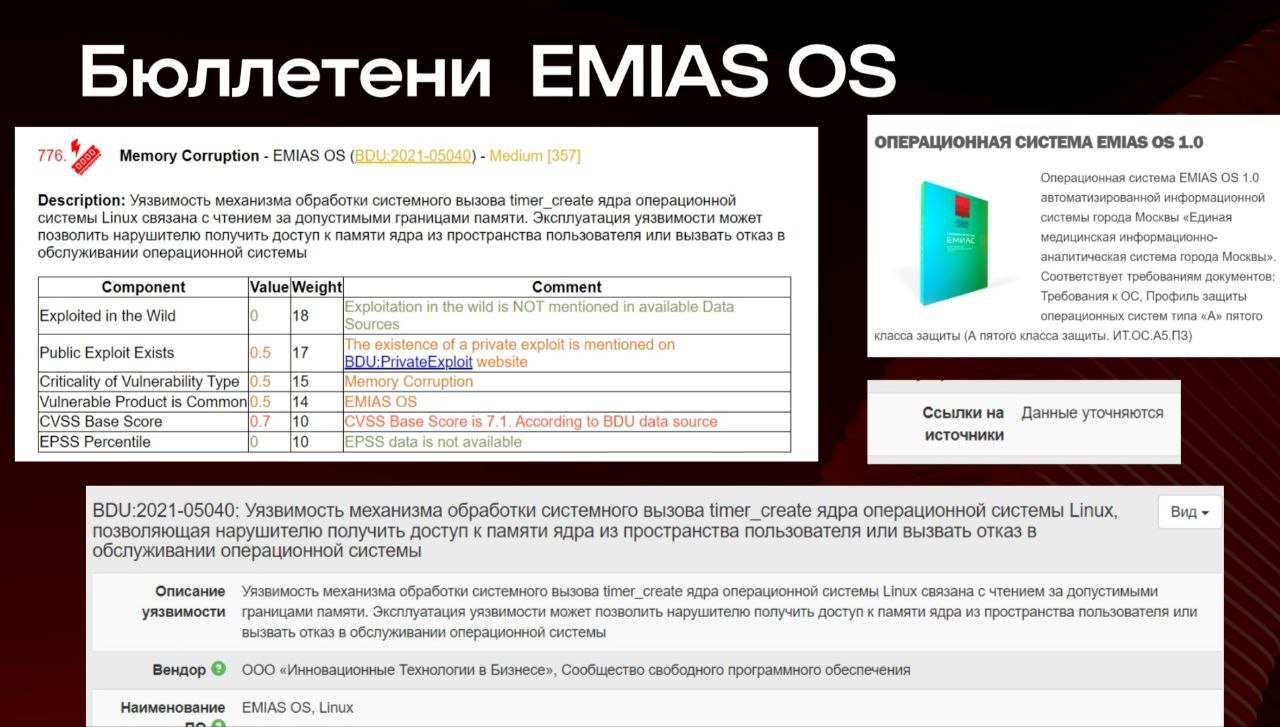
🔹 Для EMIAS OS уязвимости Linux Kernel, но даже без ссылки на бюллетень. Откуда именно уязвимость непонятно.
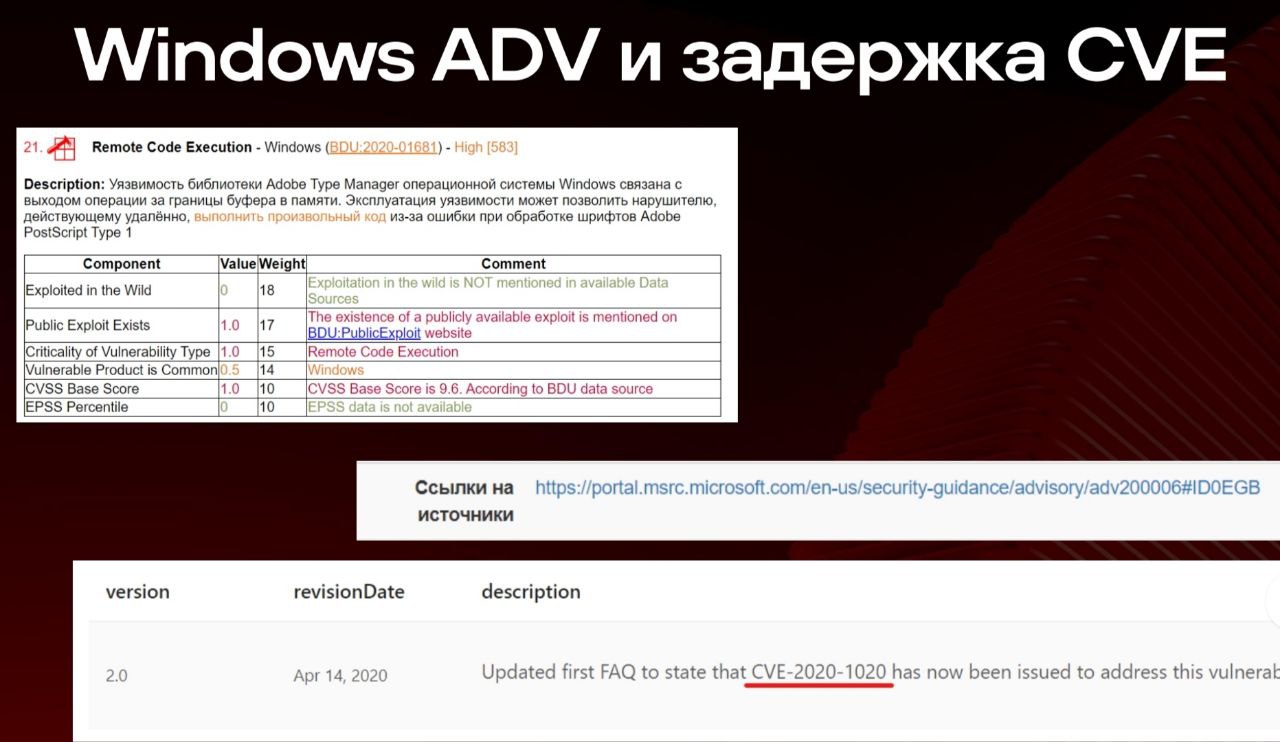
🔹 Откуда уязвимости Windows? Их Microsoft выпускали не как CVE-шки, а как ADVisories. Потом для них могут добавлять CVE, которые не пробрасываются в БДУ. 🤷‍♂️
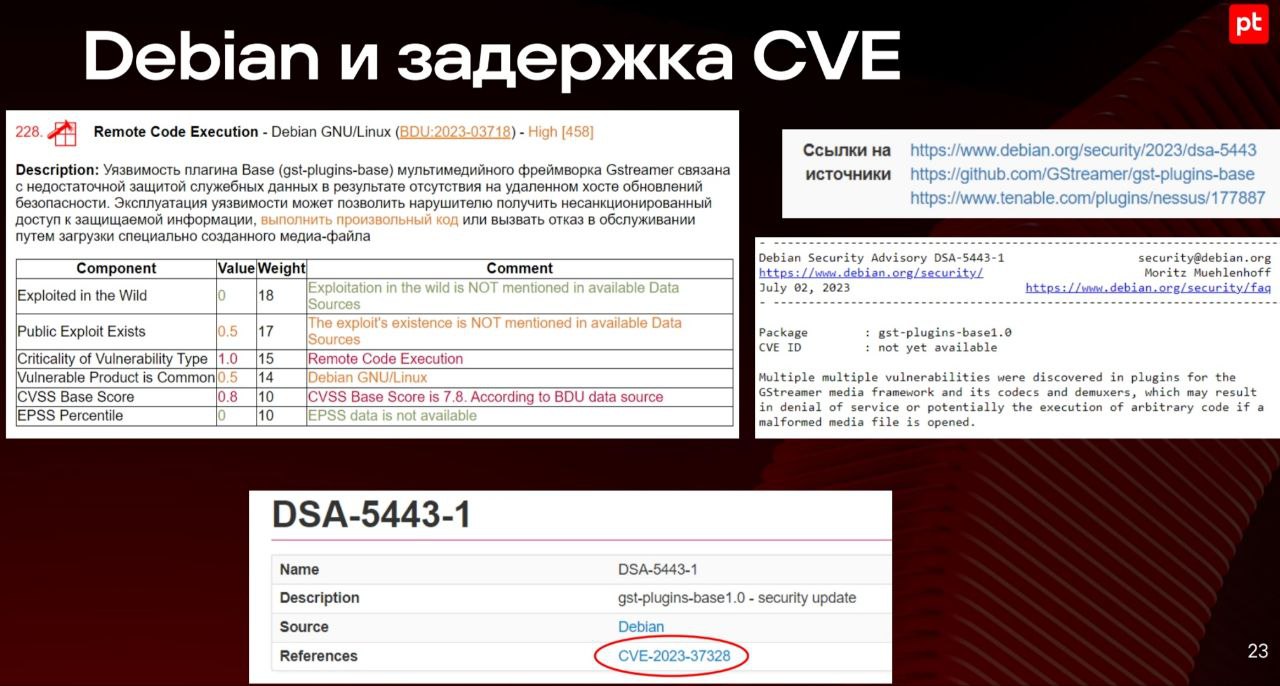
🔹 Для уязвимостей Debian Linux аналогично. Они заводятся по бюллетеням DSA без ссылки на CVE на момент публикации. Затем ссылка добавляется, но в БДУ она не пробрасывается. 🤷‍♂️
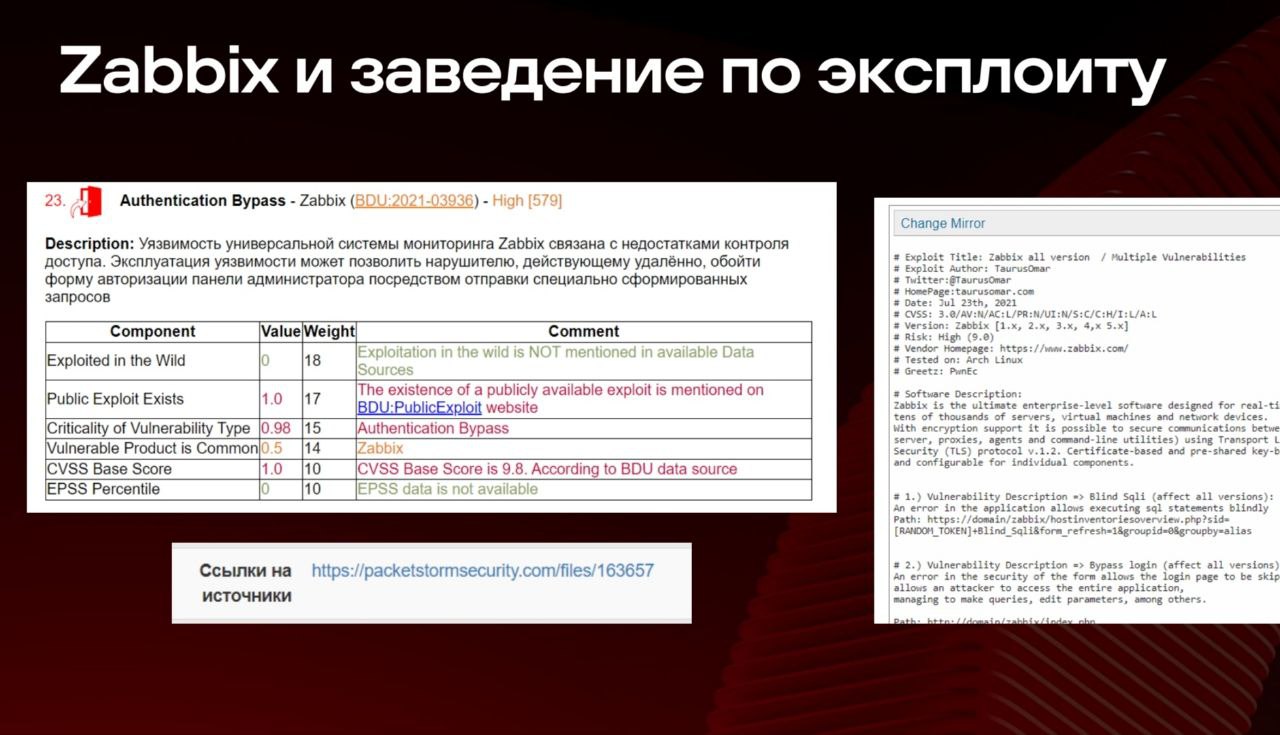
🔹 Почему много уязвимостей Open Source продуктов? Потому что они заводятся по эксплойтам, в описании которых нет ссылки на CVE.
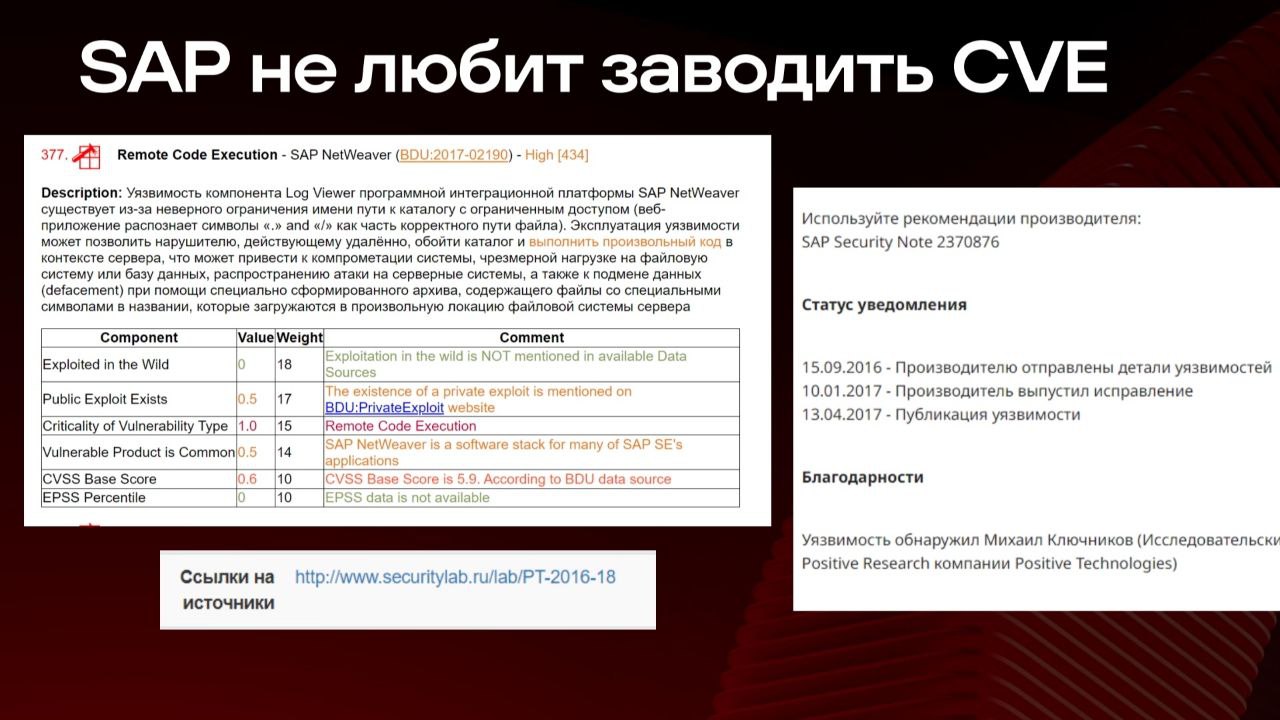
🔹 Некоторые виндоры не любят заводить CVE идентификаторы. Например, SAP часто выпускают только непубличные SAP Notes.

Бесплатный сканер уязвимостей для Linux от ФСТЭК + OVAL контент для Linux

Бесплатный сканер уязвимостей для Linux от ФСТЭК + OVAL контент для Linux. Продолжаю обозревать крутые штуки от ФСТЭК.

У меня в декабре был пост, что если бы я был регулятор, то обязал бы вендоров сертифицированных Linux-ов привести в порядок бюллетени безопасности, а идеально было бы OVAL контент предоставлять. Так как это делает RedOS. И в каком-то виде это осуществилось. 🤩 Ну не силами Linux-вендоров, а силами ИБ-вендора и регулятора. И с существенными ограничениями. Но факт - вот тебе OVAL-контент для сертифицированных Linux-ов в паблике и бесплатный сканер, который с ним работает.

На сайте ФСТЭК-а выложили бесплатный локальный сканер уязвимостей ScanOVAL в версиях под Linux (раньше был только под Windows). И OVAL-контент к нему. В трёх вариантах:

1. ScanOVAL для ОС Astra Linux 1.6 SE - тестовая версия сканера и OVAL-контент
2. ScanOVAL для ОС Альт 9 - тестовая версия сканера и OVAL-контент
3. ScanOVAL для ОС Роса «Кобальт» - тестовая версия сканера (OVAL-контент пока недоступен)

ScanOVAL это, конечно, не вполне полноценный сканер. Он может сканировать только локалхост. Штатно запускается только в графическом режиме. Т.е. использовать его, чтобы вручную валидировать уязвимости на хостах получится, а приспособить для регулярного сканирования всей инфры скорее всего нет. Понятно зачем сделано, этот продукт не должен рушить бизнес VM-вендорам.

Другой вопрос, который естественно возникает, когда видишь OVAL-контент в паблике, а можно ли его использовать не в составе ScanOVAL? 😏 Например, OpenSCAP-у скормить, свой OVAL сканер написать или интерпретировать во что-нибудь? Ответ: технически реально, а юридически нельзя, т.к. EULA для ScanOVAL это отдельно оговаривает:

"Не допускается осуществлять следующие действия:
…
использовать ПО и (или) описания проверок (включая любые их фрагменты), применяемые в ее составе, с целью создания баз данных или кода, предназначенных для предотвращения угроз безопасности информации;
публиковать, а также распространять от своего имени любые фрагменты описаний проверок, применяемых в составе ПО;
…"

Тоже понятно почему. Идентификаторы дефинишенов, такие как "oval:ru.altx-soft.nix:def:156318", не оставляют сомнений в происхождении контента и понятно, что рушить свой бизнес коммерческому VM вендору совсем не нужно.

Поэтому,
1. Круто, что появилась возможность сканировать сертифицированные отечественные Linux-ы бесплатным решением. Даже если использовать его только в ручном режиме как эталонный сканер, это более чем полезно.
2. Потребность в OVAL-контенте (или просто бюллетенях хотя бы) от Linux-вендора это не снимает, т.к. EULA конечно полноценно использовать контент для ScanOVAL не позволяет, к сожалению.