Архив метки: CTEM

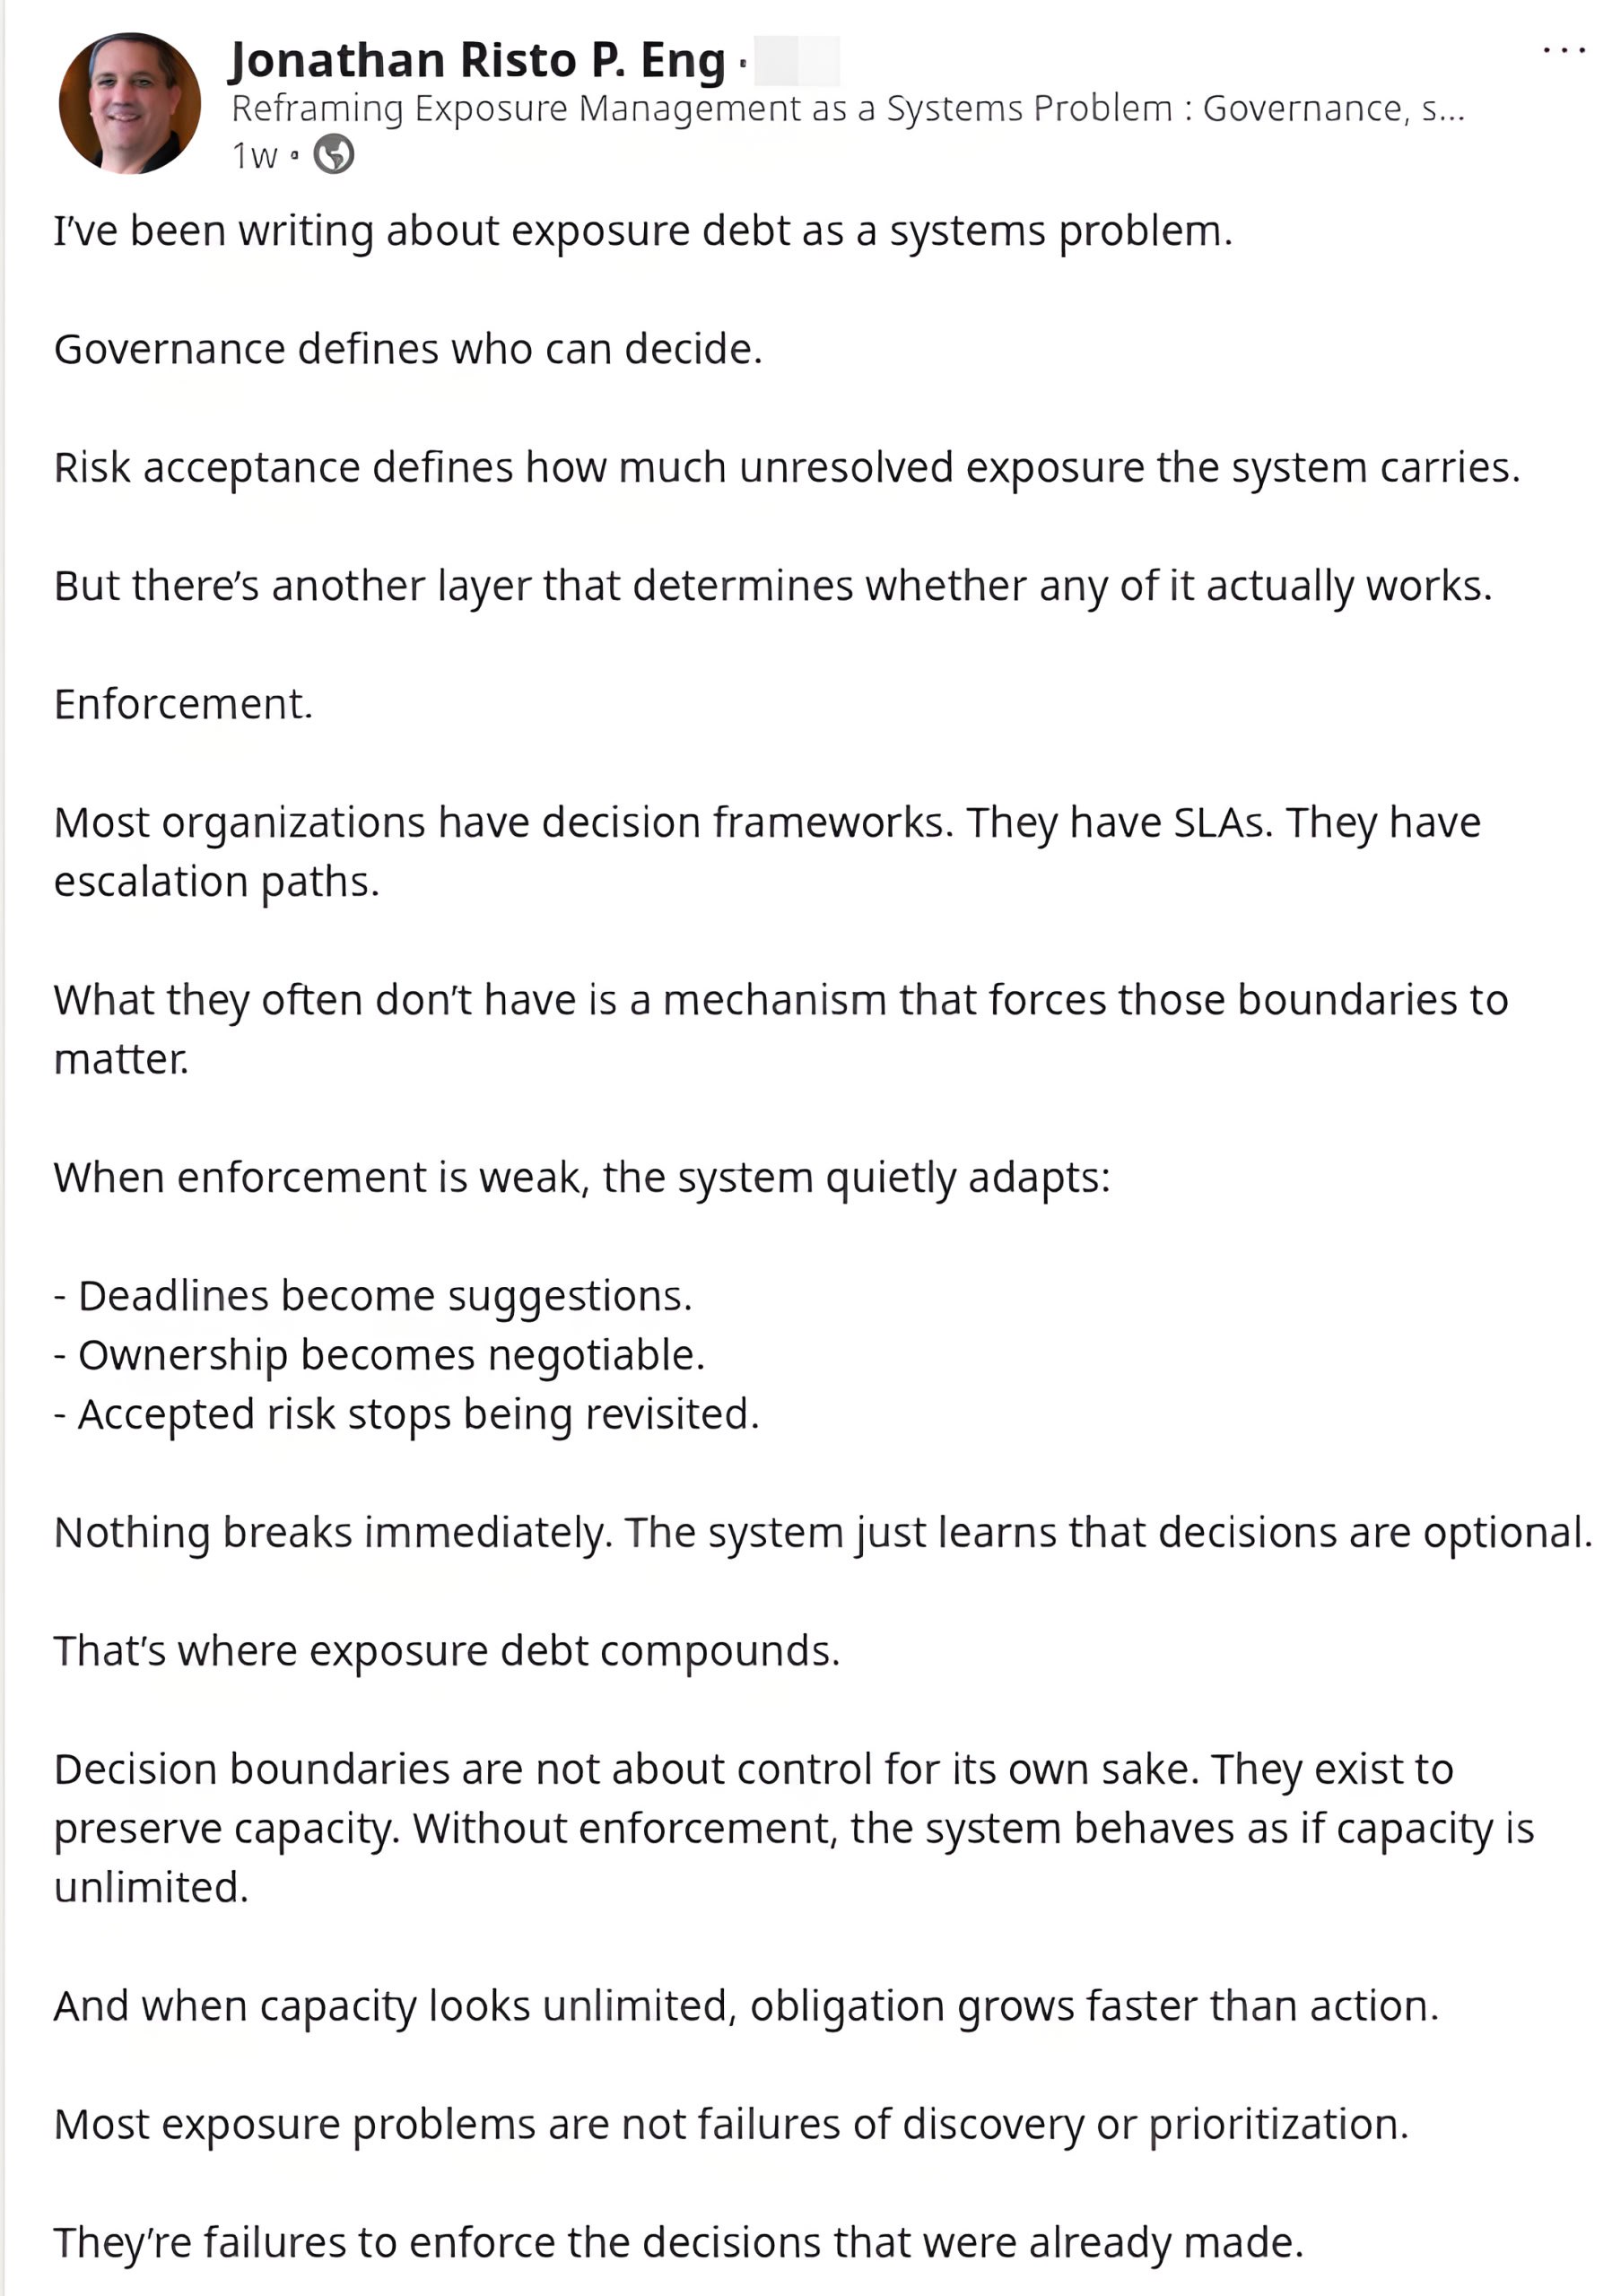
На прошлой неделе у Jonathan Risto из SANS был занимательный пост о том, что на самом деле определяет, будет ли процесс Управления Уязвимостями/Экспозициями работать в организации или нет - это наличие эффективного принуждения к исполнению (enforcement)

На прошлой неделе у Jonathan Risto из SANS был занимательный пост о том, что  на самом деле определяет, будет ли процесс Управления Уязвимостями/Экспозициями работать в организации или нет - это наличие эффективного принуждения к исполнению (enforcement)На прошлой неделе у Jonathan Risto из SANS был занимательный пост о том, что  на самом деле определяет, будет ли процесс Управления Уязвимостями/Экспозициями работать в организации или нет - это наличие эффективного принуждения к исполнению (enforcement)

На прошлой неделе у Jonathan Risto из SANS был занимательный пост о том, что на самом деле определяет, будет ли процесс Управления Уязвимостями/Экспозициями работать в организации или нет - это наличие эффективного принуждения к исполнению (enforcement). Jonathan описывает ситуацию, когда в организаций вроде как есть всё необходимое для нормального VM/EM процесса: сканеры, дашборды, SLA, процессы эскалации. Но принуждение к исполнению в организации слабое, и система постепенно адаптируется: дедлайны превращаются в рекомендации, ответственность ("ownership") становится предметом обсуждений, а принятые риски годами не пересматриваются ("stops being revisited"). 🫠 При этом вроде какая-то активность есть, но экспозиции практически не устраняются, растёт exposure debt.

Что имеет смысл делать в такой ситуации VM/EM-специалисту?

🔊 Попробовать достучаться до руководства. Подсветить управленческую проблему: решения принимаются, но не исполняются, поэтому экспозиции не снижаются и это приведёт к инцидентам.

📝 Формализовать всё. Фиксировать владельцев активов, конкретные задачи по исправлению, этапы исправления, risk acceptance, нарушения SLA и т.д. Это делает процессы максимально прозрачными и вы, как VM-щик, с меньшей вероятностью окажитесь "крайними".

🎯 Фокусироваться на реальном риске. Если всё не исправить, закрывать то, что действительно эксплуатируется (в первую очередь трендовые уязвимости) на наиболее критичных для бизнеса системах.

🚪 Если система не меняется - задуматься о смене работы. Это весьма грустно, но если в организации сплошная "электрификация" ("всем всё до лампочки" 😉), снизу это исправить практически нереально. А вот стать в итоге "козлом отпущения" можно запросто. Обязательно это учитывайте.
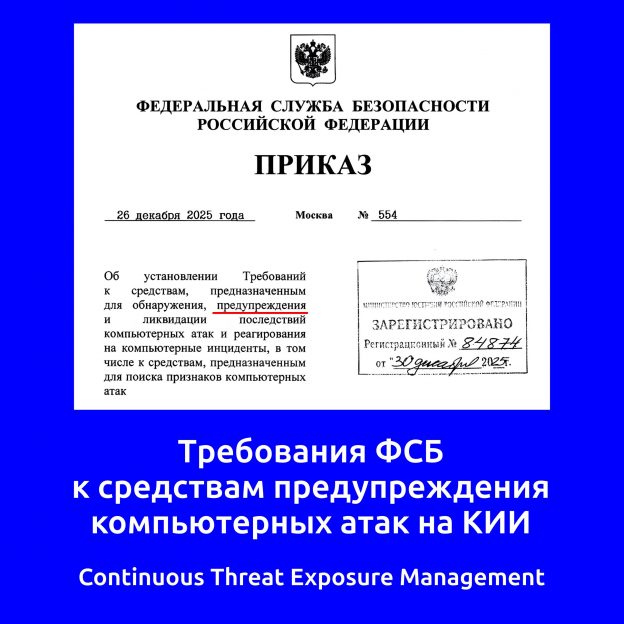
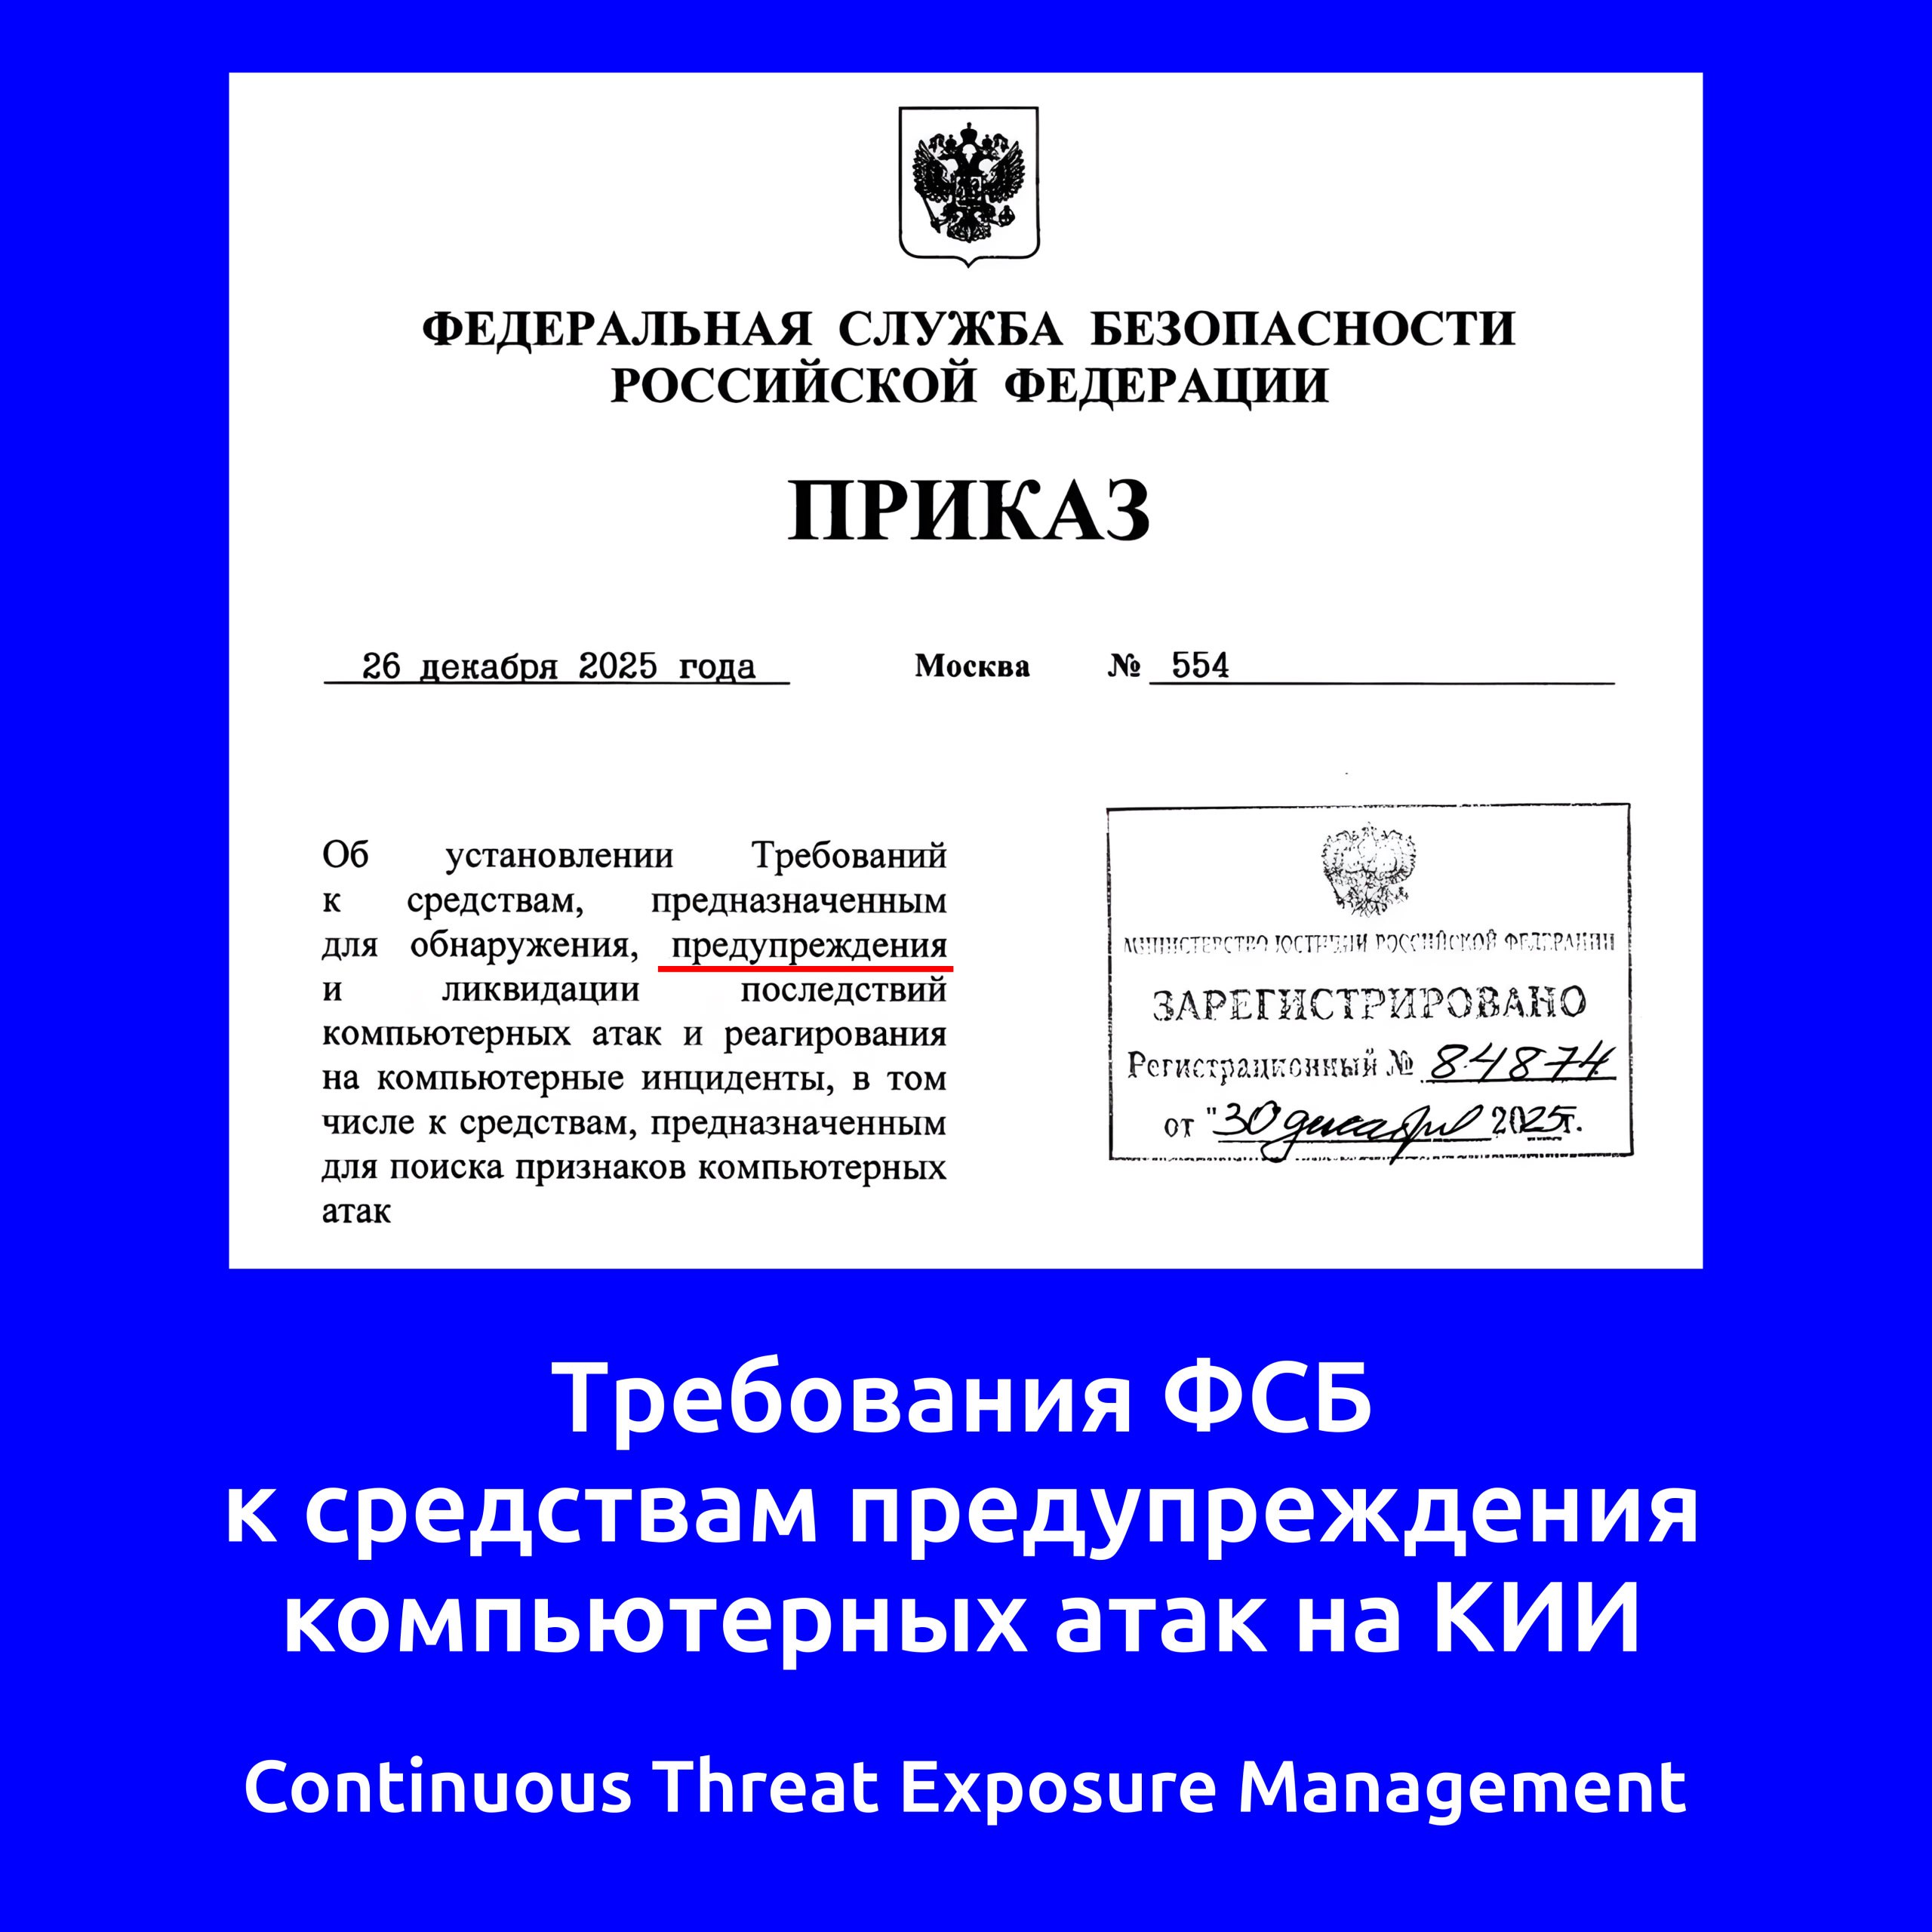
В самом конце прошлого года, 30 декабря, был опубликован приказ ФСБ № 554 от 26 декабря, устанавливающий требования к средствам противодействия компьютерным атакам (КА) на КИИ, среди которых есть средства предупреждения КА - фактически средства Непрерывного Управления Экспозициями с Учётом Угроз (CTEM)

В самом конце прошлого года, 30 декабря, был опубликован приказ ФСБ № 554 от 26 декабря, устанавливающий требования к средствам противодействия компьютерным атакам (КА) на КИИ, среди которых есть средства предупреждения КА - фактически средства Непрерывного Управления Экспозициями с Учётом Угроз (CTEM)

В самом конце прошлого года, 30 декабря, был опубликован приказ ФСБ № 554 от 26 декабря, устанавливающий требования к средствам противодействия компьютерным атакам (КА) на КИИ, среди которых есть средства предупреждения КА - фактически средства Непрерывного Управления Экспозициями с Учётом Угроз (CTEM). По сравнению с приказом № 196 (06.05.2019), требования стали яснее и лаконичнее. 👍

Решение должно реализовывать (п.13) "сбор и обработку сведений об уязвимостях и недостатках в настройке ПО, а также справочной информации", обработку этой информации и формирование рекомендаций по минимизации угроз.

Помимо уязвимостей и мисконфигов необходимо собирать (п.14) инфу об инструментах атак, тактиках и техниках, малварях, IOC-и, репутацию IP/доменов/адресов email, C&C и ботнетах и т.д. Все сведения должны (п.15) агрегироваться, коррелироваться и визуализироваться в форме графов.

Есть требования к поддержке актуальности данных и возможности интеграций.

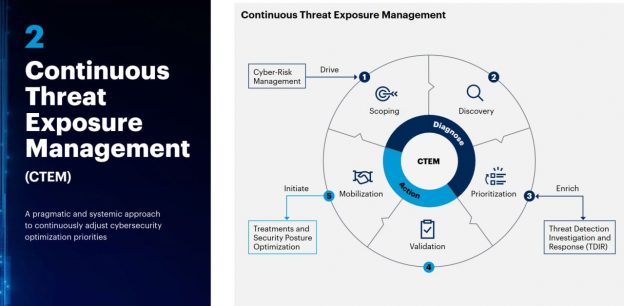
Что такое Continuous Threat Exposure Management (CTEM)? Ранее мы уже определили Exposure Management (EM, Управление Экспозициями) как выявление и приоритизированное устранение экспозиций

Что такое Continuous Threat Exposure Management (CTEM)? Ранее мы уже определили Exposure Management (EM, Управление Экспозициями) как выявление и приоритизированное устранение экспозиций

Что такое Continuous Threat Exposure Management (CTEM)? Ранее мы уже определили Exposure Management (EM, Управление Экспозициями) как выявление и приоритизированное устранение экспозиций. Тогда логично было бы определить Continuous Threat Exposure Management (CTEM) как некоторую разновидность Exposure Management с акцентом на

🔹 Непрерывность (Continuous). Безусловно, выявление, оценка и устранение экспозиций - это не то, чем можно заниматься пару раз в год в рамках аудита. Чтобы EM был эффективным, он должен быть непрерывным.

🔹 Учёт угроз (Threat). Действительно, для адекватной приоритизации экспозиции необходимо учитывать факты эксплуатации экспозиций группами злоумышленников. Отсылка к реальным кейсам сделает приоритизацию экспозиций и путей атак более убедительной и наглядной.

Поэтому термин Continuous Threat Exposure Management стоит переводить на русский как Непрерывное Управление Экспозициями с учётом Угроз. 😉

CTEM и паровозик хайпа

CTEM и паровозик хайпа

CTEM и паровозик хайпа. Алексей Лукацкий подключился к дискуссии про CTEM. Мне понравился тезис, что для Gartner-а генерация всё новых аббревиатур для продуктовых ниш "один из вариантов выделиться и задавать тон на рынке, чтобы потом все на них ссылались". Кроме того, они так расширяют темы для регулярных исследований рынка и квадрантов. 💰 Сами ниши формируют, сами исследуют, сами консультируют по ним - удобно. 🙂

А почему вендоры начинают кричать, что у них CTEM?

🔹 Они хотят в квадрант. А для входа нужно позиционировать продукты как CTEM. 😏

🔹 Это практически ничего не стоит для разработки, т.к. отличительные фичи CTEM-а размыты и уже реализованы в той или иной мере во всех зрелых VM-решениях на рынке. 🙂

Вот и цепляют вендоры свои вагончики к гартнеровскому паровозику. 🚂

Клиентам придавать большое значение аббревиатуре "CTEM" в описании продукта я бы не советовал. Обращайте внимание на качество реализации базовой функциональности, необходимой для построения VM-процесса.

Полный CTEM

Полный CTEM

Полный CTEM. У Дениса Батранкова вышел пост про то, что "VM больше не спасает", но есть продвинутая альтернатива - CTEM. Я своё мнение по поводу CTEM высказал в прошлом году и оно не изменилось: это очередной бессмысленный маркетинговый термин от Gartner. Всё "новое" в CTEM-е давно реализовано в VM-решениях.

Посудите сами:

🔹 Разве VM-решения детектируют только CVE и не детектируют мисконфигурации?
🔹 VM-решения приоритизируют уязвимости только по CVSS без учёта признаков наличия эксплоитов и эксплуатации в реальных атаках?
🔹 VM-щики не сканируют периметр?

Это же смехотворно. Всё это даже урезанным Nessus-ом можно делать. Апологеты CTEM придумали удобное соломенное чучело под названием "обычный VM" и решительно его побеждают. 🙂

Но заметьте о чём они молчат: о контроле качества детектирования, покрытия активов, выполнения тасков на устранение (БОСПУУ). То, что является основой, конкретно, проверяемо и требует значительных ресурсов для реализации. 😉

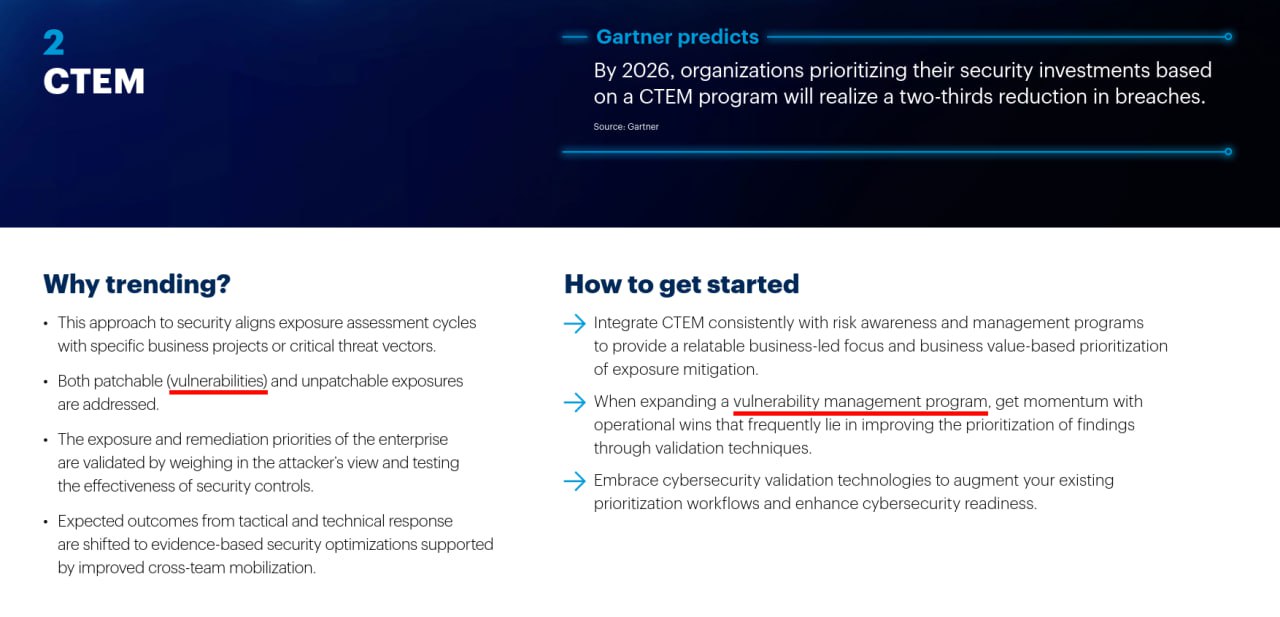
Хорошая новость, что Gartner относит Vulnerability Management к "Top Strategic Technology Trends 2024"

Хорошая новость, что Gartner относит Vulnerability Management к Top Strategic Technology Trends 2024Хорошая новость, что Gartner относит Vulnerability Management к Top Strategic Technology Trends 2024

Хорошая новость, что Gartner относит Vulnerability Management к "Top Strategic Technology Trends 2024". Плохо, что они придумали для него очередную дурацкую четырехбуквенную аббревиатуру, которая плохо объясняется на английском и плохо переводится на русский.

С "Exposure Management" я определился, что это "Управление Экспозициями", но что тогда такое "Continuous Threat Exposure Management"? Непрерывное Управление Экспозициями Угроз (НУЭУ)? Какие-то звуки студента перед экзаменатором. 😅 Алексею Лукацкому понравится.

На самом деле это то же Управление Уязвимостями, с поправкой на то, что "уязвимость" это не только CVE, но и мисконфигурация. А при приоритизации неплохо бы учитывать реальную эксплуатабельность и импакт (что и ёжику понятно 🦔). Остальное маркетинговый туман.

Особенно забавляет, когда стартапчик называет себя CTEM-вендором. Десяток уязвимостей продетектить не могут, кроме лендоса и экрана с дашбордами ничего за душой нет, а туда же "Экспозиции Угроз" мерить. 🤡