Архив метки: deWesternization

По поводу запрета западных ИБ-вендоров в Китае

По поводу запрета западных ИБ-вендоров в Китае

По поводу запрета западных ИБ-вендоров в Китае. Пока все ссылаются только на Reuters. А они это формулируют так:

"Китайские власти сообщили отечественным компаниям о необходимости прекратить использование программного обеспечения по кибербезопасности, разработанного более чем дюжиной фирм из США и Израиля, по соображениям национальной безопасности, сообщили три человека, проинформированные по этому вопросу."

Эти три человека сообщили разные перечни вендоров, но если суммировать: Cato Networks, Check Point Software Technologies, Claroty, CrowdStrike, CyberArk, Fortinet, Imperva, McAfee, Mandiant, Orca Security, Palo Alto Networks, Rapid7, Recorded Future, SentinelOne, VMware, Wiz.

Список выглядит неполным и непоследовательным. Даже по VM-ной теме: где Tenable и Qualys? А глобально: где Microsoft и Cisco? 🤔

Но если это действительно так и ограничения коснутся ВСЕХ компаний в Китае, а не только госов и КИИ, то это очень круто и пример для подражания. 👍
Некоторые мысли на фоне вчерашних печальных событий

Некоторые мысли на фоне вчерашних печальных событий

Некоторые мысли на фоне вчерашних печальных событий.

🔹 Американское руководство опустилось до киднеппинга президента независимого государства и представляет это как какую-то доблесть. 🤷‍♂️🤦‍♂️ Люди без понятия о совести, чести, законности. Они и использование бэкдоров, встроенных в американские IT/ИБ продукты точно так же оправдают. Скорейшее и повсеместное выпиливание американских продуктов должно быть задачей государственной важности.

🔹 Безопасность (физическая в том числе) - это самое важное, и её стоимость должна быть пропорциональна серьёзности угроз. Если вы цель номер 1 для сверхдержавы, то и инвестиции в безопасность должны быть соответствующими.

🔹 Определяющее значение имеют люди. Никакие предосторожности не сработают, если вас фактически сдали свои. С людьми нужно работать.

Американские технические мессаджи, транслируемые внутри страны "для своих" и на весь остальной мир, разительно отличаются

Американские технические мессаджи, транслируемые внутри страны для своих и на весь остальной мир, разительно отличаются

Американские технические мессаджи, транслируемые внутри страны "для своих" и на весь остальной мир, разительно отличаются. Ведь что мы обычно слышим от сотрудников (даже бывших 🙄) транснациональных, по сути американских, корпораций: лозунги о безальтернативности американского ПО и ПАКов, что отказ от них равен отказу от прогресса вообще. 🤥 А значит "мир-дружба-жвачка" с игнором геополитической реальности.

А что в это же время транслируется внутри США? Посмотрим на примере свежей статьи от нежелательной в России организации CSIS:

"Защита от китайского вмешательства в цепочки поставок станет одной из определяющих задач безопасности США в XXI веке".

Они рекомендуют своему государству:

🔹 Отказываться от продуктов "высокорисковых вендоров" во всех сферах и активно выпиливать их из инфраструктур.
🔹 Тщательно контролировать цепочки поставок, использовать только то, что максимально прозрачно.
🔹 Придерживаться Zero Trust.

Делайте выводы, где польза и где правда. 😉

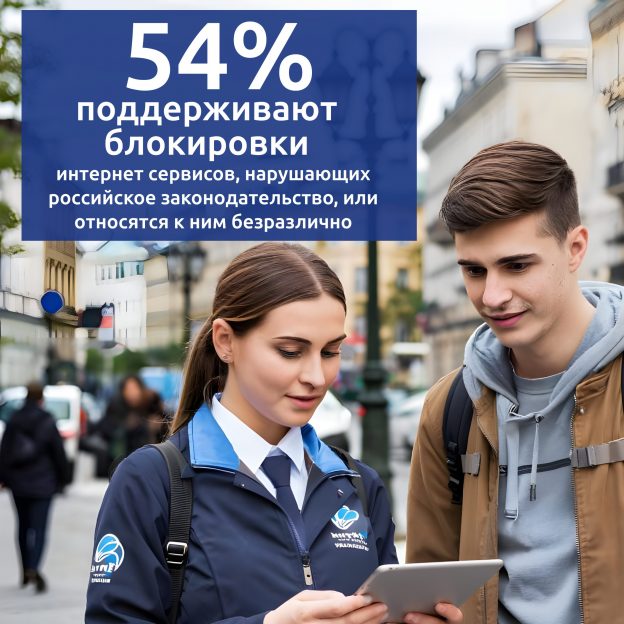
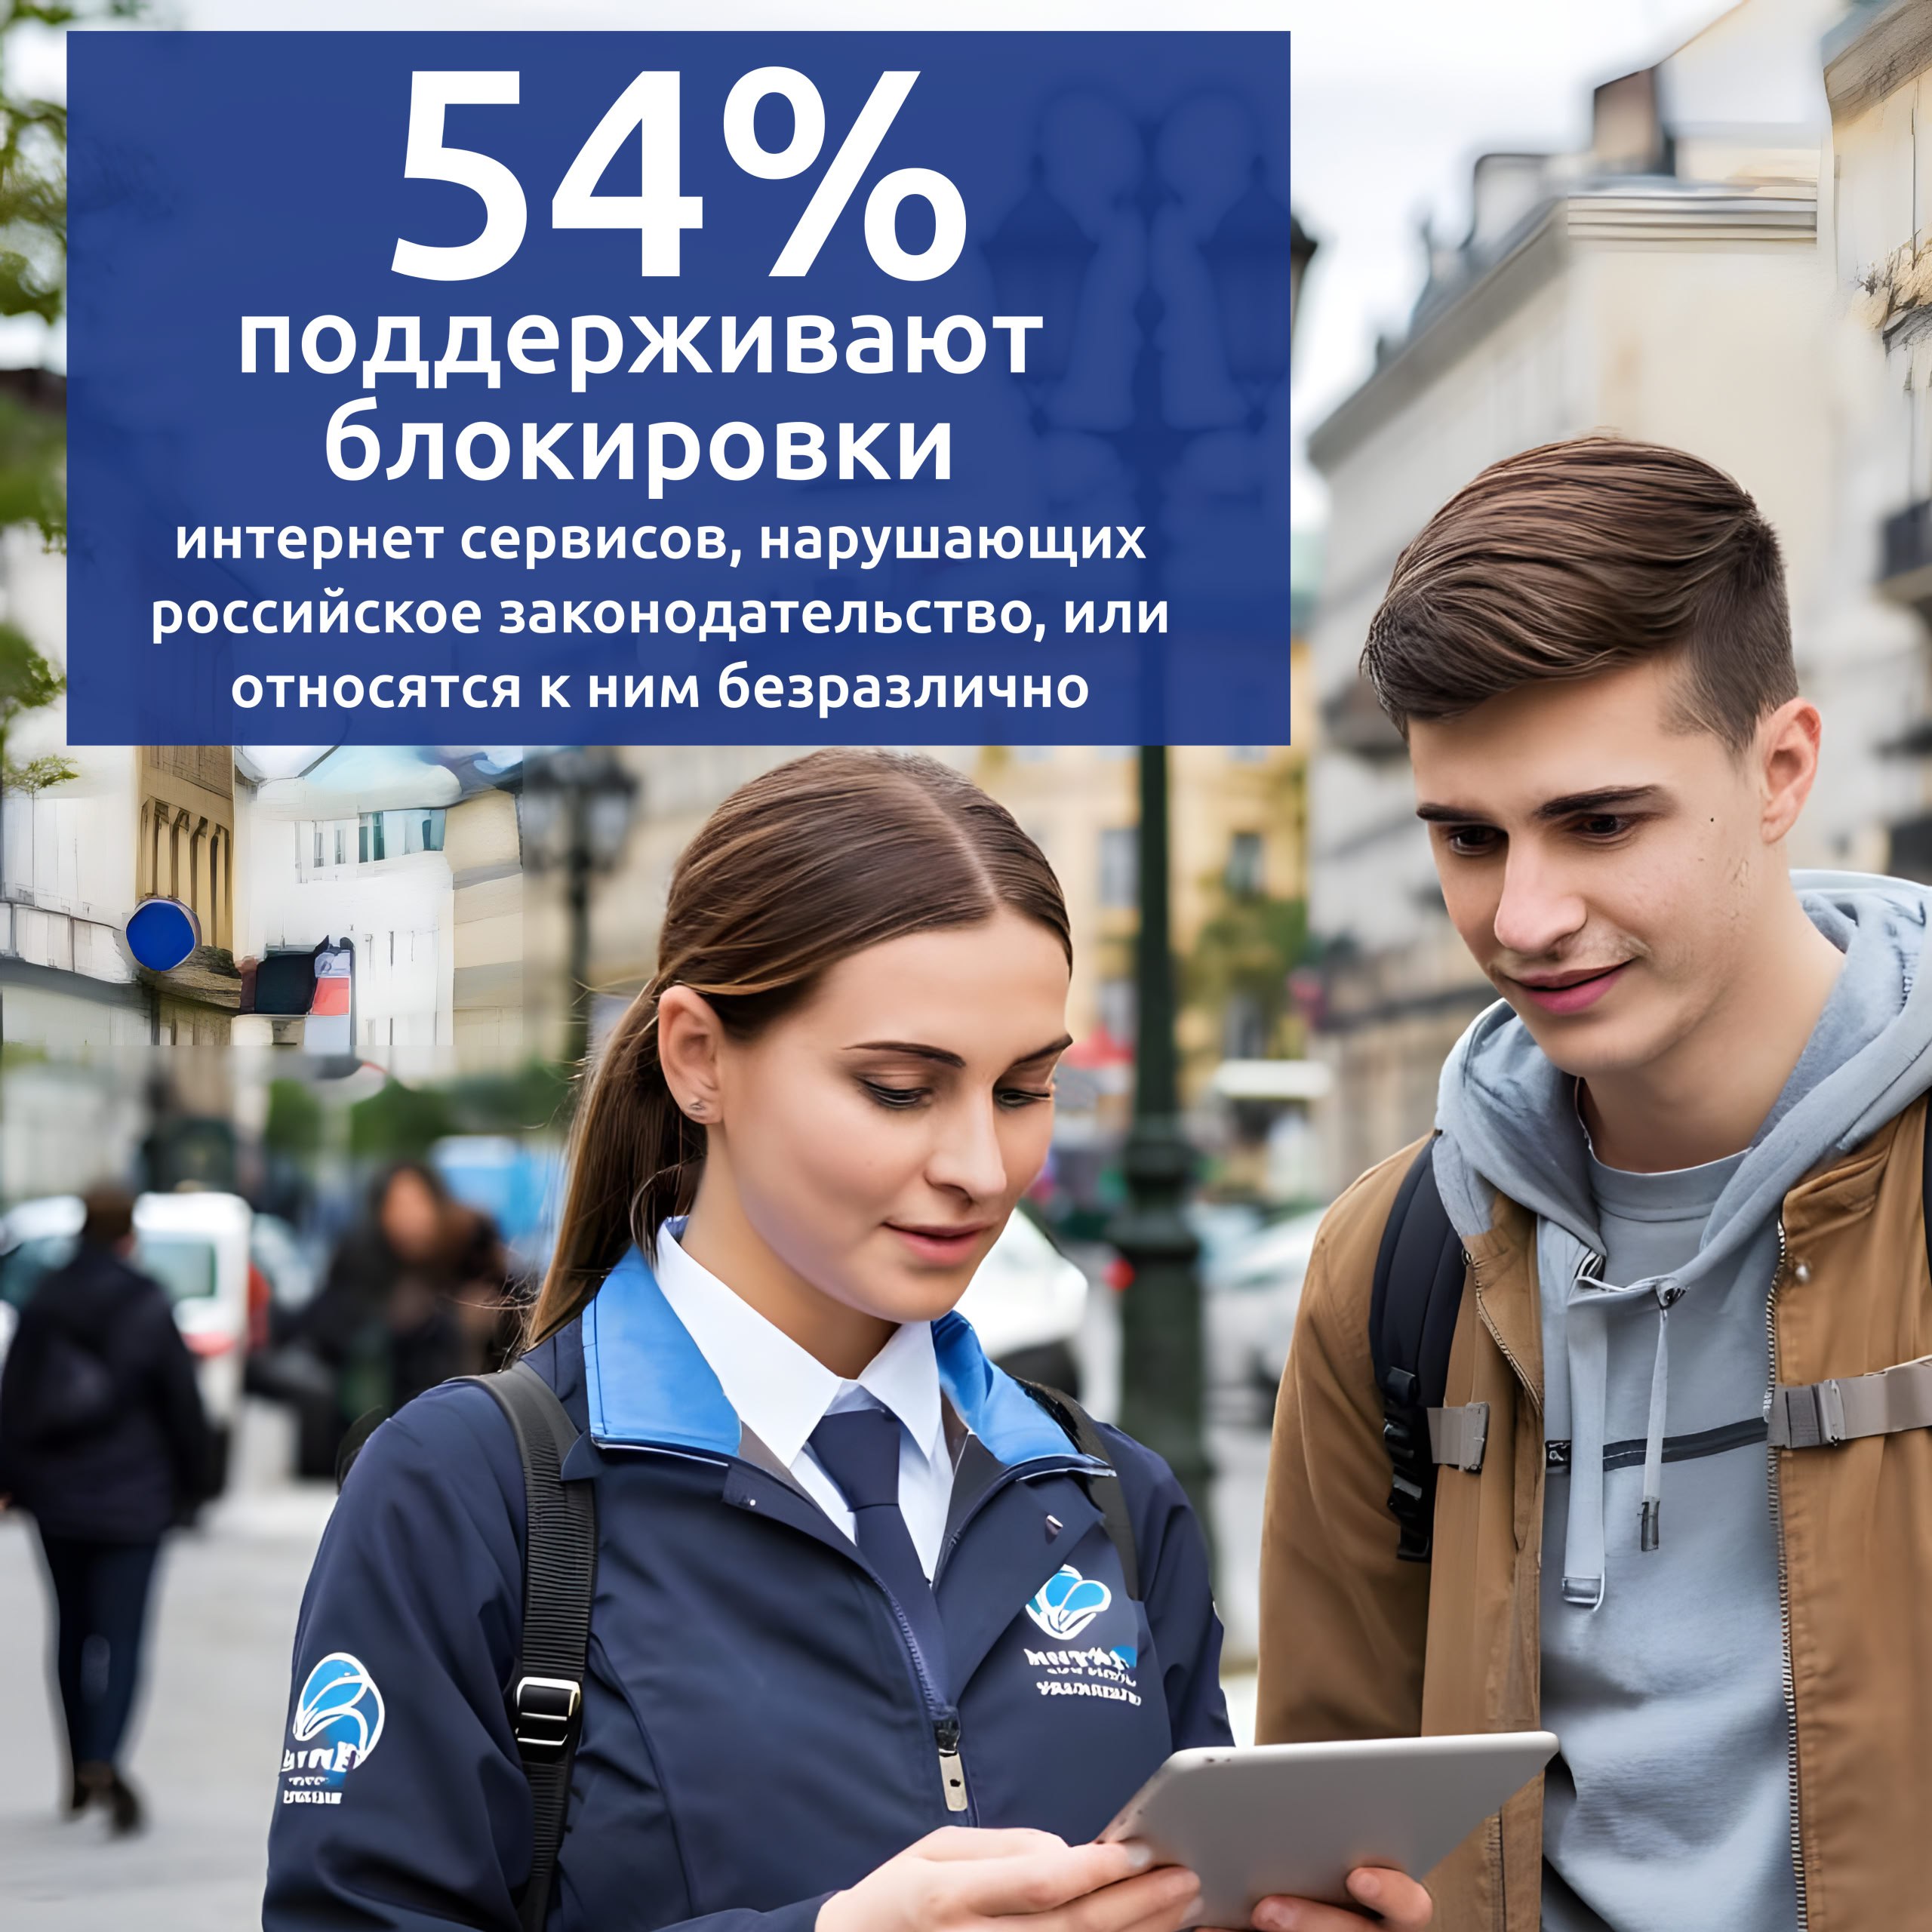
По поводу широко разошедшихся результатов опроса ВЦИОМ относительно блокировок интернет-сервисов, нарушающих российское законодательство

По поводу широко разошедшихся результатов опроса ВЦИОМ относительно блокировок интернет-сервисов, нарушающих российское законодательство

По поводу широко разошедшихся результатов опроса ВЦИОМ относительно блокировок интернет-сервисов, нарушающих российское законодательство. Как по мне, результаты демонстрируют, что большинство с пониманием относится к блокировкам. Негативят в основном младшие миллениалы (1992 - 2000 гг.р.) и поколение цифры (2000 г.р. и позднее). Только в этих возрастных группах "скорее не поддерживающих" больше, чем принимающих (68% и 58%).

Имхо, объясняется это тем, что именно в этих возрастных группах больше всего подсевших на цифровой дофамин из американских сервисов. 🤤🥴 Плюс российские миллениалы формировались в период "мир, дружба, жвачка и разгул западных НКО", многим всё ещё сложно перестроиться. 🙄

Из результатов опроса следует, что:

🔹 Постепенные блокировки платформ, нарушающих российское законодательство, вполне принимаемы большинством.

🔹 Существуют группы риска, с которыми нужно вести диалог и предоставлять им меры цифровой "заместительной терапии". 😉

В связи с кейсом F5 не могу в очередной раз не порадоваться, что Россию он задевает "по касательной"

В связи с кейсом F5 не могу в очередной раз не порадоваться, что Россию он задевает по касательной

В связи с кейсом F5 не могу в очередной раз не порадоваться, что Россию он задевает "по касательной". Если во всём мире наблюдается около 269 000 инсталляций продуктов F5, доступных из Интернет, из которых больше половины находятся в США, то в России их только 100. Хотелось бы, конечно, чтобы их количество снизилось до нуля. Но в любом случае каких-то катастрофических последствий их прогнозируемая компрометация не принесёт. А вот в других локациях будет куда веселее. 🙂

И всё это благодаря политике планомерного отказа от западных IT/ИБ-продуктов в пользу отечественных аналогов, иными словами, благодаря импортозамещению. 😉

Пусть не так быстро, как хотелось бы, пусть через противодействие и недовольство, но инфраструктуры российских организаций очищаются от западных (американских) вендоров и связанных с ними глобальных киберкатаклизмов.

За бесконечным цирком SonicWall, Ivanti, Palo Alto, CrowdStrike, Cisco, F5 и прочими-прочими гораздо приятнее наблюдать со стороны. 😏

Microsoft ограничили доступ китайским ИБ-компаниям к MAPP (Microsoft Active Protection Program)

Microsoft ограничили доступ китайским ИБ-компаниям к MAPP (Microsoft Active Protection Program)

Microsoft ограничили доступ китайским ИБ-компаниям к MAPP (Microsoft Active Protection Program). 👎 В рамках программы вендоры получают ранний доступ к информации об уязвимостях, которые будут исправлены в Microsoft Patch Tuesday. Иногда MS предоставляют даже PoC-и эксплоитов. 🛠

Эта информация нужна ИБ-вендорам для оперативной разработки правил детектирования и блокирования эксплуатации уязвимостей.

❓ Есть мнение, что Microsoft так наказывает китайские компании за слив информации об уязвимости SharePoint ToolShell. Но подтверждений этому нет. 🤷‍♂️

Помнится, MS зачищали MAPP от российских компаний примерно так же бездоказательно. 🌝

➡️ Если Microsoft считает российских и китайских ИБ-вендоров неблагонадежными, зачем исследователи, работающие в этих вендорах, продолжают репортить уязвимости в Microsoft? 🤔 Как по мне, эту "игру в одни ворота" 🥅 давно пора пересмотреть в сторону централизованного репортинга уязвимостей. 😉

Киберклад следует сдавать государству

Киберклад следует сдавать государству

Киберклад следует сдавать государству. Продолжу накидывать аргументы за централизацию репортинга уязвимостей через государственного регулятора. Ранее я сравнивал знание об уязвимости с оружием. Теперь рассмотрим уязвимости как ценность.

💰 А ценность действительно есть. Недаром Microsoft выплатили за год $17 млн bounty (max за уязвимость $200.000). А на ирландском Pwn2Own обещают выплатить $1 млн за эксплойт для "зелёного мессенджера".

Если человек нашёл клад, сокрытый в земле (стене, пещере и т.п.), волен ли он им распоряжаться по своему усмотрению?

🔹 Нет. Клад нужно сдать в полицию для оценки. По ГК РФ 233 в зависимости от обстоятельств можно будет получить либо сам клад, либо 50% его стоимости (клад с культурно-исторической ценностью перейдёт государству).

🔹 За сокрытие клада грозит до 5–10 лет (192, 164 УК РФ ).

Так почему сейчас считается нормальным сдавать уязвимости ("киберклады") третьим лицам из недружественных стран без уведомления государства? 🤔