Архив метки: EoP

Традиционный аудио/видео эпизод по итогам июльского Microsoft Patch Tuesday

Традиционный аудио/видео эпизод по итогам июльского Microsoft Patch Tuesday. В этом месяце получилось и уязвимости разобрать, и доработать Vulristics. 😇 В августе буду в основном всякими образовательными инициативами заниматься. 🤫 Следите за обновлениями. 🙂

------

Hello everyone! This episode will be about Microsoft Patch Tuesday for July 2023, including vulnerabilities that were added between June and July Patch Tuesdays.

Vulristics improvements
00:11 Works faster
01:31 Microsoft ADVs
02:45 Comments Table

TOP
04:09 Remote Code Execution – Microsoft Office (CVE-2023-36884)
05:06 Security Feature Bypass – Windows SmartScreen (CVE-2023-32049)
05:48 Security Feature Bypass – Microsoft Outlook (CVE-2023-35311)
06:37 Elevation of Privilege – Windows Error Reporting Service (CVE-2023-36874)
07:16 Elevation of Privilege – Windows MSHTML Platform (CVE-2023-32046)

Other RCEs
08:10 Remote Code Execution – Windows Active Directory Certificate Services (AD CS) (CVE-2023-35350)
09:01 Remote Code Execution – Microsoft Message Queuing (CVE-2023-32057, CVE-2023-35309)
09:44 Remote Code Execution – Windows Routing and Remote Access Service (RRAS) (CVE-2023-35365, CVE-2023-35366, CVE-2023-35367)
10:24 Remote Code Execution – Windows Layer-2 Bridge Network Driver (CVE-2023-35315)
10:57 Remote Code Execution – Microsoft SharePoint (CVE-2023-33134, CVE-2023-33157, CVE-2023-33159, CVE-2023-33160)
11:42 Remote Code Execution – Windows Pragmatic General Multicast (PGM) (CVE-2023-35297)
🎞 Video
🎞 Video2 (for Russia)
📘 Blogpost
🗒 Vulristics report

Свежие EoP в Linux и RCE у Apple устройств

Свежие EoP в Linux и RCE у Apple устройств

Свежие EoP в Linux и RCE у Apple устройств.

EoP в Linux Kernel с 6.1 по 6.4 (CVE-2023-3269, StackRot). Непривилегированный локальный пользователь может использовать эту уязвимость для компрометации ядра и повышения своих привилегий. Полный код эксплоита и подробное описание будут опубликованы не позднее конца июля.

RCE у Apple устройств (CVE-2023-37450). Активно эксплуатируется. Находится в WebKit (движок Safari и всех веб-браузеров на iOS и iPadOS) и триггерится при обработке специально созданного (вредоносного) веб-контента. Обновления для macOS Ventura 13.4.1, Safari 16.5.2 в macOS Big Sur/Monterey, iOS/iPadOS 16.5.1.

Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows

Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows

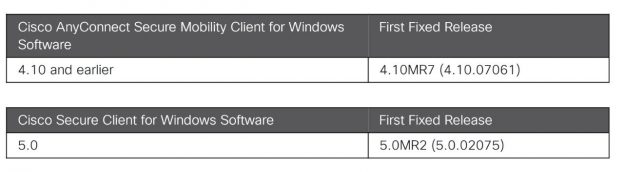
Публичный эксплоит для EoP уязвимости корпоративного VPN клиента Cisco AnyConnect (новое название - Cisco Secure Client Software) под Windows. Речь об уязвимости CVE-2023-20178. Патчи вышли 7 июня. 18 июня исследователь Filip Dragović выложил PoC эксплоита "удаление произвольного файла". Вполне вероятно, что докрутят до чего-то более интересного, чем простое удаление файлов. Если у вас в организации всё ещё используется AnyConnect - потыкайте палочкой ответственных за обновление (и за импортозамещение, по случаю, тоже 😉).

Для EoP уязвимости CVE-2023-29336 из майского Patch Tuesday теперь есть подробный анализ и публичный эксплоит

Для EoP уязвимости CVE-2023-29336 из майского Patch Tuesday теперь есть подробный анализ и публичный эксплоитДля EoP уязвимости CVE-2023-29336 из майского Patch Tuesday теперь есть подробный анализ и публичный эксплоит

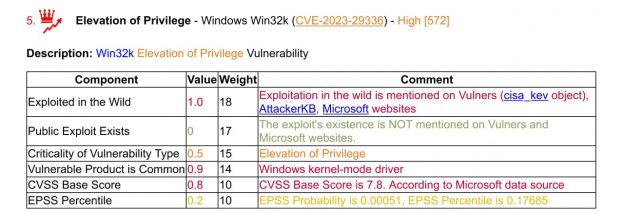
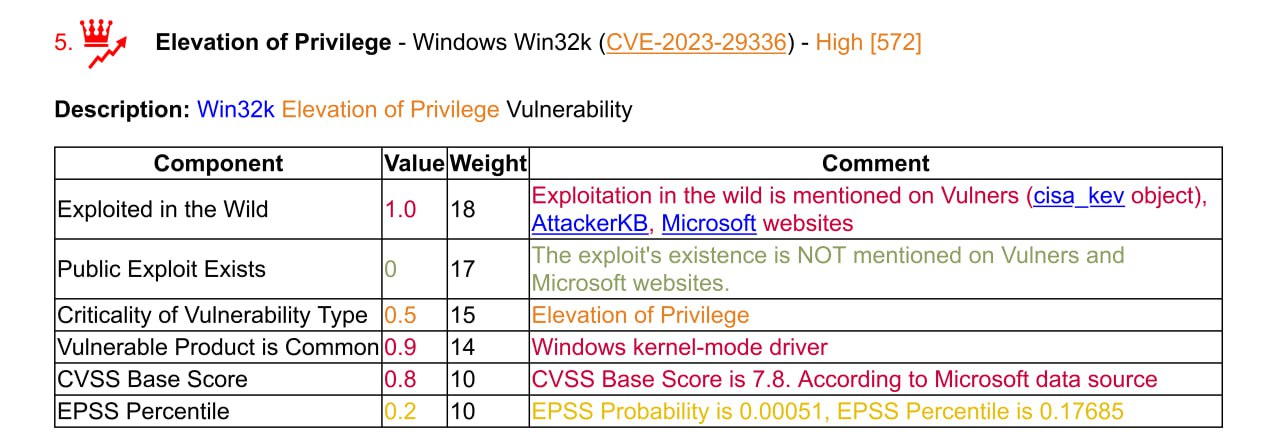
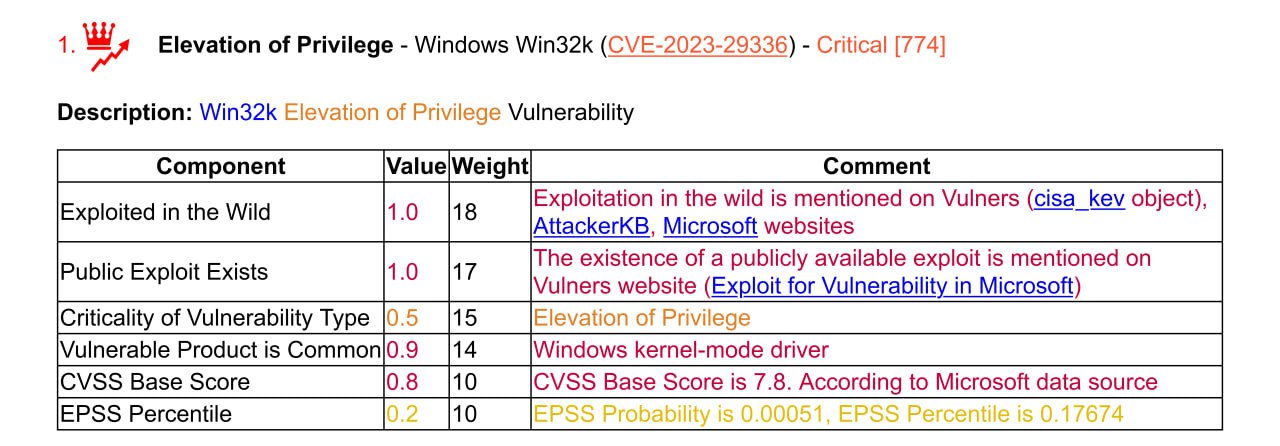
Для EoP уязвимости CVE-2023-29336 из майского Patch Tuesday теперь есть подробный анализ и публичный эксплоит. На картинках изменение критичности в отчёте Vulristics от High к Critical. EPSS продолжает показывать для этой уязвимости что-то абсолютно неадекватное, ну да и ладно. 🫠

Выпустил эпизод про майский Microsoft Patch Tuesday

Выпустил эпизод про майский Microsoft Patch Tuesday. Первые впечатления оказались вполне верными. Добавил ещё 4 уязвимости, которые выглядят многообещающе, расширил описание и указал на пару странностей в EPSS.

———

Hello everyone! This episode will be about Microsoft Patch Tuesday for May 2023, including vulnerabilities that were added between April and May Patch Tuesdays. As usual, I use my open source Vulristics project to analyse and prioritize vulnerabilities. I took the comments about the vulnerabilities from the Qualys, Tenable, Rapid7, ZDI Patch Tuesday reviews. It's been a long time since we've had such tiny Patch Tuesday. 57 CVEs, including CVEs appeared during the month. And only 38 without them! 😄

Urgent
00:45 Memory Corruption – Microsoft Edge (CVE-2023-2033)

Critical
01:17 Security Feature Bypass – Secure Boot (CVE-2023-24932)
02:55 Memory Corruption – Microsoft Edge (CVE-2023-2136)

High
03:11 Remote Code Execution – Windows OLE (CVE-2023-29325)
04:20 Elevation of Privilege – Windows Win32k (CVE-2023-29336)
05:19 Remote Code Execution – Windows Network File System (CVE-2023-24941)
06:07 Remote Code Execution – Windows Pragmatic General Multicast (PGM) (CVE-2023-24943)
06:58 Remote Code Execution – Windows Lightweight Directory Access Protocol (LDAP) (CVE-2023-28283)
07:31 Remote Code Execution – Microsoft SharePoint (CVE-2023-24955)

🎞 Video
🎞 Video2 (for Russia)
📘 Blogpost
🗒 Vulristics report

Выпустил блогопост и видяшку по апрельскому Micorosoft Patch Tuesday Vulristics для англоязычного канала и блога

Выпустил блогопост и видяшку по апрельскому Micorosoft Patch Tuesday Vulristics для англоязычного канала и блога. По сравнению с первыми впечатлениями добавились Microsoft Word RCE (CVE-2023-28311) с эксплоитом и Windows Pragmatic General Multicast (PGM) RCE (CVE-2023-28250) похожая на QueueJumper RCE в MSMQ. Также добавил много RCE в Windows DNS Server, но что-то определенное по ним сказать сложно.

Critical
00:50 Elevation of Privilege - Windows Common Log File System Driver (CVE-2023-28252)
01:44 Remote Code Execution - Microsoft Word (CVE-2023-28311)

Other
02:18 Remote Code Execution - Microsoft Message Queuing (CVE-2023-21554) (QueueJumper)
03:17 Remote Code Execution - Windows Pragmatic General Multicast (PGM) (CVE-2023-28250)
04:05 Lots of CVEs Remote Code Execution – Microsoft PostScript and PCL6 Class Printer Driver (CVE-2023-24884, CVE-2023-24885, CVE-2023-24886, CVE-2023-24887, CVE-2023-24924, CVE-2023-24925, CVE-2023-24926, CVE-2023-24927, CVE-2023-24928, CVE-2023-24929, CVE-2023-28243)
04:24 Lots of CVEs Remote Code Execution – Windows DNS Server (CVE-2023-28254, CVE-2023-28255, CVE-2023-28256, CVE-2023-28278, CVE-2023-28305, CVE-2023-28306, CVE-2023-28307, CVE-2023-28308)
04:32 Remote Code Execution - DHCP Server Service (CVE-2023-28231)

Video: https://youtu.be/aLt5k18jOwY
Video2 (for Russia): https://vk.com/video-149273431_456239123
Blogpost: https://avleonov.com/2023/04/28/microsoft-patch-tuesday-april-2023-clfs-eop-word-rce-msmq-queuejumper-rce-pcl6-dns-dhcp/
Vulristics report: https://avleonov.com/vulristics_reports/ms_patch_tuesday_april2023_report_with_comments_ext_img.html

И снова уязвимость, которую не подсветил вообще никто из VM-вендоров, но для которой внезапно появляется два публичных PoC-а на гитхабе от известного исследователя (Filip Dragovic, #Wh04m1001)

И снова уязвимость, которую не подсветил вообще никто из VM-вендоров, но для которой внезапно появляется два публичных PoC-а на гитхабе от известного исследователя (Filip Dragovic, #Wh04m1001)И снова уязвимость, которую не подсветил вообще никто из VM-вендоров, но для которой внезапно появляется два публичных PoC-а на гитхабе от известного исследователя (Filip Dragovic, #Wh04m1001)

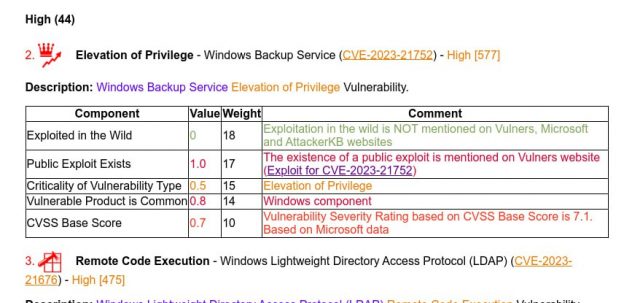
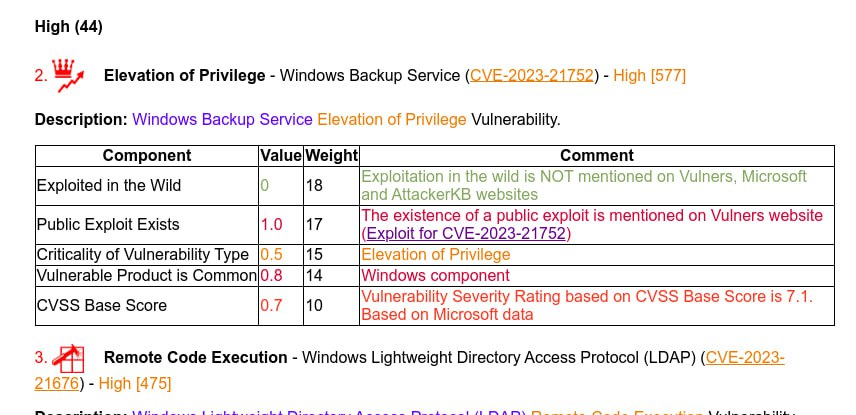
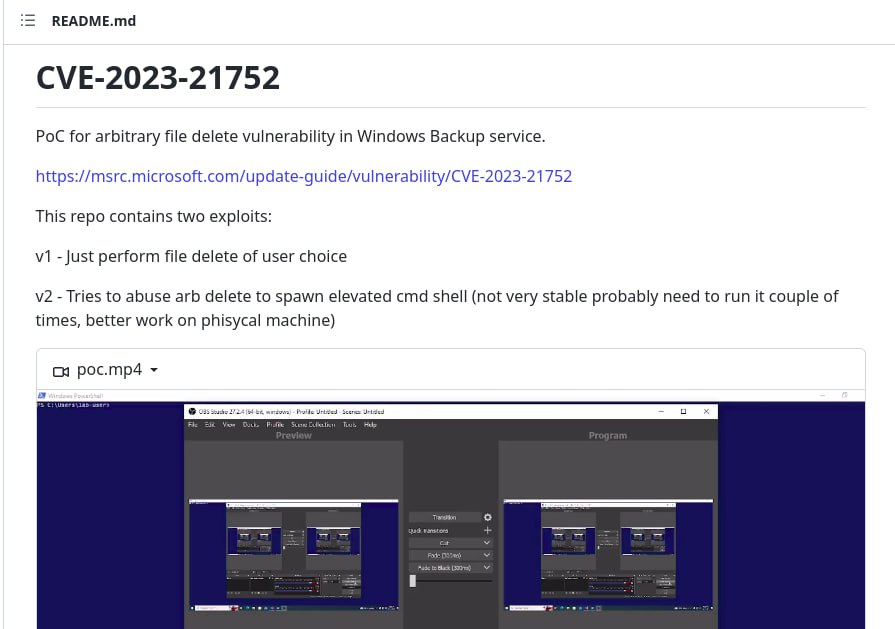
И снова уязвимость, которую не подсветил вообще никто из VM-вендоров, но для которой внезапно появляется два публичных PoC-а на гитхабе от известного исследователя (Filip Dragovic, #Wh04m1001). Elevation of Privilege - Windows Backup Service (CVE-2023-21752). Первый PoC любой файл может удалить, второй запускает shell с поднятыми привилегиями.

А то, что VM-вендоры подсвечивают как правило так и остается неэксплуатабельным. 🤷‍♂️