Архив метки: Microsoft

Распишу по поводу "карты достижимости" в Security Vision VM, которую коллеги из Security Vision зарелизили в январе и показали вживую на прошлой неделе на вебинаре

Распишу по поводу карты достижимости в Security Vision VM, которую коллеги из Security Vision зарелизили в январе и показали вживую на прошлой неделе на вебинареРаспишу по поводу карты достижимости в Security Vision VM, которую коллеги из Security Vision зарелизили в январе и показали вживую на прошлой неделе на вебинареРаспишу по поводу карты достижимости в Security Vision VM, которую коллеги из Security Vision зарелизили в январе и показали вживую на прошлой неделе на вебинареРаспишу по поводу карты достижимости в Security Vision VM, которую коллеги из Security Vision зарелизили в январе и показали вживую на прошлой неделе на вебинареРаспишу по поводу карты достижимости в Security Vision VM, которую коллеги из Security Vision зарелизили в январе и показали вживую на прошлой неделе на вебинаре

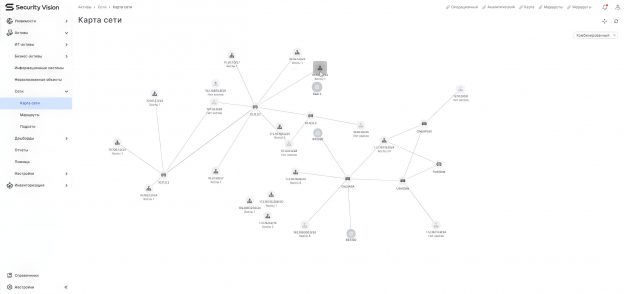
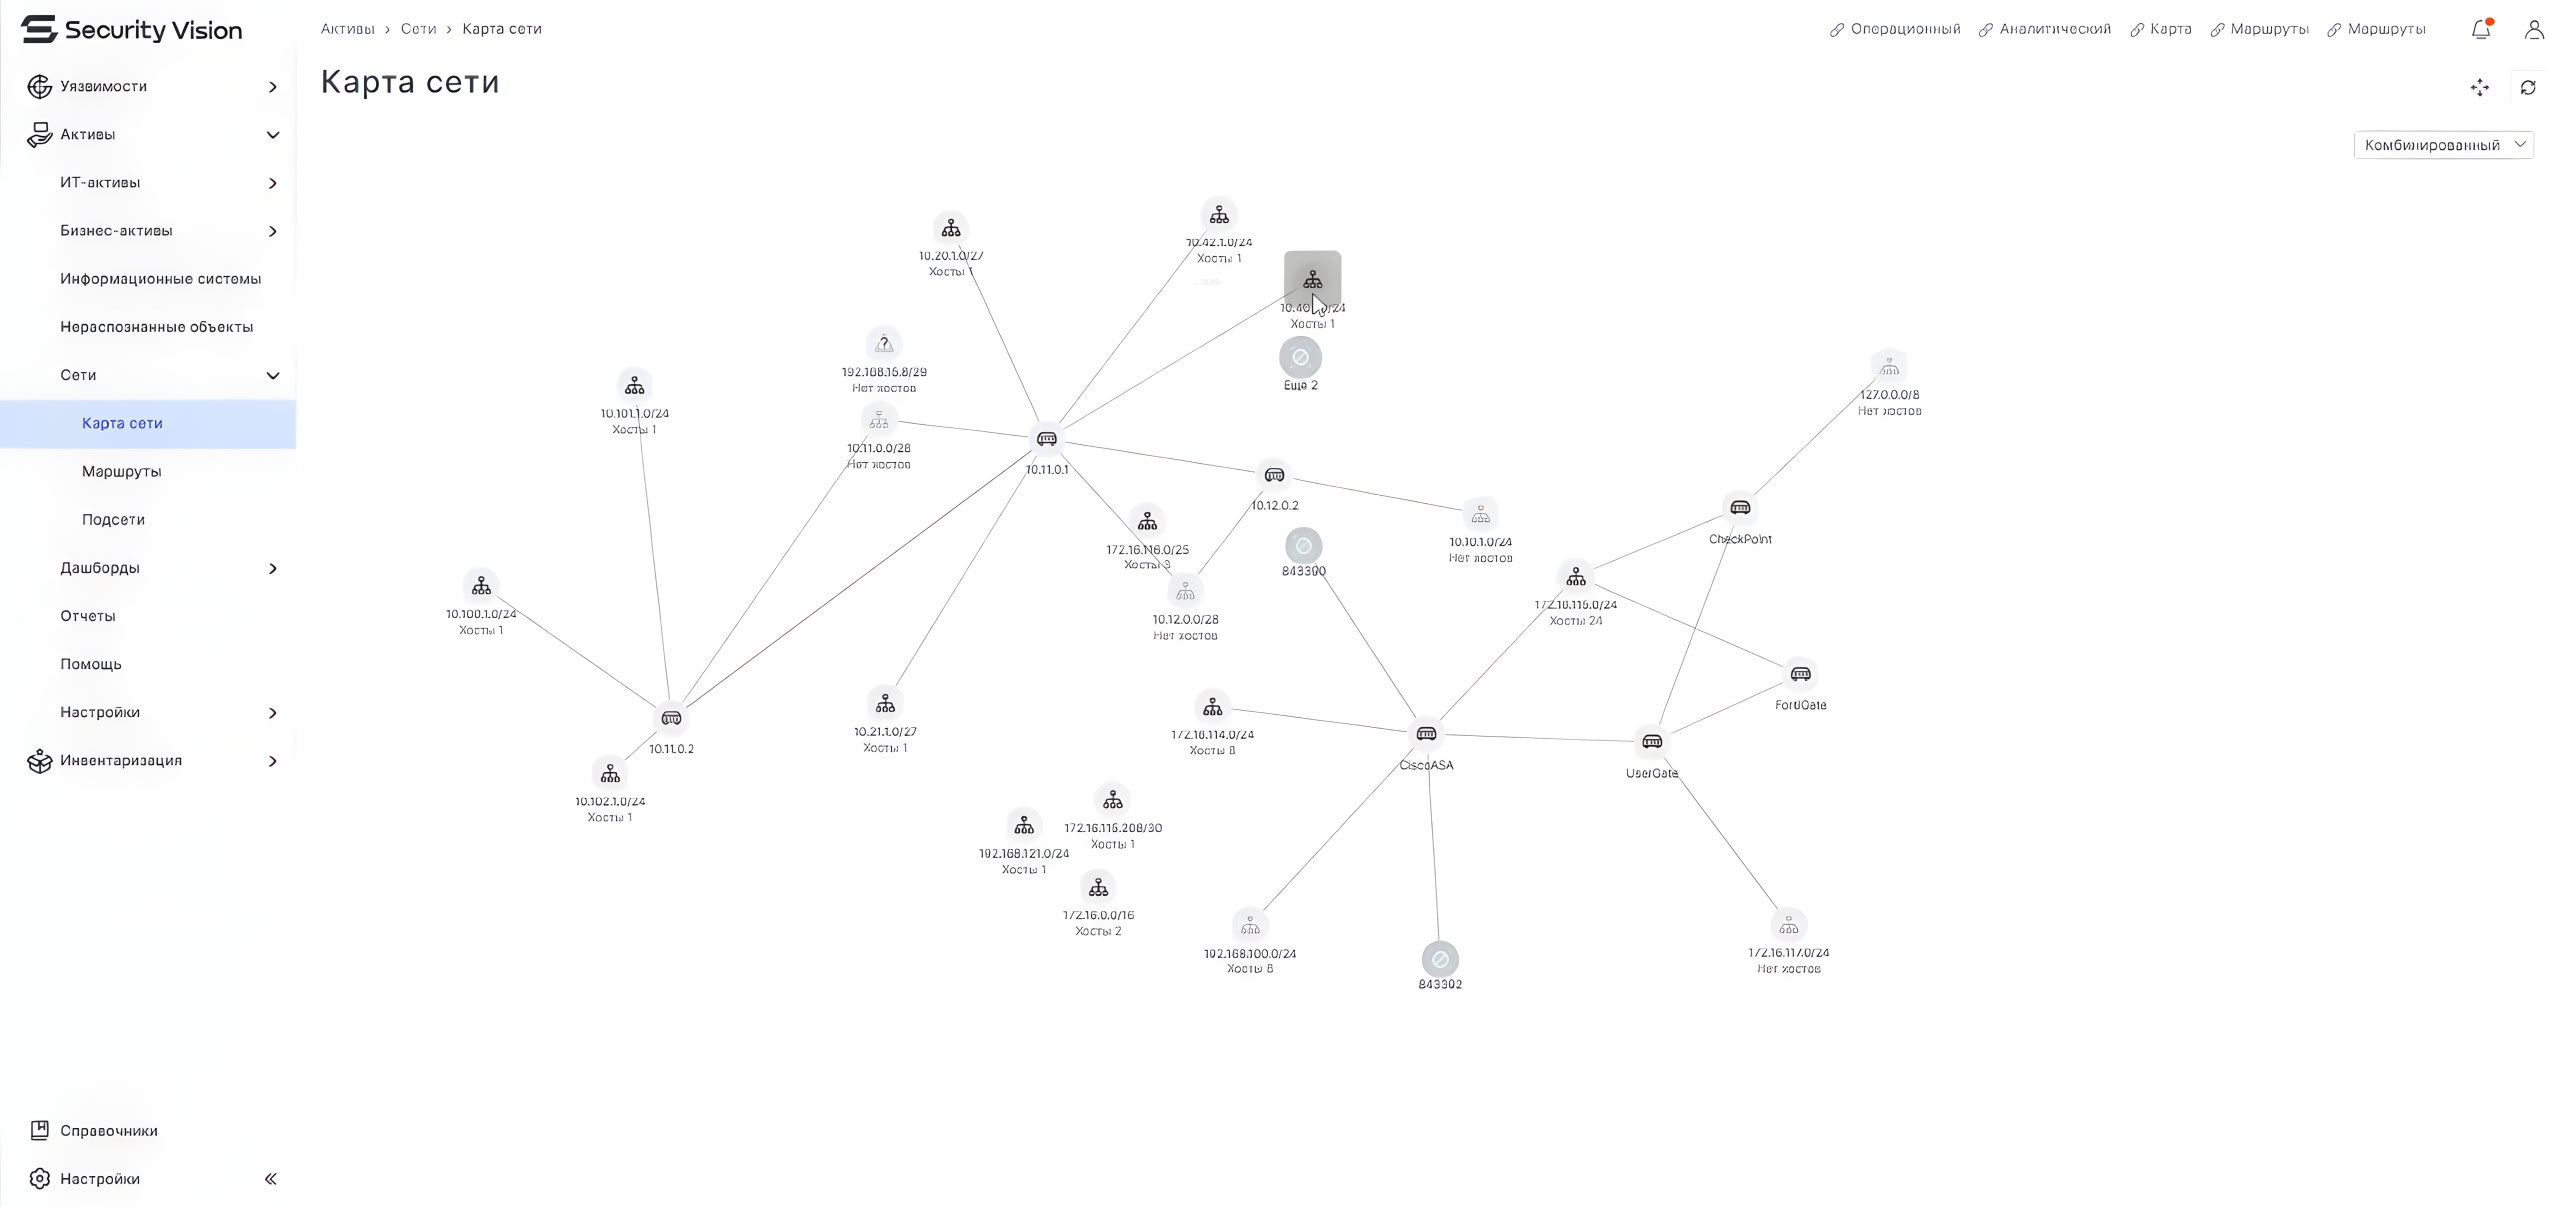
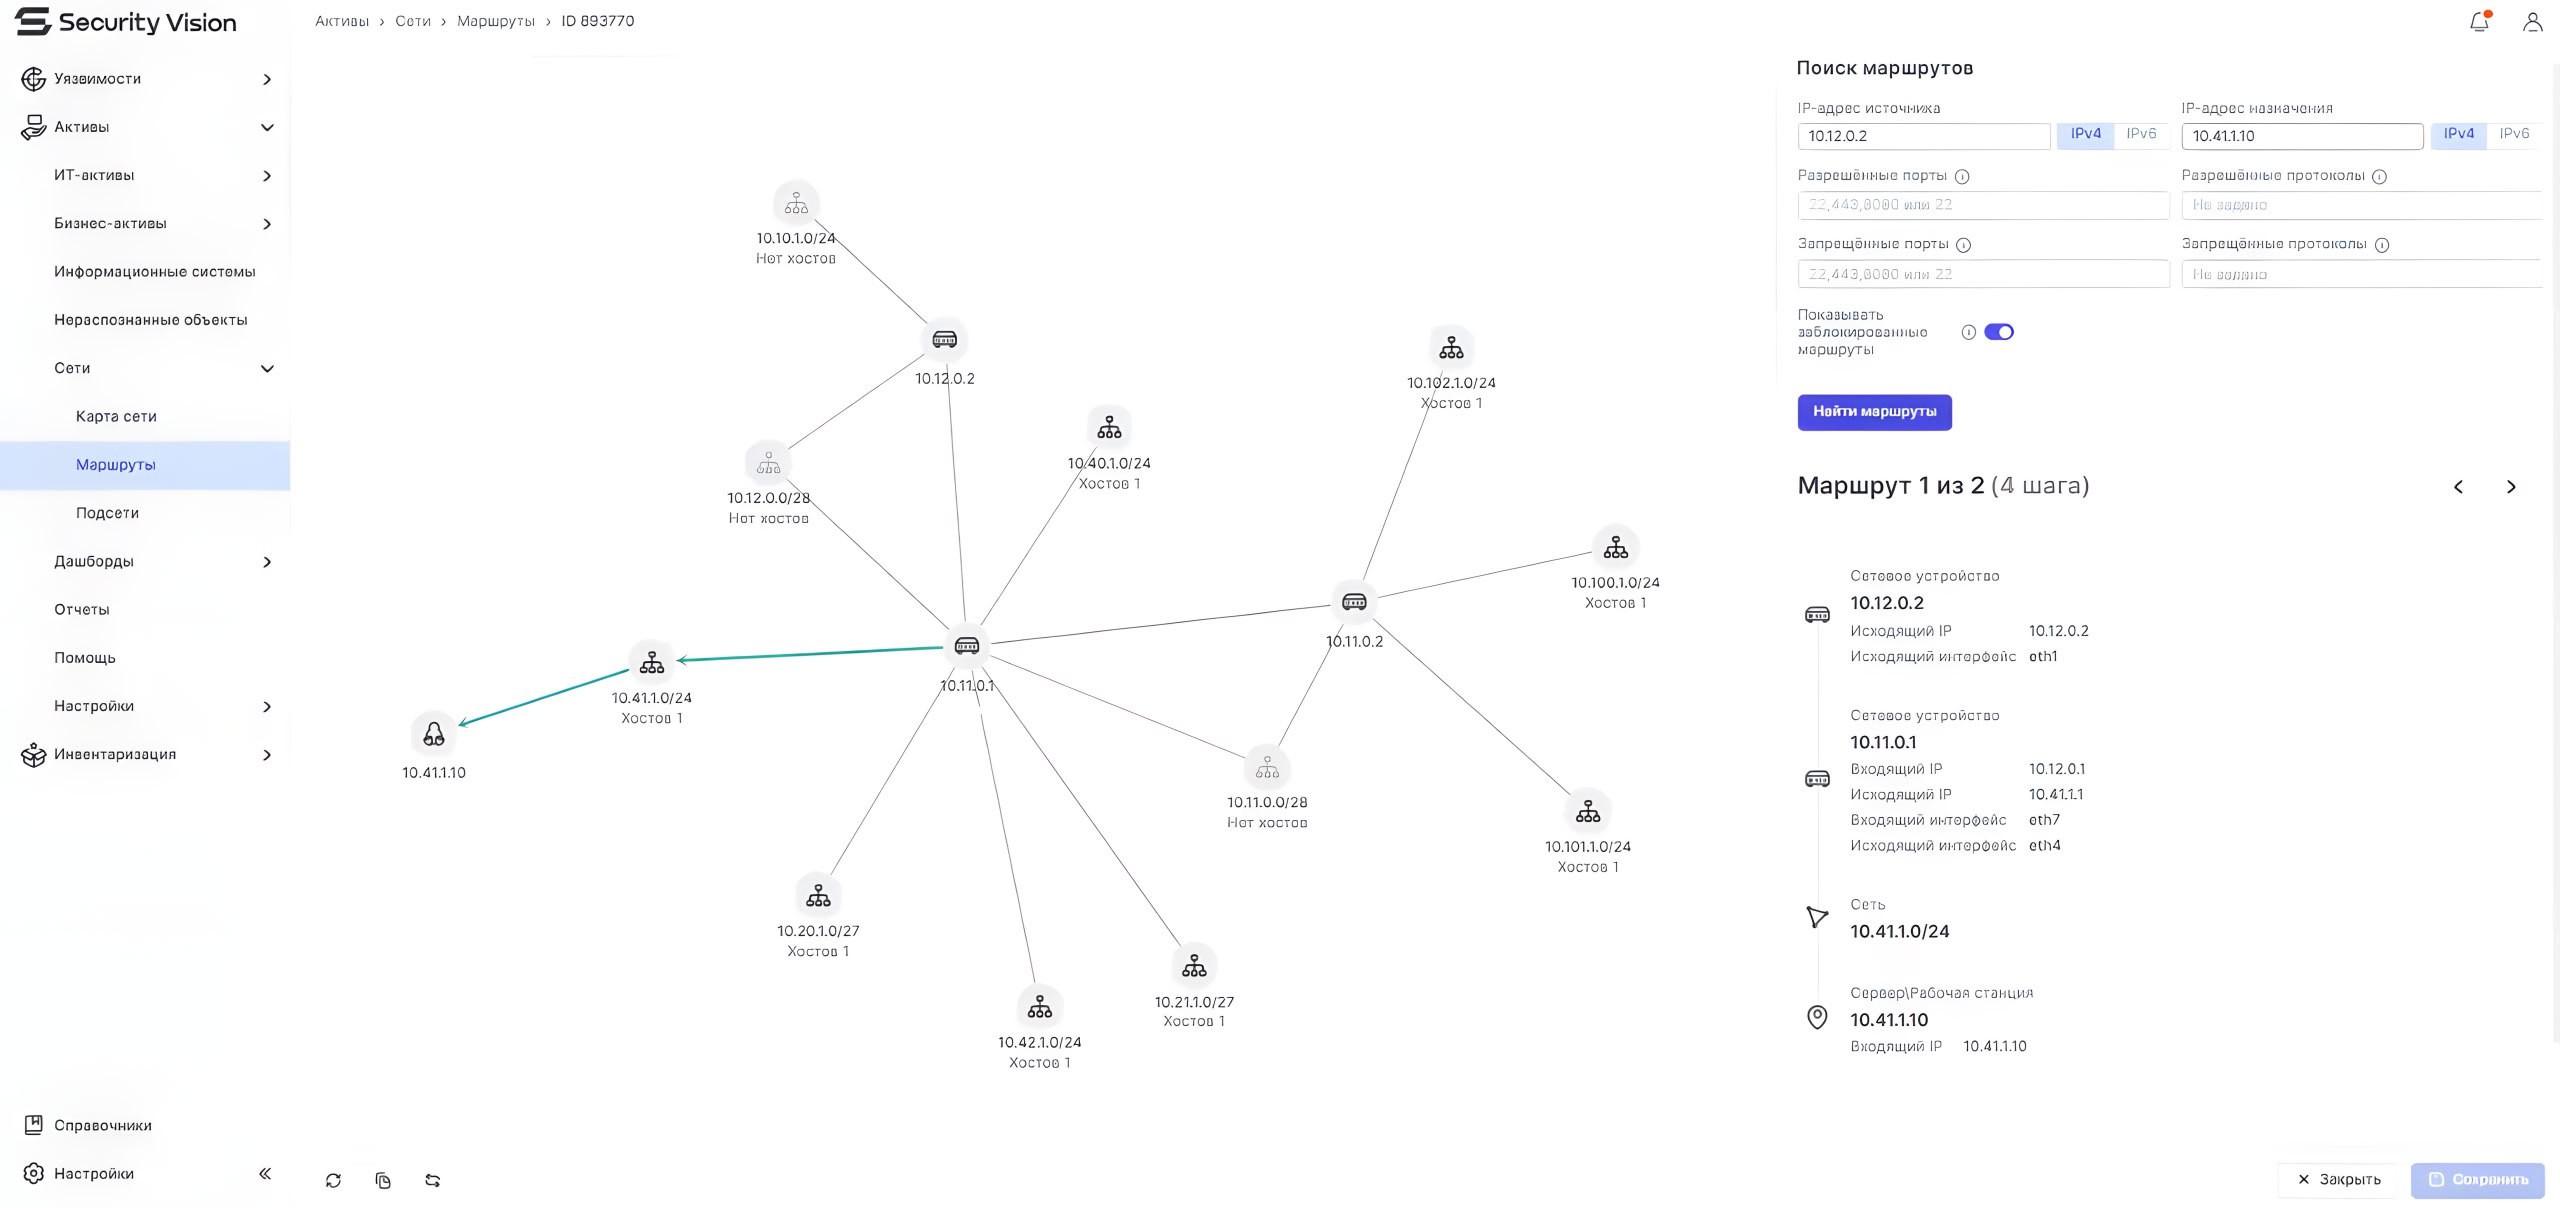
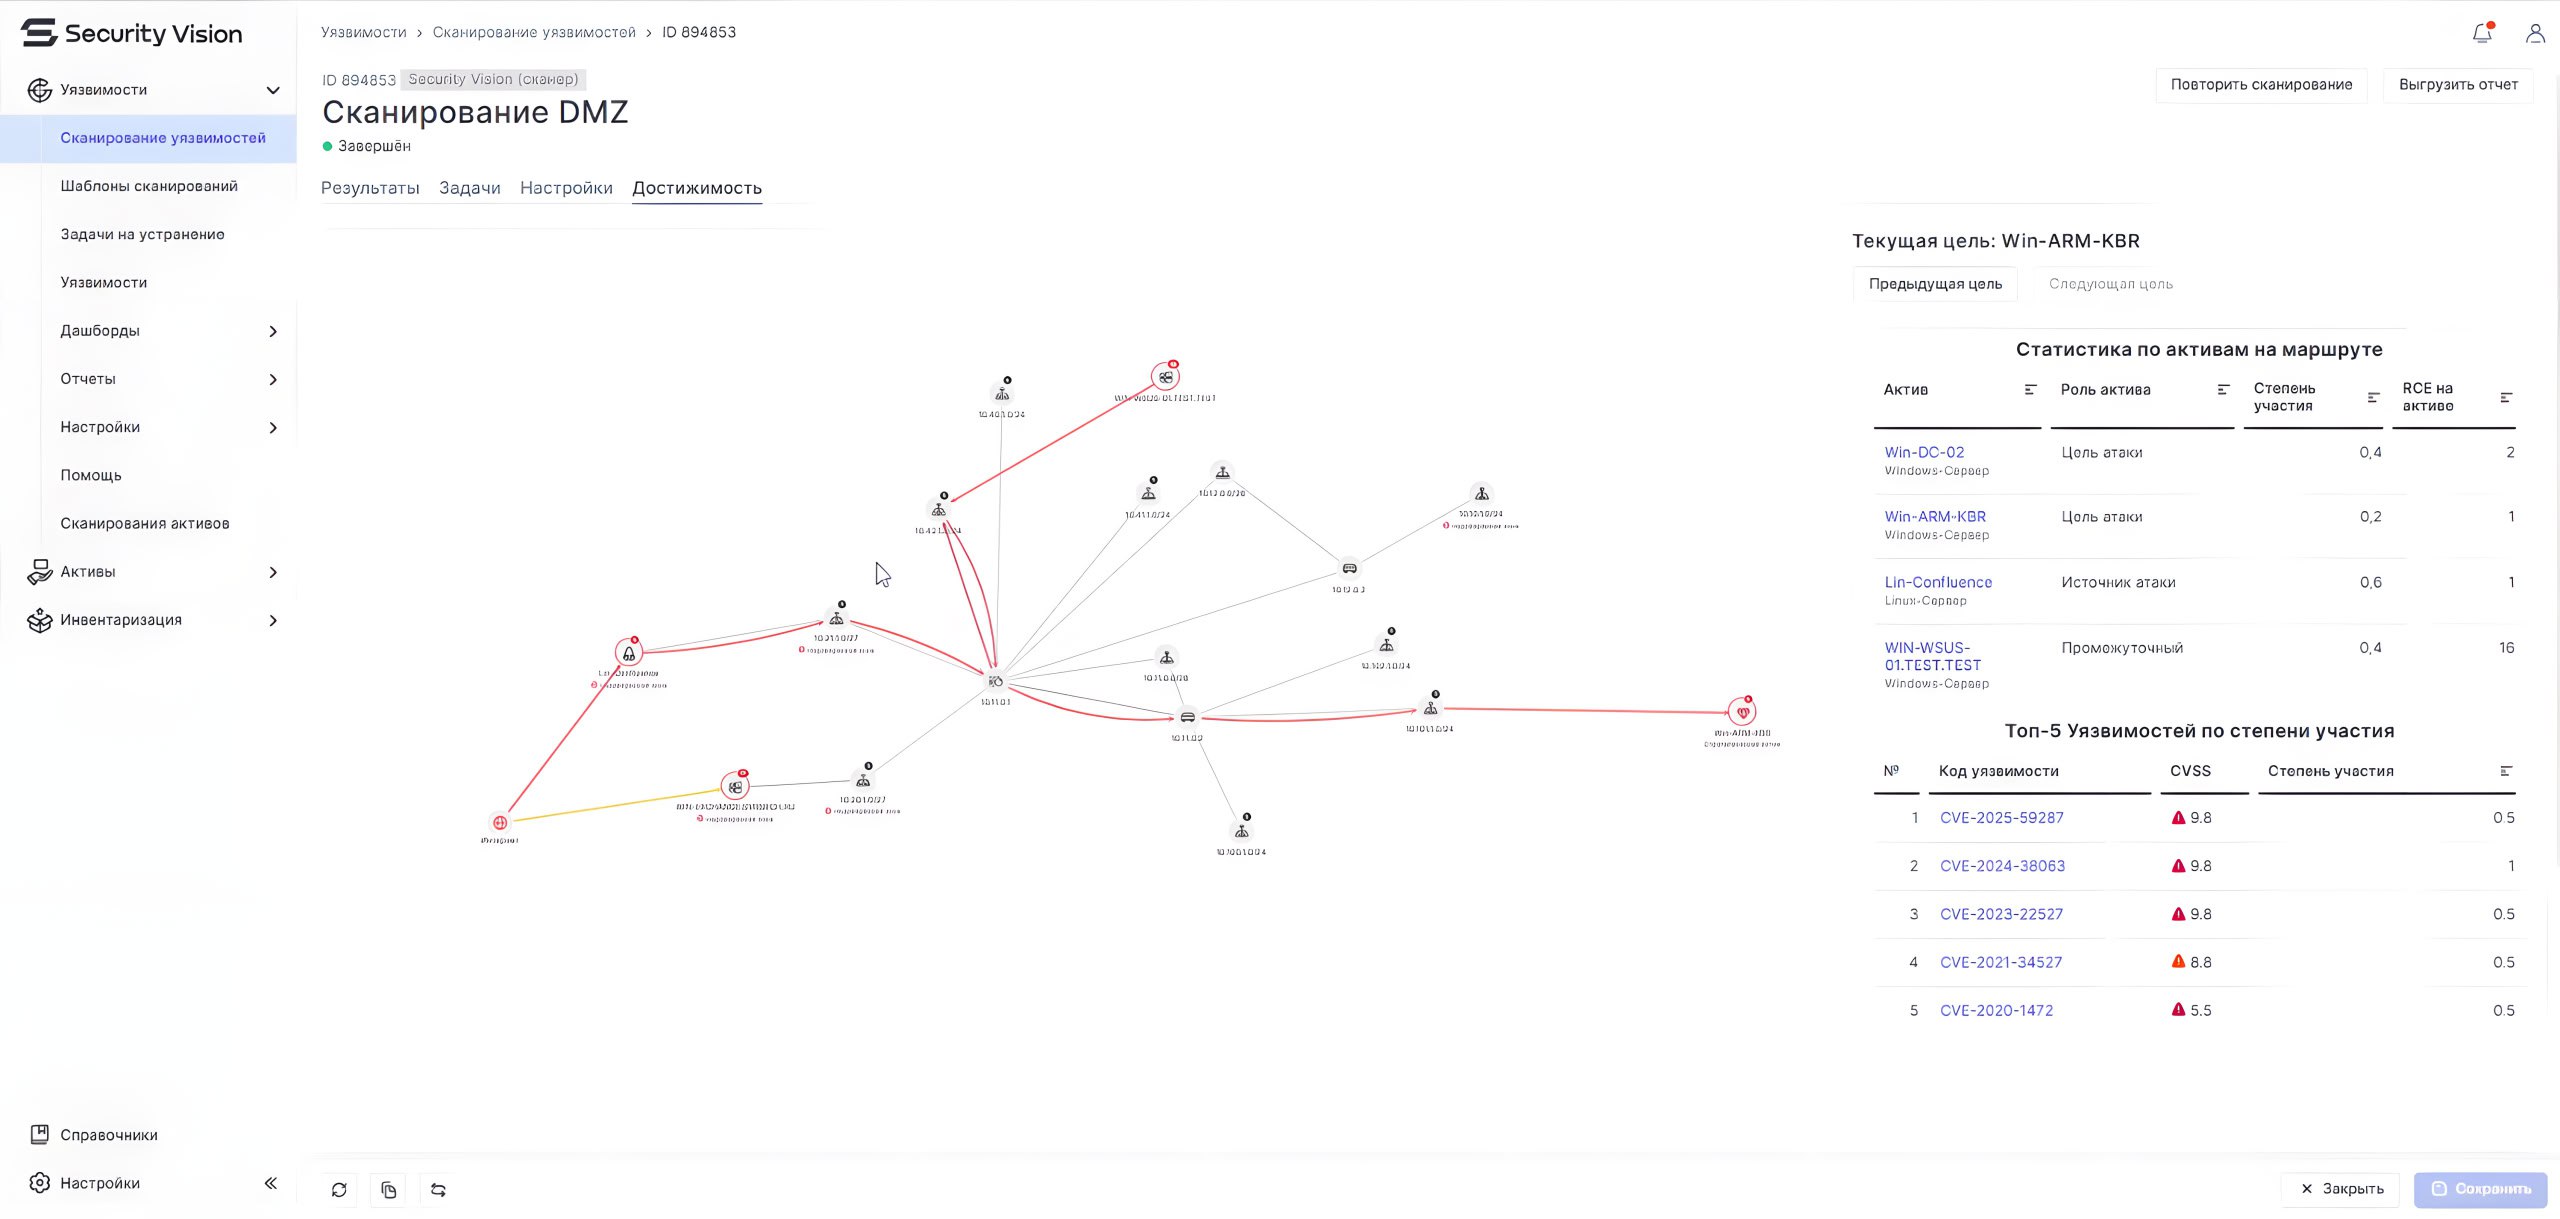
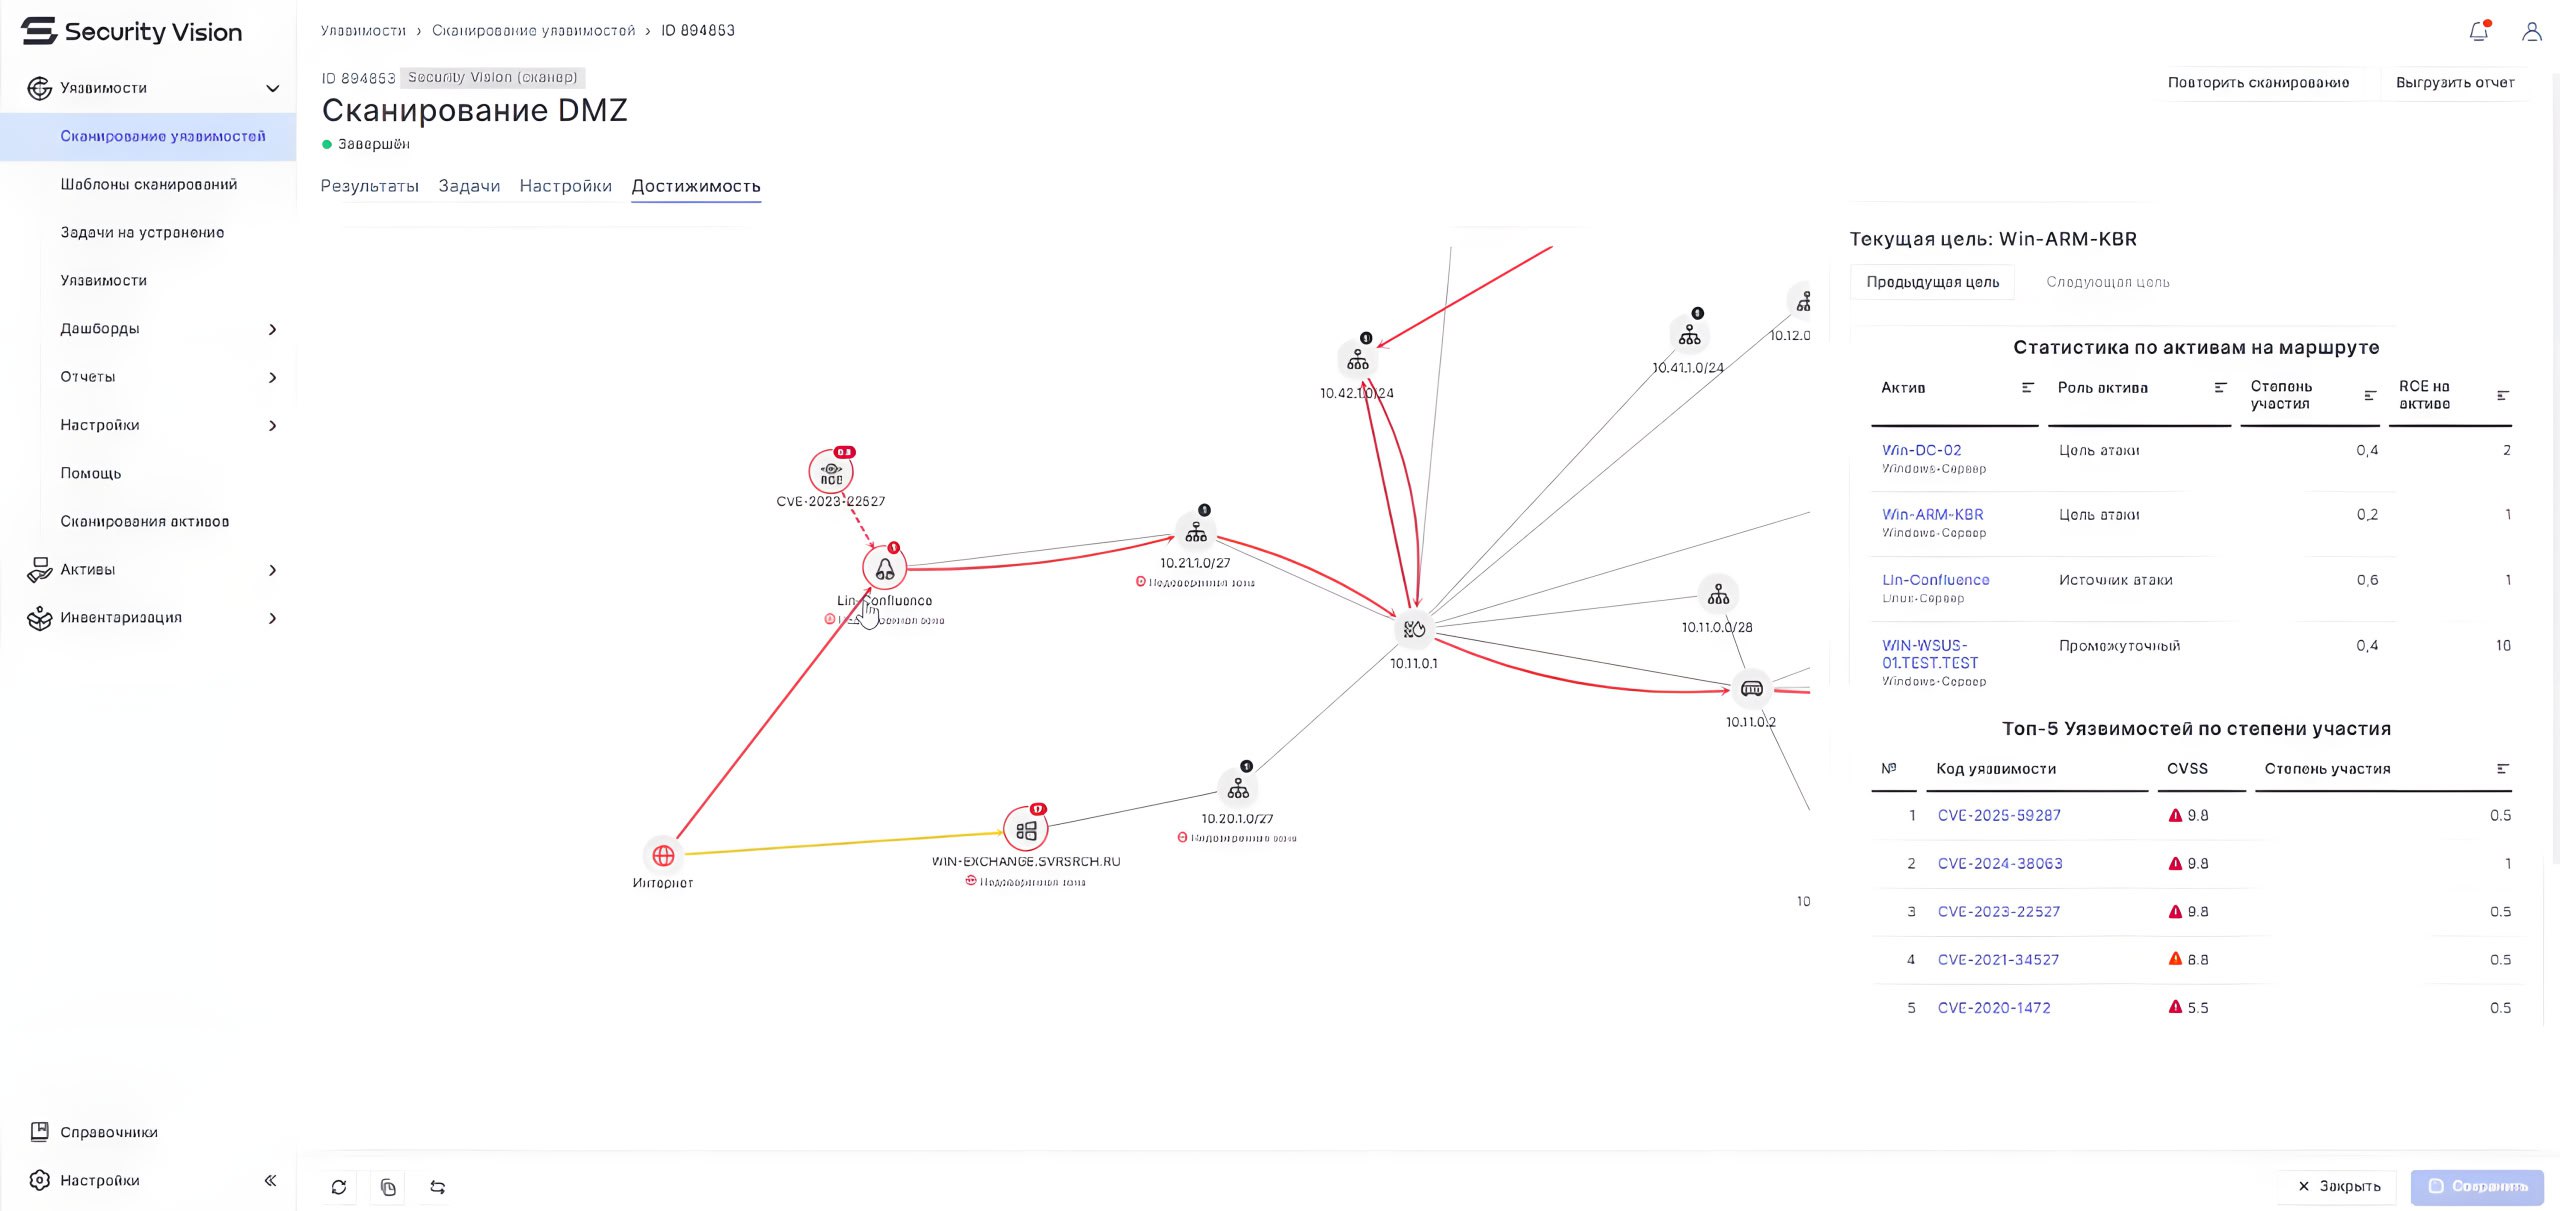
Распишу по поводу "карты достижимости" в Security Vision VM, которую коллеги из Security Vision зарелизили в январе и показали вживую на прошлой неделе на вебинаре. Скриншоты я делал с трансляции, поэтому извините за качество. 🤷‍♂️ Апскейлер не особо помог, но основное там вроде видно. 🙂

Так вот, карта достижимости - это граф с информацией о том, до каких критических активов злоумышленник может дойти в ходе эксплуатации уязвимостей на активах IT-инфраструктуры организации.

Информация для построения карты сети берётся из результатов активного сканирования (инвентаризации) хостов и сетевых устройств. При построении используются собранные таблицы маршрутизации, сетевые службы, порты, протоколы, сетевые интерфейсы. Чем полнее сканируете инфру, тем адекватнее будет карта.

Критичность активов может как задаваться вручную на странице актива (уровень критичности и флаг "стратегического" актива - аналог "целевого" из методологии РКН), так и определяться автоматически (есть ли у актива доступ в Интернет, есть ли у актива привязка к стратегическому активу).

При построении графов достижимости поиск направлен в сторону стратегических активов.

Далее на граф накладывается информация о продетектированных уязвимостях и получается финальная карта достижимости.

🔴 Красные связи показывают достижимость атаки до критических активов через эксплуатацию уязвимостей на хостах.

🟡 Жёлтые связи показывают прерывание атаки на определенном активе и невозможность развития атаки по данному маршруту.

Эта карта кликабельна, при нажатии на иконку актива на карте открывается полная карточка с подробной информацией о его конфигурациях и уязвимостях.

Ок, это всё красиво. Но как это использовать для приоритизации активов и уязвимостей? 🤔

В правой части дашбордов есть таблички с ТОПом активов и их уязвимостей с параметром "степень участия". Этот параметр некоторым образом проприетарно высчитывается и характеризует степень участия актива или уязвимости в потенциальной атаке. Соответственно, следует в первую очередь обращать внимание на активы и уязвимости с максимальной степенью участия. Так на скриншоте можно видеть публично доступный Linux хост с Confluence (с.у. 0,5) уязвимый к CVE-2023-22527 (с.у. 0,5) и виндовую RCE CVE-2024-38063 (с.у. 1).

В общем, такая вот новая функциональность. Это, конечно, пока не тянет на полноценное моделирование Attack Paths, т.к.

🔹 На графе отображаются продетектированные уязвимости со зрелыми эксплоитами и сетевым вектором, НО не производится глубокого анализа, как именно конкретные уязвимости эксплуатируются, какие для этого должны выполняться условия, что именно злоумышленники могут достичь через эксплуатацию, как именно они могут развивать атаку и т.п. То есть нет явной симуляции действий злоумышленника в контексте конкретного хоста. Пока демонстрируемая эксплуатабельность носит более теоретический характер, но предвижу развитие продукта в сторону большей конкретики. 😉

🔹 Это всё про уязвимости софта (CVE), а не про экспозиции. Те же проблемы с учётками и мисконфигурации никак не учитываются, но коллеги из Security Vision обещают добавить их на граф уже в ближайших релизах.

Но в любом случае, как некоторые быстрые первые шаги в сторону дополнительной приоритизации уязвимостей на основе сетевой связности - это вполне имеет право на существование. 🙂👍
Про уязвимость Remote Code Execution - Microsoft Word (CVE-2026-21514)

Про уязвимость Remote Code Execution - Microsoft Word (CVE-2026-21514)

Про уязвимость Remote Code Execution - Microsoft Word (CVE-2026-21514). Уязвимость из февральского Microsoft Patch Tuesday. Использование недоверенных входных данных при принятии решения, связанного с безопасностью (CWE-807), в Microsoft Office Word позволяет неавторизованному злоумышленнику обойти функции безопасности OLE при открытии пользователем зловредного файла. Уязвимость НЕ эксплуатируется при просмотре через Preview Pane.

👾 Microsoft сообщают об эксплуатации уязвимости в реальных атаках. Уязвимость в CISA KEV с 10 февраля.

💬 Microsoft классифицировали уязвимость как Security Feature Bypass, однако, учитывая, что эксплуатация таких уязвимостей приводит к выполнению произвольного кода, выглядит правильным классифицировать её как Remote Code Execution, по аналогии с активно эксплуатируемой уязвимостью CVE-2026-21509.

🛠 Публичных эксплоитов пока нет.

Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации

Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации

Мои коллеги по PT ESC зафиксировали первую фишинговую кампанию с использованием уязвимости Remote Code Execution - Microsoft Office (CVE-2026-21509), направленную на российские организации. Атакующие, с высокой вероятностью связанные с группировкой BoTeam, рассылают зловредные RTF-файлы, оформленные как переписка с регулятором Ространснадзор ("Акт проверки транспортного средства", "Форма письменных пояснений").

Уязвимость CVE-2026-21509 позволяет обойти функции безопасности OLE при открытии зловредного документа Microsoft Office, выполнить HTTPS-запрос к серверу злоумышленников и скомпрометировать десктоп жертвы в ходе многоступенчатой атаки.

Уязвимость была экстренно исправлена 26 января вне регулярных Microsoft Patch Tuesday. Входит в списки трендовых уязвимостей Positive Technologies и R-Vision.

Финализировали статистику по трендовым уязвимостям 2025 года по версии Positive Technologies

Финализировали статистику по трендовым уязвимостям 2025 года по версии Positive Technologies
Финализировали статистику по трендовым уязвимостям 2025 года по версии Positive TechnologiesФинализировали статистику по трендовым уязвимостям 2025 года по версии Positive TechnologiesФинализировали статистику по трендовым уязвимостям 2025 года по версии Positive TechnologiesФинализировали статистику по трендовым уязвимостям 2025 года по версии Positive TechnologiesФинализировали статистику по трендовым уязвимостям 2025 года по версии Positive Technologies

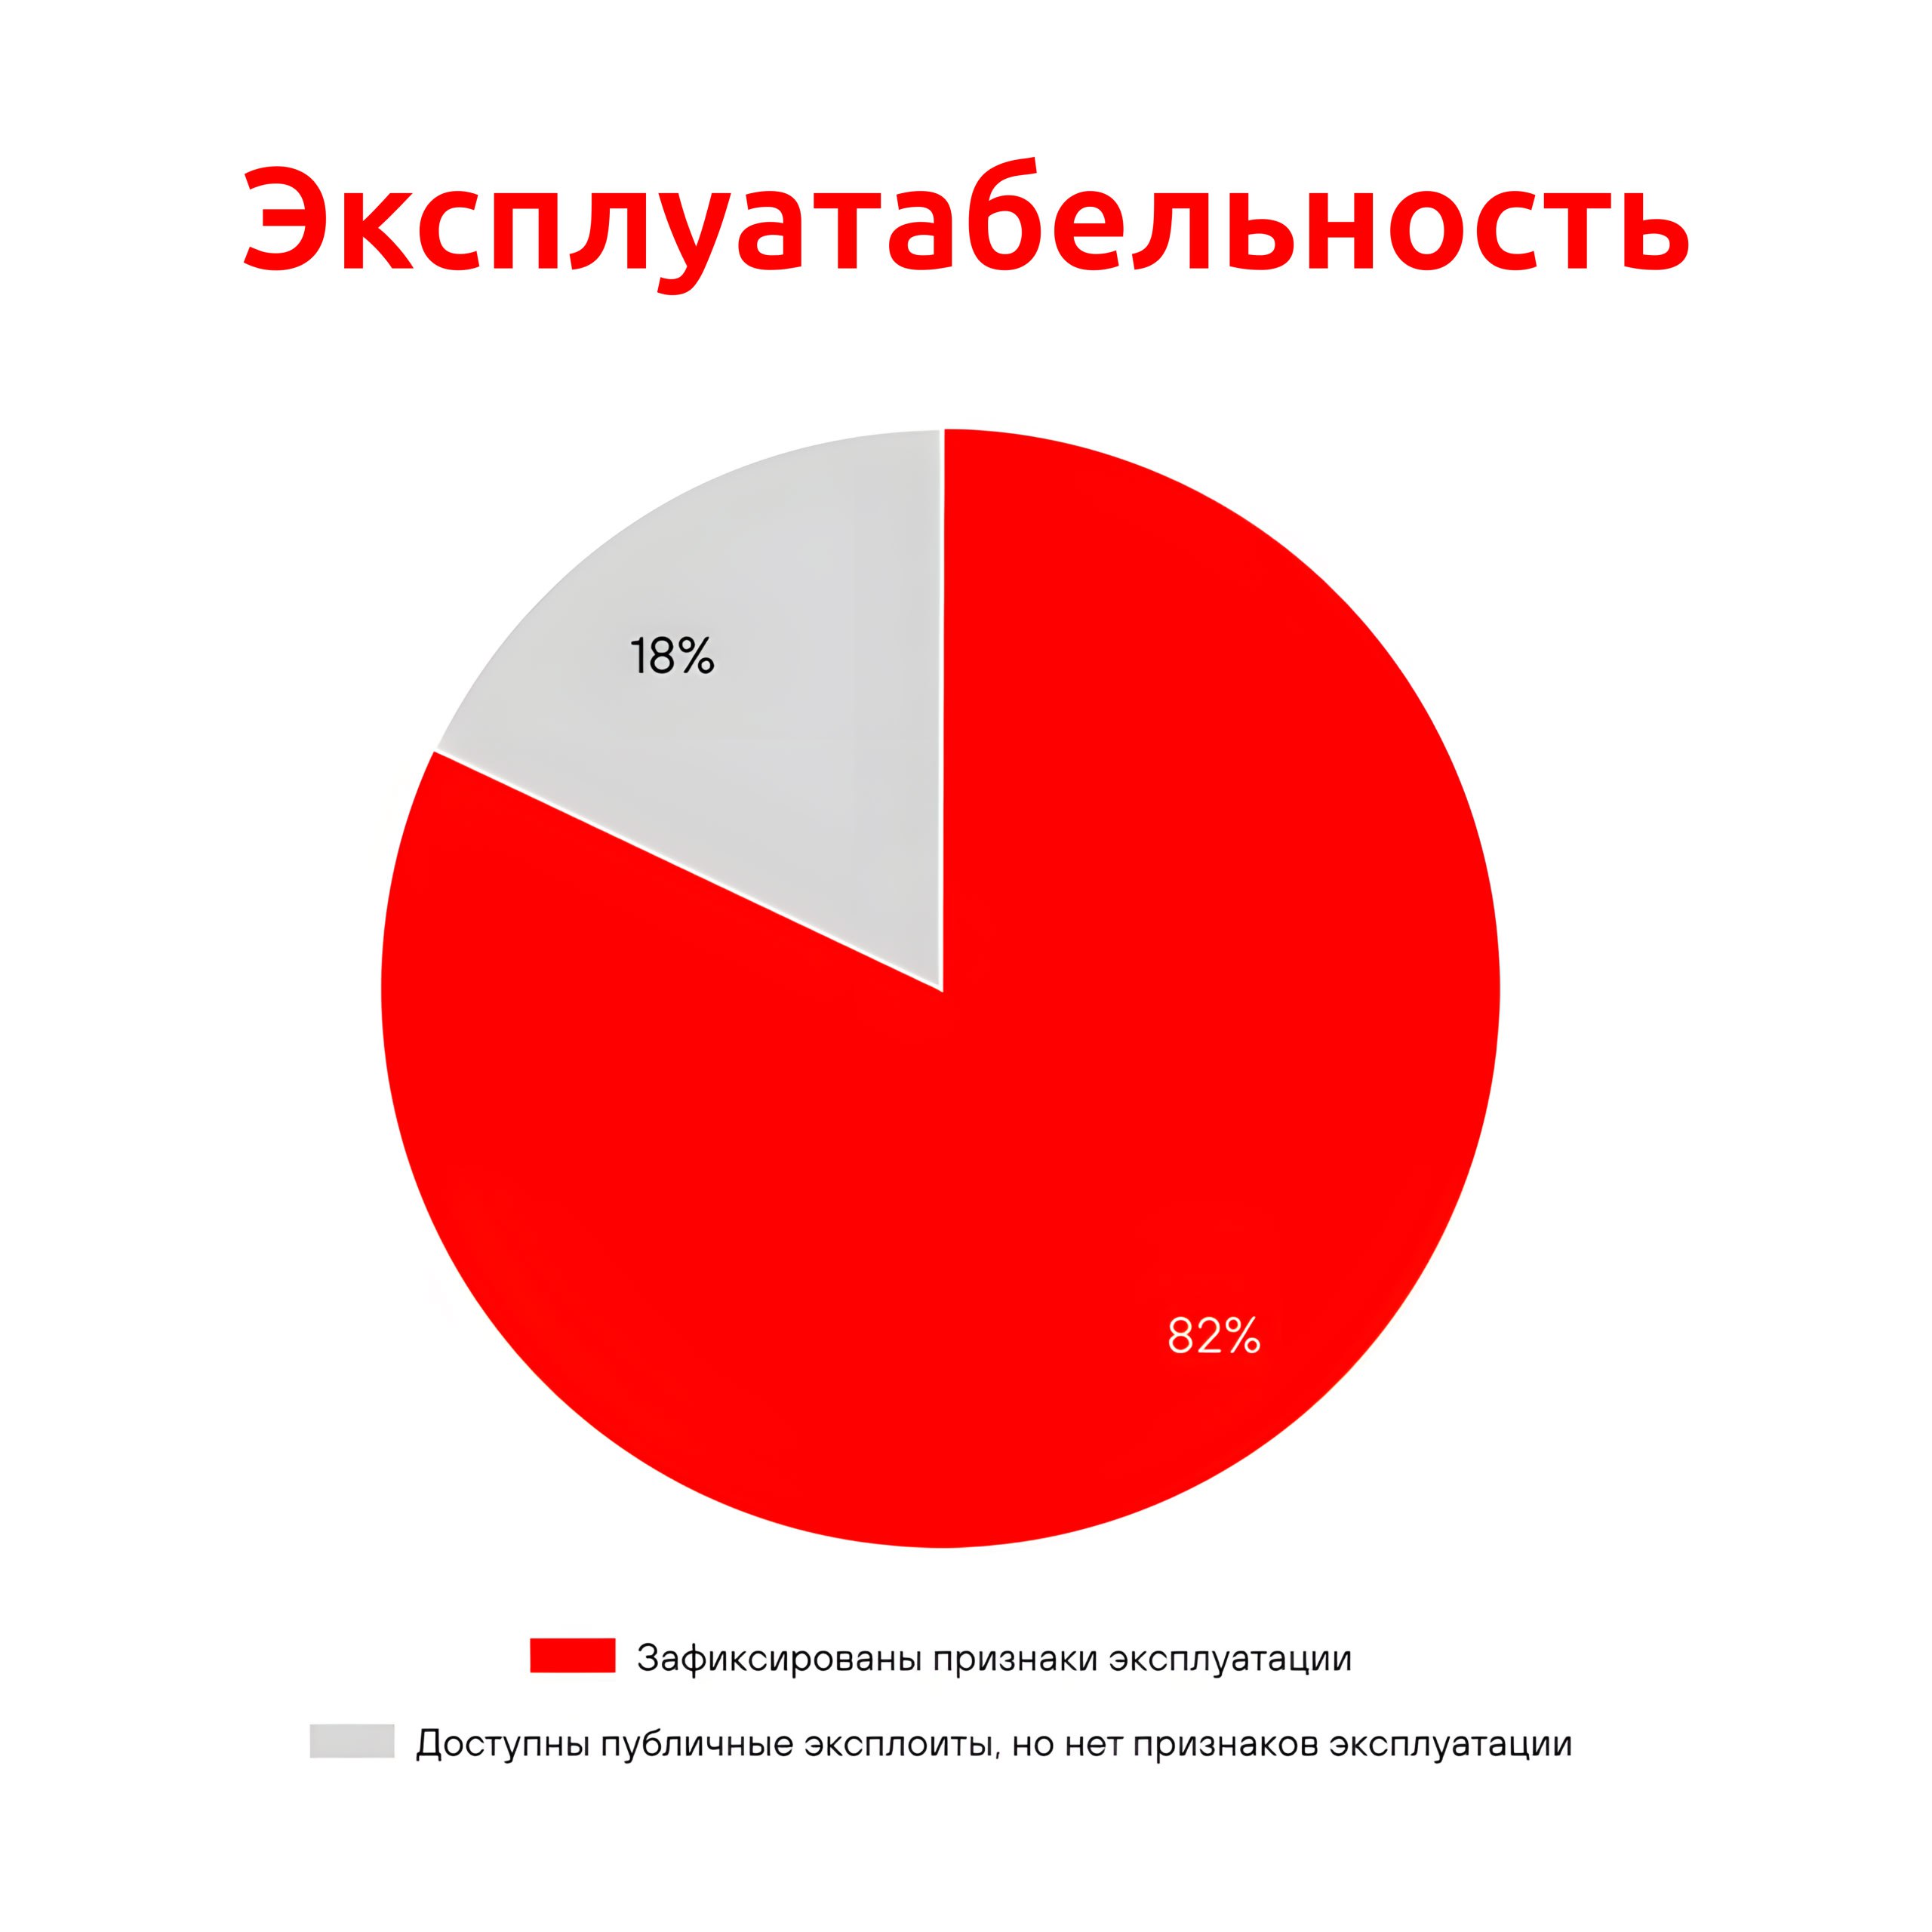
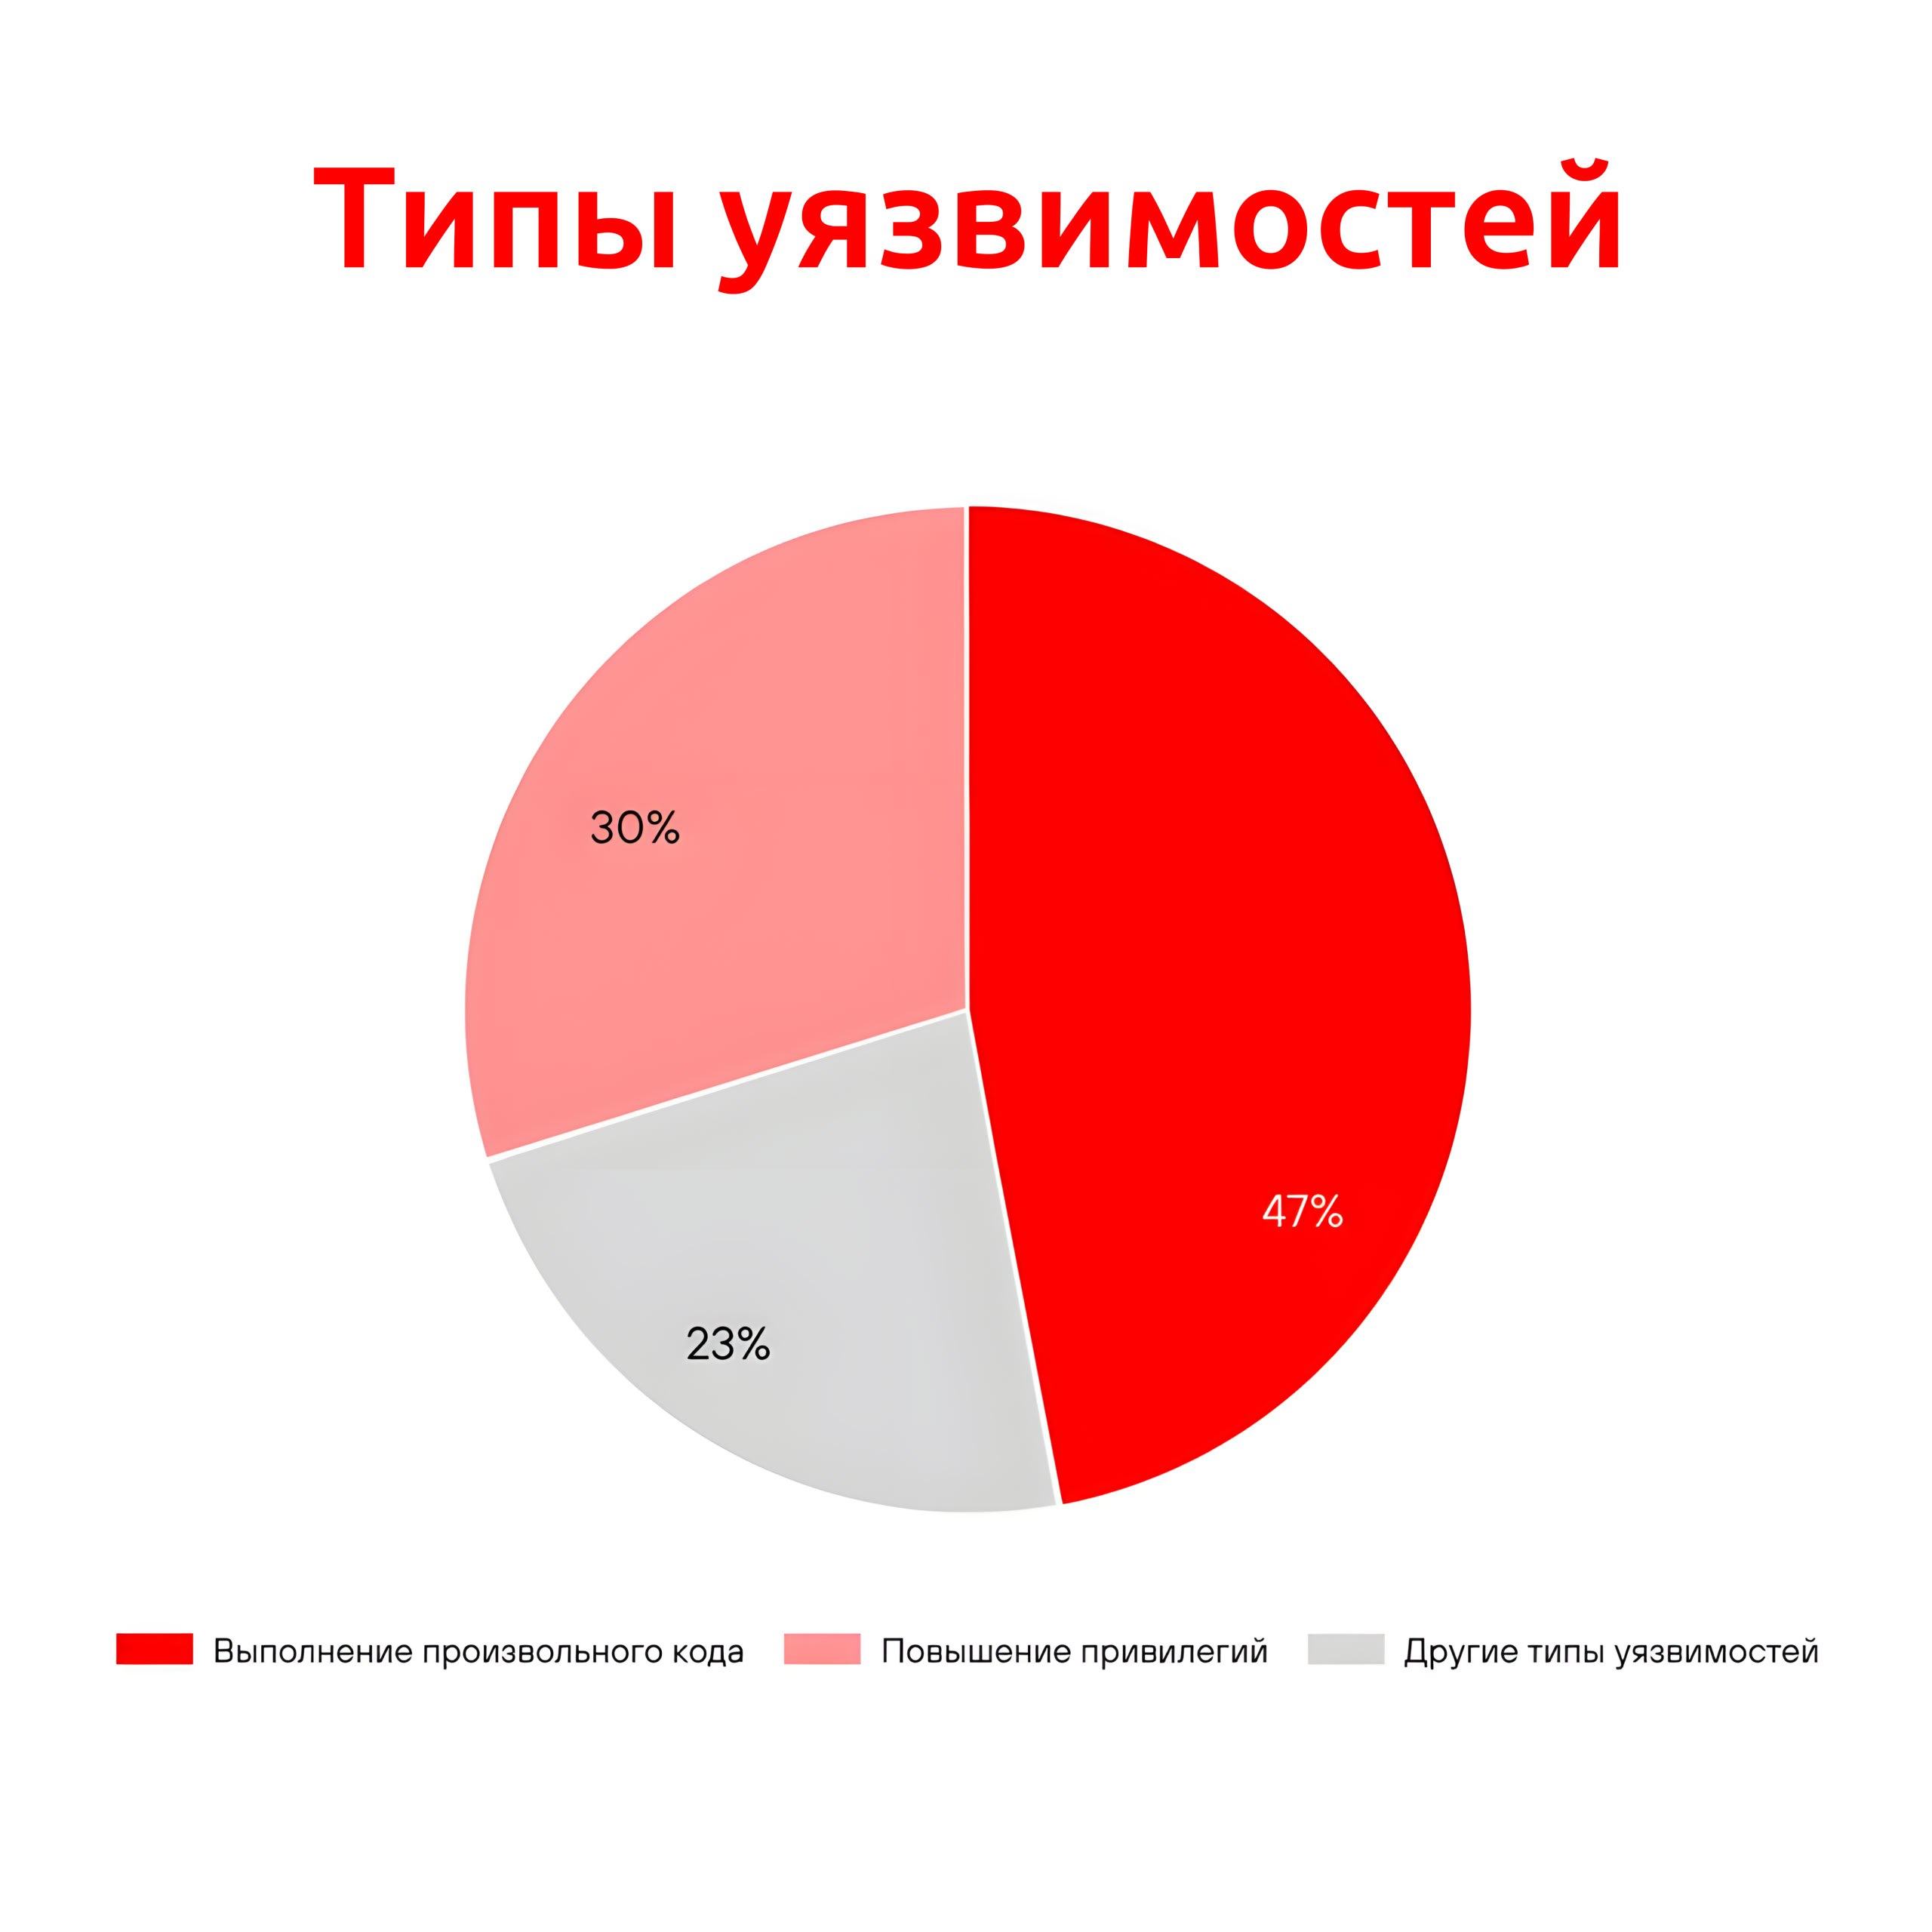
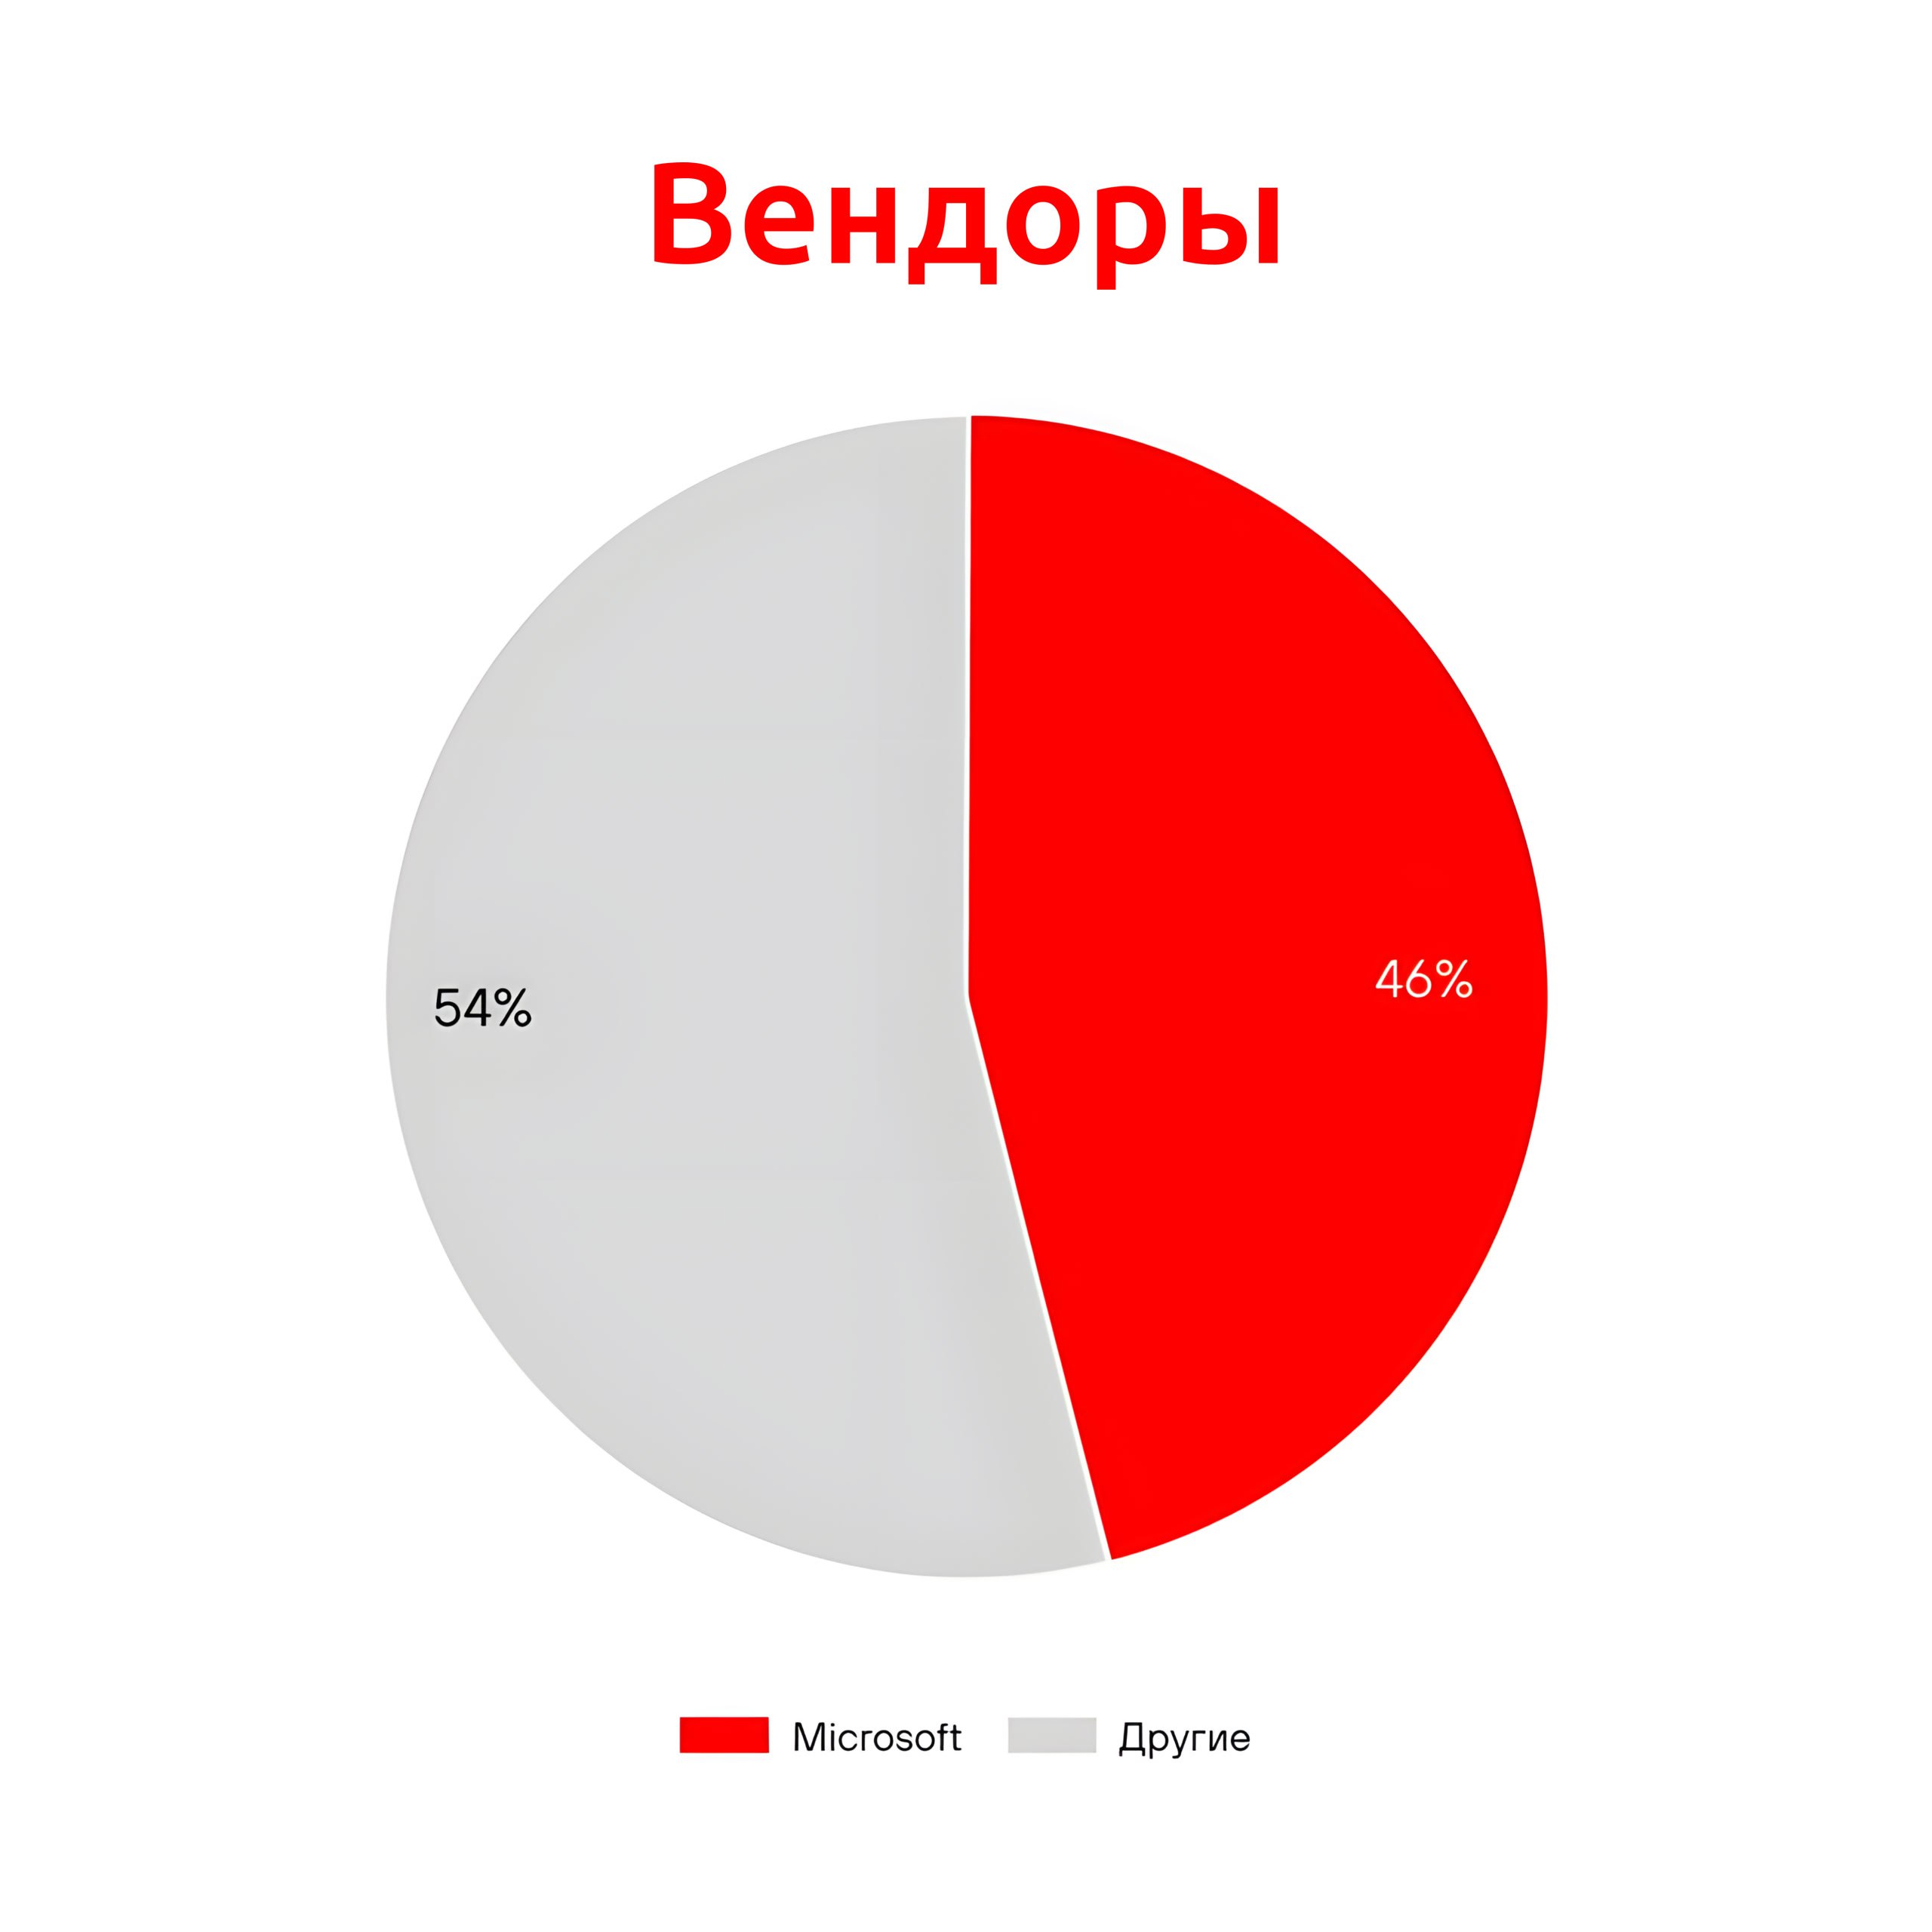
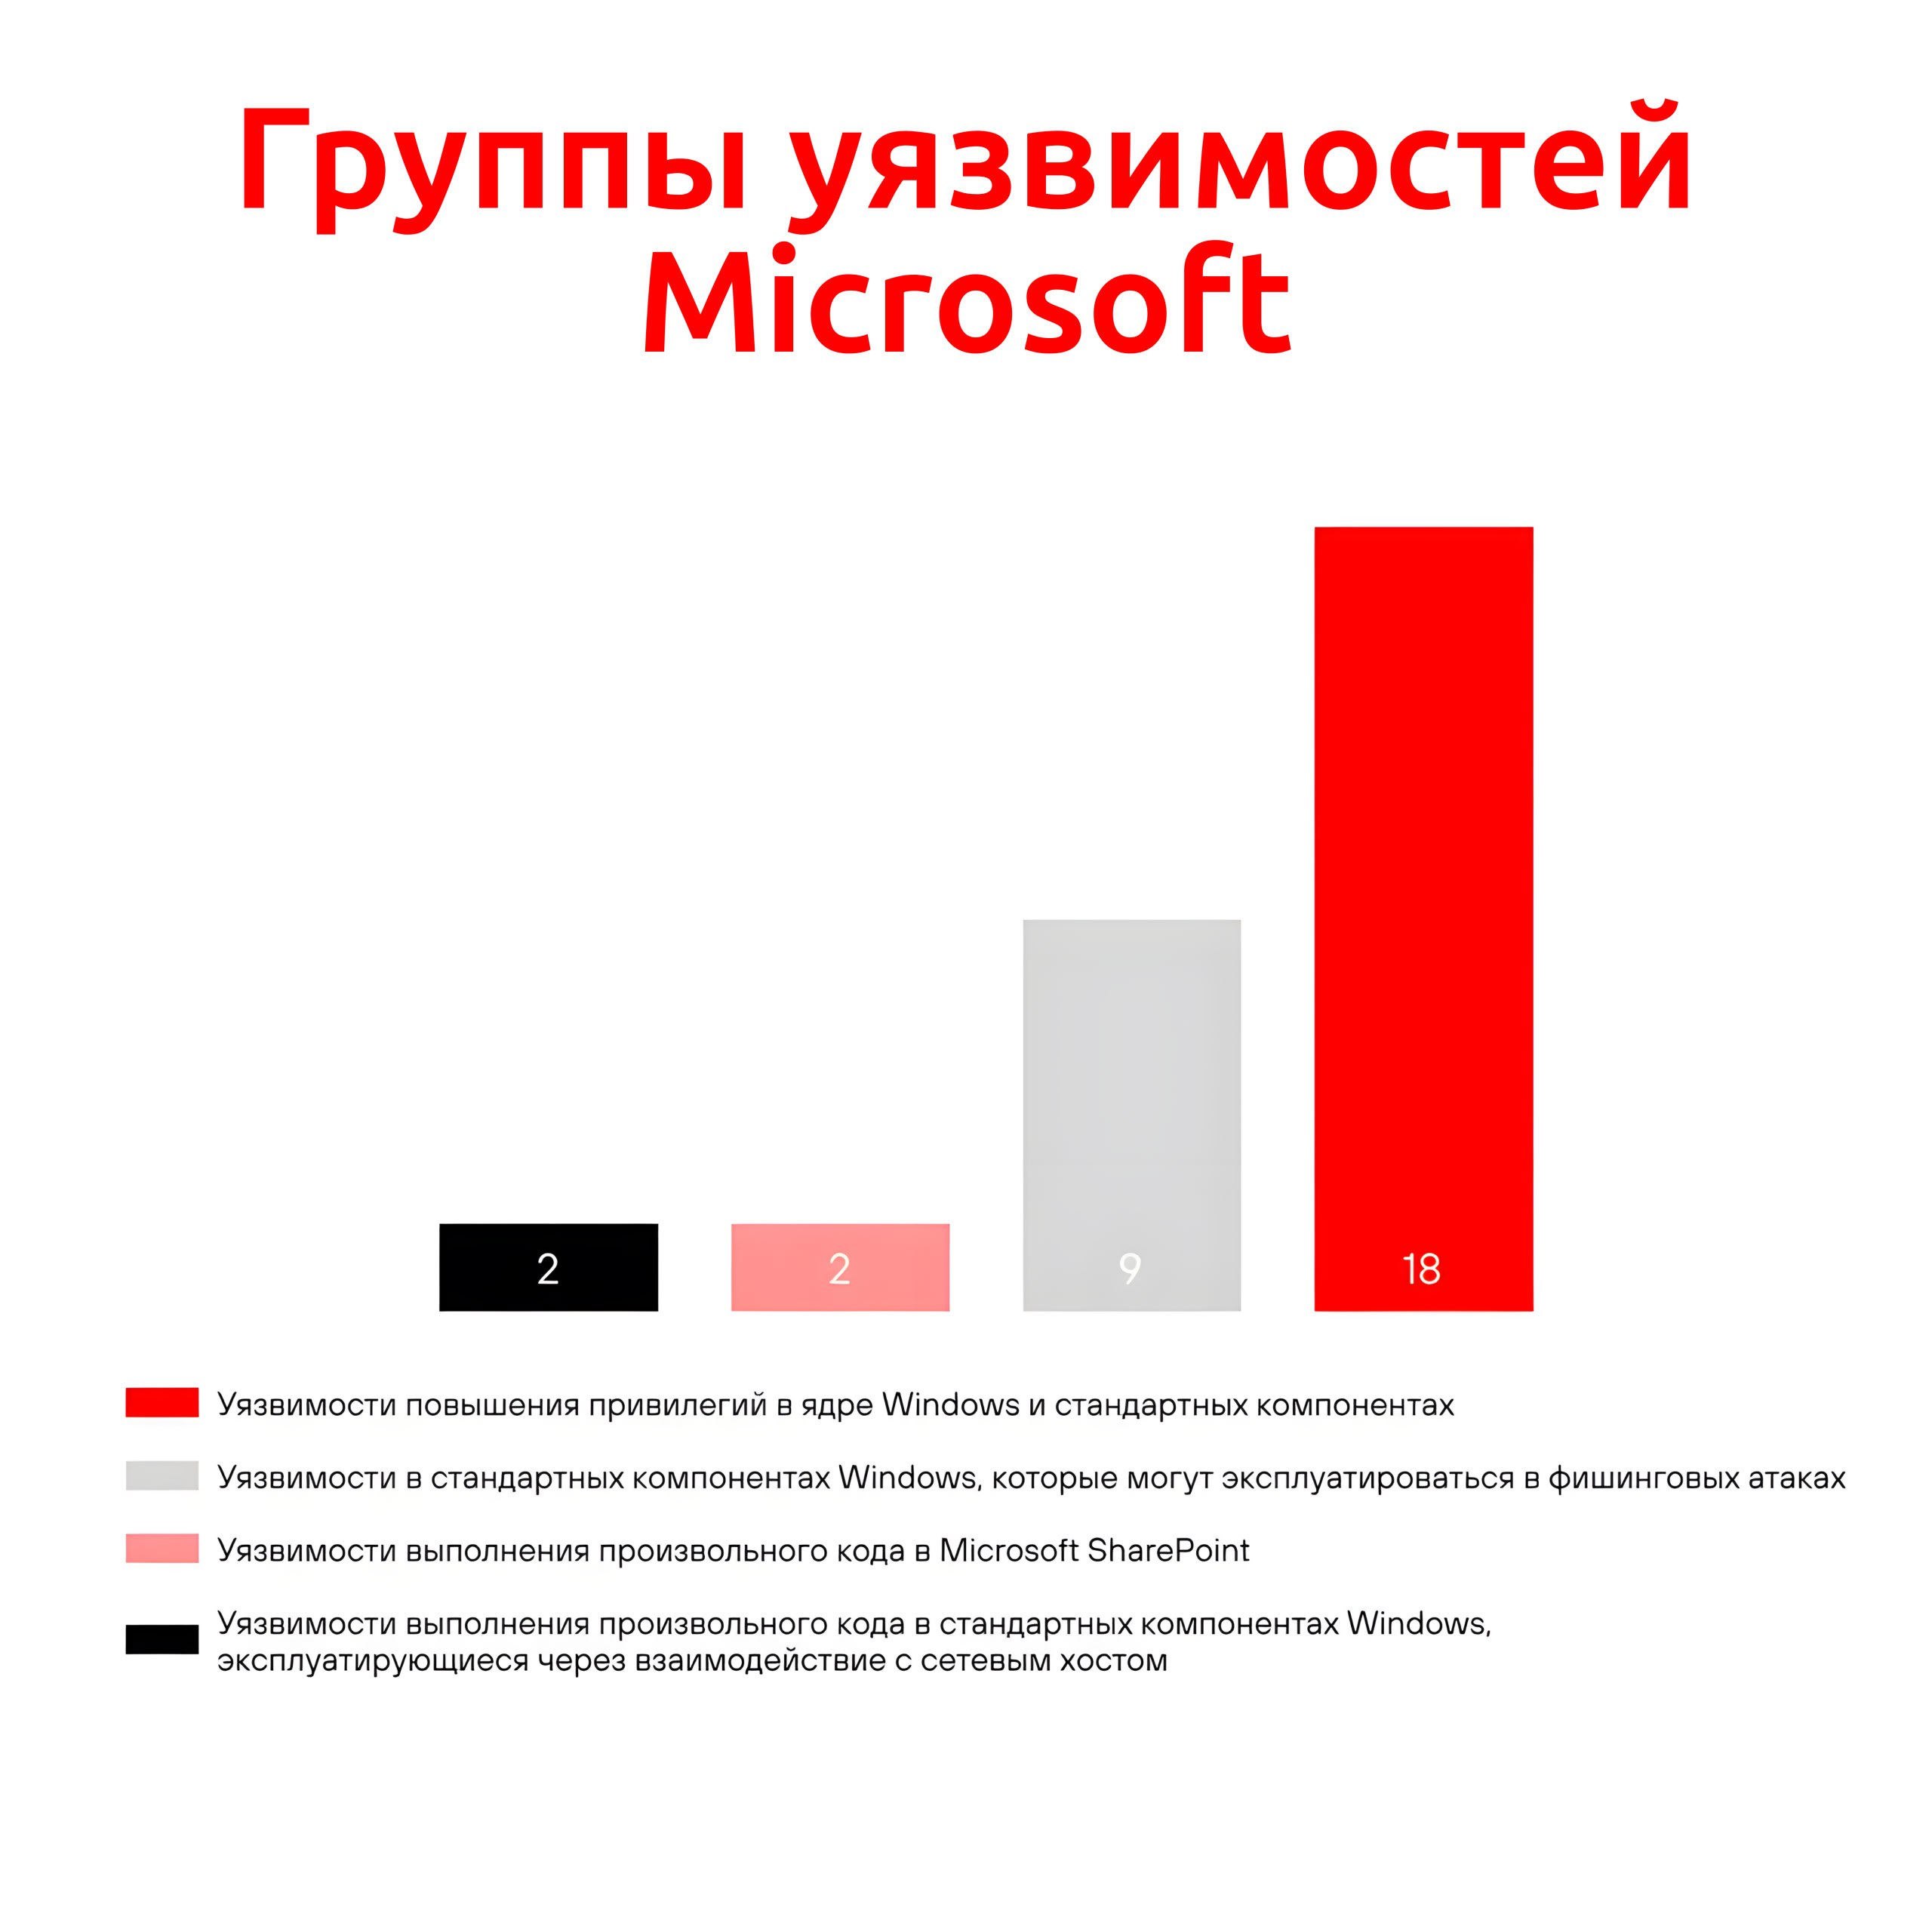
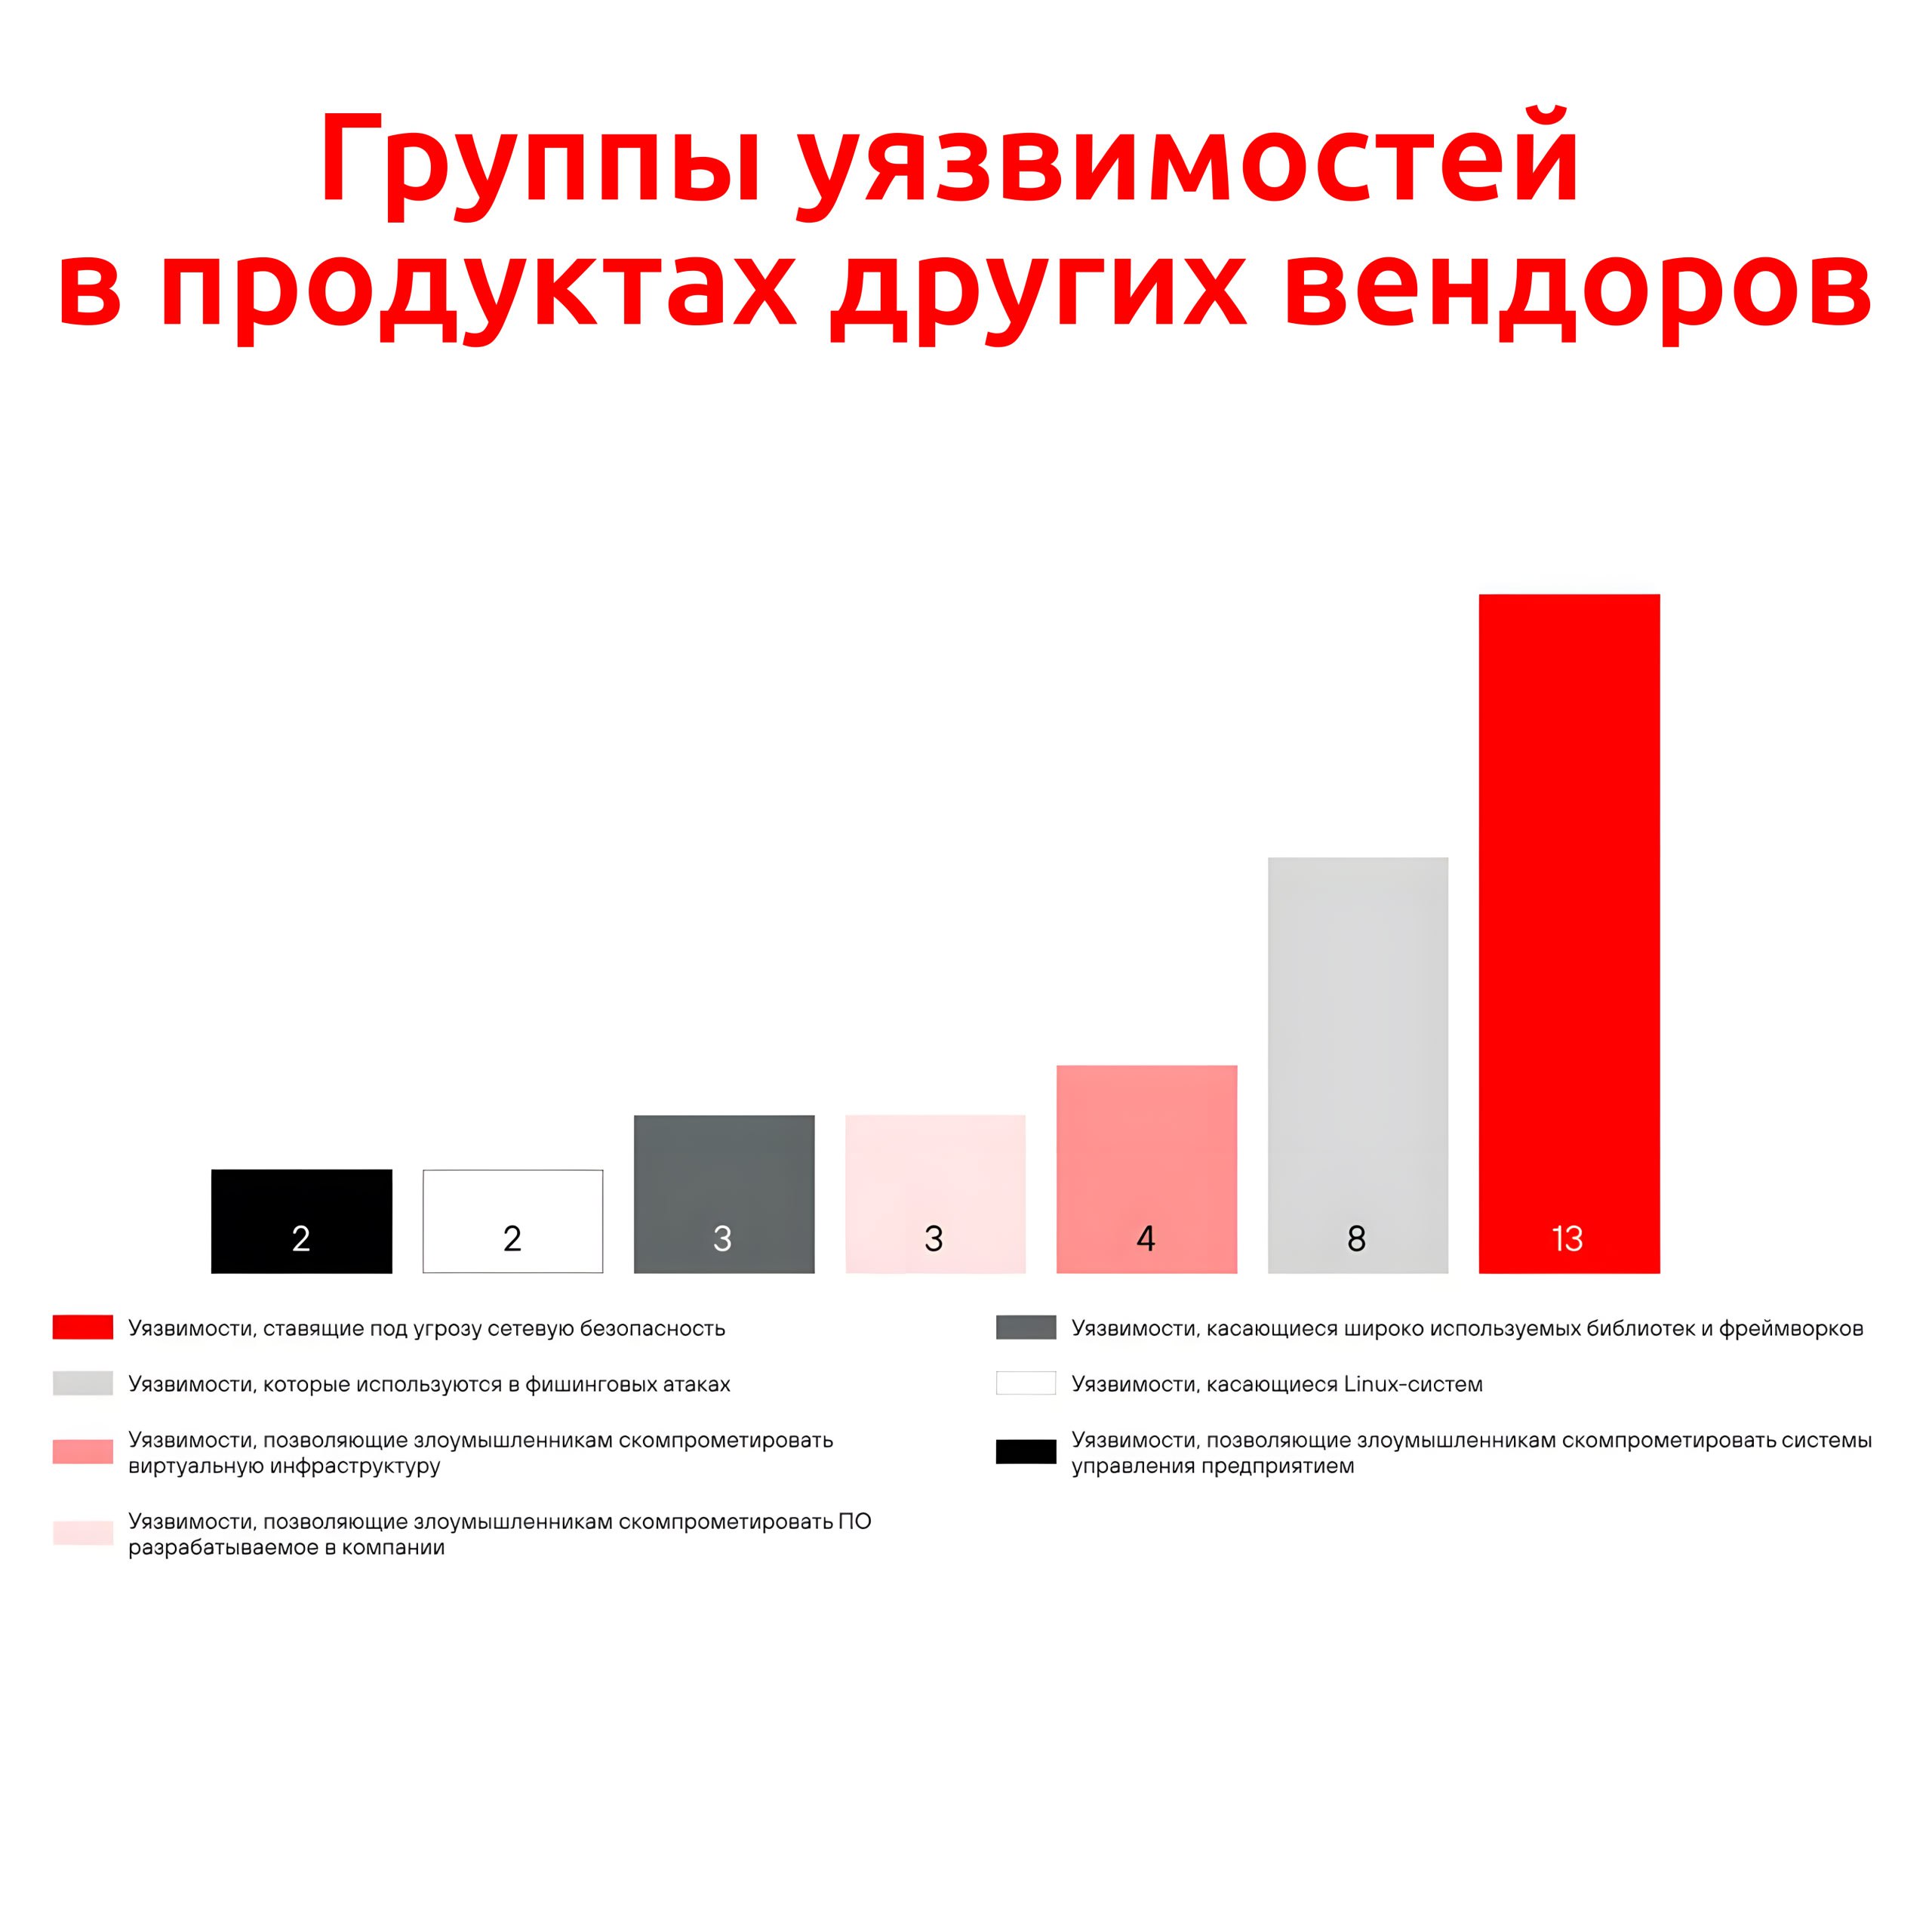
Финализировали статистику по трендовым уязвимостям 2025 года по версии Positive Technologies. За прошлый год добавили 66 трендовых уязвимостей (в 2024 было побольше - 74).

🔻 Для 54 уязвимостей (82%) есть признаки эксплуатации в атаках, для 12 (18%) есть публичные эксплойты без признаков эксплуатации. "Потенциальных" уязвимостей нет.

🔻 Большая часть трендовых уязвимостей имеет тип RCE (31, 47%), на втором месте EoP (20, 30%).

🔻 В отечественных коммерческих продуктах было обнаружено 4 трендовые уязвимости (в CommuniGate Pro и TrueConf Server). Все остальные касаются зарубежных коммерческих продуктов и проектов с открытым кодом.

🔻 Компания Microsoft остаётся основным "поставщиком" трендовых уязвимостей: 31 уязвимость, 46% от общего количества (в 2024 году было 45%).

➡️ Перечень всех уязвимостей с разбивкой на группы смотрите в посте на Хабре, а подробности по уязвимостям в отчёте Vulristics.

🎞 Также есть видео-версия. 😉

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля

Посмотрел хабропост с трендовыми уязвимостями за январь по версии R-Vision, опубликованный 5 февраля. Всего три уязвимости. Две из них в продуктах Microsoft также попали в список трендовых от Positive Technologies:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

Ещё одну уязвимость относят к трендовым только R-Vision:

🔻 AuthBypass - GNU Inetutils Telnet (CVE-2026-24061)

Уязвимость критичная. 💯 Однако, если в 2026 году у вас в проде используется Telnet, это должно вызывать вопросики само по себе. 😉 Также важно понимать, что уязвим не Telnet как протокол, а реализация Telnet-сервера в GNU Inetutils, альтернативных реализаций множество. Есть данные, что в Рунете реально подвержены уязвимости всего около пяти хостов. Так что трендовость под вопросом, но если у вас эта уязвимость детектируется, безусловно, устраняйте.

Февральский "В тренде VM": уязвимости в продуктах Microsoft

Февральский В тренде VM: уязвимости в продуктах Microsoft

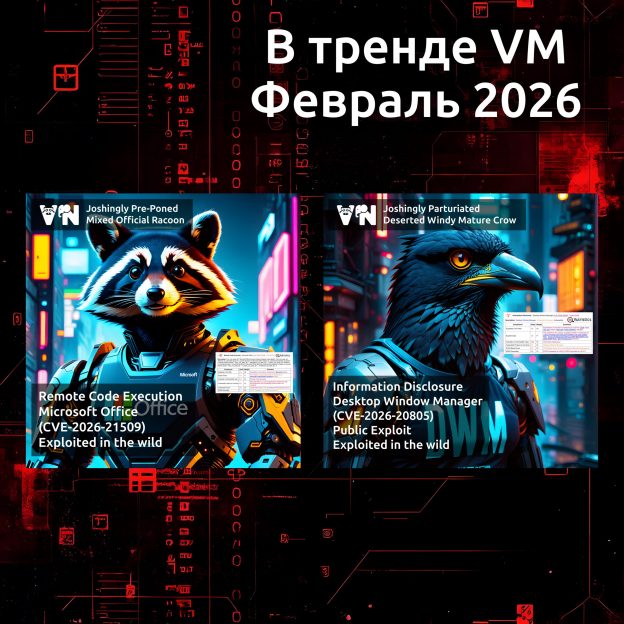
Февральский "В тренде VM": уязвимости в продуктах Microsoft. Традиционная ежемесячная подборка трендовых уязвимостей. В этот раз компактная и моновендорная.

🗞 Пост на Хабре
🗒 Дайджест на сайте PT

Всего две уязвимости:

🔻 RCE - Microsoft Office (CVE-2026-21509)
🔻 InfDisc - Desktop Window Manager (CVE-2026-20805)

🟥 Портал трендовых уязвимостей

Февральский Microsoft Patch Tuesday

Февральский Microsoft Patch Tuesday

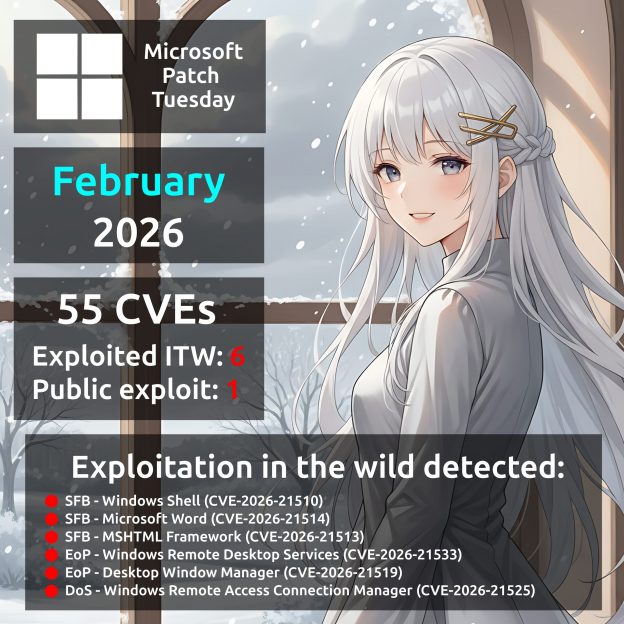
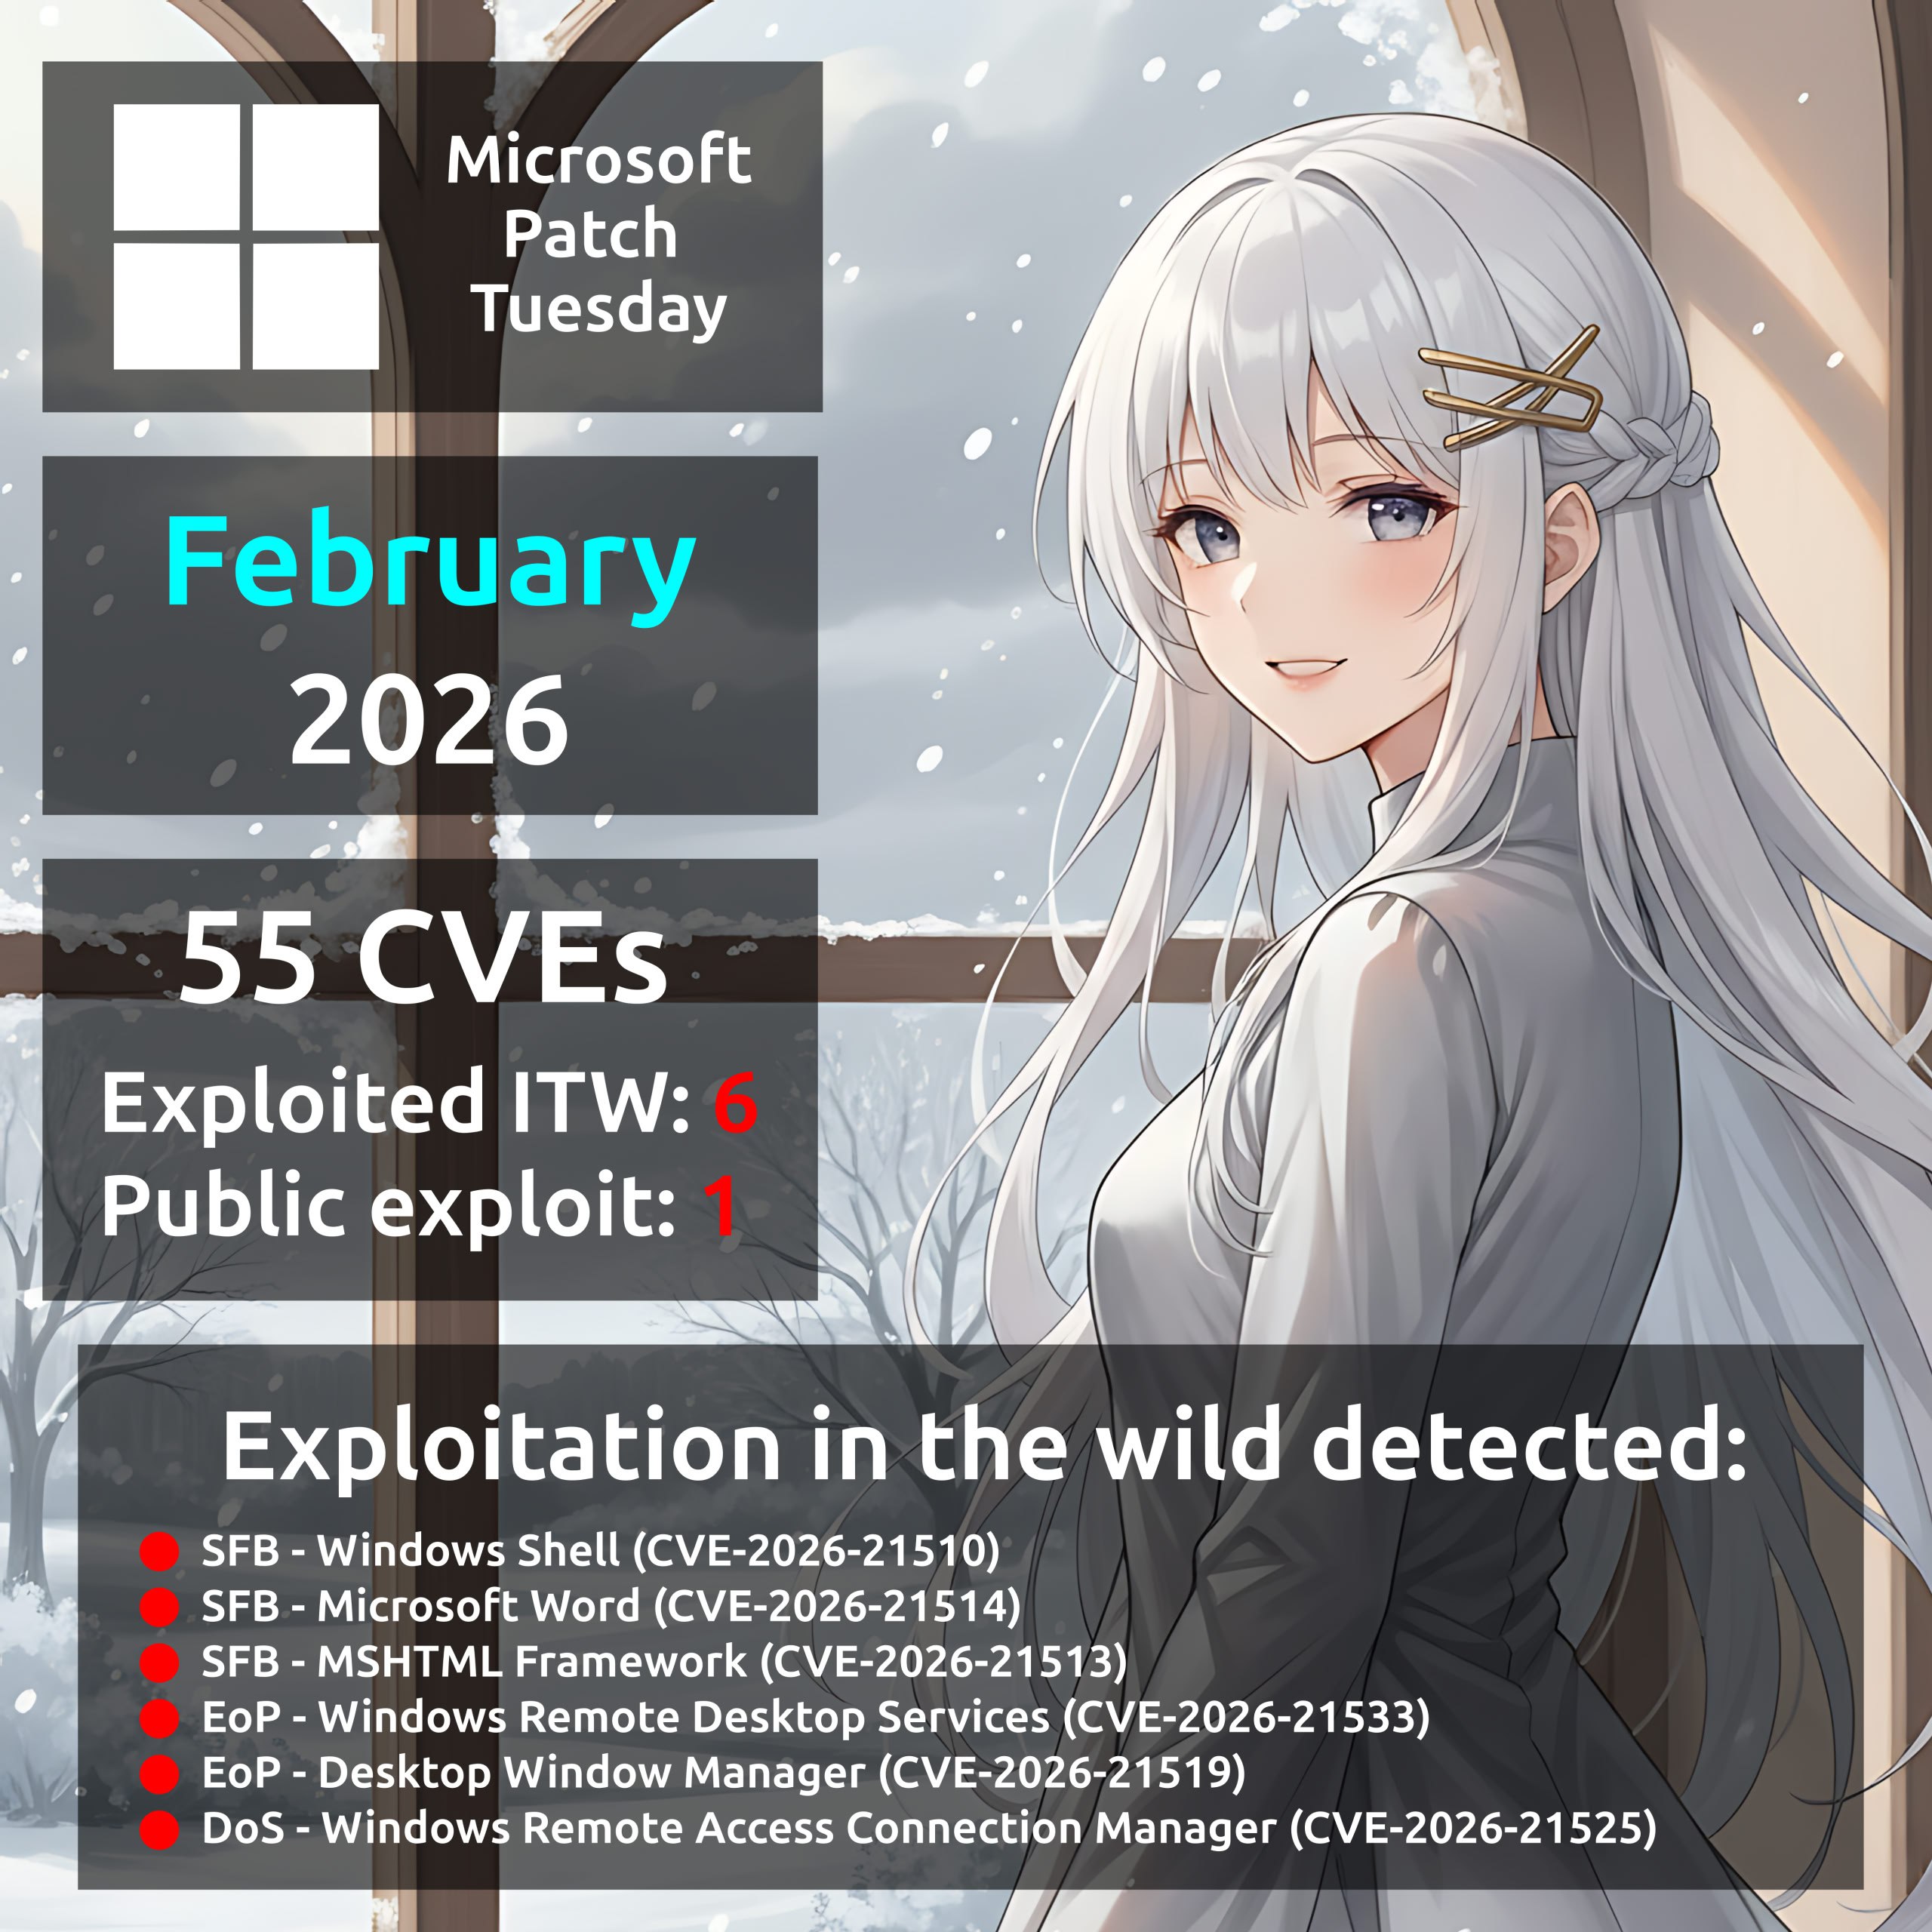
Февральский Microsoft Patch Tuesday. Всего 55 уязвимостей, в два раза меньше, чем в январе. Есть целых шесть (❗️) уязвимостей с признаком эксплуатации вживую:

🔻 SFB/RCE - Windows Shell (CVE-2026-21510)
🔻 SFB/RCE - Microsoft Word (CVE-2026-21514)
🔻 SFB - MSHTML Framework (CVE-2026-21513)
🔻 EoP - Windows Remote Desktop Services (CVE-2026-21533)
🔻 EoP - Desktop Window Manager (CVE-2026-21519)
🔻 DoS - Windows Remote Access Connection Manager (CVE-2026-21525)

Также есть одна уязвимость с публичным эксплоитом:

🔸 DoS - libjpeg (CVE-2023-2804)

Из остальных уязвимостей можно выделить:

🔹 RCE - Windows Notepad App (CVE-2026-20841)
🔹 Spoofing - Outlook (CVE-2026-21511)
🔹 EoP - Windows Kernel (CVE-2026-21231, CVE-2026-21239, CVE-2026-21245), Windows AFD.sys (CVE-2026-21236, CVE-2026-21238, CVE-2026-21241)

🗒 Полный отчёт Vulristics