Архив метки: RedCheck

Посмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpider

Посмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpiderПосмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpiderПосмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpiderПосмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpiderПосмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpiderПосмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpiderПосмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpiderПосмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpider

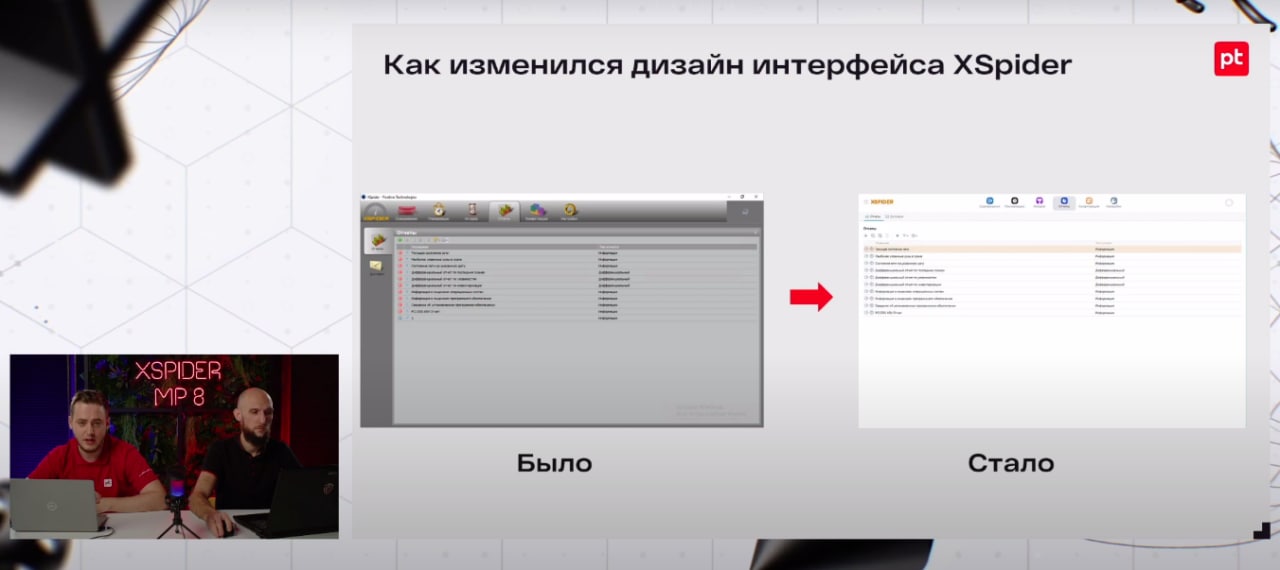
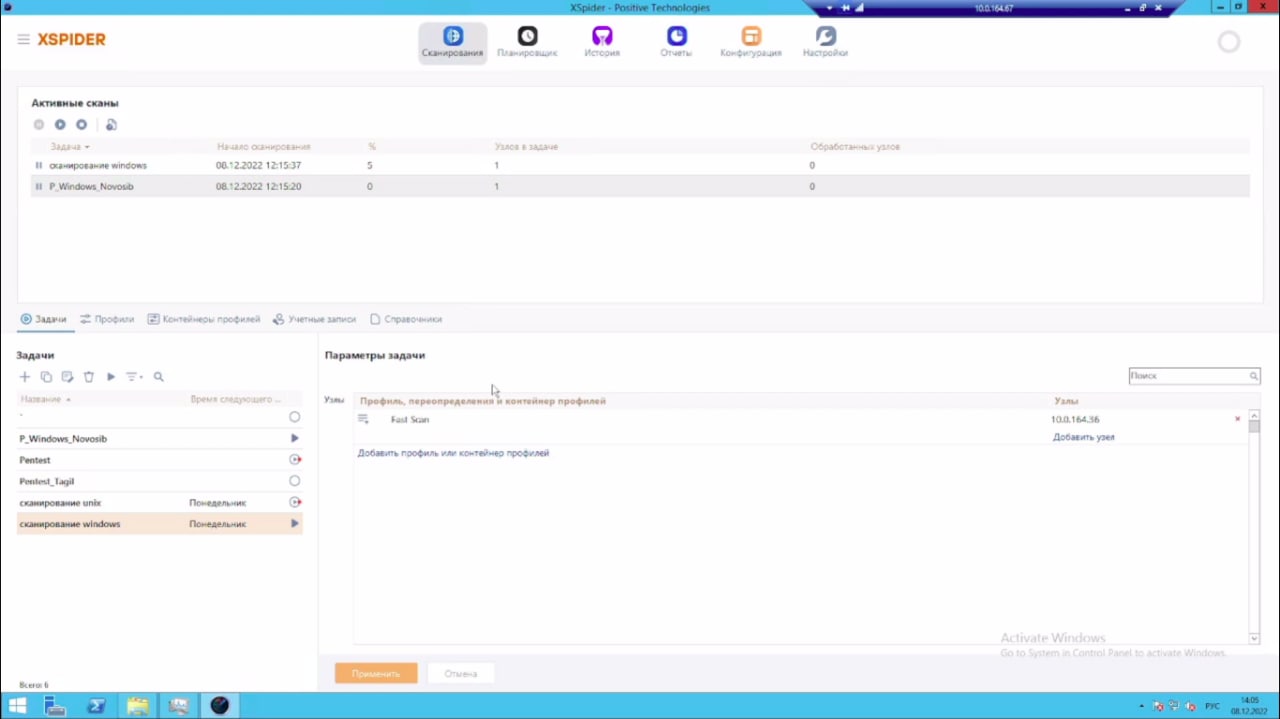
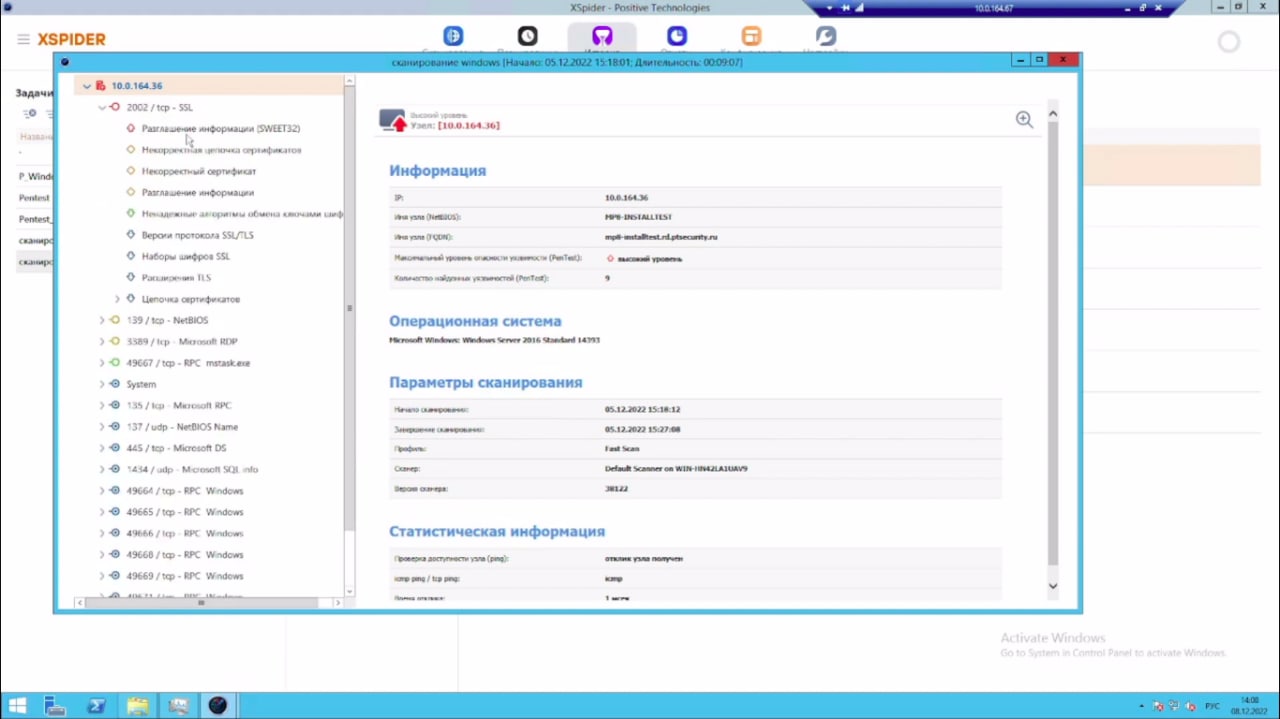
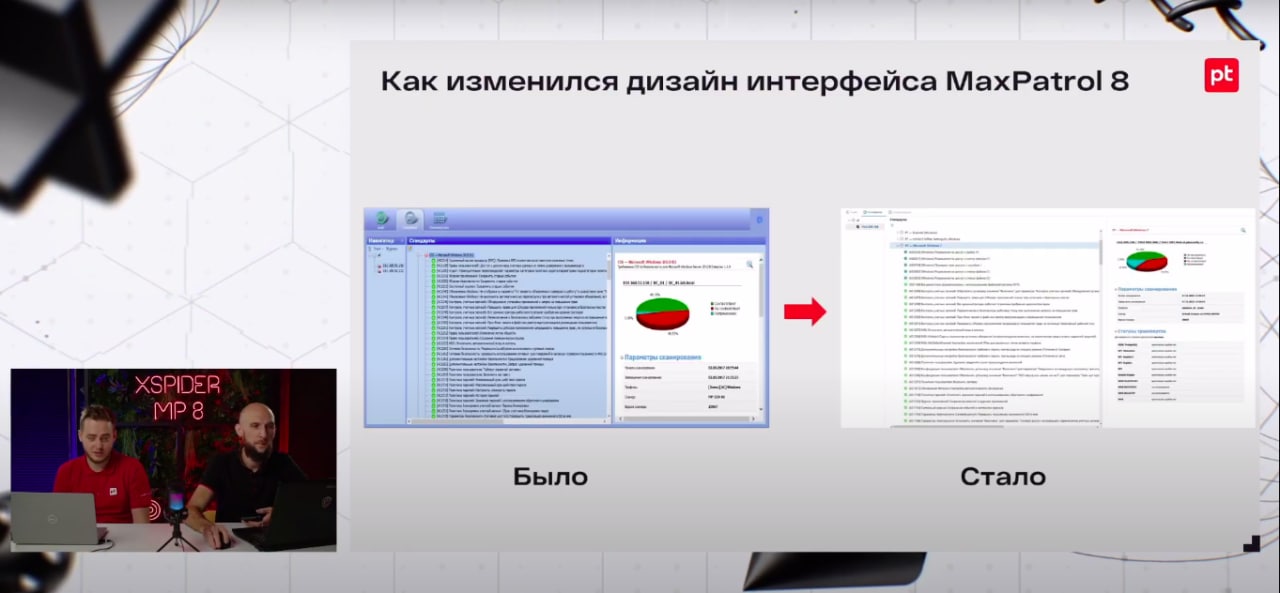
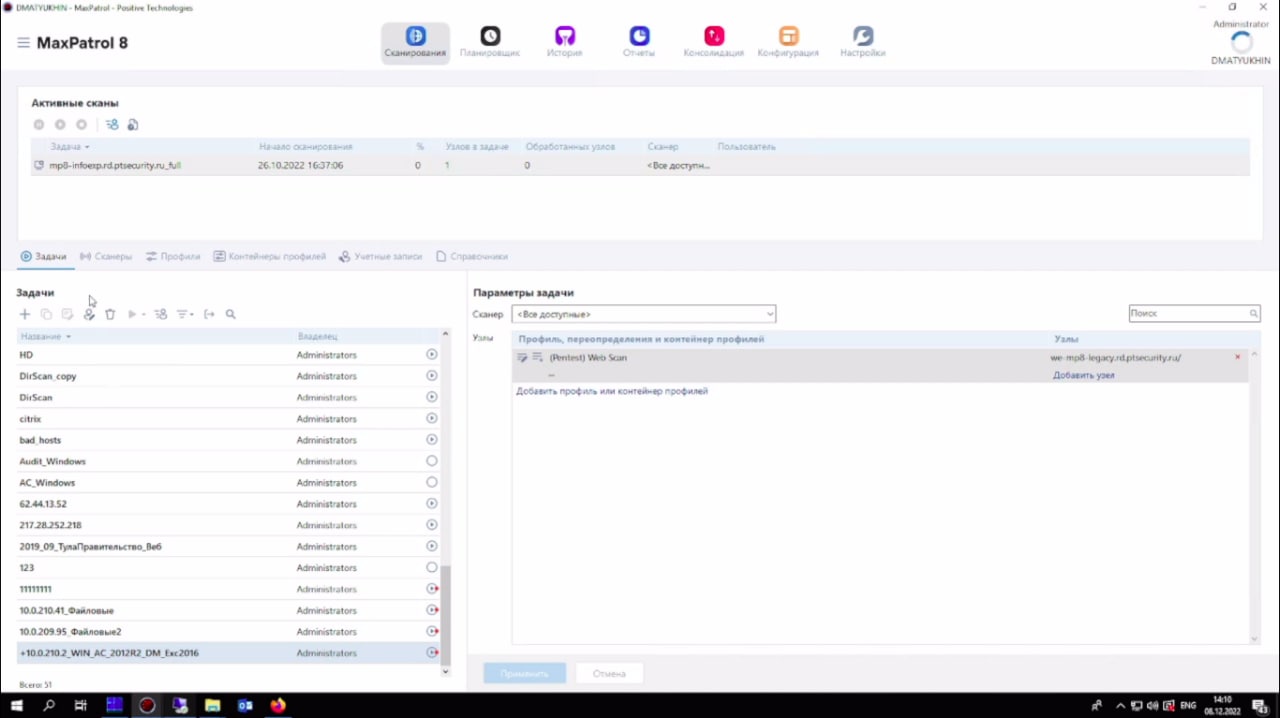
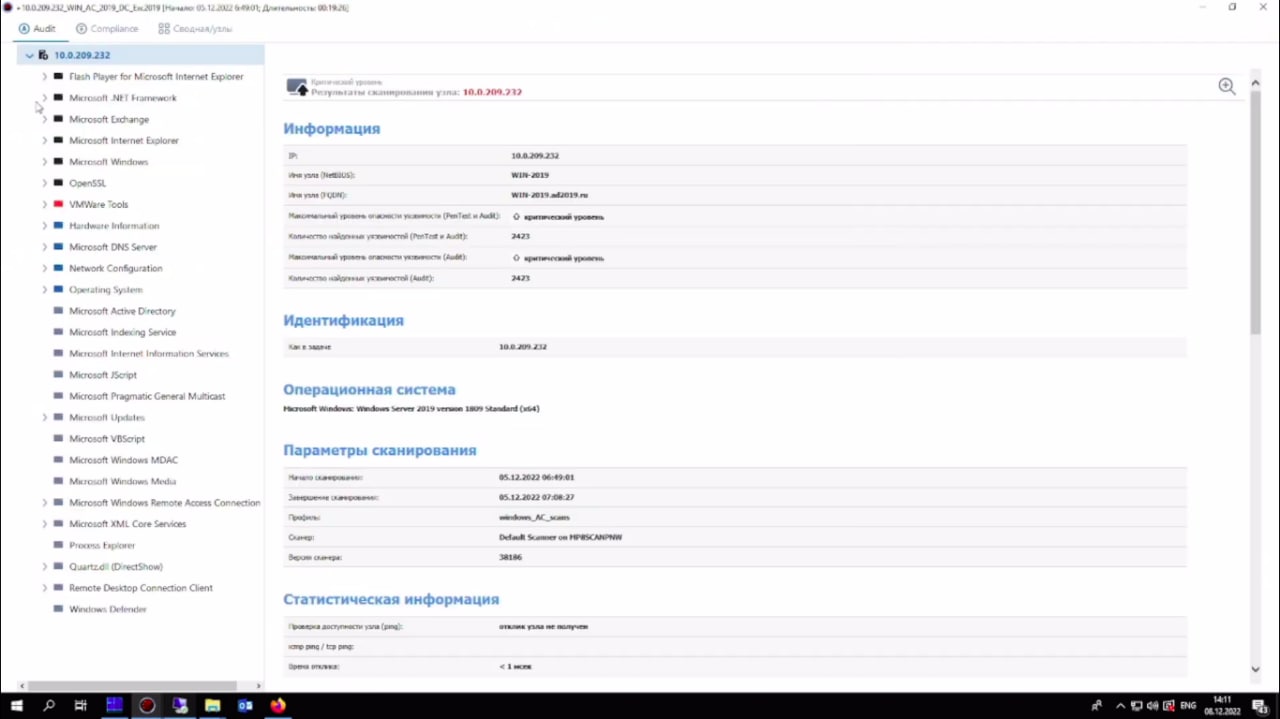
Посмотрел вебинар Positive Technologies про редизайн консоли MaxPatrol 8 и XSpider. В этом обновлении логика работы не поменялась. Все управление осталось таким же. Обновили интерфейс в стиле Win11, с которым будет приятно глазу работать. Планируют сделать и темную тему.

Конечно хотелось бы увидеть финт, который сделали Tenable c Nessus. Когда-то давно у них был толстый клиент, а потом они перешли на веб-интерфейс (сначала на Flash, потом переписали на SPA), в процессе сделали вполне приличный API. Потом правда этот API официально выпилили из Nessus, но в Tenable.io он продолжает использоваться. Такой же финт, насколько я понимаю, сделали Altx-Soft с дополнительным веб-интерфейсом для RedCheck.

Было бы круто увидеть web gui для MaxPatrol 8 и XSpider, но ожидать его не приходится по ряду причин. Перечисленное исключительно моё имхо:

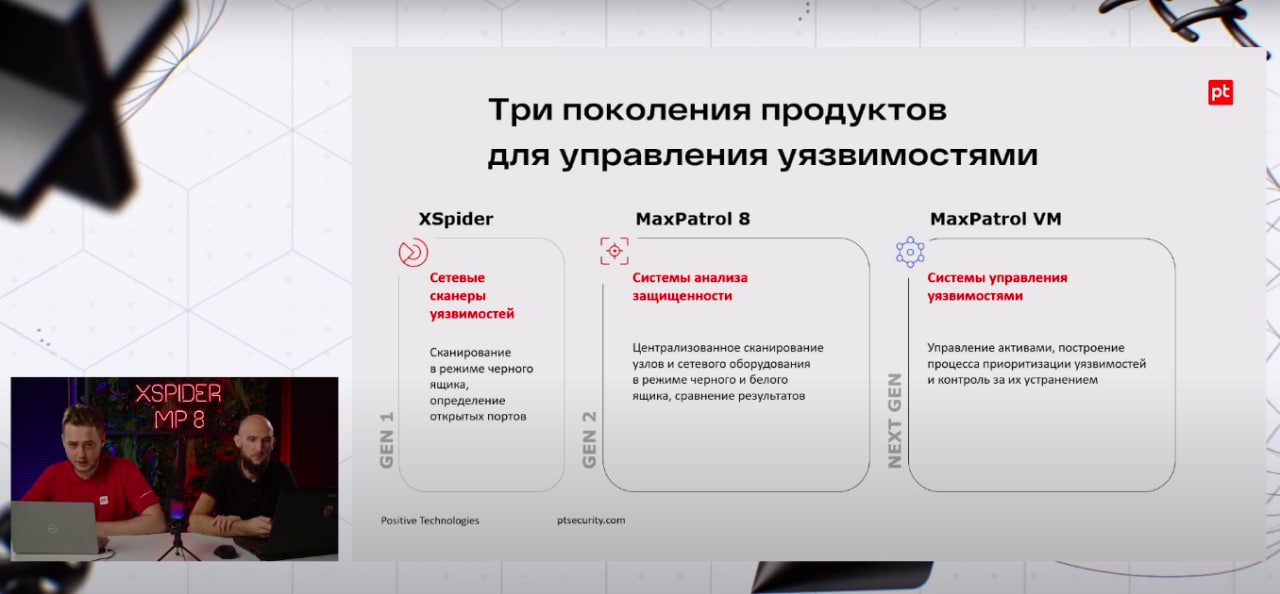
1. Толстый клиент MP8/XSpider гораздо более мощный по функциональности, чем у конкурентов. Чтобы сделать вегбуй требуется серьезное изменение логики и переписывание многих модулей. И это уже делается в разработке Maxpatrol VM.
2. MP8/XSpider существуют по той причине, что пока ещё не вся экспертиза и функциональность перенесена в Maxpatrol VM (комплаенс-режима, например, нет). Рано или поздно это произойдет и эти продукты контролируемо сведут с орбиты. НО пока продажи и поддержку продолжают, прекращать не планируют. Это же объясняет и почему не оправдана миграция на Linux текущих решений.
3. Логично было бы предположить появление нового поколения решений а-ля MP8 и XSpider, урезанных из Maxpatrol VM, когда будут достигнуты цели из п.2.

PS: В QA интересный вопрос был про продление про сертификатов для MP8/XSpider после 08.07.2024. Ответили, что под большим вопросом, как и для всего ПО под Windows в принципе.

Итак, вы решили начать разработку своего Vulnerability Management решения

Итак, вы решили начать разработку своего Vulnerability Management решения. Часть 3. На чем можно срезать углы?

Подводные камни подсветили, специализаций коснулись. В этой завершающей части посмотрим как можно быстро слепить VM-решение из того, что есть в паблике:

1. Весьма соблазнительно взять опенсурсный сканер и, несколько доработав его, начать продавать как коммерческий продукт или сервис. Например, взять OpenVAS/GVM, Nuclei, Nmap. Однако следует понимать, что вместе с наработками придется брать в нагрузку и немалое легаси. И возможно реализовать какую-то конкретную функциональность с нуля было бы проще, чем поддерживать форк проекта с историей. Кроме того за успешным опенсурсным сканером, как правило, стоит коммерческая компания, которая этот проект уже монетизирует и конкурентам не рада. Стоит ожидать, что вам будут вставлять палки в колеса, например через хитрое лицензирование (Nmap) или ограничение бесплатного публичного фида с детектами (OpenVAS/GVM). И тут уж как впишитесь.
2. Часто для того, чтобы по-быстрому добавить детектирование уязвимостей реализуют такую схему: детектирование CPE идентификатора установленного софта и поиск уязвимостей в базе NVD. Просто, быстро, универсально. Но далеко не всегда достоверно, т.к. ошибки могут быть и при детектировании CPE, и описании уязвимой конфигурации в NVD. Да и не всё всегда определяется версиями софта, свою роль могут играть патчи и их перекрытия. Продемонстрировать как такая схема работает можно на примере Nmap + Vulners plugin. Nmap тут отвечает за детект CPE, а Vulners за поиск по NVD.
3. Отдельная большая тема это SCAP/OVAL. Если кратко, то это набор открытых спецификаций для описания уязвимостей/мисконфигураций и того как их по этому описанию детектировать. Есть много бесплатного публичного контента: репозиторий CIS, DISA STIGs, профили PCI DSS от OpenSCAP, Windows уязвимости в коненте от ФСТЭК/АЛТЭКС-СОФТ, вендорский контент для Ubuntu, Debian, RHEL. Есть как минимум один опенсурсный SCAP/OVAL сканер, который все ещё развивается, это OpenSCAP от RedHat. Есть старые заброшенные проекты ovaldi и jovaldi. C открытыми SCAP/OVAL сканерами под Windows все традиционно тяжко, OpenSCAP в этом направлении шел, но не так давно под Windows его перестали поддерживать. Следует отметить, что продвигается эта тема в первую очередь американцами для контроля безопасности их государственной инфры (для военных и федеральных агентств в основном). Чуть менее чем все вакансии по SCAP/OVAL открываются в США и требуют американское гражданство и clearance, что намекает. 😉 Также они навязывают VM-вендорам поддерживать SCAP/OVAL, что те и делают, кто-то более формально, кто-то менее. В общем, есть соблазн в это дело крепко влезть, чтобы реюзнуть наработки. И есть как минимум одна success story у кого это получилось - RedCheck от АЛТЭКС-СОФТ. Также можно привести в пример индийскую компанию Secpod. Из минусов - спецификации там не особо простые и удобные, делать всё строго по ним достаточно тяжко, особенно реализовывать нестандартные проверки для нестандартных систем.

На этом мини-цикл про разработку VM я заканчиваю, но тему сканероделания конечно не оставляю. Дальше как раз планирую в очередной раз погружаться в SCAP/OVAL, следующий плановый эпизод будет про детектирование уязвимостей с помощью OpenSCAP.