Архив метки: Shodan

Прожектор по ИБ, выпуск №24 (24.02.2024): Душнилово про уязвимости, банки и никакого рэпа

Прожектор по ИБ, выпуск №24 (24.02.2024): Душнилово про уязвимости, банки и никакого рэпа

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Максим Хараск, "Global Digital Space"
🔸 Антон Bo0oM 💣 Лопаницын, "Кавычка"

По-моему классный получился выпуск. Особенно здорово было послушать мнение Антона про уязвимости, сервисы сканирования интернета и борьбу с утечками. 👍😊🔥

00:00 Здороваемся, смотрим статистику, призываем всех подписываться, ставить лайки и шарить выпуск с друзьями
01:47 Для уязвимости Remote Code Execution - Microsoft Outlook (CVE-2024-21413) появился PoC на GitHub, который скорее всего уже используется в атаках и RedTeam-ерами
03:50 Можно ли верить Shadowserver, что большая часть уязвимых Exchange серверов находится в Германии? И что там с российскими аналогами Shadowserver и Shodan?
09:38 Уязвимость Cisco ASA (CVE-2020-3259), обнаруженная исследователями Positive Technologies 4 года назад, используется шифровальщиком Akira для получения первоначального доступа
11:54 "Operation Cronos" против группировки вымогателей LockBit, возможная эксплуатация уязвимости Remote Code Execution - PHP (CVE-2023-3824) и насколько адекватно кодить на PHP в 2024 ("PHP снова жив!")
17:11 Февральский Linux Patch Wednesday и конспирология вокруг DNSSEC и Qualys-овских уязвимостей glibc 🙂
21:47 CVE-шки, которые упоминаются в "Check Point 2024 Cyber Security Report".
25:20 RCE в ScreenConnect (CVE-2024-1708, CVE-2024-1709)
29:18 Поминаем Кивятничек и, ВНЕЗАПНО, обсуждаем стратегии инвестирования в акции/облигации (кулстори от Антона и Максима)
36:32 Перевозчиков хотят обязать передавать в единую базу много разных данных о пассажирах. Здесь же эксклюзивные рекомендации от Антона по добавлению payload-ов в пароли на случай утечек. 😉
40:55 Обратная новость: проект по запрету сбора избыточной информации о гражданах. Будет ли это работать и как сделать так, чтобы персональные данные не утекали?
46:53 «Тинькофф» научился выявлять заявки на кредиты, поданные под влиянием мошенников
51:53 Операторы программы-вымогателя Cactus украли 1,5 ТБ внутренних данных техногиганта Schneider Electric
55:53 Прощание от Mr. X
Подробности по "российскому Shodan-у" от Минцифры

Подробности по российскому Shodan-у от Минцифры

Подробности по "российскому Shodan-у" от Минцифры. Видимо эта тема будет в Роскомнадзоре:

"Роскомнадзор на базе ЦМУ (центра мониторинга и управления сетью связи общего пользования) создаёт  отечественную доверенную систему сканирования, которая позволит выявить уязвимости российских информационных ресурсов, предоставляя возможность их оперативного устранения".

А собственно Shodan, Census, ZoomEye и прочих видимо будут как-то блочить:

"С целью защиты российских систем одновременно планируется принять меры по ограничению сканирования зарубежными сервисами российского сегмента интернета".

По внутренностям системы сканирования деталей пока нет, но помним презентацию Rooster-а от CyberOK на PHDays. 😉

CyberOK делает "российский Shodan" - проект Rooster

CyberOK делает российский Shodan - проект RoosterCyberOK делает российский Shodan - проект Rooster

CyberOK делает "российский Shodan" - проект Rooster. Презентация "Интернет-картография в 2023 году. Чего не может Shodan." по названию может показаться не особенно интересной, но на самом деле там скрывается топовый контент обязательный для просмотра VM-щикам!

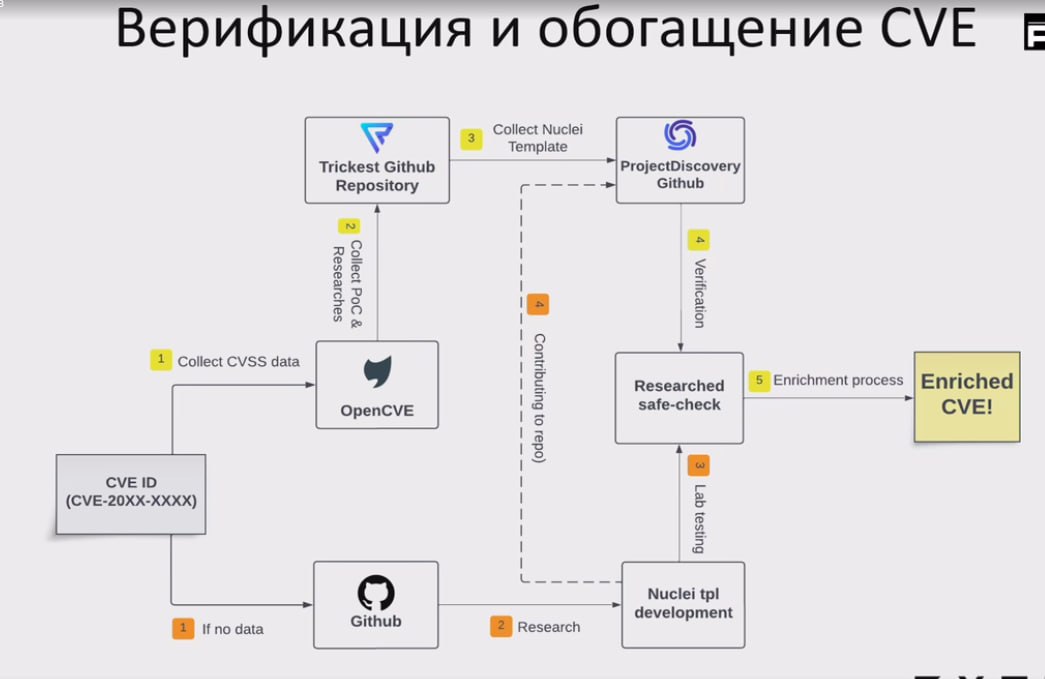
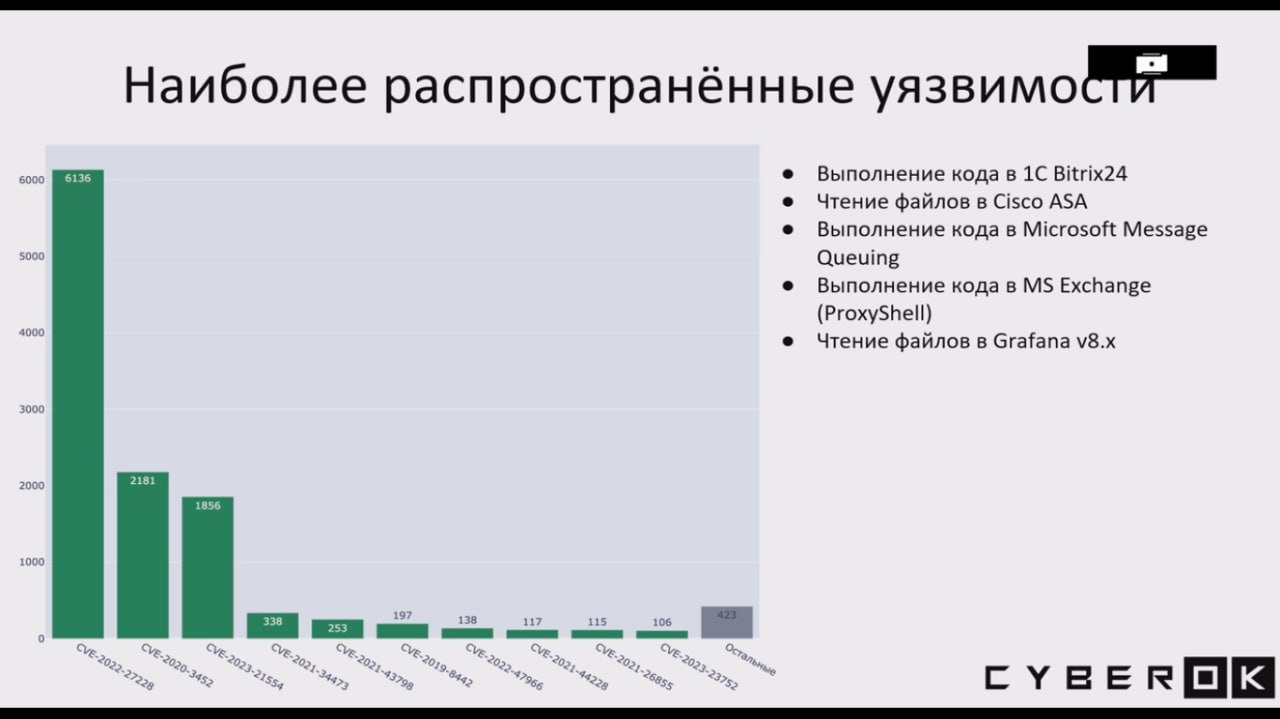
Начинается всё предсказуемо с обзора Global ASM (Attack Surface Management) решений. А затем идет подробный технический рассказ про то, как команда CyberOK делала свой высокопроизводительный сканер сетевого периметра, который способен сканировать всё адресное пространство IPv4 за 24 часа. Эта разработка шла для Минцифры, так что видимо это и есть начинка того самого "российского Shodanа" для рунета. Только, в отличие от Shodan-а, Rooster сканирует все TCP порты, а детекты уязвимостей у него не баннерные, а с активными "безопасными проверками"! Также там есть интересные решения по приоритизациии уязвимостей.

Меня презентация сильно впечатлила - активно рекомендую!

Разговор Бенгина и Лукацкого

Разговор Бенгина и Лукацкого

Разговор Бенгина и Лукацкого. Было много чего сказано, но вынес следующее: Минцифры хотят максимально стимулировать разработку коммерческих решений, если никак, то делают сами. Считают, что нужен "российский Shodan". Видимо по аналогии с "российским Downdetector-ом", который на днях выкатили. Собираются ли делать сами или через "стимуляцию" я до конца не понял, но в любом случае интересно.