Архив метки: TrendVulns

Актуализирую отчёт и презентацию по трендовым уязвимостям 2025 года: "потенциальных" уязвимостей больше нет

Актуализирую отчёт и презентацию по трендовым уязвимостям 2025 года: потенциальных уязвимостей больше нет

Актуализирую отчёт и презентацию по трендовым уязвимостям 2025 года: "потенциальных" уязвимостей больше нет. 😎

🔹 Сейчас у нас 65 трендовых уязвимостей: для 52 из них есть признаки эксплуатации вживую, а для 13 признаков эксплуатации пока нет, но есть публичные эксплоиты.

🔹 "Потенциальные уязвимости", без признаков эксплуатации и без публичных эксплоитов, раньше были, но к концу года все они свой потенциал раскрыли и перешли в одну из двух первых категорий.

Это подтверждает, что трендовые уязвимости Positive Technologies отбираются тщательно и корректно. 😉 Действительно выделяем самые опасные, даже если в момент отнесения к трендовым это может быть не так очевидно (как в случае с TrueConf).

Разумеется, до конца года ещё 11 дней, процесс анализа и отбора трендовых уязвимостей никогда не останавливается и, вполне вероятно, эти цифры могут ещё измениться.
🗒 Отчёт Vulristics со всеми уязвимостями

🟥 Портал трендовых уязвимостей

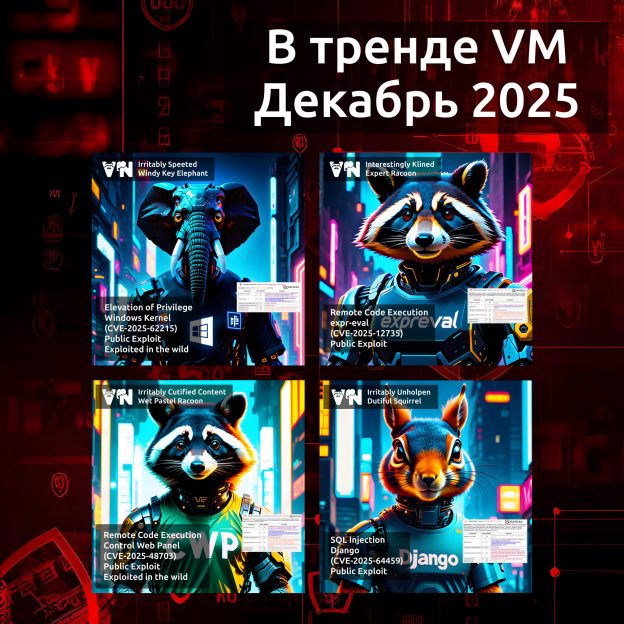
Декабрьский "В тренде VM": уязвимости в Windows, библиотеке expr-eval, Control Web Panel и Django

Декабрьский В тренде VM: уязвимости в Windows, библиотеке expr-eval, Control Web Panel и Django

Декабрьский "В тренде VM": уязвимости в Windows, библиотеке expr-eval, Control Web Panel и Django. Традиционная ежемесячная подборка трендовых уязвимостей. В этот раз достаточно компактная. 💽

🗞 Пост на Хабре
🗞 Пост на SecurityLab
🗒 Дайджест на сайте PT

Всего четыре уязвимости:

🔻 EoP - Windows Kernel (CVE-2025-62215)
🔻 RCE - expr-eval (CVE-2025-12735)
🔻 RCE - Control Web Panel (CVE-2025-48703)
🔻 SQLi - Django (CVE-2025-64459)

🟥 Портал трендовых уязвимостей

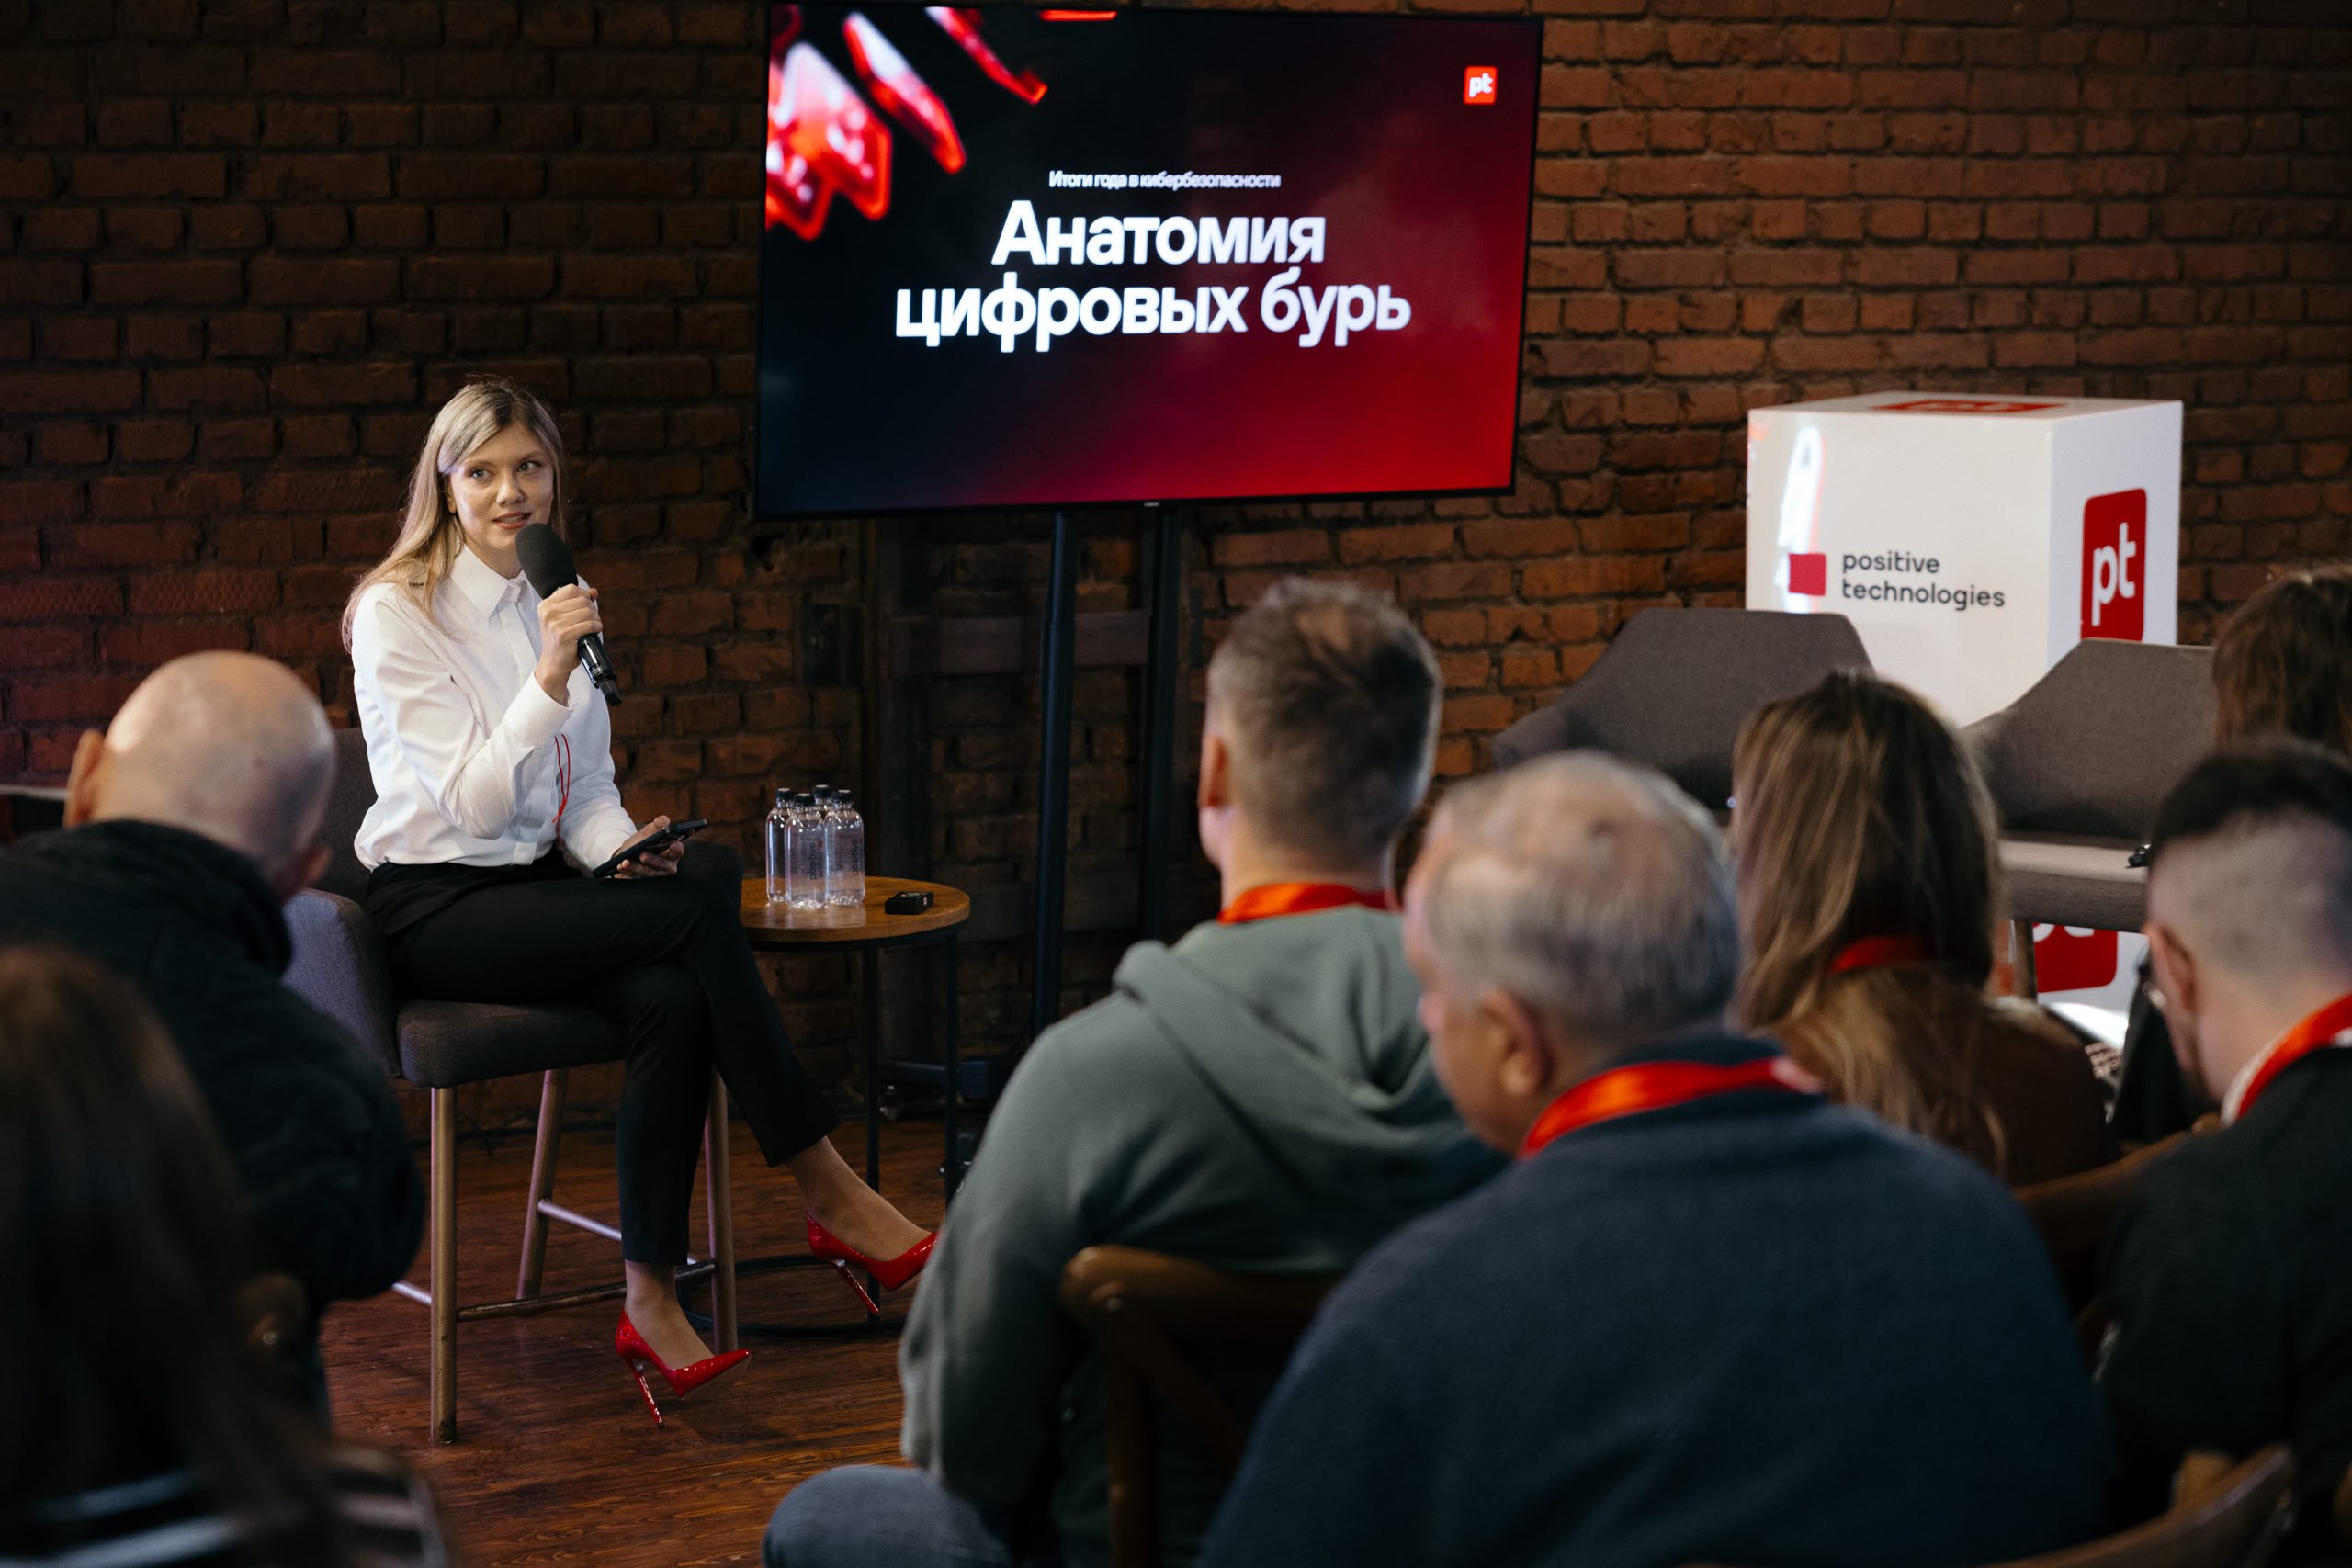
Выступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название "Анатомия цифровых бурь"

Выступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурь
Выступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурьВыступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название Анатомия цифровых бурь

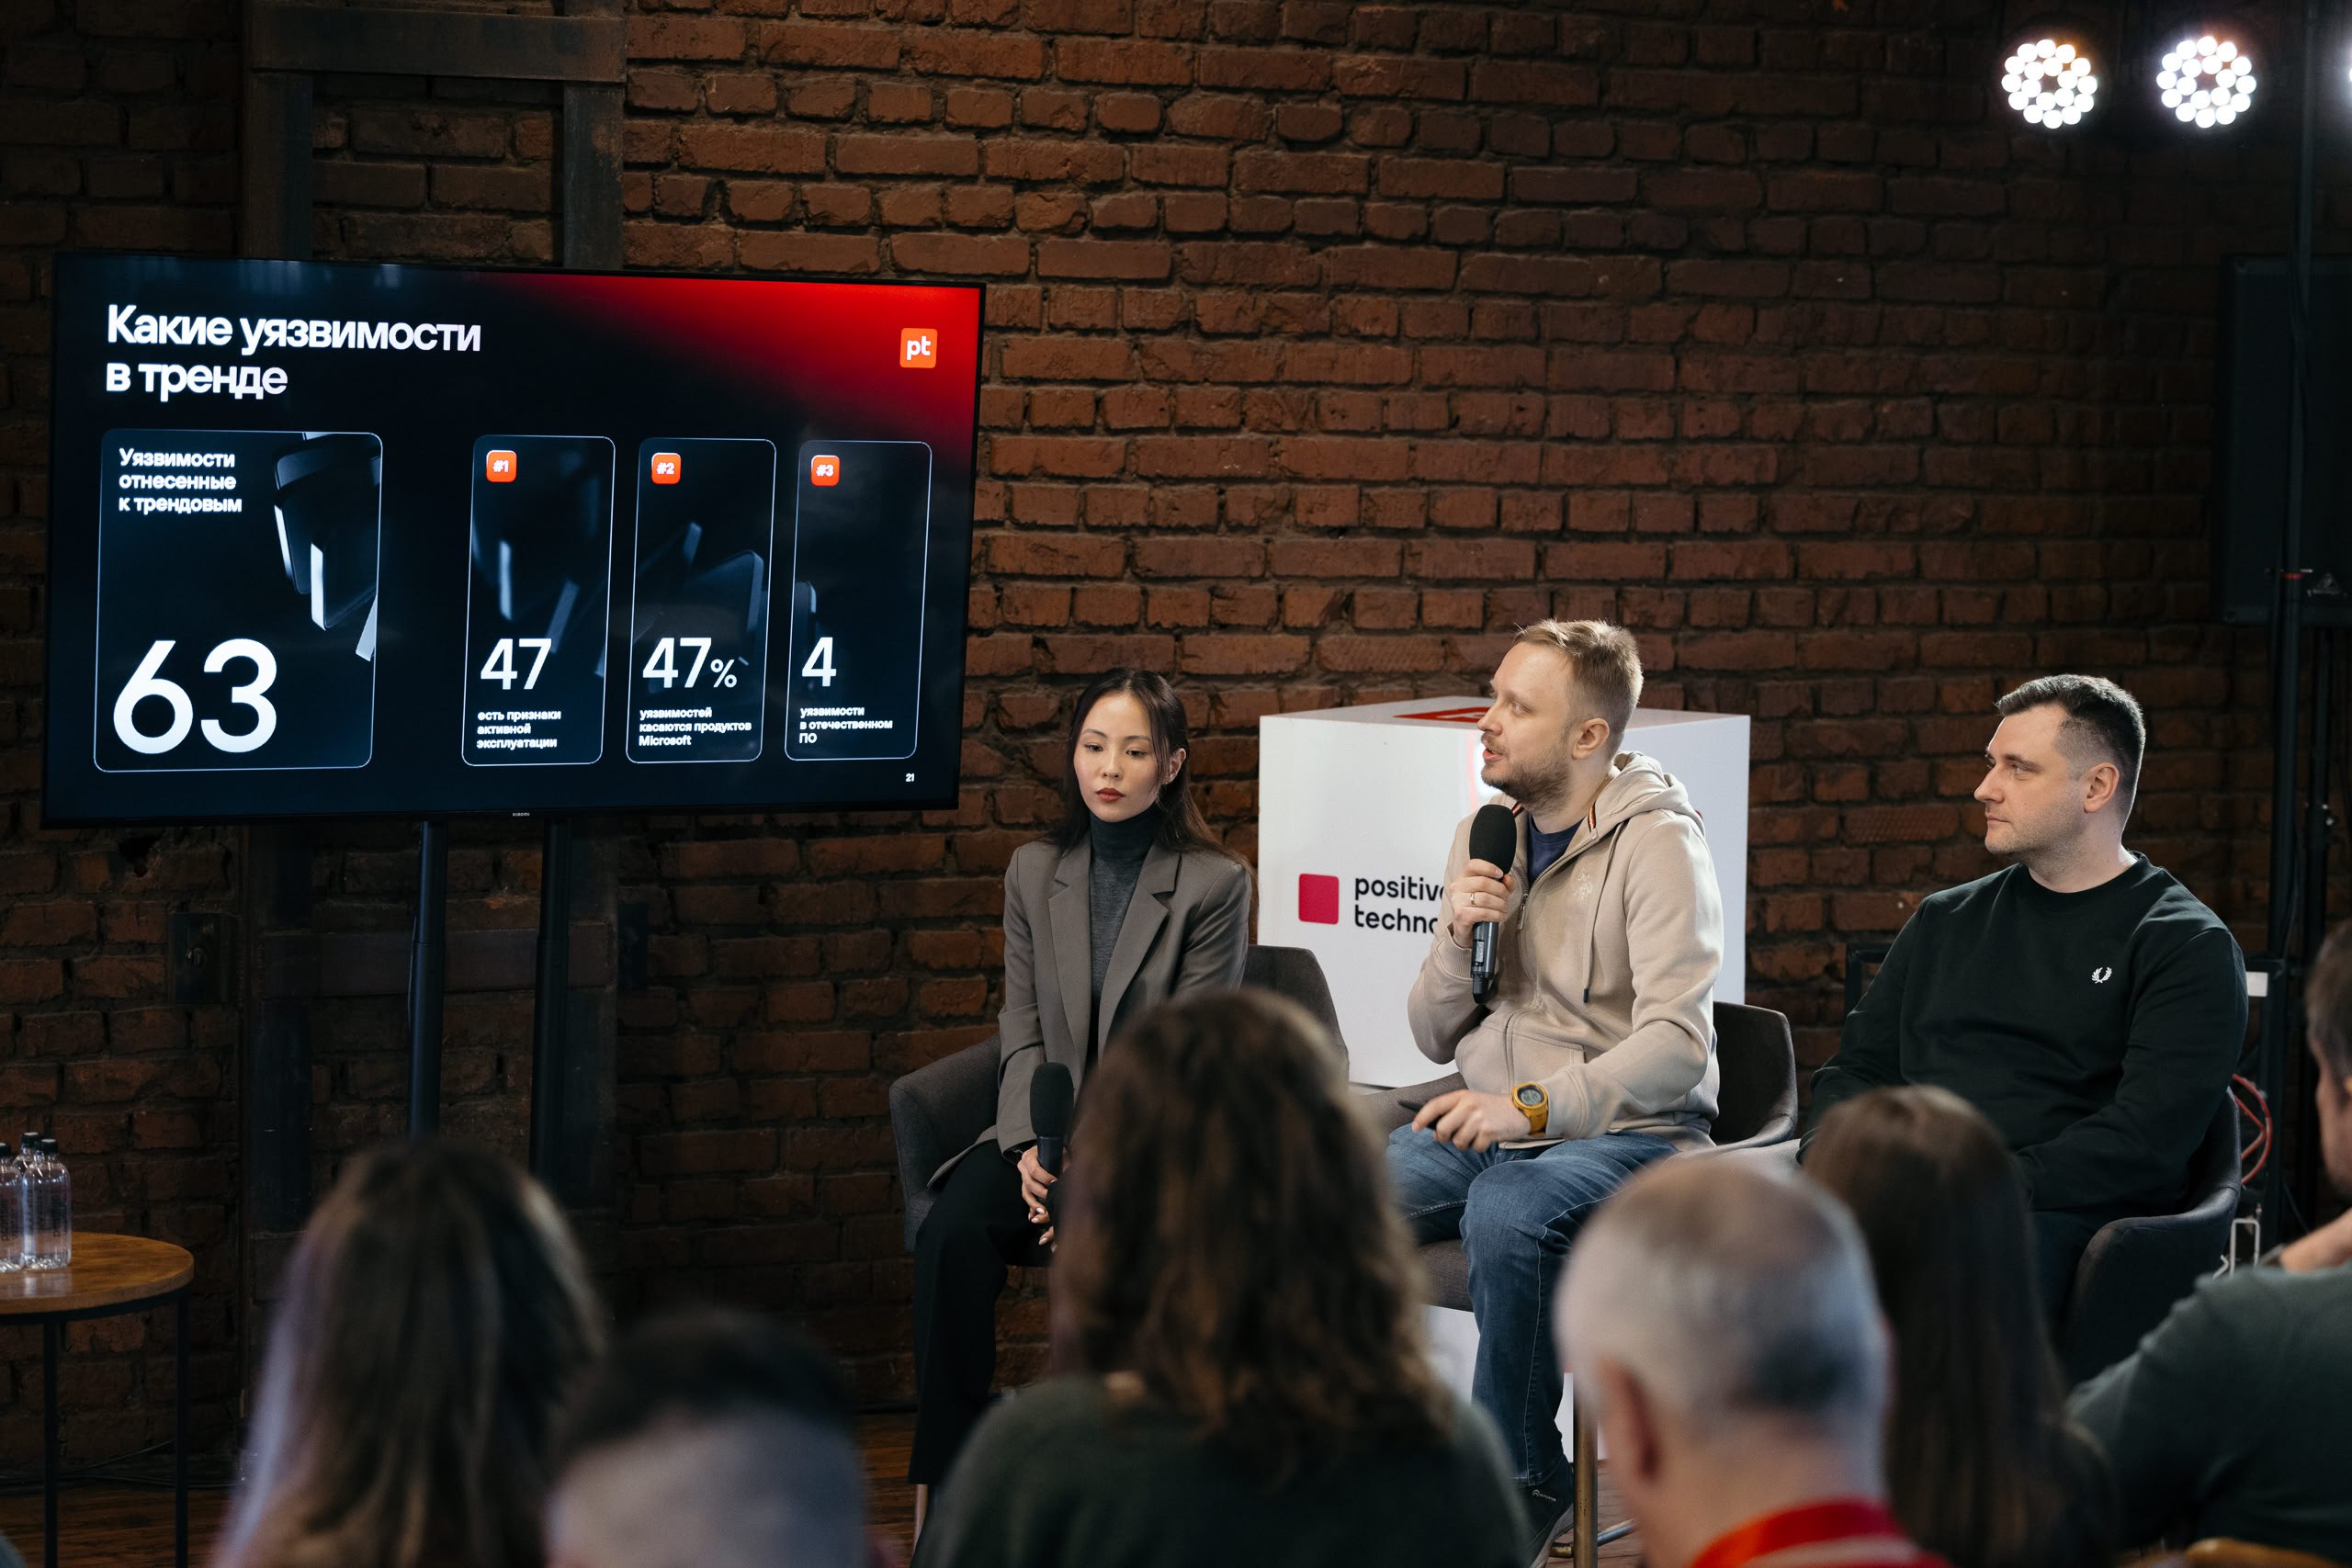
Выступал сегодня на ежегодной пресс-конференции Positive Technologies, получившей название "Анатомия цифровых бурь". Как и в прошлом году, я представлял статистику по трендовым уязвимостям.

🔹 Трендовых уязвимостей в этом году будет скорее всего чуть меньше, чем в прошлом. Но за 20 дней может ещё случиться много кейсов а-ля React2Shell. 🤷‍♂️ Окончательную статистику по трендовым я подобью уже под оливье. 🎄

🔹 Microsoft - надёжный поставщик трендовых уязвимостей. 😏 Пока доля трендовых уязвимостей от MS даже выше, чем в прошлом году.

🔹 В прошлом году не было трендовых уязвимостей в отечественных продуктах, а в этом есть. Это RCE уязвимости в CommuniGate Pro и TrueConf (массовая эксплуатация!). Предвидим, что доля трендовых уязвимостей в отечественных продуктах будет расти вслед за импортозамещением и повышением интереса со стороны исследователей и злоумышленников.

И что с этим делать? Развивать Vulnerability / Exposure Management. 😉

Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же

Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же

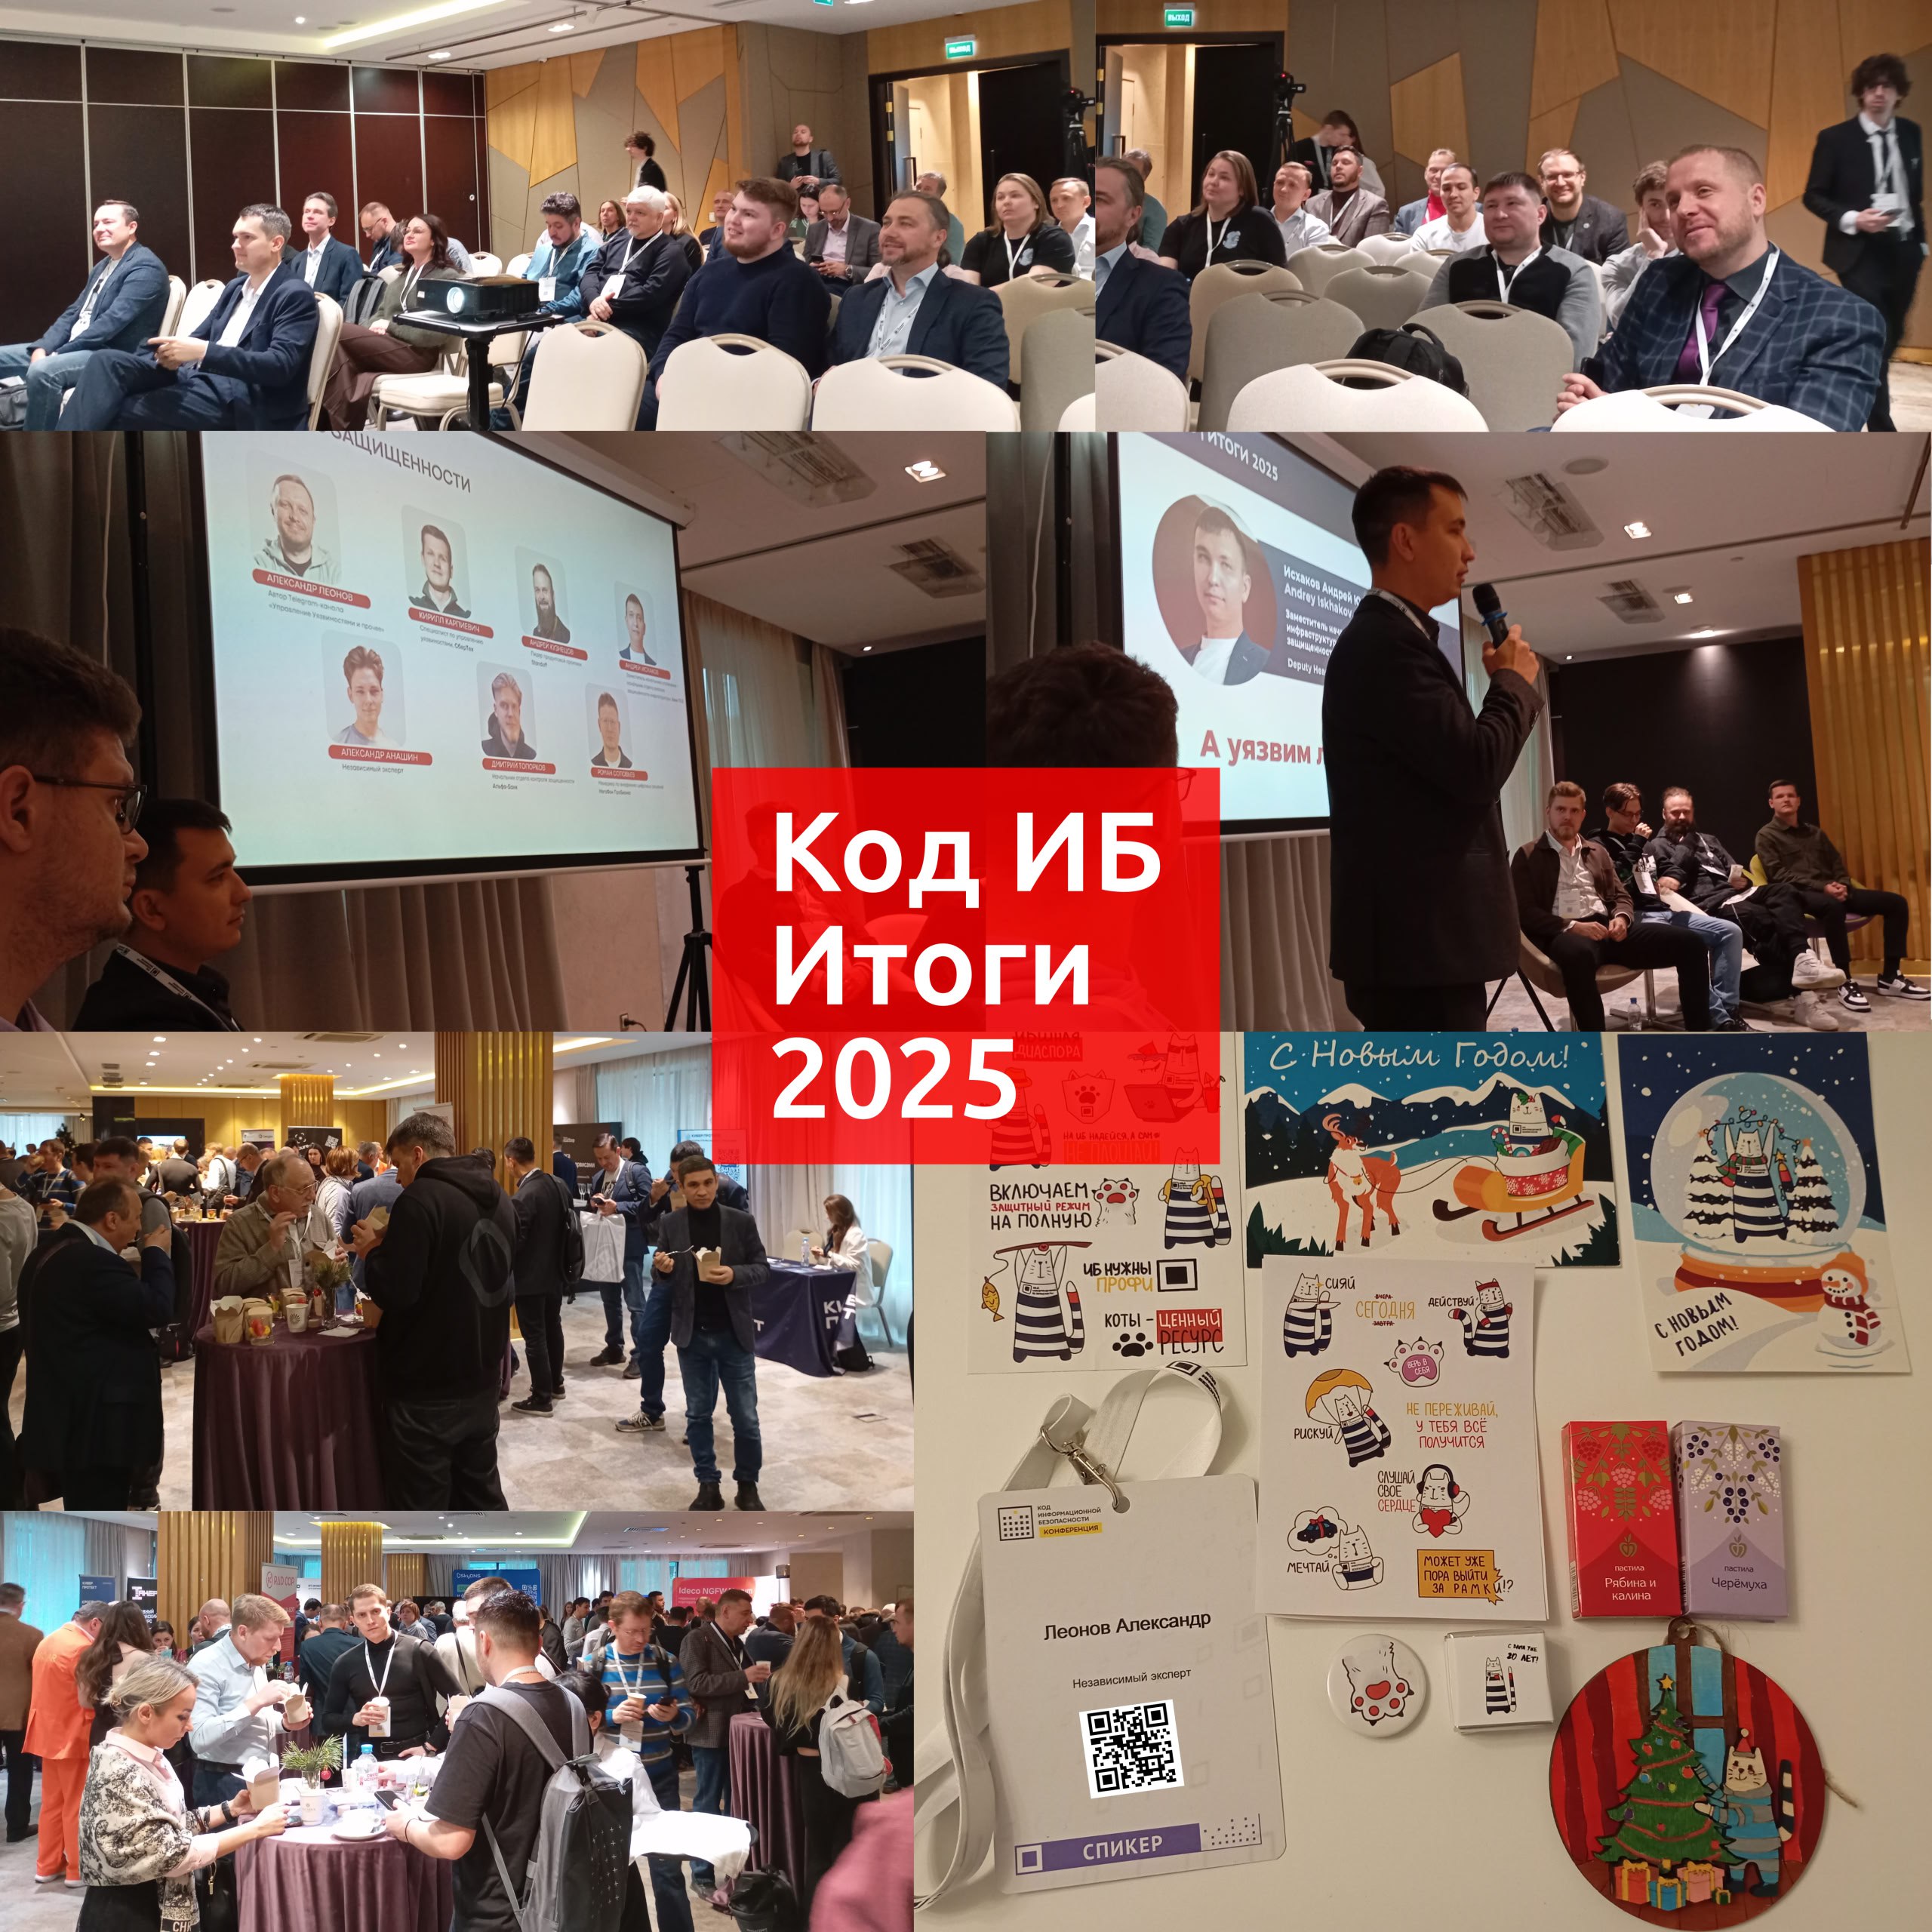
Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же. 🙂 Уже во второй раз. У нас было 5 десятиминутных докладов, 7 участников и 2 часа времени.

Роман Соловьёв задал тон обсуждению, поделившись статистикой по инцидентам и тем, как развиваются SOC-услуги МегаФона. Мы обсудили Анализ Защищённости как услугу и роль в этом ИИ (Андрей Кузнецов здорово раскачал дискуссию). Затем перешли к большому блоку про уязвимости. 🤩 Я поделился статистикой по трендовым уязвимостям 2025 года, Андрей Исхаков рассказал про уязвимости в западных мессенджерах (FYI, чуть меньше половины ИБ-шников в аудитории пользуются MAX 😉👍), Дмитрий Топорков рассказал о приоритизации уязвимостей. Кирилл Карпиевич поделился болями в части качества детектирования уязвимостей VM-решениями. Завершили рассказом об утечках и пентестерских практиках от Александра Анашина.

⚡️ Получилось динамично. Судя по оценкам, аудитории зашло. 😇 Большое спасибо организаторам и участникам!

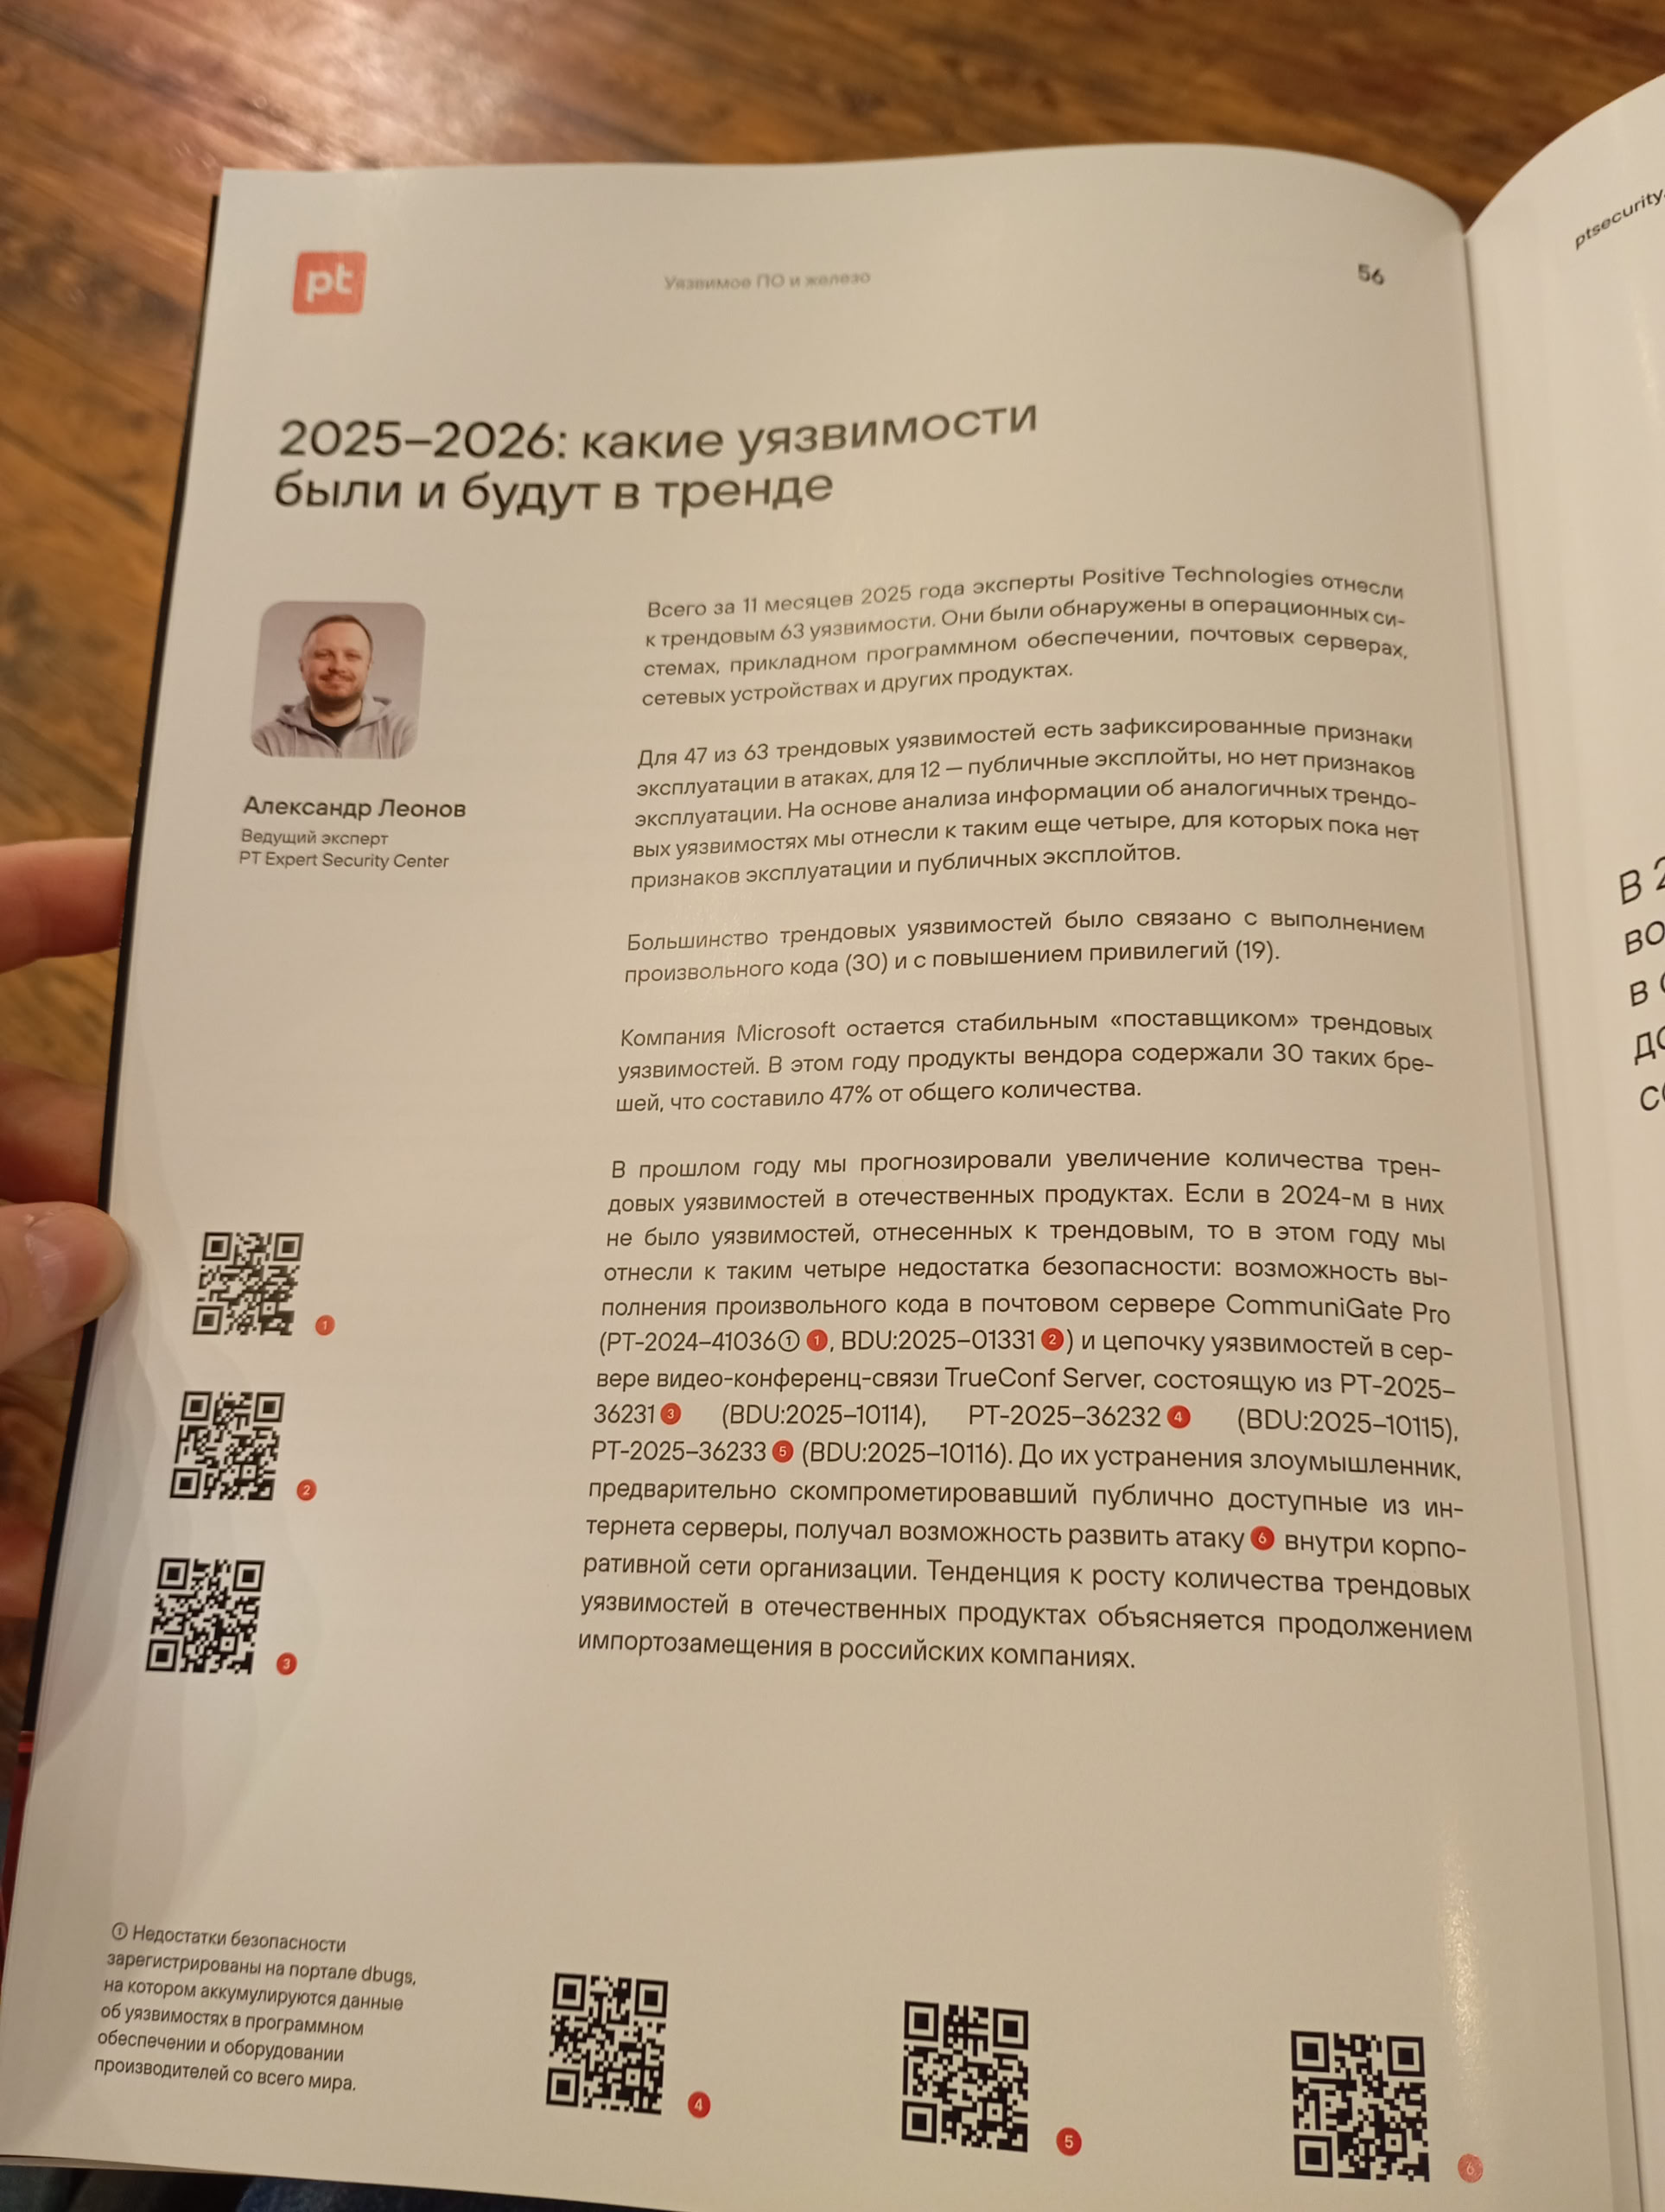
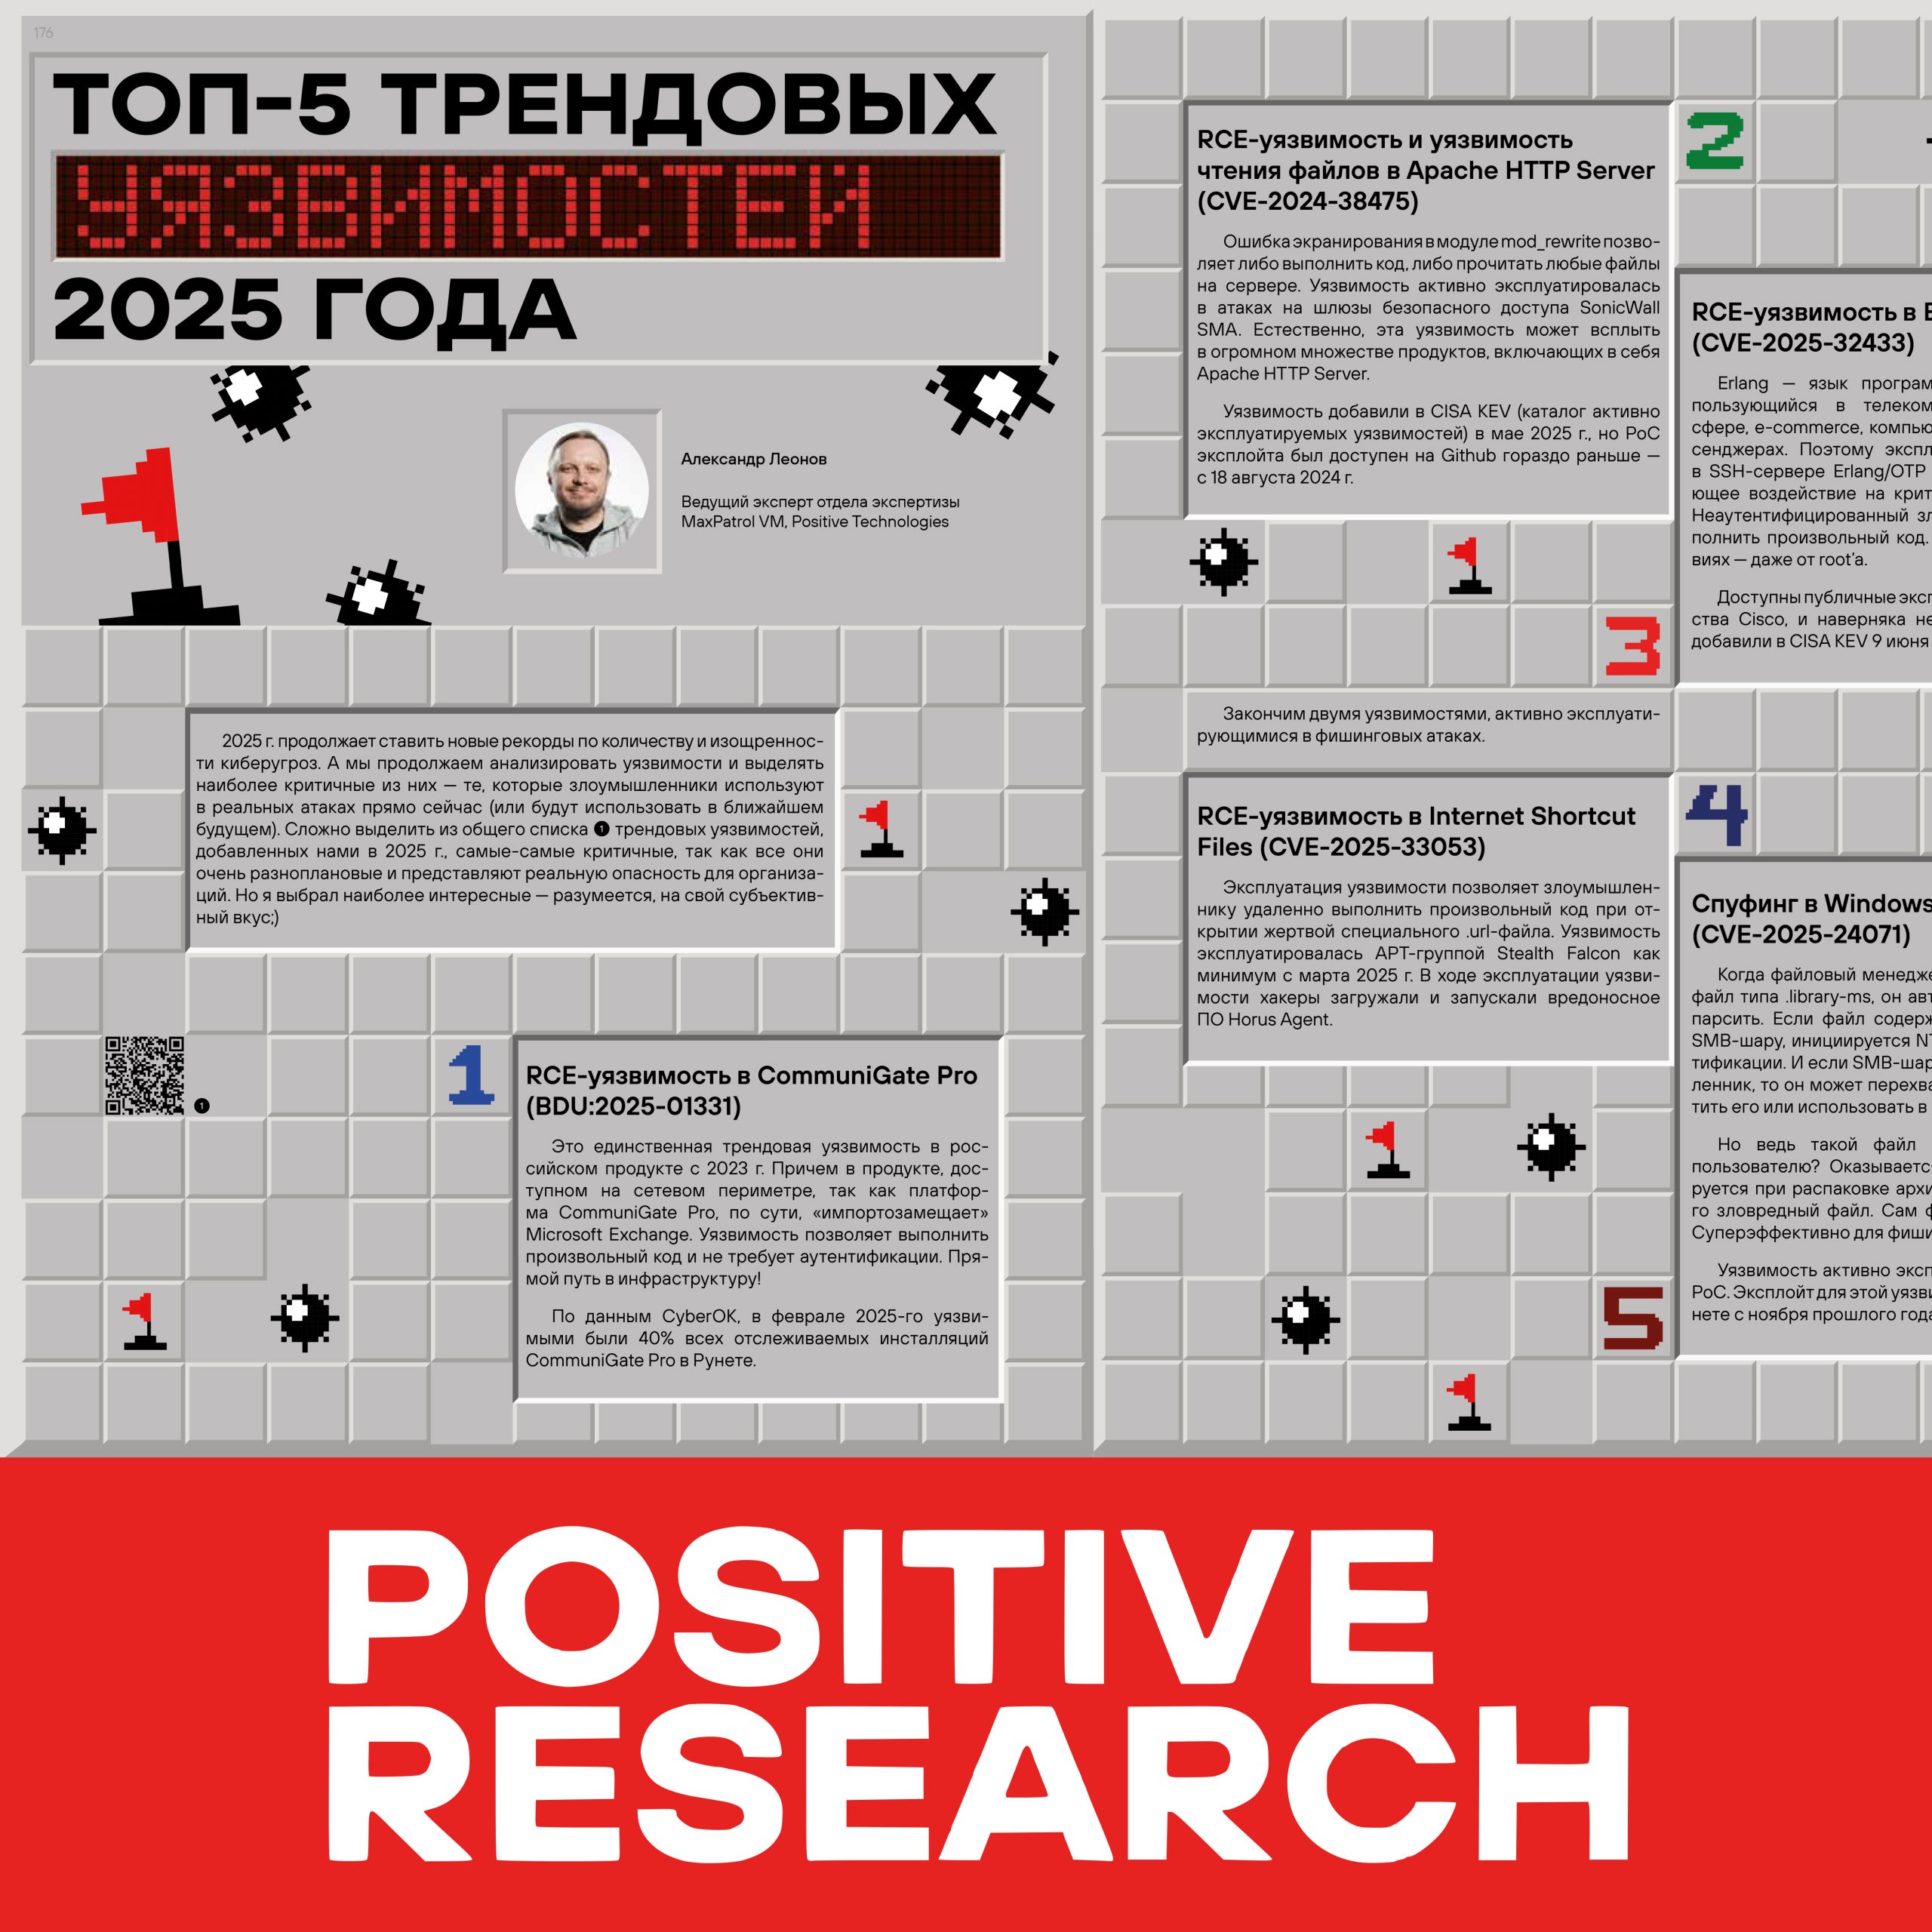
Вышел предновогодний выпуск журнала Positive Research, в котором есть мой материал с ТОП-5 трендовых уязвимостей 2025 года

Вышел предновогодний выпуск журнала Positive Research, в котором есть мой материал с ТОП-5 трендовых уязвимостей 2025 года

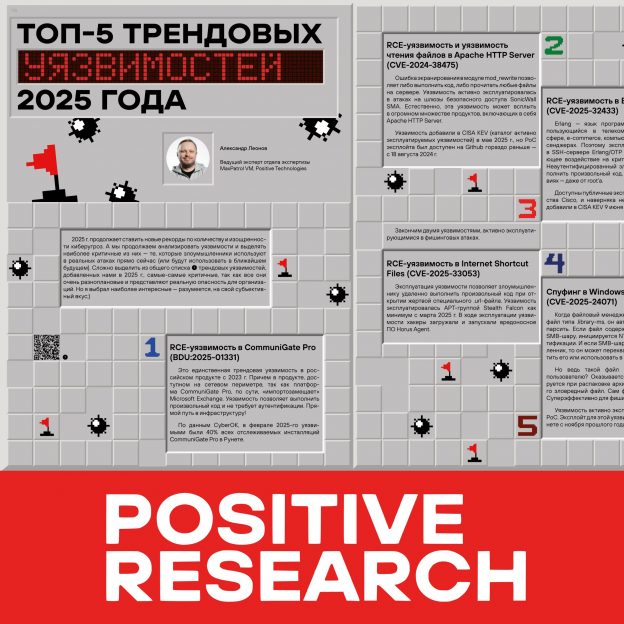
Вышел предновогодний выпуск журнала Positive Research, в котором есть мой материал с ТОП-5 трендовых уязвимостей 2025 года. Я выделял не самые критичные уязвимости (все они самые критичные!), а скорее самые интересные и разнообразные. И это, безусловно, субъективная оценка.

Материал забрали в середине лета, поэтому были все шансы, что до конца года появится что-то интересное. Так и получилось. 😅 Сейчас на первое место я бы поставил:

🔻 RCE - Microsoft SharePoint "ToolShell" (CVE-2025-49704, CVE-2025-53770). С этой уязвимостью были связаны самые громкие атаки. 😉

Уязвимости из статьи:

🔻 RCE - CommuniGate Pro (BDU:2025-01331)
🔻 RCE & AFR - Apache HTTP Server (CVE-2024-38475)
🔻 RCE - Erlang/OTP (CVE-2025-32433)
🔻 RCE - Internet Shortcut Files (CVE-2025-33053)
🔻 Spoofing - Windows File Explorer (CVE-2025-24071)

Собираюсь модерировать секцию Анализ Защищённости на конференции Код ИБ Итоги 4 декабря

Собираюсь модерировать секцию Анализ Защищённости на конференции Код ИБ Итоги 4 декабря

Собираюсь модерировать секцию Анализ Защищённости на конференции Код ИБ Итоги 4 декабря. Финальный список участников пока согласовывается, но как минимум там буду я и Кирилл Карпиевич, поэтому трендовые уязвимости, VM-ные практики и недостатки VM-решений мы точно обсудим. 😉

Расширенный список вопросов:

🔹 Какие уязвимости стали наиболее критичными в 2025 году, и как изменились ключевые тренды по сравнению с прошлым годом?

🔹 Какие инциденты ИБ, связанные с эксплуатацией уязвимостей, оказались наиболее значимыми в этом году, и как их можно было бы предотвратить?

🔹 Как изменились подходы к выявлению и устранению уязвимостей? Какая функциональность Vulnerability Management продуктов сейчас наиболее востребована?

🔹 Какие изменения в законодательстве и регуляторике в этом году повлияли на Анализ Защищённости, и какие изменения назрели?

🔹 Какие изменения в Анализе Защищённости ожидают нас в 2026 году: прогнозы и пожелания?

Upd. Что получилось. 😉

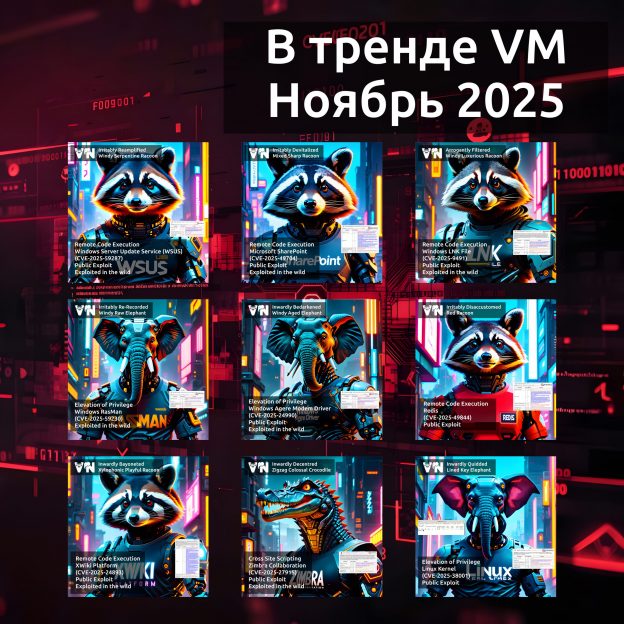
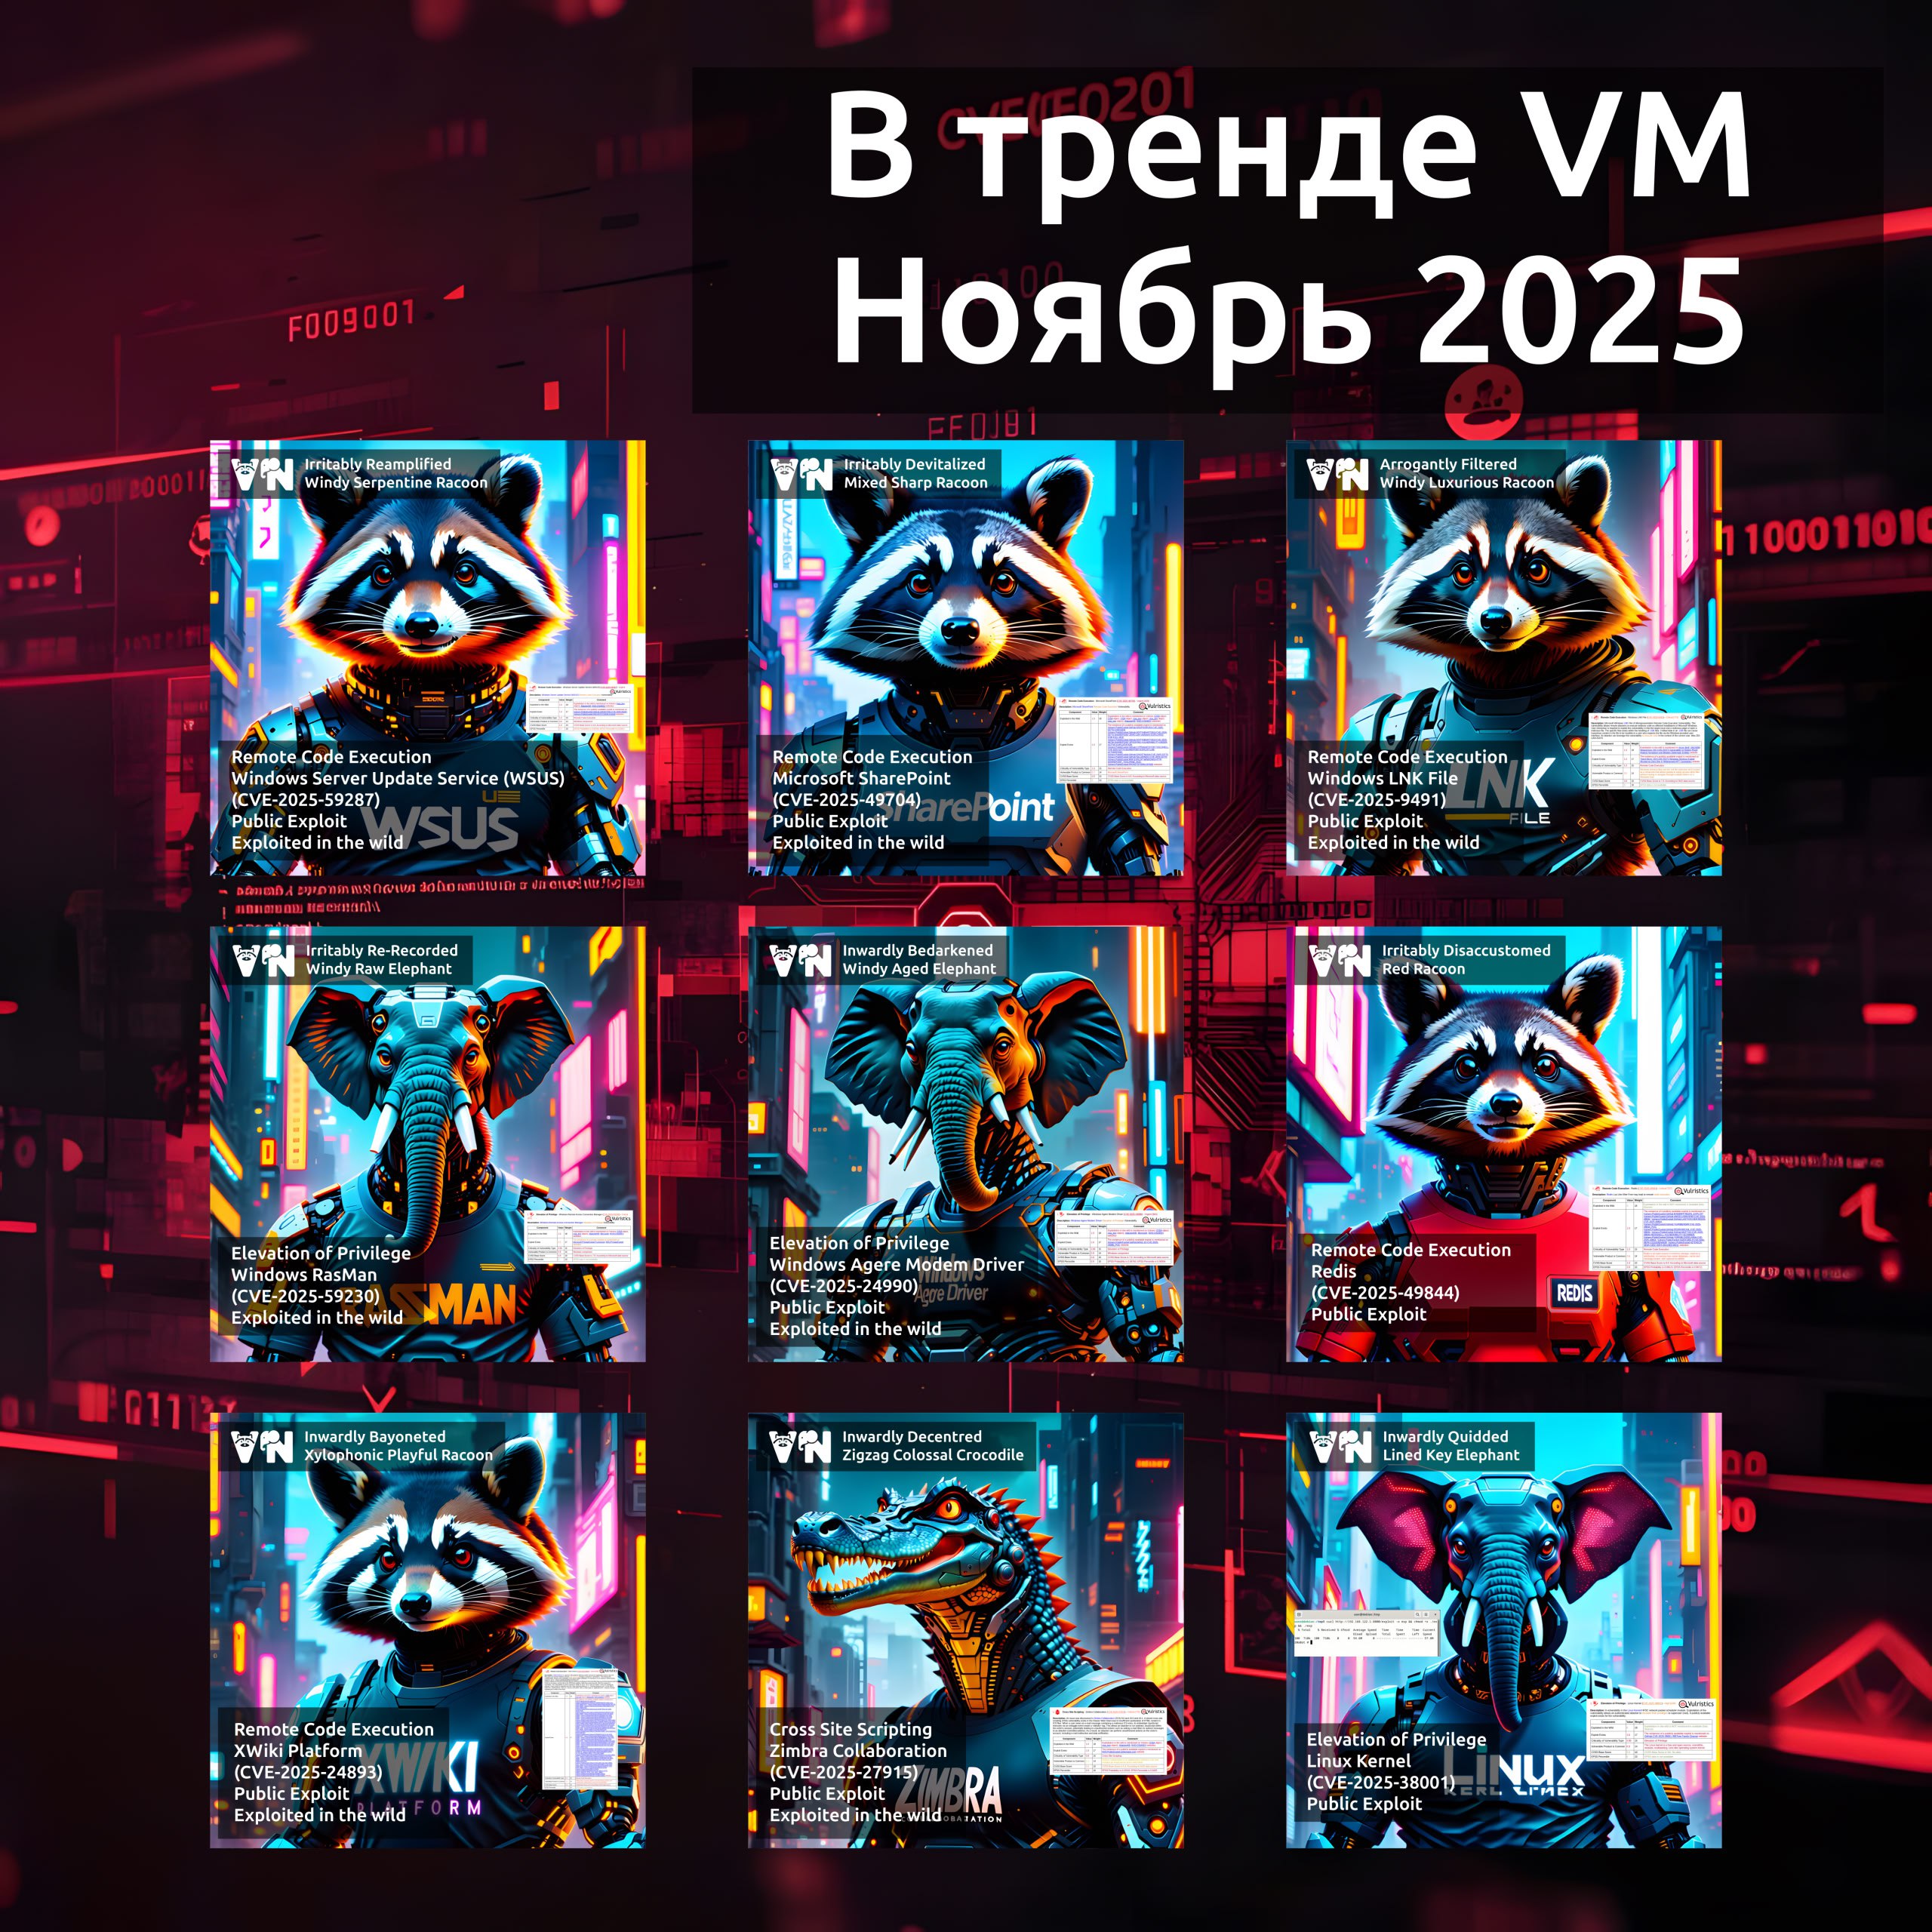
Ноябрьский "В тренде VM": уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux

Ноябрьский В тренде VM: уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux

Ноябрьский "В тренде VM": уязвимости Windows, SharePoint, Redis, XWiki, Zimbra Collaboration и Linux. Традиционная ежемесячная подборка. После нескольких месяцев относительного затишья снова большой выпуск. 🔥

🗞 Пост на Хабре
🗞 Пост на SecurityLab
🗒 Дайджест на сайте PT

Всего девять уязвимостей:

🔻 RCE - Windows Server Update Services (WSUS) (CVE-2025-59287)
🔻 RCE - Microsoft SharePoint "ToolShell" (CVE-2025-49704)
🔻 RCE - Windows LNK File (CVE-2025-9491)
🔻 EoP - Windows Remote Access Connection Manager (CVE-2025-59230)
🔻 EoP - Windows Agere Modem Driver (CVE-2025-24990)
🔻 RCE - Redis "RediShell" (CVE-2025-49844)
🔻 RCE - XWiki Platform (CVE-2025-24893)
🔻 XSS - Zimbra Collaboration (CVE-2025-27915)
🔻 EoP - Linux Kernel (CVE-2025-38001)

🟥 Портал трендовых уязвимостей