Архив метки: vulnerability

Посмотрел предлагаемые правки к статье 15.1 149-ФЗ о "реестре блокировок" в рамках второго пакета мер по борьбе с кибермошенниками

Посмотрел предлагаемые правки к статье 15.1 149-ФЗ о реестре блокировок в рамках второго пакета мер по борьбе с кибермошенниками

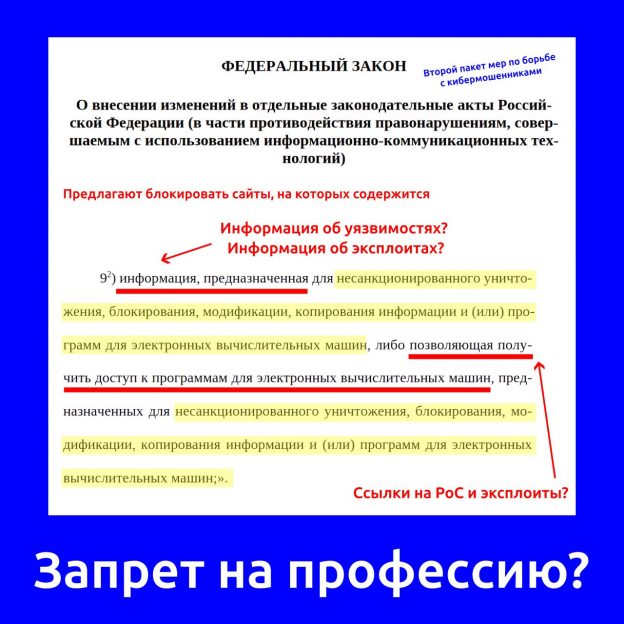
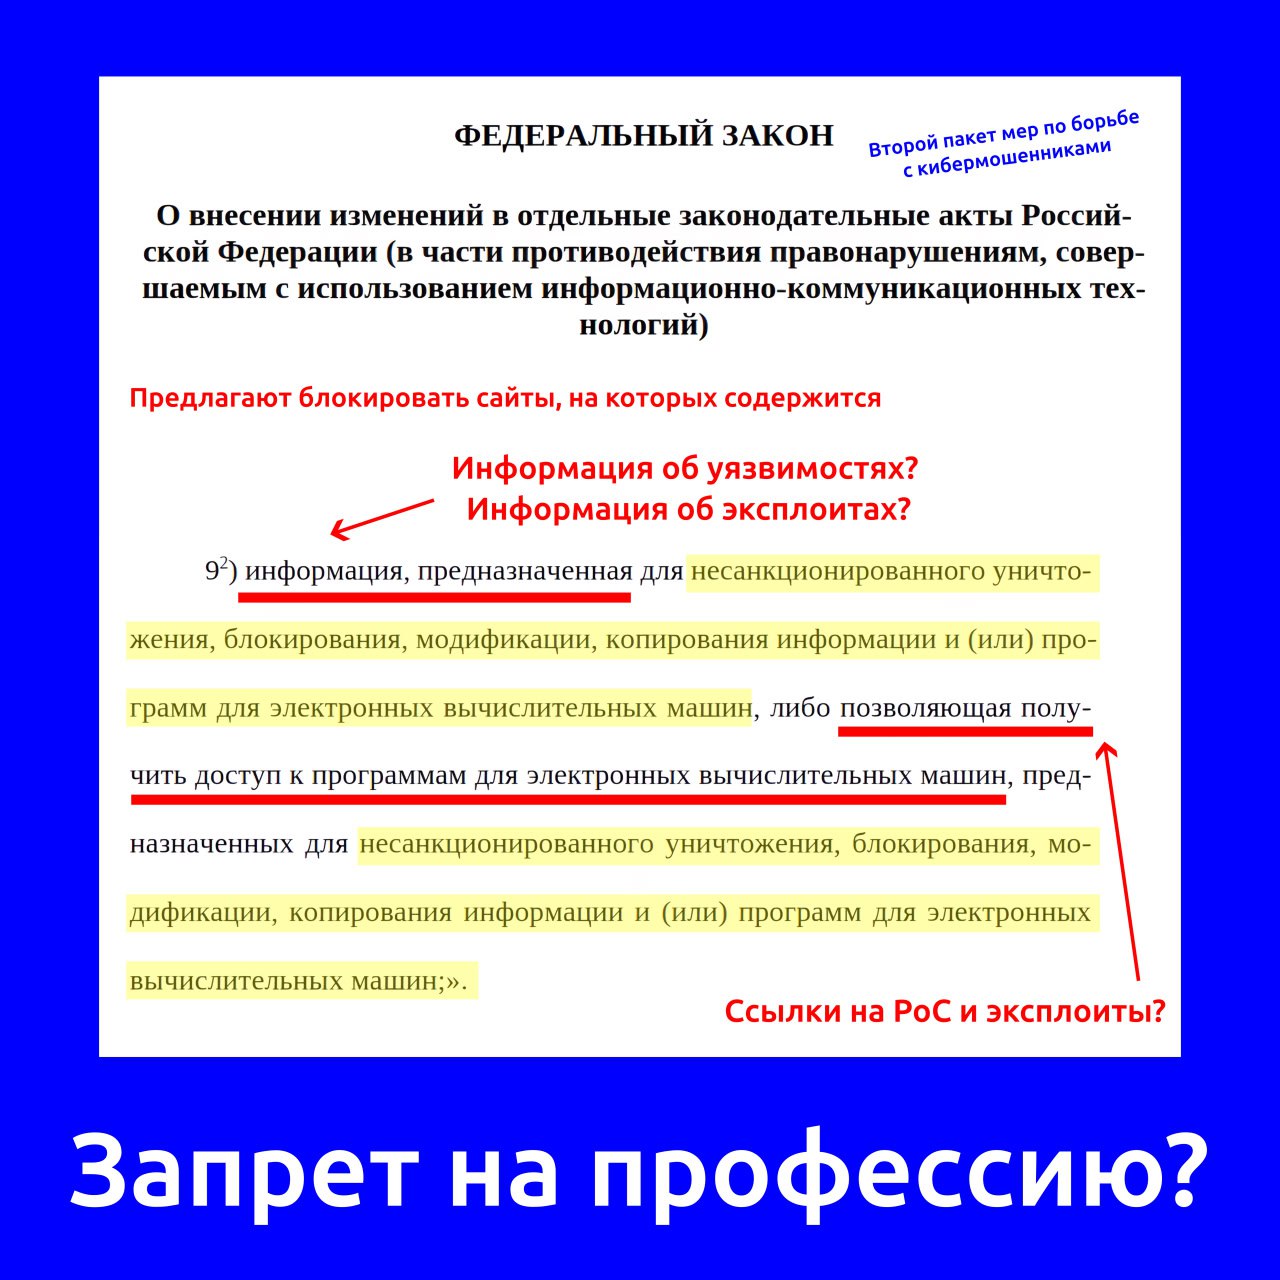
Посмотрел предлагаемые правки к статье 15.1 149-ФЗ о "реестре блокировок" в рамках второго пакета мер по борьбе с кибермошенниками. Соглашусь с коллегами, с настолько широкой формулировкой выглядит так себе.

В первую очередь, конечно, под удар попадают российские ресёрчеры. Более-менее полное описание уязвимости и способа эксплуатации подпадает под первую часть формулировки. Но ресёрчерам и не привыкать. Они и так под 273 УК РФ ходят. Теперь им ещё и сайты поблочат. Видимо чтобы они окончательно поняли, что в России им не рады и нужно уезжать работать на запад. 🙄

Вторая часть ещё интереснее. Что значит информация "позволяющая получить доступ" к ПО/эксплоитам? Только прямая ссылка? А фраза "эксплойт есть на GitHub"? А фраза "Наличие эксплойта: Существует" в описании уязвимости на БДУ ФСТЭК? А указание CVE-идентификатора, по которому можно эксплойт найти? 🤪

Я не знаю как помогут эти правки бороться с кибермошенниками, но киберпотенциал страны они точно подорвут. 🤷‍♂️

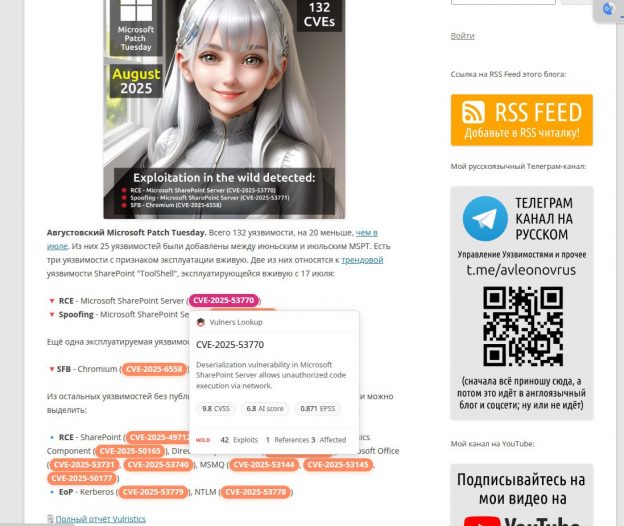
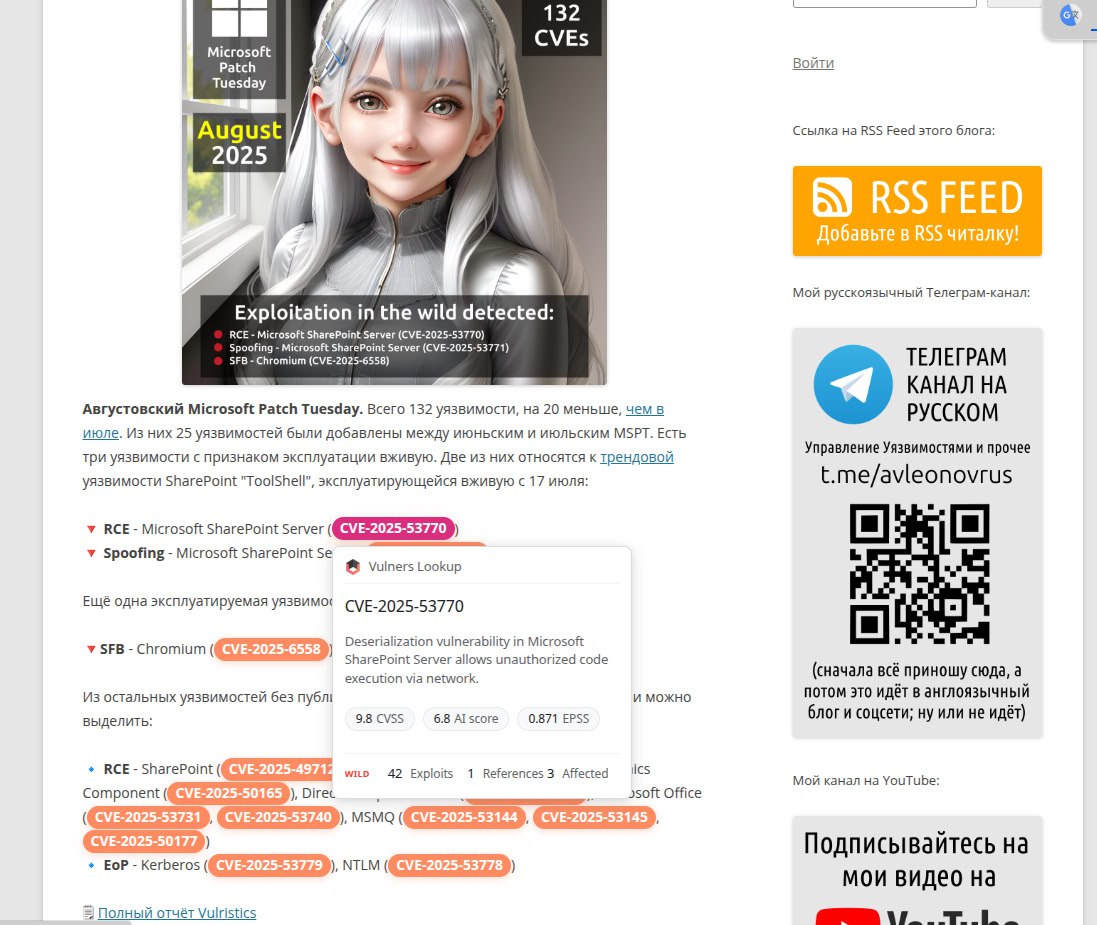
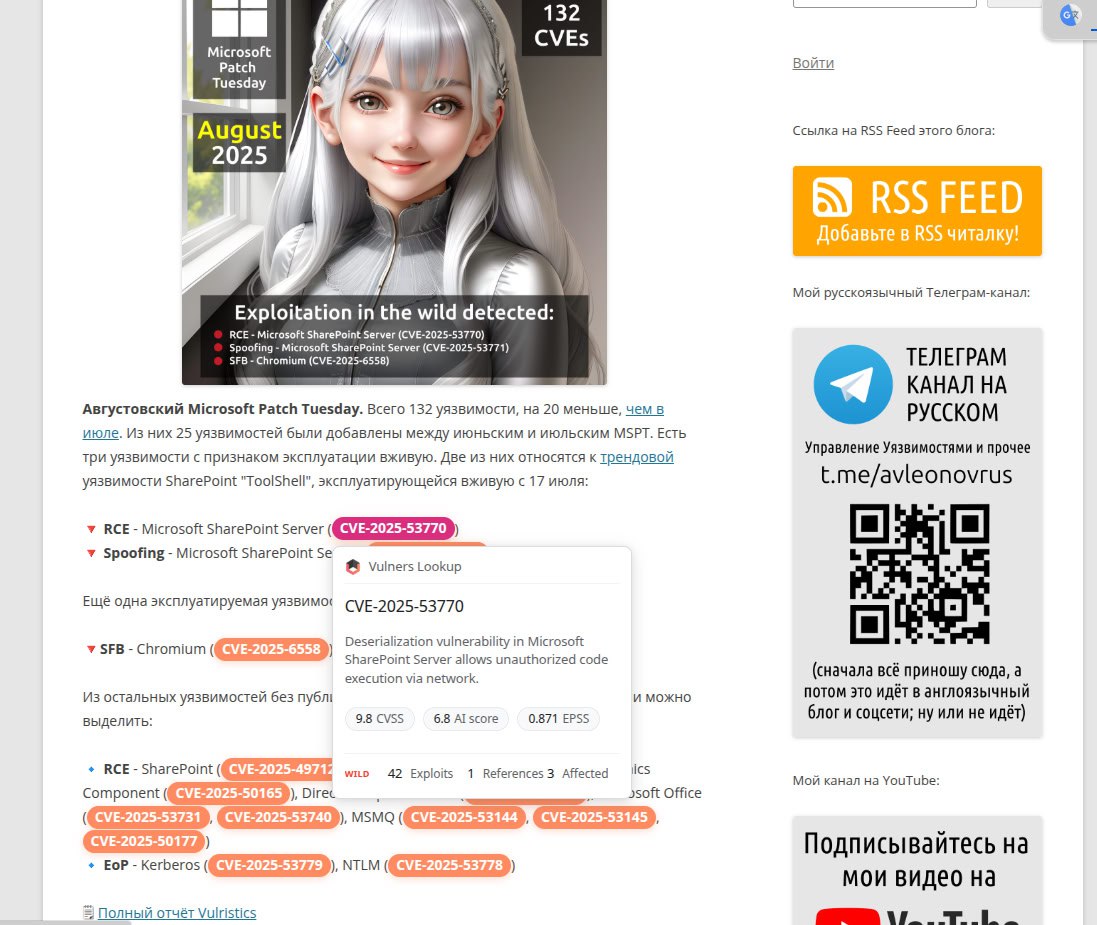
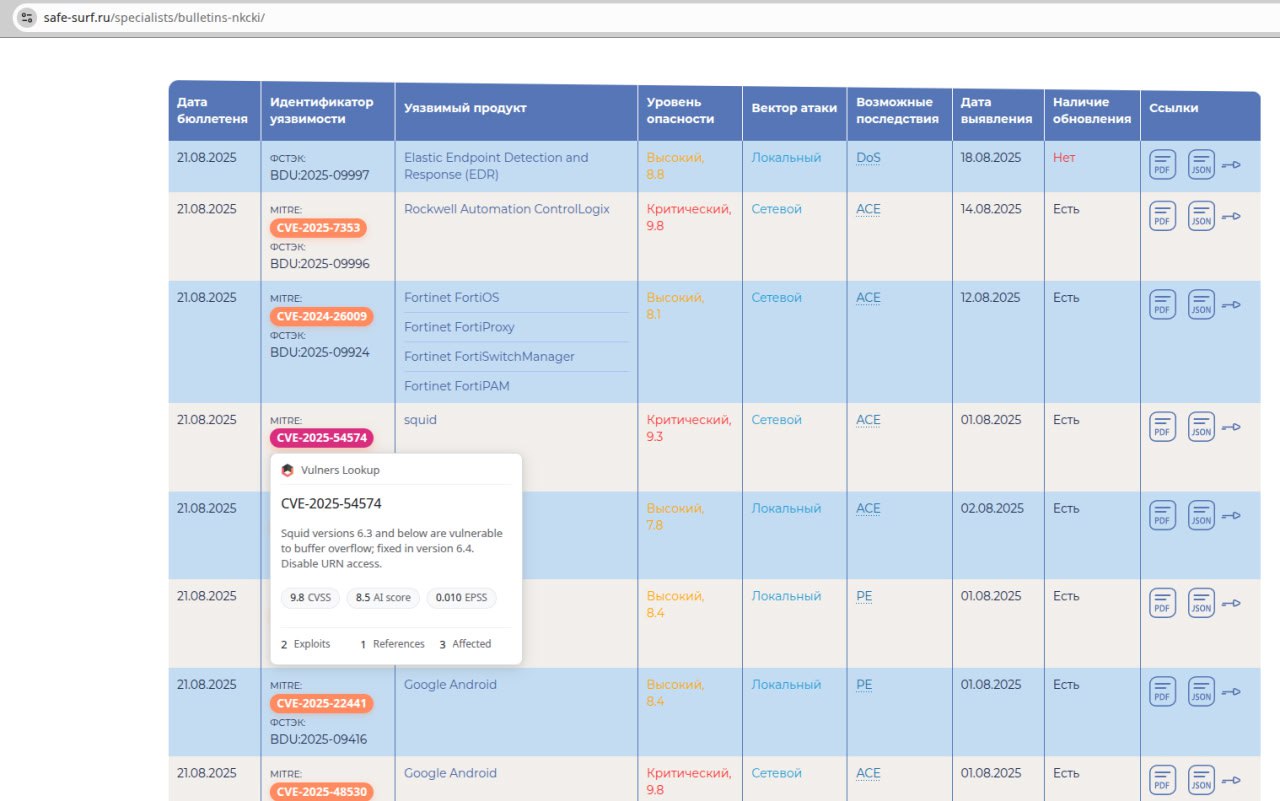
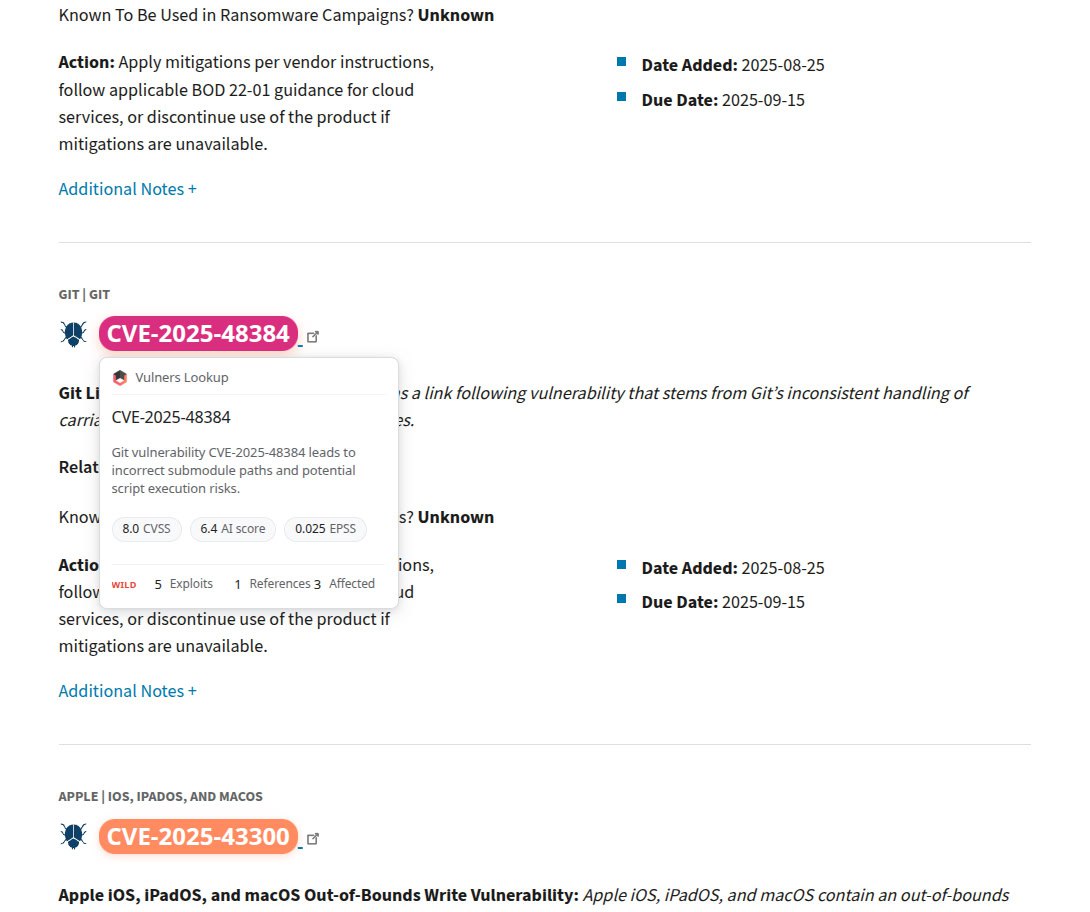
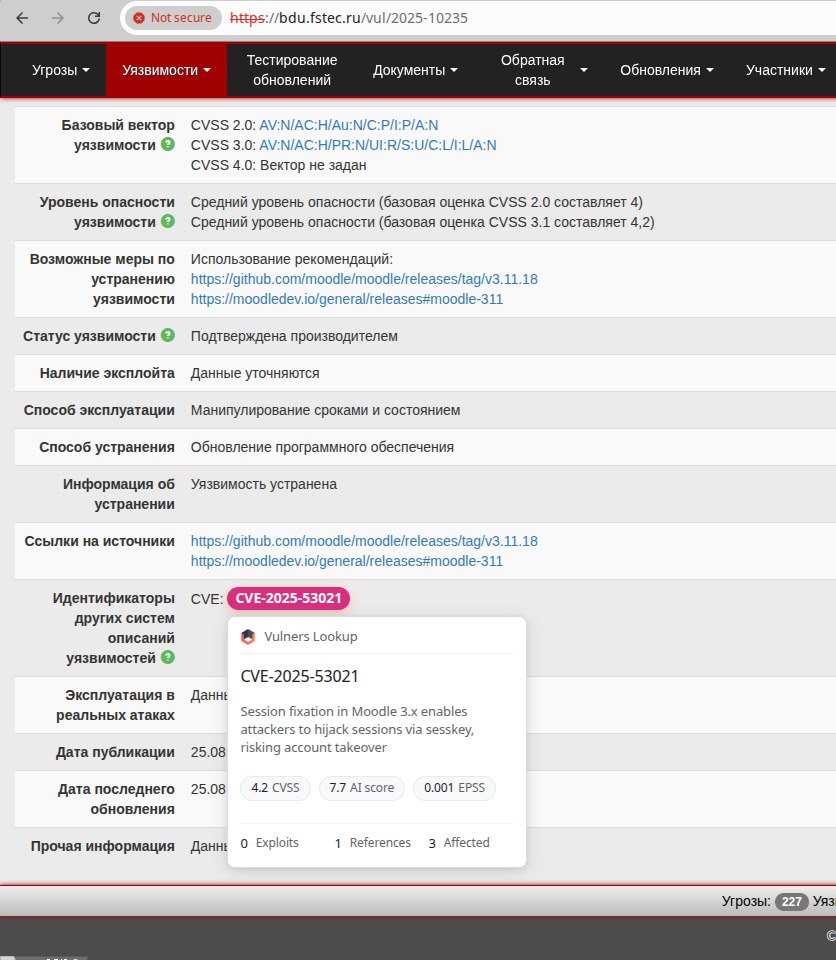
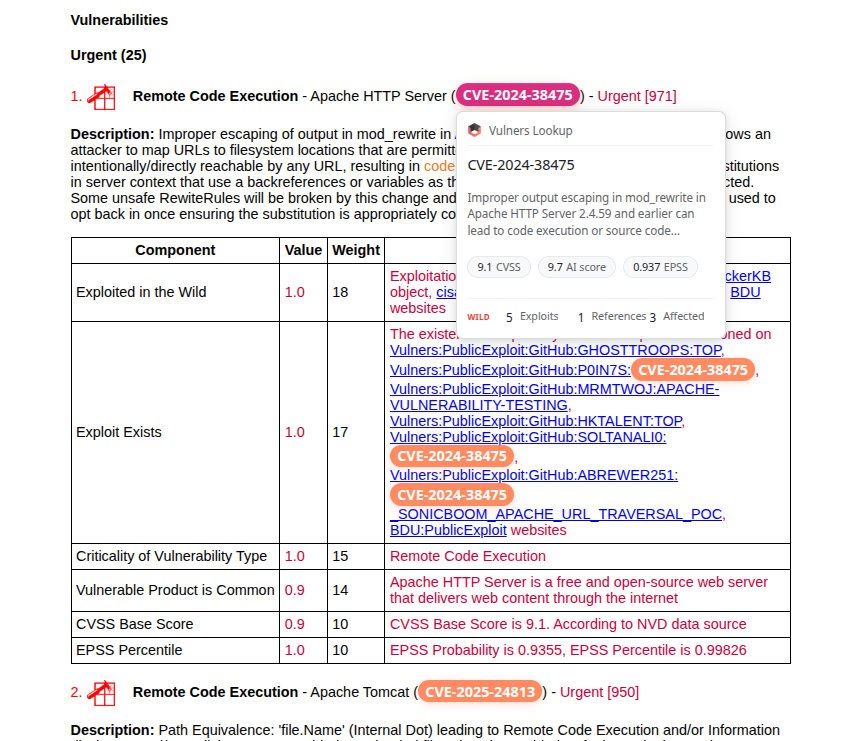
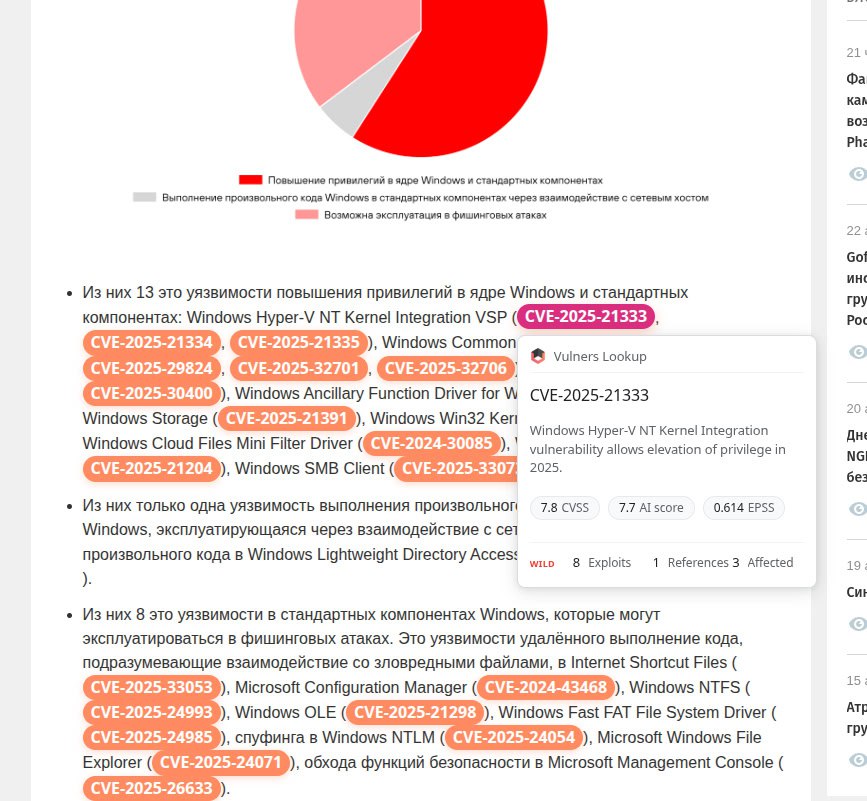
🔍 Протестировал Vulners Lookup - дополненную CVE-реальность

🔍 Протестировал Vulners Lookup - дополненную CVE-реальность🔍 Протестировал Vulners Lookup - дополненную CVE-реальность🔍 Протестировал Vulners Lookup - дополненную CVE-реальность🔍 Протестировал Vulners Lookup - дополненную CVE-реальность🔍 Протестировал Vulners Lookup - дополненную CVE-реальность🔍 Протестировал Vulners Lookup - дополненную CVE-реальность🔍 Протестировал Vulners Lookup - дополненную CVE-реальность

🔍 Протестировал Vulners Lookup - дополненную CVE-реальность.

Вчера разработчики из компании VulnCheck показали прототип плагина для Chrome/Chromium, который подсвечивает CVE-идентификаторы на сайте и при наведении на них показывает окошко с информацией по уязвимости. Наиболее важная информация - входит ли уязвимость в VulnCheck KEV (расширенный аналог CISA KEV). ⚡️

Ребята из Vulners увидели эту новость, идея им понравилась и они буквально за день реализовали свой аналог. 👨‍💻 Также подсвечиваются CVE-шки и при наведении отображаются актуальные параметры: описание, наличие признаков эксплуатации вживую и публичных эксплоитов. По клику можно перейти на сайт Vulners, чтобы изучить эти эксплоиты и признаки эксплуатации. 😉🚀

Wow-эффект присутствует! 🤯🙂👍 Новости, бюллетени регуляторов, ТОП-ы уязвимостей, блоги начинают играть новыми красками. 🎨 Очень прикольно! 😎 И бесплатно! 🆓

Vulners Lookup доступен в магазине плагинов Google. 😉

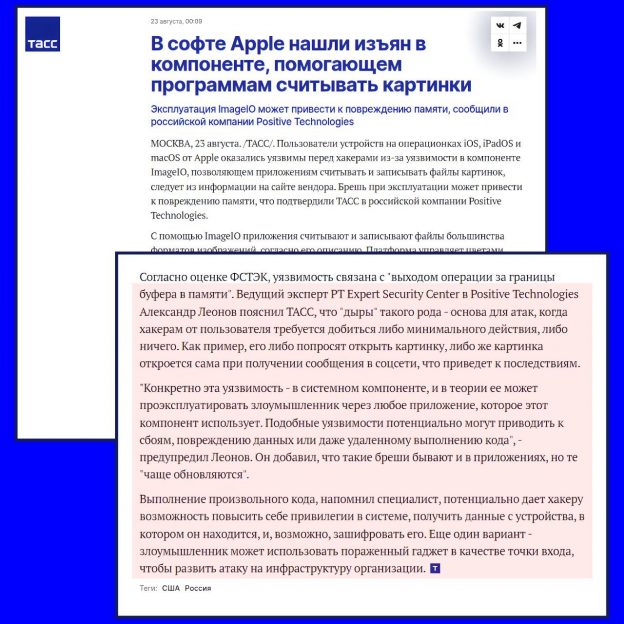
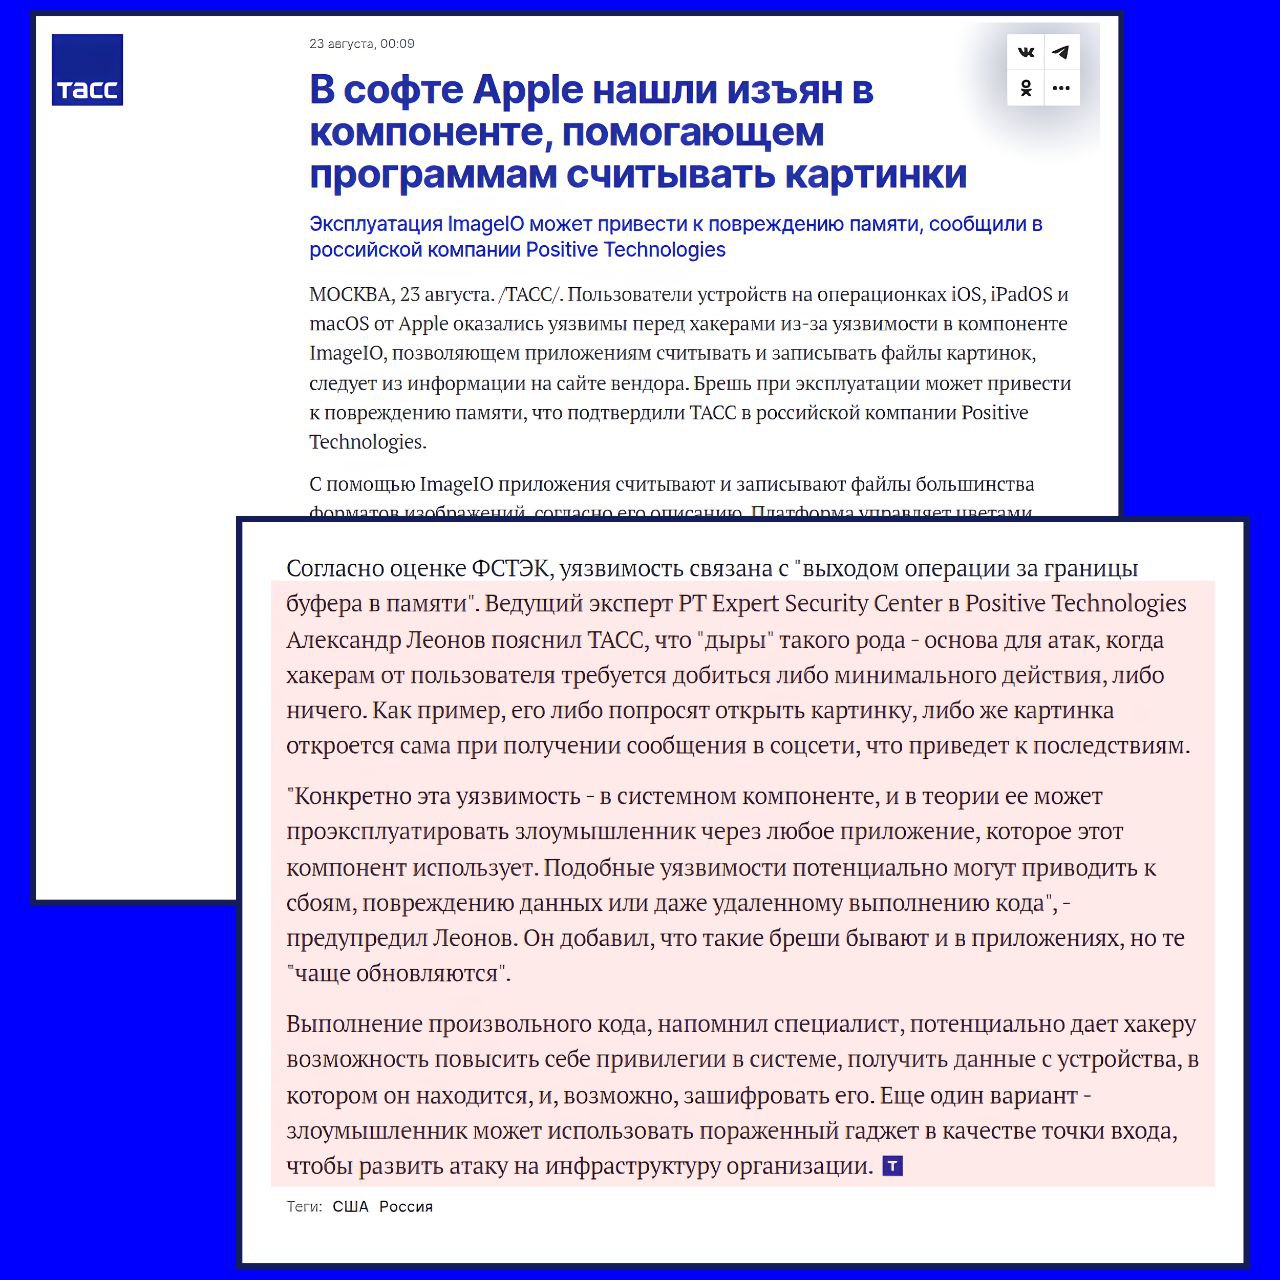
ТАСС опубликовали мой комментарий по поводу Memory Corruption/RCE - ImageIO (CVE-2025-43300)

ТАСС опубликовали мой комментарий по поводу Memory Corruption/RCE - ImageIO (CVE-2025-43300)

ТАСС опубликовали мой комментарий по поводу Memory Corruption/RCE - ImageIO (CVE-2025-43300). Отдельно радует, что ТАСС указали компанию, должность, имя-фамилию (а не "киберэксперт Леонов" 😅). Суть уязвимости тоже верно передали. 👍

По уязвимости появились подробности, что она вызвана ошибкой "в реализации кода для JPEG Lossless Decompression внутри модуля RawCamera.bundle, который обрабатывает файлы DNG (Digital Negative) от Adobe".

Почему опасно:

🔓 Эксплуатируется без клика и нотификаций: файлы DNG могут автоматически обрабатываться iOS при получении через iMessage или другие мессенджеры. 📱 Ваш телефон не спросит разрешения - он просто отрендерит превью и выполнит код. 😈

🌍 Широкий вектор атаки: DNG - это открытый формат raw изображения, активно используемый фотографами 📸.

🎯 Доп. возможности после эксплуатации: Apple BlastDoor разрешает права для RawCamera.bundle.

👾⚒️ Эксплуатируется вживую и есть PoC эксплоита на GitHub

MaxPatrol Carbon - средство эффективной приоритизации уязвимостей

MaxPatrol Carbon - средство эффективной приоритизации уязвимостей

MaxPatrol Carbon - средство эффективной приоритизации уязвимостей. Продолжу предыдущий пост примером конкретного решения. 😉

➡️ На вход Carbon берёт данные по уязвимостям (в расширенном смысле, "экспозиции": CVE/BDU, мисконфиги, подобранные учётки и т.п.) и сетевой связности из MaxPatrol VM. ❗️Отсюда важность полноты VM-сканирования❗️ Пользователь также задаёт точки проникновения, и целевые системы.

⬅️ На выходе Carbon даёт набор потенциальных путей атаки (тысячи их!), завязанных на эксплуатацию обнаруженных уязвимостей ("экспозиций"). Причём это не условные маршруты на основе сетевой достижимости. Нет! Там полноценные сценарии с эксплуатацией RCE-уязвимостей, захватом учёток, повышением привилегий, учётом возможности подключения по легитимному протоколу и прочим. 👨‍🔬

⚖️ Пути атаки оцениваются с учётом сложности эксплуатации, длительности и количества шагов…

И только здесь начинается полноценная приоритизация уязвимостей… 😉

Microsoft ограничили доступ китайским ИБ-компаниям к MAPP (Microsoft Active Protection Program)

Microsoft ограничили доступ китайским ИБ-компаниям к MAPP (Microsoft Active Protection Program)

Microsoft ограничили доступ китайским ИБ-компаниям к MAPP (Microsoft Active Protection Program). 👎 В рамках программы вендоры получают ранний доступ к информации об уязвимостях, которые будут исправлены в Microsoft Patch Tuesday. Иногда MS предоставляют даже PoC-и эксплоитов. 🛠

Эта информация нужна ИБ-вендорам для оперативной разработки правил детектирования и блокирования эксплуатации уязвимостей.

❓ Есть мнение, что Microsoft так наказывает китайские компании за слив информации об уязвимости SharePoint ToolShell. Но подтверждений этому нет. 🤷‍♂️

Помнится, MS зачищали MAPP от российских компаний примерно так же бездоказательно. 🌝

➡️ Если Microsoft считает российских и китайских ИБ-вендоров неблагонадежными, зачем исследователи, работающие в этих вендорах, продолжают репортить уязвимости в Microsoft? 🤔 Как по мне, эту "игру в одни ворота" 🥅 давно пора пересмотреть в сторону централизованного репортинга уязвимостей. 😉

Детектировать нужно все уязвимости!

Детектировать нужно все уязвимости!

Детектировать нужно все уязвимости! Частенько натыкаюсь на мнение, что основательный подход к построению VM процесса, например по БОСПУУ, приведёт к тому, что продетектированных в организации уязвимостей будет слишком много, "IT с такими объёмами не справится". А раз так, то не стоит и начинать. 🫠

Мой ответ на это:

🔻 Прежде всего следует поставить вопрос, почему устранять уязвимости (~обновлять системы) является настолько мучительной задачей для IT. Скорее всего, это свидетельство архитектурных проблем, препятствующих внедрению базовых процессов кибергигиены. Невозможность устранять уязвимости - только следствие. 🌝

🔻 Выявлять нужно все уязвимости, но устранять их следует приоритизированно. В первую очередь следует устранять уязвимости, эксплуатация которых наиболее проста и выгодна злоумышленникам. А как это понять? Для этого, по-хорошему, необходимо формировать потенциальные пути атак (attack paths), производить их оценку и приоритизацию. И для этого есть решения. 😉

🔥 Лайв-канал: самые свежие VM-ные новости

🔥 Лайв-канал: самые свежие VM-ные новости

🔥 Лайв-канал: самые свежие VM-ные новости. Вы могли заметить, что количество постов в @avleonovlive значительно возросло за последние несколько дней (было от 8 до 19 постов в день). Скорость реагирования на VM-ные новости (уязвимости, ресёрчи, дискуссии, фичи вендоров) и полнота их освещения также возросла. Уже похоже на полноценный новостной ИБ-канал а-ля Секатор. 😇

Собираюсь продолжать в том же духе. Естественно, чтобы справляться с такими объёмами, я буду пользоваться обработкой текста нейросеточками (как и другие авторы ИБ-каналов 😅🤷‍♂️🤫). Но нейросеточки уже достаточно хорошо переводят и делают выжимки, чтобы выкладывать результат можно было практически as is. Я стараюсь отлавливать ошибки и неточности при вычитке. Но если заметите - пишите в комментарии @avleonovlive или личку.

Основной канал @avleonovrus остаётся для низкочастотного постинга "ручного" контента, зачастую по материалам, выложенным ранее в @avleonovlive.