Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

В следующую среду буду участвовать в эфире "Безопасной среды" Кода ИБ на тему построения процесса управления уязвимостями

В следующую среду буду участвовать в эфире Безопасной среды Кода ИБ на тему построения процесса управления уязвимостями

В следующую среду буду участвовать в эфире "Безопасной среды" Кода ИБ на тему построения процесса управления уязвимостями. Также в качестве экспертов там будут Евгений Мельников из МегаФона и Игорь Смирнов из Alpha Systems (у меня был вчера пост про их VM-решение).

Вынесенные на обсуждение вопросы повторяют вопросы из моего недавнего интервью CISOCLUB (что, естественно, просто совпадение 😉), так что должно быть много хардкорного и болезненного про управление активами, качество детектирования, приоритизацию уязвимостей, отслеживание тасков на устранение уязвимостей и т.д.

Регистрируйтесь на сайте Код ИБ и до встречи в среду 2 октября в 12:00.
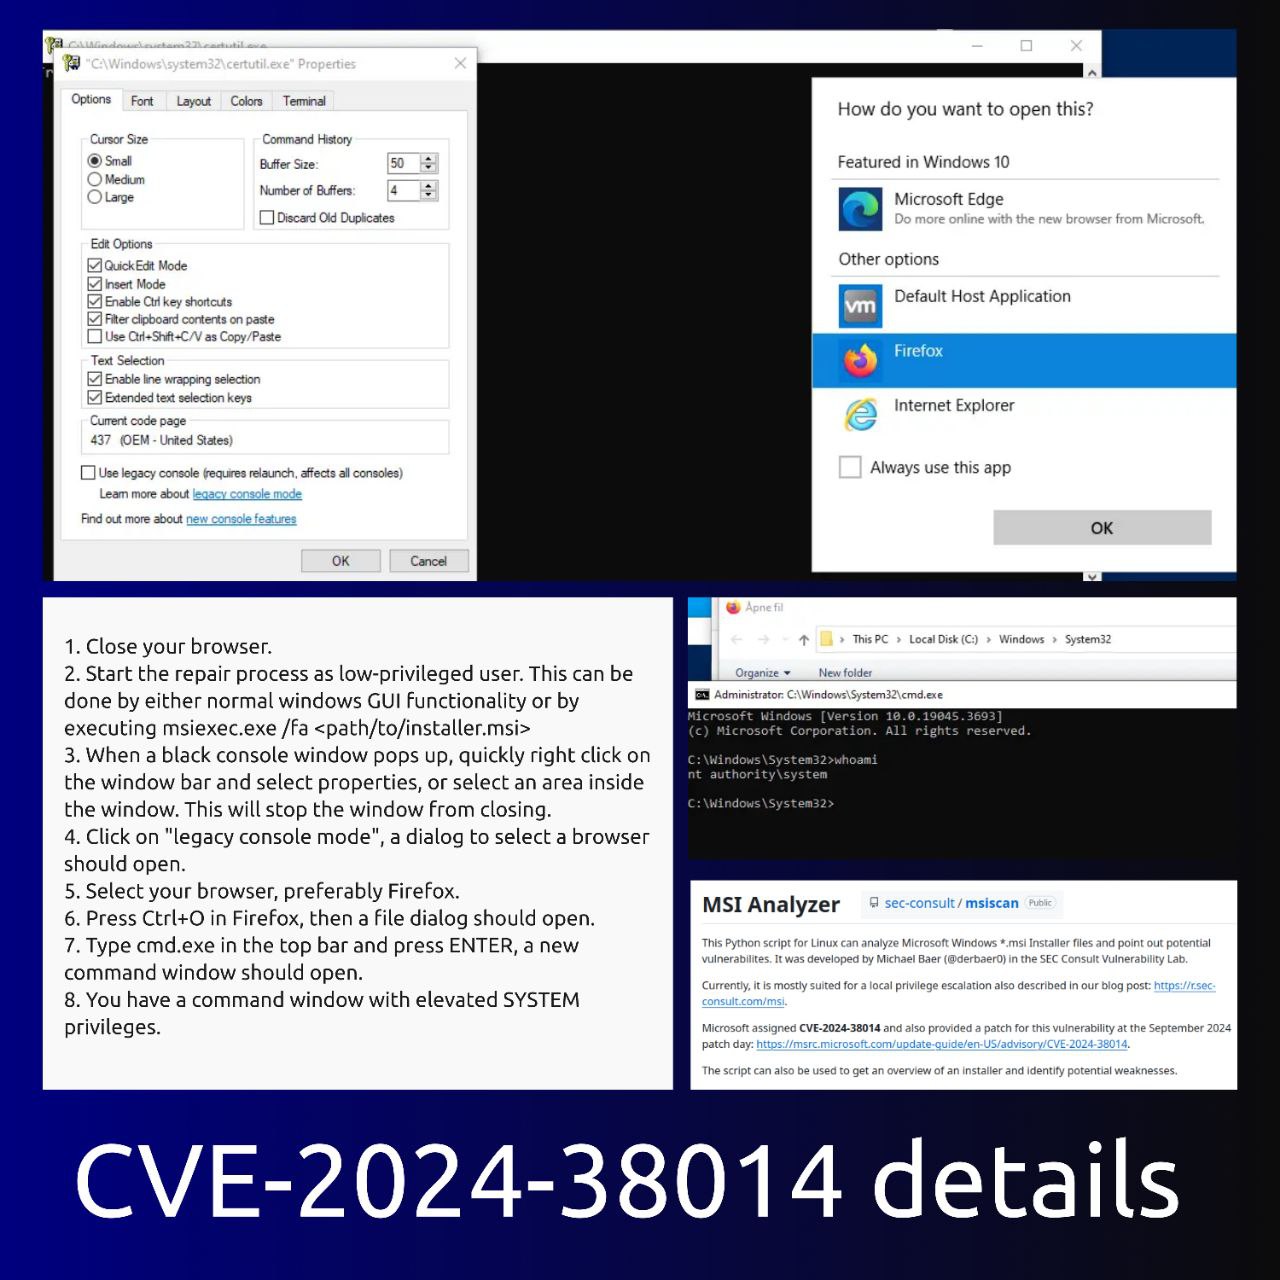
Несколько уточнений по поводу Elevation of Privilege - Windows Installer (CVE-2024-38014)

Несколько уточнений по поводу Elevation of Privilege - Windows Installer (CVE-2024-38014)

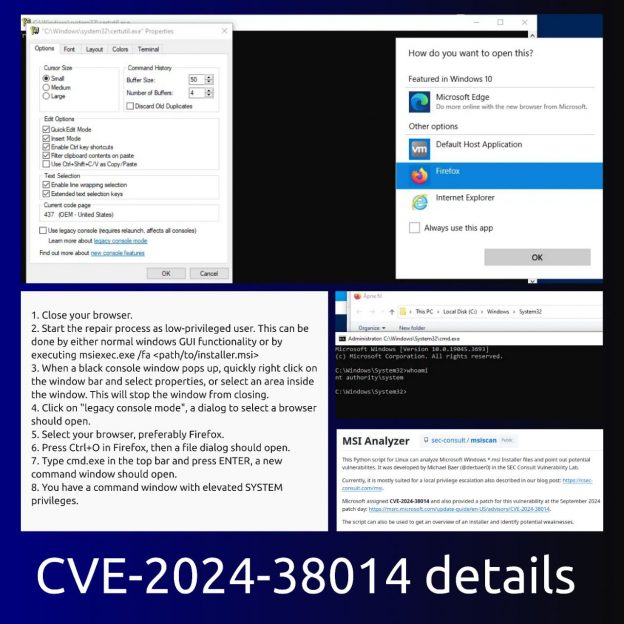
Несколько уточнений по поводу Elevation of Privilege - Windows Installer (CVE-2024-38014). Чтобы не выглядело, что эта уязвимость может эксплуатироваться абсолютно универсально.

🔹 Для атаки злоумышленнику требуется доступ к GUI Windows. Естественно, окошко ведь нужно увидеть и "поймать". Вот прям мышкой. Задачу упрощает утилита SetOpLock, которое не даёт окошку закрываться.

🔹 Для атаки злоумышленнику требуется установленный на хосте веб-браузер. Причём актуальный Edge или IE не подойдёт, нужен Firefox или Chrome. И они не должны быть запущены перед началом атаки. А Edge или IE не должны быть установлены в качестве браузера по умолчанию.

🔹 Не для каждого MSI файла это сработает. SEC Consult выпустили утилиту msiscan для детектирования MSI файлов, которые могут использоваться для эксплуатации этой и подобных уязвимостей.

Про уязвимость Elevation of Privilege - Windows Installer (CVE-2024-38014)

Про уязвимость Elevation of Privilege - Windows Installer (CVE-2024-38014)

Про уязвимость Elevation of Privilege - Windows Installer (CVE-2024-38014). Уязвимость была исправлена 10 сентября в рамках сентябрьского Microsoft Patch Tuesday. Её обнаружил Michael Baer из SEC Consult. 12 сентября вышел их блог-пост с деталями эксплуатации.

MSI файлы - стандартный способ установки, восстановления (repair) и удаления программ в Windows. Установка требует высоких привилегий. А функцию восстановления может запускать и низкопривилегированный пользователь. При том, что сама функция может выполняться в контексте NT AUTHORITY\SYSTEM. 🤔

Злоумышленник запускает MSI файл уже установленного приложения, выбирает режим repair и взаимодействует со всплывающим окном консоли, запущенным от SYSTEM. Через несколько шагов он получает интерактивную консоль с правами SYSTEM.

Исправление Microsoft активирует запрос User Account Control (UAC), когда MSI установщик выполняет действие с повышенными привилегиями, т.е. до появления окна консоли. Это блокирует атаку.

"Управление Уязвимостями и прочее" в ТОП-3 лучших авторских каналов по ИБ в российском Telegram

Управление Уязвимостями и прочее в ТОП-3 лучших авторских каналов по ИБ в российском Telegram

"Управление Уязвимостями и прочее" в ТОП-3 лучших авторских каналов по ИБ в российском Telegram. 🥳 Опрос проводил CyberSachok.

"Основной критерий ранжирования в рейтинге — качество контента в канале и содержание. Каналы по шкале от 1 до 10 в нашем закрытом опроснике оценивала фокус группа из специалистов по инфобезу разных направлений."

Только вчера узнал, что такой рейтинг вообще составляли. Полез посмотреть результаты и внезапно обнаружил там свой канал на весьма почётном месте. 😲 Очень-очень приятно. 😇 Спасибо большое коллегам за высокую оценку! Постараюсь соответствовать.

Vulnerability Management от Alpha Systems

Vulnerability Management от Alpha Systems

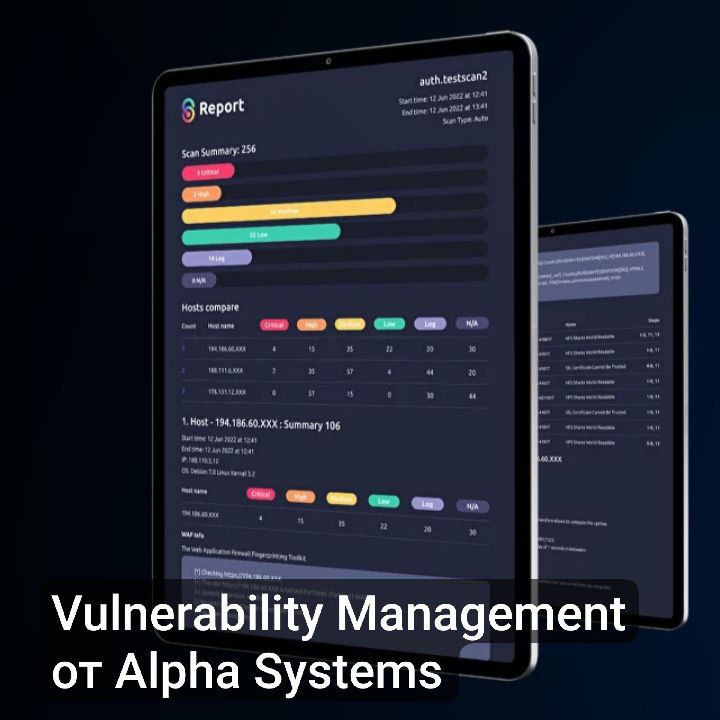
Vulnerability Management от Alpha Systems. В последнее время довольно часто натыкаюсь на медийную активность этой российской компании по теме Управления Уязвимостями. 👍 Почитал их сайт.

AlphaSense - решение класса Vulnerability Auditor / Vulnerability Management для IT-инфраструктуры. "Представляет из себя конвейер из различных сканеров и утилит безопасности с открытым исходным кодом". Заявляются возможности детектирования активов, определения web-компонентов, обнаружения и обхода WAF, активного сканирования хостов на наличие уязвимостей (также проверки образов Docker и кластеров k8s), эксплуатации уязвимостей. Подчёркиваются расширенные возможности репортинга и нотификаций.

Какие именно утилиты используются непонятно, но в описании функциональных характеристик упоминаются фиды CVE, CCE OpenVAS, OVAL, Vulners. Возможно это указывает на способы детектирования, а возможно нет. 🤷‍♂️

В любом случае вполне себе кандидат на включение в карту VM-решений (сегмент СДУИ). 😉

7-8 октября в Москве пройдёт форум по информационной безопасности КИБЕРТЕХ

7-8 октября в Москве пройдёт форум по информационной безопасности КИБЕРТЕХ

7-8 октября в Москве пройдёт форум по информационной безопасности КИБЕРТЕХ. Организатор Минцифры, оператор ВИПФОРУМ. Мероприятие позиционируется как площадка взаимодействия отраслевых регуляторов и бизнеса.

Основные темы: ИБ в экономике данных, технологическая независимость, безопасность КИИ.

📍 Проходить мероприятие будет в кластере «Ломоносов» (около МГУ). Для заказчиков участие бесплатное.

🗒 Доступна предварительная программа. 🧐 Я пока целюсь в партнёрскую сессию Cyberus, пресс-конференцию Positive Technologies и панельки про экспортный потенциал, результаты импортозамещения средств / сервисов, ПАКи для ЗОКИИ и категорирование объектов КИИ.

Уютный канальчик "Управление Уязвимостями и прочее" в информационных партнёрах мероприятия, так что буду подсвечивать интересное. 😉

На Anti-Malware вышла статья "Эффективное управление уязвимостями с Security Vision VM"

На Anti-Malware вышла статья Эффективное управление уязвимостями с Security Vision VM

На Anti-Malware вышла статья "Эффективное управление уязвимостями с Security Vision VM". В статье разбираются фичи обновленного продукта. Имхо, наибольший интерес вызывает собственный сканер уязвимостей. Сканер как продукт (VS) у них на сайте значился довольно давно, но сейчас появилась конкретика.

Сканирование агентное и безагентное.

Заявляется поддержка:

🔹 Дистрибутивов Linux: Astra Linux, Alt Linux, РЕД ОС, Ubuntu, Red Hat, CentOS, AlmaLinux, Oracle Linux, Debian (включая все возможные системы на его основе),
🔹 Настольных и серверных версии Windows,
🔹 Прикладного ПО (включая Microsoft Office с версиями «click-to-run», Exchange, SharePoint)
🔹 Баз данных (Microsoft SQL, PostgreSQL, MySQL, Oracle, Elasticsearch и др.)
🔹 Сетевых устройств (Cisco, Juniper, Check Point, Palo Alto, Sun и др.)
🔹 Docker контейнеров (запущенных и остановленных) и образов, в том числе в среде Kubernetes

Если и правда нарастили собственную экспертизу в таком объеме, это весьма впечатляюще. 👍