Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Oпрос про OSINT и Vulnerability Analysis

Oпрос про OSINT и Vulnerability Analysis

Oпрос про OSINT и Vulnerability Analysis. Меня попросили разместить ссылку на опрос по OSINT (разведка по открытым источникам), который проводят совместно СберКорус и Angara Security. Я сначала думал отказаться, так как это не особенно по теме канала. А потом посмотрел вопросы и решил, что я, по большому счёту, занимаюсь OSINT-ом каждый день, когда ищу данные по какой-то уязвимости или анализирую новости VM-ных вендоров. 😅 Все мы в какой-то степени OSINT-еры. 😏

Даже почитать варианты ответа на вопрос про используемые методы мониторинга открытых источников на предмет угроз безопасности компании может наводить на всякого рода полезные мысли:

🔹Мониторю веб-ресурсы/специализированные базы (базы утечек, DarkNet, DeepWeb)
🔹 Использую специальные сервисы (Shodan, Maltego, и т.п.)
🔹 Использую ИИ (Сhat GPT и т.п.)
🔹 Анализирую соц сети и блоги

➡️ Опрос

11 октября состоится конференция R-Vision R-EVOLUTION

11 октября состоится конференция R-Vision R-EVOLUTION

11 октября состоится конференция R-Vision R-EVOLUTION. Там будут доклады про R-Vision VM. 🕵️

В слоте 14:00-15:00 обещают три продуктовых доклада:

🔹 Про базу уязвимостей R-Vision: какие процессы построили и какие технологии реализовали
🔹 Про процесс разработки VM-продукта с собственным сканером уязвимостей
🔹 Про отслеживание уязвимых активов в инфраструктуре и устранение уязвимостей

В слоте с 16:00-17:15 будет доклад про опыт автоматизации управления уязвимостями в ВТБ.

Также с 17:00 до 18:00 будут показывать демо R-Vision VM.

📍 Площадка: Центр событий РБК на Павелецкой.

📹 Онлайн-трансляция будет.

Важное для российского VM-рынка мероприятие, так что собираюсь смотреть. 🙂

PS: сорри за дубль, случайно из канала удалил вчерашний пост. 🤷‍♂️

В своём write-up-е watchTowr Labs обращают внимание на странности, связанные с исправлением уязвимости Remote Code Execution - Veeam Backup & Replication (CVE-2024-40711)

В своём write-up-е watchTowr Labs обращают внимание на странности, связанные с исправлением уязвимости Remote Code Execution - Veeam Backup & Replication (CVE-2024-40711)

В своём write-up-е watchTowr Labs обращают внимание на странности, связанные с исправлением уязвимости Remote Code Execution - Veeam Backup & Replication (CVE-2024-40711).

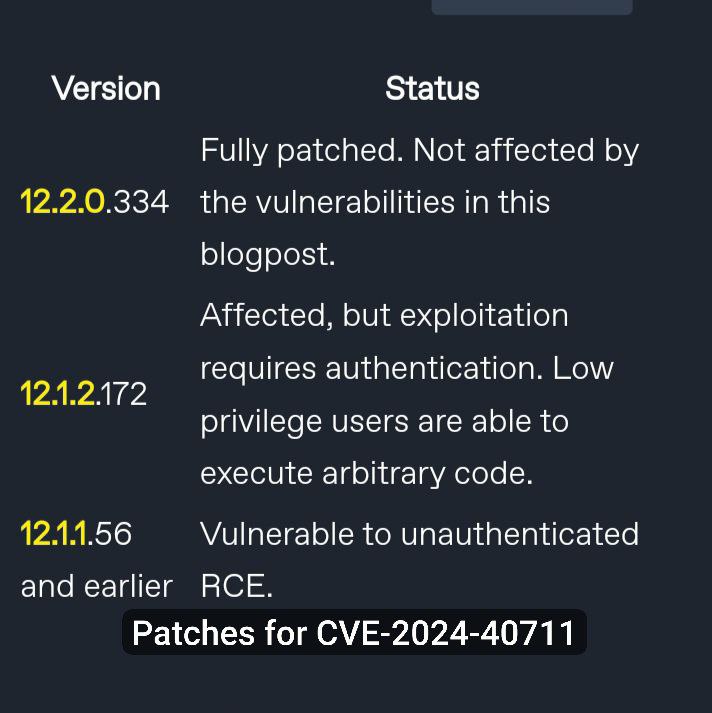
🔹 Описание уязвимости в NVD говорит нам о том, что аутентификация для эксплуатации уязвимости не требуется, но в CVSS векторе в бюллетене вендора значится что аутентификация требуется ("PR:L").

🔹 Большое количество изменений в патче намекает на то, что вендор исправлял некоторые уязвимости, не информируя клиентов (silent patching).

🔹 Исследователи пришли к выводу, что исправление CVE-2024-40711 происходило в несколько этапов. Сначала эксплуатация уязвимости не требовала аутентификации, потом выпустили патч и эксплуатация стала требовать аутентификацию и, наконец, второй патч полностью исправил эту уязвимость. Как обычно, лучше всего обновляться до последней версии. 😉

❗ Эксплуатация уязвимости позволяет уничтожить бэкапы и значительно затруднить восстановление инфраструктуры организации после атаки.

Про уязвимость Remote Code Execution - Veeam Backup & Replication (CVE-2024-40711)

Про уязвимость Remote Code Execution - Veeam Backup & Replication (CVE-2024-40711)

Про уязвимость Remote Code Execution - Veeam Backup & Replication (CVE-2024-40711). Бюллетень вендора вышел 4 сентября. В описании уязвимости её причиной называют десериализацию ненадежных данных с вредоносной полезной нагрузкой. Уязвимость обнаружил исследователь из компании CODE WHITE.

Через 5 дней, 9 сентября, исследователи из другой компании, watchTowr Labs, выложили в своём блоге подробный write-up, код эксплоита и видео с демонстрацией его работы.

Признаков эксплуатации вживую этой уязвимости пока не наблюдается. Как и для июньской уязвимости в Veeam B&R (CVE-2024-29849). Это не значит, что злоумышленники эти уязвимости не эксплуатируют. Возможно, что таргетированные атаки с использованием этих уязвимостей просто не были пока надёжно зафиксированы. Так, например, в CISA KEV есть уязвимости Veeam B&R исправленные в марте 2022-го года, которые добавили в каталог только в декабре 2023-го. 😉

Обновляйтесь заранее!

Gartner: Vulnerability Management - это база для обеспечения безопасности серверов и десктопов!

Gartner: Vulnerability Management - это база для обеспечения безопасности серверов и десктопов!

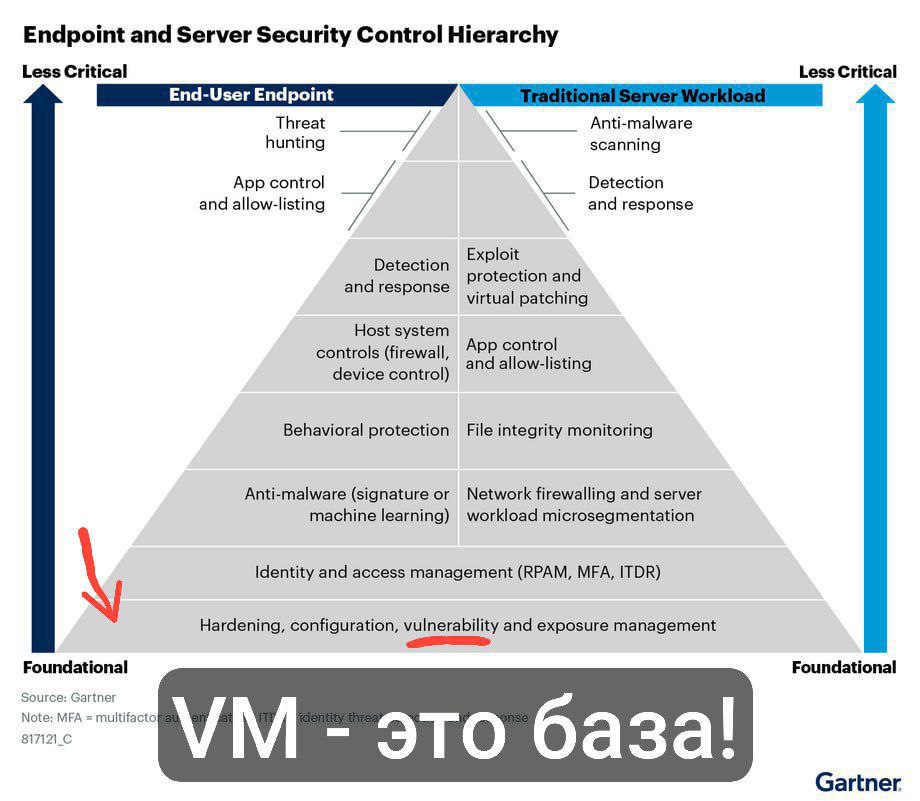
Gartner: Vulnerability Management - это база для обеспечения безопасности серверов и десктопов! Вместе с управлением харденингом, конфигурациями и экспозицями (весьма рад, что Александр Редчиц тоже калькирует этот термин при переводе 🙂👍).

Про уязвимость Remote Code Execution - VMware vCenter (CVE-2024-38812)

Про уязвимость Remote Code Execution - VMware vCenter (CVE-2024-38812)

Про уязвимость Remote Code Execution - VMware vCenter (CVE-2024-38812). Уязвимость была опубликована 17 сентября. Злоумышленник, имеющий сетевой доступ к vCenter Server, может отправить специальный сетевой пакет и получить RCE. Всё из-за переполнения кучи в реализации протокола DCERPC.

По самой уязвимости данных пока мало. Уязвимость была обнаружена в рамках соревнований The Matrix Cup командой из университета Tsinghua. Write-up-а пока нет. На GitHub один репозиторий, в котором какой-то ноунейм предлагает купить эксплоит за $105 (upd. Проверено - это скам). На AttackerKB другой ноунейм утверждает, что видел эксплуатацию уязвимости вживую. Достоверность сомнительная.

С другой стороны, мы помним похожую RCE уязвимость vCenter DCERPC CVE-2023-34048, которая скрытно эксплуатировалась в таргетированных атаках с 2021 года. Censys сообщали тогда о 293 vCenter хостов с DCERPC доступных из Интернет.

Велики шансы, что и с этой уязвимостью будет громкая история. Обновляйтесь!

Есть такая работа - желать

Есть такая работа - желать

Есть такая работа - желать. Вчера делал перевод августовского эпизода "В Тренде VM" для англоязычного канала и соцсеточек. Поймал себя на мысли, что я крепко подсел на разнообразные AI-сервисы:

🔹 Перевод субтитров - Google Translate
🔹 Генерация звуковой дорожки на английском - subtivo с подключенным сервисом генерации речи
🔹 Фоновая картинка для иллюстрации - Ideogram
🔹 Апофеоз: генерация заключительного джингла 🎶 с QR-кодом для англоязычного канала: рифмованный текст сгенерировал с помощью ToolBaz, а трек сделал в Suno

Это похоже на то, что у тебя есть множество помощников-аутсорсеров, которые делают свою работу очень быстро и очень дёшево (даже бесплатно). Остаётся только принять результаты. Сказать: "отлично, подходит" или "не, всё фигня, давай переделывай".

Т.е. роль человека сводится к тому, чтобы сформулировать своё желание и оценить было ли оно выполнено или пока нет. По сути все мы становимся менеджерами, только управляем не живыми людьми, а сервисами на нейронках.