Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Размышляю о развитии Scanvus

Размышляю о развитии Scanvus

Размышляю о развитии Scanvus. Давненько не было обновлений проекта. Так-то понятно, что опекать конкретную инфру мне стало не нужно, поэтому приоритизирующий уязвимости Vulristics мне стал важнее, чем детектирующий их Scanvus. 🤷‍♂️ Однако проблема оценки качества детектирования уязвимостей никуда не делась, поэтому и необходимость в "прозрачном" (и желательно бесплатном 😏) сканере остаётся.

Подход к интерпретации OVAL-контента в рамках Vuldetta показал, что хоть это делать и можно, но местами довольно хлопотно (для уязвимостей ядра, например).

Использовать для детектирования OpenSCAP было бы гораздо проще. В этом случае задачей Scanvus было бы зайти на хост, определить версию дистрибутива, найти инсталляцию OpenSCAP, скачать и загрузить на хост актуальный OVAL-контент, запустить утилиту OpenSCAP, забрать и отобразить отчёт сканирования.

Мне кажется, что такой "агентный" режим работы имеет смысл реализовать.

Установка RHVoice TTS на Linux с помощью Snap

Установка RHVoice TTS на Linux с помощью Snap

Установка RHVoice TTS на Linux с помощью Snap. Прежде чем выкладывать пост, я стараюсь прогонять его через Text To Speech, чтобы услышать и убрать все ошибки и "шероховатости". К сожалению, очередной "бесплатный" онлайн-TTS, которым я пользовался, обновился и начал просить денег. 🤷‍♂️

Поэтому я сделал очередной подход к локальным TTS-кам под Linux. В частности, к отечественной RHVoice. Несколько лет назад установку из исходников я не осилил. Сейчас же установка Snap-ом тривиальна. Как и использование.

sudo snap install rhvoice
sudo rhvoice.vm -a
# смотрим список голосов
sudo rhvoice.vm -i BDL
# устанавливаем голос
cat test_en.txt | rhvoice.test -p BDL
# читаем текст из файла
sudo rhvoice.vm -i Artemiy
cat test_rus.txt | rhvoice.test -p Artemiy

Ещё послушал интересное интервью из 2020-го с разработчиком RHVoice Ольгой Яковлевой. Она очень крутая. Как можно такую сложную штуку сделать в одиночку и будучи незрячей - просто невероятно! 🤯 Пример нам всем.

Открыт приём заявок на конкурс по разработке ИБ-устройств Security Gadget Challenge

Открыт приём заявок на конкурс по разработке ИБ-устройств Security Gadget Challenge

Открыт приём заявок на конкурс по разработке ИБ-устройств Security Gadget Challenge. Организаторы АО «Национальный Инновационный Центр» и платформа Phystech.Genesis.

Что можно подавать:

🔹 Готовые прототипы и схемы - Hardware challenge (до 16 сентября)
🔹 Концепции - Idea challenge (до 7 октября)

Участники получат помощь в реализации пилотного проекта, в том числе смогут бесплатно напечатать плату своего устройства. Предусмотрены и приятные денежные призы. 😉

К участию в конкурсе приглашаются студенты технических ВУЗов, специалисты по ИБ, инженеры, предприниматели и аналитики в сфере ИБ. Не секрет, что такие конкурсы/хакатоны это хорошая возможность продемонстрировать свои скиллы работодателям и получить оффер. 😎

Размер команды 2-5 человек, если нет команды - помогут собрать.

Канал "Управление Уязвимостями и прочее" в информационных партнёрах конкурса, так что буду отслеживать и подсвечивать происходящее. 🙂

➡️ Регистрация на сайте
💬 Чат конкурса в Telegram

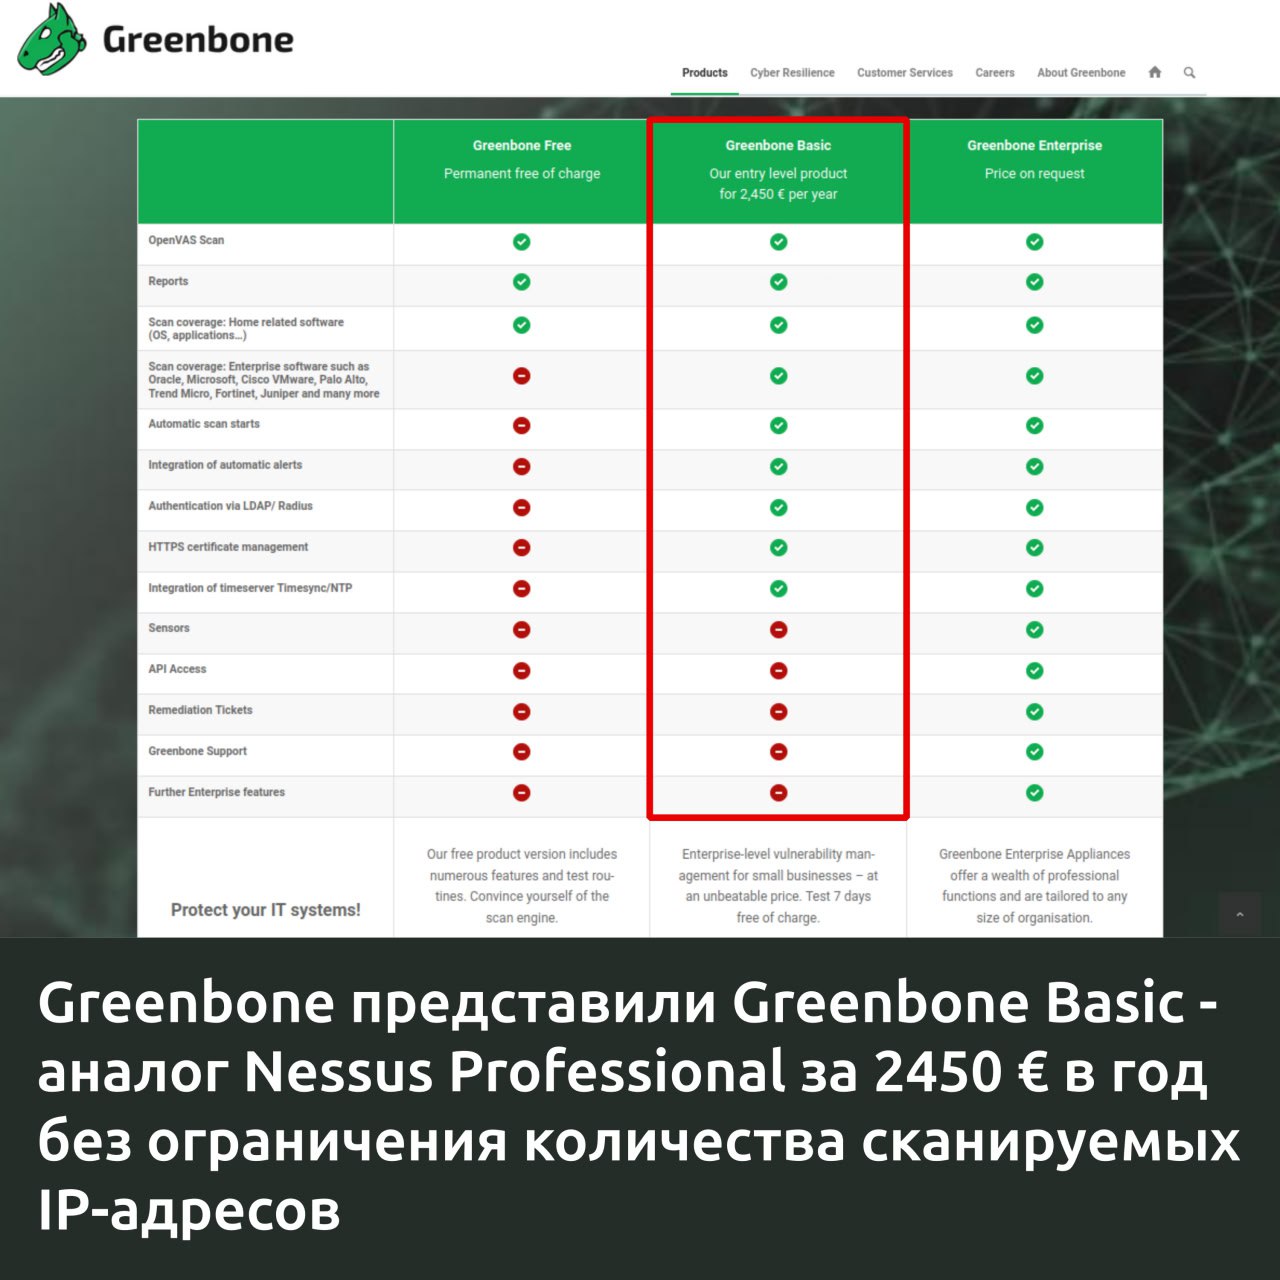
Greenbone представили сканер уязвимостей Greenbone Basic для SME организаций, стоимость которого НЕ привязана к количеству сканируемых IP-адресов

Greenbone представили сканер уязвимостей Greenbone Basic для SME организаций, стоимость которого НЕ привязана к количеству сканируемых IP-адресов

Greenbone представили сканер уязвимостей Greenbone Basic для SME организаций, стоимость которого НЕ привязана к количеству сканируемых IP-адресов. Лицензия на 1 сканер будет стоить 2450 € в год. Он будет поставляться в виде образа виртуалки. Есть сравнительная таблица и data sheet.

Отличия Greenbone Basic:

🔹 По сравнению с бесплатным Greenbone Free там БУДЕТ полноценная неурезанная база плагинов для детектирования уязвимостей, комплаенс сканирование, планировщик сканов, алерты, LDAP/ Radius аутентификация, управление HTTPS сертификатами, интеграция с NTP.

🔹 По сравнению с Greenbone Enterprise там НЕ БУДЕТ возможности иерархически соединять сканеры (сенсоры), поддержки API, тикетов на исправление уязвимостей, техподдержки от Greenbone и будущих энтерпрайзных фич.

По фичам выглядит как реальная альтернатива Nessus Professional от Tenable. Конкуренция в сегменте VM-решений базового уровня с фиксированной ценой усиливается. 👍

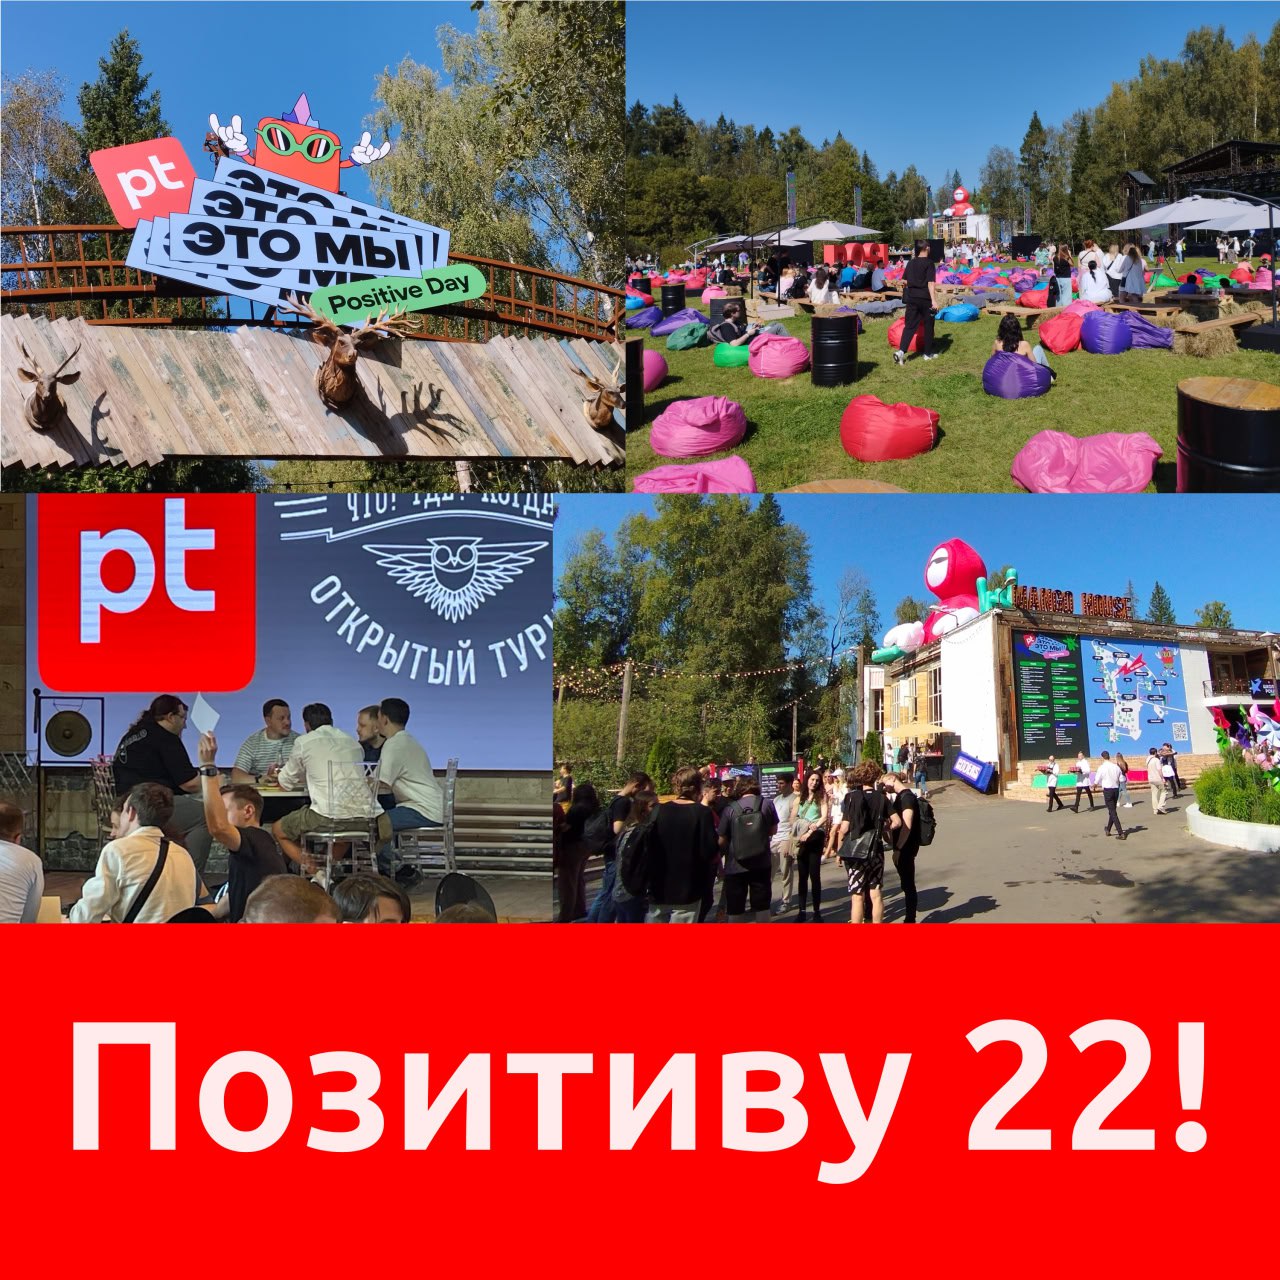
Пару слов про сегодняшний корпоратив Positive Technologies

Пару слов про сегодняшний корпоратив Positive Technologies

Пару слов про сегодняшний корпоратив Positive Technologies. Я обычно корпоративы не очень, но этот был суперский. 👍🔥 Вкусная и разнообразная еда, классное общение с коллегами про VM и про ИБ вообще, много пуфиков и шезлонгов чтобы почилить, разнообразные интровертские активности (познавательные лекции от коллег, мастер-классы, турнир по CS и т.д.). 😉

Как по мне, самой топовой была игра в "Что? Где? Когда?" 🦉

Не самодельный квиз под спортивное ЧГК, а лицензионная версия ТВ игры по правилам из конца 80-х со сменой команд за зеркальным столом и со всей культовой атрибутикой: ведущим за кадром (был сам Михаил Мун), волчком, гонгом, смачно закрученными вопросами "от телезрителей", распределителем в красной жилетке, чёрным ящиком и всем прочим. 🤩

Команда наша в общем зачёте оказалась где-то посередине, но приятных эмоций была масса. 😊

С днём рождения, родной Позитив!
Спасибо за праздник! Многая Лета!

Про Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2024-38193) и другие EoP уязвимости Windows из августовского Patch Tuesday

Про Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2024-38193) и другие EoP уязвимости Windows из августовского Patch Tuesday

Про Elevation of Privilege - Windows Ancillary Function Driver for WinSock (CVE-2024-38193) и другие EoP уязвимости Windows из августовского Patch Tuesday. Всего в августовском MSPT было 3 EoP с признаками эксплуатации вживую. У них идентичные описания: злоумышленник может поднять права на хосте до уровня SYSTEM. Уязвимость в Windows Kernel эксплуатировать сложнее, т.к. нужно выиграть race condition.

Только для EoP в Windows Ancillary Function Driver (AFD.sys) есть информация, кто именно её эксплуатирует. Эксплуатирует её известная группировка Lazarus. Об этом сообщается в пресс-релизе Gen Digital, компании стоящей за антивирусами Avira и Avast. Для нейтрализации ИБ продуктов в процессе атаки злоумышленники Lazarus используют руткит Fudmodule. Это привет тем, кто считает, что раз на хосте стоит EDR, то хост полностью защищён и обновлять его уже необязательно. 😏

Positive Technologies и индонезийский университет SGU заключили меморандум о стратегическом партнёрстве

Positive Technologies и индонезийский университет SGU заключили меморандум о стратегическом партнёрстве

Positive Technologies и индонезийский университет SGU заключили меморандум о стратегическом партнёрстве. 🇮🇩 Будут проводиться совместные образовательные программы. Для меня, как для человека активно интересующегося Индонезией, в том числе состоянием их ИБ, новость супер-крутая. 🥳👍

🎓 Частный университет SGU находится в Тангеранге, городе-спутнике Джакарты. Он был основан в 2000 году. Там учится около 1000 студентов на 11 бакалаврских и 3 магистерских программах. Среди них бакалаврская программа IT - CYBER SECURITY и магистерская программ Master of Information Technology. Кампус расположен в крутом 35-этажном небоскрёбе. 🤩

🟥 Меморандум был подписан в последний день Positive Hack Camp. Это двухнедельная учебная программа по практической ИБ, проходившая в августе в Москве. В программе приняли участие 70 студентов из 20 стран. PHC будет проводиться ежегодно. ⚡️

Надеюсь, что сотрудничество Positive Technologies с индонезийскими ВУЗами будет расширяться. 😉