Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Про камеры видеонаблюдения

Про камеры видеонаблюдения

Про камеры видеонаблюдения. В официальном канале Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России вышел пост с рекомендациями по ИБ для жителей Брянской, Курской, Белгородской областей и силовиков. Первый пункт про камеры видеонаблюдения.

Злоумышленники сканируют IP-диапазоны, подключаются к незащищённым камерам и производят удалённый мониторинг дорог и трасс стратегического значения.

Рекомендации МВД:

🔹 По возможности отказаться от использования камер видеонаблюдения.
🔹 Установить сложные для перебора пароли.

Можно дополнить:

🔸 В камерах видеонаблюдения регулярно находят критичные уязвимости, позволяющие получить к ним доступ без пароля. Иногда эти уязвимости можно исправить обновлением прошивки, иногда нет. 🤷‍♂️

Имхо, владелец заведомо уязвимой камеры должен нести ответственность соизмеримую с ответственностью за сбор и передачу сведений противнику. Тогда к проблеме будут относиться более серьёзно.

Поделюсь своими грустными мыслями по поводу RedOS в связи с Linux Patch Wednesday

Поделюсь своими грустными мыслями по поводу RedOS в связи с Linux Patch Wednesday

Поделюсь своими грустными мыслями по поводу RedOS в связи с Linux Patch Wednesday.

🔹 С одной стороны, РЕД СОФТ большие молодцы, так как добавляют в своими репозитории пакеты прикладного софта, которых нет у других Linux-вендоров, и поддерживают детекты уязвимостей для них в OVAL-контенте. Причём добавляют новые сборки пакетов с исправленными CVE-шками очень оперативно.

🔹 С другой стороны, они, видимо, не особо смотрят какие именно CVE-шки исправил вендор софта и относятся ли эти CVE-шки к Linux-у. 🤷‍♂️ Поэтому возникают казусы, которые видны, например, в августовском Linux Patch Wednesday.

Что там в ТОП-е?

🔻 Remote Code Execution - PHP (CVE-2024-4577). Которая связана с функцией преобразования кодировки Best-Fit в операционной системе Windows. 😏 Исправлена в RedOS.

🔻 Remote Code Execution - Mozilla Firefox (CVE-2024-2605). "An attacker could have leveraged the Windows Error Reporter to run arbitrary code". 😌 Исправлена в RedOS.

🔻 Command Injection - Rust Standard Library (CVE-2024-24576). "who invoke batch files on Windows with untrusted arguments". 😣 Исправлена в RedOS.

То есть отчёт по Linux Patch Wednesday замусоривается уязвимостями, которые эксплуатируются только в Windows.

Как на моём уровне с этим бороться непонятно. Моя концепция, которая лежит в основе Linux Patch Wednesday, "Linux-овые уязвимости - это уязвимости, которые исправляют Linux-овые вендоры" в этом случае трещит по швам. А отказываться от RedOS как от источника данных тоже не хотелось бы (см. первый пункт про то, что РЕД СОФТ молодцы). Остаётся только закрывать на часть уязвимостей глаза и страдать. 🫣😔

Другие Linux-вендоры бюллетени (и OVAL-definition-ы) об исправлении виндовых уязвимостей не выпускают. Они обычно имеют страницу по каждой CVE. И если CVE не аффектит Linux-овую версию софта, то в бюллетень она не попадает. Было бы здорово, чтобы RedOS также эту практику пересмотрели.

Если у кого-то из подписчиков есть выход на людей, которые бюллетенями безопасности и OVAL-контентом в РЕД СОФТ занимаются, скиньте им, пожалуйста, этот пост. Буду рад познакомиться и пообщаться.


Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday

Августовский Linux Patch Wednesday. 658 уязвимостей. Из них 380 в Linux Kernel. Около 10 c признаками эксплуатации вживую. Можно выделить:

🔻 Уязвимости IT Asset Management системы GLPI: AuthBypass (CVE-2023-35939, CVE-2023-35940) и Code Injection (CVE-2023-35924, CVE-2023-36808, CVE-2024-27096, CVE-2024-29889). Фиксы в RedOS.
🔻 InfDisclosure - Minio (CVE-2023-28432). Старая и трендовая, но также фиксы засветились только в RedOS.
🔻 DoS - PHP (CVE-2024-2757). Если бы я учитывал бюллетени Fedora или Alpine, то эта ушла бы в более ранний LPW. 🤔 В 2DO.

Около 30 без эксплуатации вживую, но с эксплоитами. Можно выделить:

🔸 Command Injection - Apache HTTP Server (CVE-2024-40898)
🔸 AuthBypass - Apache HTTP Server (CVE-2024-40725)
🔸 AuthBypass - Neat VNC (CVE-2024-42458)
🔸 RCE - Calibre (CVE-2024-6782); да, та самая софтина для электронных книжек 🙂

🗒 Отчёт Vulristics по августовскому Linux Patch Wednesday

В канале Рекриптор вышел пост про Linux-антивирусы

В канале Рекриптор вышел пост про Linux-антивирусы

В канале Рекриптор вышел пост про Linux-антивирусы. В продолжение моего поста про инвестиции в IT. 😅

Основная мысль там:

🔹 У Windows и Linux "разные сценарии использования и администрирования, разные пользователи, разные подходы к разработке, существенно отличающиеся модели угроз, сценарии и техники проникновения, закрепления, повышения привилегий".

🔹Полноценный Endpoint Protection под Linux нужно писать с нуля "со своей командой, отдельной экспертизой, кодовой базой, техподдержкой и т.д."

Со всем согласен. Имхо, Linux это во многом ещё Terra Incognita и игроки начали тут развитие +- с чистого листа и без форы. Поэтому ничего не мешает сделать нишу более конкурентной. Она такой и становится. Вот PT в прошлом году EDR выпустили. 😉

Поэтому, если тренд на импортозамещение ОС не изменится (а пока предпосылок к этому не видно), нас ждёт появление и развитие разноформатных средств безопасности Linux. В ответ на развитие атак злоумышленников, естественно. 😏

Если есть ИБ-бюджет, потрать его в первую очередь на Vulnerability Management и Hardening

Если есть ИБ-бюджет, потрать его в первую очередь на Vulnerability Management и Hardening

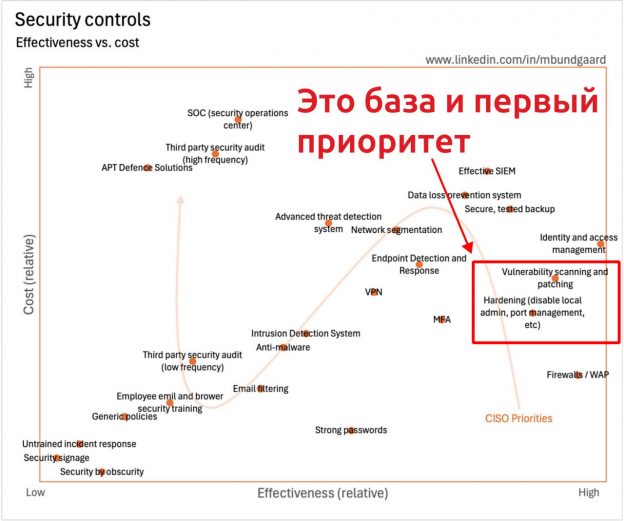
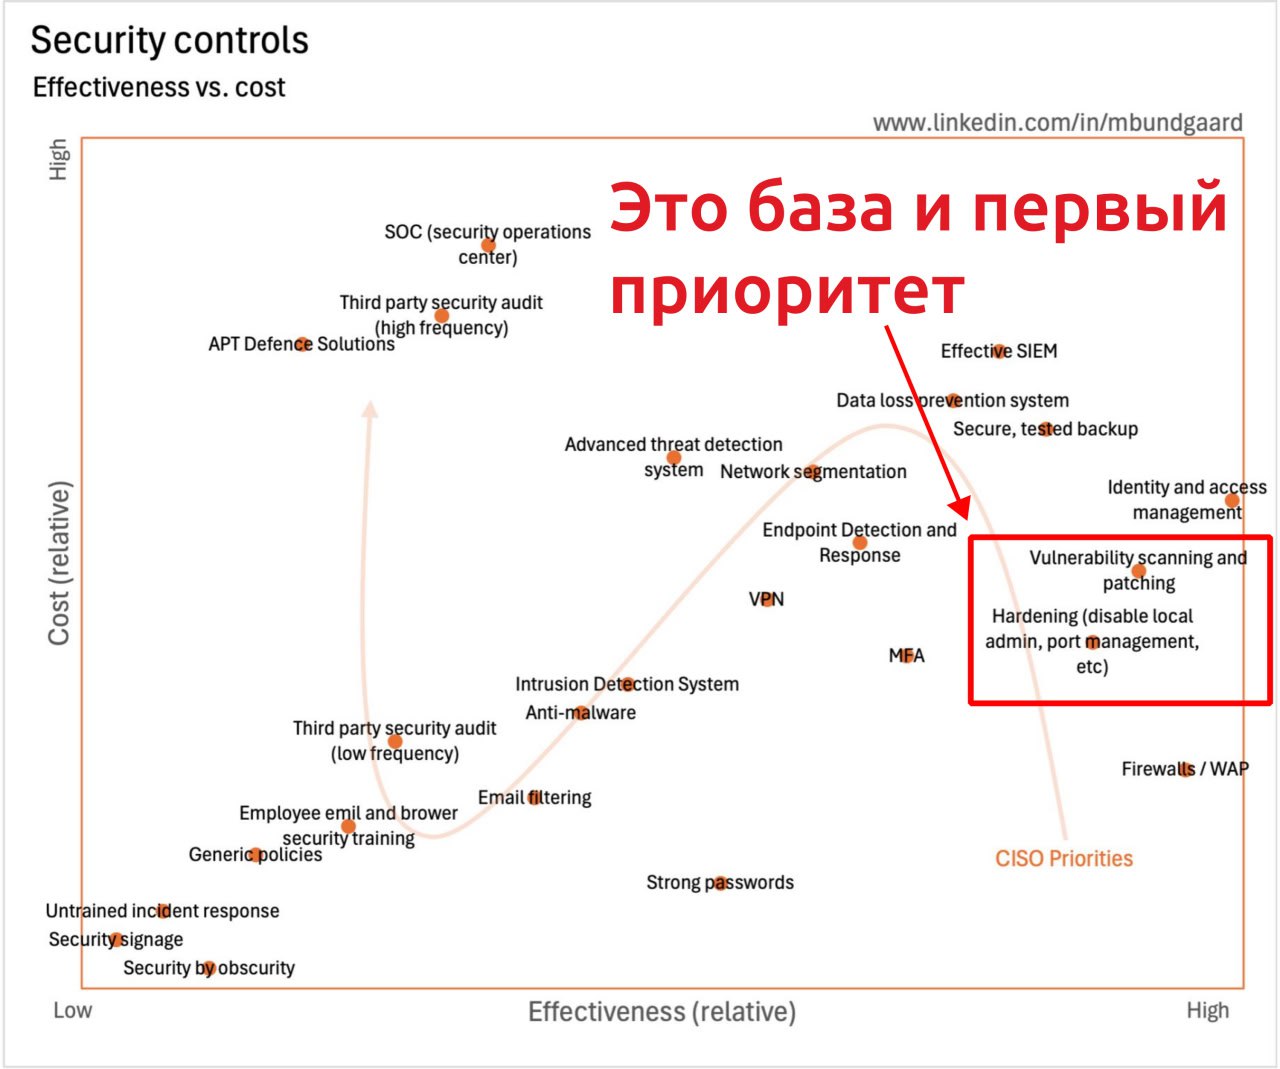
Если есть ИБ-бюджет, потрать его в первую очередь на Vulnerability Management и Hardening. 😉 По поводу этой картинки Mads Bundgaard Nielsen-а, о которой писали Александр Редчиц и Алексей Лукацкий, у меня вопросов нет. Ну, во всяком случае, по моей части. 😏

Видим у Vulnerability Management-а и Compliance Management-а (Наrdening-а) очень высокую эффективность при средней цене. И это должен быть первый приорититет у CISO. ⚡️

После Firewall-а. 🙄 Тут спорно, но пусть будет так. Без NGFW заниматься безопасностью действительно не сладко.

В общем, одобряю картинку. 🙂👍

Вышло обновление R‑Vision VM 5.4

Вышло обновление R‑Vision VM 5.4

Вышло обновление R‑Vision VM 5.4. В блог-посте его называют "первое масштабное обновление", видимо с момента релиза в конце сентября прошлого года. 🤔 Проверил, что новостей про VM действительно с того времени не было. Что представлено:

🔹 Сканирование в режиме "чёрного ящика" с возможностью брутфорса SSH, RDP, Telnet, SMB, FTP и др.
🔹 Сканирование 50 видов third-party ПО (зарубежного и российского), включая Adobe Acrobat, Google Chrome, Mozilla Firefox, WinRAR, продуктов Microsoft.
🔹 Интеграция с БДУ ФСТЭК.
🔹 Дополнительное поле с информацией об активно эксплуатируемых уязвимостях. Трендовые уязвимости в тренде. 😅

Вот так вроде стараешься мониторить новости российских VM-ных вендоров, а тут оп - уже версия 5.4. И, судя по списку софта, виндовый сканер незаметно появился, на старте не было. 🙂👍

По поводу Remote Code Execution - Scripting Engine (CVE-2024-38178)

По поводу Remote Code Execution - Scripting Engine (CVE-2024-38178)

По поводу Remote Code Execution - Scripting Engine (CVE-2024-38178). Уязвимость из августовского Patch Tuesday. Жертва переходит по ссылке злоумышленника, происходит повреждение памяти и выполнение произвольного кода злоумышленника.

Тонкость в том, что жертва должна открывать ссылку в браузере Edge от Microsoft в режиме совместимости с Internet Explorer. Но зачем жертве настраивать браузер в такой режим?

🔻 Жертва может по работе пользоваться каким-то старым веб-приложением, которое работает только в Internet Explorer, поэтому браузер так настроен. Не такая уж редкая ситуация. 😏

🔻Злоумышленник может попытаться убедить жертву включить настройку "Allow sites to be reloaded in Internet Explorer mode (IE mode)" в Edge. 🤷‍♂️

Так или иначе, уязвимость эксплуатируется вживую и для неё уже есть (полу?🤔)публичный эксплоит. Мои коллеги по PT ESC поделились сегодня в канале @ptESCalator как они этот эксплоит нашли и протестировали. 🔍