Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Дорогие друзья, официально сообщаю, что сегодня мой последний рабочий день в Тинькофф

Дорогие друзья, официально сообщаю, что сегодня мой последний рабочий день в Тинькофф

Дорогие друзья, официально сообщаю, что сегодня мой последний рабочий день в Тинькофф. В компании я провёл чудесные 6 лет и 3 месяца. Когда я пришёл, вся ИБ-команда Тинькофф состояла из 5 человек, включая меня и директора по безопасности. А сейчас департамент ИБ Тинькофф это большая и мощная структура с признанной уникальной экспертизой, образец и трендсеттер для российских компаний финансового сектора и не только! 🚀 Хочется надеяться, что в этой замечательной трансформации есть и мой скромной вклад. 😇 Буду с теплотой вспоминать годы проведённые в Тинькофф, приятную атмосферу без какой-либо токсичности, адекватный профессиональный менеджмент, дорогих коллег, с кем я работал и у кого учился. 💛 Спасибо вам всем!

Куда дальше? До конца месяца планирую отдыхать и заниматься своими проектами. Как выйду на новое место, сообщу. 🙂 Пока же напишу только то, что моя история с Vulnerability Management-ом на этом не заканчивается, а приобретает новый интересный импульс и развитие. 😉
Скачиваешь программу с официального сайта - получаешь малварь

Скачиваешь программу с официального сайта - получаешь малварь

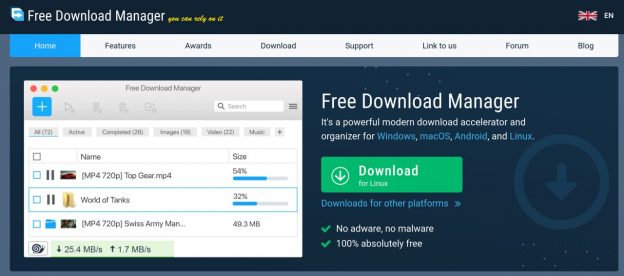
Скачиваешь программу с официального сайта - получаешь малварь. Кейс огненный 🔥 и опять-таки про доверие вендорам ПО. Есть такая кроссплатформенная утилита для скачки файлов Free Download Manager. Так вот, Касперские пишут, что на официальном сайте этой утилиты три года раздавали затрояненный FDM. 😱 Причём

1. Это касалось только Linux-овой версии.
2. Затрояненное ПО скачивалось не всегда, а с некоторой вероятностью и видимо в зависимости от цифрового отпечатка жертвы.
3. Сам вендор был похоже не в курсе. 🤷‍♂️ Типа сайт подломили.

После заражения устройства злоумышленники собирали сведения о системе, историю просмотров, сохраненные пароли, файлы криптовалютного кошелька и учетные данные для облачных сервисов.

Что с этим делать непонятно. Я и сам частенько забираю актуальные версии софта с официальных сайтов в формате AppImage. 🙄 Например, Inkscape или OpenShot. Тоже мог бы попасться на подобную атаку. Видимо EDR в Linux становится вполне себе насущной необходимостью. 🧐

В сентябрьском Microsoft Patch Tuesday были 3 RCE уязвимости в Exchange (CVE-2023-36744, CVE-2023-36745, CVE-2023-36756), которые по факту были втихую исправлены ещё в августовском Patch Tuesday

В сентябрьском Microsoft Patch Tuesday были 3 RCE уязвимости в Exchange (CVE-2023-36744, CVE-2023-36745, CVE-2023-36756), которые по факту были втихую исправлены ещё в августовском Patch Tuesday

В сентябрьском Microsoft Patch Tuesday были 3 RCE уязвимости в Exchange (CVE-2023-36744, CVE-2023-36745, CVE-2023-36756), которые по факту были втихую исправлены ещё в августовском Patch Tuesday. Что это значит?

🔸 Уязвимости были, но о них не сообщили. Значит пользователи, которые в августе делали выводы о необходимости обновления на основе анализа списка CVE могли принять решение не обновляться и были месяц уязвимыми. 🤷‍♂️
🔸 Пользователи, которые просто регулярно обновляются, поставили августовские обновления и НЕ были уязвимыми этот месяц. 👍
🔸 Список исправленных уязвимостей - это не истина в последней инстанции. Это просто некоторая справочная информация, которую вам сообщил вендор. О каких-то CVE они могли умолчать, какие-то по ошибке добавить. Могли и недекларированные возможности с обновлениями внести. 😏 Никто за руку не поймает.

Итого: не заморачивайтесь слишком CVE-шками, лучше просто регулярно обновляете продукты доверенных вендоров.

Темы по управлению уязвимостями для Бауманского курса записывали сегодня вместе с Павлом Поповым

Темы по управлению уязвимостями для Бауманского курса записывали сегодня вместе с Павлом ПоповымТемы по управлению уязвимостями для Бауманского курса записывали сегодня вместе с Павлом Поповым

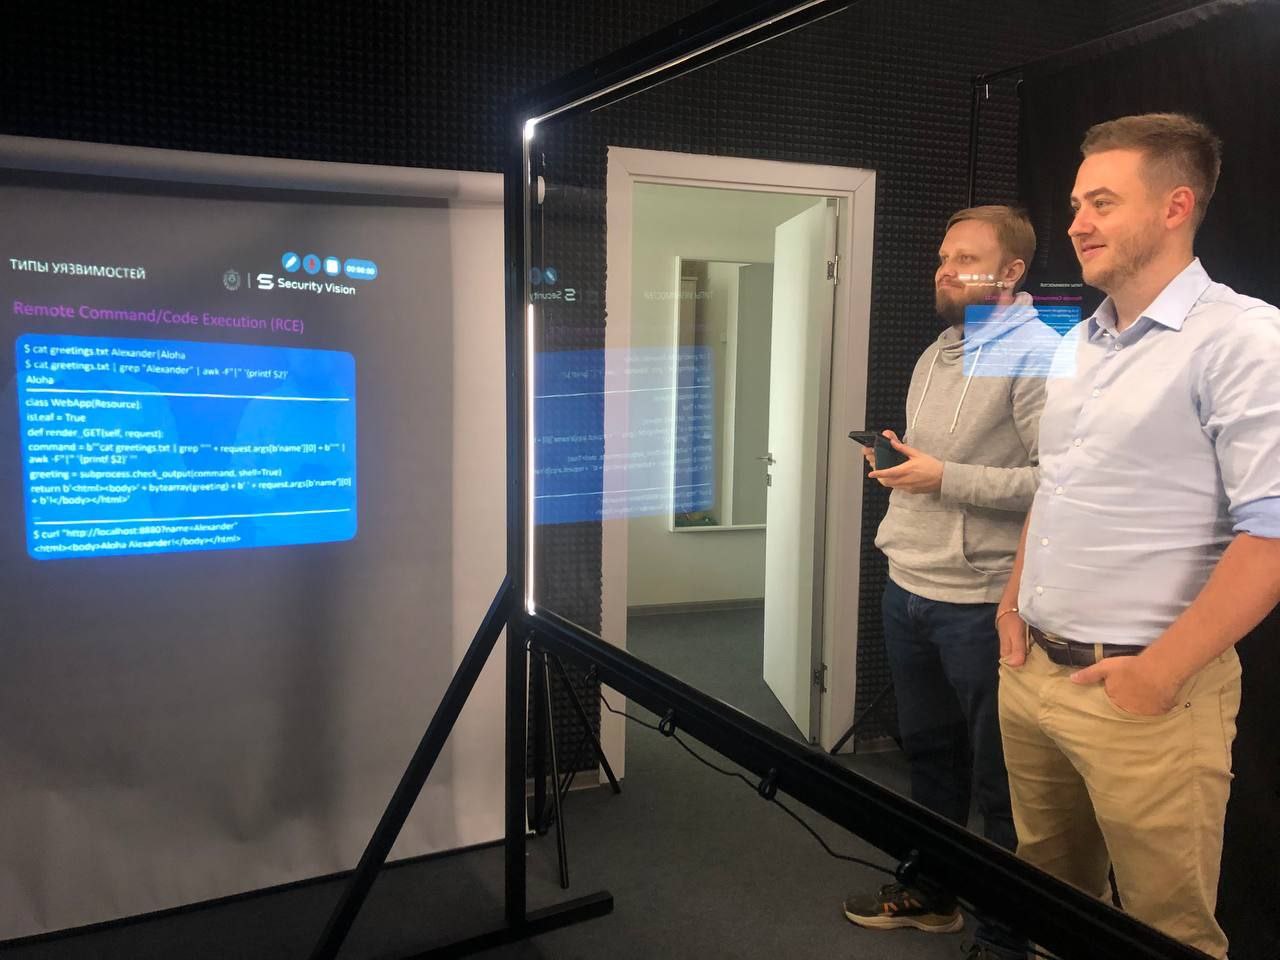
Темы по управлению уязвимостями для Бауманского курса записывали сегодня вместе с Павлом Поповым. Вроде получилось неплохо, близко к тому, что задумывалось изначально.

Анализ Защищённости. Я рассказал про типы уязвимостей (с примерами реализации), базы уязвимостей, способы детектирования.

Управление Уязвимостями. Эту часть поделили с Павлом.
🔻 Я рассказал про важность управления активами, руководство по управлению уязвимостями ФСТЭК, методику по оценке критичности уязвимостей ФСТЭК и рекомендательный алгоритм НКЦКИ.
🔻 Павел рассказал про подход к управлению уязвимостями в парадигме результативной кибербезопаности (РКБ): про инвентаризацию и категоризацию IT-активов; выявление, анализ, приоритизацию и категоризацию уязвимостей; устранение уязвимостей; контроль и улучшении VM-процесса.

Управление Обновлениями. Я рассказал про безусловные обновления, методику тестирования обновлений ФСТЭК, психологические аспекты общения с IT (фрустрацию, челобитные, докажи-покажи).

Субботнее утро, Бауманка, УЛК

Субботнее утро, Бауманка, УЛК

Субботнее утро, Бауманка, УЛК. Хорошо хоть не к первой паре. 😅

Приехал записывать модули по Vulnerability Management-у для онлайн-курса.

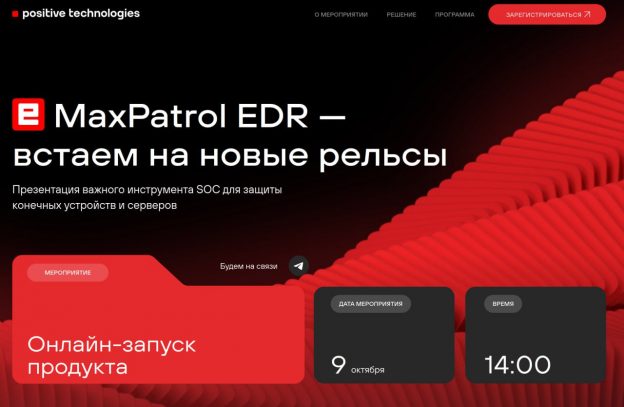
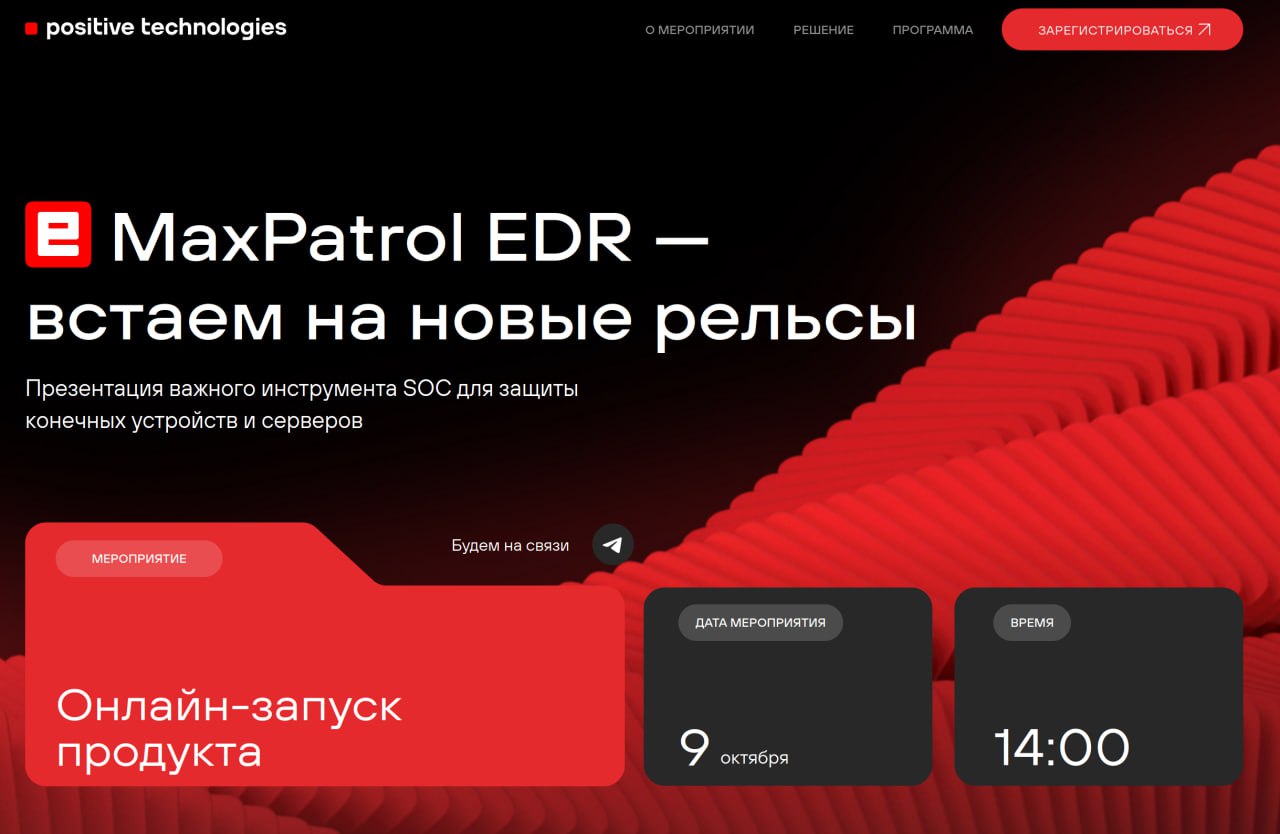
9 октября Позитивы запускают новый продукт MaxPatrol EDR

9 октября Позитивы запускают новый продукт MaxPatrol EDR

9 октября Позитивы запускают новый продукт MaxPatrol EDR. Что это значит в контексте Vulnerability Management-а? То, что у PT теперь будет решение, предполагающее установку агентов на хостах. В первую очередь эти агенты будут собирать данные для отслеживания и блокировки зловредной активности. Но также напрашивается и идея использовать эти агенты для инвентаризации, чтобы детектить уязвимости и мисконфигурации. Так что будем следить за этой темой. Вполне вероятно, что до полноценного агентного сканирования в MaxPatrol VM может быть не так далеко.

Судя по фразе в лендинге "Автоматизирует обнаружение и реагирование, обеспечивает своевременную и непрерывную защиту устройств на различных операционных системах", агенты должны выпустить и под Windows, и под Linux.

Почему я довольно скептически отношусь к приоритизации/фильтрации уязвимостей, хотя сам делаю опенсурсный проект для этого? Такие решения в лучшем случае отображают положение дел в моменте

Почему я довольно скептически отношусь к приоритизации/фильтрации уязвимостей, хотя сам делаю опенсурсный проект для этого? Такие решения в лучшем случае отображают положение дел в моменте
Почему я довольно скептически отношусь к приоритизации/фильтрации уязвимостей, хотя сам делаю опенсурсный проект для этого? Такие решения в лучшем случае отображают положение дел в моментеПочему я довольно скептически отношусь к приоритизации/фильтрации уязвимостей, хотя сам делаю опенсурсный проект для этого? Такие решения в лучшем случае отображают положение дел в моменте

Почему я довольно скептически отношусь к приоритизации/фильтрации уязвимостей, хотя сам делаю опенсурсный проект для этого? Такие решения в лучшем случае отображают положение дел в моменте. Но делать выводы как ситуация будет развиваться в будущем на основании текущего состоянии практически невозможно. Данных для анализа, как правило, недостаточно и они замусоренные. Поэтому решения для фильтрации/приоритизации уязвимостей не могут рекомендовать ВООБЩЕ не исправлять какую-то уязвимость. Всегда есть вероятность, что выстрелит уязвимость, о которой никто и не думал.

Если вам сейлз говорит, что с помощью их волшебного решения можно будет исправить только 3% найденных уязвимостей, а на остальное забить - гоните его в шею.

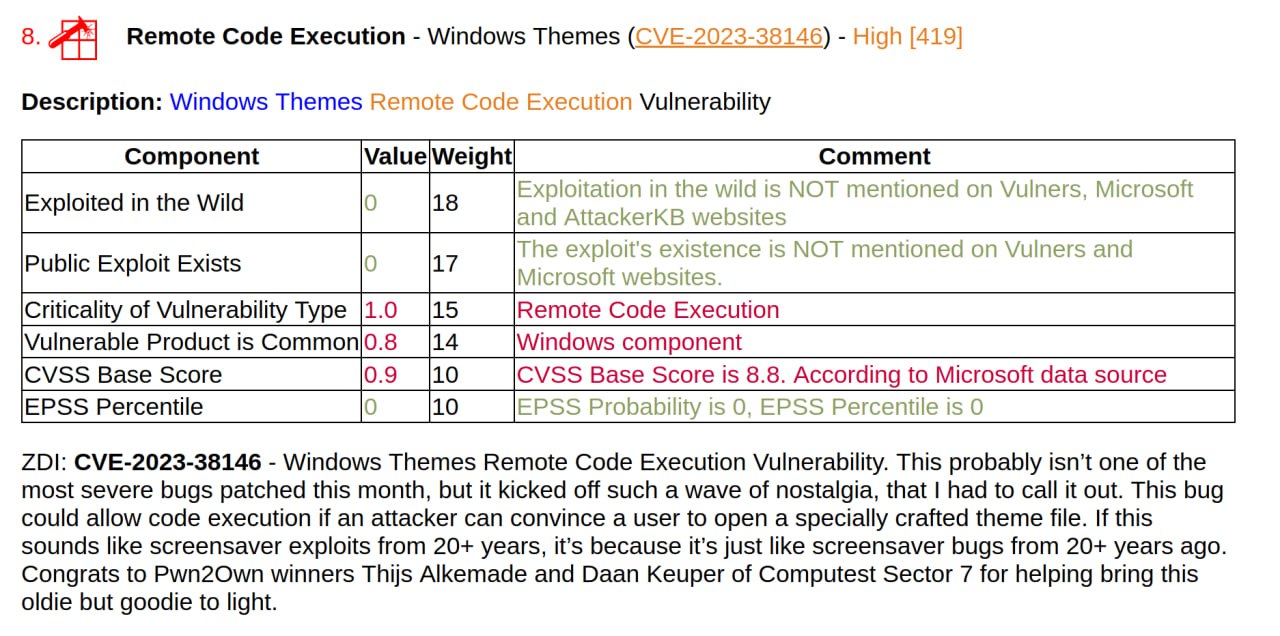
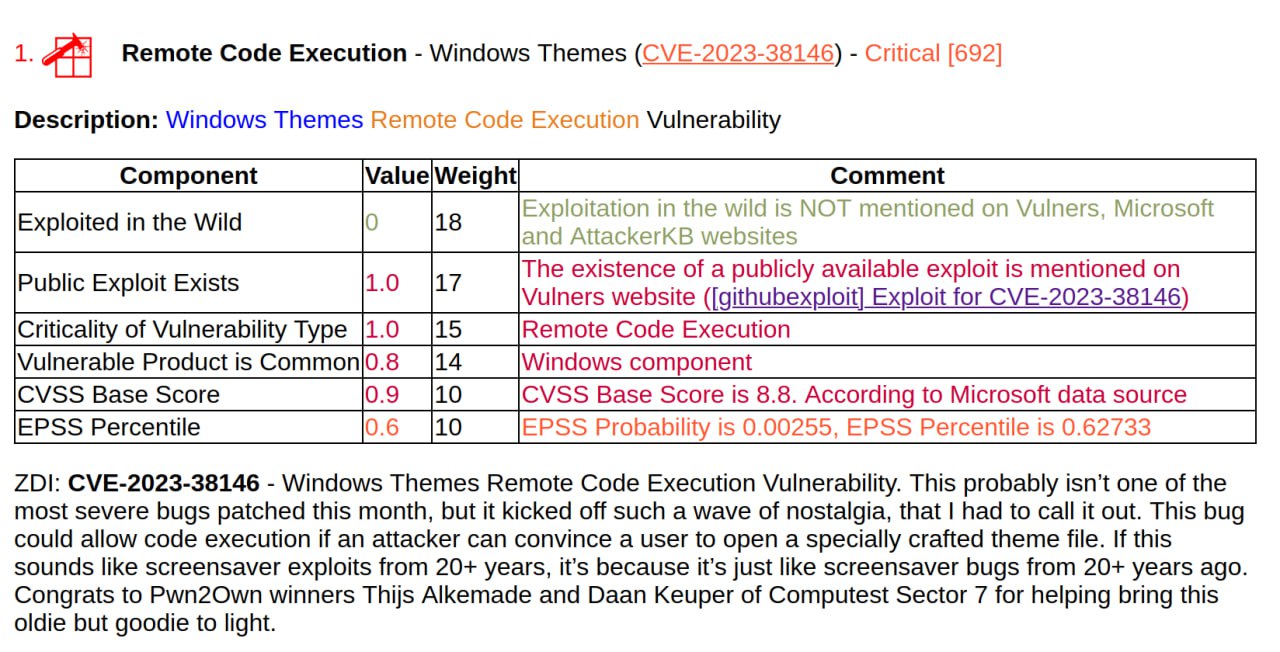
Сегодняшний пример. Remote Code Execution - Windows Themes (CVE-2023-38146). Одна из 25 RCE-шек в сентябрьском Micorosoft Patch Tuesday.

Со страницы уязвимости на сайте Microsoft:

Publicly disclosed: No
Exploited: No
Exploitability assessment: Exploitation Less Likely

Никто про неё в обзорах не писал кроме ZDI, и то с комментом "This probably isn’t one of the most severe bugs…". Vulristics оценил уязвимость как High, т.к. всё-таки RCE.

И что, вот на днях выходит подробное описание и публичный PoC, уязвимость в Vulristics становится Critical и самой важной в этом MSPT, а СМИ начинают разгонять про ThemeBleed. 🤷‍♂️

Не надейтесь на приоритизацию/фильтрацию уязвимостей, обновляйте всё заранее! У этих решений по сути два состояния: покерфейс 😐 и с выпученными глазами одурело бить в рынду 😱 (зачастую когда уже поздно).

🗒 Vulristics report - обновил отчёт для сентябрьского Microsoft Patch Tuesday