Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Посмотрел подкаст двух Александров Герасимовых про Vulnerability Management

Посмотрел подкаст двух Александров Герасимовых про Vulnerability Management. Больше контента по VM-у хорошего и разного! 👍 Сгруппировал для себя некоторые тезисы в части VM-а для инфраструктуры. По VM для приложений там тоже было, но мне это не так близко и я отметил, только то, что необходимо интегрировать SAST/DAST/SCA в процессы разработки и деплоя. И чтобы были security approver-ы. Не поспоришь.

По инфраструктуре:

1. Пока не выстроены базовые процессы, такие как инвентаризация активов, сегментация сети, patch management (регулярные обновления), заниматься Vulnerability Management-ом рановато. Нужно понимать какие есть активы, кто эти активы сопровождает, что эти активы из себя представляют (на уровне операционной системы и на уровне ПО), какие активы являются для организации критичными (Mission Critical, Business Critical, Office Productivity). В зависимости от этого настроить риски, недопустимые события, SLA по исправлению для типов активов и критичности уязвимостей, модель угроз ИБ.

2. Сканирования инфраструктуры недостаточно для VM-процесса. Безопасники должны выступать контролерами над уязвимостями: реагировать на критичные 0day уязвимости, отслеживать выполнение циклов регулярно патчинга со стороны IT. У актива должен быть функциональный администратор, бизнес-владелец и технический администратор. Накатывает патч технический администратор, через него идёт взаимодействие и он ответственен за патчинг. ИБ выступает как контроль и руками ничего не делает. Перед установкой патчи должны тестироваться, чтобы работа не нарушалась. При невозможности обновления используем компенсирующие меры (в т.ч. виртуальный патчинг).

3. VM на основе open source, какие могут быть проблемы? Сканеры имеют ограниченную пропускную способность, необходимо масштабировать сканеры и опредялять скоуп серверов, которые можно покрыть одним решением. Должен быть единый центр управления для разбора отчётов. Нужно понимать какие активы есть в организации и есть ли у нас средства детектирования под все типы активов (например, Oracle, российские ОС или сетевые устройства). От меня: основная часть VM-а это средства детектирования уязвимостей. Если вы уверены, что можете покрыть всю инфраструктуру адекватными детектами уязвимостей с помощью бесплатного средства - замечательно. Но постарайтесь это проверить, скорее всего обнаружите активы для анализа которых вам понадобится коммерческое решение.

4. Важно, чтобы VM-продукты имели возможности по интеграции. Для снижения риска утечек паролей из VM-решения, лучше организовывать доступ к кредам для безагентного сканирования через системы а-ля CyberArk. Для отслеживания выполнения заявок на исправление уязвимостей можно использовать интеграцию с SOAR и IRP системами.

Awillix делают периметровый сервис Continuous vulnerability monitoring (CVM), считают это очень востребованной темой. От меня: периметровые сервисы это очень конкурентная область. Со стороны клиента важно оценивать качество детектирования, хоть делать это, как правило, непросто.
Прожектор по ИБ, выпуск №1 (01.09.2023)

Прожектор по ИБ, выпуск №1 (01.09.2023). Вроде в прошлый раз неплохо получилось, записали ещё один эпизод тем же составом:

🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"

01:13 Публичные эксплоиты для уязвимостей Juniper и WinRAR
08:34 Брешь протокола BGP может привести к длительным сбоям в работе интернета
12:45 Подозрительные изменения в британском Investigatory Powers Act 2016 (IPA)
21:13 НеУязвимость curl
27:18 Google удалила пиратские URL из личных сохранённых ссылок пользователей
34:17 Взлом национального центра готовности к инцидентам и стратегии кибербезопасности Японии
36:59 Блокировка ПО со стороны Microsoft стала бы благом?

Алексей Лукацкий накидывает про Microsoft

Алексей Лукацкий накидывает про Microsoft.

"Мы все помним, что Microsoft пообещал не продавать лицензии на свое ПО в России после 30-го сентября. Тут, конечно, вопрос формулировок. Не будет продавать лицензии, не будет обновлять уже проданное ПО или вовсе заблокирует работу ПО на территории России? Последний сценарий самый худший, но он и самый маловероятный…"

Маловероятный в силу того, что в России остались легитимные пользователи-иностранцы и это ударит по ним. А сам пост про то, что есть софт Microsoft, который нужно обязательно с сайта MS качать, а то есть риск получить зловреда. Это всё понятно. Но меня заинтересовала именно первая часть.

Имхо, блокировка работы уже проданного ПО со стороны Microsoft после 30 сентября это самый лучший вариант, т.к.

1. Максимально ускорит замещение оставшейся Windows-инфраструктры. Да, в шоковом режиме. Да, что-то отвалится (в зависимости от того как именно будут блокировать). Но в любом случае восстановят-поднимут и получат живительной стимуляции от руководства для того, чтобы такая ерунда больше никогда не повторилась.

2. Это будет отличной общемировой демонстрацией, что продукты американского бигтеха это ненадежно, они выключаются одним тумблером и от них нужно оперативно избавляться. Как вариант, переходить на российские импортозомещающие продукты.

Запрет на скачивание обновлений это примерно то же самое, но это не такая шоковая тема. До первых инцидентов это заметят только безопасники. Ну да, будет ещё один аргумент для отказа от MS, но и только. Так что вариант значительно хуже.

Запрет продажи лицензий это вообще ни о чем. Думаю, что, к сожалению, Microsoft сами ускорять нам импортозамещение не захотят, а поэтому выберут именно такой вариант. Много где за MSную инфраструктуру продолжат всеми правдами и неправдами держаться. Полное выпиливание MS займёт больше времени, чем могло бы. И это, как мне кажется, худший вариант из возможных. Но, видимо, наиболее вероятный.

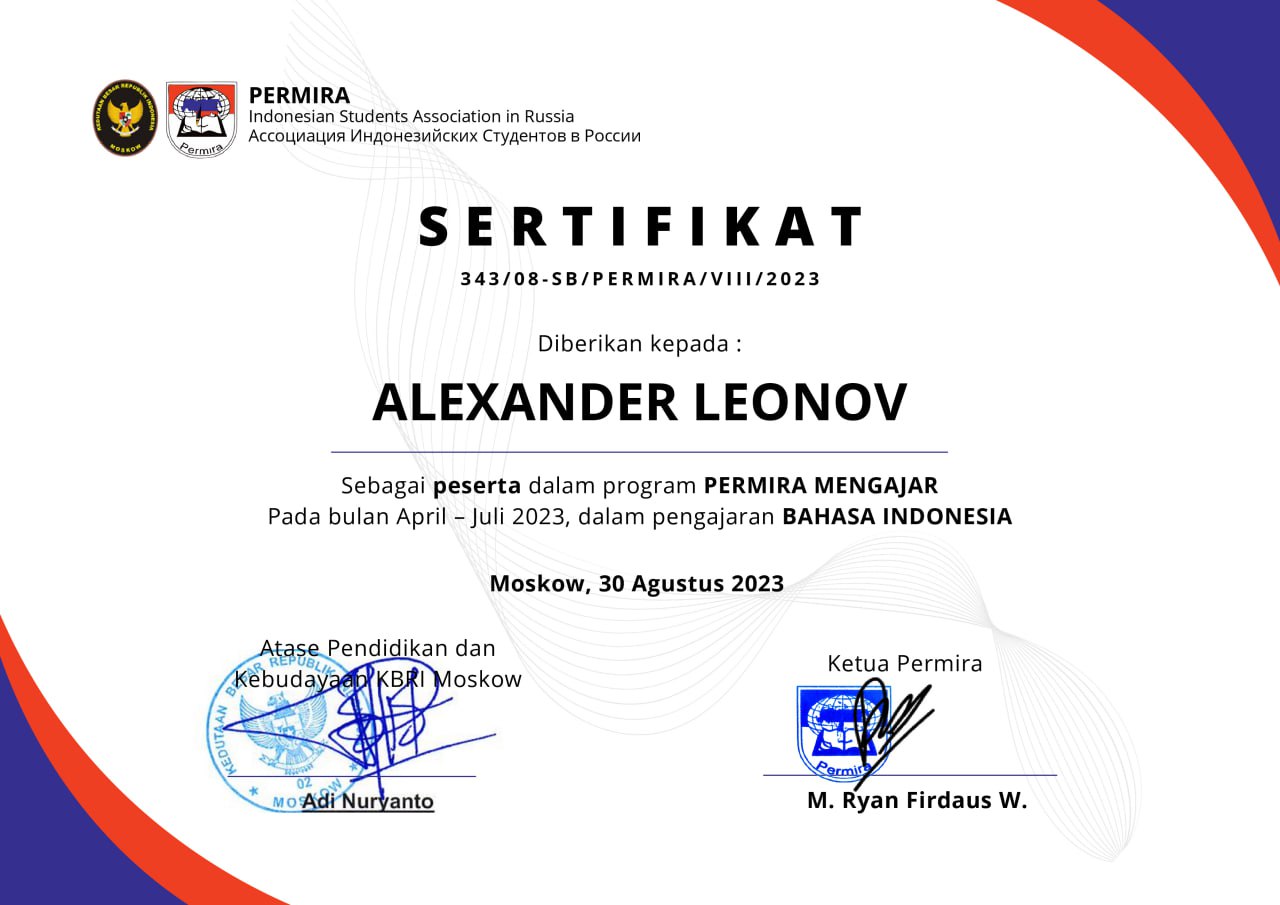
Аккурат в день знаний получил сертификат от #PermiraMengajar

Аккурат в день знаний получил сертификат от #PermiraMengajar

Аккурат в день знаний получил сертификат от #PermiraMengajar. Это бесплатные трёхмесячные курсы индонезийского языка. 🇮🇩 Базовый уровень, BIPA 1. Занятия проходили 2 раза в неделю, онлайн, в группах по 3-4 человека. По итогу экзамен (тест, устный, эссе). Преподавали студенты из Индонезии, которые сейчас учатся в России.

Очень понравилось. 👍 Гораздо эффективнее и веселее, чем учить самому по Duolingo. Terima kasih banyak atas kesempatan besar ini!

Почему индонезийский?

По языку:
🔹 Язык простой. Не как Эсперанто, но один из самых простых естественных. Просто нарабатываем лексику.

По Индонезии:
🔹 Население 270 млн. человек и растёт. За последние 10 лет на 33 млн. выросло! Прогнозируют потолок 295 млн.
🔹 Большая страна (14 место, сильно больше Монголии) с мощной экономикой (7-ая по ВВП, сразу после России).
🔹 Дружественная страна. Санкции не вводили, заявку в БРИКС подали.
🔹 Свои IT/ИБ не особо развиты - возможности для коллабораций и экспорта российского.

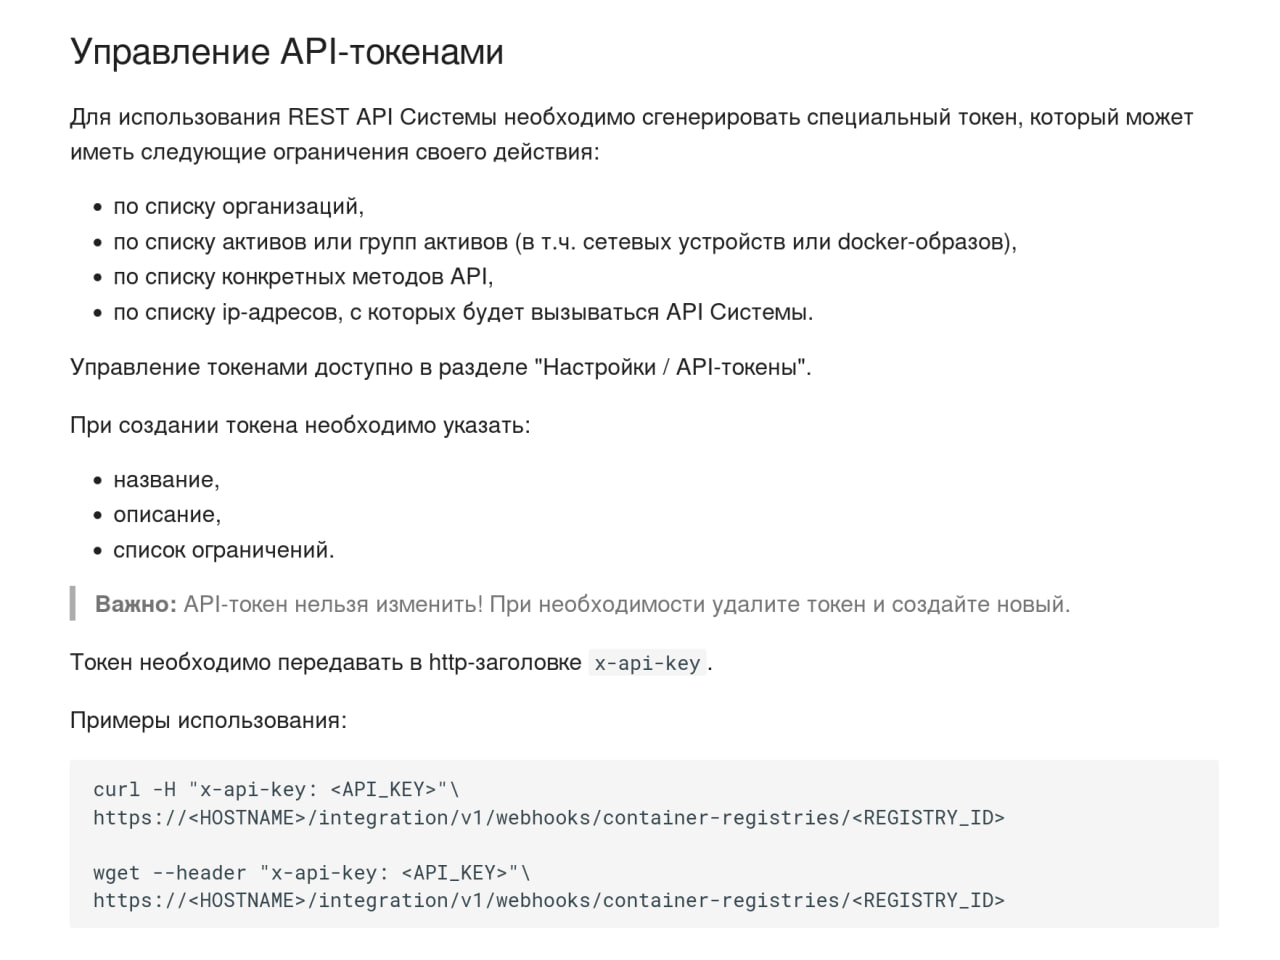
VulnsIO добавили гибкую работу с API-токенами в веб-интерфейсе

VulnsIO добавили гибкую работу с API-токенами в веб-интерфейсе

VulnsIO добавили гибкую работу с API-токенами в веб-интерфейсе. 👍 Поправил свой пост про экспорт уязвимостей из VulnsIO и скрипт.

Выпустил новую англоязычную видяшечку

Выпустил новую англоязычную видяшечку. Так получилось, что за последний год мой англоязычный блог (а вместе с ним и ютюб канал, и подкаст) окончательно свёлся к ежемесячным обзорам Microsoft Patch Tuesday. 🤷‍♂️🤦‍♂️ А остальной контент оседал только в моих телеграмм-каналах @avleonovcom и @avleonovrus. В основном, конечно, в русскоязычном. Постараюсь эту тенденцию переломить. Теперь буду выпускать один англоязычный эпизод по итогам месяца без особого фокуса на Patch Tuesday. Так должно быть поадекватнее и повеселее. 🙂

Подумывал делать эпизоды и на русском тоже, но решил не браться, т.к. получается двойная работа. Автоматический перевод яндекс-браузером могу порекомендовать только для смеха (например, отдельностоящее "CVЕ" распознает как "CV" и переводит как "резюме"). Но планирую тащить новости из канала на обсуждение в Прожектор по ИБ. Так что русскоязычные видяшки тоже в каком-то виде будут. 🙂
___

Hello everyone! This month I decided NOT to make an episode completely dedicated to Microsoft Patch Tuesday. Instead, this episode will be an answer to the question of how my Vulnerability Management month went. A retrospection of some kind.

GitHub exploits and Vulristics
00:44 PoC in Github
02:19 Vulristics vulners-use-github-exploits-flag

VM vendors updates
04:39 Qualys First-Party Application Risk Detection and Remediation
06:18 Tenable ExposureAI
07:23 SC Awards and Rapid7

Vulnerabilities
09:04 Anglo-Saxon vulnerability lists AA23-215A
12:32 August Microsoft Patch Tuesday
14:40 WinRAR Extension Spoofing (CVE-2023-38831)
15:16 Juniper RCE (CVE-2023-36844)

📘 Blogpost
🎞 Video
🎞 Video2 (for Russia)

Знаете ли вы, что папками с каналами телеграмма можно делиться? @secmedia подготовили такую папку с каналами по ИБ

Знаете ли вы, что папками с каналами телеграмма можно делиться? @secmedia подготовили такую папку с каналами по ИБ. Каналы годные, на большую часть я уже был подписан, но про некоторые не слышал и подписался только сейчас. Ну и самое приятное, что мой канал там тоже есть! 😊 (В одном списке с самими Secator-ами, wow! 😁) За что большое спасибо! Поэтому всячески прошу эту папочку шарить. 😉