Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Занимательный кейс с third-party утилитой под macOS, у которой поменялся владелец и она начала творить дичь

Занимательный кейс с third-party утилитой под macOS, у которой поменялся владелец и она начала творить дичь

Занимательный кейс с third-party утилитой под macOS, у которой поменялся владелец и она начала творить дичь. Утилитка NightOwl позволяет переключать внешний вид приложений в Dark/Light Mode. 😎 Если верить исследователю, после смены владельца в 2022 году в приложение добавили функциональность, которая "принудительно подключает ваши устройства к ботнету для использования в маркетинговых исследованиях": tinyproxy поднимает, ssh соединения открывает, трафик пользователя перенаправляет. В общем, делает какие-то странные штуки, которые утилита для настройки интерфейса делать явно не должна.

И тут вопрос скорее не в самой NightOwl, с ней понятно - внести в чёрный список софта и массово выпилить. Вопрос в том, умеете ли вы оперативно выявлять такие кейсы с превращением легитимного софта в spyware? 🤔

По поводу активности ЦБ по рассылке учебного фишинга на 30+ адресов банков

По поводу активности ЦБ по рассылке учебного фишинга на 30+ адресов банков

По поводу активности ЦБ по рассылке учебного фишинга на 30+ адресов банков. Хорошая инициатива. 👍 Чем-то перекликается с централизованным контролем безопасности периметра по 250 Указу. И также выглядит как мотивация заняться проработкой проблемы ИБ до того как придёт регулятор и проверит сам.

Будут ли такие учебные фишинговые атаки эффективны? Вполне вероятно, что да. На качественный фишинг попадаются все, включая ИБшников. Кто считает иначе, и при этом не имеет постоянного процесса учебных Антифишинговых рассылок-атак, тот глубоко ошибается и, вероятно, будет немало удивлен, когда этот процесс у себя внедрит. Если ты не попадался на фишинг, значит тебя ещё толком не фишили. 😏 Только те, кто в каждом входящем письме подозревают провокацию от ИБ отдела (и во вторую очередь реальную атаку злоумышленников) попадаются на фишинг реже. Так что только Awareness + учебные рассылки + детектирование фишинга автоматизированными средствами, товарищи!

DARPA запускает двухлетний конкурс AI Cyber Challenge (AIxCC) на лучшую автоматическую систему для детектирования и исправления уязвимостей в исходном коде

DARPA запускает двухлетний конкурс AI Cyber Challenge (AIxCC) на лучшую автоматическую систему для детектирования и исправления уязвимостей в исходном коде

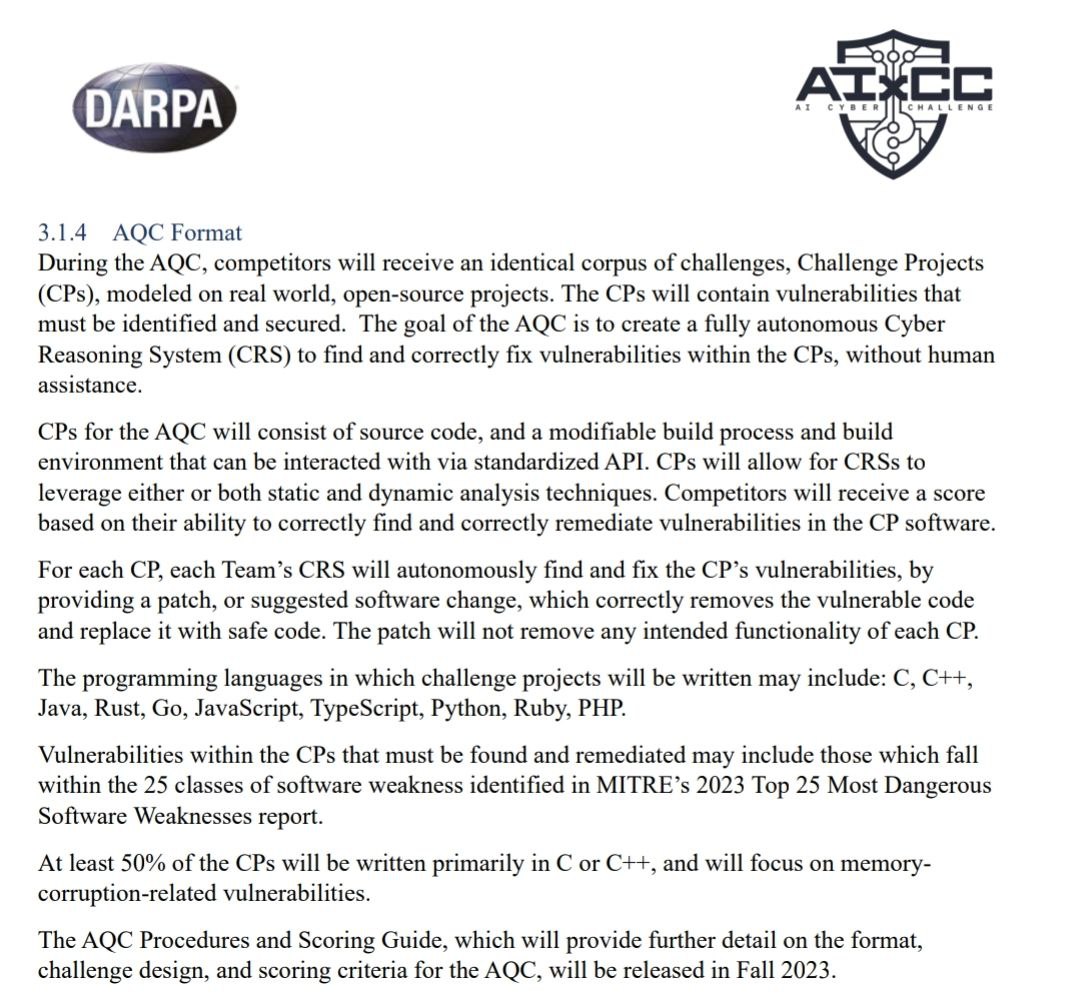
DARPA запускает двухлетний конкурс AI Cyber Challenge (AIxCC) на лучшую автоматическую систему для детектирования и исправления уязвимостей в исходном коде. Участвовать в этом не советую, но формат мероприятия интересный. Возможно что-то подобное могли бы организовать в Минцифре или Сколково.

Вот так и кидайся обновлять Exchange сразу после Microsoft Patch Tuesday

Вот так и кидайся обновлять Exchange сразу после Microsoft Patch Tuesday

Вот так и кидайся обновлять Exchange сразу после Microsoft Patch Tuesday. Оказалось, что обновления ломают неанглоязычные инсталляции Exchange, например немецкие. 🤷‍♂️ На MS-ных страницах уязвимостей рекомендуют пока не обновлять такие инсталляции и применять workaround.

Rapid7 сократят 18% сотрудников

Rapid7 сократят 18% сотрудников. На начало года их в компании было 2600. CEO Rapid7 в письме сотрудникам пишет, что компания будет фокусироваться на MDR (Managed Detection and Response) и "build the most adoptable cloud capabilities" (что бы это ни значило). Непосредственно Vulnerability Management у них и так-то не особо развивался, а теперь видимо и вовсе зачахнет. 🤷‍♂️

Первые впечатления от августовского Microsoft Patch Tuesday

Первые впечатления от августовского Microsoft Patch Tuesday

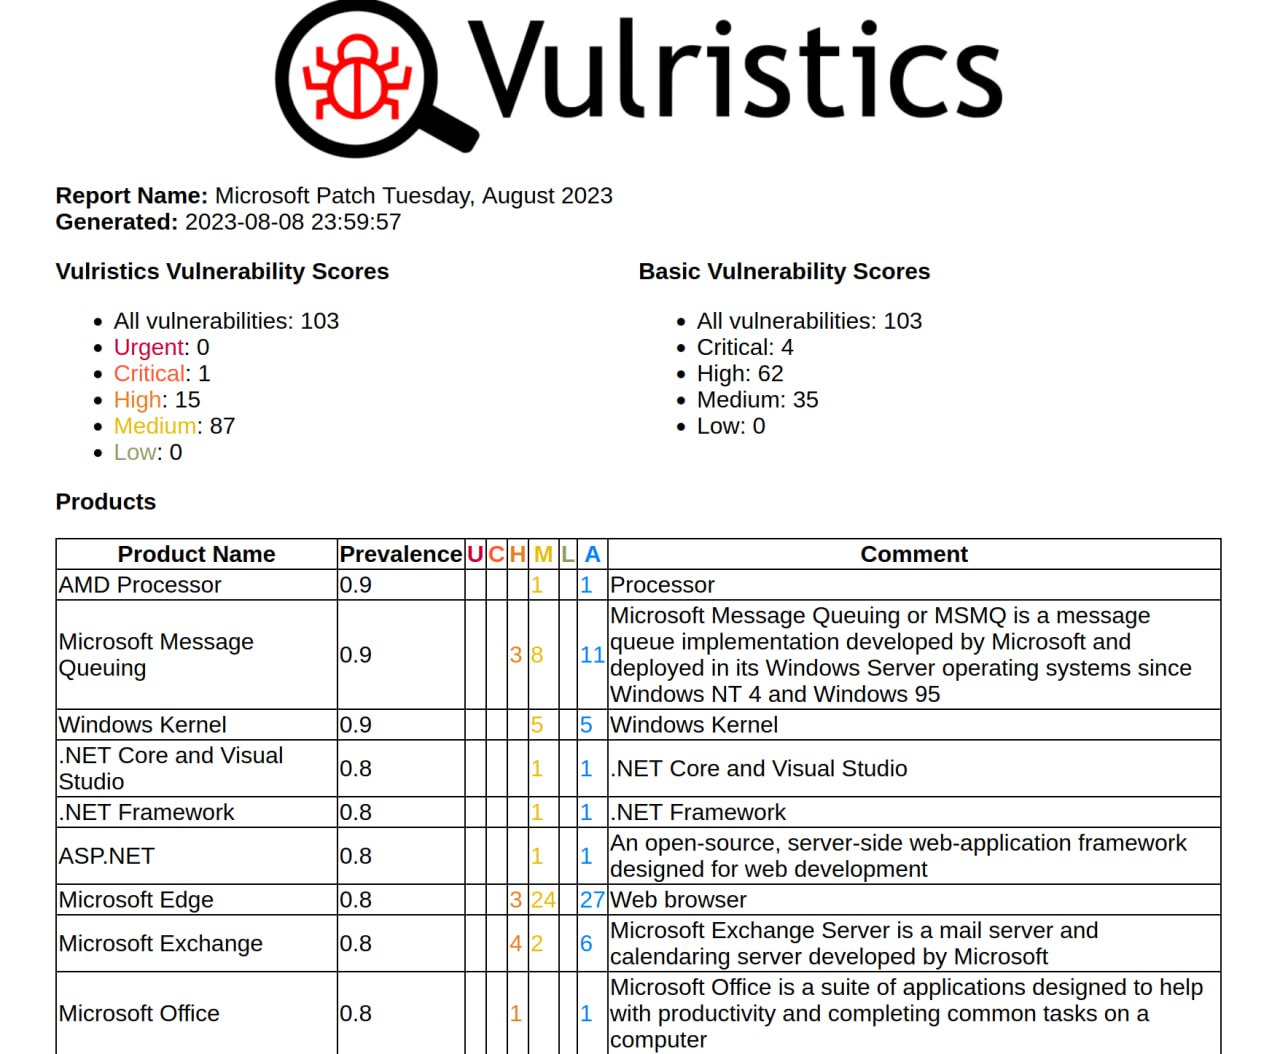
Первые впечатления от августовского Microsoft Patch Tuesday. Пока ни о чём. 🫠

Формально наиболее критичная Denial of Service - .NET and Visual Studio (CVE-2023-38180), потому что есть признаки эксплуатации. Подробностей нет, но согласитесь, что как-то сомнительно. 🤡

Больше ничего нет с эксплоитами или признаками эксплуатации.

Есть несколько Remote Code Execution - Microsoft Exchange (CVE-2023-35368, CVE-2023-38185, CVE-2023-35388, CVE-2023-38182). 3 из них точно аутентификации требуют, по одной непонятно. Эту аутентификацию можно потенциально получить через Elevation of Privilege - Microsoft Exchange (CVE-2023-21709) - "This vulnerability allows a remote, unauthenticated attacker to log in as another user". Лучше обновиться.

Remote Code Execution - Microsoft Teams (CVE-2023-29328, CVE-2023-29330). Но в наших широтах вроде его перестали использовать.

Ещё есть пачка EoP в ядре и компонентах Windows.

🗒 Vulristics report

Почему участники багбаунти нашли в прошлом году 65 тысяч уязвимостей, а CVE зарегистрировано за это время только 25 тысяч?

Почему участники багбаунти нашли в прошлом году 65 тысяч уязвимостей, а CVE зарегистрировано за это время только 25 тысяч?

Почему участники багбаунти нашли в прошлом году 65 тысяч уязвимостей, а CVE зарегистрировано за это время только 25 тысяч? Подсмотрел занимательный вопрос в канале Алексея Лукацкого.

С одной стороны, ответ вроде и очевиден. CVE-шки заводят в основном на уязвимости в продуктах, разные версии которых могут находиться в эксплуатации у пользователей. А в скоуп багбаунти попадают в основном самописные веб-приложения доступные из Интернет, так что пользователи в любой момент времени пользуются определенной версией веб-приложения. В этом случае фикс уязвимости решает проблему сразу и полностью для всех пользователей веб-приложения и пользы от CVE-идентификатора в этом случае не будет.

С другой стороны, есть мобильные приложения, которые тоже часто попадают в скоуп багбаунти. А у мобильного приложения уже есть версия и пользователи могут использовать разные версии мобильного приложения. И, получается, для мобильных приложений уже может быть смысл заводить CVE.

В принципе, ничего не мешает сделать багбаунти программу вообще для любых приложений. Например, на hackerone есть багбаунти для Chrome/Chromium. И для этих уязвимостей Google заводит CVE. Ничего не запрещает самому вендору заводить CVE под найденные в рамках багбаунти уязвимости кроме нежелания этого вендора.

И не сказать, что это требует каких-то особенных усилий со стороны вендора, т.к. сама багбаунти платформа может заводить CVE уязвимости для своих клиентов. В списке CVE Numbering Authority (CNA) есть 11 организаций типа "Bug Bounty Provider", включая Bugcrowd, HackerOne, ZDI:

"Provides CVE IDs for its customers as part of its bug bounty and vulnerability coordination platform"

В общем, уязвимостей меньше, потому что не для всех уязвимостей есть смысл заводить CVE. А для тех уязвимостей, для которых смысл есть, CVE идентификаторы не заводят, т.к. сам вендор уязвимого продукта этого не хочет. 🤷‍♂️ А сам исследователь хоть и может добиться заведения CVE идентификатора помимо воли вендора, но это не массовая история.

PS: хороший вопрос для собеседования VM-щиков 😉