Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее"в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте.
And I invite all English-speaking people to another Telegram channel @avleonovcom.
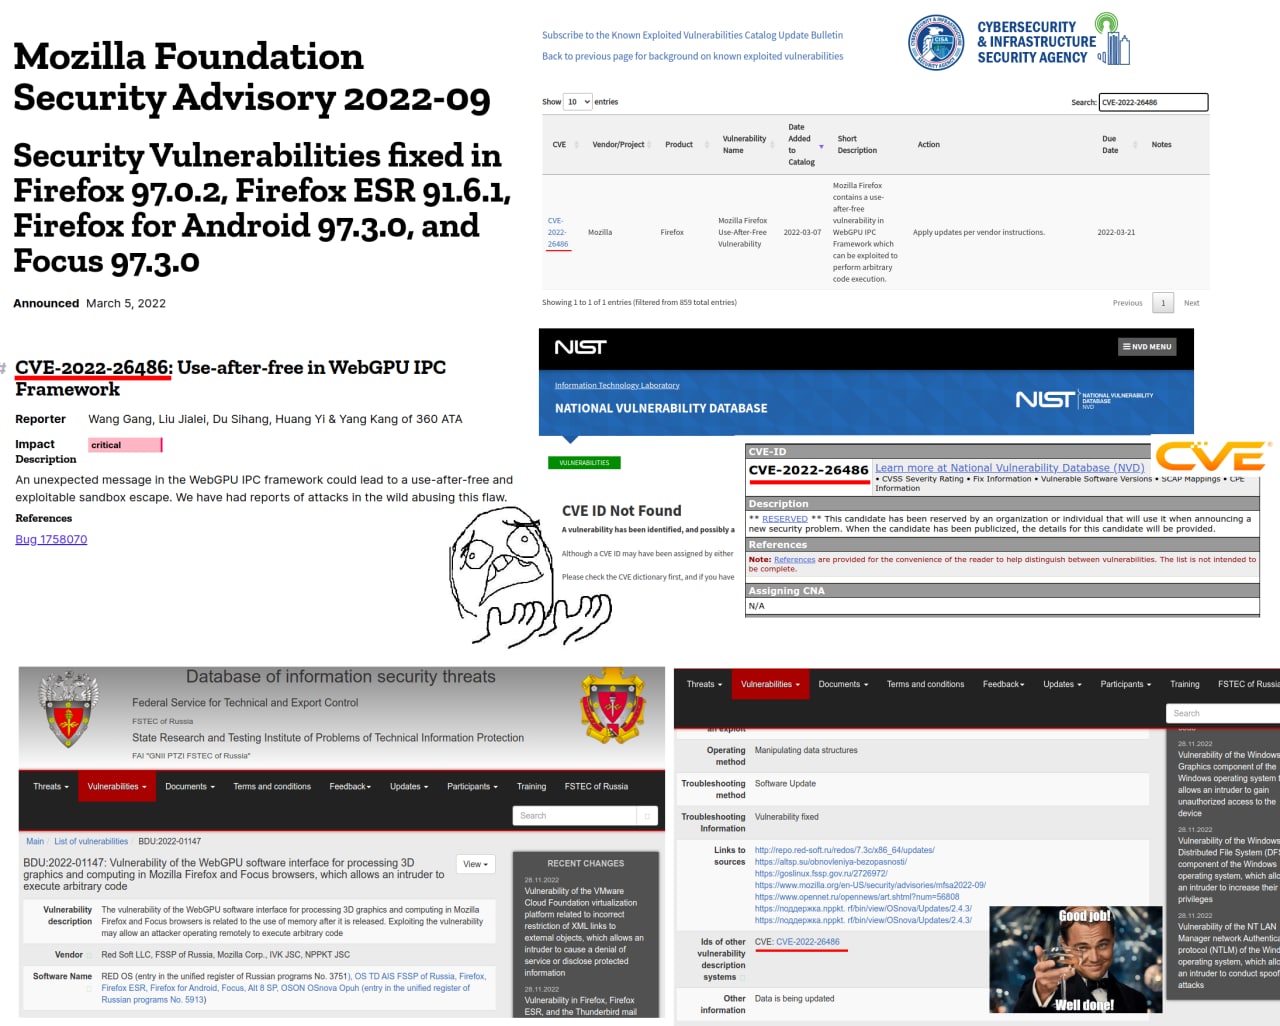
Но если вы попробуете перейти по ссылке на CVE-2022-26486, например из той же CISA KEV, на сайт на NVD, то вы увидете "CVE ID Not Found". В MITRE аналогично: "RESERVED". Статус 9 месяцев не менялся (и видимо не поменяется). Что-то где-то пошло не так.
Могли бы CISA попушить NIST, MITRE или Mozilla, чтобы с этой критичной CVE навели порядок? Запросто. Но они это не делают. Им видимо норм ссылаться в никуда.
А вот в БДУ ФСТЭК для CVE-2022-26486 видим вполне адекватное описание с CVSS и всем, что нужно. ФСТЭК молодцы. 👍
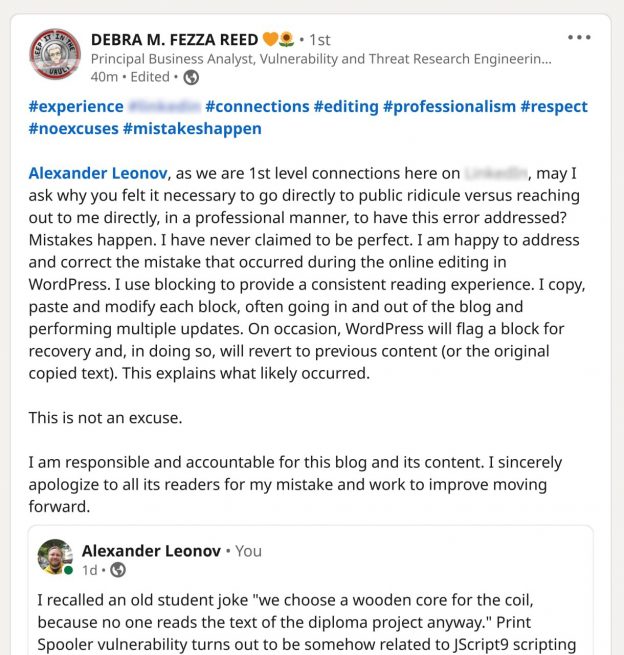
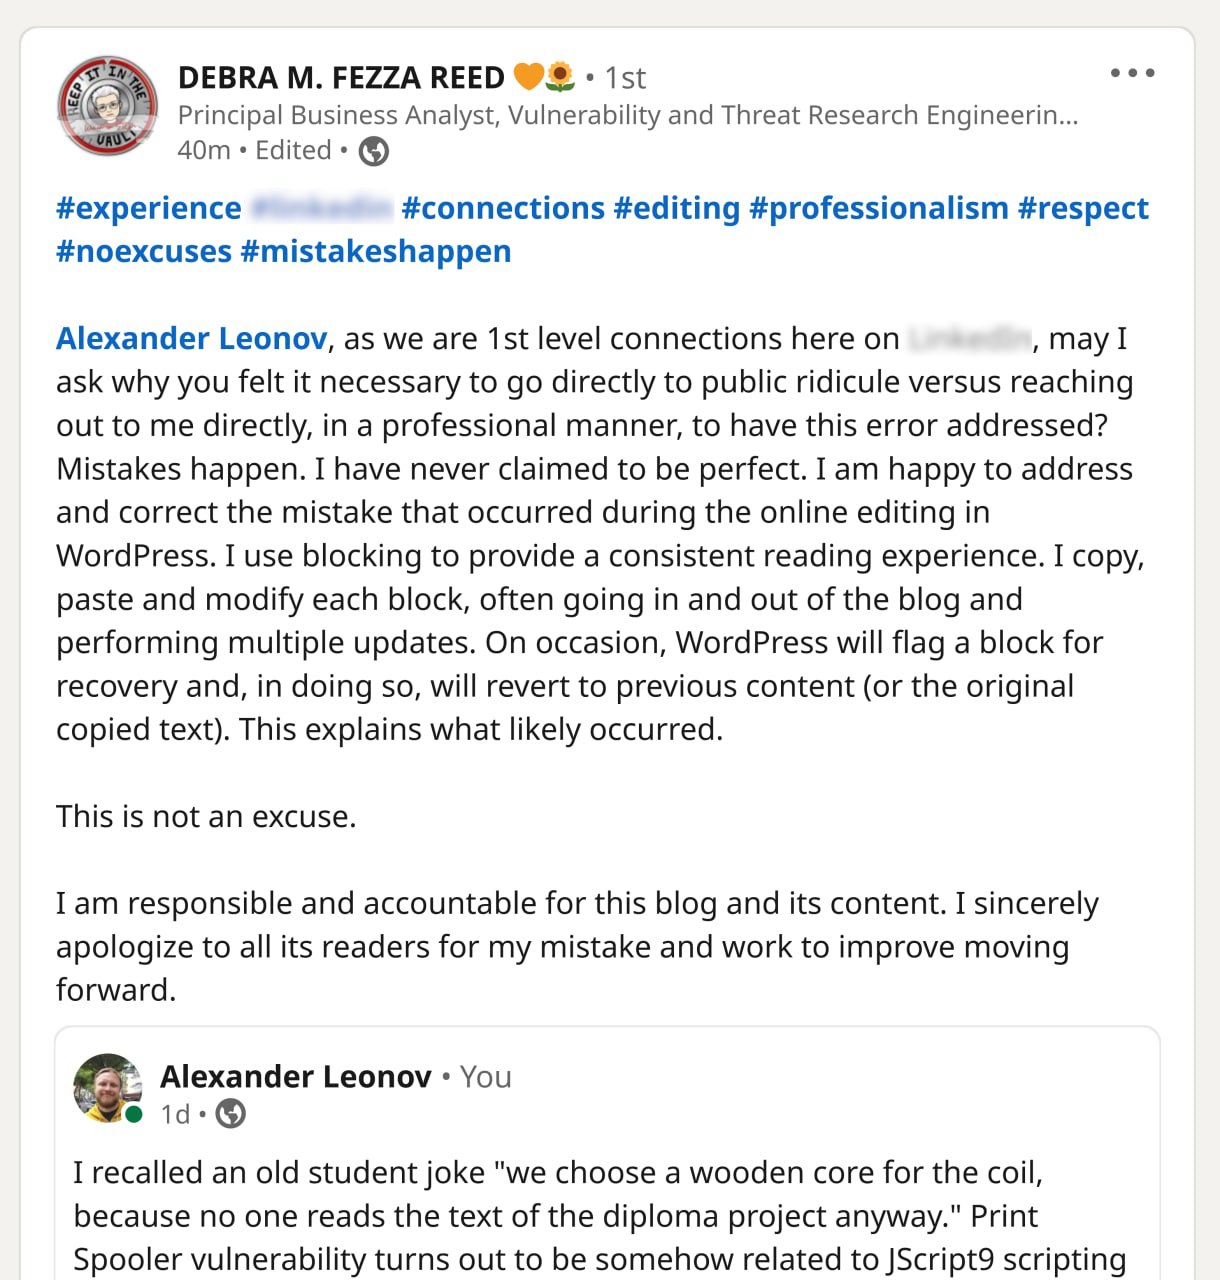
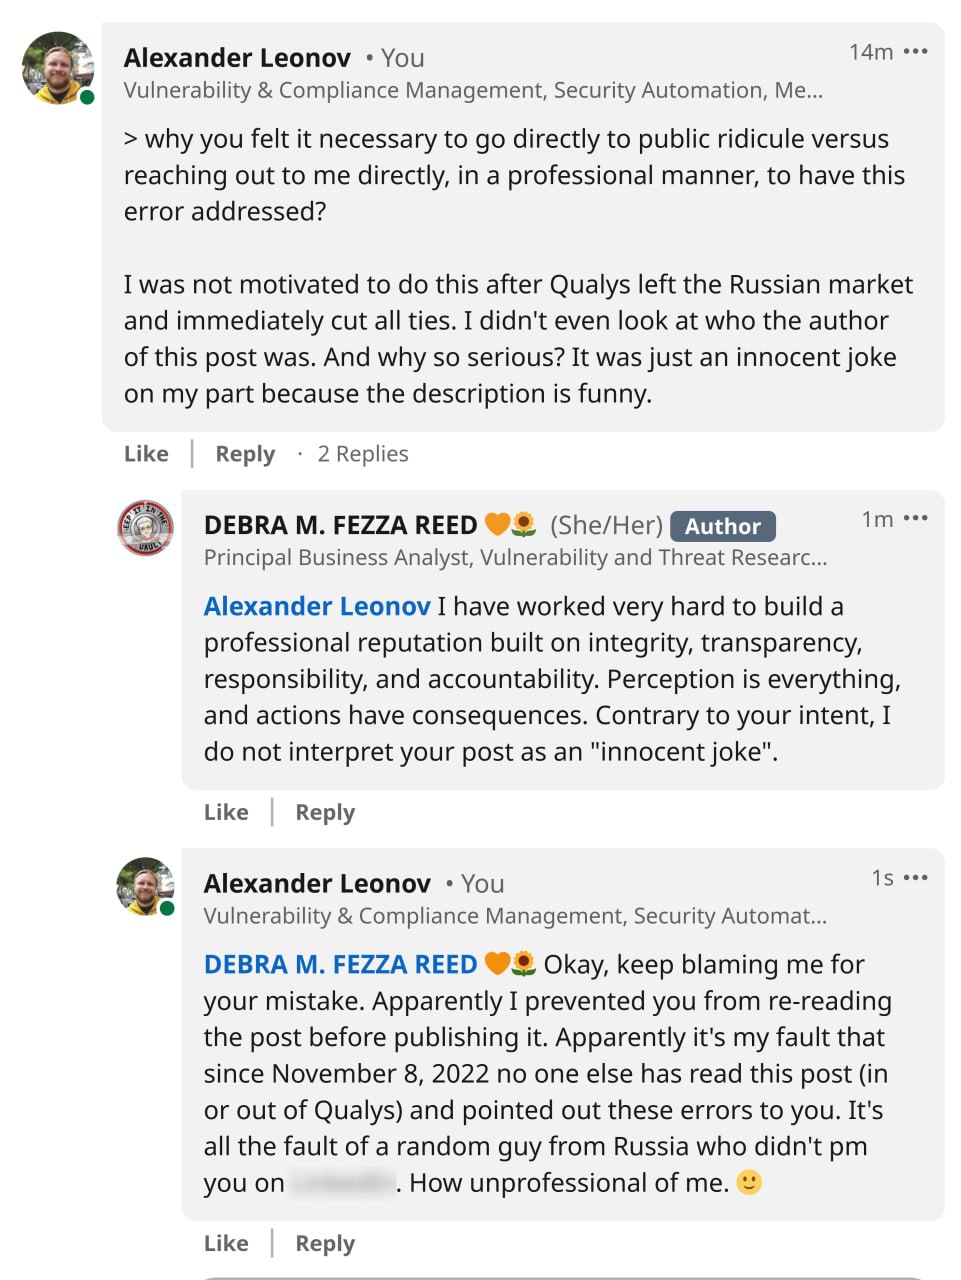
Хах, ситуация вокруг отчета Qualys на November Microsoft Patch Tuesday стала даже смешнее. Авторка этого отчета DEBRA M. FEZZA REED 🧡🌻 (She/Her) обиделась на меня, потому что я указал на ее ошибки публично, а не в личном сообщении в одной американской соцсеточке для профессионального общения. ¯\_(ツ)_/¯
> почему вы сочли необходимым пойти сразу на публичное осмеяние, а не обратиться ко мне напрямую, в профессиональной манере, чтобы исправить эту ошибку?
Честно говоря, у меня не было мотивации делать это после того, как Qualys ушла с российского рынка и оборвала все связи. Я даже не посмотрел, кто автор этого поста. И чего так серьезно-то? Это была просто невинная шутка с моей стороны, потому что описание получилось забавное.
> Я очень много работала, чтобы создать профессиональную репутацию, основанную на добросовестности, прозрачности, ответственности и подотчетности. Восприятие — это все, и действия имеют последствия. Вопреки вашему намерению, я не интерпретирую ваш пост как "невинную шутку".
Хорошо, продолжайте обвинять меня в своей ошибке. Видимо я помешал вам перечитать пост перед его публикацией. Видимо это моя вина, что с 8 ноября 2022 года больше никто не читал этот пост (ни в Qualys, ни во вне) и не указал вам на эти ошибки. Во всем виноват рандомный парень из России, который не написал вам в личку. Как непрофессионально с моей стороны. 🙂
PS: на QSC меня теперь вряд ли когда-нибудь пригласят. 😅
Зарелизил на неделе утилитку imgtov, с помощью которой свои видяшки собираю, как и обещал ранее. Последнюю видяшку собрал аж в 8k качестве, вроде норм на Youtube и VK залилось.
Название это абберевиатура от "images tovideo". Кроме того "tov" это "хорошо" на иврите ("טוב"). И это хорошо. 🙂
Сделал максимально примитивно. В input.txt кладем таймстемпы. Исходные файлы с картинками кладем в директорию images. В корень кладем input.mp3. Запускаем imgtov.py. Получаем video.mp4, радуемся. Подробнее читайте в описании проекта на гите.
Выпустил-таки видео по ноябрьскому Patch Tuesday. С одной стороны, вроде и 0day-ев много вышло. А с другой стороны, чего-то супер-критичного не просматривается. Нет, ну атаки на браузер? Серьезно? Или метки для скаченных файлов (не так давно была похожая тема про macOS)? Патчиться конечно надо, но, к счастью, хвататься за голову в этот раз повода пока нет. 🙂
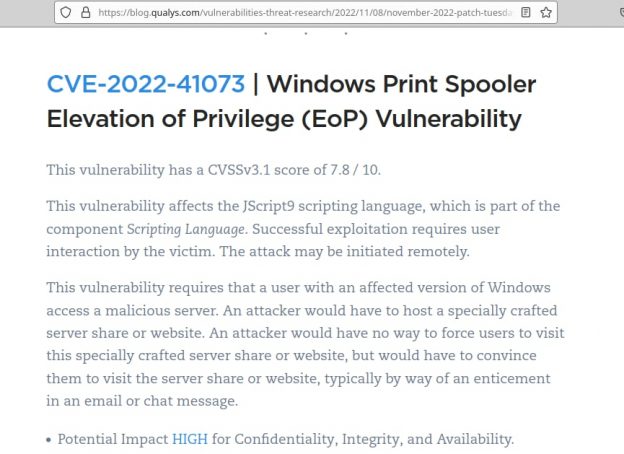
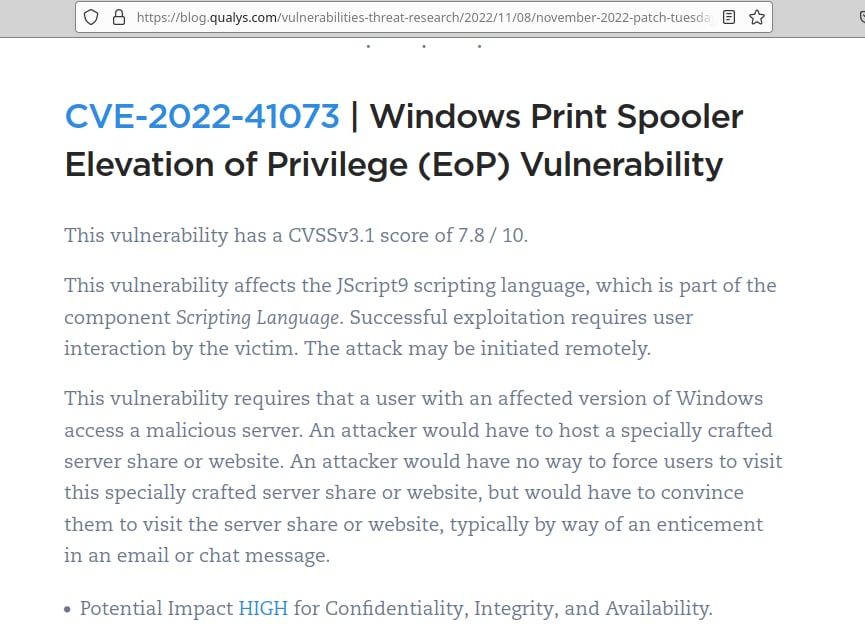
Вспомнилась старая студенческая шутка "а сердечник для катушки выбираем деревянный, потому что все равно никто текст дипломного проекта не читает". Уязвимость Print Spooler оказывается каким-то боком касается JScript9 scripting language. 😜
Qulays по ошибке подставили для "CVE-2022-41073 | Windows Print Spooler Elevation of Privilege (EoP) Vulnerability" описание из "CVE-2022-41128 | Windows Scripting Languages Remote Code Execution (RCE) Vulnerability". Причем это же описание вставили ещё и в "CVE-2022-41091 | Windows Mark of the Web Security Feature Bypass Vulnerability". Но кто ж это читает-то. 😏
На днях вышел бюллетень CISA про эксплуатацию уязвимости Log4Shell (CVE-2021-44228) в некоторой американской государственной организации.В pdf бюллетене приводится подробное описание атаки. Ознакомился. Мне, конечно, было наиболее интересно собственно про Log4Shell и начальную эксплуатацию.
1. В какой организации произошел инцидент? Непонятно. Это одна из FCEB organizations. Это может быть всем известная NASA, а может быть какая-нибудь Commission of Fine Arts. Но по большей части организации в списке выглядят критично.
2. Когда нашли? В апреле2022. Предположительное время компрометации - февраль 2022 года.
3. Как нашли? Через ретроспективный контроль трафика с помощью CISA-вской EINSTEIN IDS. Увидели ip-адрес ранее засветившийся в атаках использующих Log4Shell.
4. Как известно Log4Shell (CVE-2021-44228 заведена 10.12.2021) касается кучи продуктов, а что именно поломали? VMware Horizon. Патч вышел 16.12.2021. Детект у Tenable для этой уязвимости (без аутентификации) вышел 07.01.2022. CISA требовали зафиксить все Log4Shell уязвимости до 24.12.2021.
5. Исходя из таймлайна, в сроки CISA (7 дней по факту) уложиться было мало реально. Причем это нужно было сделать ещё до появления нормальных детектов. Но то, что не уложились даже за 1-2 месяца вплоть до успешной атаки злоумышленников это конечно неслабое нарушение. И раз такое в принципе было возможно, CISA видимо не особо контролирует VM процесс в подопечных FCEB организациях, а сроки устранения, которые они спускают через свой Known Exploited Vulnerabilities Catalog видимо по факту не выдерживаются.
Что Наталья Касперская говорила на SOC форуме про кибервойну и децифровизацию (1/2).
На прошлой неделе вышло несколько довольно резонансных новостных статей по мотивам выступления Натальи Ивановны Касперской на SOC форуме. Пока видео с выступления не было, комментировать было сложновато. Но теперь видео есть, каждый может посмотреть пленарку и сделать выводы. По мне как и в прошлом случае с "отключением смартфонов" прямая речь оказалась более чем адекватной, а журналисты опять всё передернули и переврали. Не поленился выписать, что конкретно было сказано.
Про кибервойну
[Вступление про 9 месяцев кибервойны] [Игорь Ляпунов: технологический суверенитет, импортозамещение и технологический рывок как-то не сочетаются.]
"Я начну все-таки с кибервойны. Здесь прозвучал термин "кибервойна", "идет кибервойна". Я не согласна, что идет кибервойна. Главная недружественная страна кибервойну против России не разворачивала, потому что если бы она её развернула у нас бы всё уже выключено было. У нас бы все ключевые элементы инфраструктуры просто бы перестали работать. Товарищи, давайте не будем строить себе иллюзий. Базовые станции мобильных операторов, основные системы управления технологическими процессами, контроллеры на ключевых наших сетях, это все импортное у нас. Большинство из них с удаленным управлением. Выключить не представляет никакой сложности, никаких атак не нужно. Атаки делают […] переобувшиеся на политическую борьбу хакеры-самоучки. Профессионалы, профессиональные спецслужбы, конечно, действовали бы по-другому и гораздо более жестко. И мы, конечно, не готовы к этому.
Обсуждать киберзащиту в отрыве от IT-систем бессмысленно. Что бы мы ни делали с наложенными средствами кибербезопасности, как бы мы ни прыгали с нашими фаерволами или чем угодно, выключат нам всю инфраструктуру и всё. Для обеспечения кибербезопасности нужно говорить об информационных технологиях в целом.
[…] Цифровой суверенитет состоит из двух компонент: электронного и информационного. С этого и надо начинать.
Нужно говорить про электронный, инфраструктурный суверенитет. Это значит, что нам нужно заменять все по цепочке. Будет торможение? Ну да. По сути нам нужно у едущего поезда заменить все части, включая колесную базу и двигатель. Сохранить скорость это другая задача, но по крайней мере наш поезд не должен сойти с рельс. Это серьезный вызов. Как это делать второй вопрос, об этом поговорим.
С другой стороны на нас сверху сыпятся "немецкие листовки", всякие телеграмм-каналы "всёпропальщики", которые предсказывают скорую гибель всему. И от этого нужно абстрагироваться, отключать, с этим нужно бороться. Это вторая компонента, о которой нельзя забывать. Она не является в прямом смысле кибербезопасностью, но мы тоже должны с этим работать. У нас Роскомнадзор в основном блокирует эти каналы по возможности. Но они все равно просачиваются во-первых. А во вторых здесь ещё вопрос воспитания. Должно быть какое-то информационное воспитание: этому верьте, этому не верьте, это десять раз просчитайте.".
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.