Архивы автора: Александр Леонов

Об авторе Александр Леонов

Привет! Меня зовут Александр. Я специалист по Управлению Уязвимостями. Подробнее обо мне можно и моих проектах можете прочитать здесь. Приглашаю подписаться на мой канал @avleonovrus "Управление Уязвимостями и прочее" в MAX или в Telegram. Вы можете обсудить мои посты или задать вопросы в группе ВКонтакте. And I invite all English-speaking people to another Telegram channel @avleonovcom.

Читаем подаренную книгу "Вирьё Моё" как сказку на ночь

Читаем подаренную книгу Вирьё Моё как сказку на ночь

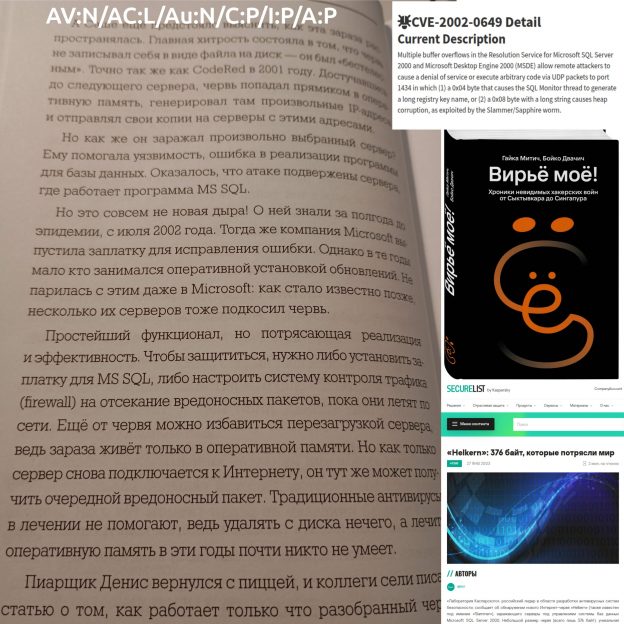
Читаем подаренную книгу "Вирьё Моё" как сказку на ночь. Изредка приходится цензурить недетские словечки, но в целом норм. 😅 Дочке интересно как там складывается жизнь у "Саши из Сыктывкара" в вендоре "отечественного антивируса, который назывался всего тремя буквами". 🙂 А мне в принципе интересно, как оно там у "дятлов" и подробности по знаковым кейсам былых времён. Написано живо, увлекательно, простым языком. Надеюсь и с фокусом на VM будет когда-нибудь похожая книжка. 😇

Вчера дошли до явного VM-ного момента - эксплуатации уязвимости CVE-2002-0649 червём Helkern/SQL Slammer. Проходят десятки лет, а Microsoft так и остаётся стабильным поставщиком трендовых уязвимостей, от которых штормит весь мир. 😏 Непропатченные по полгода уязвимости высокой критичности также остаются обычным делом в организациях. 😉🤷‍♂️

Продолжая тему предыдущего поста, больше всего в современной цифровизации меня подбешивает навязывание мобильных приложений, которые дают неадекватно широкий доступ к критичным операциям, в первую очередь к финансовым и государственным услугам

Продолжая тему предыдущего поста, больше всего в современной цифровизации меня подбешивает навязывание мобильных приложений, которые дают неадекватно широкий доступ к критичным операциям, в первую очередь к финансовым и государственным услугам

Продолжая тему предыдущего поста, больше всего в современной цифровизации меня подбешивает навязывание мобильных приложений, которые дают неадекватно широкий доступ к критичным операциям, в первую очередь к финансовым и государственным услугам.

Немного утрированно это выглядит так:

"А давай мы поставим тебе приложуху, чтобы ты мог в 2 тапа и без адекватной 2FA вывести свои накопления за 20 лет в неизвестном направлении, а затем набрать кредитов и микрокредитов и тоже их вывести. Тебе же это нужно прям 24/7/365! Или вот захочешь ты в 3 часа ночи свою квартиру продать - раз-два, и готово!"

Причём с банками понятно - им выгодно, чтобы я делал больше операций и тратил через них больше денег. Но когда речь идёт о государственных приложениях - они-то зачем упрощают доступ к опасным операциям с недоверенных устройств и облегчают жизнь злодеям?! 🤔

Уверен, что местные безопасники понимают, что всё это странная дичь, но решение по фичам приложений принимают не они.

Меня беспокоит не столько принуждение к доставке одноразовых кодов для Госуслуг через MAX, сколько продвижение мобильных приложений на смартфоне как основного, безопасного и прогрессивного способа получения доступа к Госуслугам

Меня беспокоит не столько принуждение к доставке одноразовых кодов для Госуслуг через MAX, сколько продвижение мобильных приложений на смартфоне как основного, безопасного и прогрессивного способа получения доступа к Госуслугам

Меня беспокоит не столько принуждение к доставке одноразовых кодов для Госуслуг через MAX, сколько продвижение мобильных приложений на смартфоне как основного, безопасного и прогрессивного способа получения доступа к Госуслугам. 🙄 Хотя здесь есть вполне очевидные проблемы с 2FA:

🟢 Если вы заходите с паролем от Госуслуг на одном устройстве (десктопе), а код получаете на другое устройство (по SMS, через мессенджер только на это устройство, OTP-приложение - не суть), это нормальная двухфакторка. 👍 Злоумышленнику нужно скомпрометировать сразу 2 разных устройства, это сложно и дорого.

🔴 Но если вы заходите с паролем в приложение Госуслуг на смартфоне и код получаете на тот же смартфон (см. выше как), то второго фактора у вас нет. 🤷‍♂️ Если злоумышленник скомпрометирует смартфон, он получит полный доступ к Госуслугам и натворит бед. А смартфоны в массе своей уже скомпрометированы. Ещё и сессия длится аж 6 месяцев! 😱

Эти риски почему-то игнорируются. 🤷‍♂️

Немного про Roblox и Luanti

Немного про Roblox и Luanti

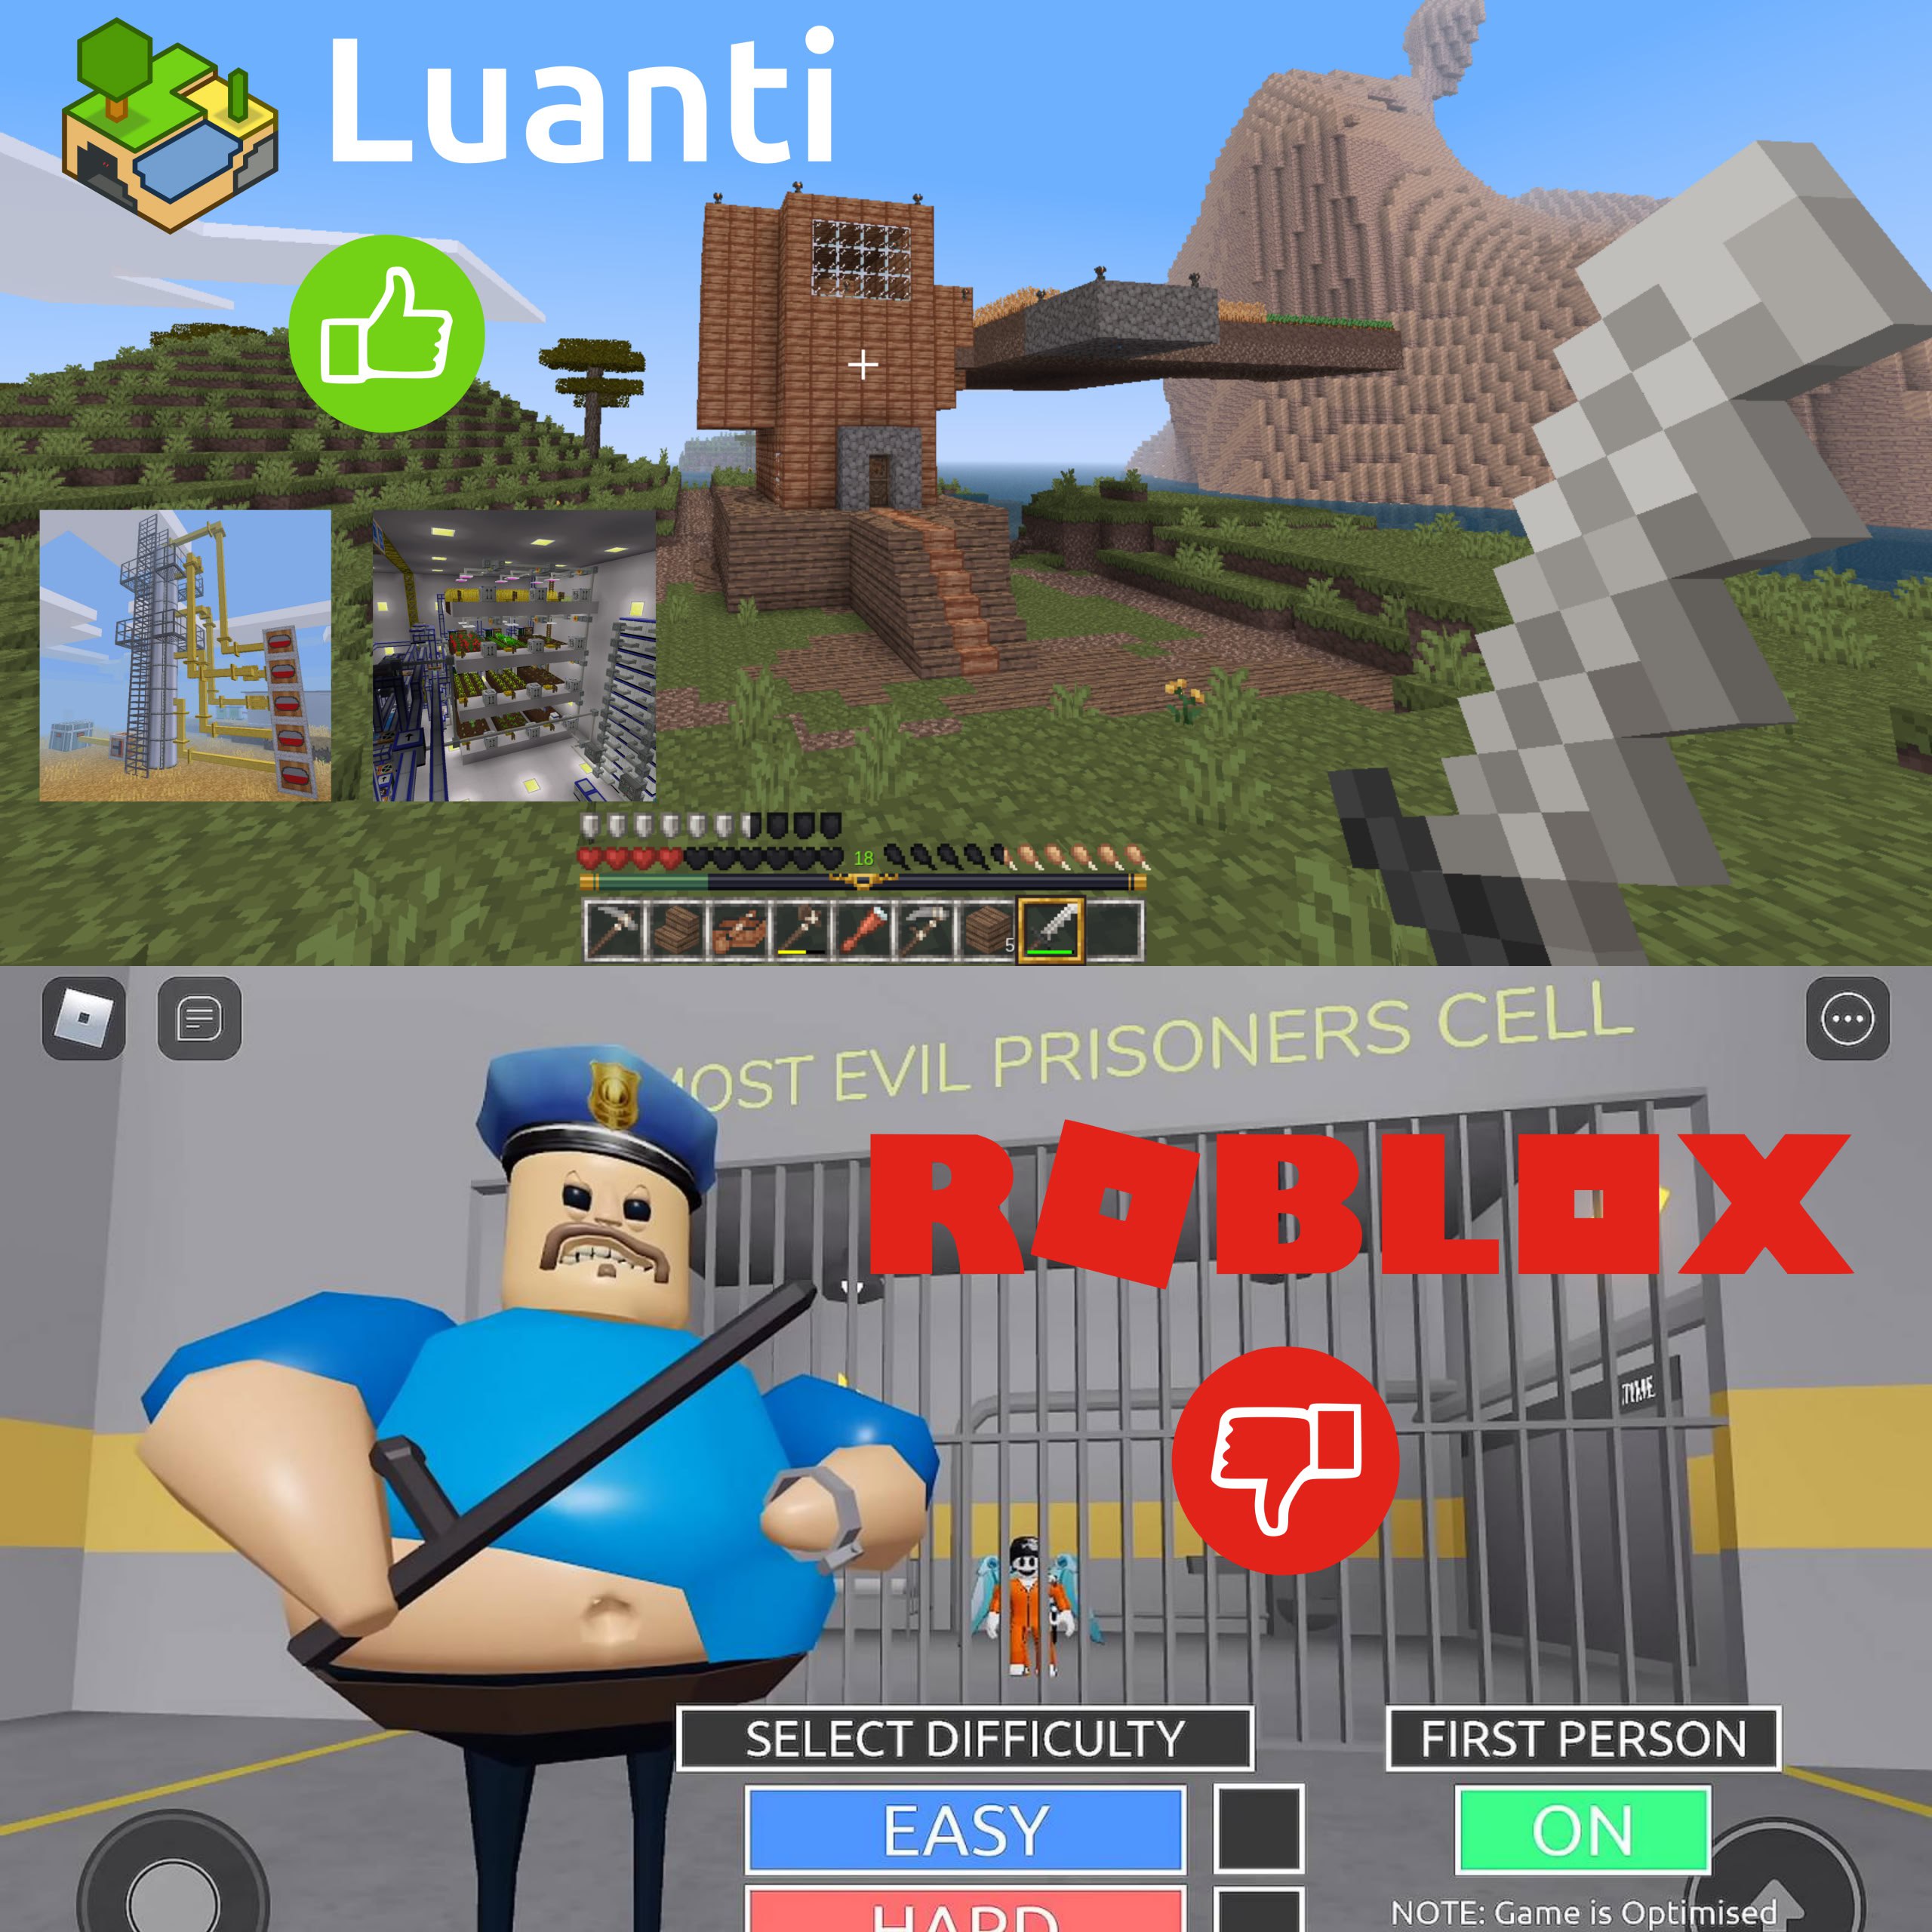
Немного про Roblox и Luanti. Я, как родитель, весьма рад блокировке Roblox. 👍 Эта лютая хтонь лезла отовсюду! 👾 Коллабы с российскими брендами, книжки, тонны дегенеративных видеороликов от "детских блогеров". А хуже всего, что Roblox массово тащили в курсы по программированию для детей! 😡 Притом, что контент в платформе реально жуткий. Хочется надеяться, что ограничение доступа хоть немного это безумие приглушит. 🙏

К счастью, в нашей семье Roblox не прижился. 😇 У Roblox нет официального Linux-клиента, а неофициальные способы запуска они банят. 🤷‍♂️😌

При этом, я не против компьютерных игр. Мы с дочкой вместе играем по домашней локалке в Luanti (Minetest). Это бесплатная опенсурсная платформа для Minecraft-like игр. Конкретно играем в Mineclonia: добываем ресурсы, строим здания, исследуем мир, боремся с монстрами. Есть множество модов и можно разрабатывать свои. Есть продвинутые технические моды, позволяющие строить сложные механизмы и сооружения! 🤩

Вышел главный рейтинг ИБ-каналов 2025 от Сачка и диджитал агентства комплексного интернет-маркетинга DOJO MEDIA

Вышел главный рейтинг ИБ-каналов 2025 от Сачка и диджитал агентства комплексного интернет-маркетинга DOJO MEDIA

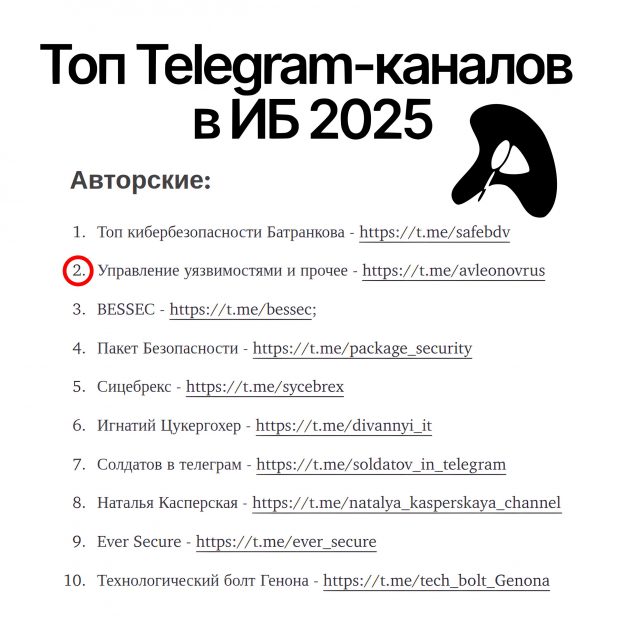
Вышел главный рейтинг ИБ-каналов 2025 от Сачка и диджитал агентства комплексного интернет-маркетинга DOJO MEDIA. Канал "Управление Уязвимостями и прочее" там аж на 2️⃣ месте в категории Авторские! 😲🥈 И мне это, безусловно, очень приятно. 😇 🎉

"Авторские каналы от тех, кто неравнодушен к ИБ и для кого ИБ — это и есть жизнь."

Насколько я понимаю, этот рейтинг продолжает составляться путём голосования некоторого экспертного совета с основным критерием - качество контента.

Спасибо большое коллегам, проголосовавшим за канал! 🙏 Буду стараться соответствовать и продолжу нести разумное-доброе-вечное около-VM-ное. 😉

Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же

Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же

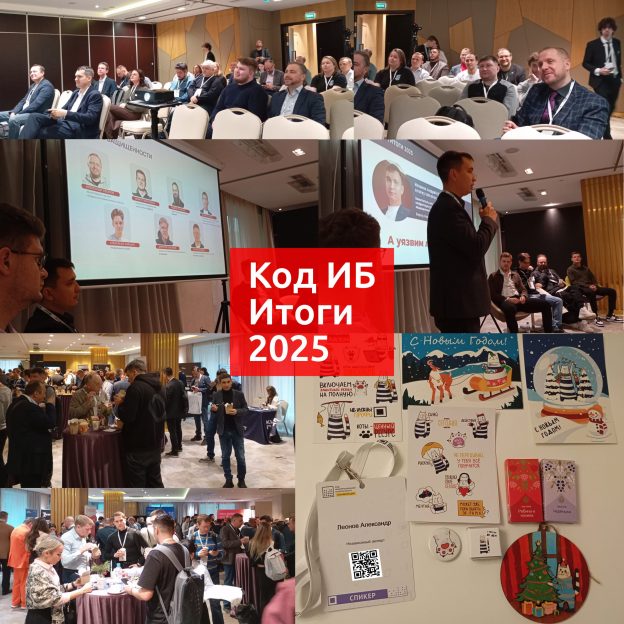
Отмодерировал сегодня секцию Анализ Защищённости на Код ИБ Итоги 2025 и выступил там же. 🙂 Уже во второй раз. У нас было 5 десятиминутных докладов, 7 участников и 2 часа времени.

Роман Соловьёв задал тон обсуждению, поделившись статистикой по инцидентам и тем, как развиваются SOC-услуги МегаФона. Мы обсудили Анализ Защищённости как услугу и роль в этом ИИ (Андрей Кузнецов здорово раскачал дискуссию). Затем перешли к большому блоку про уязвимости. 🤩 Я поделился статистикой по трендовым уязвимостям 2025 года, Андрей Исхаков рассказал про уязвимости в западных мессенджерах (FYI, чуть меньше половины ИБ-шников в аудитории пользуются MAX 😉👍), Дмитрий Топорков рассказал о приоритизации уязвимостей. Кирилл Карпиевич поделился болями в части качества детектирования уязвимостей VM-решениями. Завершили рассказом об утечках и пентестерских практиках от Александра Анашина.

⚡️ Получилось динамично. Судя по оценкам, аудитории зашло. 😇 Большое спасибо организаторам и участникам!

По поводу Remote Code Execution уязвимости в React Server Components "React2Shell" (CVE-2025-55182)

По поводу Remote Code Execution уязвимости в React Server Components React2Shell (CVE-2025-55182)

По поводу Remote Code Execution уязвимости в React Server Components "React2Shell" (CVE-2025-55182). Уязвимость критичная, CVSS 10. Потенциальный импакт очень большой, т.к. это React - один из самых популярных JavaScript-фреймворков, на котором буквально половина Интернета написана.

По поводу реальной эксплуатабельности… Одни исследователи сейчас хайпятся, что есть работающий эксплойт, какие-то сообщения об атаках и вот-вот случится апокалипсис. 😱 Другие - на том, что это всё ерунда и в реальности это эксплуатироваться не будет. 😏 Истина где-то между. 🙂

Имхо, хороший VM-щик/AppSec должен дойти сегодня до разрабов-фронтендеров, проверить используются ли уязвимые компоненты React и Node.js, завести заявки на обновление с высоким приоритетом. И спокойно наблюдать за кипешом. 🌝

Следует ждать обновлений и для других уязвимых фреймворков, включающих React, например React Router, Expo, Redwood SDK, Waku и др.

На Код ИБ Итоги в 12:00 коснёмся этой темы. 🙂