Архив рубрики: Темы

В России проработают вопрос создания центра проведения сравнительного анализа средств защиты информации

В России проработают вопрос создания центра проведения сравнительного анализа средств защиты информации

В России проработают вопрос создания центра проведения сравнительного анализа средств защиты информации. Поручение об этом дал Михаил Мишустин по итогам форума "Цифровые решения".

🫡 Ответственные: Минцифры, Минобрнауки, ФСТЭК и ФСБ совместно с заинтересованными органами власти.

⏳ Срок: до 30 января 2026 г.

Инициатива выглядит интересно и актуально. 🔥 ИБ-вендоров в России множество, а продуктов - тем более. Насколько эти продукты адекватно решают заявленные задачи - вопрос нетривиальный. 🤯

По-хорошему тут нужно выделять классы СЗИ и для каждого класса прописывать типовые функциональные возможности и сценарии тестирования. Затем проводить тестирование вживую на стендах и делать выводы о качестве реализации функциональных возможностей в каждом конкретном решении. 🤔

Тогда можно будет выдавать достаточно объективные рекомендации:

⚖️ Организациям по выбору СЗИ
💡 ИБ-вендорам по доработке СЗИ

Было бы круто как-нибудь поучаствовать там по теме САЗ. 😇
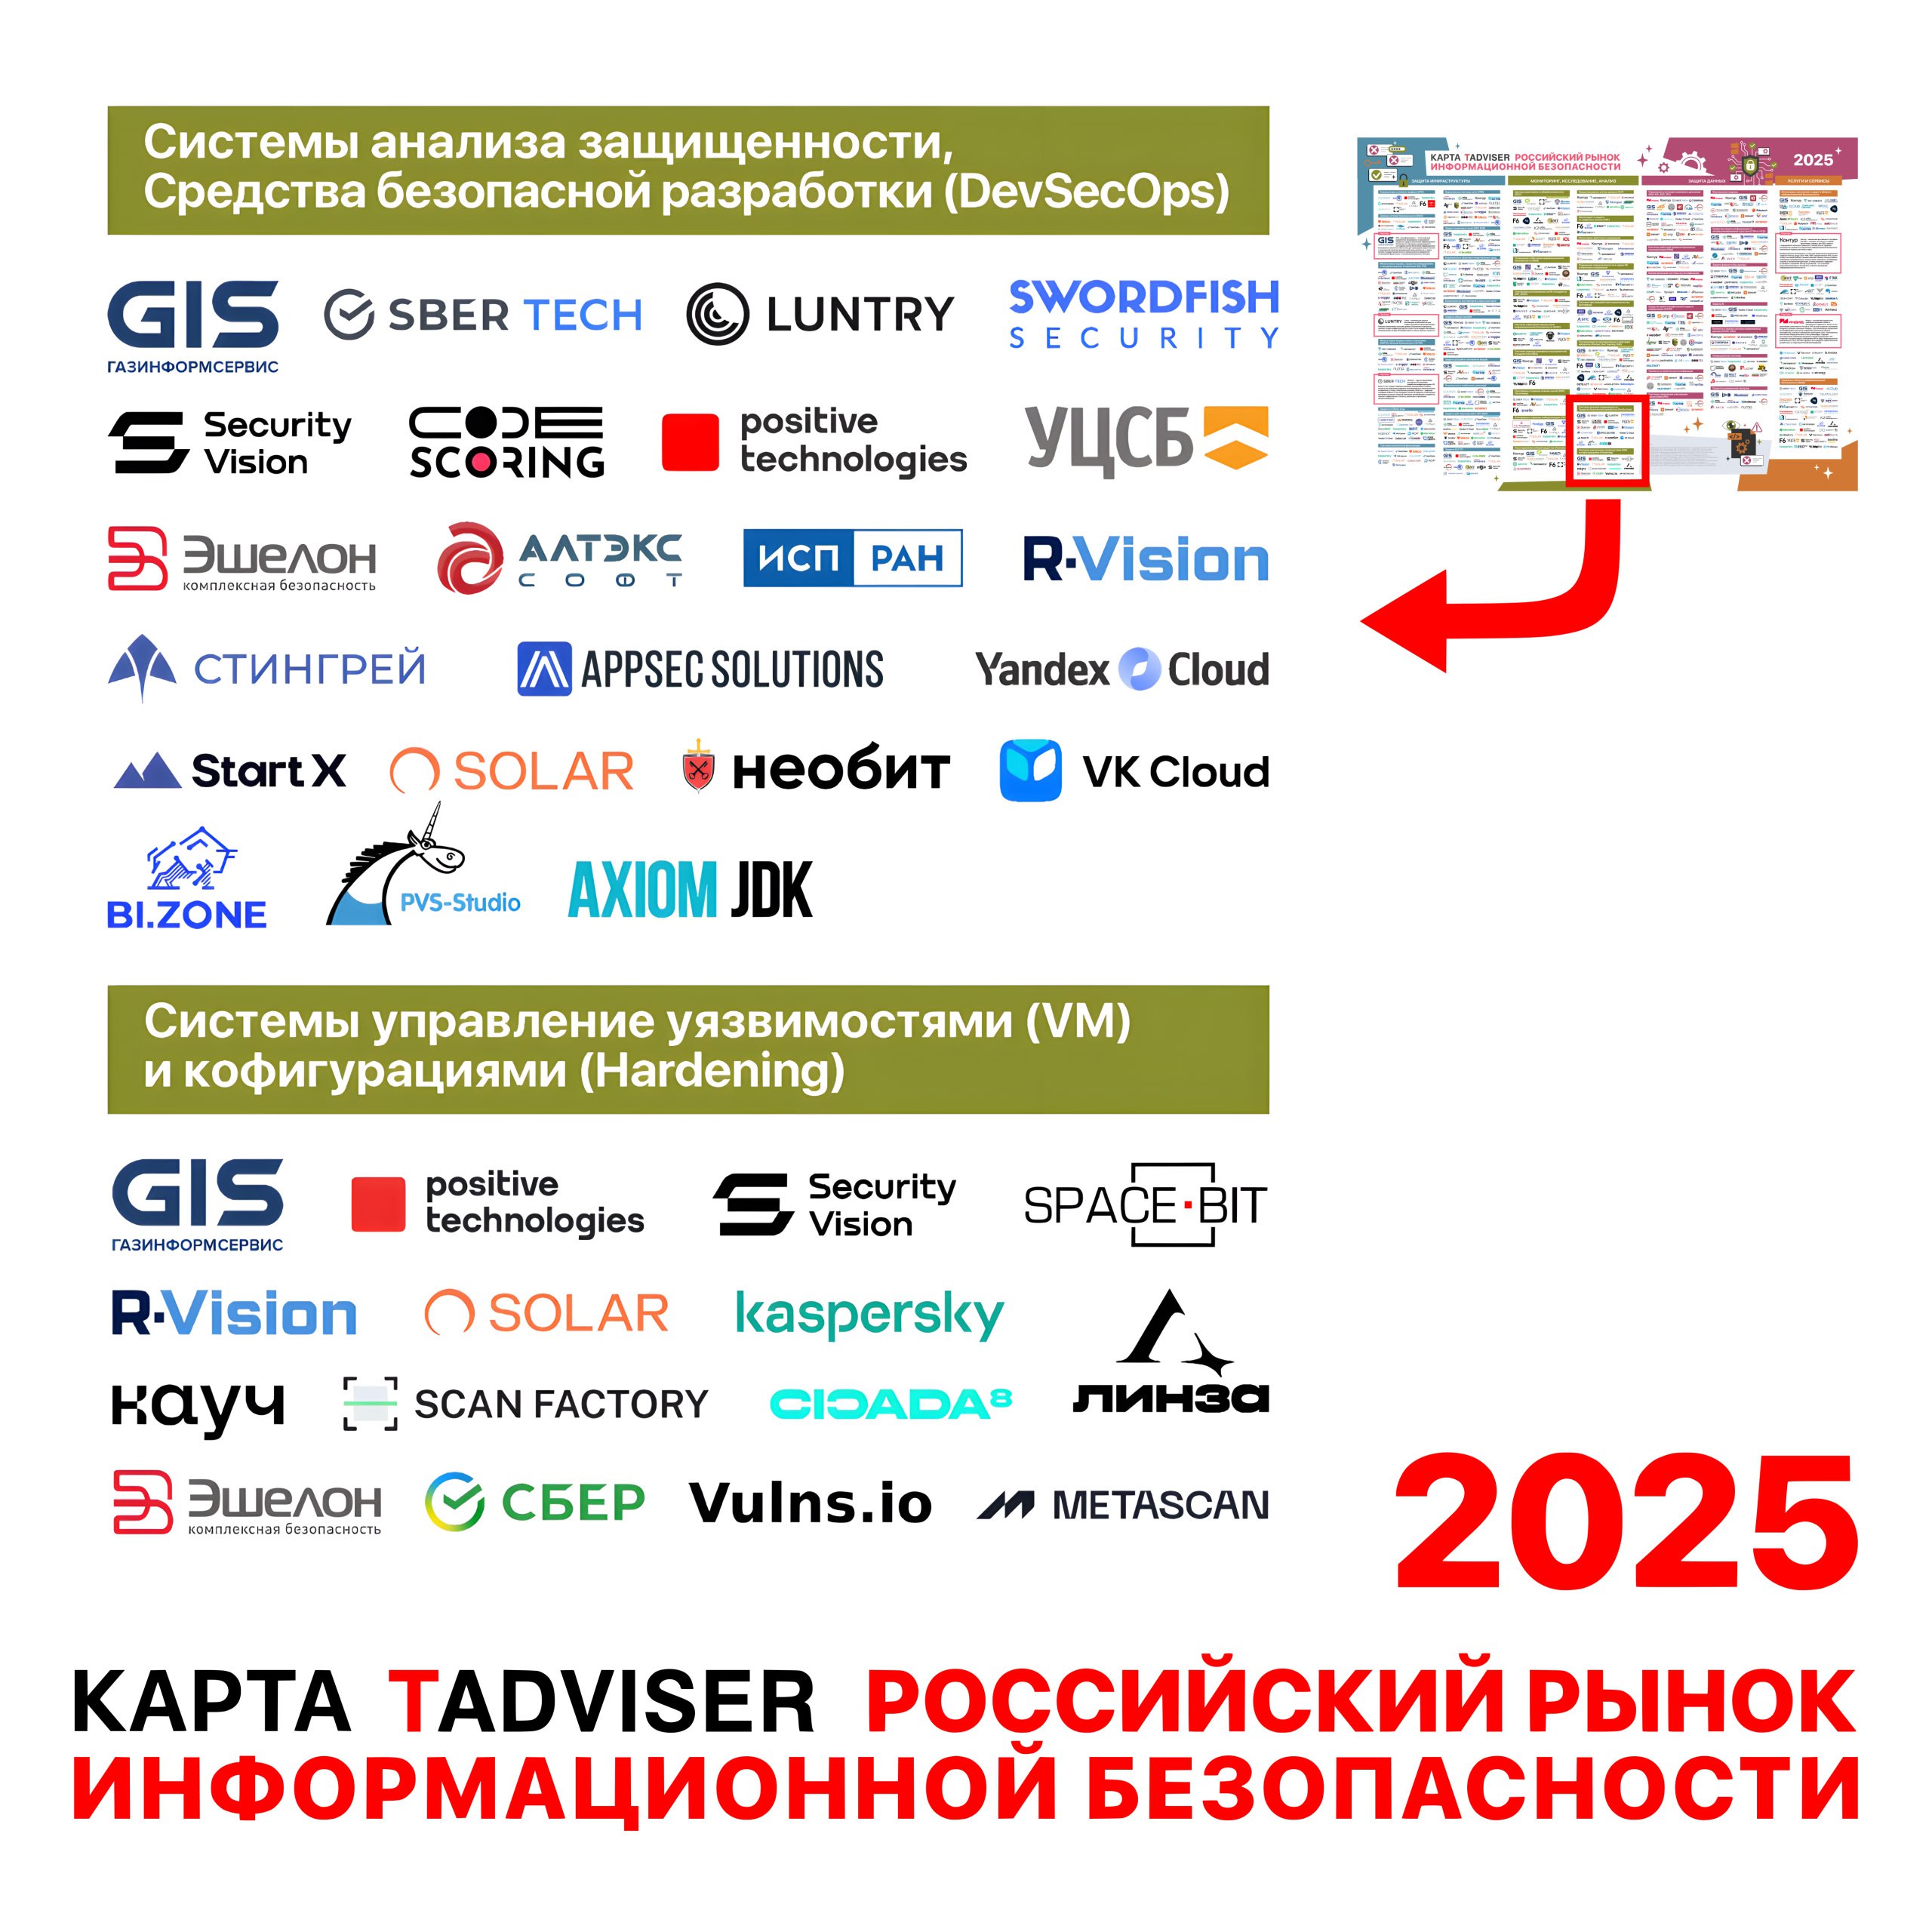
Две недели назад TAdviser выпустили "Карту российского рынка информационной безопасности 2025"

Две недели назад TAdviser выпустили Карту российского рынка информационной безопасности 2025

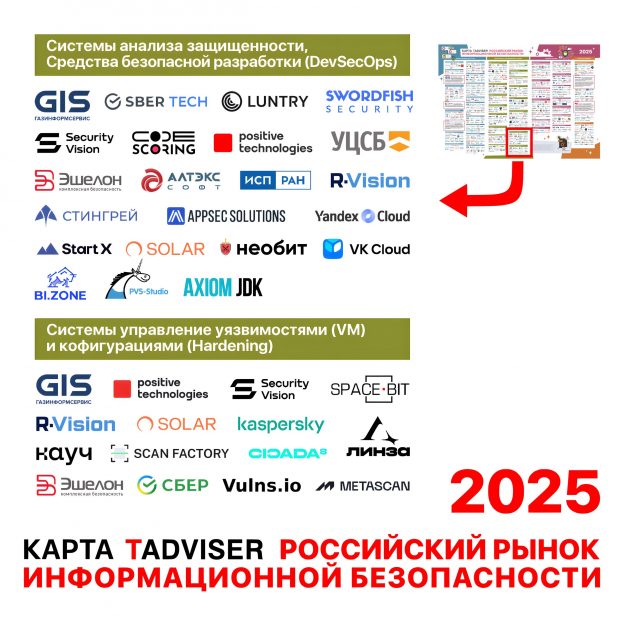
Две недели назад TAdviser выпустили "Карту российского рынка информационной безопасности 2025". В отличие от прошлого года, на ней появилось "Управление Уязвимостями". Прогресс. 👍🙂

🔹 Управление Уязвимостями объединили с решениями по Харденингу. Поэтому в группу попали Spacebit, Кауч и ЛИНЗА, которые (пока) не про уязвимости. Всего 15 вендоров.

🔹 Осталась группа Средств Анализа Защищённости, совмещённая с DevSecOps. В ней 22 вендора. С прошлого года убрали (5): Фродэкс (Vulns io), BIFIT, RED, Crosstech, Pentestit. Добавили (6): VK Cloud, Sber Tech, Yandex, УЦСБ, Axiom JDK, Luntry. Переименовали (1): Profiscope в CodeScoring.

Актуализирую отчёт и презентацию по трендовым уязвимостям 2025 года: "потенциальных" уязвимостей больше нет

Актуализирую отчёт и презентацию по трендовым уязвимостям 2025 года: потенциальных уязвимостей больше нет

Актуализирую отчёт и презентацию по трендовым уязвимостям 2025 года: "потенциальных" уязвимостей больше нет. 😎

🔹 Сейчас у нас 65 трендовых уязвимостей: для 52 из них есть признаки эксплуатации вживую, а для 13 признаков эксплуатации пока нет, но есть публичные эксплоиты.

🔹 "Потенциальные уязвимости", без признаков эксплуатации и без публичных эксплоитов, раньше были, но к концу года все они свой потенциал раскрыли и перешли в одну из двух первых категорий.

Это подтверждает, что трендовые уязвимости Positive Technologies отбираются тщательно и корректно. 😉 Действительно выделяем самые опасные, даже если в момент отнесения к трендовым это может быть не так очевидно (как в случае с TrueConf).

Разумеется, до конца года ещё 11 дней, процесс анализа и отбора трендовых уязвимостей никогда не останавливается и, вполне вероятно, эти цифры могут ещё измениться.

🗒 Отчёт Vulristics со всеми уязвимостями

🟥 Портал трендовых уязвимостей

Добавлю про атаки с эксплуатацией React2Shell (CVE-2025-55182) на основе западных источников

Добавлю про атаки с эксплуатацией React2Shell (CVE-2025-55182) на основе западных источников

Добавлю про атаки с эксплуатацией React2Shell (CVE-2025-55182) на основе западных источников.

🔹 15 декабря Microsoft сообщили об обнаружении нескольких сотен скомпрометированных хостов в самых разных организациях. Упоминают подключения к серверам Cobalt Strike, использование bind mounts, RMM MeshAgent, RAT VShell и EtherRAT, загрузчиков ВПО SNOWLIGHT и ShadowPAD, криптомайнера XMRig, средств извлечения секретов TruffleHog и Gitleaks.

🔹 16 декабря исследователи S-RM сообщили об атаке с эксплуатацией React2Shell для доступа к корпоративной сети и развёртывании шифровальщика Weaxor.

🔹 17 декабря CyberScoop со ссылкой на Palo Alto сообщили о более 60 скомпрометированных организаций. Помимо утилит из поста Microsoft, Palo Alto упоминают использование бэкдоров KSwapDoor и Auto-color, а также Noodle RAT.

В продолжение темы React2Shell (CVE-2025-55182), коллеги из BIZONE выложили вчера отчёт об эксплуатации уязвимости в атаках, направленных на российские компании из сфер страхования, электронной коммерции и IT

В продолжение темы React2Shell (CVE-2025-55182), коллеги из BIZONE выложили вчера отчёт об эксплуатации уязвимости в атаках, направленных на российские компании из сфер страхования, электронной коммерции и IT

В продолжение темы React2Shell (CVE-2025-55182), коллеги из BIZONE выложили вчера отчёт об эксплуатации уязвимости в атаках, направленных на российские компании из сфер страхования, электронной коммерции и IT. В основном постэксплуатация сводится к майнингу.

Случай 1. Эксплуатация уязвимости и последовательная инсталляция:

🔹 ботнета RustoBot с DDoS-функциями и майнером XMRig
🔹 ботнета Kaiji Ares
🔹 импланта Sliver

Случай 2. После эксплуатации уязвимости в контейнере скомпрометированного хоста устанавливали майнер XMRig и скрипты для повышения эффективности его работы.

Случай 3. Аналогичен случаю 2, но без доп. скриптов.

Также пишут об атаках с эксплуатацией React2Shell, направленных на другие страны, с использованием импланта CrossC2 для Cobalt Strike, средства удалённого администрирования Tactical RMM, загрузчика и бэкдора VShell, а также трояна удалённого доступа EtherRAT.

Про уязвимость Remote Code Execution - React Server Components "React2Shell" (CVE-2025-55182)

Про уязвимость Remote Code Execution - React Server Components React2Shell (CVE-2025-55182)

Про уязвимость Remote Code Execution - React Server Components "React2Shell" (CVE-2025-55182). React - популярный опенсурсный JavaScript-фреймворк; для ускорения приложений он позволяет выполнять часть логики на сервере через React Server Components (RSC). Используя уязвимость десериализации недоверенных данных в RSC, удалённый неаутентифицированный злоумышленник может добиться выполнения кода на сервере с помощью специально сформированного HTTP-запроса.

⚙️ Исправления React были выпущены 3 декабря. Уязвимы и другие фреймворки, включающие React, например Next.js, React Router, Expo, Redwood SDK, Waku и другие.

🛠 Публичные эксплоиты доступны с 3 декабря. К 19 декабря на GitHub 250+ проектов эксплоитов и сканеров. 😮

👾 Атаки массовые, фиксируются с 5 декабря. Уязвимость в CISA KEV с 9 декабря.

🌐 Shadowserver детектирует в Интернет более 100 000 уязвимых хостов. Оценка для Рунета от CyberOK - более 40 000 хостов (потенциально), от BIZONE 10 000 - 25 000 хостов. 🤔

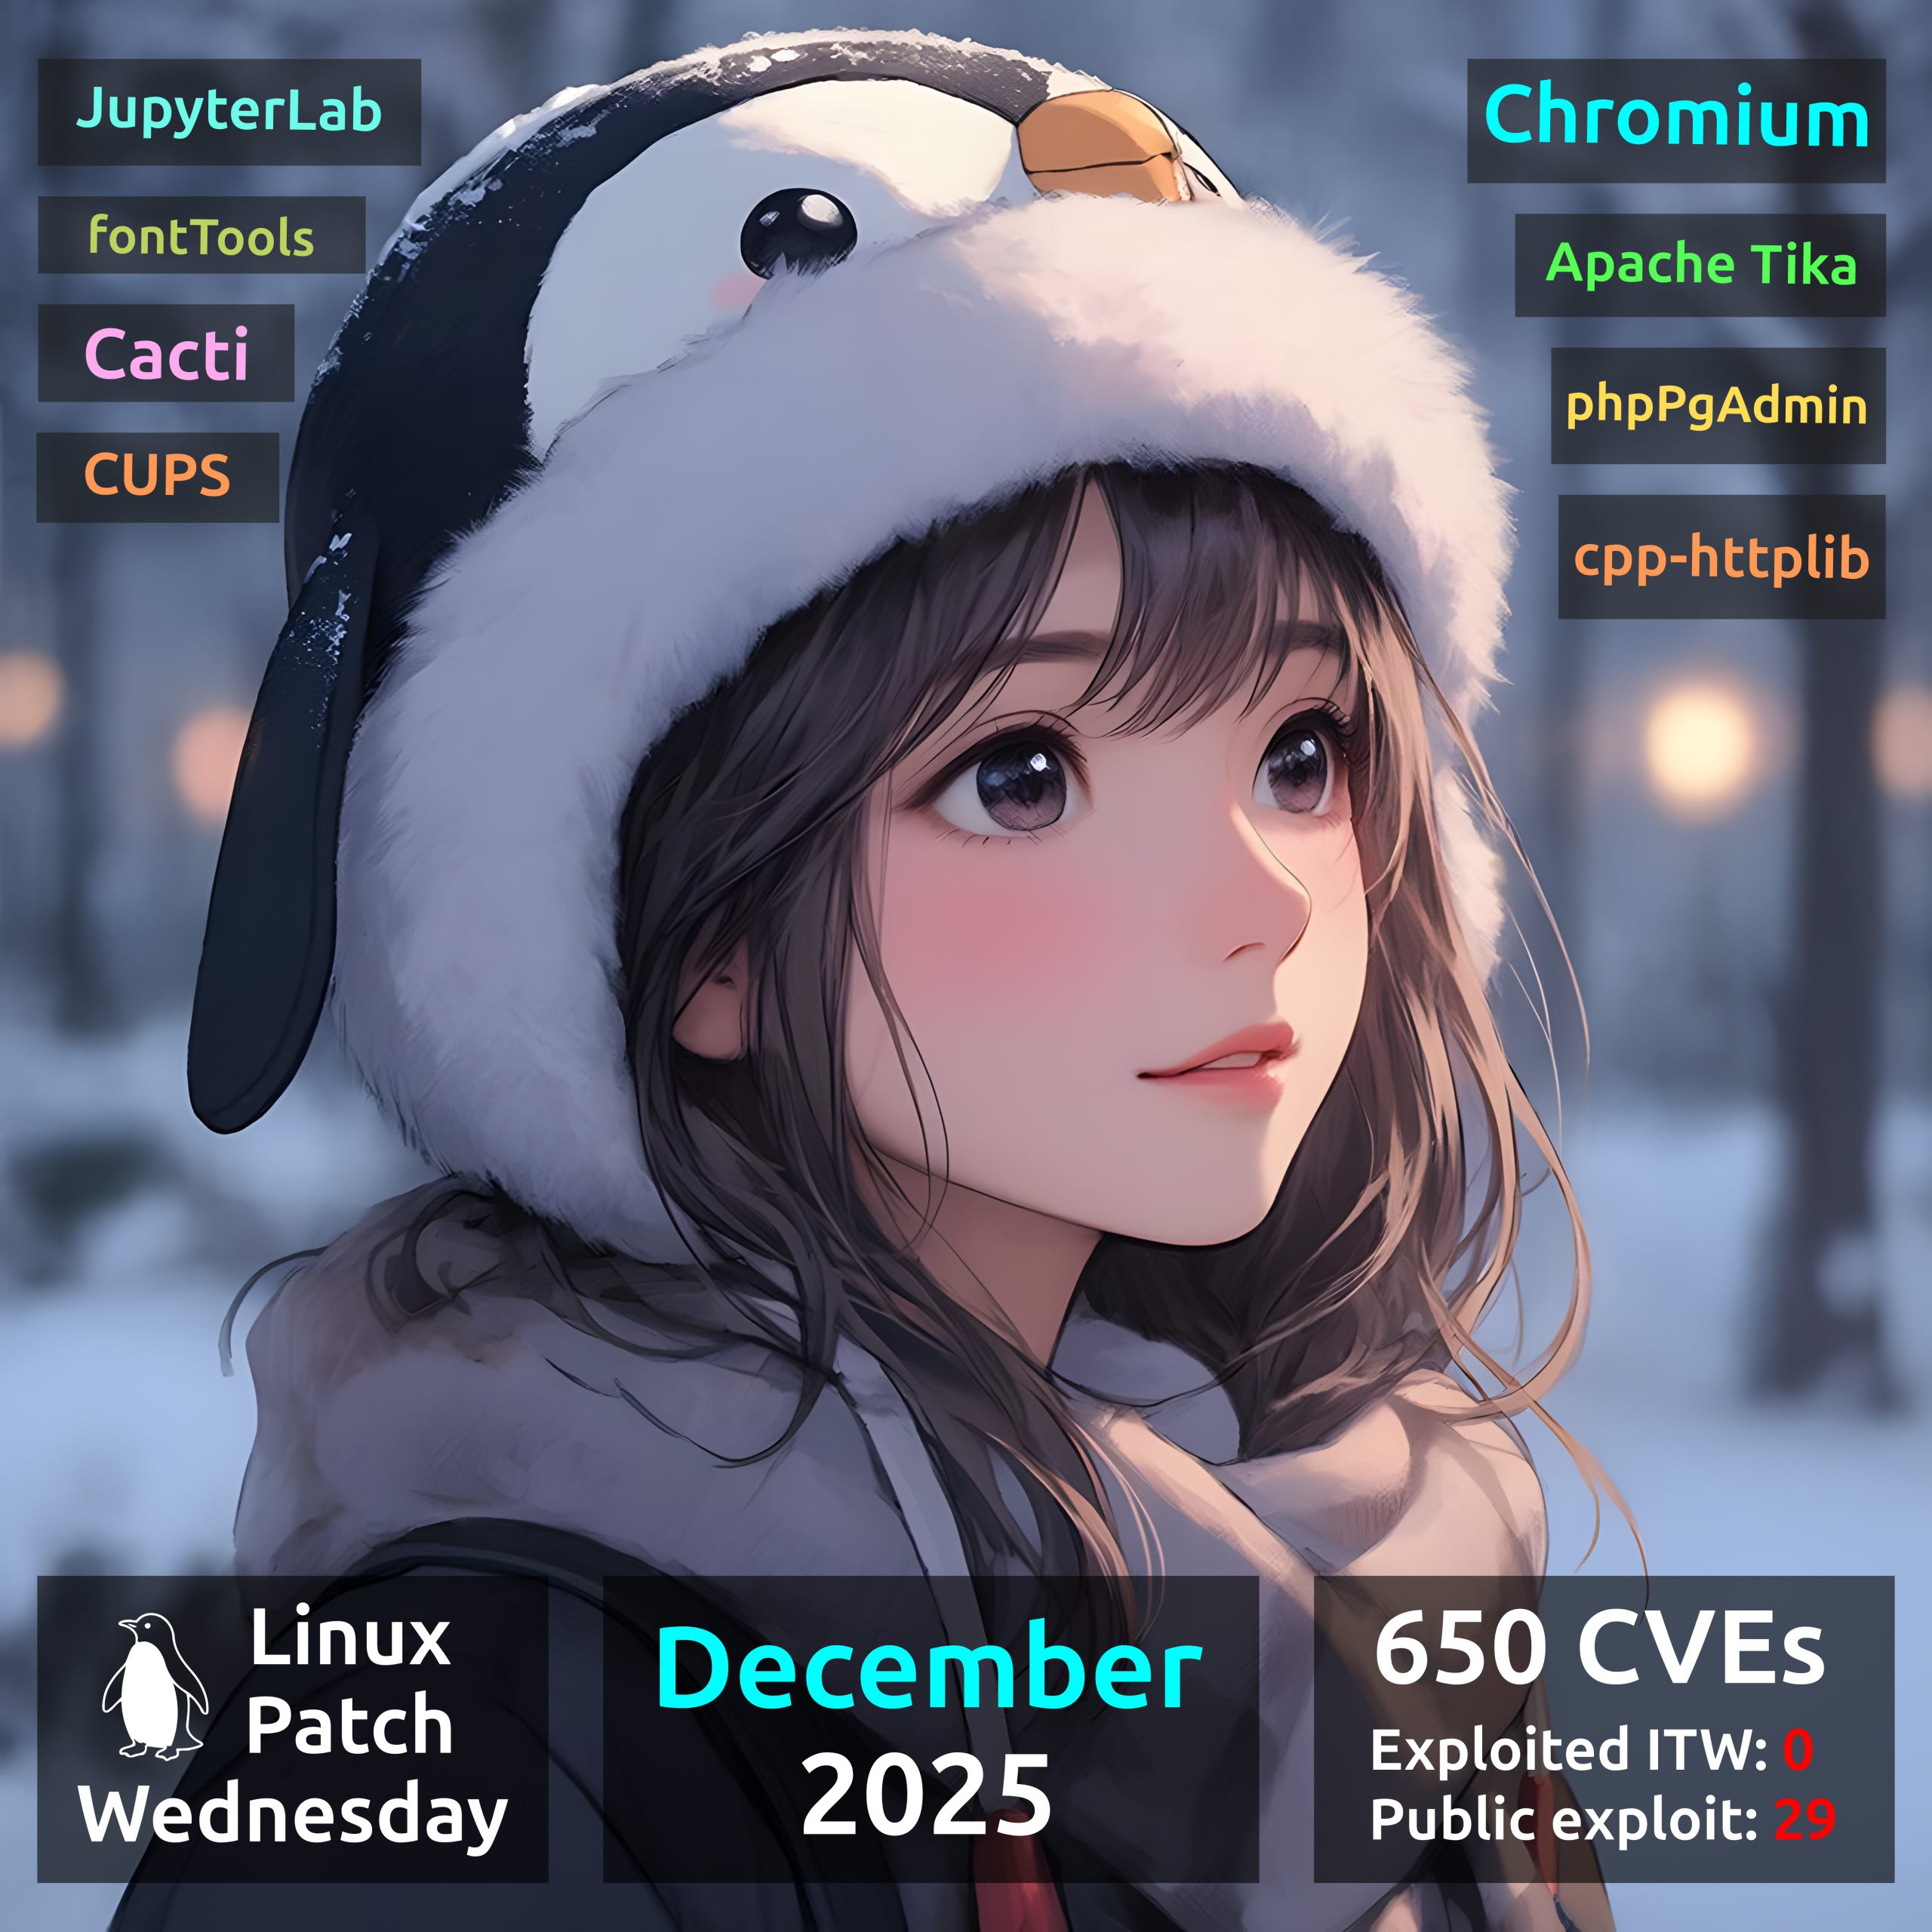
Декабрьский Linux Patch Wednesday

Декабрьский Linux Patch Wednesday

Декабрьский Linux Patch Wednesday. В декабре Linux вендоры начали устранять 650 уязвимостей, примерно как и в ноябре. Из них 399 в Linux Kernel. Уязвимостей с признаками эксплуатации вживую нет.

Для 29 уязвимостей доступны публичные эксплоиты или имеются признаки их существования. Можно выделить:

🔸 RCE - JupyterLab Extension Template (CVE-2024-39700), fontTools (CVE-2025-66034), Cacti (CVE-2025-66399), CUPS (CVE-2025-64524)
🔸 XXE - Apache Tika (CVE-2025-66516)
🔸 SQLi - phpPgAdmin (CVE-2025-60797, CVE-2025-60798)
🔸 AuthBypass - cpp-httplib (CVE-2025-66570)
🔸 OpenRedirect - Chromium (CVE-2024-13983)

🗒 Полный отчёт Vulristics