XSpider-у 25 лет. Ура! 🥳 Имхо, 25 лет назад и начался весь современный Vulnerability Management. 1998 год - вышел XSpider и Nessus. Nmap, правда, вышел чуть раньше, 1 сентября 1997, но не суть. 🙂


Грядет опасная уязвимость cURL и libcurl (CVE-2023-38545). Пока это всё, что известно. Daniel Stenberg, основатель и ведущий разработчик cURL и libcurl, собирается сообщить подробности 11 октября около 06:00 UTC вместе с релизом curl 8.4.0. Учитывая, как он не так давно возмущался сомнительной CVE-шкой, которую завели без его ведома, вряд ли он стал бы наводить панику из-за ерунды. Вполне возможно, что там будет уязвимость, которая существенно затронет софт, использующий libcurl. Так что ждём. 🙂
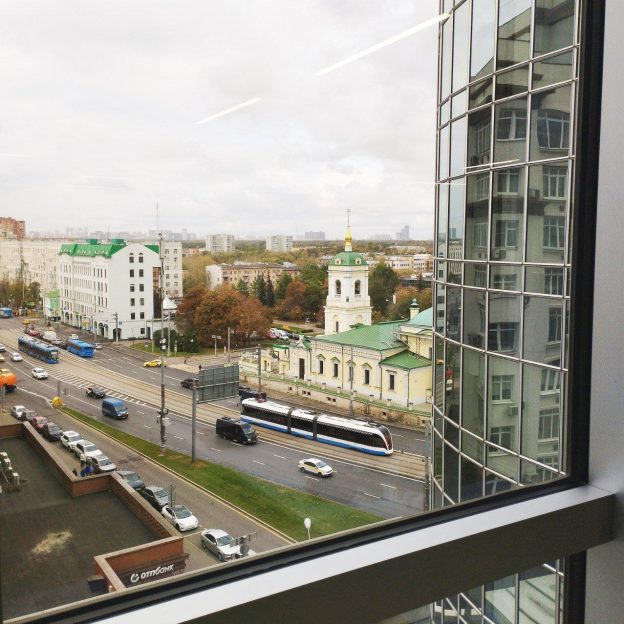
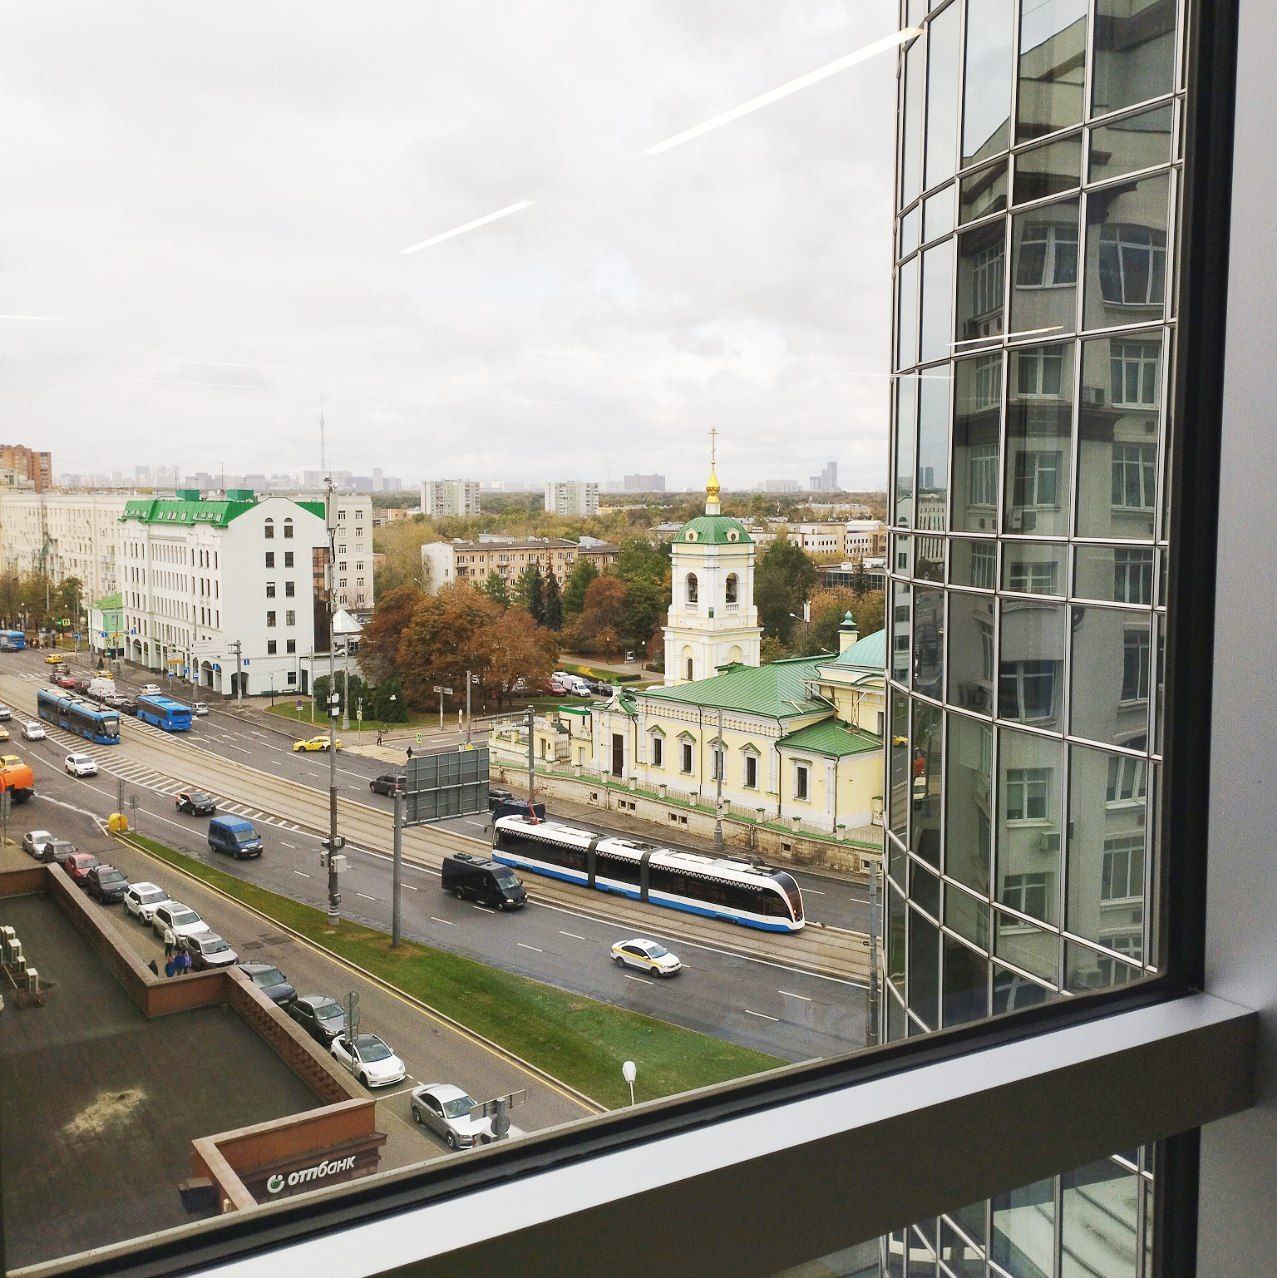
А из нашего окна. Вид на Храм Преображения Господня в Преображенском. Выглядит настолько органично, как будто всегда здесь стоял. На самом деле построен на месте сквера в 2015 году. Помню как его строили. 🙂 А до сквера тут также был храм с 1768 по 1964 г. Снесли его под предлогом строительства метро. Собственно этот снесённый исторический храм и был восстановлен на основе чертежей 1883 года и архивных фотографий.
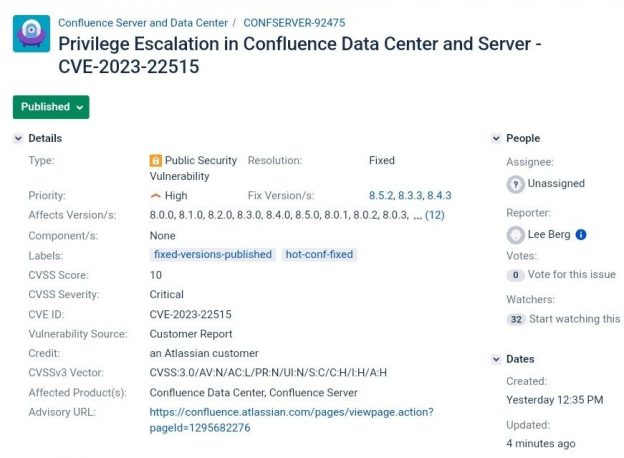
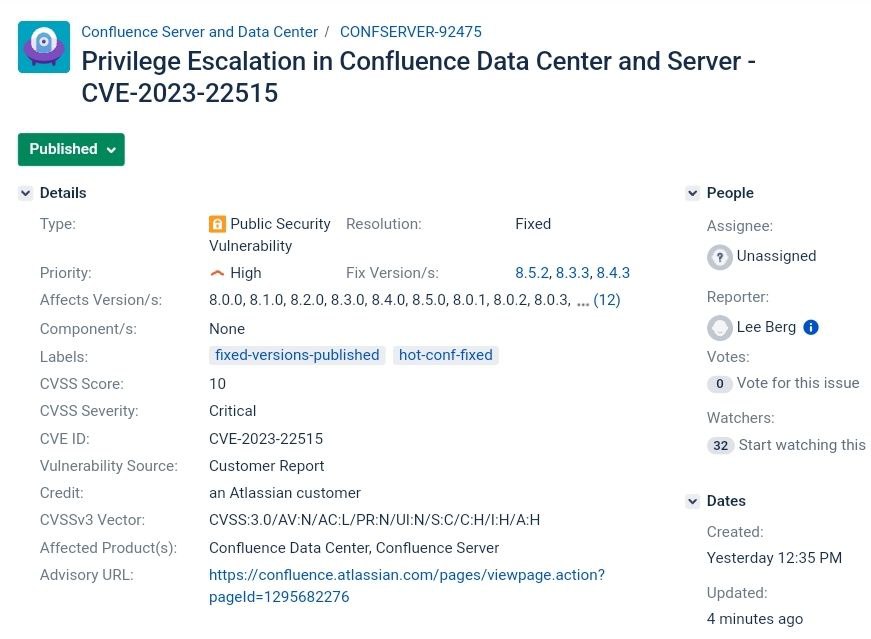
В новостях активно разгоняют про EoP в Atlassian Confluence (CVE-2023-22515). Злоумышленник может создавать неавторизованные аккаунты администратора Confluence и получать доступ к инстансам Confluence. Atlassian пишут, что некоторых их клиентов, у которых Confluence наружу торчит, таким образом уже поломали. Если это EoP у злоумышленника должен быть аккаунт какой-то, так ведь? А вот непонятно. Может там и обход аутентификации есть, уж больно CVSS большой. Уязвимы версии 8.*, а более старые версии неуязвимы (включая 7.19 LTS с EOL date: 28 Jul 2024). Если уязвимы, то обновляйтесь до 8.3.3, 8.4.3, 8.5.2 или применяйте workaround. Хотя лучше мигрируйте с продуктов Atlassian куда подальше.

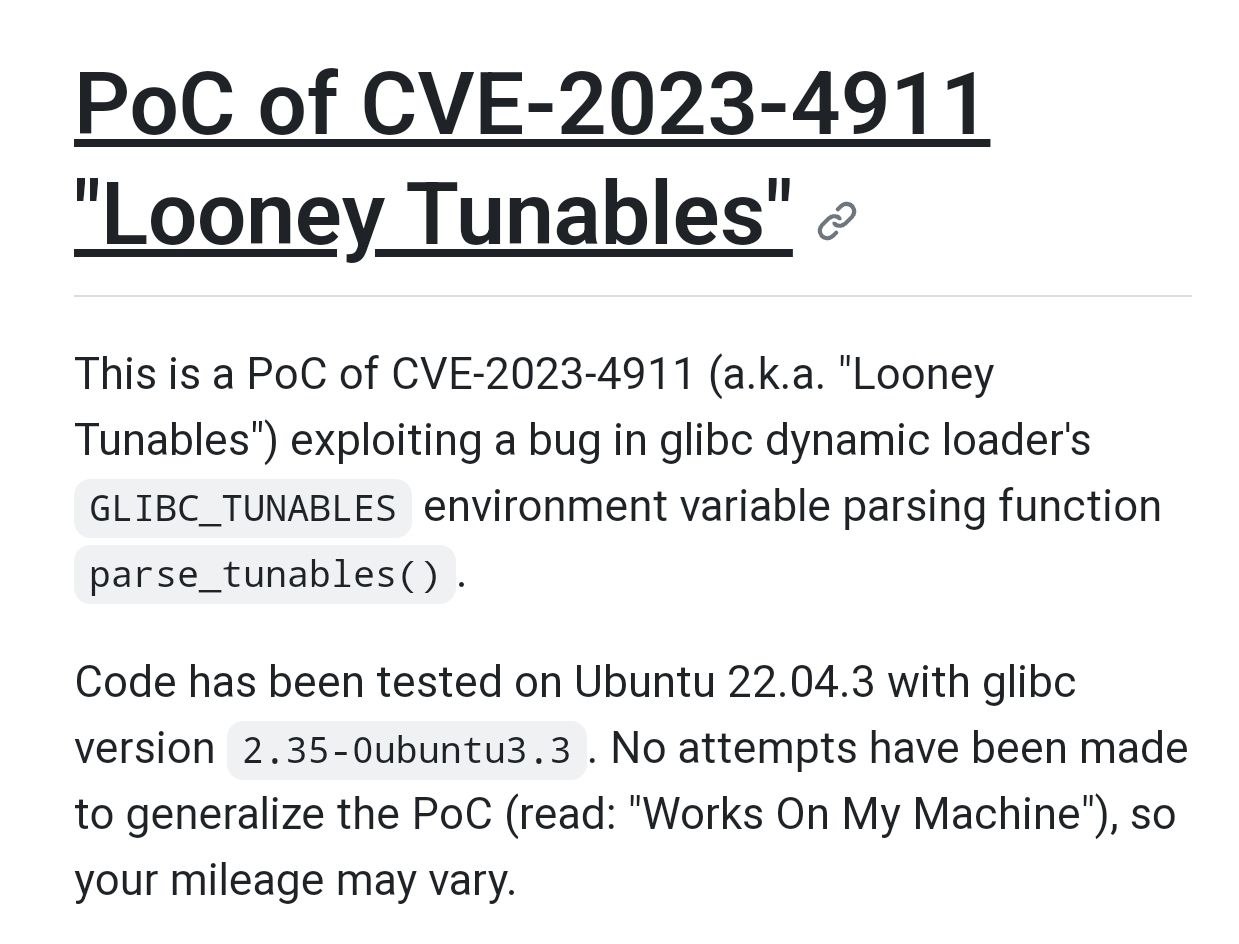
Быстро же появился PoC для glibc EoP/LPE (CVE-2023-4911) "Looney Tunables" от заслуженного ресерчера. Пишет, что write-up Qualys-ов был более чем подробным.
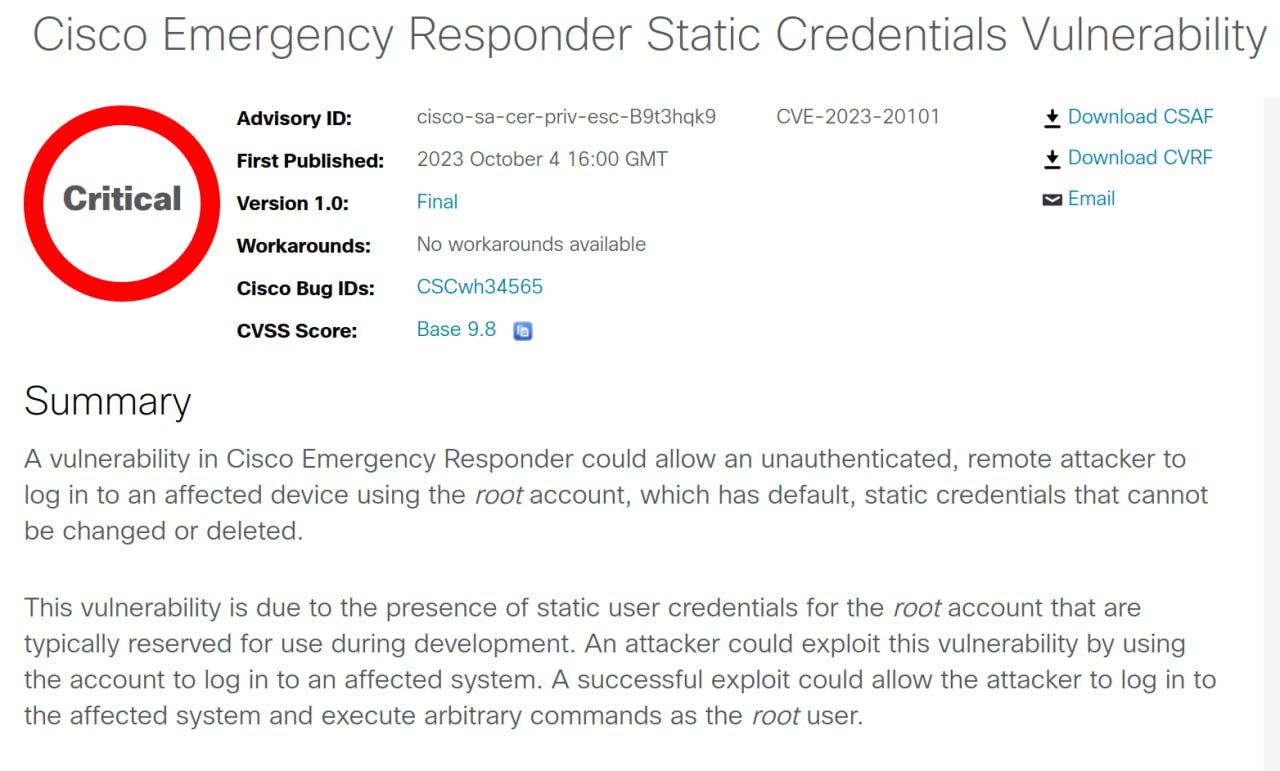
А вдруг в продуктах Cisco есть root-овые учётки с захардкоженными паролями, которыми могут воспользоваться злоумышленники? Звучит как полный бред и паранойя, но видимо такое возможно. 🙂 Как минимум в одном кейсе Cisco сегодня сами признались.
"Уязвимость в Cisco Emergency Responder может позволить неаутентифицированному удаленному злоумышленнику войти в уязвимое устройство с использованием учетной записи root, которая имеет статические дефолтные креды, которые нельзя изменить или удалить." 🤷♂️
Cisco Emergency Responder, насколько я понимаю, это такая штуковина, которая звонки на 911 через ip-телефонию должна обрабатывать правильным образом в соответствии с требованиями американского регулятора. Пишут, что учётка видимо должна была использоваться только в процессе разработки, но, как видим, благополучно ушло в прод as is. Также пишут, что проблема только в CER 12.5(1)SU4, а с остальными версиями всё ок. Верим. 🙂
Вот это забавная игрулька: генерация расшифровки аббревиатуры ИБшного продукта и его текстового описания.
"AVLEONOV - комплексный продукт кибербезопасности, предлагающий продвинутое сканирование уязвимостей, обширный анализ сетевого ландшафта, усиление безопасности, детекцию атак и наглядную визуализацию операций."
А чего, вполне недурно. Может запилить такое? 😁 Приурочено это к презентации MaxPatrol EDR 9 октября.
Это мой личный блог. Всё, что я пишу здесь - моё личное мнение, которое никак не связано с моим работодателем. Все названия продуктов, логотипы и бренды являются собственностью их владельцев. Все названия компаний, продуктов и услуг, упоминаемые здесь, упоминаются только для идентификации. Упоминание этих названий, логотипов и брендов не подразумевает их одобрения (endorsement). Вы можете свободно использовать материалы этого сайта, но было бы неплохо, если бы вы разместили ссылку на https://avleonov.ru и отправили мне сообщение об этом на me@avleonov.com или связались со мной любым другим способом.