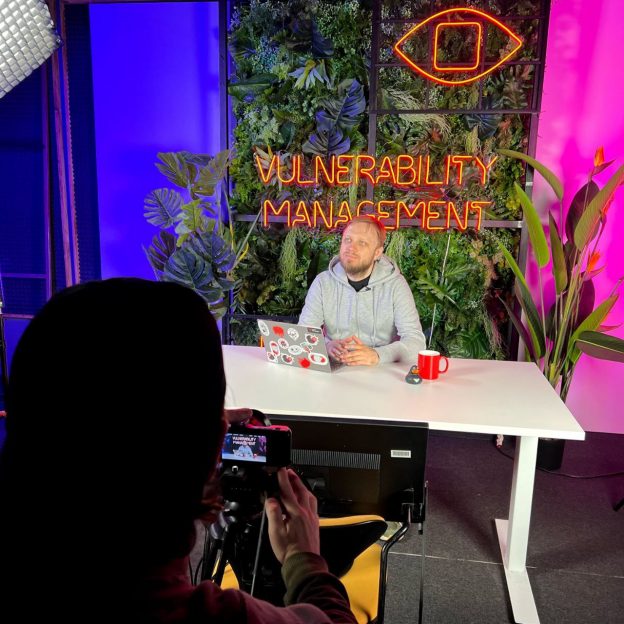
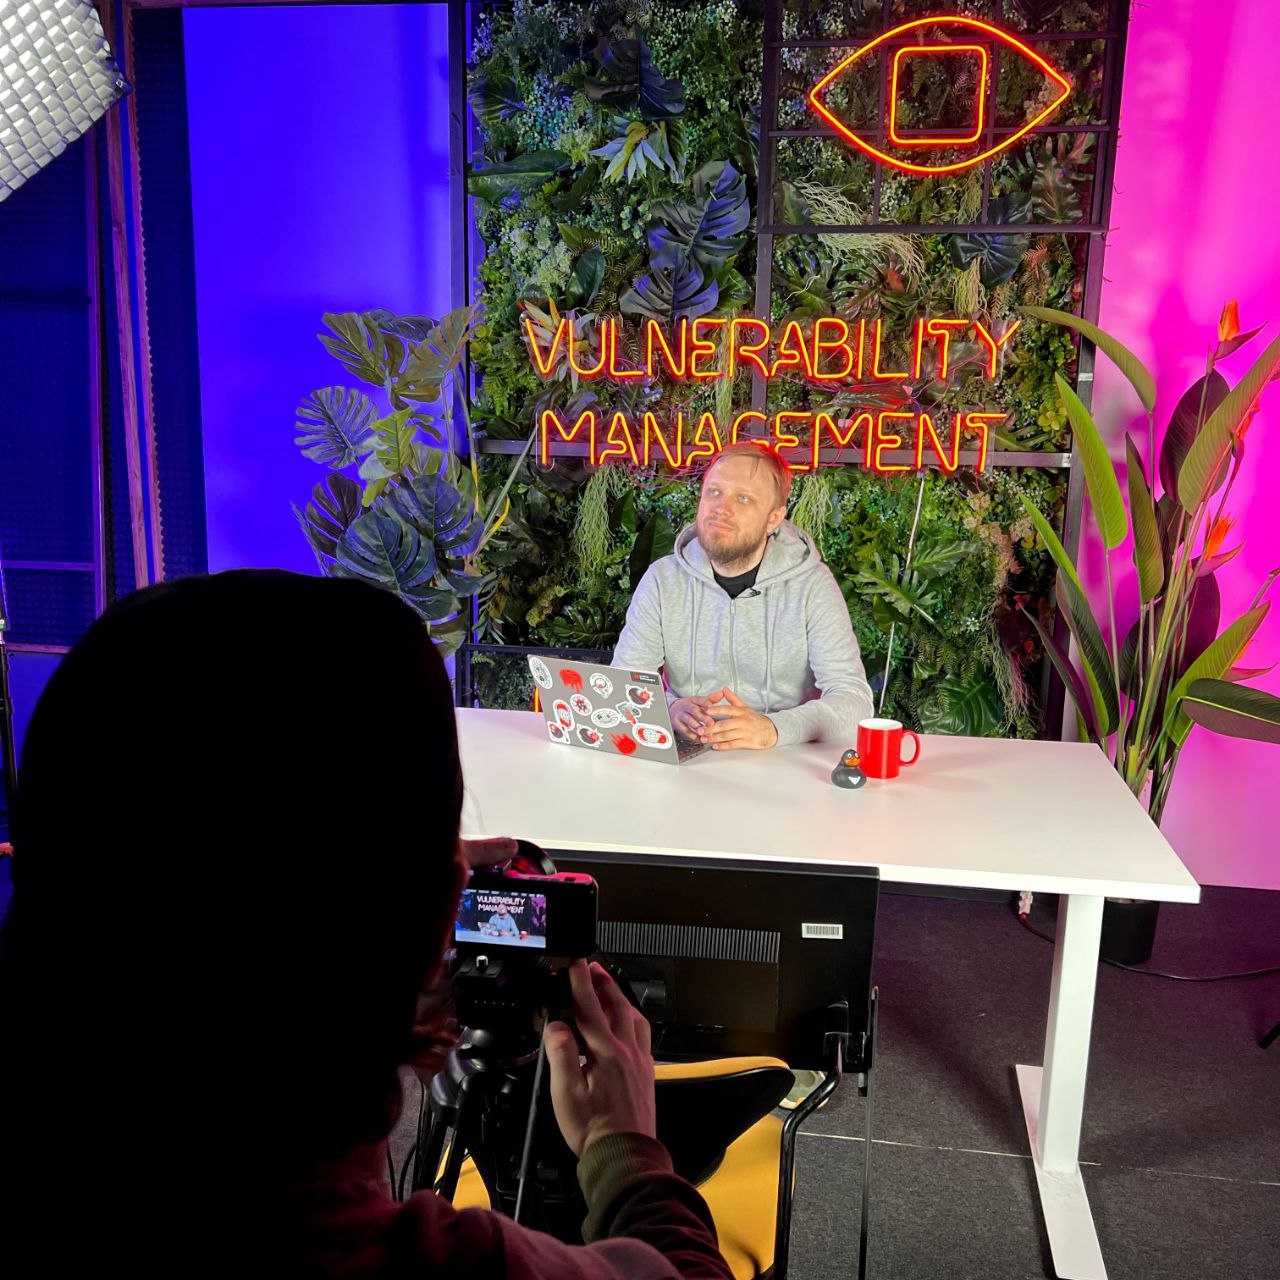
Поучаствовал сегодня в записи онлайн-курса по Vulnerability Management-у от Positive Technologies

Поучаствовал сегодня в записи онлайн-курса по Vulnerability Management-у от Positive Technologies

Поучаствовал сегодня в записи онлайн-курса по Vulnerability Management-у от Positive Technologies. В отличие от Бауманского курса, где VM это один из многих модулей, в PT-шном курсе это основная специализация. Говорят, что курс практически готов. Большую часть начитали спикеры из команды Позитива. Я же немного разнообразил "взглядом со стороны клиента": про управление активами и общение с IT (фрустрацию, челобитные, докажи-покажи). Получилось в несколько более расширенном виде, чем в постах, приблизительно минут на 30 записи.

Релиз курса планируют на 22 октября. Курс будет платным, но говорят, что цена будет небольшой, только чтобы отбить затраты на разработку/съемку. Как и подкаст по VM-у КиберДуршлаг, мне эта позитеховская тема кажется очень интересной и полезной. Когда курс выйдет, планирую его тоже пройти и поделиться впечатлениями. 🙂
Дорогие друзья, официально сообщаю, что сегодня мой последний рабочий день в Тинькофф

Дорогие друзья, официально сообщаю, что сегодня мой последний рабочий день в Тинькофф

Дорогие друзья, официально сообщаю, что сегодня мой последний рабочий день в Тинькофф. В компании я провёл чудесные 6 лет и 3 месяца. Когда я пришёл, вся ИБ-команда Тинькофф состояла из 5 человек, включая меня и директора по безопасности. А сейчас департамент ИБ Тинькофф это большая и мощная структура с признанной уникальной экспертизой, образец и трендсеттер для российских компаний финансового сектора и не только! 🚀 Хочется надеяться, что в этой замечательной трансформации есть и мой скромной вклад. 😇 Буду с теплотой вспоминать годы проведённые в Тинькофф, приятную атмосферу без какой-либо токсичности, адекватный профессиональный менеджмент, дорогих коллег, с кем я работал и у кого учился. 💛 Спасибо вам всем!

Куда дальше? До конца месяца планирую отдыхать и заниматься своими проектами. Как выйду на новое место, сообщу. 🙂 Пока же напишу только то, что моя история с Vulnerability Management-ом на этом не заканчивается, а приобретает новый интересный импульс и развитие. 😉

Скачиваешь программу с официального сайта - получаешь малварь

Скачиваешь программу с официального сайта - получаешь малварь

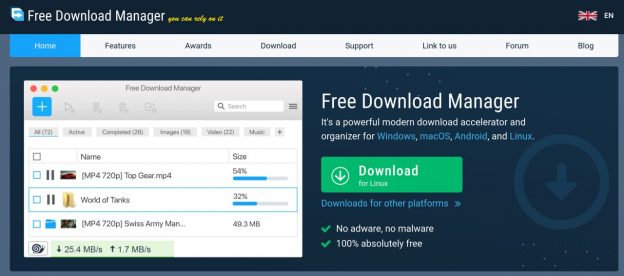
Скачиваешь программу с официального сайта - получаешь малварь. Кейс огненный 🔥 и опять-таки про доверие вендорам ПО. Есть такая кроссплатформенная утилита для скачки файлов Free Download Manager. Так вот, Касперские пишут, что на официальном сайте этой утилиты три года раздавали затрояненный FDM. 😱 Причём

1. Это касалось только Linux-овой версии.
2. Затрояненное ПО скачивалось не всегда, а с некоторой вероятностью и видимо в зависимости от цифрового отпечатка жертвы.
3. Сам вендор был похоже не в курсе. 🤷‍♂️ Типа сайт подломили.

После заражения устройства злоумышленники собирали сведения о системе, историю просмотров, сохраненные пароли, файлы криптовалютного кошелька и учетные данные для облачных сервисов.

Что с этим делать непонятно. Я и сам частенько забираю актуальные версии софта с официальных сайтов в формате AppImage. 🙄 Например, Inkscape или OpenShot. Тоже мог бы попасться на подобную атаку. Видимо EDR в Linux становится вполне себе насущной необходимостью. 🧐

В сентябрьском Microsoft Patch Tuesday были 3 RCE уязвимости в Exchange (CVE-2023-36744, CVE-2023-36745, CVE-2023-36756), которые по факту были втихую исправлены ещё в августовском Patch Tuesday

В сентябрьском Microsoft Patch Tuesday были 3 RCE уязвимости в Exchange (CVE-2023-36744, CVE-2023-36745, CVE-2023-36756), которые по факту были втихую исправлены ещё в августовском Patch Tuesday

В сентябрьском Microsoft Patch Tuesday были 3 RCE уязвимости в Exchange (CVE-2023-36744, CVE-2023-36745, CVE-2023-36756), которые по факту были втихую исправлены ещё в августовском Patch Tuesday. Что это значит?

🔸 Уязвимости были, но о них не сообщили. Значит пользователи, которые в августе делали выводы о необходимости обновления на основе анализа списка CVE могли принять решение не обновляться и были месяц уязвимыми. 🤷‍♂️
🔸 Пользователи, которые просто регулярно обновляются, поставили августовские обновления и НЕ были уязвимыми этот месяц. 👍
🔸 Список исправленных уязвимостей - это не истина в последней инстанции. Это просто некоторая справочная информация, которую вам сообщил вендор. О каких-то CVE они могли умолчать, какие-то по ошибке добавить. Могли и недекларированные возможности с обновлениями внести. 😏 Никто за руку не поймает.

Итого: не заморачивайтесь слишком CVE-шками, лучше просто регулярно обновляете продукты доверенных вендоров.

Темы по управлению уязвимостями для Бауманского курса записывали сегодня вместе с Павлом Поповым

Темы по управлению уязвимостями для Бауманского курса записывали сегодня вместе с Павлом ПоповымТемы по управлению уязвимостями для Бауманского курса записывали сегодня вместе с Павлом Поповым

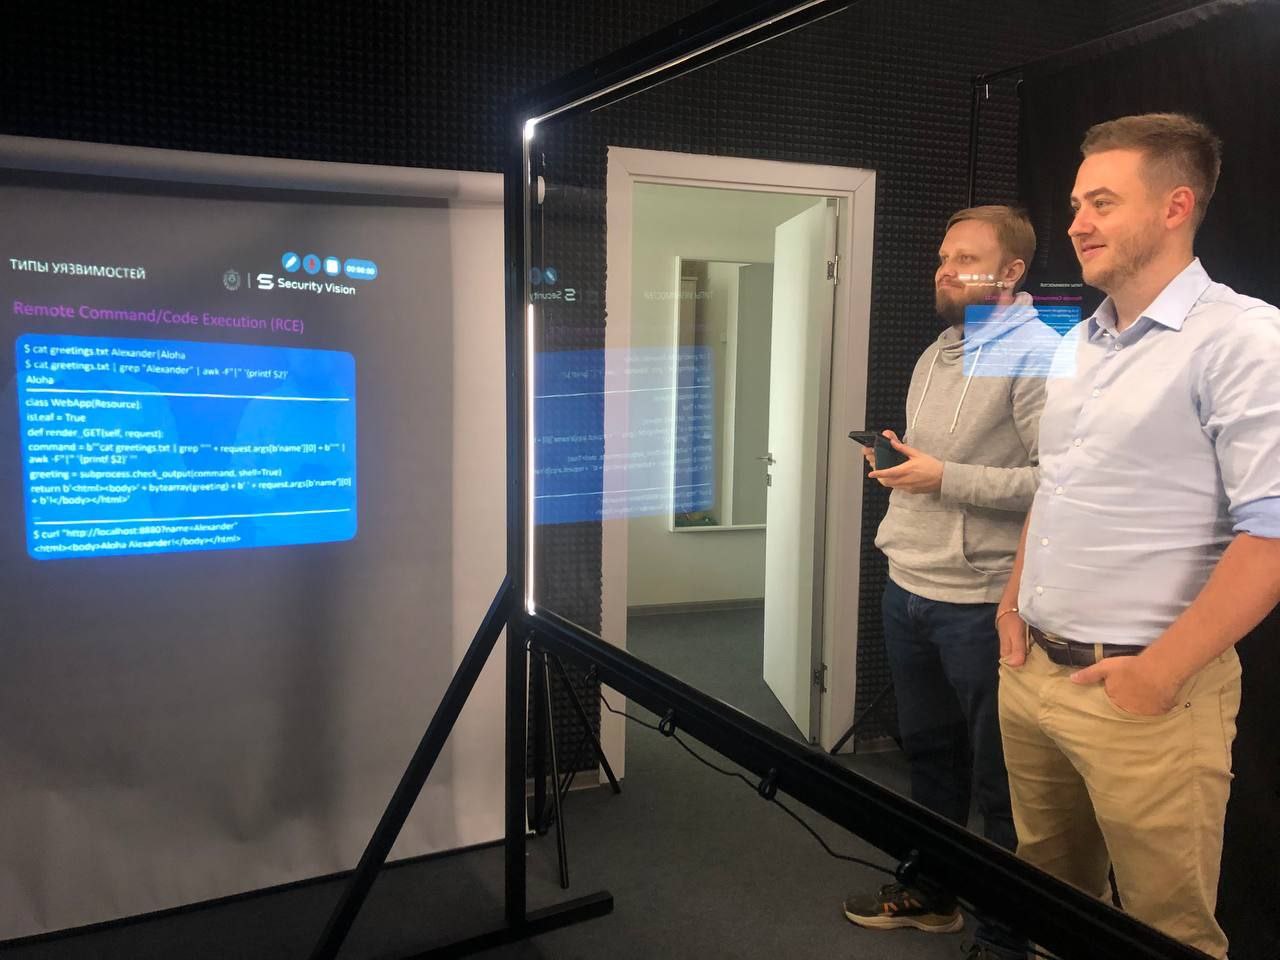
Темы по управлению уязвимостями для Бауманского курса записывали сегодня вместе с Павлом Поповым. Вроде получилось неплохо, близко к тому, что задумывалось изначально.

Анализ Защищённости. Я рассказал про типы уязвимостей (с примерами реализации), базы уязвимостей, способы детектирования.

Управление Уязвимостями. Эту часть поделили с Павлом.
🔻 Я рассказал про важность управления активами, руководство по управлению уязвимостями ФСТЭК, методику по оценке критичности уязвимостей ФСТЭК и рекомендательный алгоритм НКЦКИ.
🔻 Павел рассказал про подход к управлению уязвимостями в парадигме результативной кибербезопаности (РКБ): про инвентаризацию и категоризацию IT-активов; выявление, анализ, приоритизацию и категоризацию уязвимостей; устранение уязвимостей; контроль и улучшении VM-процесса.

Управление Обновлениями. Я рассказал про безусловные обновления, методику тестирования обновлений ФСТЭК, психологические аспекты общения с IT (фрустрацию, челобитные, докажи-покажи).

Субботнее утро, Бауманка, УЛК

Субботнее утро, Бауманка, УЛК

Субботнее утро, Бауманка, УЛК. Хорошо хоть не к первой паре. 😅

Приехал записывать модули по Vulnerability Management-у для онлайн-курса.

9 октября Позитивы запускают новый продукт MaxPatrol EDR

9 октября Позитивы запускают новый продукт MaxPatrol EDR

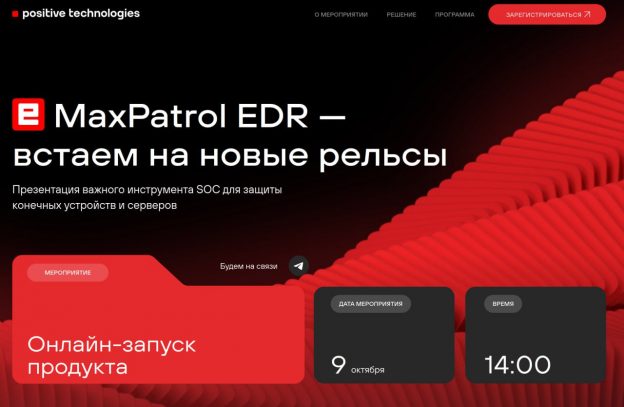
9 октября Позитивы запускают новый продукт MaxPatrol EDR. Что это значит в контексте Vulnerability Management-а? То, что у PT теперь будет решение, предполагающее установку агентов на хостах. В первую очередь эти агенты будут собирать данные для отслеживания и блокировки зловредной активности. Но также напрашивается и идея использовать эти агенты для инвентаризации, чтобы детектить уязвимости и мисконфигурации. Так что будем следить за этой темой. Вполне вероятно, что до полноценного агентного сканирования в MaxPatrol VM может быть не так далеко.

Судя по фразе в лендинге "Автоматизирует обнаружение и реагирование, обеспечивает своевременную и непрерывную защиту устройств на различных операционных системах", агенты должны выпустить и под Windows, и под Linux.