Под настроение решил наиграть вам своё любимое стихотворение Николая Гумилёва - Дочь Змия. А то давно музыкальных пауз не было. И в поддержание 4-го варианта в голосовании. 😉 Стихотворение, к слову, может быть и не Гумилёва вовсе, т.к. находится только в одном конспекте его лекций. Но хуже оно от этого, разумеется, не становится. Целый мир в 9 четверостишиях.
С маркетинговыми сравнительными отчётами по Vulnerability Management решениям то пусто, то густо
С маркетинговыми сравнительными отчётами по Vulnerability Management решениям то пусто, то густо. Одновременно подъехали:
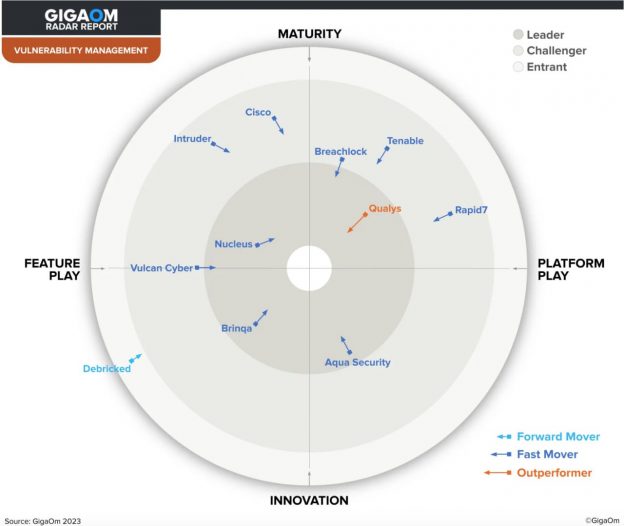
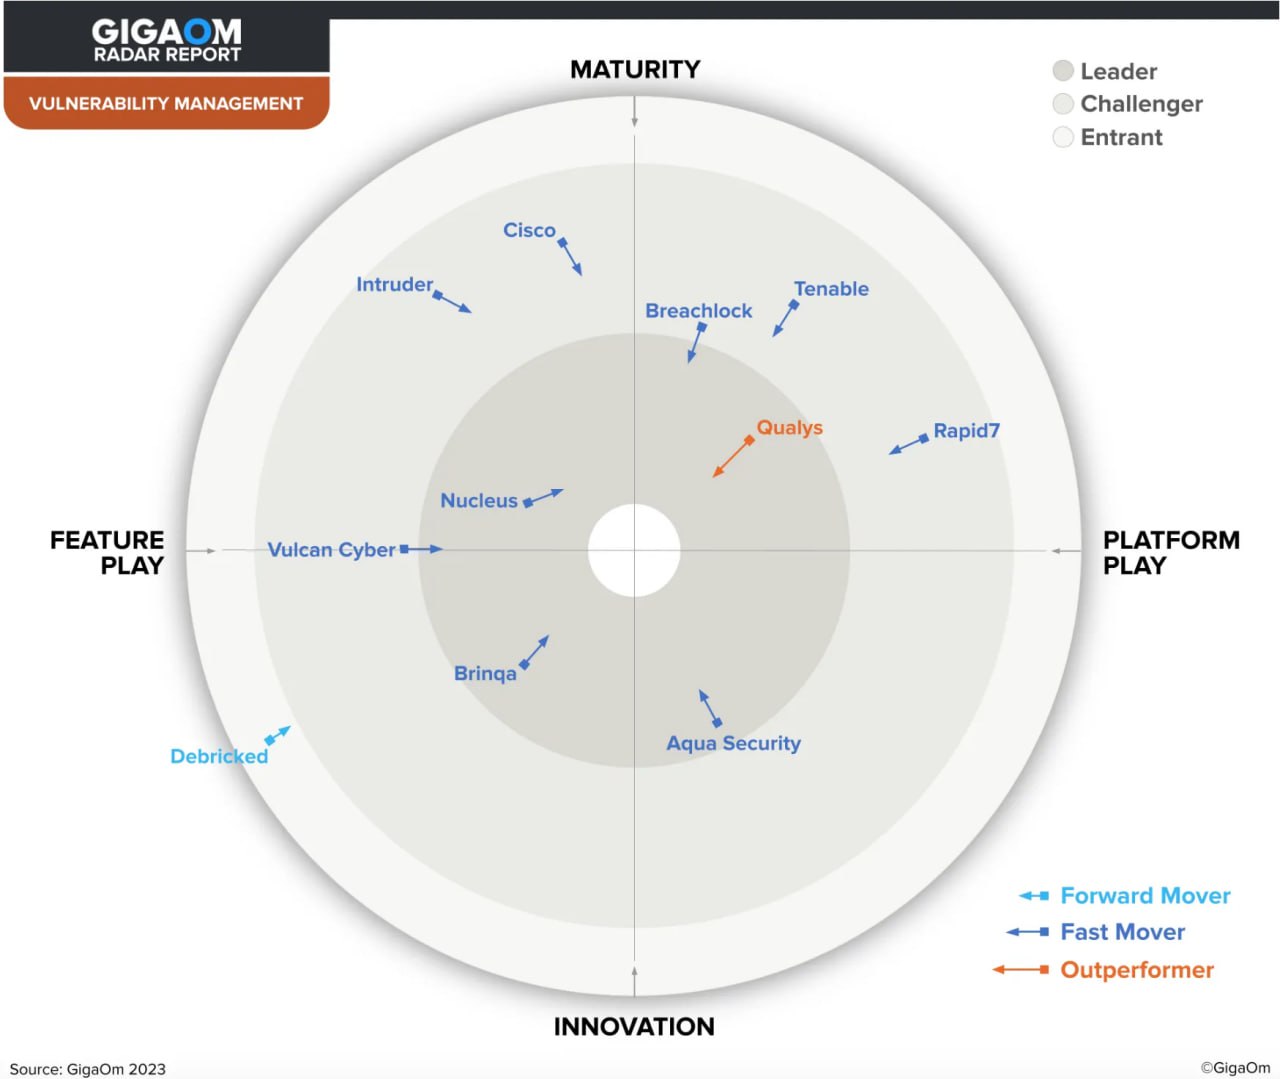
🔻 GigaOm Radar Report for Continuous Vulnerability Management v3.01. Можно посмотреть у Qualys.
🔻 The Forrester Wave™: Vulnerability Risk Management, Q3 2023. Можно посмотреть у Tenable.
Почему каждый из вендоров распространяет сейчас тот или иной отчёт наглядно видно на картинках. 😉
Адекватный анализ того, что же это было с приостановкой сертификата ФСТЭК на Dr.Web Enterprise Security Suite прочитал у Алексея Комарова

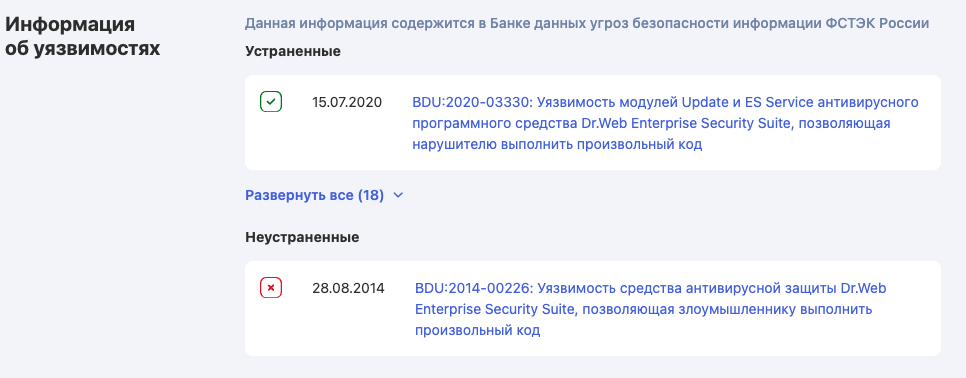
Адекватный анализ того, что же это было с приостановкой сертификата ФСТЭК на Dr.Web Enterprise Security Suite прочитал у Алексея Комарова. На сайте реестра российского ПО Минцифры у каждого ПО есть своя страничка. И в этой страничке отмечаются уязвимости из БДУ для этого ПО, устранённые и неустранённые. На страничке Dr.Web Enterprise Security Suite значилась неустранённой древняя уязвимость BDU:2014-00226. Там суть в том, что обновления качаются по HTTP без шифрования. Непорядок. Но вроде как это уже и пофиксили давно. Но когда приостановили действие сертификата, уязвимость на странице софта значилась неустранённой, а когда восстановили действие, то уязвимость на странице стала показываться как устранённая. Т.е. кипеш был из-за странной уязвимости 2014 года? 🧐 Похоже на то.
Мораль: если ваше ПО есть в реестре Минцифры и у вас есть сертификат ФСТЭК, мониторьте раздел "неустранённые уязвимости" и активно исправляйте или доказывайте, что уже исправили. А то могут быть проблемки.
Прожектор по ИБ, выпуск №3 (19.09.2023)
Прожектор по ИБ, выпуск №3 (19.09.2023). С небольшим опозданием записали вчера очередной эпизод. Состав тот же:
🔸 Александр Леонов, "Управление уязвимостями и прочее"
🔸 Лев Палей, "Вести из Палей"
🔸 Максим Хараск, "Global Digital Space"
00:40 Читаем комментарии к прошлому эпизоду
05:01 Сентябрьский Microsoft Patch Tuesday
5:42 Втихую исправленные уязвимости в Exchange
11:31 RCE в libwebp
16:39 ThemeBleed
21:28 В ИБ команде Тинькофф классно
24:27 Затрояненный Free Download Manager
32:31 Эмодзи как подпись
38:09 Очереди в МФЦ на удаление биометрии?
42:02 Прощание от Mr. X
Уважаемые коллеги похоже скоро тотализатор устроят
Уважаемые коллеги похоже скоро тотализатор устроят. 😅 Собираюсь помолчать 2 недели на тему "куда дальше". 🙊 Кому надо, тот и так уже знает. А кто не знает, тот всё равно скоро узнает. 🤷♂️ Кружки не люблю записывать, сорри. 🙂
Upd. А вот слушать кружки Льва мне нравится, они, как правило, занимательные. Подписывайтесь на @vestiispaley. 😉
Поучаствовал сегодня в записи онлайн-курса по Vulnerability Management-у от Positive Technologies

Поучаствовал сегодня в записи онлайн-курса по Vulnerability Management-у от Positive Technologies. В отличие от Бауманского курса, где VM это один из многих модулей, в PT-шном курсе это основная специализация. Говорят, что курс практически готов. Большую часть начитали спикеры из команды Позитива. Я же немного разнообразил "взглядом со стороны клиента": про управление активами и общение с IT (фрустрацию, челобитные, докажи-покажи). Получилось в несколько более расширенном виде, чем в постах, приблизительно минут на 30 записи.
Релиз курса планируют на 22 октября. Курс будет платным, но говорят, что цена будет небольшой, только чтобы отбить затраты на разработку/съемку. Как и подкаст по VM-у КиберДуршлаг, мне эта позитеховская тема кажется очень интересной и полезной. Когда курс выйдет, планирую его тоже пройти и поделиться впечатлениями. 🙂
Дорогие друзья, официально сообщаю, что сегодня мой последний рабочий день в Тинькофф

Дорогие друзья, официально сообщаю, что сегодня мой последний рабочий день в Тинькофф. В компании я провёл чудесные 6 лет и 3 месяца. Когда я пришёл, вся ИБ-команда Тинькофф состояла из 5 человек, включая меня и директора по безопасности. А сейчас департамент ИБ Тинькофф это большая и мощная структура с признанной уникальной экспертизой, образец и трендсеттер для российских компаний финансового сектора и не только! 🚀 Хочется надеяться, что в этой замечательной трансформации есть и мой скромной вклад. 😇 Буду с теплотой вспоминать годы проведённые в Тинькофф, приятную атмосферу без какой-либо токсичности, адекватный профессиональный менеджмент, дорогих коллег, с кем я работал и у кого учился. 💛 Спасибо вам всем!
Куда дальше? До конца месяца планирую отдыхать и заниматься своими проектами. Как выйду на новое место, сообщу. 🙂 Пока же напишу только то, что моя история с Vulnerability Management-ом на этом не заканчивается, а приобретает новый интересный импульс и развитие. 😉